नोट
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप साइन इन करने या निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
Microsoft Dataverse किसी भी Power Pages वेबसाइट के लिए एक प्रमुख घटक है। यह वेबसाइट के लिए मेटाडेटा स्टोर दोनों के रूप में कार्य करता है, वेबपेज, सामग्री स्निपेट, साइट सेटिंग्स और उपयोगकर्ता मेटाडेटा और व्यावसायिक डेटा के लिए डेटा स्टोर जैसे सभी वेबसाइट कॉन्फ़िगरेशन को संग्रहीत करता है। यह आलेख वर्णन करता है कि वेबसाइट को होस्ट करने वाला एप्लिकेशन सर्वर Dataverse के साथ Power Platform परिवेश से कैसे जुड़ता है.
आरंभ करने के लिए याद रखने योग्य मुख्य सिद्धांतों में से एक यह है कि Power Pages वेबसाइट का अंतिम उपयोगकर्ता Dataverse उपयोगकर्ता नहीं है, और Dataverse भूमिका आधारित पहुंच नियंत्रण अवधारणाएं Power Pages वेबसाइट के अंतिम उपयोगकर्ता पर लागू नहीं होती हैं। Power Pages के सभी उपयोगकर्ताओं को Dataverse संपर्क तालिका में संग्रहीत किया जाता है और इन उपयोगकर्ताओं की डेटा पहुंच को वेब भूमिकाओं के माध्यम से नियंत्रित किया जाता है, जो उपयोगकर्ताओं के लिए भूमिका आधारित पहुंच नियंत्रण परत है। Power Pages
सर्वर से सर्वर कनेक्शन
सर्वर से सर्वर (S2S) कनेक्शन का उपयोग करके Power Pages, Dataverse से जुड़ता है। यह S2S कनेक्शन एक एप्लिकेशन का उपयोग करके स्थापित किया जाता है जो ग्राहक के द्वारा वेबसाइट बनाते समय बनाया जाता है। Microsoft Entra Microsoft Entra
प्रत्येक वेबसाइट का अपना एप्लिकेशन होता है जो निम्नलिखित नामकरण परंपरा (पोर्टल - {{portalid}}) का पालन करता है। पहले भी भिन्न नामकरण पद्धतियों का प्रयोग किया गया है तथा हो सकता है कि वे अभी भी आपके नामकरण में प्रतिबिंबित हों। Microsoft Entra इस एप्लिकेशन की आईडी उस वेबसाइट के लिए कार्यस्थान सेट अप करें में भी पाई जा सकती है और इसका उपयोग Microsoft Entra (एप्लिकेशन पंजीकरण टैब में) में इस एप्लिकेशन को खोजने के लिए किया जा सकता है।
नोट
- इस एप्लिकेशन को संशोधित या हटाएं नहीं। इसे संशोधित या हटाने से वेबसाइट और डेटावर्स के बीच S2S कनेक्शन टूट सकता है, जो वेबसाइट की कार्यक्षमता को प्रभावित कर सकता है।
- इस एप्लिकेशन का उपयोग वेबसाइट पर डिफ़ॉल्ट लॉगिन प्रदाता के लिए भी किया जाता है। Microsoft Entra
वेबसाइट निर्माण प्रक्रिया के दौरान, पोर्टल स्वचालित रूप से एक प्रमाणीकरण कुंजी (X509 प्रमाणपत्र) या Microsoft-प्रबंधित पहचान एकसंयुक्त पहचान क्रेडेंशियल (FIC) का उपयोग करके जनरेट करता है और इसे Microsoft Entra अनुप्रयोग और अनुप्रयोग सर्वर में जोड़ता है। यह कुंजी एप्लिकेशन सर्वर को Dataverse को प्रमाणित करने के लिए आवश्यक एक्सेस टोकन प्राप्त करने की अनुमति देती है।
नोट
यह प्रमाणीकरण कुंजी दो वर्षों के बाद समाप्त हो जाती है। यह सुनिश्चित करने के लिए इसे हर दो साल में अपडेट करें कि वेबसाइट Dataverse से कनेक्ट हो सकती है। कुंजी का अद्यतन करने के लिए, वेबसाइट प्रमाणीकरण कुंजी प्रबंधित करें देखें.
निम्नलिखित आरेख वर्णन करता है कि वेबसाइट और Dataverse के बीच एंड-टू-एंड कनेक्शन कैसे होता है।
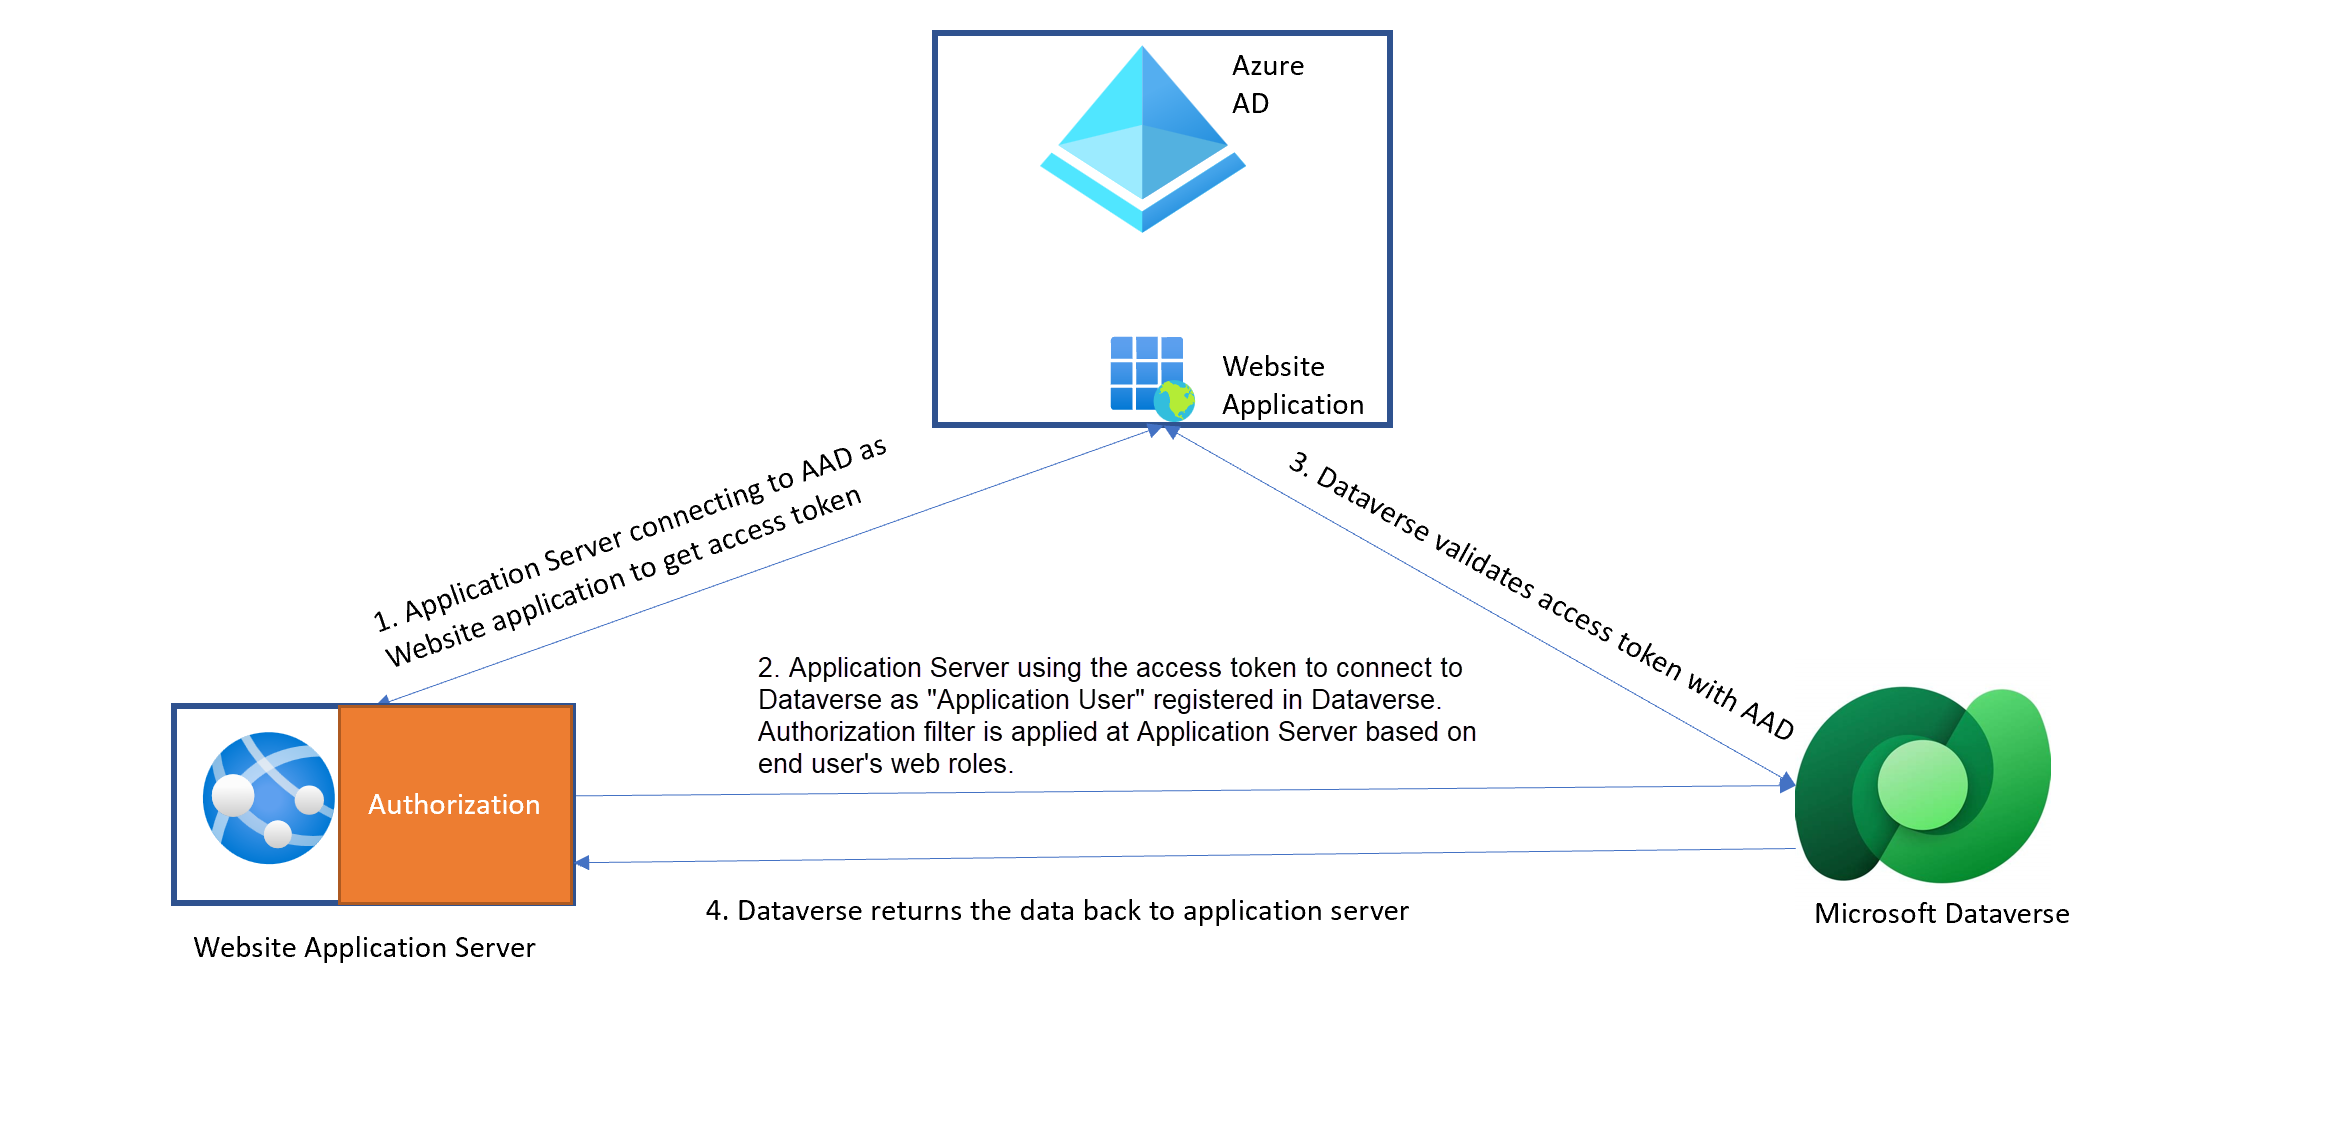
Dataverse के साथ एकीकरण
S2S कनेक्शन स्थापित करने के लिए, साइट निर्माण के दौरान बनाए गए Microsoft Entra एप्लिकेशन को Dataverse संगठन के साथ एकीकृत करें.
आपने साइट कब बनाई है, इसके आधार पर, आप Dataverse SYSTEM उपयोगकर्ता या Dataverse एप्लिकेशन उपयोगकर्ता का उपयोग करके कनेक्शन स्थापित करते हैं।
SYSTEM उपयोगकर्ता के बारे में अधिक जानकारी के लिए, सिस्टम और अनुप्रयोग उपयोगकर्ता देखें। सभी रिकॉर्ड जो एक वेबसाइट उपयोगकर्ता बनाता है, अपडेट करता है, या हटाता है, वे ऐसे दिखाई देते हैं जैसे कि Dataverse में SYSTEM उपयोगकर्ता ने ये क्रियाएं की हैं।
आगे बढ़ते हुए, साइटें Dataverse से कनेक्ट करने के लिए Dataverse एप्लिकेशन उपयोगकर्ता का उपयोग करती हैं। आप Power Platform व्यवस्थापन केंद्र पर जाकर, परिवेश का चयन करके और Access अनुभाग में, S2S ऐप्स का चयन करके एप्लिकेशन उपयोगकर्ता को देख सकते हैं. एप्लिकेशन उपयोगकर्ता प्रारूप # Portals-<<site name>>में है।
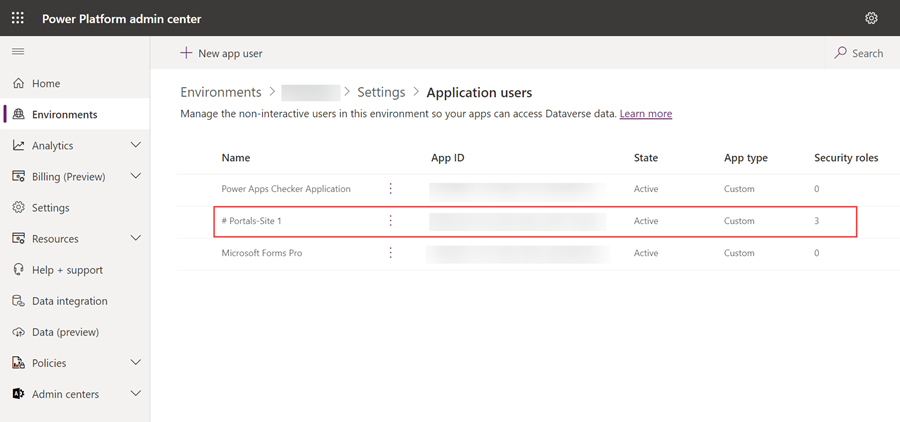
एप्लिकेशन उपयोगकर्ता वेबसाइट के निर्माण के दौरान बनाया गया है और उसके पास निम्नलिखित अनुमतियाँ हैं:
Dataverse सुरक्षा भूमिकाएं
- पोर्टल एप्लिकेशन उपयोगकर्ता
- सेवा हटाने वाला
- सेवा राइटर
कॉलम सुरक्षा प्रोफ़ाइल
- सिस्टम व्यवस्थापक
चेतावनी
सुरक्षा भूमिकाओं और स्तंभ सुरक्षा प्रोफ़ाइल को संशोधित न करें. उन्हें संशोधित करने से आपकी वेबसाइट में कार्यात्मक समस्याएं हो सकती हैं।
एप्लिकेशन उपयोगकर्ता में स्थानांतरण
मौजूदा वेबसाइटों के लिए SYSTEM उपयोगकर्ता से एप्लिकेशन उपयोगकर्ता में माइग्रेशन जारी है और 2023 में भी जारी है। Microsoft 365 संदेश केंद्र और किसी संगठन के सिस्टम व्यवस्थापक को ईमेल ग्राहकों को उनकी मौजूदा वेबसाइट के लिए विशिष्ट माइग्रेशन विंडो के बारे में सूचित करते हैं।
इस माइग्रेशन की तैयारी के लिए, अपने अनुकूलन की समीक्षा करें और सुनिश्चित करें कि वे सिस्टम उपयोगकर्ता पर निर्भर नहीं हैं।
जबकि इन अनुकूलन के कई प्रकार मौजूद हो सकते हैं, निम्न प्रकार सबसे आम हैं:
किसी वेबसाइट में fetchxml लिक्विड टैग का उपयोग करना जहां सिस्टम उपयोगकर्ता के स्वामित्व वाले फ़िल्टर रिकॉर्ड में एक विशिष्ट फ़िल्टर जोड़ा जाता है।
- सिस्टम उपयोगकर्ता द्वारा फ़िल्टर को हटाने के लिए इस प्रकार के fetchxml को फिर से लिखें। रिकॉर्ड को सुरक्षित करने के लिए उचित तालिका अनुमतियों और वेबरोल का उपयोग करें।
Dataverse प्रक्रियाएं जैसे Dataverse रीयल-टाइम वर्कफ़्लो जो SYSTEM उपयोगकर्ता के पास हैं. अनुप्रयोग उपयोगकर्ता के स्वामित्व में होने के लिए वर्कफ़्लोज़ को संशोधित करें.