Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ebben a cikkben megismerheti az Azure Kubernetes Service (AKS) csomópont-hálózatkezelési lehetőségeit. Először felvetünk egy kérdést, amely segítséget nyújt a tervezéshez, majd lehetőségeket, javaslatokat és ajánlott eljárásokat adunk meg.
Hogyan szeretné, hogy a fürt csatlakozzon az internethez?
Konfigurálnia kell az AKS-csomópontok (Azure-beli virtuális gépek) hálózati konfigurációját, hogy hozzáférhessenek egymáshoz, az API-kiszolgálóhoz, és az internethez. A virtuális hálózat kiválasztásakor választhat egy felügyelt vagy egy saját (BYO) virtuális hálózat közül. A hálózatkezelési igényektől függően különböző fürt kimenő típusai is elérhetők.
Csomópontok hálózatkezelési beállításai
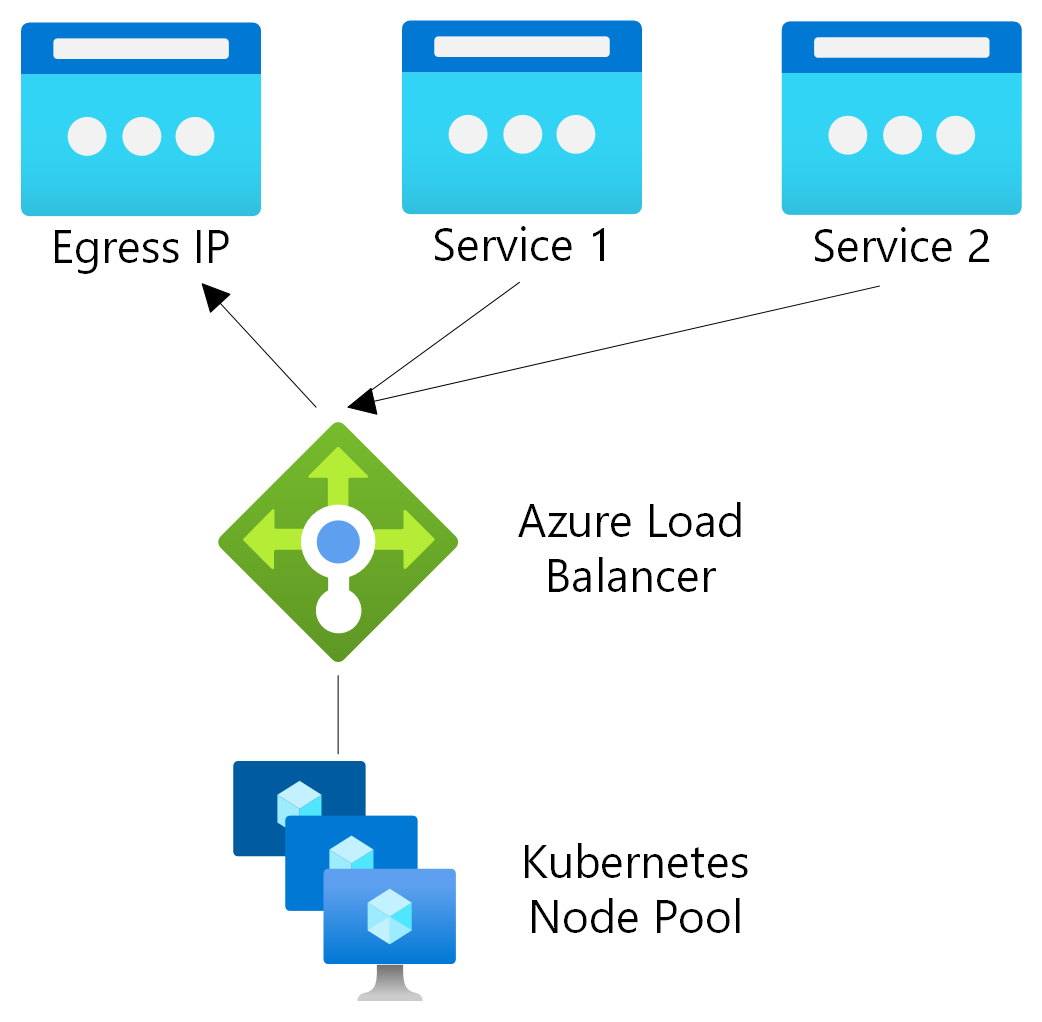
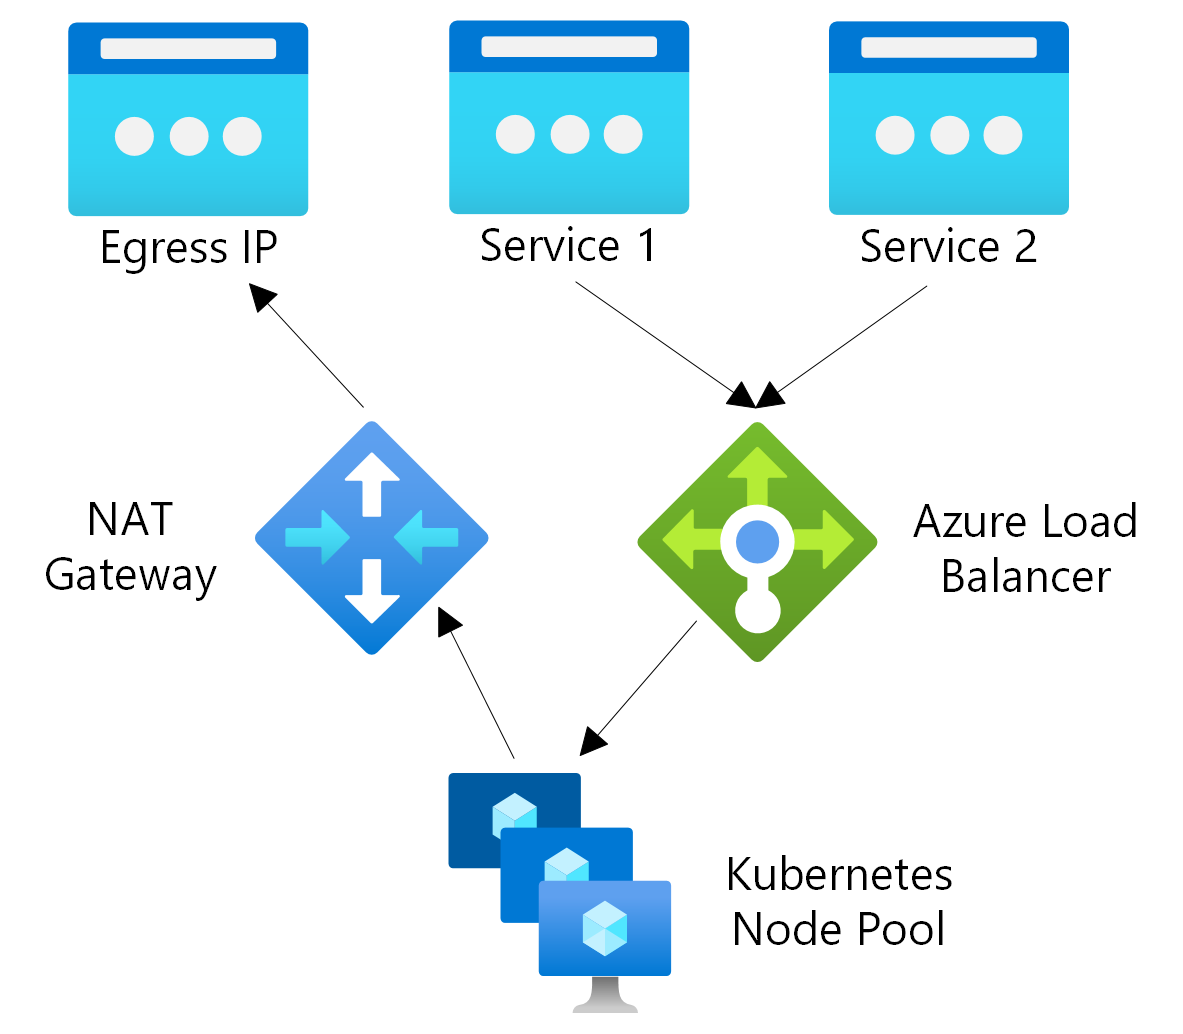
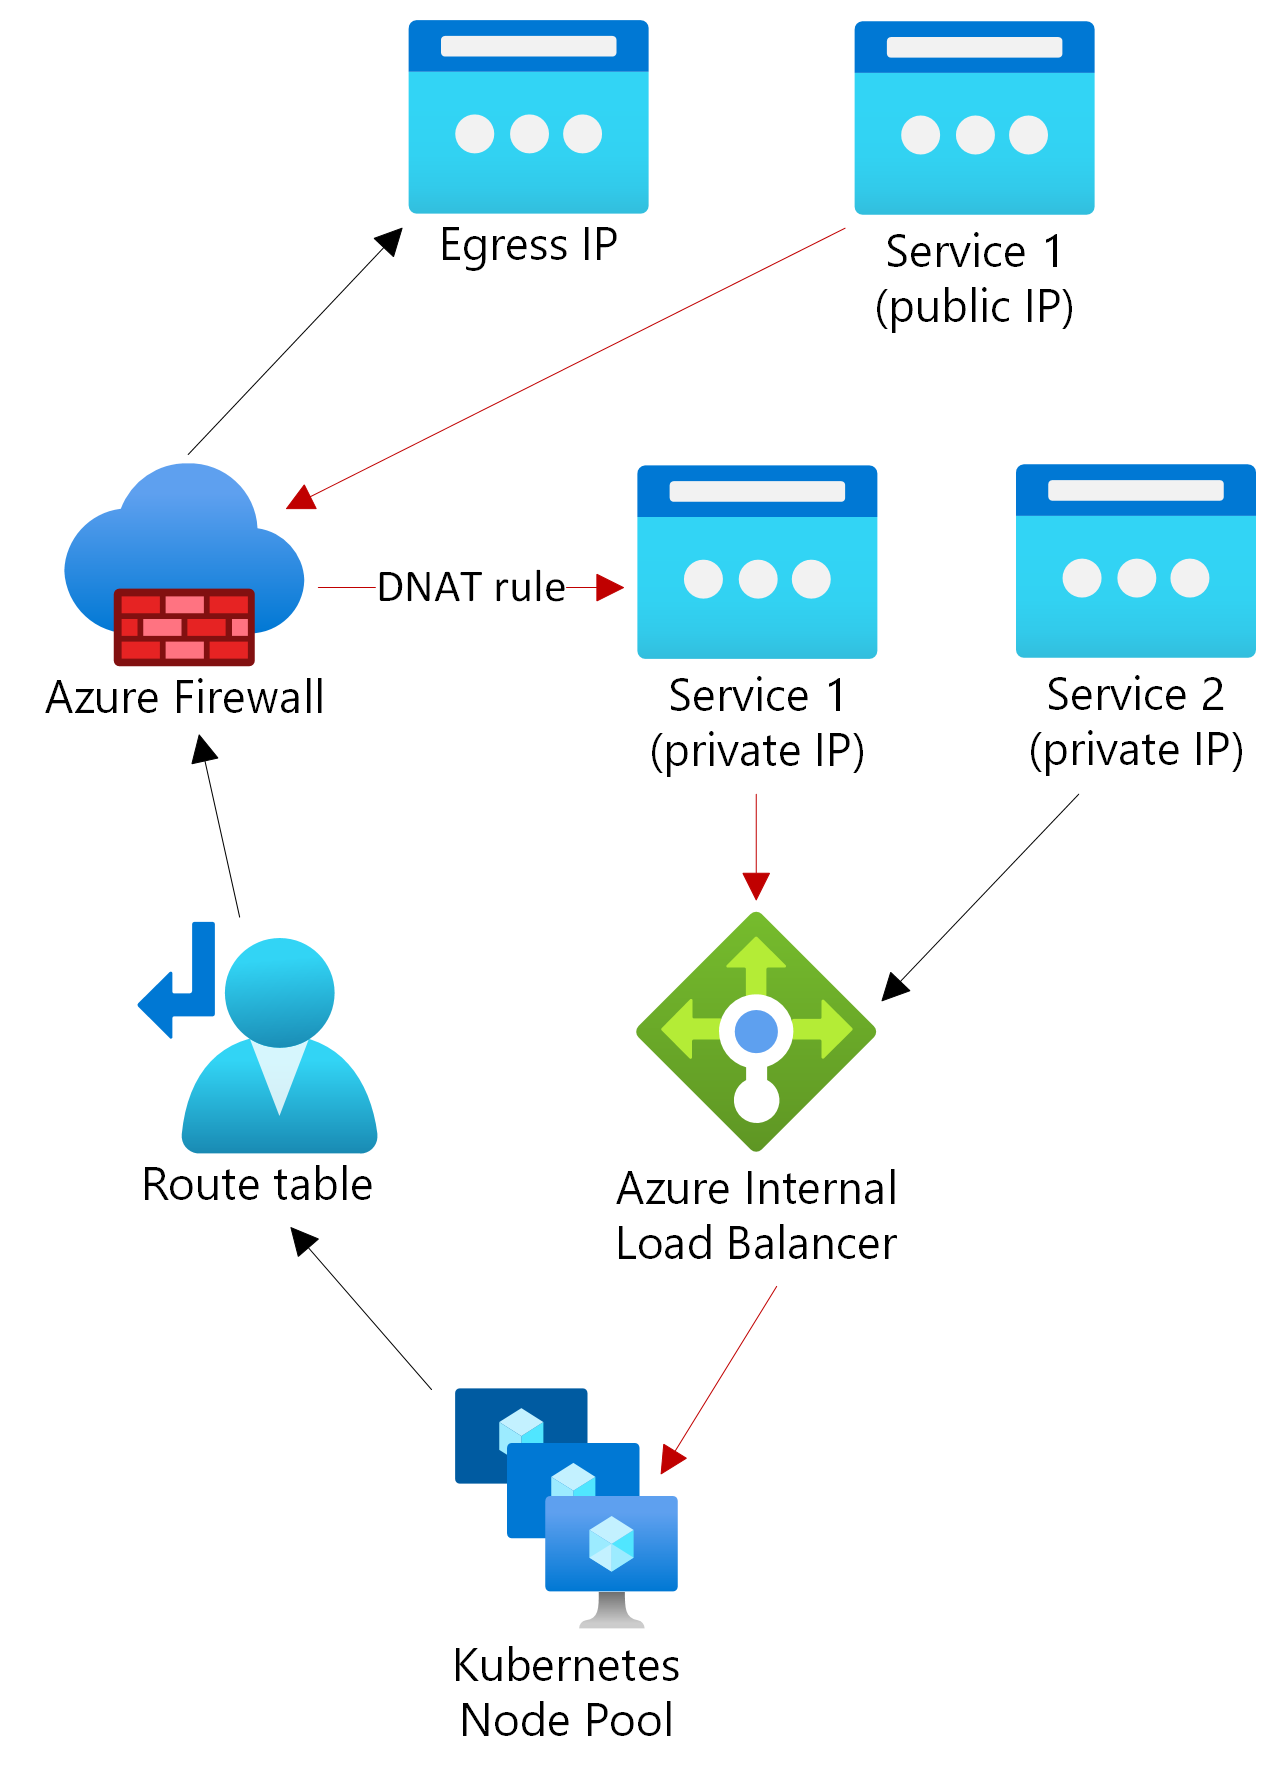
Csomópont-hálózatkezelés beállításakor választhat a Load Balancer, a NAT Gateway és a felhasználó által definiált útválasztás (UDR) között:
| Csomópont-hálózatkezelési lehetőség | Hálózatkezelési összetevők diagramja | Szolgáltatások és funkciók |
|---|---|---|
| Load Balancer |
|
• Alapértelmezett konfiguráció. • Teljes mértékben az AKS kezeli. • Az Azure Standard Load Balancer-szabályokat követi. • A csomópontok létrehozásakor csomópontonként hozzárendelt rögzített SNAT-portokat biztosít. |
| NAT Gateway |
|
• Kiválaszthat egy felügyelt vagy felhasználó által hozzárendelt (BYO) beállítást. • Továbbfejlesztett SNAT-portkezelést biztosít a Load Balanceren keresztül. • További konfigurációt igényel a zónaredundanciához. |
| Felhasználó által definiált útválasztás (UDR) |
|
• A BYO virtuális hálózat explicit hálózatvezérléséhez használatos. • Ön kezeli, és testre szabhatóbb élményt nyújt. • Rendelkeznie kell egy alapértelmezett útvonallal egy Azure Firewallhoz, vWAN-hoz vagy külső hálózati virtuális berendezéshez (NVA). • Általában nem támogatja közvetlenül a külső Load Balancer-szolgáltatásokat. |
Recommendations
Általános javaslatunk a Load Balancer használata. Ha nagy mennyiségű kimenő kapcsolattal rendelkezik, fontolja meg a NAT-átjáró használatát a jobb SNAT-portkezelés érdekében. Ha egyéni kimenő forgalomra van szüksége (Azure Firewall, NVA stb.), érdemes lehet megvizsgálnia a felhasználó által definiált útválasztást (UDR).