Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Fontos
2025. szeptember 30-án az alapszintű Load Balancert kivonták. További információért tekintse meg a hivatalos bejelentést. Ha jelenleg az Basic Load Balancert használja, a lehető leghamarabb váltson a standard Load Balancerre. A frissítésre vonatkozó útmutatásért lásd: Frissítés az alapszintű terheléselosztóról – útmutató.
Az Azure Load Balancer egy felhőszolgáltatás, amely a bejövő hálózati forgalmat a háttérbeli virtuális gépek (VMSS) vagy a virtuálisgép-méretezési csoportok között osztja el. Ez a cikk az Azure Load Balancer főbb funkcióit, architektúráját és forgatókönyveit ismerteti, így eldöntheti, hogy megfelel-e a szervezet terheléselosztási igényeinek a méretezhető, magas rendelkezésre állású számítási feladatokhoz.
A terheléselosztás a bejövő hálózati forgalom hatékony elosztását jelenti egy virtuális gépcsoport vagy virtuális gépméretezési csoport (VMSS) között.
Használd az Azure Load Balancer-t, amikor a 4. réteg TCP vagy UDP forgalmat kell elosztanod VM-ek vagy virtuális gép skálázási halmazok között. Válassz egy helyzetet, hogy elkezdjék:
- Hozz létre egy nyilvános terheléskiosztót az internethez kapcsolódó forgalomhoz.
- Hozz létre belső terheléskiosztót a privát forgalomhoz egy virtuális hálózaton belül.
- Konfiguráld a kimenő kapcsolatot a backend instance-okhoz.
- Frissítsd fel a nyugdíjas Basic Load Balancer-t standard Load Balancer-ra.
Megjegyzés:
Az Azure Load Balancer az Azure terheléselosztási és tartalomkézbesítési kategóriáját alkotó szolgáltatások egyike. Ebben a kategóriában további szolgáltatások közé tartozik az Azure Front Door és az Azure Application Gateway. Minden szolgáltatás saját egyedi funkciókkal és használati esetekkel rendelkezik. A szolgáltatáskategóriával kapcsolatos további információkért lásd a terheléselosztást és a tartalomkézbesítést.
Hogyan osztja az Azure Load Balancer a Layer 4 forgalmat
Az Azure Load Balancer az Open Systems-összekapcsolási (OSI) modell 4. rétegében működik. Ez az ügyfelek egyetlen kapcsolattartási pontja. A szolgáltatás elosztja azokat a bejövő adatfolyamokat, amelyek a terheléselosztó elejére érkeznek, a háttérkészlet példányaiba. Ezek az adatfolyamok a konfigurált terheléselosztási szabályok és állapotvizsgálatok szerint vannak elosztva. A háttérkészlet példányai lehetnek Azure-beli virtuális gépek (VM-k) vagy virtuális gép méretezési csoportok.
A nyilvános terheléselosztók bejövő és kimenő kapcsolatot is biztosíthatnak a virtuális hálózaton belüli virtuális gépek számára. Bejövő forgalom esetén az Azure Load Balancer terheléselosztást végezhet az internetes forgalmat a virtuális gépeid között. Kimenő forgalom esetén a szolgáltatás lefordíthatja a virtuális gépek privát IP-címét nyilvános IP-címekre a virtuális gépekről származó kimenő kapcsolatokhoz.
Másik lehetőségként egy belső (vagy privát) terheléselosztó is használható a virtuális hálózaton belüli forgalom terheléselosztására. Egy belső terheléselosztó használatával bejövő kapcsolatot biztosíthat a virtuális gépeihez privát hálózati kapcsolódási forgatókönyvek esetén, például amikor egy hibrid forgatókönyvben egy helyszíni hálózatról kell elérni a terheléselosztó frontendjét.
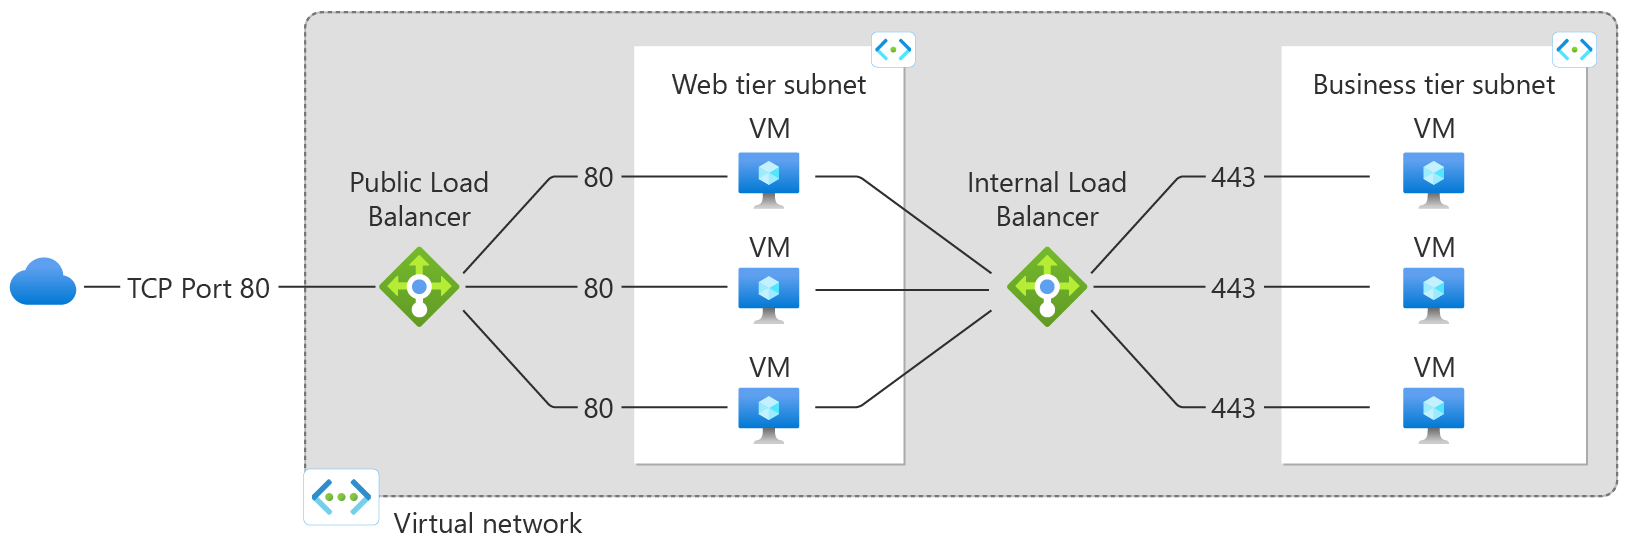
További információ a szolgáltatás egyes összetevőiről: Azure Load Balancer-összetevők.
Az Azure Load Balancer két jelenlegi SKU-t kínál: Standard és Gateway. Minden termékváltozat egy adott forgatókönyvet kínál, és a skálázás, a funkciók és a díjszabás terén különbségek vannak. Egy harmadik SKU, a Basic, 2025. szeptember 30-án vonult nyugdíjba. További információ: Azure Load Balancer termékváltozatok.
Miért használjuk az Azure Load Balancer-t?
A Azure Load Balancer használatával skálázhatja az alkalmazásokat, és magas rendelkezésre állású szolgáltatásokat hozhat létre. A szolgáltatás támogatja mind a bejövő, mind a kimenő forgatókönyveket, alacsony késést és nagy átviteli sebességet biztosít, és akár több millió folyamatra is skálázható az összes TCP- és UDP-alkalmazás esetében.
Alapvető képességek
Az Azure Load Balancer a következő lehetőségeket biztosítja:
- Magas rendelkezésre állás: Erőforrások elosztása rendelkezésre állási zónákon belül és között .
- Méretezhetőség: TÖBB millió folyamat kezelése TCP- és UDP-alkalmazásokhoz.
- Alacsony késleltetés: Használjon pass-through terheléselosztást a rendkívül alacsony késleltetés érdekében.
- Rugalmasság: Több port, több IP-cím vagy mindkettő támogatása.
- Állapotfigyelés: Használjon állapotmintákat annak biztosítására, hogy a forgalom csak az egészséges példányokhoz legyen irányítva.
Forgalomelosztási forgatókönyvek
- Az Azure-beli virtuális gépekre irányuló belső és külső forgalom terheléselosztása.
- Konfiguráljon kimenő kapcsolatot Azure virtuális gépekhez.
- Ossza el egyenletesen a TCP- és UDP-forgalmat egyszerre az összes port között a magas rendelkezésre állású portok használatával.
- Engedélyezze a porttovábbítást a virtuális gépek nyilvános IP-cím és port szerinti eléréséhez.
Speciális funkciók
- IPv6-támogatás: Az IPv6-forgalom terheléselosztásának engedélyezése.
- Régiók közötti mobilitás: Belső és külső terheléskiosztó erőforrások áthelyezése az Azure régiók között.
- Gateway Load Balancer-integráció: Kapcsolja össze a standard Load Balancert és a Gateway Load Balancert.
- Globális terheléselosztási integráció: Forgalom elosztása több Azure régióban globális alkalmazásokhoz.
- Adminisztrátori állapot: Az állapotellenőrző próbák működésének felülírása karbantartási és üzemeltetési célokra.
Monitorozás és elemzések
- Átfogó metrikák: Többdimenziós metrikák használata Azure Monitor keresztül.
- Előre összeállított irányítópultok: Hozzáférhet az Azure Load Balancer elemzéseihez hasznos vizualizációkkal.
- Diagnosztika: Tekintse át a standard terheléselosztó-diagnosztikát a teljesítményelemzéshez.
- Állapotesemény-naplók: A terheléselosztó állapoteseményeinek és állapotváltozásainak monitorozása a proaktív felügyelet érdekében.
- Load Balancer állapot: Az állapotmonitorozással mélyebb betekintést nyerhet a load balancer állapotába.
Biztonsági funkciók
Az Azure Load Balancer több rétegen keresztül valósítja meg a biztonságot:
Nulla megbízhatósági biztonsági modell
- standard Load Balancer a Teljes felügyelet hálózati biztonsági modellre épül.
- A virtuális hálózat egy része, amely alapértelmezés szerint privát és elkülönített.
Hálózati hozzáférés-vezérlők
- A standard terheléselosztók és a nyilvános IP-címek alapértelmezés szerint a bejövő kapcsolatokhoz vannak lezárva.
- A hálózati biztonsági csoportoknak (NSG-knek) explicit módon engedélyeznie kell az engedélyezett forgalmat.
- A forgalom le van tiltva, ha nincs NSG egy alhálózaton vagy hálózati adapteren.
Adatvédelem
- Azure Load Balancer nem tárol ügyféladatokat.
- Minden forgalomfeldolgozás valós időben történik adatmegőrzés nélkül.
Fontos
Az alapszintű Load Balancer alapértelmezés szerint nyilvánosan elérhető az internet felől, és 2025. szeptember 30-án kivezették. A fokozott biztonság érdekében migráljon a standard Load Balancerbe.
Az NSG-kről és azok alkalmazási módjáról a hálózati biztonsági csoportok című témakörben olvashat.
Díjszabás és SLA
A standard Load Balancer díjszabási információiért lásd a Load Balancer díjszabását. A szolgáltatási szintű szerződésekről (SLA-król) lásd a Microsoft licencelési információit online szolgáltatásokra vonatkozóan.
A Microsoft 2025. szeptember 30-án vonult vissza a Basic Load Balancer-t. Ingyenesen kínálták, és nem tartozott hozzá SLA. A meglévő telepítések áthelyezéséhez lásd: Frissítés az Alap Load Balancer-ból - Útmutató.
Újdonságok
Iratkozzon fel az RSS-hírcsatornára, és tekintse meg az Azure Load Balancer legújabb frissítéseit az Azure Updates lapon.