Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Helyi alkalmazásokat helyezhet üzembe az Azure App Service-benhelyi Git-vagyFTP/S-telepítéssel. Ez a cikk bemutatja, hogyan hozhat létre és kezelhet üzembehelyezési hitelesítő adatokat a helyi Git- vagy FTP/S-telepítéshez.
Az üzembehelyezési hitelesítő adatok eltérnek az Azure-előfizetés hitelesítő adataitól. Az App Service kétféle hitelesítő adatot támogat a biztonságos helyi alkalmazástelepítéshez: a felhasználói hatókört és az alkalmazás hatókörét .
A felhasználói hatókörű vagy felhasználói szintű hitelesítő adatok egyetlen telepítési hitelesítő adatot biztosítanak a felhasználó teljes Azure-fiókjához. Azok a felhasználók, akik szerepköralapú hozzáférés-vezérléssel (RBAC) vagy társminisztrátori engedélyekkel rendelkeznek, használhatják felhasználói szintű hitelesítő adataikat, amennyiben rendelkeznek ezekkel az engedélyekkel.
Felhasználói hatókörű hitelesítő adataival bármilyen alkalmazást üzembe helyezhet az App Service-ben a helyi Git vagy FTP/S használatával bármely olyan előfizetésben, amelyhez az Azure-fiókja rendelkezik hozzáféréssel. Ezeket a hitelesítő adatokat nem osztja meg más Azure-felhasználókkal. A felhasználói hatókörű hitelesítő adatokat bármikor visszaállíthatja.
Az alkalmazás hatóköre vagy az alkalmazásszintű hitelesítő adatok alkalmazásonként egy hitelesítő adatkészletet jelentenek, amelyek csak az adott alkalmazás üzembe helyezésére használhatók. Ezek a hitelesítő adatok automatikusan jönnek létre minden alkalmazáshoz a létrehozáskor, és nem konfigurálhatók manuálisan, de a jelszó bármikor alaphelyzetbe állítható.
A felhasználónak legalább közreműködői szintű engedélyekkel kell rendelkeznie egy alkalmazáshoz, beleértve a beépített webhely-közreműködői szerepkört is, hogy hozzáférést kapjon az alkalmazásszintű hitelesítő adatokhoz az RBAC-n keresztül. Az olvasói szerepkör nem tud közzétenni, és nem fér hozzá ezekhez a hitelesítő adatokhoz.
Előfeltételek
Az üzembehelyezési hitelesítő adatok beállításához, alaphelyzetbe állításához, eléréséhez vagy használatához közreműködői szintű engedélyekkel kell rendelkeznie az App Service-alkalmazásban.
Alapszintű hitelesítési követelmény
Az App Service-alkalmazások helyi Giten vagy FTP/S-n keresztül történő közzétételéhez engedélyeznie kell az alapszintű hitelesítést. Az SCM alapszintű hitelesítési hitelesítő adatainak és az FTP alapszintű közzétételi hitelesítő adatainak egyaránt Be értékre kell állítaniuk az alkalmazás konfigurációs oldalán az Azure Portalon.
Az alapszintű hitelesítés kevésbé biztonságos, mint a többi hitelesítési módszer, és alapértelmezés szerint le van tiltva az új alkalmazások esetében. Ha az alapszintű hitelesítés le van tiltva, nem tekintheti meg vagy állíthatja be az üzembehelyezési hitelesítő adatokat az alkalmazás Központi telepítési központjában , és nem használhatja ezeket a hitelesítő adatokat közzétételre. További információ: Alapszintű hitelesítés letiltása az Azure App Service üzemelő példányaiban.
Felhasználói hatókör hitelesítő adatainak beállítása
Az FTP/S üzembe helyezéséhez felhasználónévre és jelszóra is szükség van. A helyi Git-telepítéshez csak felhasználónév szükséges. A felhasználónévnek egyedinek kell lennie az Azure-on belül.
Helyi Git-telepítés esetén a felhasználónév nem tartalmazhatja a karaktert @ .
FTP/S telepítéshez:
A felhasználónévnek a formátumot kell követnie
<app-name>\<user-name>. Mivel a felhasználói hatókörű hitelesítő adatok a felhasználóhoz vannak csatolva, és nem az alkalmazáshoz, ez a formátum az alkalmazás megfelelő FTP/S végpontjára irányítja a bejelentkezési műveletet.A jelszónak legalább nyolc karakterből kell lennie, és nagybetűket, kisbetűket, számokat és szimbólumokat kell tartalmaznia. Az Azure Portal nem jeleníti meg a felhasználói hatókör jelszavát, és a JSON-kimenet a következőképpen jeleníti meg.
nullHa elveszíti vagy elfelejti a jelszavát, visszaállíthatja a hitelesítő adatait , hogy újat kapjon.
A felhasználói hatókörű hitelesítő adatokat az Azure CLI vagy az Azure Portal használatával konfigurálhatja.
Ha felhasználói hatókörű hitelesítő adatokat szeretne létrehozni az Azure CLI-vel, futtassa a az webapp deployment user set parancsot, és cserélje le a <username> és <password> helyére a kiválasztott értékeket.
az webapp deployment user set --user-name <username> --password <password>
A felhasználói hatókörű hitelesítő adatok megadása után az üzembehelyezési felhasználónevet láthatja az alkalmazás Áttekintés lapján az Azure Portalon. Ha a helyi Git-telepítés konfigurálva van, a címke Git/Deployment felhasználónév. Ellenkező esetben a címke FTP/Deployment felhasználónév.
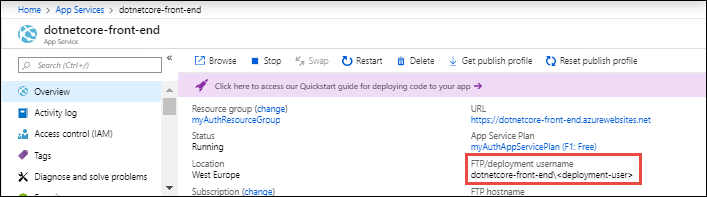
Alkalmazáshatókörbeli hitelesítő adatok lekérése
Az alkalmazás hatókörének hitelesítő adatai automatikusan létrejönnek az alkalmazás létrehozásakor. Az FTP/S alkalmazáshatókör felhasználóneve mindig a formátumot app-name\$app-nameköveti. A git-alkalmazás hatókörének helyi felhasználóneve a formátumot $app-namehasználja.
Megjegyzés:
Amikor olyan héjakat használ, amelyek a dollárjelet használják a változó interpolációhoz, mint például a Bash, ahhoz, hogy elkerülje a hitelesítési hibákat, meg kell adnia a \$ elemet a felhasználónévben vagy jelszóban található dollárjelek elmenekítésére.
Az alkalmazás hatókörébe tartozó hitelesítő adatokat az Azure CLI, az Azure PowerShell vagy az Azure Portal használatával szerezheti be.
Az Azure CLI-ben kérje le az alkalmazás hatókörének hitelesítő adatait a az webapp deployment list-publishing-profiles parancs használatával. Például:
az webapp deployment list-publishing-profiles --resource-group myResourceGroup --name myApp
A helyi Git-telepítéshez a parancsot is használhatjaaz webapp deployment list-publishing-credentials. Az alábbi példa visszaad egy Git távoli URI-t, amely az alkalmazás-hatókörre érvényes hitelesítő adatokat már beágyazta.
az webapp deployment list-publishing-credentials --resource-group myResourceGroup --name myApp --query scmUri
A visszaadott Git távoli URIn nem szerepel /<app-name>.git a végén. Ha az URI használatával ad hozzá egy távoli URI-t, fűzze hozzá /<app-name>.git az URI-hoz a hiba 22git-http-pushelkerülése érdekében.
Hitelesítő adatok visszaállítása
Az Azure CLI, az Azure PowerShell vagy az Azure Portal használatával alaphelyzetbe állíthatja az alkalmazás hatókörébe tartozó üzembehelyezési hitelesítő adatokat, és új jelszót kérhet le. Az alkalmazás hatókörében lévő felhasználónevek megőrzik az automatikusan létrehozott értékeket.
Az Azure CLI-ben és az Azure Portalon új hitelesítő adatok létrehozásával is alaphelyzetbe állíthatja a felhasználói hatókörű hitelesítő adatokat. Ez a művelet a felhasználói hatókörű hitelesítő adatokat használó összes alkalmazást érinti a fiókjában.
Az üzembehelyezési hitelesítő adatok alaphelyzetbe állításakor a közzétételi profilon keresztüli külső integráció és automatizálás leáll, és újra kell konfigurálni az új értékekkel.
Állítsa alaphelyzetbe az alkalmazástartomány jelszavát az Azure CLI-ben a az resource invoke-action parancs és a newpassword művelet használatával.
az resource invoke-action --action newpassword --resource-group <group-name> --name <app-name> --resource-type Microsoft.Web/sites
A felhasználói hatókör hitelesítő adatainak alaphelyzetbe állításához futtassa újra a az webapp deployment user set parancsot új felhasználónév és jelszóértékek létrehozásához.
az webapp deployment user set --user-name <new-username> --password <new-password>