Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
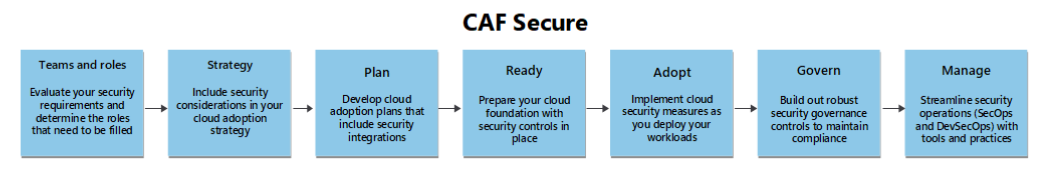
Az Azure Secure felhőadaptálási keretrendszer módszertana strukturált megközelítést biztosít az Azure-felhőtulajdon biztonságossá tételéhez. Ez az áttekintés biztonsági útmutatást vezet be, amely a felhőbevezetési keretrendszer minden módszertani fázisára vonatkozik. A biztonság kiterjed a stratégiára, a tervezésre, a felkészültségre, a bevezetésre, az irányításra és a műveletekre; a fázisok közötti rések gyengítik az általános testtartást. A biztonságos módszertant a végéig kell alkalmaznia, hogy minden fázishoz kötött döntés megerősítse a védelmet, az észlelést és a rugalmasságot.
A biztonsági helyzet modernizálása
A biztonsági helyzet modernizálása a védelmi, észlelési és rugalmassági képességek folyamatos emelése. Ez a modernizáció azért fontos itt, mert a statikus vezérlők gyorsan hatékonyságukat veszítik a fejlődő támadásmódszerekkel szemben. A modernizációs munkát össze kell hangolnia a Microsoft Zero Trust bevezetési keretrendszerével, és minden fázisfeladatot a Zero Trust fejlesztésekkel kell gazdagítania.
Integrálhatja az identitás megerősítését, szegmentálását, az időszerű és a minimális jogosultsági szintű hozzáférést, a fenyegetésészlelés finomhangolását, az adatvédelem és a platform alapkonfigurációjának automatizálását a kezdőzónákba és a műveletekbe. Rangsorolja a modernizációs futamokat a mérhető kockázatcsökkentés alapján (például közzétett jogosultságok, nem biztonságos konfigurációk, nem figyelt eszközök). Automatizálhatja az ellenőrzést szabályzat, kódként szolgáló infrastruktúra, folyamatos megfelelőségi vizsgálat és biztonságos pontszámkövetés használatával a Microsoft Defender for Cloudban.
Incidensek előkészítése és az azokra való reagálás
Az incidensek előkészítése és elhárítása egy elsődleges szabályozási réteg, amely korlátozza a támadók tartózkodási idejét és az üzleti fennakadásokat. Ez a képesség azért fontos, mert még az érett megelőző vezérlők sem tudják kiküszöbölni a behatolási kísérleteket. Az incidensek teljes életciklusának megvalósítása és folyamatos fejlesztése a felkészültség, az észlelés, a triázs, az elszigetelés, a felszámolás, a helyreállítás és az incidens utáni tanulás területén.
Szerepkörök, kommunikációs csatornák, bizonyítékok kezelése és döntési hatóság kodifikálása. A műszer telemetriai betöltési és riasztási megbízhatósági fejlesztései csökkentik a hamis pozitív értékeket, és felgyorsítják az észlelési középidőt (MTTD). Az Azure incidenskezelési útmutatója segítségével finomíthatja a runbookokat, gyakorolhatja a táblázatos szimulációkat, és automatizálhatja az elszigetelési műveleteket (például elkülönítheti a gazdagépeket, visszavonhatja a jogkivonatokat, karanténba helyezheti a tárterületet) vezényelt munkafolyamatokon keresztül.
A CIA Triad alapelveinek elfogadása
A CIA Triad alapelvei (bizalmasság, integritás, rendelkezésre állás) tömör modellt biztosítanak az átfogó információvédelemhez. Ez a modell azért fontos itt, mert az egyetlen elv hiányosságai kaszkádolt gyengeségeket eredményeznek. A vezérlőket, a folyamatokat, a telemetriát és a metrikákat minden fázisban kifejezetten az egyes alapelvekhez kell megfeleltetnie.
- A bizalmasság korlátozza a bizalmas adatokhoz való hozzáférést; titkosítás, kulcskezelés, identitáskezelés, hozzáférési szabályzatok, hálózati szegmentálás és adatbesorolási vezérlők kényszerítik.
- Az integritás megőrzi az adatok helyességét és teljességét; a kivonatolás, az aláírás, a nem módosítható tárolási minták, a verziókövetés és a biztonságos frissítési ellátási láncok megbízható állapotot kényszerítenek ki.
- A rendelkezésre állás biztosítja a szolgáltatásokhoz és adatokhoz való időben való hozzáférést; a redundancia tervezése, a tartalék tartományok elkülönítése, az automatikus skálázás, az állapottesztek, a káosztesztelés, a biztonsági mentés és a vészhelyreállítás vezénylése fenntartja az akadálymentességet.
Alkalmazza a triádot meghajtásra.
- Adatvédelem: Bizalmassági címkék és titkosítási vezérlők kapcsolása a bizalmassági kockázathoz.
- Üzletmenet-folytonosság: A mérnökök integritása és rendelkezésre állása biztosítja a műveletek fenntartását.
- Az érdekelt felek megbízhatósága: Az auditok és a megfelelőségi jelentések minden elvének mérhető betartásának bemutatása.
Minden cikk olyan feladatokat fed le, amelyek a bizalmasságot, az integritást és a rendelkezésre állást kezelik, így ezeket az alapelveket stratégiai, tervezési, összeállítási, szabályozási és üzemeltetési feladatokba ágyazhatja be.
Biztonsági helyzet fenntartása
A biztonsági testtartás fenntartása a kontroll hatékonyságának mérésének, javításának és ellenőrzésének fegyelmezett ciklusa. Ez a fenntartás azért fontos, mert a fenyegetést indító tényezők gyorsan iterálnak, és a statikus védelem elveszíti relevanciáját. Intézményesítenie kell az ismétlődő értékelést, a priorizált szervizelést, az automatizálás vezérlését és a bizonyítékokon alapuló jelentéseket.
A Biztonsági pontszám biztonsági vezérlőinek nyomon követése a Microsoft Defender for Cloudban a hiányosságok számszerűsítéséhez és kockázatalapú metrikákhoz való összekapcsolásához (például magas jogosultságú identitások vagy titkosítatlan bizalmas tárolók expozíciója). Az eltérésészlelés automatizálása szabályzatokkal, konfigurációs alapvonalakkal és telepítési munkafolyamatokkal. Az incidensek visszatekintése és a fenyegetésintelligencia átvitele a hátralék pontosításába, így a testtartás változása igazodik az élő támadó viselkedéséhez.
A felhőalapú biztonsági ellenőrzőlista használata
A felhőalapú biztonsági ellenőrzőlista egy összevont navigációs és nyomon követési támogatás a biztonságos módszertan végrehajtásához. Ez az ellenőrzőlista azért fontos, mert csökkenti a kihagyási kockázatot, felgyorsítja a bevezetést, és támogatja az auditkészséget. Mérvadó feladatregisztrálóként integrálnia kell a csapat munkaszerződéseibe és az előrehaladási felülvizsgálatokba.