Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Important
Ez a funkció bétaverzióban érhető el. Az Azure Databricks lehetővé teszi a kódbiztonsági szkennelést a jogosult munkaterületek számára a béta alatt.
Important
A biztonsági vizsgálatok hamis pozitív eredményeket adhatnak, és nem feltétlenül azonosítják az összes biztonsági hibát.
A Databricks Apps minden alkalommal, amikor forráskód-változtatást telepítesz, átvizsgálja az alkalmazás forráskódját, gyakori biztonsági problémákat keresve. A szkennelés nem blokkolja, és nem hiúsítja meg a telepítést. A megállapítások az alkalmazás Biztonság oldalán jelennek meg, ahol az alkalmazáskezelő áttekintheti és sorolhatja őket.
Hogyan működik a kódbiztonsági szkennelés
A kódbiztonsági szkennelés statikus elemzést futtat az alkalmazás forráskódján a telepítés részeként:
- Forráskód-változások esetén fut: A szkennelés automatikusan fut, amikor telepíted a forráskód változást. Egy telepítés, amely egy meglévő buildet újrahasznosít forráskód-változtatás nélkül, nincs szkennelve.
- Csak a forráskódodat olvassa: A szkenner elemzi a forráskódodat futtatás nélkül, és soha nem módosítja az alkalmazásodat.
- Nem blokkoló: A szkenner biztonsági megállapításokat jelez, de nem blokkolja, és nem hiúsítja meg a telepítést. Vizsgálja át és kezelje az eredményeket azok súlyossága és a biztonsági követelményei alapján.
- Biztonságos hibakezelés: Ha egy szkennelés nem fejeződik be, az eredményt nem elérhetőként jelölik, nem pedig tisztaként, így a hiányzó vizsgálatot soha nem tévesztik össze átmenővel.
Mit észlel a szkennelés
A kódbiztonsági szkennelés csak az alkalmazás forráskódját elemezi. Nem szkenneli az alkalmazás függőségeit, és nem végez dinamikus elemzést a futó alkalmazáson.
A szkenner az Azure Databricks for Databricks Apps által kiválasztott, létrehozott és finomhangolt felismerési szabályokat használja. Az Azure Databricks idővel hozzáadhat, eltávolíthat vagy frissítheti a szabályokat, hogy javítsa az észlelési lefedettséget és pontosságot. A szabályok gyakori sebezhetőségi osztályokat azonosítanak, többek között:
- Hardkódolt hitelesítő adatok és titkok
- SQL-injektálás
- Helyek közötti szkriptelés (XSS)
- Szerveroldali kérés-hamisítás (SSRF)
- Útvonal-bejárás
- Veszélyes deserializáció
- Megengedő kereszteredetű erőforrásmegosztás (CORS) konfiguráció
- Nem biztonságos YAML-betöltés
- A felhasználói (más nevében használt) tokenek felfedése
Note
Egy tiszta szkennelés nem garantálja, hogy az alkalmazásod biztonságos. A szkenner egy adott problémakört ellenőriz, így azokat a problémákat, amelyeket a szabályai nem fednek le, nem észleli. Tartsd a saját kódfelülvizsgálati és biztonsági gyakorlataidat, különösen azoknál az alkalmazásoknál, amelyek érzékeny adatokat kezelnek. További biztonsági tanácsokért lásd: Biztonsági legjobb gyakorlatok.
Biztonsági eredmények megtekintése
Rendelkezned kell a(z) CAN MANAGE engedéllyel egy alkalmazáshoz, hogy megtekinthesd az alkalmazás biztonsági megállapításait. Lásd: Databricks-alkalmazások engedélyeinek konfigurálása.
A megállapítások megtekintéséhez:
- A munkaterületedben nyisd meg az alkalmazást. Lásd a Databricks alkalmazás részleteit.
- Válassza a Biztonság lapot.
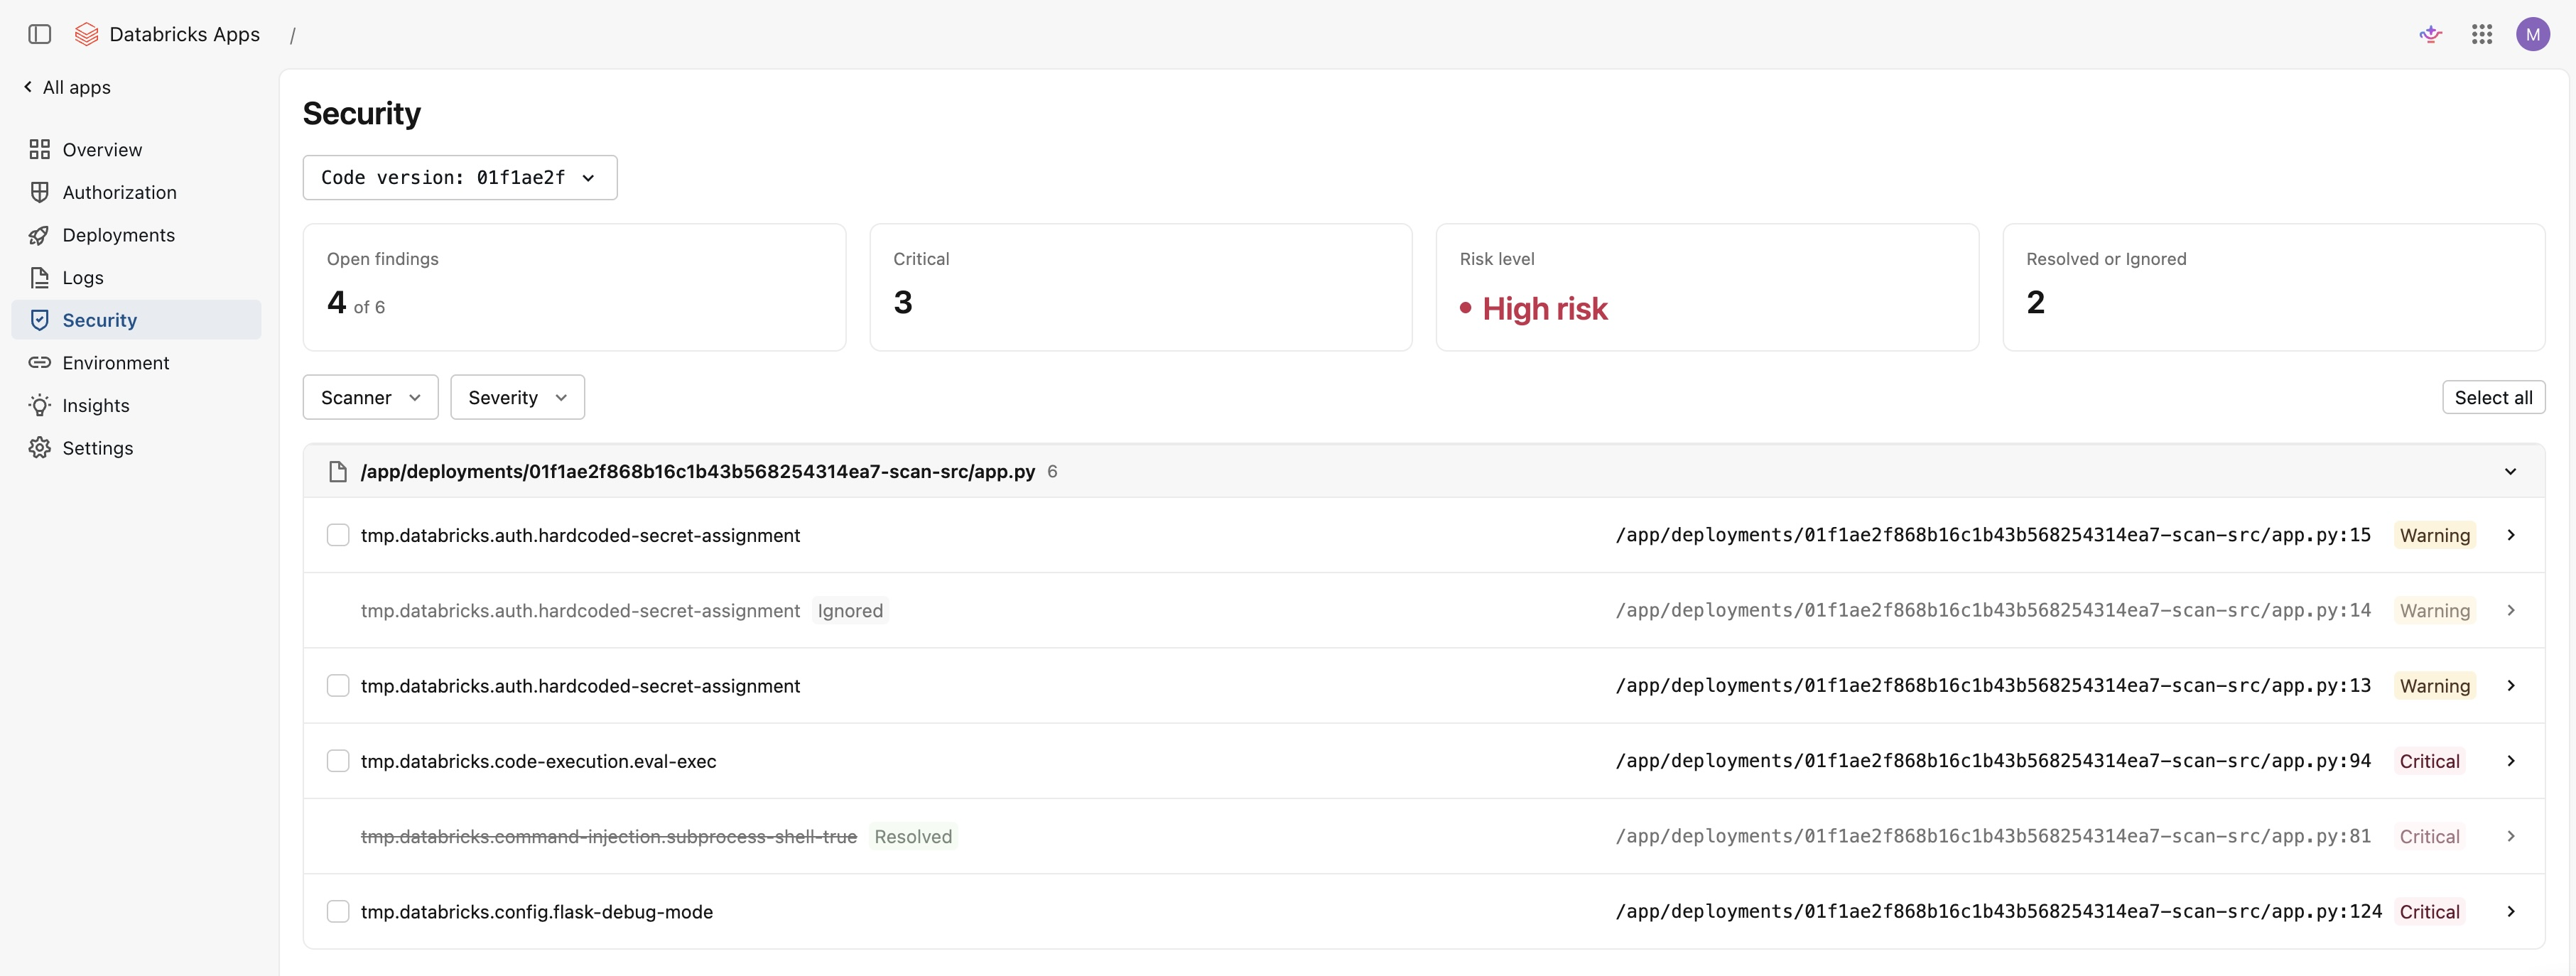
A Biztonság oldal a kiválasztott telepítés eredményeit mutatja, fájl szerint csoportosítva. Minden lelet tartalmazza:
- Az egyező csekk
- A fájlút és a sor száma
- A súlyossági szint
- A probléma leírása
Az eredmények a következő súlyossági szinteket használják:
- Kritikus: Egy nagy súlyosságú probléma, például egy valószínű sebezhetőség, amit érdemes kezelni, mielőtt az alkalmazásra hagyakoznál.
- Figyelem: Egy lehetséges probléma, amit érdemes átnézned és megjavítanod, ha az az alkalmazásodra vonatkozik.
- Információ: Egy alacsonyabb kockázatú megfigyelés vagy biztonságos kódolás javaslat, amire érdemes figyelni.
Az oldal tetején található összefoglaló mutatja a nyitott megállapítások számát, a kritikus megállapítások számát, az összkockázati szintet, valamint a megoldott vagy figyelmen kívül hagyott megállapítások számát. A kockázati szint tükrözi a nyitott megállapításokat és azok súlyosságát; azok a megállapítások, amelyeket megoldasz vagy figyelmen kívül hagysz, nem számítanak bele. Szűrd a megállapításokat súlyosság szerint, hogy a legfontosabb problémákra koncentrálj.
A korábbi telepítés eredményeinek áttekintéséhez használja a kódverzió-választót egy korábbi telepítés kiválasztásához.
Triázs eredmények
A triázs lehetővé teszi, hogy nyomon kövesd, mely eredményeket kezelted. A megállapítások megtekintéséhez hasonlóan az alkalmazásban a triázshoz is szükséged van a(z) CAN MANAGE engedélyre.
Minden megállapítás az alábbi állapotok egyikével rendelkezik:
- Open: Az alapértelmezett állapot egy új megállapításhoz.
- Megoldva: Jelölj meg egy megállapítást megoldottként, miután megoldottad a mögöttes problémát.
- Figyelmen kívül hagyva: Figyelmen kívül hagyd azt a megállapítást, ami nem vonatkozik az alkalmazásodra, vagy amit ismert kockázatként fogadtál el.
Egy megállapítás besorolásához válaszd a megállapításnál a Megoldottként jelölés vagy Figyelmen kívül hagyás lehetőséget. Ha egy megállapítást vissza szeretnél nyitni, válaszd a Újranyitást. Több megállapítás egyidejű osztályozásához válasszon ki több megállapítást, majd alkalmazzon egy műveletet kötegelt módon.
A triázs állapota megállapításonként mentődik, és a telepítések során megmarad. Ha ugyanaz a probléma megjelenik egy későbbi telepítésben is, megtartja a beállított állapotot, így nem kell újra triázsolnod azokat a problémákat, amiket már átnéztél.
Vizsgálati eredmények
A Security oldal a telepítés vizsgálatának eredményét tükrözi. A szkennelés eredménye leírja, mit talált a vizsgálat, míg a szkennelési státusz azt mutatja, hogy befejeződött-e a szkennelés.
Az eredmények tükrözik azokat a felismerési szabályokat, amelyek a vizsgálat idején voltak érvényben. Az Azure Databricks nem szkennel újra egy meglévő telepítést, amikor a szabályok változnak, így egy korábbi eredmény (beleértve Nincsenek biztonsági megállapítások) nem tükrözheti a jelenlegi szabályokat. A következő forráskód módosításakor automatikusan új szkennelés indul.
Az alábbi eredmények leírják, mit talált a vizsgálat:
| Outcome | Description |
|---|---|
| Nincsenek biztonsági megállapítások | A szkennelés befejeződött, és nem talált problémát a jelenlegi szabálykészlet alapján. |
| Eredmények | A vizsgálat során egy vagy több problémát találtak, amelyeket át kellett nézni és priorizálni kellett. |
Az alábbi státuszok írják le magát a szkennelés állapotát:
| Status | Description |
|---|---|
| A telepítés vizsgálata | A beolvasás folyamatban van. Az oldal automatikusan frissül, amikor a szkennelés befejeződik. |
| Szkennelés hiányos | A vizsgálat futott, de néhány fájlt vagy szabályt kihagyott, így az eredmények részlegesek lehetnek. |
| A vizsgálati eredmények nem érhetők el | A vizsgálat ennél a telepítésnél nem fejeződött be. |
| Ezt a telepítést nem vizsgálták be | A telepítés egy meglévő buildet használt újra forráskód-változtatás nélkül. Kódmódosítás után telepítsd újra, hogy újra átvizsgálja. |