Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Gateway Load Balancer az Azure Load Balancer portfóliójának olyan termékváltozata, amelyet nagy teljesítményt és magas rendelkezésre állást igénylő, harmadik féltől származó hálózati virtuális berendezéseket (NVA-kat) használó helyzetekhez terveztek. Az Átjáró Load Balancer használatával egyszerűen helyezhet üzembe, méretezhet és kezelhet NVA-kat. A Gateway Load Balancer nyilvános végponthoz való kapcsolásához csak egyetlen választás szükséges.
A készülékeket transzparens módon szúrhatja be különböző helyzetekben, például:
- Tűzfalak
- Speciális csomagelemzés
- Behatolásészlelő és -megelőző rendszerek
- Forgalom tükrözése
- DDoS elleni védelem
- Egyéni berendezések
Az Átjáró Load Balancer használatával egyszerűen hozzáadhat vagy eltávolíthat speciális hálózati funkciókat anélkül, hogy további felügyeleti többletterhelést okoz. Ez biztosítja azt a vezetéken belüli technológiát, amelyre szüksége van ahhoz, hogy a nyilvános végpontra irányuló és onnan érkező összes forgalmat először az alkalmazás előtt küldje el a berendezésnek. Az NVA-k esetében különösen fontos, hogy a folyamatok szimmetrikusak legyenek. A Gateway Load Balancer fenntartja a forgalom egy adott példányhoz rendelését a háttérkészletben, így a csomagok mindkét irányban ugyanazon a hálózati útvonalon haladnak át. Ez a forgalomszimmetria további manuális konfigurálás nélkül konzisztens útvonalat biztosít a hálózati virtuális berendezése számára, amely kulcsfontosságú a zökkenőmentes működéshez azon berendezések esetében, amelyeknek szükségük van erre a képességre.
Az állapotadat-mintavétel az összes portot figyeli, és a HA portszabály használatával irányítja a forgalmat a háttérpéldányokra. A Gateway Load Balancerbe küldött és onnan érkező forgalom a VXLAN protokollt használja.
Gateway Load Balancer előnyei
Az átjáró Load Balancer a következő előnyöket kínálja:
A virtuális berendezések transzparens integrálása a hálózati útvonalba.
Egyszerűen vehet fel vagy távolíthat el hálózati virtuális berendezéseket a hálózati útvonalon.
A kényelmes skálázás, miközben a költségeket kézben tartjuk.
A hálózati virtuális berendezés rendelkezésre állásának javítása.
Kapcsolja össze az alkalmazásokat a bérlők és előfizetések között.
Láncolja a Gateway Load Balancer szolgáltatást egy felhasználói erőforráshoz
Egy Standard nyilvános terheléselosztót vagy egy virtuális gép Standard IP-konfigurációját hozzákapcsolhatja egy átjáró-terheléselosztóhoz. A „láncolás” azt jelenti, hogy a terheléselosztó előtéri vagy a NIC IP-konfigurációja egy Gateway Load Balancer előtéri IP-konfigurációjára mutató hivatkozást tartalmaz. Miután a Gateway Load Balancert egy fogyasztói erőforráshoz láncolja, nincs szükség semmilyen egyéb konfigurációra, például UDR-ekre, annak biztosításához, hogy az alkalmazás végpontjához irányuló és az onnan érkező forgalom a Gateway Load Balancerhez legyen továbbítva.
Az átjáró Load Balancer támogatja a bejövő és a kimenő forgalom ellenőrzését is. Ha standard Load Balancer használatával NVA-kat szeretne beszúrni a kimenő forgalom útvonalába, a Gateway Load Balancert a konfigurált kimenő szabályokban kiválasztott előtéri IP-konfigurációkhoz kell összekapcsolnia.
Megjegyzés:
A Gateway Load Balancer előtéri IP-címe nem konfigurálható következő ugrásként a felhasználó által definiált útvonalakban (UDR-ekben). Egy támogatott fogyasztói erőforrásnak, például egy Standard nyilvános Load Balancernek vagy egy Standard NIC IP-konfigurációnak, láncolódnia kell a Gateway Load Balancer erőforrásaihoz, vagy hivatkoznia kell rájuk.
Hogyan folyik a forgalom a Gateway Load Balancer-on keresztül
Amikor Gateway Load Balancert használ, a standard Load Balanceren keresztül a fogyasztói alkalmazásnak szánt forgalom VXLAN-fejlécekkel van beágyazva. A Gateway Load Balancer ezt a forgalmat először saját magára, valamint a háttérkészletben konfigurált NVA-k felé továbbítja. A forgalom ezután visszatér a fogyasztói erőforráshoz (ebben az esetben egy standard Load Balancerhez), és megérkezik a fogyasztói alkalmazás virtuális gépeihez a forrás IP-címével. A fogyasztói virtuális hálózat és a szolgáltatói virtuális hálózat különböző előfizetésekben vagy bérlőkben lehet, így csökkentve a felügyeleti terhelést.
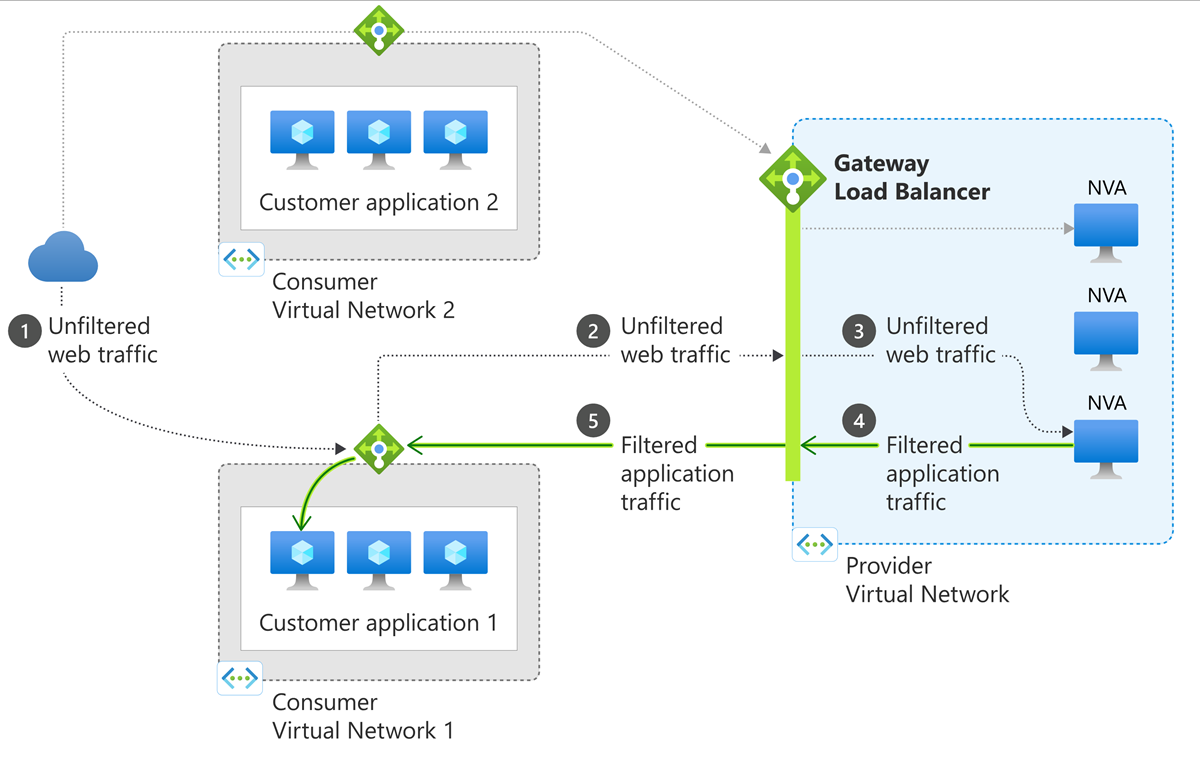
Ábra: Az átjáró terheléselosztójának diagramja.
A Gateway terheléselosztó komponensei
A Gateway Load Balancer az alábbi összetevőkből áll. Az általános Azure Load Balancer komponens definíciókért lásd: Azure Load Balancer components.
Előtérbeli IP-konfiguráció – Az átjáró terheléselosztójának IP-címe. Ez az IP-cím csak privát.
Terheléselosztási szabályok – A Gateway Load Balancer szabályok csak HA port szabályok lehetnek, és egy szabály akár két backend poolhoz is társítható.
Háttérkészletek – A bejövő kérést kiszolgáló virtuálisgép-méretezési csoport virtuális gépeinek vagy példányainak csoportja. A Gateway Load Balancer backend poolok is használnak alagút interfészeket, amelyeket a következőképpen ismertetünk.
Alagút interfészek – A Gateway Load Balancer backend pooloknak van egy másik komponense, az úgynevezett alagút interfészek. Az alagút-interfész lehetővé teszi a háttérrendszerben lévő berendezések számára, hogy a hálózati folyamatok a várt módon legyenek kezelve. Minden háttérkiszolgáló készlet legfeljebb két alagút interfészekkel rendelkezhet. Az alagútkapcsolatok lehetnek belsők vagy külsők. A háttérkészletbe érkező forgalomhoz használja a külső típust. A berendezésről az alkalmazásra irányuló forgalomhoz használja a belső típust.
Chain – Egy Standard Public Load Balancer előtéri konfigurációja vagy egy virtuális gépen lévő Standard Public IP-konfiguráció hivatkozhat egy Gateway Load Balancerre. A speciális hálózati képességek adott sorrendben történő hozzáadását szolgáltatásláncolásnak nevezzük. Ennek eredményeként ezt a hivatkozást láncnak nevezzük. A bérlők közötti lánc magában foglalja a Load Balancer előtér- vagy nyilvános IP-konfigurációjának egy másik előfizetésben lévő átjáró Load Balancerhez való láncolását. A bérlők közötti láncoláshoz a felhasználóknak a következőkre van szükségük:
- Engedély az erőforrás-szolgáltatói művelethez
Microsoft.Network/loadBalancers/frontendIPConfigurations/join/action. - Vendéghozzáférés az átjáró Load Balancer előfizetéséhez.
- Engedély az erőforrás-szolgáltatói művelethez
Gateway Load Balancer árazás
A díjszabást a Load Balancer díjszabásában talál.
Gateway Load Balancer korlátozások
- A Gateway Load Balancer nem működik a Global Load Balancer szinttel, amely a forgalmat regionális terhelés elosztó rendszerekkel osztja el. További információ: Globális terheléselosztó.
- A bérlők közötti láncolás nem támogatott az Azure portálon.
Következő lépések
- Lásd: Átjáró terheléselosztó létrehozása az Azure Portal használatával átjáró terheléselosztó létrehozásához.
- Megtudhatja, hogyan használhatja az Átjáró-terheléselosztót kimenő kapcsolati forgatókönyvekhez.
- További információ az Azure Load Balancerről.