Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az Azure-ba való migrálás során felfedezheti a helyszíni vagy az Azure VMware Solution (AVS) készletét és számítási feladatait.
Ez az oktatóanyag bemutatja, hogyan derítheti fel a helyszíni vagy AVS-környezetekben futó kiszolgálókat az Azure Migrate: Felderítési és értékelési eszköz, egy egyszerűsített Azure Migrate-berendezés használatával. A berendezést a vCenter Server-példányon futó kiszolgálóként helyezi üzembe, hogy folyamatosan felderítse a kiszolgálókat és azok teljesítményadatait, a kiszolgálókon futó alkalmazásokat, a kiszolgálófüggőségeket, a webalkalmazásokat és az SQL Server-példányokat és -adatbázisokat.
Ebben az oktatóanyagban a következőket sajátíthatja el:
- Azure-fiók beállítása.
- Készítse elő a VMware-környezetet a felderítéshez.
- Hozzon létre egy projektet.
- Az Azure Migrate-berendezés beállítása.
- Indítsa el a folyamatos felderítést.
Ha nincs Azure-előfizetésed, hozz létre egy ingyenes fiókot mielőtt elkezdenéd.
Az alábbi videóból megtudhatja, hogyan derítheti fel a VMware-környezetben futó helyszíni kiszolgálókat az Azure-ba való migrálás részeként.
Megjegyzés:
Az oktatóanyagok bemutatják a forgatókönyvek kipróbálásának leggyorsabb útját. Lehetőség szerint az alapértelmezett beállításokat használják. Ez a forgatókönyv a virtuálisgép-kiszolgálók AVS-ből való felderítésére is alkalmazható.
Előfeltételek
Mielőtt elkezdenéd ezt az oktatóanyagot, ellenőrizd, hogy megvannak az alábbi feltételek:
| Követelmény | Részletek |
|---|---|
| vCenter Server/ESXi-gazdagép | Olyan szerverre van szükséged, amely a vCenter Server 9.0, 8.0, 7.0, 6.7, 6.5, 6.0 vagy 5.5 verziókat futtatja. A kiszolgálókat 5.5-ös vagy újabb verziójú ESXi-gazdagépen kell üzemeltetni. A vCenter-kiszolgálón engedélyezze a bejövő kapcsolatokat a 443-as TCP-porton, hogy a berendezés összegyűjthesse a konfigurációt és a teljesítmény metaadatait. A berendezés alapértelmezés szerint a 443-as porton csatlakozik a vCenter Serverhez. Ha a vCenter Servert futtató kiszolgáló egy másik porton figyel, módosíthatja a portot, amikor megadja a vCenter Server adatait a berendezés konfigurációkezelőjében. Az ESXi-gazdagépeken győződjön meg arról, hogy a bejövő hozzáférés engedélyezve van a 443-es TCP-porton a telepített alkalmazások felderítéséhez és a kiszolgálók ügynök nélküli függőségelemzéséhez. |
| Azure Migrate-berendezés | A vCenter-kiszolgálónak rendelkeznie kell ezekkel az erőforrásokkal az Azure Migrate-berendezést üzemeltető kiszolgálóhoz való lefoglaláshoz: - 32 GB RAM, 8 virtuális processzor és körülbelül 80 GB lemezterület. - Külső virtuális kapcsoló és internet-hozzáférés a berendezés kiszolgálóján, közvetlenül vagy proxyn keresztül. |
| Kiszolgálók | Minden Windows- és Linux operációsrendszer-verzió támogatott a konfiguráció és a teljesítmény metaadatainak felderítéséhez. A kiszolgálókon történő alkalmazásfelderítéshez minden Windows- és Linux operációsrendszer-verzió támogatott. Ellenőrizze az ügynök nélküli függőségelemzéshez támogatott operációsrendszer-verziókat A telepített alkalmazások felderítéséhez és az ügynök nélküli függőségelemzéshez a VMware-eszközöket (10.2.1-es vagy újabb verzió) telepíteni kell és futtatni kell a kiszolgálókon. A Windows-kiszolgálókon telepítve kell lennie a PowerShell 2.0-s vagy újabb verziójának. Linux-kiszolgálók esetében az SSH kulcsalapú hitelesítése támogatja a konfigurációs és teljesítményadatok, a telepített alkalmazások, az ügynök nélküli függőségelemzés és a számítási feladatok felderítését. A Linux-kiszolgálók SSH-kulcsalapú hitelesítéssel való felderítéséhez a berendezésnek közvetlen kapcsolatot kell létesítenie a célkiszolgálókkal. Az SQL Server-példányok és -adatbázisok felderítéséhez ellenőrizze az SQL Server és a Windows operációs rendszer támogatott verzióit és kiadásait , valamint a Windows hitelesítési mechanizmusait. Az IIS-webkiszolgálón futó ASP.NET webalkalmazások felderítéséhez ellenőrizze a Windows operációs rendszer és az IIS támogatott verzióit. Az Apache Tomcat webkiszolgálón futó Java-webalkalmazások felderítéséhez ellenőrizze a támogatott Linux operációs rendszer és Tomcat-verziókat. |
| SQL Server-hozzáférés | Az SQL Server-példányok és -adatbázisok felderítéséhez a Windows-fiókhoz vagy az SQL Server-fiókhoz ezek az engedélyek szükségesek az egyes SQL Server-példányokhoz. A fiókkiépítési segédprogrammal egyéni fiókokat hozhat létre, vagy bármilyen meglévő fiókot használhat, amely tagja a sysadmin kiszolgálói szerepkörnek az egyszerűség kedvéért. |
| Támogatott NSX verzió | Szükséged van VMwareNSX-T 3.2, 4.0, 4.1 vagy 4.2 verziókra, hogy felfedezd az NSX hálózati konstrukciókat. |
| NSX Manager jogosultságok | Az NSX Manager fióknak, amelyet a felfedezéshez használnak, csak olvasható jogokkal kell rendelkeznie a felfedezéshez szükséges hálózati konstrukciókhoz. |
| Kapcsolódás az NSX Managerhez | Győződj meg róla, hogy az Azure Migrate appliance képes kommunikálni az NSX Manager végponttal. Az NSX Manager végpontnak elérhetőnek kell lennie a készülékről. |
Azure-felhasználói fiók előkészítése
Lásd ezt a cikket az Azure fiókok előkészítéséhez.
Fontos
Győződjön meg arról, hogy az Azure-felhasználói fiók rendelkezik a szükséges beépített Azure Migrate-szerepkörökkel a projektek létrehozásához, berendezések regisztrálásához és a felderítési eredmények eléréséhez. A minimális szerepkörkövetelmények megismeréséhez tekintse meg a beépített Azure Migrate szerepköröket.
A VMware előkészítése
Ezt a lépést kihagyhatja, ha az Azure VMware Solution-környezetből észleli a virtuális gépeket. Az AVS CloudAdmin-fiókjával felderítheti és értékelheti a kiszolgálókat.
A helyszíni vCenter-kiszolgálón ellenőrizze, hogy a fiókja rendelkezik-e virtuális gép létrehozásához szükséges engedélyekkel egy VMware Open Virtualization Appliance (OVA) virtuális gép telepítési fájljának használatával. Ezeket az engedélyeket akkor kell használnia, ha az Azure Migrate-berendezést VMware virtuális gépként telepíti egy OVA-fájl használatával.
Az Azure Migrate-nek csak vCenter Server-fiókkal kell rendelkeznie a VMware-környezetben futó kiszolgálók felderítéséhez és értékeléséhez. Ha a telepített alkalmazások felderítését és az ügynök nélküli függőségelemzést is futtatni szeretné, a fióknak engedélyezve kell lennie a VMware-ben a virtuálisgép-vendégműveletek számára.
Fiók létrehozása a vCenter Server eléréséhez
A VMware vSphere webügyfélben állítson be egy írásvédett fiókot a vCenter Serverhez:
Egy rendszergazdai jogosultságokkal rendelkező fiókban a vSphere webügyfél Kezdőlap menüjében válassza a Felügyelet lehetőséget.
Az Egyszeri bejelentkezés csoportban válassza a Felhasználók és csoportok lehetőséget.
A Felhasználók területen válassza az Új felhasználó lehetőséget.
Adja meg a fiók adatait, majd kattintson az OK gombra.
A Felügyelet menü Hozzáférés-vezérlés csoportjában válassza a Globális engedélyek lehetőséget.
Válassza ki a felhasználói fiókot, majd az Írásvédett lehetőséget választva rendelje hozzá a szerepkört a fiókhoz. Kattintson az OK gombra.
A telepített alkalmazások és az ügynök nélküli függőségelemzés felderítésének megkezdéséhez a Hozzáférés-vezérlés menüben válassza a Szerepkörök lehetőséget. A Szerepkörök ablaktáblán, a Szerepkörök alatt válassza az Írásvédett lehetőséget. A Jogosultságok csoportban válassza a Vendégműveletek lehetőséget. Ha a jogosultságokat a vCenter Server-példány összes objektumára szeretné propagálja, jelölje be a Propagálás gyermekeknek jelölőnégyzetet.

Megjegyzés:
- A vCenter Server 7.x és újabb verziójához klónoznia kell az írásvédett rendszerszerepkört, és hozzá kell adnia a vendégműveleti jogosultságokat a klónozott szerepkörhöz. Rendelje hozzá a klónozott szerepkört a vCenter-fiókhoz. Megtudhatja, hogyan hozhat létre egyéni szerepkört a VMware vCenterben.
- A vCenter Server-fiók hatókörével korlátozhatja a felderítést adott vCenter Server-adatközpontokra, fürtökre, gazdagépekre, fürtök vagy gazdagépek mappáira vagy egyes kiszolgálókra. Megtudhatja, hogyan hatókörzheti a vCenter Server felhasználói fiókját.
- A felderítéshez megadott vCenter-kiszolgálóhoz Linked-Mode keresztül csatlakoztatott vCenter-objektumokat a Azure Migrate nem fogja felderíteni.
Fiók létrehozása a kiszolgálók eléréséhez
Megjegyzés:
Az egyszerűsített címtárelérési protokoll (LDAP) fiókok felderítése nem támogatott.
Tekintse meg a felhasználói fiókok beállításának ajánlott biztonsági eljárásait.
Megjegyzés:
Az Azure Migrate-berendezés konfigurációkezelőjében több kiszolgálói hitelesítő adatot is hozzáadhat a telepített alkalmazások, az ügynök nélküli függőségelemzés és a webalkalmazások, valamint az SQL Server-példányok és -adatbázisok felderítésének elindításához. Több tartományt, Windows (nem tartományi), Linux (nem tartományi), Linux (SSH-kulcs) vagy SQL Server-hitelesítő adatot is hozzáadhat. Megtudhatja, hogyan adhat hozzá kiszolgálói hitelesítő adatokat.
Projekt beállítása
Új projekt beállítása:
- Az Azure Portalon válassza a Minden szolgáltatás lehetőséget, majd keresse meg az Azure Migrate-t.
- A Szolgáltatások területen válassza az Azure Migrate lehetőséget.
- Az első lépésekben válasszon az alábbi lehetőségek közül a migrálási céloktól függően: Kiszolgálók, adatbázisok és webalkalmazások, Adatbázisok (csak) vagy További forgatókönyvek felfedezése.
- Válassza a Projekt létrehozása lehetőséget.
- A Projekt létrehozása területen válassza ki az Azure-előfizetést és az erőforráscsoportot. Hozzon létre egy erőforráscsoportot, ha nincs ilyenje.
- A Projekt részletei területen adja meg a projekt nevét és azt a földrajzi helyet, ahol létre szeretné hozni a projektet. Tekintse át a nyilvános felhők támogatott földrajzi területeit és a kormányzati felhők támogatott földrajzi területeit.
Megjegyzés:
A hálózati értékelések csak azokon a földrajzi területeken támogathatók, amelyeket a támogatott földrajzi területeken felsorolnak. Győződjön meg róla, hogy az Azure Migrate projektje az egyik támogatott metaadat-helyen jön létre, mielőtt hálózati értékelést készítene.
Megjegyzés:
A Speciális konfiguráció szakaszban privát végpontkapcsolattal rendelkező Azure Migrate-projektet hozhat létre. További információ.
- Válassza a Create gombot.
- Várjon néhány percet a projekt üzembe helyezésére. Az Azure Migrate: Felderítési és értékelési eszköz alapértelmezés szerint hozzáadódik az új projekthez.
Megjegyzés:
Ha már létrehozott egy projektet, a projekt használatával több berendezést regisztrálhat további kiszolgálók felderítésére és értékelésére. Megtudhatja, hogyan kezelheti a projekteket.
A berendezés beállítása
Az Azure Migrate: Discovery és assessment eszköz egy egyszerűsített Azure Migrate-berendezést használ. A berendezés befejezi a kiszolgálófelderítést, és elküldi a kiszolgáló konfigurációját és a teljesítmény metaadatait az Azure Migrate-nek. Állítsa be a berendezést egy, a projektből letölthető OVA-sablon üzembe helyezésével.
Megjegyzés:
Ha az OVA-sablonnal nem tudja beállítani a berendezést, beállíthat egy PowerShell-szkriptet egy meglévő, Windows Server 2019 vagy Windows Server 2022 rendszert futtató kiszolgálón. Megtudhatja, hogyan állíthat be Azure Migrate-berendezést a PowerShell használatával.
A berendezés OVA-sablonnal történő üzembe helyezésének lehetősége nem támogatott az Azure Government-felhőben.
További információ arról, hogyan helyezhet üzembe berendezést az Azure Government-felhőben.
Üzembe helyezés OVA-sablonnal
Ha OVA-sablonnal szeretné beállítani a berendezést, hajtsa végre az alábbi lépéseket, amelyeket az ebben a szakaszban részletesebben ismertetünk:
- Adjon meg egy berendezésnevet, és hozzon létre egy projektkulcsot a portálon.
- Töltse le az OVA-sablonfájlt, majd importálja a vCenter Serverbe. Ellenőrizze, hogy az OVA biztonságos-e.
- Hozza létre a berendezést az OVA-fájlból. Ellenőrizze, hogy a berendezés csatlakozni tud-e az Azure Migrate-hez.
- Először konfigurálja a berendezést.
- Regisztrálja a berendezést a projektben a projektkulcs használatával.
A projektkulcs létrehozása
- A migrálási célok között válassza ki a kiszolgálókat, adatbázisokat és webalkalmazásokat>, majd az Azure Migrate: feltárása és értékelése>Felfedezés.
- A Kiszolgálók felderítése területen válassza a Virtualizált kiszolgálók lehetőséget?>Igen, vMware vSphere hipervizorral.
- A 1: Projektkulcs generálása lépésben adja meg annak az Azure Migrate eszköznek a nevét, amelyet a VMware-környezet szervereinek felderítésére fog beállítani. A névnek alfanumerikusnak és legfeljebb 14 karakternek kell lennie.
- A szükséges Azure-erőforrások létrehozásához válassza a Kulcs létrehozása lehetőséget. Ne zárja be a Felfedezés panelt az erőforrások létrehozása közben.
- Az Azure-erőforrások sikeres létrehozása után létrejön egy projektkulcs .
- Másolja ki a kulcsot. A berendezés konfigurálásakor a kulccsal végezheti el a berendezés regisztrációját.
Az OVA-sablon letöltése
Megjegyzés:
Az OVA-sablon legújabb verziójának beszerzéséhez tekintse meg az Azure Migrate berendezésre vonatkozó követelményeit a Berendezés – VMware szakaszban.
2- ben : Töltse le az Azure Migrate-berendezést, válassza ki az OVA-fájlt, majd válassza a Letöltés lehetőséget.
A berendezéskiszolgáló létrehozása
Importálja a letöltött fájlt, majd hozzon létre egy kiszolgálót a VMware-környezetben:
- A vSphere ügyfélkonzolon válassza a Fájltelepítés>OVF-sablon lehetőséget.
- Az OVF-sablon üzembe helyezése varázslóban válassza a Forrás lehetőséget, majd adja meg az OVA-fájl helyét.
- A Név mezőbe írja be a kiszolgáló nevét. A Hely területen válassza ki azt a leltárobjektumot, amelyben a kiszolgáló üzemelni fog.
- Hoszt vagy klaszter közül válassza ki azt, amelyen a kiszolgáló fut.
- A Storage-ban válassza ki a kiszolgáló tárolási célját.
- Lemezformátumban válassza ki a lemez típusát és méretét.
- A Hálózatleképezésben válassza ki azt a hálózatot, amelyhez a kiszolgáló csatlakozik. A hálózatnak internetkapcsolatra van szüksége ahhoz, hogy metaadatokat küldjön az Azure Migrate-nek.
- Tekintse át és erősítse meg a beállításokat, majd válassza a Befejezés lehetőséget.
A berendezés Azure-hoz való hozzáférésének ellenőrzése
Győződjön meg arról, hogy a berendezés-kiszolgáló csatlakozni tud az Azure URL-címéhez nyilvános felhők és kormányzati felhők esetében.
A berendezés konfigurálása
A berendezés első beállítása:
Megjegyzés:
Ha letöltött OVA-sablon helyett PowerShell-szkripttel állítja be a berendezést, kihagyhatja az első két lépést.
A vSphere-ügyfélben kattintson a jobb gombbal a kiszolgálóra, majd válassza a Konzol megnyitása parancsot.
Válassza ki vagy adja meg a berendezés nyelvét, időzónát és jelszavát.
Nyisson meg egy böngészőt minden olyan számítógépen, amely csatlakozni tud a berendezéshez. Ezután nyissa meg a berendezés konfigurációkezelőjének URL-címét:
https://appliance name or IP address: 44368.Vagy a konfigurációkezelőt a berendezés-kiszolgáló asztaláról is megnyithatja a konfigurációkezelő parancsikonjának kiválasztásával.
Fogadja el a licencfeltételeket, és olvassa el a harmadik féltől származó információkat.
Előfeltételek beállítása és a berendezés regisztrálása
A konfigurációkezelőben válassza az Előfeltételek beállítása lehetőséget, majd hajtsa végre az alábbi lépéseket:
Kapcsolat: A berendezés ellenőrzi, hogy a kiszolgáló rendelkezik-e internetkapcsolattal. Ha a kiszolgáló proxyt használ:
A Proxy beállítása lehetőséget választva adja meg a proxycímet (
http://ProxyIPAddressvagyhttp://ProxyFQDNformában, ahol a FQDN hivatkozik egy teljesen kvalifikált tartománynévre) és a figyelési portot.Adja meg a hitelesítő adatokat, ha a proxynak hitelesítésre van szüksége.
Ha hozzáadott proxyadatokat, vagy letiltotta a proxyt vagy a hitelesítést, válassza a Mentés lehetőséget a kapcsolat aktiválásához és a kapcsolat ismételt ellenőrzéséhez.
Csak a HTTP-proxyk használata támogatott.
Időszinkronizálás: Ellenőrizze, hogy a készüléken lévő idő szinkronban van-e az internettel, hogy a felderítés megfelelően működjön.
Frissítések telepítése és berendezés regisztrálása: Az automatikus frissítés futtatásához és a berendezés regisztrálásához kövesse az alábbi lépéseket:

Az automatikus frissítés futtatásához illessze be a portálról másolt projektkulcsot. Ha nem rendelkezik a kulccsal, nyissa meg az Azure Migrate: Felderítési és értékelési áttekintés>a meglévő berendezések kezelése című témakört.> Válassza ki a projektkulcs létrehozásakor megadott berendezésnevet, majd másolja ki a megjelenő kulcsot.
A berendezés ellenőrzi a kulcsot, és elindítja az automatikus frissítési szolgáltatást, amely frissíti a berendezés összes szolgáltatását a legújabb verziókra. Az automatikus frissítés futtatása után a Berendezés-szolgáltatások megtekintése lehetőség kiválasztásával megtekintheti a berendezéskiszolgálón futó szolgáltatások állapotát és verzióit.
A berendezés regisztrálásához ki kell választania a Bejelentkezés lehetőséget. Az Azure-bejelentkezés folytatásában válassza a Kód másolása > Bejelentkezés lehetőséget az eszközkód másolásához (az Azure-ral való hitelesítéshez rendelkeznie kell egy eszközkóddal), és nyissa meg az Azure bejelentkezési kérését egy új böngészőlapon. Győződjön meg arról, hogy letiltotta az előugró ablak blokkolóját a böngészőben a kérés megtekintéséhez.

A böngésző új lapján illessze be az eszközkódot, és jelentkezzen be az Azure-felhasználónevével és jelszavával. PIN-kóddal való bejelentkezés nem támogatott.
Megjegyzés:
Ha véletlenül bezárja a bejelentkezési lapot bejelentkezés nélkül, frissítse a berendezés konfigurációkezelőjének böngészőlapját az eszközkód és a Kód másolása & Bejelentkezés gomb megjelenítéséhez.
Miután sikeresen bejelentkezett, térjen vissza a berendezés konfigurációkezelőjét megjelenítő böngészőlapra. Ha a bejelentkezéshez használt Azure-felhasználói fiók rendelkezik a kulcsgenerálás során létrehozott Azure-erőforrásokhoz szükséges engedélyekkel, elindul a berendezés regisztrálása.
A berendezés sikeres regisztrálása után a regisztráció részleteinek megtekintéséhez válassza a Részletek megtekintése lehetőséget.
-
Telepítse a VDDK-t: A berendezés ellenőrzi, hogy telepítve van-e a VMware vSphere Virtual Disk Development Kit (VDDK). Töltsd le a VDDK 8.0 vagy 9.0 verziót a Broadcom fejlesztőportálról. A letöltés után kibontsd ki a zip fájlt az alapértelmezett helyre:
C:\Program Files\VMware\VMware Virtual Disk Development Kit, ahogy az telepítési utasításokban leírva. Ellenőrizd a vCenter Server kompatibilitását a VDDK verzióval. Ha telepítetted a VDDK 9-et, akkor telepítened kell a Microsoft Visual C++ 14.5 Redistributable rendszert is.Fontos
VMware vSphere Virtual Disk Development Kit (VDDK) csomagokra van szükség az ügynök nélküli migrációhoz. Ha már van támogatott VDDK csomagod, folytasd az ügynök nélküli migrációt. Ha nincs hozzáférésed támogatott VDDK csomaghoz, használj ügynök-alapú migrációt.
A migrálási és modernizálási eszköz a VDDK használatával replikálja a kiszolgálókat az Azure-ba való migrálás során.
A berendezés konfigurálása során bármikor újrafuttathatja az előfeltételeket annak ellenőrzéséhez, hogy a berendezés megfelel-e az összes előfeltételnek.
Folyamatos felderítés indítása
A felderítés előkészítéséhez és elindításához végezze el a beállítási lépéseket a berendezés konfigurációkezelőjében.
Adja meg a vCenter Server adatait
A berendezésnek csatlakoznia kell a vCenter Serverhez a kiszolgálók konfigurációs és teljesítményadatainak felderítéséhez:
Az 1. lépésben: Adja meg a vCenter Server hitelesítő adatait, majd válassza a Hitelesítő adatok hozzáadása lehetőséget a hitelesítő adatok nevének megadásához. Add hozzá a vCenter Server fiók felhasználónevét és jelszavát, amelyet a készülék használ a vCenter Serveren futó szerverek felfedezésére.
- Hozz létre egy fiókot a szükséges jogosultságokkal, ahogy a korábban ebben a cikkben leírtak. Ha felderíti az AVS-környezetet, ebben a lépésben használja a CloudAdmin-fiókot.
- Ha a felfedezést adott VMware-objektumokra (vCenter Server-adatközpontokra, klaszterekre, gazdagépekre, klasztereket vagy gazdagépeket tartalmazó mappákra, illetve egyes kiszolgálókra) szeretné korlátozni, tekintse át a felfedezés hatókörének beállítására vonatkozó utasításokat, hogy korlátozza az Azure Migrate által használt fiókot.
- Ha egyszerre több hitelesítést szeretnél hozzáadni, válaszd a Hozzáadj többet , hogy mentsd és adj hozzá több hitelesítő adatot. A készülék több hitelesítést támogat szerverek felfedezéséhez több vCenter szerveren keresztül.
- Ezt a lépést csak akkor teljesítsd, ha a környezeted VMware NSX-et használ. Ellenkező esetben ugorjon a következő lépésre.
Az NSX hitelesítő adatok hozzáadásához kövesse az alábbi lépéseket:
Ahhoz, hogy VMware környezetekből származó hálózati erőforrásokat fedezzen fel, amelyek NSX-et használnak, a készüléknek csatlakoznia kell az NSX Managerhez.
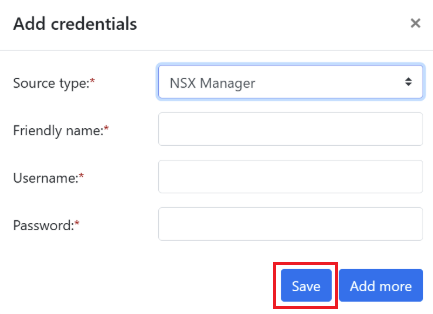
Válassza a Hitelesítő adatok hozzáadása lehetőséget.
A Forrás típusbanválaszd az NSX Managert.
Írj be egy barátságos nevet a hitelesítő adatokhoz.
Adja meg az NSX Manager felhasználónevét és jelszót.
Válassza az Mentésgombot.
Megjegyzés:
Az NSX hitelesítő adatokat hálózati felfedezéshez használják, és eltérnek a szerver hitelesítő adataitól. A szerver igazolványokat szoftverleltárra és függőségelemzésre használják, míg az NSX hitelesítő adatokat a hálózati erőforrások felfedezésére használják VMware környezetekből, amelyek NSX-et használnak.
A 2. lépésben: Adja meg a vCenter Server adatait, válassza a Felderítési forrás hozzáadása lehetőséget a vCenter-kiszolgáló IP-címének vagy teljes tartománynevének hozzáadásához. A portot elhagyhatja alapértelmezettként (443), vagy megadhat egy egyéni portot, amelyen a vCenter Server figyel. Válaszd ki a barátságos nevet azoknak az igazolványoknak, amelyeket a vCenter szerverhez akarsz rendelni, és válaszd a Mentést.
Az előző adatok mentéséhez és a vCenter Server további adatainak hozzáadásához válassza a Továbbiak hozzáadása lehetőséget. Berendezésenként legfeljebb 10 vCenter-kiszolgálót adhat hozzá.

Érvényesítse a csatlakoztathatóságot:
A készülék megpróbálja érvényesíteni a hozzáhelyezett vCenter szerverekkel való kapcsolatot az adott vCenter szerverekhez tartozó hitelesítések segítségével. A források táblázatában megjeleníti az érvényesítési állapotot a vCenter Server IP-címével vagy FQDN-jével együtt.
Bármikor újravalidálhatod a vCenter szerverekhez való csatlakozást, mielőtt elkezded a felfedezést.

Az NSX Manager adatainak hozzáadásához adja meg annak az NSX Managernek az adatait, amelyet az Azure Migrate a hálózati erőforrások felderítéséhez használ.
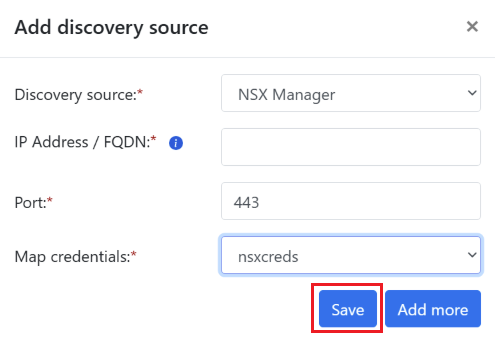
Az NSX Manager felfedezési forrásának konfigurálásához kövesse ezeket a lépéseket:
- A Discovery forráskódbanválaszd az NSX Managert.
- Adja be az NSX menedzser IP-címét/FQDN-jét .
- Lépj be az HTTPS portba. Használd az alapértelmezett portot (443), hacsak az NSX Manager nincs konfigurálva, hogy más portot használjon.
- A Map credentials menüben válaszd ki azokat az NSX hitelesítéseket, amelyeket az NSX Managerhez szeretnél társítani.
- Válassza az Mentésgombot.
- Egy másik NSX Manager hozzáadásához válaszd a Többet.
Kapcsolódás validálása: Miután hozzáadtad az NSX Manager részleteit, az Azure Migrate a hozzátartozó hitelesítő adatok segítségével érvényesíti az egyes NSX Managerekhez tartozó kapcsolatot.
Az Azure Migrate minden NSX Manager kapcsolatát validálja, és megjeleníti az ellenőrzési státuszt a Sources táblában.
Bármikor újravalidálhatod a kapcsolatot, mielőtt elkezded a felfedezést.
Hozzáadjuk a vCenter Servert és az NSX Managert felfedezési forrásként, és ellenőrizd, hogy a felfedezés elindult-e.
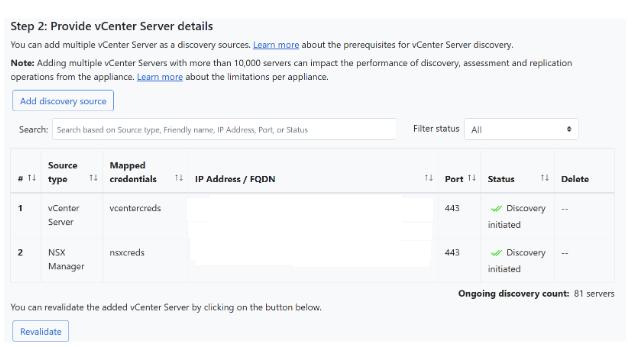
Miután engedélyezted az NSX felfedezést, az Azure Migrate felfedezheti a hálózati erőforrásokat, többek között:
- NSX szegmensek
- VMware-portcsoportok
- 0-as szintű átjárók
- Tier-1 átjárók
- Terheléskiosztók és háttérrendszerek
- Tűzfal szabályzatok és tűzfalszabályok
- NAT szabályzatok
- NS csoportok
- Kikötői csoportok
Használd ezeket a hálózati konstrukciókat a készlet- és függőségi nézetek gazdagítására.
Kiszolgálói hitelesítő adatok megadása
A 3. lépésben adhat meg kiszolgálói hitelesítő adatokat a szoftverleltár elkészítéséhez, ügynök nélküli függőségelemzéshez, az SQL Server-példányok és adatbázisok felderítéséhez, valamint a webalkalmazások felfedezéséhez a VMware-környezetében. Ebben a lépésben több kiszolgálói hitelesítő adatot is megadhat. Ha nem szeretné használni a berendezés egyik funkcióját sem, kihagyhatja ezt a lépést, és folytathatja a vCenter Server felderítését. Ezt a beállítást bármikor módosíthatja.

Ha ezeket a funkciókat szeretné használni, adja meg a kiszolgáló hitelesítő adatait az alábbi lépések végrehajtásával. A berendezés megpróbálja automatikusan leképelni a hitelesítő adatokat a kiszolgálókra a felderítési funkciók végrehajtásához.
Kiszolgálói hitelesítő adatok hozzáadása:
Válassza a Hitelesítő adatok hozzáadása lehetőséget.
A legördülő menüben válassza a Hitelesítő adatok típusa lehetőséget.
Megadhatja a tartomány, a Windows (nem tartomány), a Linux (nem tartomány), a Linux (SSH-kulcs) és az SQL Server hitelesítési adatokat. Megtudhatja, hogyan adhat meg hitelesítő adatokat , és hogyan kezeljük őket.
Windows-kiszolgáló esetén:
- Válassza ki a forrástípust Windows Serverként.
- Adjon meg egy barátságos nevet a hitelesítő adatoknak.
- Adja hozzá a felhasználónevet és a jelszót.
- Válassza az Mentésgombot.
Ha jelszóalapú hitelesítést használ Linux-kiszolgálóhoz, válassza ki a forrástípust Linux Server (Jelszóalapú) néven.
- Adjon meg egy barátságos nevet a hitelesítő adatoknak.
- Adja hozzá a felhasználónevet és a jelszót, majd válassza a Mentés lehetőséget.
Ha SSH-kulcsalapú hitelesítést használ Linux-kiszolgálóhoz:
- Válassza ki a forrástípust Linux-kiszolgálóként (SSH-kulcsalapú).
- Adjon meg egy barátságos nevet a hitelesítő adatoknak.
- Adja hozzá a felhasználónevet.
- Tallózással válassza ki az SSH privát kulcsfájlt.
- Válassza az Mentésgombot.
Megjegyzés:
- Az Azure Migrate támogatja az ssh-keygen paranccsal rsA, ECDSA és ed25519 algoritmusokkal létrehozott SSH-titkos kulcsokat.
- OpenSSH formátumban támogatja az SSH titkos kulcsfájljait.
- Nem támogatja az SSH-kulcsokat jelszóval. Azt javasoljuk, hogy jelszó nélkül használjon kulcsot
- Nem támogatja a PuTTY által létrehozott SSH titkos kulcsfájlokat sem.
Megjegyzés:
- A jelszavakat használó kiszolgálók felderítéséhez az Azure Migrate-berendezés VMware-eszközöket és vSphere API-kat használ a szoftverleltár és a függőségelemzési adatok gyűjtéséhez.
- A Linux-kiszolgálók SSH-kulcsalapú hitelesítéssel való felderítéséhez a berendezésnek közvetlen kapcsolatot kell létesítenie a célkiszolgálókkal. SSH-val csatlakozik a szoftverleltár és az ügynök nélküli függőségelemzési információk gyűjtéséhez.
Ha tartomány hitelesítő adatait használja, a tartomány teljes tartománynevét is meg kell adnia. A teljes tartománynév szükséges a hitelesítő adatok hitelességének ellenőrzéséhez az Active Directory példányával abban a tartományban.
- Tekintse át a fiókhoz szükséges engedélyeket a telepített alkalmazások felderítéséhez, az ügynök nélküli függőségelemzéshez, valamint a webalkalmazások és SQL Server-példányok és -adatbázisok felderítéséhez.
- Ha egyszerre több hitelesítő adatot szeretne hozzáadni, válassza a Továbbiak hozzáadása lehetőséget a hitelesítő adatok mentéséhez, majd adjon hozzá további hitelesítő adatokat. Ha a Mentés vagy a Továbbiak hozzáadása lehetőséget választja, az eszköz ellenőrzi a tartomány hitelesítő adatait a tartomány Active Directory példányával a hitelesítéshez. Az ellenőrzés minden egyes hozzáadás után történik, hogy elkerülje a fiók zárolását, mivel a berendezés iterálja a hitelesítő adatok megfelelő kiszolgálókra való leképezését.
A tartomány hitelesítő adatainak ellenőrzéséhez:
A konfigurációkezelő hitelesítő adatainak táblájában tekintse meg a tartományi hitelesítő adatok érvényesítési állapotát . Csak a tartományi hitelesítő adatok vannak érvényesítve.
Ha az ellenőrzés sikertelen, kiválaszthat egy sikertelen állapotot az érvényesítési hiba megtekintéséhez. Javítsa ki a problémát, majd válassza a Hitelesítő adatok újraértékelése lehetőséget a hitelesítő adatok ellenőrzésének újbóli megismétléséhez.

Felderítés indítása
A vCenter Server felderítésének elindításához válassza a felderítés indítása lehetőséget. A felderítés sikeres elindítása után a forrástáblában a vCenter Server IP-címét vagy teljes tartománynevét megtekintve ellenőrizheti a felderítés állapotát.
A felderítés működése
Körülbelül 20–25 percet vesz igénybe a kiszolgálók felderítése egyetlen berendezéshez hozzáadott 10 vCenter-kiszolgálón.
Ha megadta a kiszolgáló hitelesítő adatait, a szoftverleltár (a telepített alkalmazások felderítése) automatikusan elindul, amikor a vCenter Server(ek)en futó kiszolgálók felderítése befejeződött. A szoftverleltár 12 óránként egyszer történik.
A szoftverleltár azonosítja a kiszolgálókon futó SQL Server-példányokat. Az általa gyűjtött információk alapján a berendezés a Windows hitelesítési adatok vagy az eszközön megadott SQL Server-hitelesítési adatok felhasználásával próbál csatlakozni az SQL Server példányokhoz. Ezután adatokat gyűjt az SQL Server-adatbázisokról és azok tulajdonságairól. Az SQL Server felderítése 24 óránként egyszer történik.
A berendezés csak azokhoz az SQL Server-példányokhoz tud csatlakozni, amelyekhez hálózati látóvonal tartozik, míg a szoftverleltár önmagában nem feltétlenül igényel hálózati látóvonalat.
A telepített alkalmazások felderítése 15 percnél hosszabb időt vehet igénybe. Az időtartam a felderített kiszolgálók számától függ. 500 kiszolgáló esetén körülbelül egy órát vesz igénybe, hogy a felderített leltár megjelenjen az Azure Migrate projektben a portálon.
A szoftverleltár azonosítja a felderített kiszolgálókon meglévő webkiszolgálói szerepkört. Ha egy kiszolgálón engedélyezve van a webkiszolgálói szerepkör, az Azure Migrate webalkalmazás-felderítést hajt végre a kiszolgálón. A webalkalmazások konfigurációs adatai 24 óránként egyszer frissülnek.
A szoftverleltár során a hozzáadott kiszolgálói hitelesítő adatok a kiszolgálókon lesznek iterálva, és ügynök nélküli függőségelemzéshez lesznek érvényesítve. Ha a kiszolgálók felderítése befejeződött, a portálon engedélyezheti az ügynök nélküli függőségelemzést a kiszolgálókon. Az ügynök nélküli függőségelemzés engedélyezéséhez csak azokat a kiszolgálókat lehet kijelölni, amelyeken az ellenőrzés sikeres.
A szoftverleltár mellett a Rendszer összegyűjti a Windows- és Linux-kiszolgálók függőben lévő frissítéseit. A függőben lévő frissítések azonosításához nincs szükség további engedélyekre. A szoftveres és a függőben lévő frissítések metaadatait tovább dolgozzuk fel, hogy olyan Elemzéseket hozunk létre, amelyek biztonsági kockázatokat jelentenek az adatközpontban.
A webalkalmazások és az SQL Server-példányok és -adatbázisok adatai a felderítés megkezdése után 24 órán belül megjelennek a portálon.
Alapértelmezés szerint az Azure Migrate a legbiztonságosabb módon csatlakozik az SQL-példányokhoz, vagyis az Azure Migrate titkosítja az Azure Migrate-berendezés és a forrás SQL Server-példányok közötti kommunikációt a TrustServerCertificate tulajdonság
truebeállításával. Emellett az átviteli réteg TLS használatával titkosítja a csatornát, és megkerüli a tanúsítványláncot a megbízhatóság ellenőrzéséhez. Ezért a berendezés-kiszolgálót úgy kell beállítani, hogy megbízzanak a tanúsítvány legfelső szintű szolgáltatójában. A kapcsolati beállításokat azonban módosíthatja a berendezésen az SQL Server kapcsolati tulajdonságok szerkesztése lehetőség kiválasztásával. Tudjon meg többet, hogy megértse, mit válasszon.
A vCenter Server felderítésének elindításához válassza a felderítés indítása lehetőséget. A felderítés sikeres elindítása után a forrástáblában a vCenter Server IP-címét vagy teljes tartománynevét megtekintve ellenőrizheti a felderítés állapotát.
Felderített adatok megtekintése
Térjen vissza az Azure Migrate-be az Azure Portalon.
A felderített adatok megtekintéséhez válassza a Frissítés lehetőséget.
Válassza ki a felderített kiszolgálók számát a felderített leltár áttekintéséhez. A készlet szűréséhez válassza ki a berendezés nevét, és válasszon ki egy vagy több vCenter-kiszolgálót a Forrás szűrőből.

Megjelennek az operációsrendszer-licenc támogatási állapota, a leltár, az adatbázispéldányok stb.
Támogatási állapot megtekintése
A Felderített kiszolgálók és a Felderített adatbázispéldányok szakaszból mélyebb betekintést nyerhet a környezet támogatási helyzetébe.
Az operációs rendszer licenctámogatási állapotoszlopa megjeleníti az operációs rendszer támogatási állapotát, függetlenül attól, hogy általános támogatásban, kiterjesztett támogatásban vagy támogatáson kívül van-e. A támogatási állapot kiválasztásával megjelenik egy panel a jobb oldalon, amely egyértelmű útmutatást nyújt a kiszolgálók és adatbázisok kiterjesztett támogatásban vagy támogatáson kívüli védelmében végrehajtható lépésekről.
Ha meg szeretné tekinteni a támogatás végéig hátralévő időtartamot, vagyis azt, hogy hány hónapig érvényes a licenc, válassza a Oszlopok>A támogatás vége>Beküldés lehetőséget. A Támogatás vége oszlop a hónapokban meghatározott időtartamot jeleníti meg.
Az adatbázispéldányok az Azure Migrate által felderített példányok számát jelenítik meg. Válassza ki a példányok számát az adatbázispéldány részleteinek megtekintéséhez. Az adatbázispéldány licenctámogatási állapota megjeleníti az adatbázispéldány támogatási állapotát. A támogatási állapot kiválasztásával megjelenik egy panel a jobb oldalon, amely egyértelmű útmutatást nyújt a kiszolgálók és adatbázisok kiterjesztett támogatásban vagy támogatáson kívüli védelmében végrehajtható lépésekről.
Ha meg szeretné tekinteni a támogatás végéig hátralévő időtartamot, vagyis azt, hogy hány hónapig érvényes a licenc, válassza a Oszlopok>A támogatás vége>Beküldés lehetőséget. A Támogatás vége oszlop a hónapokban meghatározott időtartamot jeleníti meg.
Bevezetés az Azure Local szolgáltatásba (nem kötelező)
Megjegyzés:
Ezt a lépést csak akkor hajtsa végre, ha az Azure Local-ra migrál. Adja meg az Azure Stack-fürt adatait és a fürthöz való csatlakozáshoz szükséges hitelesítő adatokat. További információ: Az Azure Local szoftver letöltése.

Következő lépések
- Megtudhatja, hogyan értékelheti ki az Azure-beli virtuális gépekre migrálandó kiszolgálókat.
- Megtudhatja, hogyan értékelheti az SQL Servert futtató kiszolgálókat az Azure SQL-be való migráláshoz.
- Megtudhatja, hogyan értékelheti az Azure App Service-be migrálandó webalkalmazásokat.
- Tekintse át az Azure Migrate-berendezés által a felderítés során gyűjtött adatokat.