Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Fontos
Mostantól az egyéni észlelések a legjobb módszer új szabályok létrehozására Microsoft Sentinel SIEM-Microsoft Defender XDR. Az egyéni észlelésekkel csökkentheti a betöltési költségeket, korlátlan valós idejű észlelést kaphat, és kihasználhatja a zökkenőmentes integrációt Defender XDR adatokkal, függvényekkel és szervizelési műveletekkel automatikus entitásleképezéssel. További információért olvassa el ezt a blogot.
Biztonsági információ- és eseménykezelési (SIEM) szolgáltatásként a Microsoft Sentinel felelős a szervezetet fenyegető biztonsági fenyegetések észleléséért. Ezt a rendszer összes naplója által generált nagy mennyiségű adat elemzésével teszi meg.
Ebben az oktatóanyagban megtudhatja, hogyan állíthat be egy Microsoft Sentinel elemzési szabályt egy sablonból az Apache Log4j biztonsági rés kihasználásának kereséséhez a környezetben. A szabály nyomon követhető entitásokként állítja be a naplókban található felhasználói fiókokat és IP-címeket, a szabályok által létrehozott riasztásokban jelentős információkat jelenít meg, és riasztásokat csomagol be kivizsgálandó incidensként.
Az oktatóanyag elvégzése után a következőkre lesz képes:
- Elemzési szabály létrehozása sablonból
- Szabály lekérdezésének és beállításainak testreszabása
- A riasztások bővítésének három típusának konfigurálása
- Automatikus fenyegetésválaszok kiválasztása a szabályokhoz
Előfeltételek
Az oktatóanyag elvégzéséhez győződjön meg arról, hogy rendelkezik az alábbiakval:
Egy Azure előfizetés. Hozzon létre egy ingyenes fiókot , ha még nem rendelkezik ilyen fiókkal.
Egy Log Analytics-munkaterület, amelyen a Microsoft Sentinel megoldás van üzembe helyezve, és az adatok betöltése folyamatban van.
Egy Azure felhasználó, aki Microsoft Sentinel közreműködői szerepkörrel rendelkezik azon a Log Analytics-munkaterületen, ahol a Microsoft Sentinel üzembe van helyezve.
Ebben a szabályban az alábbi adatforrások szerepelnek. Minél több összekötőt telepített, annál hatékonyabb lesz a szabály. Legalább egy kell, hogy legyen.
Adatforrás Hivatkozott Log Analytics-táblázatok Office 365 OfficeActivity (SharePoint)
OfficeActivity (Exchange)
OfficeActivity (Teams)DNS DnsEvents Azure Monitor (VM Insights) VMConnection Cisco ASA CommonSecurityLog (Cisco) Palo Alto Networks (tűzfal) CommonSecurityLog (PaloAlto) Biztonsági események Biztonsági események Microsoft Entra-azonosító Bejelentkezési naplók
AADNonInteractiveUserSignInLogsAzure Monitor (WireData) WireData Azure Monitor (IIS) W3CIISLog Azure-tevékenység AzureActivity Amazon Web Services AWSCloudTrail Microsoft Defender XDR DeviceNetworkEvents Azure Firewall AzureDiagnostics (Azure Firewall)
Jelentkezzen be a Azure Portal és a Microsoft Sentinel
Jelentkezzen be az Azure portálra.
A Keresősávon keresse meg és válassza a Microsoft Sentinel lehetőséget.
Keresse meg és válassza ki a munkaterületet az elérhető Microsoft Sentinel munkaterületek listájából.
Megoldás telepítése a tartalomközpontból
A Microsoft Sentinel bal oldali menüjében, a Tartalomkezelés területen válassza a Tartalomközpont lehetőséget.
Keresse meg és válassza ki a Log4j biztonságirés-észlelés megoldást.
A lap tetején található eszköztáron válassza a
 Telepítés/frissítés lehetőséget.
Ütemezett elemzési szabály létrehozása sablonból
A Microsoft Sentinel bal oldali menüjében, a Konfiguráció területen válassza az Elemzés lehetőséget.
Az Elemzés lapon válassza a Szabálysablonok lapot.
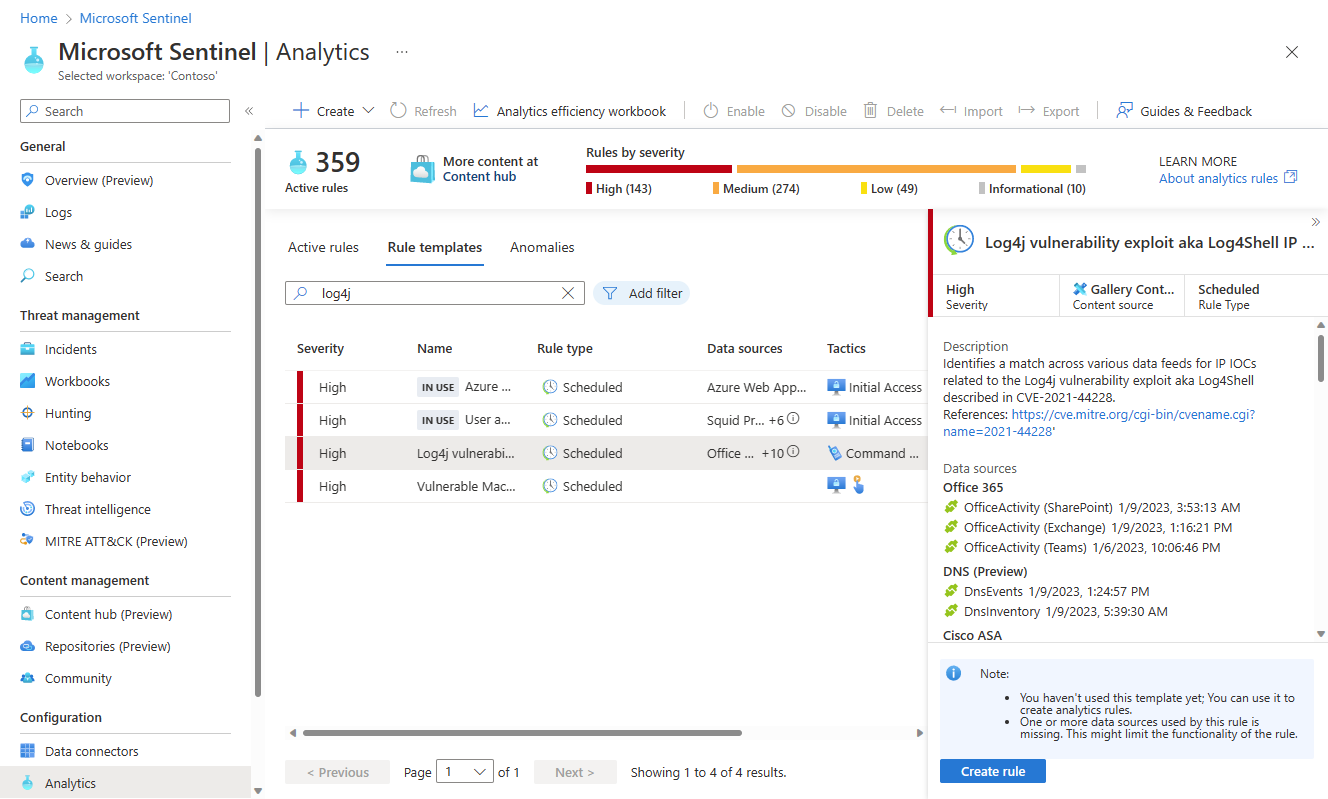
A szabálysablonok listájának tetején található keresőmezőbe írja be a log4j kifejezést.
A szűrt sablonok listájából válassza ki a Log4j sérülékenységkihasználás, más néven Log4Shell IP-kompromittálódási indikátorok sablont. A részletek panelen válassza a Szabály létrehozása lehetőséget.
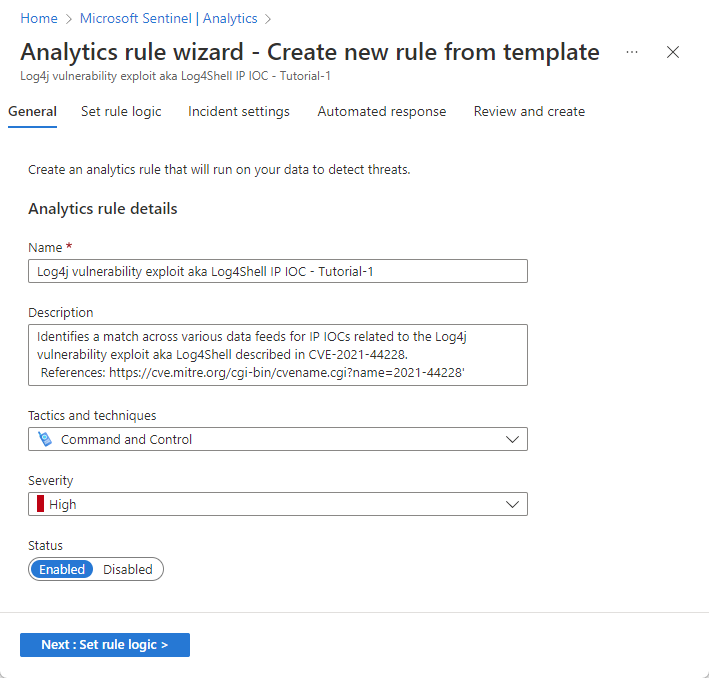
Megnyílik az Elemzési szabály varázsló .
Az Általános lapon, a Név mezőbe írja be a következőt: Log4j sérülékenység kihasználása, más néven Log4Shell IP IOC – Tutorial-1.
A lap többi mezőjét hagyja változatlanul. Ezek az alapértelmezett értékek, de a riasztás nevének testreszabását egy későbbi szakaszban fogjuk hozzáadni.
Ha nem szeretné, hogy a szabály azonnal fusson, válassza a Letiltva lehetőséget, és a szabály hozzá lesz adva az Aktív szabályok laphoz, és onnan engedélyezheti, amikor szüksége van rá.
Válassza a Tovább: Szabálylogika beállítása lehetőséget.

A szabálylekérdezés logikájának és a beállítások konfigurálásának áttekintése
A Szabálylogika beállítása lapon tekintse át a lekérdezést a Szabálylekérdezés fejléc alatt látható módon.
Ha egyszerre több lekérdezésszöveget szeretne látni, a lekérdezési ablak jobb felső sarkában található átlós dupla nyíl ikonra kattintva bontsa ki az ablakot nagyobb méretre.

További információ a KQL-ről: Kusto lekérdezésnyelv (KQL) áttekintése.
Egyéb erőforrások:

Riasztások bővítése entitásokkal és egyéb részletekkel
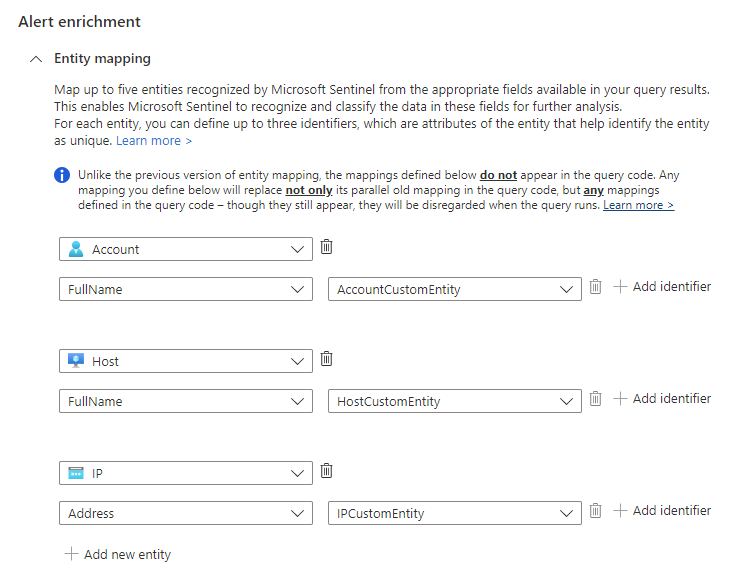
A Riasztások bővítése területen tartsa meg az entitásleképezési beállításokat. Figyelje meg a három leképezett entitást.
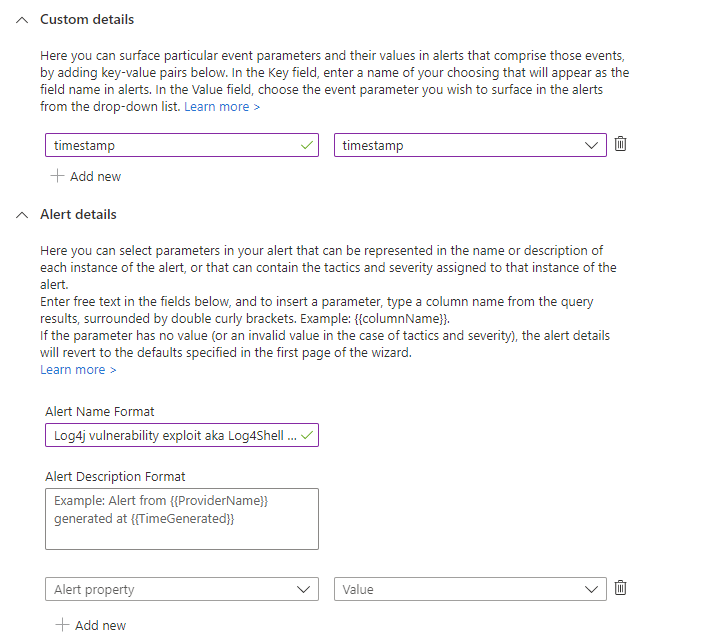
Az Egyéni részletek szakaszban adhatja hozzá az egyes előfordulások időbélyegét a riasztáshoz, hogy a riasztás részleteiben is látható legyen, részletezés nélkül.
- Írja be az időbélyeget a Kulcs mezőbe. Ez lesz a tulajdonság neve a riasztásban.
- Válassza az időbélyeget az Érték legördülő listából.
A Riasztás részletei szakaszban szabjuk testre a riasztás nevét, hogy az egyes előfordulások időbélyege megjelenjen a riasztás címében.
A Riasztásnév formátuma mezőbe írja be ezt: Log4j biztonsági rés kihasználása, más néven Log4Shell IP IOC ekkor: {{timestamp}}.
A fennmaradó beállítások áttekintése
Tekintse át a további beállításokat a Szabálylogika beállítása lapon. Semmit sem kell módosítania, de megteheti, ha például módosítani szeretné az időközt. Csak győződjön meg arról, hogy a visszatekintési időszak megegyezik az intervallummal a folyamatos lefedettség fenntartása érdekében.
Lekérdezés ütemezése:
- Lekérdezés futtatása 1 óránként.
- Az elmúlt 1 óra keresési adatai.
Riasztás küszöbértéke:
- Riasztás létrehozása, ha a lekérdezési eredmények száma 0-nál nagyobb.
Eseménycsoportozás:
- Konfigurálja, hogy a szabály lekérdezési eredményei hogyan legyenek riasztásokba csoportosítva: Az összes eseményt egyetlen riasztásba csoportosíthatja.
Elnyomás:
- Állítsa le a lekérdezés futtatását a riasztás létrehozása után: Kikapcsolva.
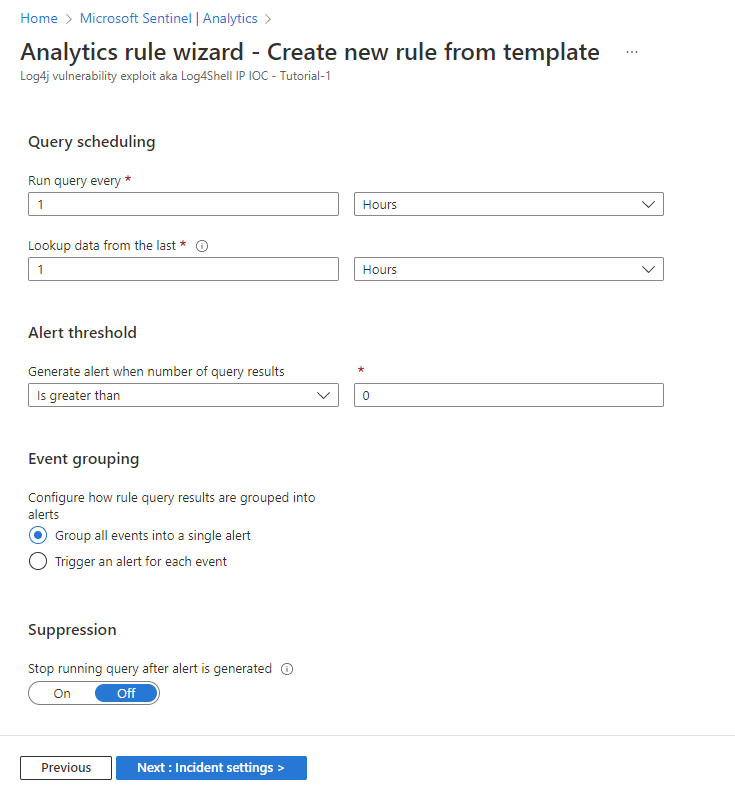
Válassza a Tovább: Incidensbeállítások lehetőséget.
Az incidenslétrehozás beállításainak áttekintése
Tekintse át a beállításokat az Incidensbeállítások lapon. Semmit sem kell módosítania, hacsak nem rendelkezik például egy másik incidens-létrehozási és -kezelési rendszerrel, amely esetben le szeretné tiltani az incidensek létrehozását.
Incidensbeállítások:
- Incidensek létrehozása a következő elemzési szabály által aktivált riasztásokból: Engedélyezve.
Riasztások csoportosítása:
- Csoportosítsa az ezzel az elemzési szabálysal aktivált kapcsolódó riasztásokat incidensekbe: Letiltva.
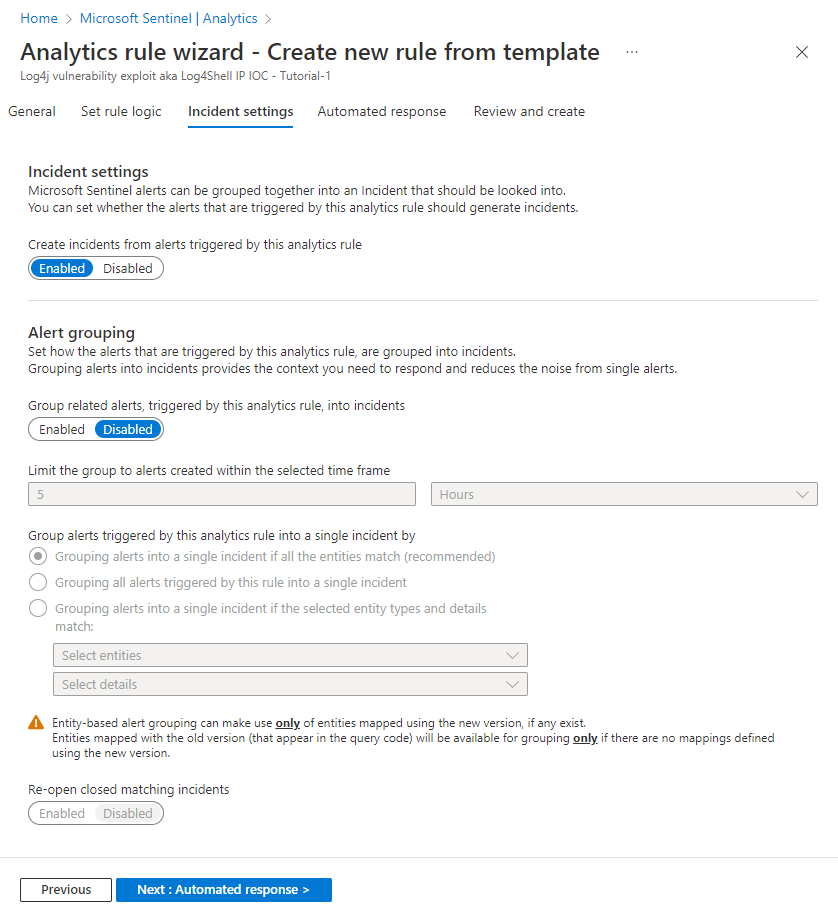
Válassza a Tovább: Automatikus válasz lehetőséget.
Automatikus válaszok beállítása és a szabály létrehozása
Az Automatizált válasz lapon:
Válassza az + Új hozzáadása lehetőséget egy új automatizálási szabály létrehozásához ehhez az elemzési szabályhoz. Ekkor megnyílik az Új automatizálási szabály létrehozása varázsló.
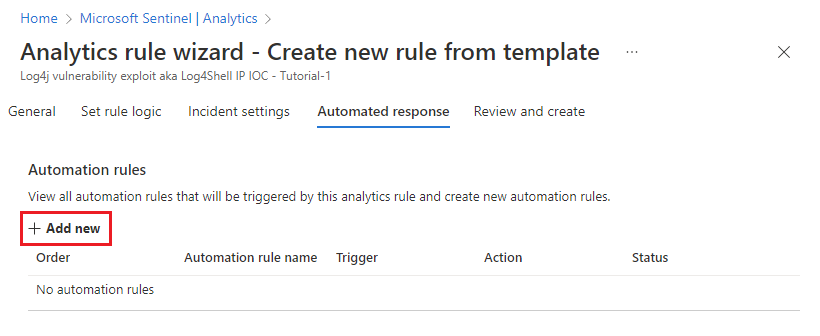
Az Automation-szabály neve mezőben adja meg a Log4J biztonsági rés kiaknázása észlelése – Tutorial-1 kifejezést.
Hagyja változatlanul az Eseményindító és feltételek szakaszt.
A Műveletek területen válassza a Címkék hozzáadása lehetőséget a legördülő listából.
- Válassza a + Címke hozzáadása lehetőséget.
- Írja be a Log4J exploit kifejezést a szövegmezőbe, és válassza az OK gombot.
Hagyja változatlanul a Szabály lejárata és a Rendelés szakaszt.
Válassza az Alkalmaz lehetőséget. Hamarosan megjelenik az új automatizálási szabály az Automatizált válasz lap listájában.
Válassza a Tovább: Áttekintés lehetőséget az új elemzési szabály összes beállításának áttekintéséhez. Amikor megjelenik az "Ellenőrzés sikeres" üzenet, válassza a Létrehozás lehetőséget. Ha a fenti Általános lapon nem Letiltva értékre állítja a szabályt, a szabály azonnal futni fog.
Válassza ki az alábbi képet a teljes áttekintés megjelenítéséhez (a lekérdezés szövegének nagy része ki lett vágva a megtekinthetőség érdekében).
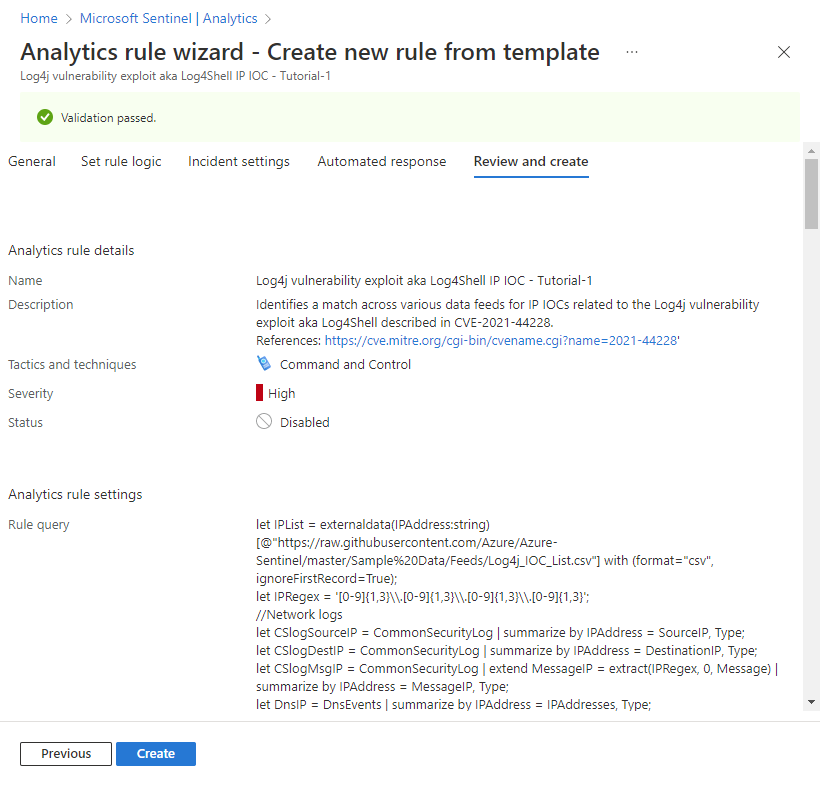
A szabály sikerességének ellenőrzése
A létrehozott riasztási szabályok eredményeinek megtekintéséhez nyissa meg az Incidensek lapot.
Ha az incidensek listáját az elemzési szabály által létrehozottakra szeretné szűrni, adja meg a keresési sávban létrehozott elemzési szabály nevét (vagy a név egy részét).
Nyisson meg egy incidenst, amelynek a címe megegyezik az elemzési szabály nevével. Láthatja, hogy az automatizálási szabályban meghatározott jelzőt alkalmazták az incidensre.
Erőforrások eltávolítása
Ha nem használja tovább ezt az elemzési szabályt, törölje (vagy legalábbis tiltsa le) az alábbi lépésekkel létrehozott elemzési és automatizálási szabályokat:
Az Elemzés lapon válassza az Aktív szabályok lapot.
Adja meg a keresősávban létrehozott elemzési szabály nevét (vagy a név egy részét).
(Ha nem jelenik meg, győződjön meg arról, hogy minden szűrő az Összes kijelölése értékre van állítva.)Jelölje be a szabály melletti jelölőnégyzetet a listában, és válassza a Törlés lehetőséget a felső szalagcímről.
(Ha nem szeretné törölni, válassza a Letiltás lehetőséget.)Az Automation lapon válassza az Automation-szabályok lapot.
Adja meg a keresősávban létrehozott automatizálási szabály nevét (vagy a név egy részét).
(Ha nem jelenik meg, győződjön meg arról, hogy minden szűrő az Összes kijelölése értékre van állítva.)Jelölje be az automatizálási szabály melletti jelölőnégyzetet a listában, és válassza a Törlés lehetőséget a felső szalagcímről.
(Ha nem szeretné törölni, válassza a Letiltás lehetőséget.)
Következő lépések
Most, hogy megtanulta, hogyan keresheti meg egy gyakori biztonsági rés kihasználási kísérleteit elemzési szabályok segítségével, tudjon meg többet arról, hogy mit tehet a Microsoft Sentinel elemzési funkcióival:
Megismerheti az ütemezett elemzési szabályok beállításainak és konfigurációinak teljes körét.
Itt többet is megtudhat azokról a különböző riasztásgazdagítási típusokról, amelyekkel itt találkozott:
Megismerheti a Microsoft Sentinel egyéb elemzési szabályait és azok függvényeit.
További információ a Kusto lekérdezésnyelv (KQL) lekérdezések írásáról. Ha többet szeretne megtudni a KQL-ről, tekintse meg ezt az áttekintést, ismerje meg az ajánlott eljárásokat, és tartsa meg ezt a hasznos rövid útmutatót.