Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Azure Site Recovery lehetővé teszi a Azure Private Link privát végpontok használatát a helyszíni gépek replikálásához egy Azure virtuális hálózatra. A helyreállítási tárolóhoz való privát végpontos hozzáférés az összes Azure kereskedelmi és kormányzati régióban támogatott.
Megjegyzés:
A privát végpontok esetében az automatikus frissítések nem támogatottak. További információ.
Az alábbi ábra a hibrid vészhelyreállítás replikációs munkafolyamatát mutatja be privát végpontokkal. A helyszíni hálózaton nem hozhat létre privát végpontokat. A privát kapcsolatok használatához létre kell hoznia egy Azure virtuális hálózatot (bypass-hálózatot), létre kell hoznia a helyszíni és a megkerülő hálózat közötti privát kapcsolatot, majd létre kell hoznia a privát végpontokat a megkerülő hálózaton. A privát kapcsolatok bármely formáját kiválaszthatja.
Az Azure Site Recovery és a privát végpontok architektúráját bemutató diagram.
Előfeltételek és kikötések
Mielőtt hozzákezd, jegyezze fel a következőket:
- A privát hivatkozásokat a Site Recovery 9.35-ös és újabb verzióiban támogatják.
- Privát végpontokat csak olyan új Recovery Services-tárolókhoz hozhat létre, amelyekhez nincs egyetlen elem sem regisztrálva. Ezért privát végpontokat kell létrehoznia, mielőtt bármilyen elemet hozzáad a tárolóhoz. A díjszabással kapcsolatos információkért tekintse meg a Azure Private Link díjszabását.
- A Recovery Services privát végpontja csak a dinamikus IP-címeket támogatja. A statikus IP-címek nem támogatottak.
- Amikor privát végpontot hoz létre egy tárolóhoz, a tároló zárolva lesz. Csak privát végpontokkal rendelkező hálózatokról érhető el.
- Microsoft Entra ID jelenleg nem támogatja a privát végpontokat. Ezért engedélyeznie kell a kimenő hozzáférést a biztonságos Azure virtuális hálózatról az IP-címekhez és a teljes tartománynevekhez, amelyek szükségesek ahhoz, hogy Microsoft Entra ID egy régióban működjön. Amennyiben alkalmazható, a hálózati biztonsági csoport "Microsoft Entra ID" címkéjét és az Azure Firewall címkéket is használhatja a Microsoft Entra ID elérésének engedélyezésére.
- Öt IP-címre van szükség a megkerülő hálózaton, ahol a privát végpontot hozza létre. Amikor privát végpontot hoz létre a tároló számára, a Site Recovery öt privát linket hoz létre a mikroszolgáltatásokhoz való hozzáférés érdekében.
- A gyorsítótár-tárfiókhoz való privát végpontkapcsolathoz további IP-cím szükséges a megkerülő hálózaton. Bármilyen kapcsolati módszert használhat a helyszíni és a tárfiók végpontja között. Használhatja például az internetet vagy a Azure ExpressRoute. A privát kapcsolat létrehozása nem kötelező. Privát végpontokat csak általános célú v2-fiókokban hozhat létre a tárterülethez. A Azure Page Blobok díjszabása információt nyújt az adatátvitel díjszabásáról az általános célú v2-fiókok esetében.
Megjegyzés:
Miközben privát végpontokat állít be a VMware és a fizikai gépek védelmére, manuálisan kell telepítenie a MySQL-t a konfigurációs kiszolgálóra. A manuális telepítés végrehajtásához kövesse az itt leírt lépéseket.
Engedélyezendő URL-címek
A berendezésnek hozzáférésre van szüksége az URL-címekhez (közvetlenül vagy proxyn keresztül), a privát kapcsolati elérésen túl. Az engedélyezett URL-címekről további információt az URL-címek engedélyezése című témakörben talál.
Privát végpontok létrehozása és használata a site recoveryhez
A következő szakaszok ismertetik a webhely-helyreállításhoz szükséges privát végpontok létrehozásának és használatának lépéseit a virtuális hálózatokban.
Megjegyzés:
Javasoljuk, hogy kövesse az alábbi lépéseket a megjelenített sorrendben. Ha nem, előfordulhat, hogy nem tud privát végpontokat használni a tárolóban, és előfordulhat, hogy újra kell indítania a folyamatot egy új tárolóval.
Recovery Services-tároló létrehozása
A Helyreállítási szolgáltatások tároló tartalmazza a gépek replikációs adatait. Site Recovery műveletek aktiválására szolgál. Ha tudni szeretné, hogyan hozhat létre helyreállítási tárat abban a Azure régióban, ahol katasztrófa esetén feladatátvételt szeretne végrehajtani, olvassa el a Recovery Services-tároló létrehozása.
A tároló felügyelt identitásának engedélyezése
A felügyelt identitás lehetővé teszi a tároló számára a tárfiókok elérését. Előfordulhat, hogy a Site Recovery-nek hozzá kell férnie a céltárhelyekhez és a gyorsítótárakhoz vagy naplótárfiókokhoz a követelményektől függően. Felügyelt identitáshoz való hozzáférésre van szükség, ha a Private Link szolgáltatást használja a tárolóhoz.
Nyissa meg a Recovery Services-tárolót. Válassza az Identitás lehetőséget a Beállítások területen:
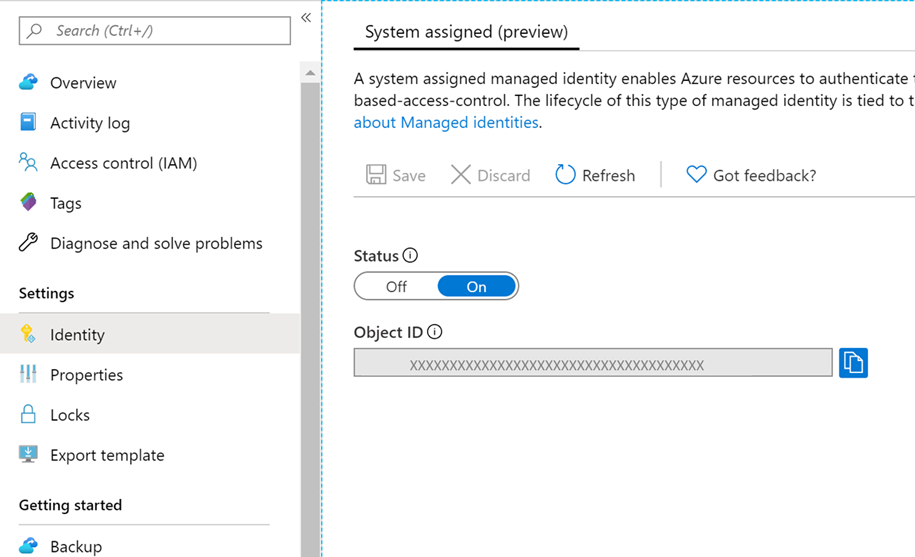
Módosítsa az állapotot Be állásra, és válassza a Mentés lehetőséget.
Létre kell hozni egy objektumazonosítót. A széf regisztrálva lett a Microsoft Entra ID-vel.
Hozzon létre privát végpontokat a Visszaállítási Szolgáltatások tárolóhoz
A helyszíni forráshálózatban lévő gépek védelméhez egy privát végpontra lesz szüksége a tárolóhoz a megkerülő hálózaton. A privát végpontot a Azure portálon található Private Link Centerrel vagy a Azure PowerShell használatával hozhatja létre.
Privát végpont létrehozásához kövesse az alábbi lépéseket:
A Azure portálon válassza a Erőforrás létrehozása lehetőséget.
Keressen rá az Azure Marketplace Private Link-re.
Válassza Private Link a keresési eredmények közül, majd a Biztonsági mentés és Site Recovery lapon válassza a Create lehetőséget.
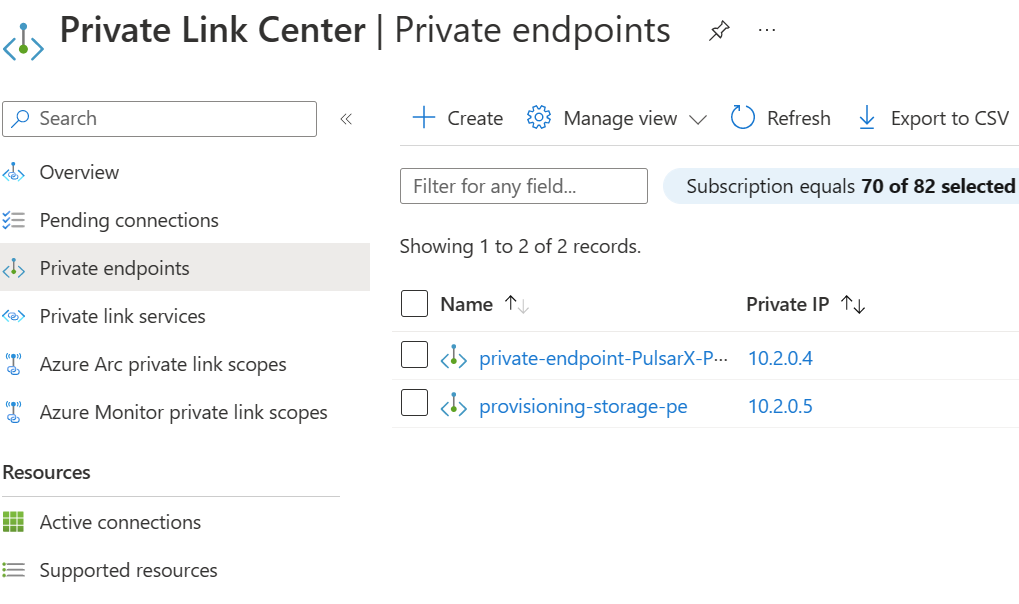
Képernyőkép, amely az Azure portálon a Private Link Center keresését mutatja. A bal oldali panelen válassza a Privát végpontok lehetőséget. A Privát végpontok lapon válassza a Létrehozás lehetőséget, hogy megkezdje a tároló privát végpontjának létrehozását.
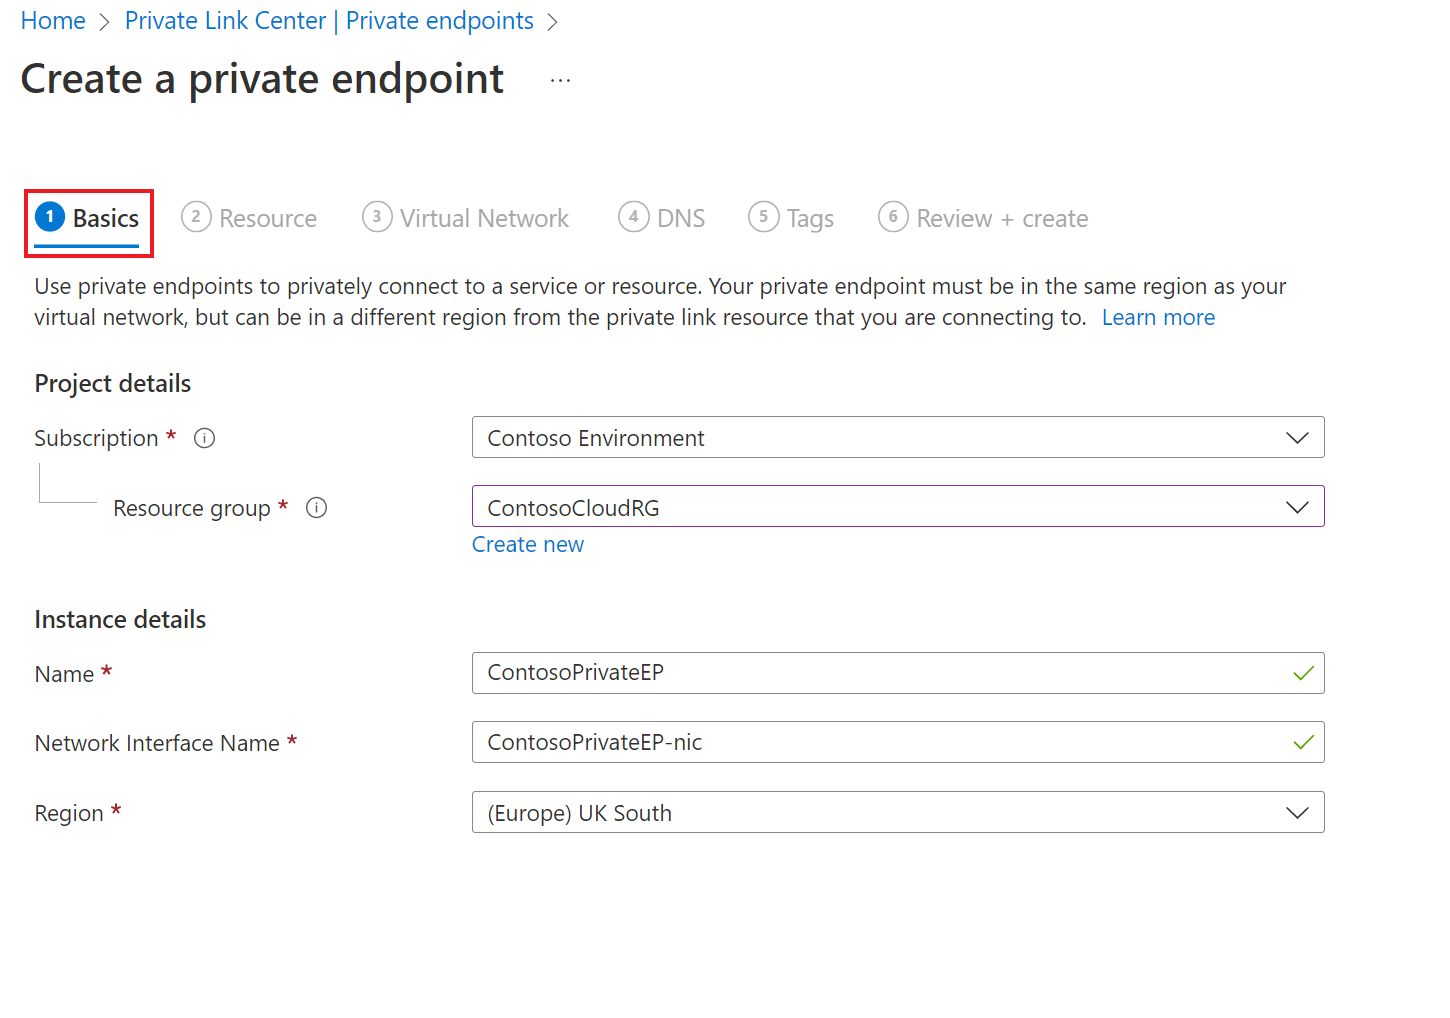
A Privát végpont létrehozása oldalon, a Alapok>Projekt részletei szakaszban tegye a következőket:
- Az Előfizetés csoportban válassza a Contoso Environment lehetőséget.
- Az Erőforráscsoportban válasszon ki egy meglévő erőforráscsoportot, vagy hozzon létre egy újat. Például: ContosoCloudRG.
A Privát végpont létrehozása lap Alapszintű>példány részletei szakaszában tegye a következőket:
- A Név mezőben adjon meg egy megjegyezhető nevet a tároló azonosításához. Például ContosoPrivateEP.
- A hálózati adapter neve automatikusan ki lesz töltve az előző lépésben megadott név alapján.
- A régióban használja az áthidaló hálózathoz használt régiót. Például ( Európa) Az Egyesült Királyság déli régiója.
- Válassza a Tovább lehetőséget.
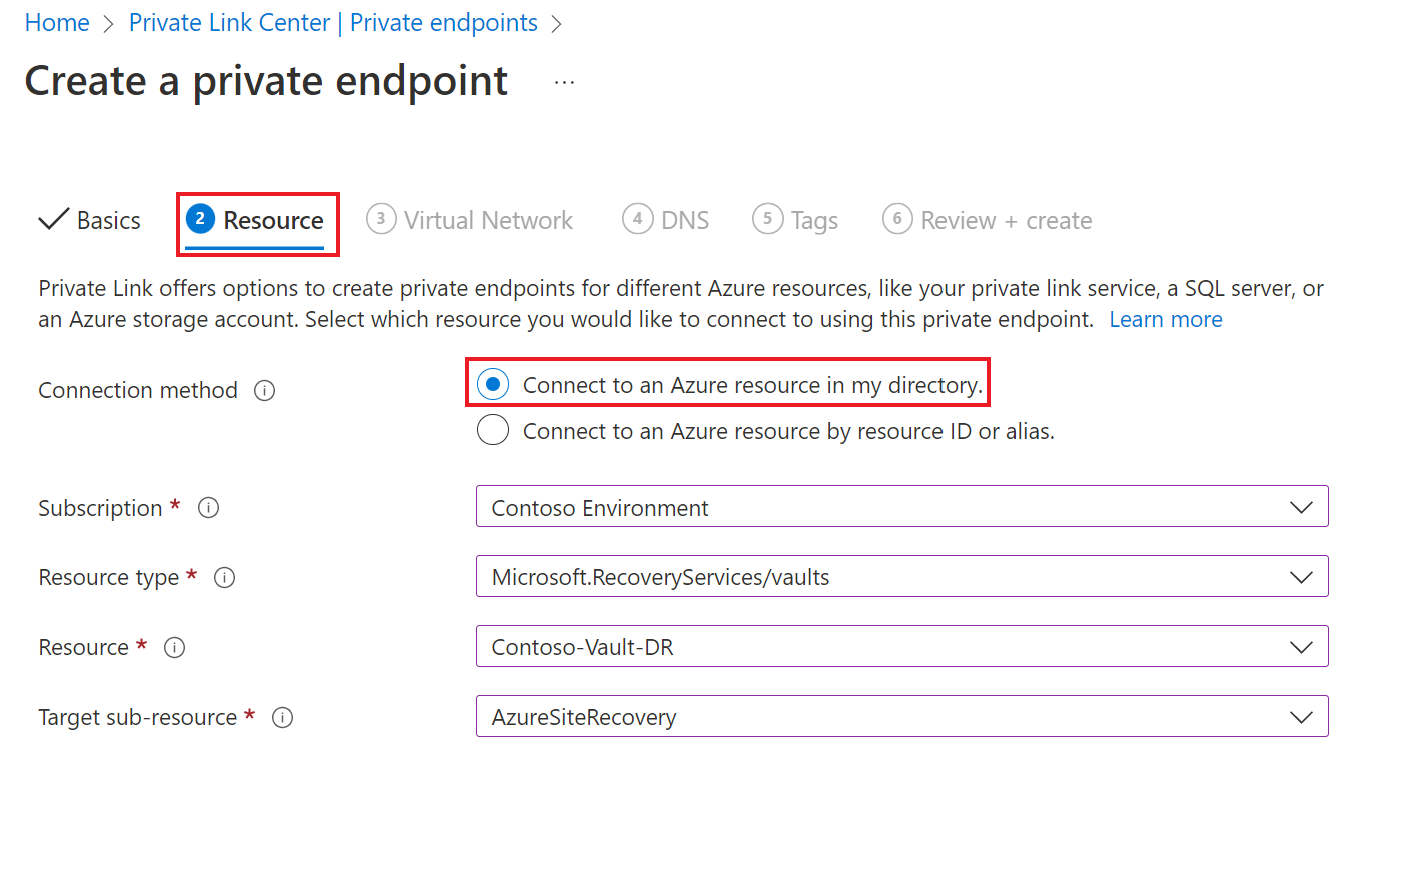
Az Erőforrás szakaszban tegye a következőket:
- A Connection metódusban válassza ki a Kapcsolódás egy Azure erőforráshoz a címtáramban.
- Az Előfizetésben válassza a Contoso Environment lehetőséget.
- A kiválasztott előfizetés Forrás típusa esetén válassza a Microsoft.RecoveryServices/vaults lehetőséget.
- Válassza ki a Recovery Services-tároló nevét az Erőforrás területen.
- Válassza az AzureSiteRecovery lehetőséget cél-alerőforrásként.
- Válassza a Tovább lehetőséget.
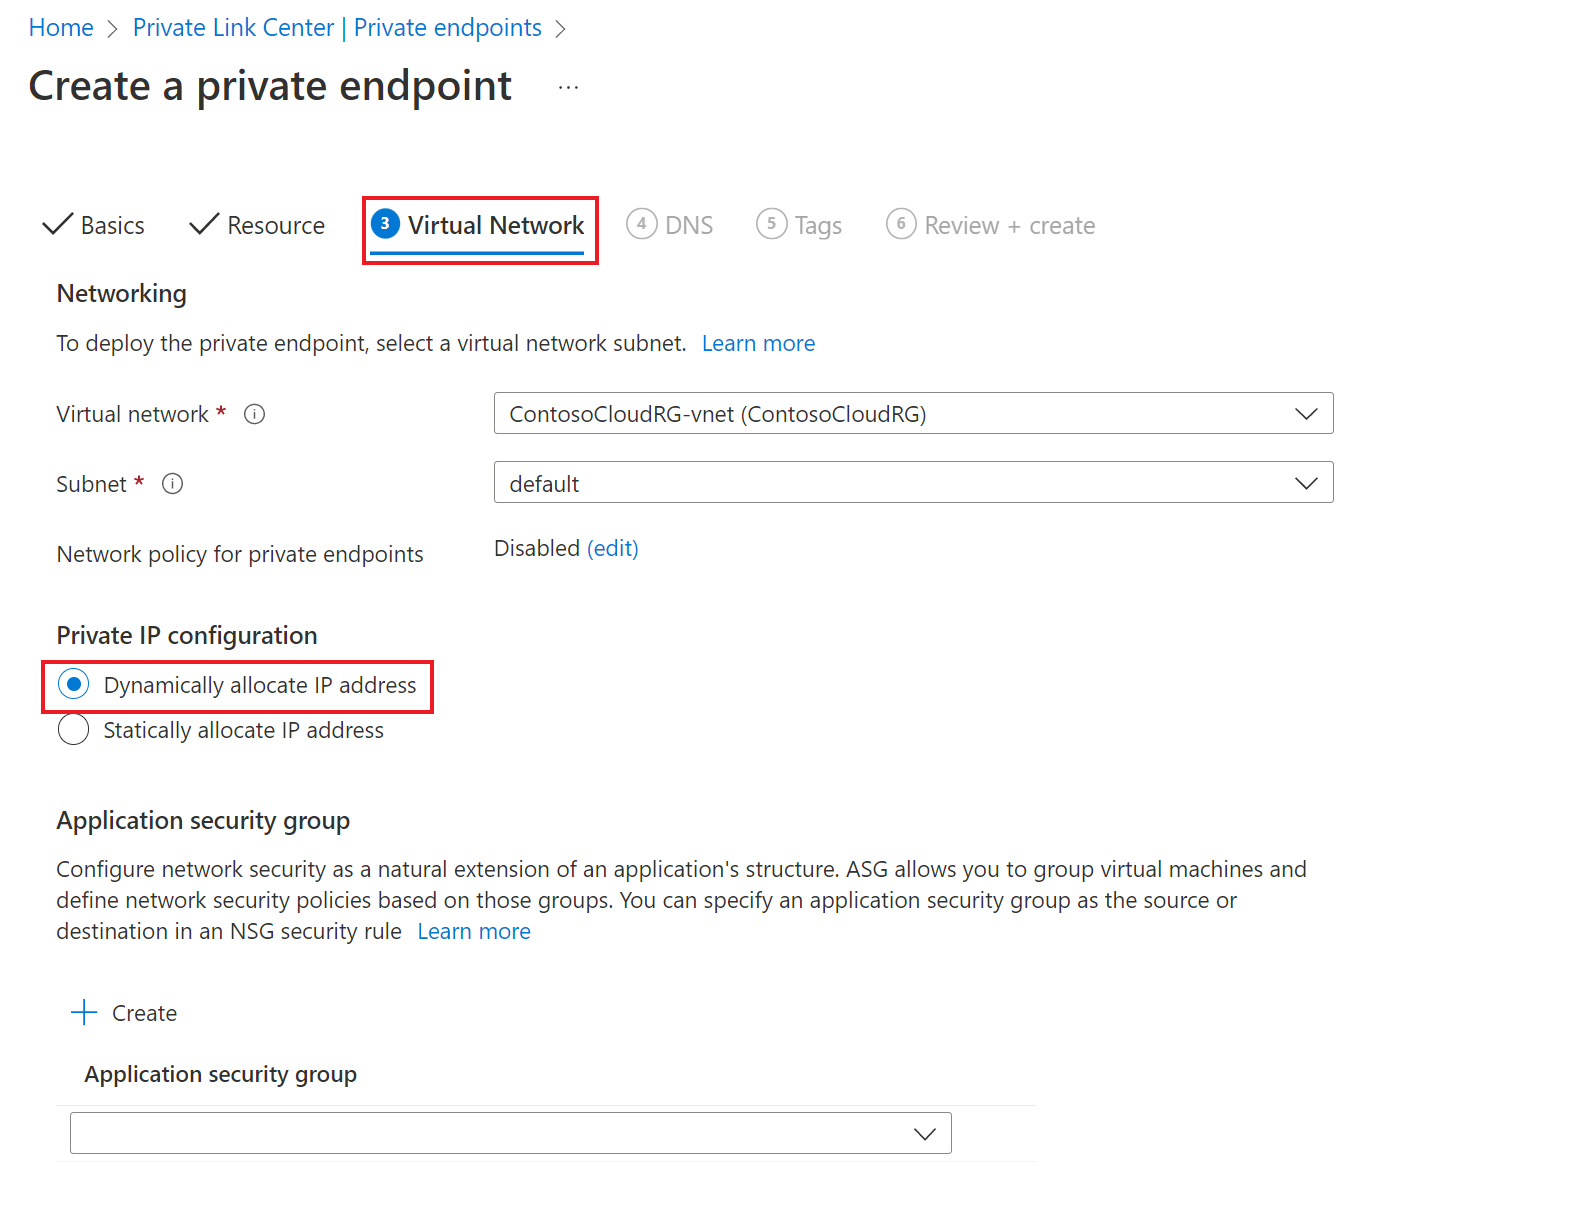
A Virtual Network szakaszban tegye a következőket:
- A Virtuális hálózat területen válasszon ki egy megkerülő hálózatot.
- Az Alhálózat területen adja meg azt az alhálózatot, ahol létre szeretné hozni a privát végpontot.
- A Privát IP-konfiguráció csoportban tartsa meg az alapértelmezett beállítást.
- Válassza a Tovább lehetőséget.
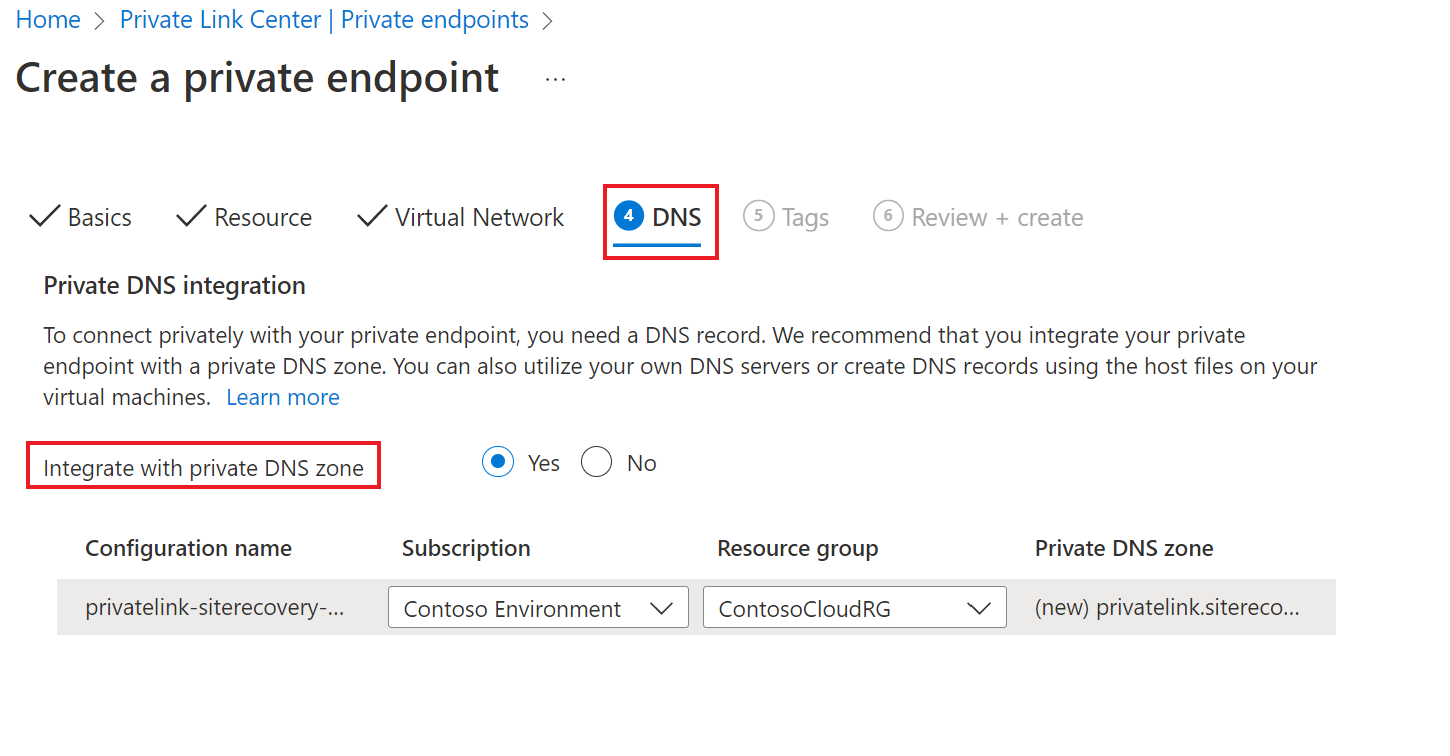
A DNS szakaszban tegye a következőket:
- Engedélyezze az integrációt egy privát DNS-zónával az Igen gombra kattintva.
Megjegyzés:
Az Igen lehetőség választása automatikusan összekapcsolja a zónát a megkerülő hálózathoz. Ez a művelet az új IP-címek DNS-feloldásához szükséges DNS-rekordokat és a privát végponthoz létrehozott teljes tartományneveket is hozzáadja.
- Válasszon ki egy meglévő DNS-zónát, vagy hozzon létre egy újat.
Győződjön meg arról, hogy új DNS-zónát hoz létre minden olyan új privát végponthoz, amely ugyanahhoz a tárolóhoz csatlakozik. Ha meglévő privát DNS-zónát választ, a rendszer felülírja az előző CNAME rekordokat. A folytatás előtt tekintse meg a privát végpontra vonatkozó útmutatást .
Ha a környezet egy küllős és egy küllős modellel rendelkezik, a teljes beállításhoz csak egy privát végpontra és egy privát DNS-zónára van szükség. Ennek az az oka, hogy az összes virtuális hálózat között már engedélyezve van a társviszony-létesítés. További információ: Privát végpont DNS-integrációja.
A privát DNS-zóna manuális létrehozásához kövesse a privát DNS-zónák létrehozása és a DNS-rekordok manuális hozzáadása című témakörben leírt lépéseket.
- Engedélyezze az integrációt egy privát DNS-zónával az Igen gombra kattintva.
A Címkék szakaszban címkéket adhat hozzá a privát végponthoz.
Tekintse át és hozza létre. Ha az ellenőrzés befejeződött, válassza a Létrehozás lehetőséget a privát végpont létrehozásához.
A privát végpont létrehozásakor a rendszer öt teljes tartománynevet (FQDN- t) ad hozzá a privát végponthoz. Ezek a hivatkozások lehetővé teszik, hogy a helyszíni hálózat gépei a megkerülő hálózaton keresztül hozzáférjenek a végleges tároló kontextusában szükséges Site Recovery mikroszolgáltatásokhoz. Ugyanazt a privát végpontot használhatja a megkerülő hálózaton lévő Azure gépek és az összes társhálózat védelméhez.
Az öt tartománynév ebben a mintában van formázva:
{Vault-ID}-asr-pod01-{type}.{target-geo-code}.privatelink.siterecovery.windowsazure.com
Privát végpontok jóváhagyása a site recoveryhez
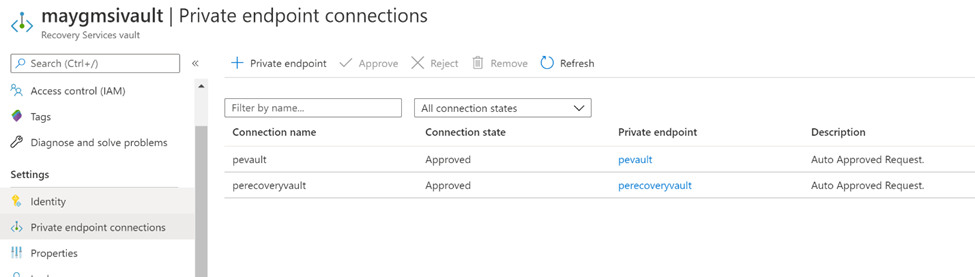
Ha létrehozza a privát végpontot, és Ön is a Recovery Services-tároló tulajdonosa, a korábban létrehozott privát végpont néhány percen belül automatikusan jóvá lesz hagyva. Ellenkező esetben a tároló tulajdonosának jóvá kell hagynia a privát végpontot, mielőtt használhatja. A kért privát végpontkapcsolat jóváhagyásához vagy elutasításához nyissa meg a Privát végpont kapcsolatai lehetőséget a Helyreállítási tár lapon a Beállítások alatt.
A folytatás előtt a privát végpont erőforrására léphet, hogy áttekintse a kapcsolat állapotát:
(Nem kötelező) Privát végpontok létrehozása a gyorsítótár-tárfiókhoz
Használhat privát végpontot az Azure Storage-hoz. A privát végpontok táreléréshez való létrehozása nem kötelező Azure Site Recovery replikációhoz. Ha privát végpontot hoz létre a tároláshoz, szüksége lesz egy privát végpontra a gyorsítótár-/naplótárfiókhoz a megkerülő virtuális hálózaton.
Megjegyzés:
Ha a privát végpontok nincsenek engedélyezve a tárfiókban, a védelem továbbra is sikeres lesz. A replikációs forgalom azonban az interneten keresztül Azure Site Recovery nyilvános végpontokra haladna át. A privát kapcsolatokon keresztüli replikációs forgalom biztosításához a tárfiókot privát végpontokkal kell engedélyezni.
Megjegyzés:
A tároló privát végpontjai csak általános célú v2-tárfiókokon hozhatók létre. A díjszabással kapcsolatos információkért tekintse meg az Azure Page Blobs díjszabását.
Kövesse az útmutatást a privát tárterület létrehozásához egy privát végponttal rendelkező tárfiók létrehozásához. Mindenképpen válassza az Igen lehetőséget az Integrálás privát DNS-zónával csoportban. Válasszon ki egy meglévő DNS-zónát, vagy hozzon létre egy újat.
Adományozza a szükséges engedélyeket a tárhelynek.
A beállítástól függően szükség lehet egy vagy több tárfiókra a cél Azure régióban. Ezután adja meg a felügyelt identitás engedélyeit az Site Recovery által igényelt összes gyorsítótár-/naplótárfiókhoz. Ebben az esetben előre létre kell hoznia a szükséges tárfiókokat.
A virtuális gépek replikálásának engedélyezése előtt a tároló felügyelt identitásának a tárfiók típusától függően a következő szerepkör-engedélyekkel kell rendelkeznie.
- Resource Manager-alapú tárfiókok (Standard típus):
- Resource Manager-alapú tárfiókok (Prémium típusú):
- Klasszikus tárfiókok:
Az alábbi lépések bemutatják, hogyan adhat hozzá szerepkör-hozzárendelést a tárfiókhoz. A részletes lépéseket lásd a Azure szerepkörök hozzárendelése az Azure portálon útmutatóban.
Lépjen a tárhelyfiókhoz.
Válassza a Hozzáférés-vezérlés (IAM) lehetőséget.
Válassza a Hozzáadás> Szerepkör-hozzárendelés hozzáadása lehetőséget.
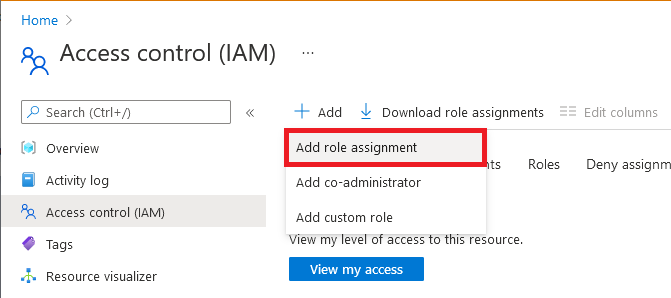
A Szerepkör lapon válassza ki a szakasz elején felsorolt szerepkörök egyikét.
A Tagok lapon válassza a Felügyelt identitás, majd a Tagok kijelölése lehetőséget.
Válassza ki Azure előfizetését.
Válassza a rendszer által hozzárendelt kezelt identitást, keressen egy tárolót, majd válassza ki.
A szerepkör hozzárendeléséhez a Felülvizsgálat + hozzárendelés lapon válassza a Felülvizsgálat + hozzárendelés lehetőséget.
Ezen engedélyek mellett engedélyeznie kell a hozzáférést Microsoft megbízható szolgáltatásokhoz. Ehhez kövesse az alábbi lépéseket:
- Nyissa meg a tűzfalakat és a virtuális hálózatokat.
- A Kivételek szakaszban válassza a Megbízható Microsoft-szolgáltatások számára a tárfiók elérésének engedélyezése lehetőséget.
Virtuális gépek védelme
Az előző feladatok elvégzése után folytassa a helyszíni infrastruktúra beállításával. Folytassa a következő feladatok egyikének elvégzésével:
- Konfigurációs kiszolgáló üzembe helyezése VMware-hez és fizikai gépekhez
- A replikáció Hyper-V környezetének beállítása
A telepítés befejezése után engedélyezze a replikációt a forrásgépeken. Ne állítsa be az infrastruktúrát, amíg a tároló privát végpontjai létre nem jönnek a megkerülő hálózaton.
Privát DNS-zónák létrehozása és DNS-rekordok manuális hozzáadása
Ha nem adta meg a privát DNS-zónával való integrálás lehetőségét a tároló privát végpontjának létrehozásakor, kövesse az ebben a szakaszban leírt lépéseket.
Hozzon létre egy privát DNS-zónát, amely lehetővé teszi a Site Recovery szolgáltató (Hyper-V gépek esetén) vagy a folyamatkiszolgáló (VMware/fizikai gépek esetében) számára a magánhálózati teljes tartománynevek magánhálózati IP-címekre való feloldását.
Hozzon létre egy privát DNS-zónát.
Keresse meg a private DNS zónát a All services keresőmezőben, majd válassza a saját DNS zóna találatok között:
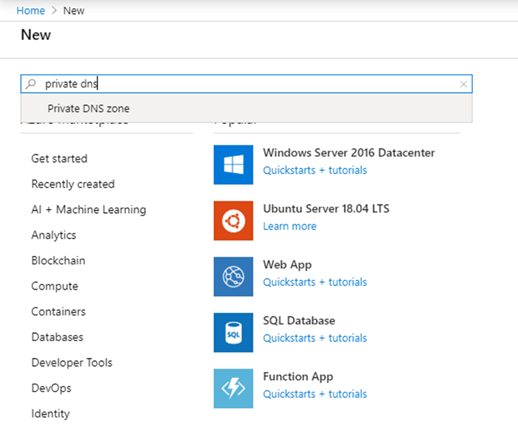
A saját DNS zónák lapon válassza a Add gombot egy új zóna létrehozásához.
A Privát DNS-zóna létrehozása lapon adja meg a szükséges adatokat. Adja meg privatelink.siterecovery.windowsazure.com a privát DNS-zóna nevét. Bármelyik erőforráscsoportot és előfizetést kiválaszthatja.
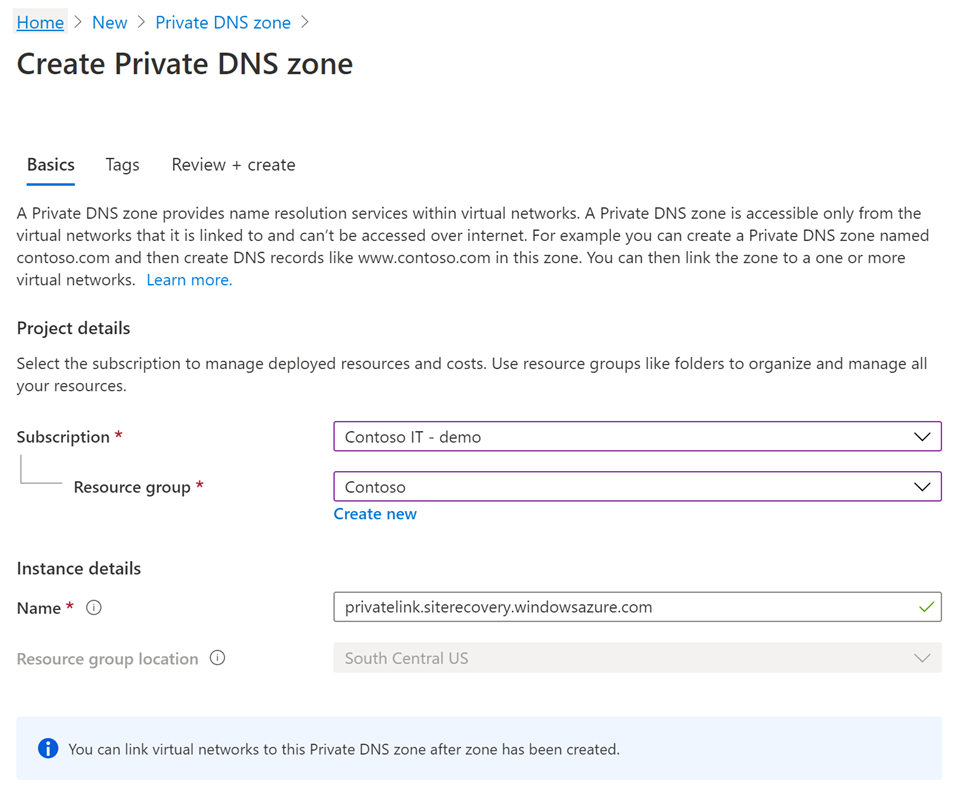
A DNS-zóna áttekintéséhez és létrehozásához lépjen a Véleményezés + létrehozás lapra.
Ha modern architektúrát használ a VMware- vagy fizikai gépek védelméhez, győződjön meg arról, hogy egy másik privát DNS-zónát hoz létre privatelink.prod.migration.windowsazure.com. Ezt a végpontot a Site Recovery használja a helyszíni környezet felderítésének végrehajtásához.
Fontos
Az Azure GOV-felhasználók számára adja hozzá
privatelink.prod.migration.windowsazure.usa DNS-zónához.
A privát DNS-zóna és a virtuális hálózat összekapcsolásához kövesse az alábbi lépéseket:
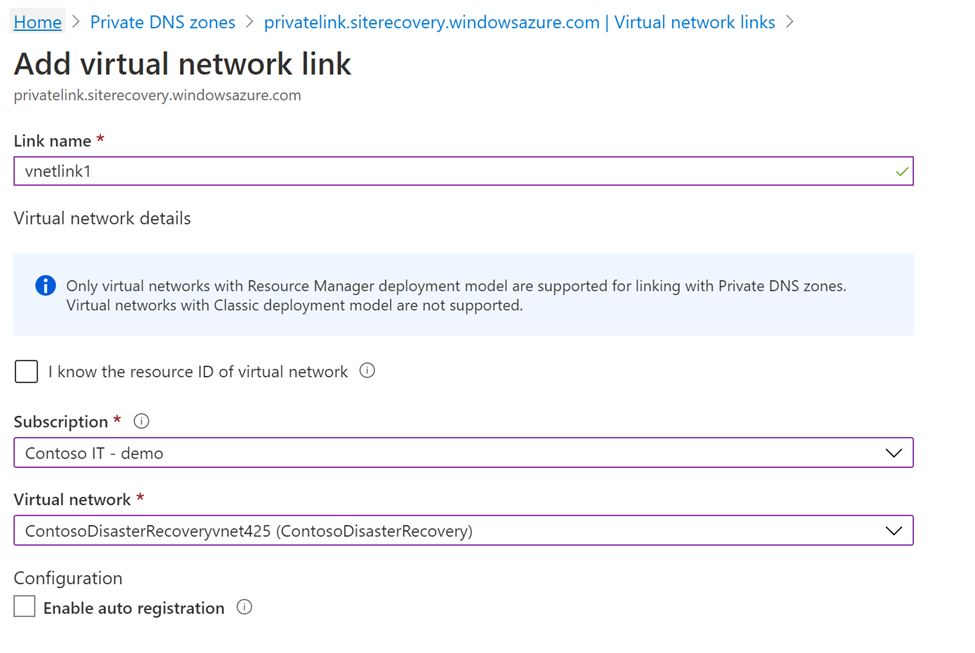
Nyissa meg az előző lépésben létrehozott privát DNS-zónát, majd lépjen a bal oldali panel virtuális hálózati hivatkozásaira . Válassza a Hozzáadás lehetőséget.
Adja meg a szükséges adatokat. Az előfizetési és virtuális hálózati listákban válassza ki az áthidaló hálózatnak megfelelő részleteket. A többi mezőben hagyja meg az alapértelmezett értékeket.
DNS-rekordok hozzáadása.
Most, hogy létrehozta a szükséges privát DNS-zónát és a privát végpontot, DNS-rekordokat kell hozzáadnia a DNS-zónához.
Megjegyzés:
Ha egyéni privát DNS-zónát használ, mindenképpen végezzen hasonló bejegyzéseket az alábbi lépésben leírtak szerint.
Ebben a lépésben a privát végpont minden teljes tartománynevét be kell illesztenie a privát DNS-zónába.
Nyissa meg a privát DNS-zónát, majd lépjen a bal oldali panel Áttekintés szakaszára. Rekordok hozzáadásának megkezdéséhez válassza a Rekordhalmaz lehetőséget .
A Rekordhalmaz hozzáadása lapon adjon hozzá egy bejegyzést minden teljesen minősített tartománynévhez és privát IP-címhez A típusú rekordként. A teljes tartománynevek és IP-címek listáját az Áttekintés privát végpont lapján találja. Ahogy az alábbi képernyőképen látható, a rendszer hozzáadja a privát végpont első teljes tartománynevét a privát DNS-zónában beállított rekordhoz.
Ezek a teljes tartománynevek megfelelnek a következő mintának:
{Vault-ID}-asr-pod01-{type}.{target-geo-code}.siterecovery.windowsazure.com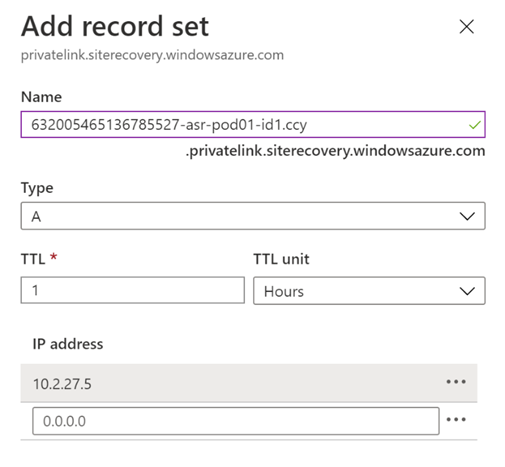
Következő lépések
Most, hogy engedélyezte a privát végpontokat a virtuális gép replikációjához, további és kapcsolódó információkért tekintse meg az alábbi cikkeket: