Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A GitHub Enterprise Cloud egy olyan szolgáltatás, amellyel a szervezetek tárolhatják és kezelhetik a kódjukat, valamint nyomon követhetik és vezérelhetik a kód módosításait. A felhőben található kódtárak létrehozásának és skálázásának előnyei mellett a szervezet legkritikusabb eszközei veszélynek lehetnek kitéve. A közzétett adategységek közé tartoznak többek között a potenciálisan bizalmas információkat tartalmazó adattárak, az együttműködés és a partnerség részletei. Az adatok felfedésének megakadályozása folyamatos monitorozást igényel annak érdekében, hogy a rosszindulatú szereplők vagy a biztonság nem tudó belsősei ne kiszűrjék a bizalmas adatokat.
A GitHub Enterprise Cloud és a Defender for Cloud Apps összekapcsolása jobb betekintést nyújt a felhasználók tevékenységeibe, és fenyegetésészlelést biztosít a rendellenes viselkedéshez.
Ezzel az alkalmazás-összekötő használatával elérheti az SaaS Biztonsági helyzetkezelés (SSPM) funkcióit a Microsoft biztonsági pontszámában megjelenő biztonsági vezérlők segítségével. Tudjon meg többet.
Főbb fenyegetések
A nagyvállalati felhőkörnyezetek GitHub fő fenyegetései a következők:
- Eszközkód adathalászat és kapcsolódó OAuth token visszaélés
- Feltört fiókok és belső fenyegetések
- Adatszivárgás
- Nem megfelelő biztonsági tudatosság
- Nem felügyelt saját eszköz használata (BYOD)
Hogyan segít a Defender for Cloud Apps a környezet védelmében?
Defender for Cloud Apps az alábbi ajánlott eljárásokkal segíti a GitHub Nagyvállalati környezet védelmét:
- Felhőfenyegetések, kompromittált fiókok és rosszindulatú bennfentesek észlelése
- Használja a tevékenységek auditnyomvonalát forenzikus vizsgálatokhoz
SaaS biztonsági helyzet felügyelete a GitHub Enterprise Cloudhoz
Ha meg szeretné tekinteni a GitHub biztonsági helyzetére vonatkozó javaslatokat a Microsoft biztonsági pontszámában, hozzon létre egy API-összekötőt az Összekötők lapon, tulajdonosi és vállalati engedélyekkel. A Biztonsági pontszám területen válassza az Ajánlott műveletek lehetőséget, és szűrjön termék = szerintGitHub szerint.
A GitHubra vonatkozó javaslatok például a következők:
- Többfaktoros hitelesítés (MFA) engedélyezése
- Egyszeri bejelentkezés (SSO) engedélyezése
- Tiltsa le a(z) 'A tagok módosíthatják az adattár láthatóságát ebben a szervezetben' beállítást
- Tiltsa le a(z) „a tárolók adminisztrátori jogosultsággal rendelkező tagjai törölhetik vagy átvihetik a tárolókat” beállítást
Ha már létezik összekötő, és még nem lát GitHub-javaslatokat, frissítse a kapcsolatot az API-összekötő leválasztásával, majd csatlakoztassa újra a tulajdonosi és vállalati engedélyekkel.
További információ:
A GitHub valós idejű védelme
Tekintse át a Defender for Cloud Apps legjobb gyakorlatait a vendégek védelméhez és a velük való együttműködéshez.
A GitHub Enterprise Cloud csatlakoztatása a Microsoft Defender for Cloud Appshoz
Az alábbi lépésekkel csatlakoztathat Microsoft Defender for Cloud Apps meglévő GitHub vállalati felhőszervezetéhez az App Connector API-kkal. Ezzel a kapcsolattal áttekintheti és szabályozhatja a szervezet GitHub Enterprise Cloud-használatát. Csatlakozhat szervezeti vagy vállalati szinten. További információ arról, hogyan védi Defender for Cloud Apps a GitHub Enterprise Cloudot: A GitHub Enterprise védelme.
Ezzel az alkalmazás-összekötő használatával elérheti az SaaS Biztonsági helyzetkezelés (SSPM) funkcióit a Microsoft biztonsági pontszámában megjelenő biztonsági vezérlők segítségével. Tudjon meg többet.
Válasszon kapcsolati szintet
Használja az alábbi útmutatót annak kiválasztásához, hogyan csatlakozzon a GitHub Enterprise Cloudhoz.
| Kapcsolati szint | Legjobb a számára | Lefedettség | Felügyeleti modell | Recommendation |
|---|---|---|---|---|
| Vállalati szint | Vállalatok, amelyek egy vagy több szervezettel rendelkeznek | Az összes szervezet a vállalaton belül | Egyetlen csatlakozó | Ajánlott, és fejlett észlelési és megszakítási képességeket is biztosít |
| Szervezeti szint | Egyetlen szervezet beállítása | Egy szervezetre terjed ki | Szervezetenként egy csatlakozó | Támogatott |
Important
Ha a GitHub-ot vállalati szinten csatlakoztatja, a meglévő szervezeti szintű csatlakozók automatikusan letiltódnak az esemény duplikált betöltésének megakadályozása érdekében.
Előfeltételek
Mielőtt csatlakoztatja GitHub Enterprise Cloudot Defender for Cloud Apps, győződjön meg arról, hogy teljesülnek az alábbi előfeltételek:
- A szervezetnek GitHub Enterprise Cloud-licenccel kell rendelkeznie.
- Döntse el, melyik kapcsolati szintet használja: Szervezet vagy Vállalat.
- Szervezeti szintű kapcsolathoz a Defender for Cloud Apps-hoz való csatlakozáshoz használt GitHub-fióknak tulajdonosi jogosultsággal kell rendelkeznie a szervezetéhez. Az SSPM-képességek esetében a megadott fióknak a vállalati fiók tulajdonosának kell lennie.
- Vállalati szintű kapcsolathoz a Defender for Cloud Apps-hoz való csatlakozáshoz használt GitHub-fióknak vállalati tulajdonosi jogosultsággal kell rendelkeznie a vállalaton.
- A szervezet tulajdonosainak ellenőrzéséhez keresse meg a szervezet lapját, válassza a Kapcsolatok lehetőséget, majd szűrjön tulajdonos szerint.
- A vállalat tulajdonosainak ellenőrzéséhez navigáljon a vállalati fiók oldalára, válassza a Személyek lehetőséget, majd szűrje a Tulajdonos szerint.
A GitHub-tartományok ellenőrzése
A tartományok ellenőrzése nem kötelező. Javasoljuk, hogy mindenképpen ellenőrizze a tartományait, hogy a Defender for Cloud Apps megfeleltethesse a GitHub-szervezet tagjainak e-mail-domainjeit a megfelelő Azure Active Directory-felhasználóknak.
A tartomány-ellenőrzés nem kötelező, és eltér az GitHub Enterprise Cloud-alkalmazás konfigurációs folyamatától. Hagyja ki ezt az eljárást, ha a tartományai már ellenőrizve vannak.
Frissítse szervezetét a Vállalati szolgáltatási feltételekre.
Ellenőrizze a szervezet tartományait.
Megjegyzés:
Ellenőrizze a Defender for Cloud Apps beállításai között felsorolt összes felügyelt tartományt. A felügyelt tartományok listája a Microsoft Defender portalon, a Beállítások >Cloud Apps>rendszer>szervezeti adatai>Felügyelt tartományok területen található.
A GitHub Enterprise Cloud konfigurálása
Másold ki a vállalati slugot. Később lesz rá szükséged a konfiguráció során. A vállalati slug, más néven vállalati név, az SSPM számára szervezeti szintű kapcsolatokhoz használatos, és szükséges a vállalati szintű csatlakozáshoz.
Válassza a GitHub-profilképét ->vállalatait.
Az enterprise slug megtalálásához:
- Válassza ki a vállalati fiókját, és válassza ki azt a fiókot, amelyhez csatlakozni szeretne Microsoft Defender for Cloud Apps.
- Ellenőrizze, hogy az URL tartalmazza-e a vállalati azonosítót. Például
https://github.com/enterprises/testEnterprise. - Csak a vállalati slugot adja meg, ne a teljes URL-címet. Ebben a példában a testEnterprise a vállalat rövid neve.
Másolja ki a szervezet bejelentkezési nevét. Később szüksége lesz a szervezet bejelentkezési nevére, ha Szervezet szinten csatlakozik.
Megjegyzés:
A lap URL-címe a következő lesz:
https://github.com/<your-organization>. Ha például a szervezet oldala ahttps://github.com/sample-organization, a szervezet bejelentkezési neve minta-szervezet.Hozzon létre OAuth alkalmazást Defender for Cloud Apps-hez:
- Szervezeti szintű kapcsolathoz hozza létre az OAuth alkalmazást a csatlakoztatni kívánt szervezet alatt.
- Vállalati szintű kapcsolathoz hozza létre az OAuth alkalmazást felhasználói szinten vagy bármely szervezet alatt az adott vállalaton belül.
Töltse ki az Új OAuth-alkalmazás regisztrálása adatokat, majd válassza az Alkalmazás regisztrálása lehetőséget.
- Az Alkalmazás neve mezőben adja meg az alkalmazás nevét.
- A Kezdőlap URL-címe mezőbe írja be az alkalmazás kezdőlapjának URL-címét.
- Az Engedélyezési visszahívás URL-címe mezőbe írja be a következő értéket:
https://portal.cloudappsecurity.com/api/oauth/connect.
Megjegyzés:
Az USA kormányzati GCC-ügyfelei számára adja meg a következő értéket:
https://portal.cloudappsecuritygov.com/api/oauth/connectAz USA kormányzati szerveinek GCC High-ügyfelei esetén adja meg a következő értéket:
https://portal.cloudappsecurity.us/api/oauth/connectA szervezet tulajdonában lévő alkalmazások hozzáférhetnek a szervezet alkalmazásaihoz. További információ: Tudnivalók az OAuth-alkalmazások hozzáférési korlátozásairól.
Válassza ki a létrehozott OAuth-alkalmazást, és másolja ki az ügyfél-azonosítót és az ügyfélkulcsot.
Defender for Cloud Apps konfigurálása
A Microsoft Defender Portálon válassza a Beállítások lehetőséget. Ezután válassza a Cloud Apps lehetőséget. A Csatlakoztatott alkalmazások területen válassza az Alkalmazás-összekötők lehetőséget.
Az Alkalmazás-összekötők lapon válassza az +Alkalmazás csatlakoztatása, majd a GitHub lehetőséget.
A Példánynév ablakban adj a csatlakozónak egy leíró nevet, majd válaszd a Következő lehetőséget.
A telepítési folyamatban válassza ki a kapcsolat szintjét:
- Szervezet
- Vállalat
A Részletek megadása ablakban töltse ki az OAuth alkalmazásból származó Client ID-t és Client Secret-et, valamint a GitHub Enterprise Cloud konfigurálásakor másolt Szervezeti Bejelentkezési Nevet, Enterprise slug-ot.
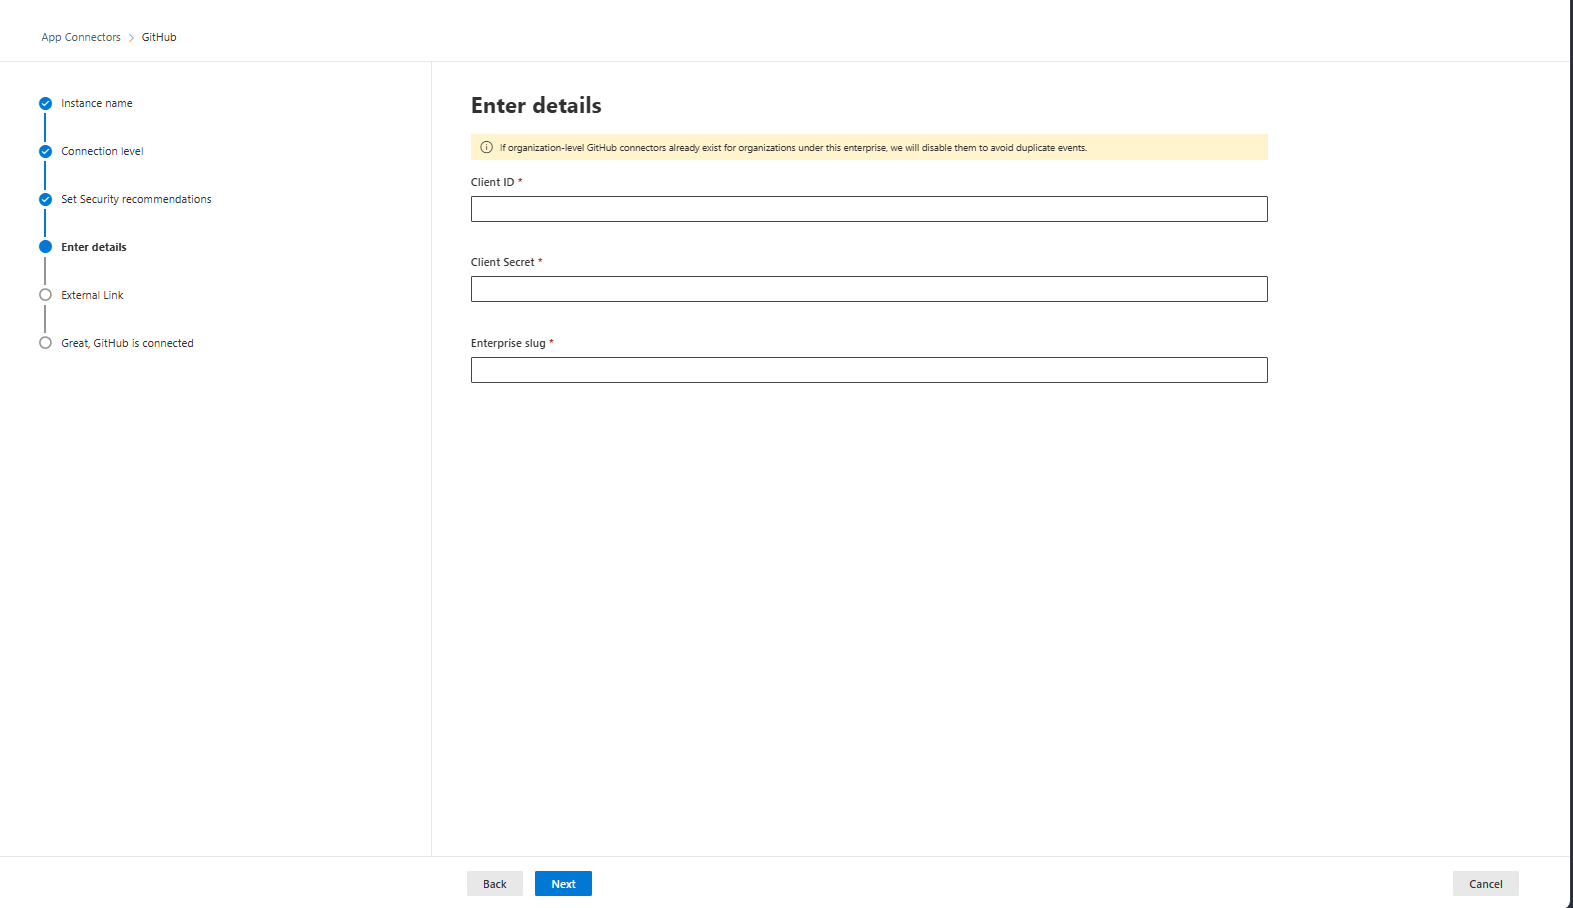
Ha az Enterprise-t választja kapcsolati szintként, írja be a Client ID-t, Client Secret-et és Enterprise slug-ot.
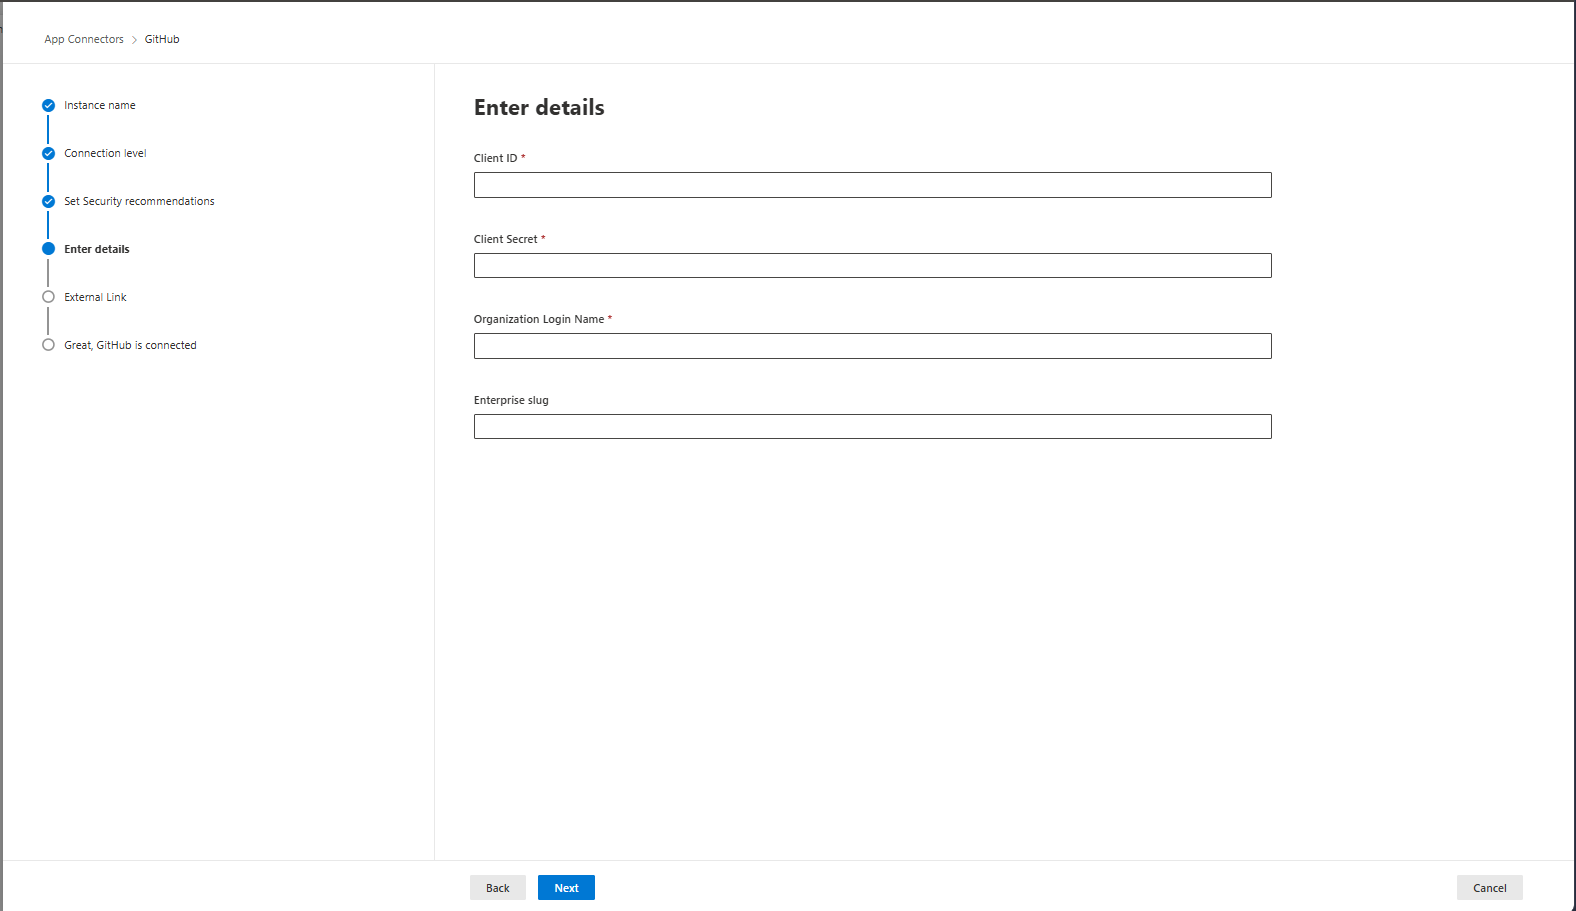
Ha a Szervezetet választja kapcsolati szintként, írja be az Ügyfélazonosítót, Client Secretet, Szervezeti bejelentkezési nevet és Vállalati slug-ot.
Válassza a GitHub csatlakoztatása lehetőséget.
Ha szükséges, adja meg a GitHub rendszergazdai hitelesítő adatait, hogy Defender for Cloud Apps hozzáférést biztosíthasson a csapat GitHub Enterprise Cloud-példányához.
Kérjen hozzáférést és engedélyezze az alkalmazást. A Defender for Cloud Apps különböző OAuth hatóköröket igényel kapcsolatszint szerint:
Vállalati szintű kapcsolat
- read:user és user:email - szükséges a szervezet tagjainak szinkronizálásához
- read:enterprise – szükséges az SSPM képességekhez. A megadott felhasználónak a vállalati fiók tulajdonosának kell lennie.
- read:audit_log - szükséges vállalati szintű auditnaplók olvasásához
Megjegyzés:
A fent felsorolt vállalati szintű jogosultságok csak olvashatók.
Szervezeti szintű kapcsolódás
- admin:org - szükséges a szervezet auditnaplójának szinkronizálásához
- read:user és user:email - szükséges a szervezet tagjainak szinkronizálásához
- repo:status – szükséges az auditnaplóban az adattárhoz kapcsolódó események szinkronizálásához
- read:enterprise – szükséges az SSPM képességekhez
További információ az OAuth-hatókörökről: Az OAuth-alkalmazások hatóköreinek ismertetése.
A Defender for Cloud Apps konzolra visszatérve üzenetet kell kapnia arról, hogy a GitHub sikeresen csatlakozott.
Dolgozzon együtt a GitHub-szervezet tulajdonosi szerepkörű felhasználójával, hogy hozzáférést adjon a szervezet számára a GitHub Harmadik felek hozzáférése beállításaiban létrehozott OAuth-alkalmazáshoz, ha a szervezet korlátozza az OAuth-alkalmazásokhoz való hozzáférést. További információért lásd: Az OAuth alkalmazáshoz való hozzáférési korlátozások engedélyezése szervezetedben.
A szervezet tulajdonosa csak akkor találja meg az OAuth-alkalmazástól származó kérelmet, miután összekapcsolta a GitHubot a Defender for Cloud Appsszal.
A Microsoft Defender Portálon válassza a Beállítások lehetőséget. Ezután válassza a Cloud Apps lehetőséget. A Csatlakoztatott alkalmazások területen válassza az Alkalmazás-összekötők lehetőséget. Győződjön meg arról, hogy a csatlakoztatott alkalmazás-összekötő állapota Csatlakoztatva.
A GitHub Enterprise Cloud csatlakoztatása után a kapcsolat előtt 7 napig megkapja az eseményeket.
Speciális fenyegetésészlelés és megszakítás
A GitHub Copilot CLI elleni eszközkód adathalászati forgatókönyvek fejlett észleléséhez és megszakításához csatlakoztassa a GitHub-ot Enterprise szinten.
Részletekért lásd: AI-ügynökök védelme megbízható identitást kihasználó támadások ellen (Előzetes verzió).
Következő lépések
A csatlakoztatott GitHub Vállalati felhőkörnyezet hibaelhárításához és kezeléséhez használja az alábbi erőforrásokat:
Ha problémákat tapasztal az alkalmazás csatlakoztatása során, tekintse meg az Alkalmazás-összekötők hibaelhárítása című cikket.