Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.

1. fázis: A környezet előkészítése |

2. fázis: Beállítások |

3. fázis: Eszközök bevezetése a Defender for Endpointba |
|---|---|---|
| Itt vagy! |
Üdvözöljük a Defender for Endpointra történő migrálás beállítási szakaszában. Ez a fázis a következő lépéseket tartalmazza:
- Telepítse újra/engedélyezze Microsoft Defender víruskeresőt a végpontokon.
- Adja hozzá a Defender for Endpointot a meglévő megoldás kizárási listájához.
- A Defender for Endpoint 1-es vagy 2-es csomagjának konfigurálása.
- Állítsa be eszközcsoportjait, eszközgyűjteményeit és szervezeti egységeit.
Fontos
Ha több biztonsági megoldást szeretne egymás mellett futtatni, tekintse meg a teljesítménnyel, konfigurációval és támogatással kapcsolatos szempontokat ismertető cikket.
Lehet, hogy már konfigurálta a kölcsönös biztonsági kizárásokat a Végponthoz készült Microsoft Defenderba regisztrált eszközökhöz. Ha továbbra is kölcsönös kizárásokat kell beállítania az ütközések elkerülése érdekében, tekintse meg az Végponthoz készült Microsoft Defender hozzáadása a meglévő megoldás kizárási listájához című témakört.
1. lépés: Microsoft Defender víruskereső újratelepítése/engedélyezése a végpontokon
A Windows bizonyos verzióiban a Microsoft Defender víruskereső valószínűleg el lett távolítva vagy le lett tiltva, amikor a nem Microsoft víruskereső/kártevőirtó megoldás telepítve lett. Ha a Végponthoz készült Defenderbe windowsos végpontokat vezetnek be, Microsoft Defender víruskereső passzív módban is futtatható egy nem Microsoft-alapú víruskereső megoldás mellett. További információ: Vírusvédelem a Defender for Endpointtal.
A végponthoz készült Defenderre való váltás során előfordulhat, hogy bizonyos lépéseket kell tennie a Microsoft Defender víruskereső újratelepítéséhez vagy engedélyezéséhez. Az alábbi táblázat a Windows-ügyfeleken és -kiszolgálókon elvégezhető műveleteket ismerteti.
| Végpont típusa | Teendők |
|---|---|
| Windows-ügyfelek (például Windows 10 és Windows 11 futtató végpontok) | Általában nem kell semmilyen műveletet elvégeznie a Windows-ügyfeleken, mivel a Microsoft Defender víruskereső funkció nem távolítható el. Ha nem Microsoft kártevőirtó megoldást futtat, Microsoft Defender víruskereső valószínűleg automatikusan letiltott állapotban van a migrálási folyamat ezen pontján. Amikor az ügyfélvégpontokat felveszik a Defender for Endpointba, és ezek a végpontok továbbra is nem Microsoft-víruskereső megoldást futtatnak, a Microsoft Defender víruskereső a letiltott állapot helyett passzív módba lép. Ha a nem Microsoft víruskereső megoldást eltávolítja, Microsoft Defender víruskereső automatikusan aktív üzemmódba lép. |
| Windows-kiszolgálók | Előfordulhat, hogy Windows Server újra kell telepítenie a Microsoft Defender víruskereső szolgáltatást, és manuálisan passzív módba kell állítania. Windows-kiszolgálókon, ha nem Microsoft víruskereső/kártevőirtó van telepítve, Microsoft Defender víruskereső nem futtatható a nem Microsoft víruskereső megoldással együtt. Ezekben az esetekben a Microsoft Defender víruskereső le van tiltva vagy manuálisan távolítható el. A Windows Server Microsoft Defender víruskereső újratelepítéséhez vagy engedélyezéséhez hajtsa végre a következő feladatokat: - A Defender Antivirus újbóli engedélyezése a Windows Serveren, ha le van tiltva - A Defender Antivirus ismételt engedélyezése Windows Serveren, ha el lett távolítva - Microsoft Defender víruskereső beállítása passzív módra Windows Server Ha problémákba ütközik a Microsoft Defender Víruskereső Windows Serveren történő újratelepítése vagy újbóli engedélyezése során, lásd: Hibaelhárítás: A Microsoft Defender Víruskereső eltávolításra kerül a Windows Serveren Ha Microsoft Defender víruskereső funkcióit és telepítőfájljait korábban eltávolították Windows Server operációs rendszerekből, kövesse a Windows-javító forrás konfigurálása a szolgáltatástelepítési fájlok visszaállításához című cikk útmutatását. |
Tipp
Ha többet szeretne megtudni Microsoft Defender nem Microsoft víruskereső védelemmel rendelkező víruskereső állapotokról, tekintse meg a Microsoft Defender víruskereső kompatibilitását ismertető cikket.
Microsoft Defender víruskereső manuális beállítása passzív módra Windows Server
Ha Microsoft Defender víruskeresőt passzív módra szeretné állítani Windows Server, hajtsa végre az alábbi lépéseket.
Tipp
Mostantól passzív módban futtathatja Microsoft Defender víruskeresőt Windows Server 2012 R2-n és 2016-ban. További információt a Windows Server 2012 R2 és Windows Server 2016 bevezetése a Végponthoz készült Microsoft Defenderba című témakörben talál.
Nyissa meg a Beállításszerkesztőt, majd navigáljon a következőhöz:
Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Advanced Threat Protection.Szerkessze (vagy hozza létre) a ForceDefenderPassiveMode nevű DWORD bejegyzést, és adja meg a következő beállításokat:
Állítsa a DWORD értékét 1-re.
Az Alap területen válassza a Hexadecimális lehetőséget.
Megjegyzés:
Annak ellenőrzéséhez, hogy a passzív mód a várt módon lett-e beállítva, keresse meg az 5007-as eseményt a Microsoft-Windows-Windows Defender operatív naplójában (a helyen található), C:\Windows\System32\winevt\Logsés ellenőrizze, hogy a ForceDefenderPassiveMode vagy a PassiveMode beállításkulcs 0x1 van-e beállítva.
2. lépés: Végponthoz készült Microsoft Defender hozzáadása a meglévő megoldás kizárási listájához
A kizárási lista lépésben felveszi a Defender for Endpointot a meglévő végpontvédelmi megoldás és a szervezet által használt egyéb biztonsági termékek kizárási listájára. A kizárások hozzáadásához tekintse meg a megoldásszolgáltató dokumentációját.
Az adott operációs rendszer kizárásával kapcsolatos információkért válassza a lapot.
Az ebben a szakaszban ismertetett folyamatok kizárólag a Windows-platformokra készült Végponthoz készült Microsoft Defenderre vonatkoznak, a régebbi operációs rendszer-verziókat is beleértve. Ez a lista nem veszi figyelembe a Windows kommunikációs követelményeit.
A konfigurálni kívánt kizárások attól függenek, hogy a Windows melyik verzióját futtatják a végpontok vagy eszközök, és az alábbi táblázatban szerepelnek.
| Operációs rendszer | Kizárások |
|---|---|
| Windows 11 Windows 10 1803-es vagy újabb verzió (lásd Windows 10 kiadási információkat) Windows 10, 1703-es vagy 1709-es verzió, telepített KB4493441 Windows Server 2025 Azure Stack HCI operációs rendszer 23H2-es vagy újabb verziója Windows Server 2022 Windows Server 2019 Windows Server, 1803-es verzió Windows Server 2016 modern egységes megoldás futtatása A modern egységes megoldást futtató Windows Server 2012 R2 |
EDR-kizárások: C:\Program Files\Windows Defender Advanced Threat Protection\MsSense.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseCncProxy.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseSampleUploader.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseIR.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseCM.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseNdr.exeC:\Program Files\Windows Defender Advanced Threat Protection\Classification\SenseCE.exeC:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\DataCollectionC:\Program Files\Windows Defender Advanced Threat Protection\SenseTVM.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseTracer.exeC:\Program Files\Windows Defender Advanced Threat Protection\SenseDlpProcessor.exe Beállításjegyzék elérési útja: HKLM\SOFTWARE\Microsoft\Windows Advanced Threat Protection\* Víruskereső kizárásai: C:\Program Files\Windows Defender\MsMpEng.exeC:\Program Files\Windows Defender\NisSrv.exeC:\Program Files\Windows Defender\ConfigSecurityPolicy.exeC:\Program Files\Windows Defender\MpCmdRun.exeC:\Program Files\Windows Defender\MpDefenderCoreService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MsMpEng.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\NisSrv.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\ConfigSecurityPolicy.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpCopyAccelerator.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpCmdRun.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDefenderCoreService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\mpextms.exe Végpont adatveszteség-megelőzési (végponti DLP) kizárásai: C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDlpService.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MpDlpCmd.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\MipDlp.exeC:\ProgramData\Microsoft\Windows Defender\Platform\4.18.*\DlpUserAgent.exe |
| Windows Server 2016 vagy Windows Server 2012 R2, amely a modern egységes megoldást futtatja | A Sense EDR összetevő KB5005292 használatával történő frissítése után a következő további kizárásokra van szükség: C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\MsSense.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCnCProxy.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseIR.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCE.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseSampleUploader.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseCM.exe C:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\DataCollectionC:\ProgramData\Microsoft\Windows Defender Advanced Threat Protection\Platform\*\SenseTVM.exe |
| Windows 8.1Windows 7Windows Server 2008 R2 SP1 | C:\Program Files\Microsoft Monitoring Agent\Agent\Health Service State\Monitoring Host Temporary Files 6\45\MsSenseS.exe (A Megfigyelőgazda ideiglenes fájljai 6\45 alatt különböző számozású almappák lehetnek.) C:\Program Files\Microsoft Monitoring Agent\Agent\AgentControlPanel.exeC:\Program Files\Microsoft Monitoring Agent\Agent\HealthService.exeC:\Program Files\Microsoft Monitoring Agent\Agent\HSLockdown.exeC:\Program Files\Microsoft Monitoring Agent\Agent\MOMPerfSnapshotHelper.exeC:\Program Files\Microsoft Monitoring Agent\Agent\MonitoringHost.exeC:\Program Files\Microsoft Monitoring Agent\Agent\TestCloudConnection.exe |
Fontos
Ajánlott eljárásként tartsa naprakészen a szervezet eszközeit és végpontjait. Mindenképpen szerezze be a Végponthoz készült Microsoft Defender és Microsoft Defender víruskereső legújabb frissítéseit, és tartsa naprakészen a szervezet operációs rendszereit és hatékonyságnövelő alkalmazásait.
3. lépés: A Defender for Endpoint bevezetési és védelmi beállításainak konfigurálása
Konfigurálja a Defender for Endpoint képességeit, mielőtt az eszközök bevezetésre kerülnének.
- Ha Defender for Endpoint 1. csomaggal rendelkezik, hajtsa végre az alábbi eljárás 1–5. lépését.
- Ha Defender for Endpoint 2. csomaggal rendelkezik, hajtsa végre a következő eljárás 1–7. lépését.
Győződjön meg arról, hogy a Defender for Endpoint üzembe van helyezve. Biztonsági rendszergazdaként lépjen a Microsoft Defender portálra, és jelentkezzen be. Ezután a navigációs panelen válassza az Eszközök>eszközök lehetőséget.
Az alábbi táblázat bemutatja, hogyan nézhet ki a képernyő, és mit jelent.
Képernyő Mit jelent ez? 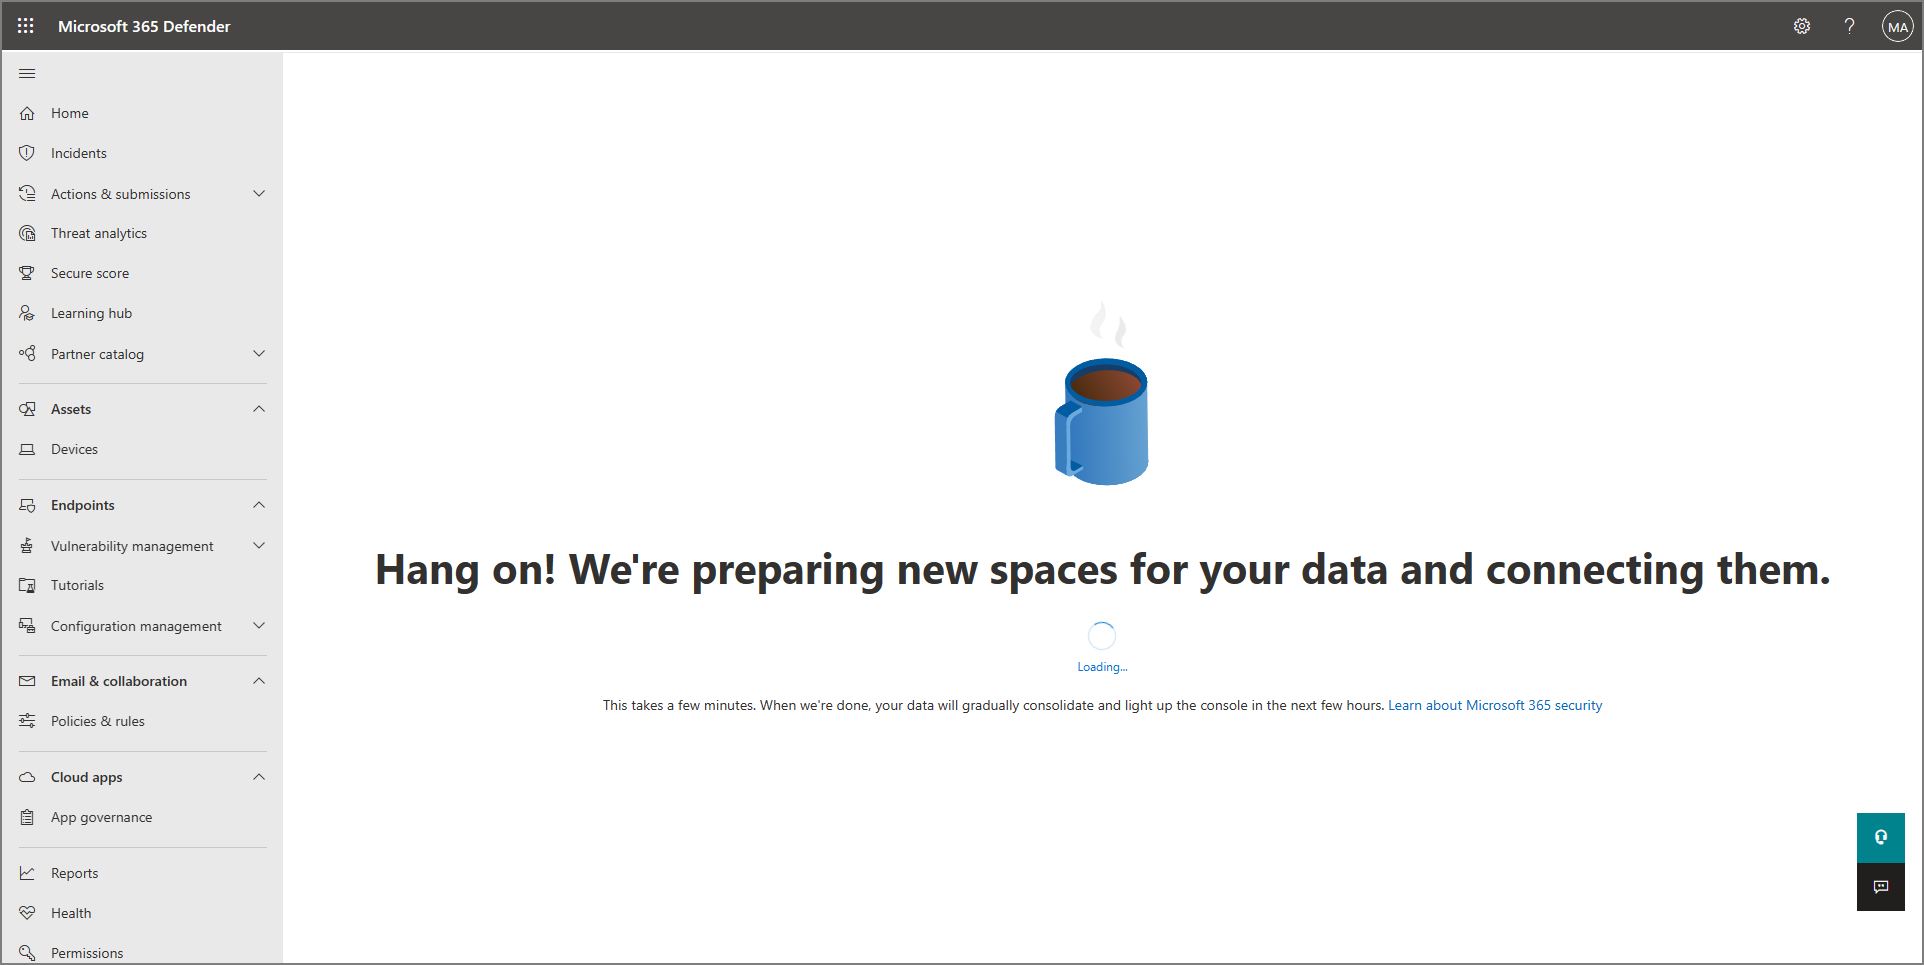
A Defender for Endpoint üzembe helyezése még nem fejeződött be. Előfordulhat, hogy várnia kell egy kicsit, amíg a folyamat befejeződik. 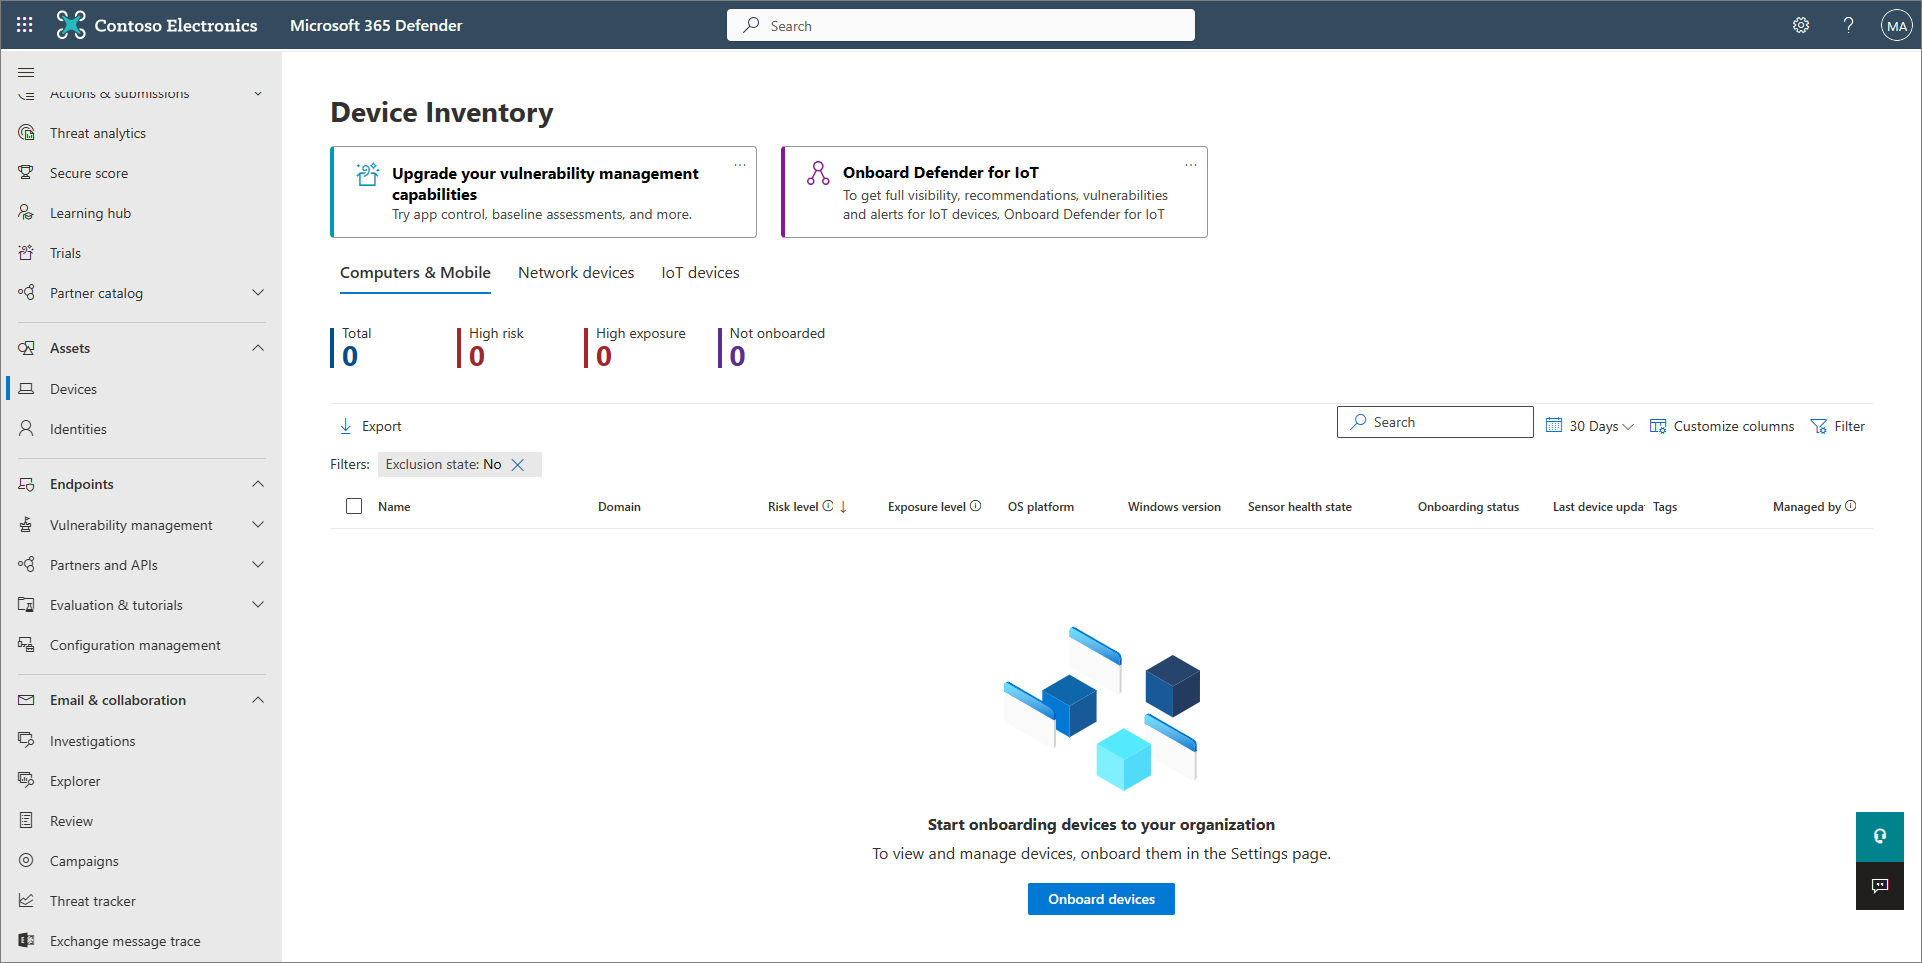
A Defender for Endpoint üzembe van helyezve. Ebben az esetben folytassa a 2. lépésben, kapcsolja be az illetéktelen beavatkozás elleni védelmet. Kapcsolja be az illetéktelen módosítás elleni védelmet. Javasoljuk, hogy kapcsolja be az illetéktelen módosítás elleni védelmet a teljes szervezet számára. Ezt a feladatot a Microsoft Defender portálon végezheti el.
A Microsoft Defender portálon válassza a Beállítások>Végpontok lehetőséget.
Lépjen az Általános>speciális funkciók elemre, majd állítsa be az illetéktelen módosítás elleni védelem kapcsolóját Be értékre.
Válassza a Mentés elemet.
További információ: Illetéktelen hozzáférés elleni védelem.
Ha Microsoft Intune vagy Microsoft Configuration Manager használ az eszközök előkészítéséhez és eszközszabályzatok konfigurálásához, állítsa be a Végponthoz készült Defenderrel való integrációt az alábbi lépésekkel:
A Microsoft Intune Felügyeleti központban lépjen az Endpoint Security (Végpontbiztonság) elemre.
A Telepítés területen válassza a Végponthoz készült Microsoft Defender lehetőséget.
A Végpontbiztonsági profil beállításai területen állítsa a A Végponthoz készült Microsoft Defender kényszerítheti a végpontbiztonsági konfigurációkat kapcsolót Be értékre.
A képernyő tetején válassza a Mentés lehetőséget.
A Microsoft Defender portálon válassza a Beállítások>végpontok lehetőséget.
Görgessen le a Konfigurációkezeléshez, és válassza a Kényszerítési hatókör lehetőséget.
Állítsa a Az MDE használata a biztonsági konfigurációs beállítások MEM-ből való kikényszerítéséhez kapcsolót Be értékre, majd válassza ki a Windows-ügyfél- és Windows Server-eszközök beállításait.
Ha a Konfigurációkezelőt szeretné használni, állítsa a Biztonsági beállítások kezelése a Konfigurációkezelő használatával kapcsolót Be értékre. (Ha segítségre van szüksége ezzel a lépéssel kapcsolatban, tekintse meg az Egyidejű együttélés Microsoft Configuration Manager című témakört.)
Görgessen le, és válassza a Mentés lehetőséget.
Konfigurálja a kezdeti támadásifelület-csökkentési képességeket. Legalább engedélyezze az alábbi táblázatban felsorolt szabványos támadásifelület-csökkentési (ASR) szabályokat :
Standard védelmi szabályok Konfigurációs módszerek Hitelesítő adatok windowsos helyi biztonsági szolgáltató alrendszeréből való ellopásának letiltása
A sebezhető, aláírt illesztőprogramok kihasználásával való visszaélés letiltása (Eszköz)
Adatmegőrzés letiltása WMI-esemény-előfizetésen keresztülIntune (eszközkonfigurációs profilok vagy végpontbiztonsági szabályzatok)
Mobil Eszközkezelés (MDM) (A Defender/AttackSurfaceReductionRules házirend CSP-konfigurációs szolgáltatójának (CSP) használatával egyenként engedélyezheti és beállíthatja az egyes szabályok módját.)
Csoportházirend vagy PowerShell (csak akkor, ha nem Intune, Konfigurációkezelő vagy más vállalati szintű felügyeleti platformot használ)További információ: Támadási felület csökkentési képességei.
Konfigurálja a következő generációs védelmi képességeket.
Képesség Konfigurációs módszerek Intune 1. A Intune Felügyeleti központban válassza az Eszközök>konfigurációs profiljai lehetőséget, majd válassza ki a konfigurálni kívánt profiltípust. Ha még nem hozott létre eszközkorlátozási profiltípust, vagy ha újat szeretne létrehozni, olvassa el az Eszközkorlátozási beállítások konfigurálása Microsoft Intune című témakört.
2. Válassza a Tulajdonságok, majd a Konfigurációs beállítások: Szerkesztés lehetőséget
3. Bontsa ki a Microsoft Defender Antivirus elemet.
4. Engedélyezze a felhőben biztosított védelmet.
5. A Felhasználók kérése a mintabeküldés előtt legördülő listában válassza az Összes minta automatikus küldése lehetőséget.
6. A Potenciálisan nemkívánatos alkalmazások észlelése legördülő menüben válassza az Engedélyezés vagy a Naplózás lehetőséget.
7. Válassza az Áttekintés + mentés, majd a Mentés lehetőséget.
TIPP: A Intune eszközprofilokról, többek között a beállítások létrehozásáról és konfigurálásáról a Mi az Microsoft Intune eszközprofilok? című témakörben talál további információt.Konfigurációkezelő Lásd: Kártevőirtó-házirendek létrehozása és üzembe helyezése az Endpoint Protection szolgáltatásban Konfigurációkezelő.
A kártevőirtó-házirendek létrehozásakor és konfigurálásakor ügyeljen arra, hogy áttekintse a valós idejű védelmi beállításokat, és engedélyezze az első látásra történő blokkolást.Speciális csoportházirend-kezelés
vagy
Csoportházirend-kezelő konzol1. Lépjen a Számítógép konfigurációja>Felügyeleti sablonok>Windows-összetevők>Microsoft Defender Víruskereső elemre.
2. Keresse meg a Microsoft Defender víruskereső kikapcsolása című szabályzatot.
3. Válassza a Házirend szerkesztése beállítást, és győződjön meg arról, hogy a szabályzat le van tiltva. A házirend letiltása engedélyezi a Microsoft Defender Víruskeresőt. (Előfordulhat, hogy a Windows egyes verzióiban Microsoft Defender víruskereső helyett a Windows Defender víruskereső jelenik meg.)Vezérlőpult a Windowsban Kövesse az alábbi útmutatót: Céges portál Windows eszközbeállítási követelményei. (Előfordulhat, hogy a Windows egyes verzióiban Microsoft Defender víruskereső helyett a Windows Defender víruskereső jelenik meg.) Ha rendelkezik a Defender for Endpoint 1. csomaggal, a kezdeti beállítása és konfigurációja befejeződött. Ha a Defender for Endpoint 2. csomaggal rendelkezik, haladjon tovább a 6–7. lépéssel.
Konfigurálja a végpontészlelési és válaszkezelési (EDR-) szabályzatokat az Intune Felügyeleti központban. A feladattal kapcsolatos segítségért lásd: EDR-szabályzatok létrehozása.
Az automatizált vizsgálati és szervizelési képességek konfigurálása a Microsoft Defender portálon. Ha segítségre van szüksége ehhez a feladathoz, tekintse meg a következőt: Automatizált vizsgálati és helyreállítási képességek konfigurálása a Végponthoz készült Microsoft Defenderban.
Ezen a ponton a Defender for Endpoint Plan 2 kezdeti beállítása és konfigurálása befejeződött.


4. lépés: A meglévő megoldás hozzáadása Microsoft Defender víruskereső kizárási listájához
A Microsoft Defender víruskereső kizárásainak konfigurálásakor hozzáadja a meglévő megoldást a Microsoft Defender Víruskereső kizárásainak listájához. A kizárások Microsoft Defender víruskeresőhöz való hozzáadásához több módszer közül is választhat, az alábbi táblázatban leírtak szerint:
| Módszer | Teendők |
|---|---|
| Intune | 1. Nyissa meg a Microsoft Intune Felügyeleti központot, és jelentkezzen be. 2. Válassza az Eszközök>konfigurációs profiljai lehetőséget, majd válassza ki a konfigurálni kívánt profilt. 3. A Kezelés területen válassza a Tulajdonságok lehetőséget. 4. Válassza a Konfigurációs beállítások: Szerkesztés lehetőséget. 5. Bontsa ki Microsoft Defender Víruskereső elemet, majd bontsa ki Microsoft Defender Víruskereső kizárások elemet. 6. Adja meg azokat a fájlokat, mappákat és folyamatokat, a Microsoft Defender víruskereső vizsgálatából kizárandó fájlokat, mappákat és folyamatokat. További információért lásd: Microsoft Defender víruskereső kizárásai. 7. Válassza a Véleményezés + mentés, majd a Mentés lehetőséget. |
| Microsoft Configuration Manager | 1. Az Konfigurációkezelő konzolon lépjen az Eszközök és megfelelőség>Végpontvédelmi>kártevőirtó-házirendek elemre, majd válassza ki a módosítani kívánt szabályzatot. 2. Adja meg az Microsoft Defender víruskereső vizsgálatából kizárandó fájlok, mappák és folyamatok kizárási beállításait. |
| Csoportházirend objektum | 1. Nyissa meg a Csoportházirend felügyeleti számítógépen a Csoportházirend Felügyeleti konzolt (GPMC). Kattintson a jobb gombbal a konfigurálni kívánt Csoportházirend objektumra, majd válassza a Szerkesztés parancsot. 2. A Csoportházirend-kezelési szerkesztőben lépjen a Számítógép konfiguráció elemre, és válassza a Felügyeleti sablonok lehetőséget. 3. Bontsa ki a Windows-összetevők > Microsoft Defender Antivirus > Kizárások elemet. (Előfordulhat, hogy a Windows egyes verzióiban Microsoft Defender víruskereső helyett a Windows Defender víruskereső jelenik meg.) 4. Kattintson duplán az Elérésiút-kizárások beállításra, és adja hozzá a kizárásokat. 5. Állítsa a beállítást Engedélyezve értékre. 6. A Beállítások szakaszban válassza a Megjelenítés... lehetőséget. 7. Minden mappát külön sorban adjon meg a Érték neve oszlopban. Ha megad egy fájlt, mindenképpen adjon meg egy teljes elérési utat a fájlhoz, beleértve a meghajtó betűjelét, a mappa elérési útját, a fájlnevet és a kiterjesztést. Írja be a 0 értéket az Érték oszlopba. 8. Válassza az OK gombot. 9. Kattintson duplán a Bővítménykizárások beállításra, és adja hozzá a kizárásokat. 10. Állítsa a beállítást Engedélyezve értékre. 11. A Beállítások szakaszban válassza a Megjelenítés... lehetőséget. 12. Adja meg az egyes fájlkiterjesztéseket a saját sorában az Érték neve oszlop alatt. Írja be a 0 értéket az Érték oszlopba. 13. Válassza az OK gombot. |
| Helyi csoportházirend-objektum | 1. A végponton vagy eszközön nyissa meg a Helyi Csoportházirend Szerkesztőt. 2. Lépjen a Számítógép konfigurációja>Felügyeleti sablonok>Windows-összetevők>Microsoft Defender Víruskereső>kizárások szakaszra. (Előfordulhat, hogy a Windows egyes verzióiban Microsoft Defender víruskereső helyett a Windows Defender víruskereső jelenik meg.) 3. Adja meg az elérési utat és a folyamatkivételeket. |
| Rendszerleíró kulcs | 1. Exportálja a következő beállításjegyzék-kulcsot: HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\exclusions.2. Importálja a regisztrációsadatbázis-kulcsot. Íme két példa: - Helyi elérési út: regedit.exe /s c:\temp\MDAV_Exclusion.reg- Hálózati megosztás: regedit.exe /s \\FileServer\ShareName\MDAV_Exclusion.reg |
A Microsoft Defender víruskereső kizárásainak fontos szempontjai
Amikor kizárásokat ad hozzá Microsoft Defender víruskereső vizsgálatokhoz, elérési utat és folyamatkizárásokat kell hozzáadnia.
- Az elérésiút-kizárások kizárnak bizonyos fájlokat, és minden olyan fájlt, amelyhez ezek a fájlok hozzáférnek.
- A folyamatkizárások kizárják a folyamat bármely érintését, de magát a folyamatot nem.
- Listázhatja a folyamatkizárásokat a teljes elérési útjukkal, és nem csak a nevük alapján. (A csak névvel használható metódus kevésbé biztonságos.)
- Ha az egyes végrehajtható fájlokat (.exe) útvonal-kizárásként és folyamatkizárásként is listázzuk, a folyamat és bármi, amit érint, ki lesz zárva.
5. lépés: Eszközcsoportok, eszközgyűjtemények és szervezeti egységek beállítása
Az eszközcsoportok, eszközgyűjtemények és szervezeti egységek lehetővé teszik, hogy a biztonsági csapat hatékonyan és hatékonyan kezelje és rendelje hozzá a biztonsági szabályzatokat. Az alábbi táblázat ezeket a csoportokat és azok konfigurálását ismerteti. Előfordulhat, hogy a szervezet nem használja mind a három gyűjteménytípust.
Megjegyzés:
Az eszközcsoportok létrehozása a Defender for Endpoint 1-es és 2-es csomagban támogatott.
| Gyűjtemény típusa | Teendők |
|---|---|
|
Az eszközcsoportok (korábbi nevén gépcsoportok) lehetővé teszik a biztonsági üzemeltetési csapat számára a biztonsági képességek konfigurálását, például az automatikus vizsgálatot és a szervizelést. Az eszközcsoportok akkor is hasznosak, ha hozzáférést rendel ezekhez az eszközökhöz, hogy a biztonsági üzemeltetési csapat szükség esetén elvégezhesse a javítási műveleteket. Az eszközcsoportok a támadás észlelése és leállítása során jönnek létre, a riasztások, például a "kezdeti hozzáférési riasztás" aktiválódtak, és megjelentek a Microsoft Defender portálon. |
1. Nyissa meg a Microsoft Defender portált. 2. A bal oldali navigációs panelen válassza a Beállítások>Végpontok>engedélyek>Eszközcsoportok lehetőséget. 3. Válassza az + Eszközcsoport hozzáadása lehetőséget. 4. Adja meg az eszközcsoport nevét és leírását. 5. Az Automation szint listájában válasszon egy lehetőséget. (Azt javasoljuk, hogy a Teljes – a fenyegetések automatikus elhárítása lehetőséget válassza.) A különböző automatizálási szintekről további információkért lásd a Fenyegetések elhárításának módja című témakört. 6. Adja meg az egyező szabály feltételeit annak meghatározásához, hogy mely eszközök tartoznak az eszközcsoporthoz. Választhat például tartományt, operációsrendszer-verziót, vagy akár eszközcímkéket is használhat. 7. A Felhasználói hozzáférés lapon adja meg azokat a szerepköröket, amelyeknek hozzáféréssel kell rendelkezniük az eszközcsoportban található eszközökhöz. 8. Válassza a Kész lehetőséget. |
|
Az eszközgyűjtemények lehetővé teszik, hogy a biztonsági üzemeltetési csapat kezelje az alkalmazásokat, megfelelőségi beállításokat telepítsen, vagy szoftverfrissítéseket telepítsen a szervezet eszközeire. Az eszközgyűjtemények Konfigurációkezelő használatával hozhatók létre. |
Kövesse a Gyűjtemény létrehozása című cikk lépéseit. |
|
A szervezeti egységek lehetővé teszik az objektumok, például felhasználói fiókok, szolgáltatásfiókok vagy számítógépfiókok logikai csoportosítását. Ezután hozzárendelhet rendszergazdákat adott szervezeti egységekhez, és csoportházirendet alkalmazhat a célzott konfigurációs beállítások kényszerítéséhez. A szervezeti egységek a Microsoft Entra tartományi szolgáltatások vannak meghatározva. |
Kövesse a Szervezeti egység létrehozása Microsoft Entra tartományi szolgáltatások felügyelt tartományban című cikk lépéseit. |
Következő lépések
Gratulálunk! Befejezte a Defender for Endpointra való átállás beállítási szakaszát!