Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Fontos
A cikkben található információk egy előre kiadott termékre vonatkoznak, amely a kereskedelmi forgalomba kerülés előtt jelentősen módosulhat. A Microsoft nem vállal kifejezett vagy hallgatólagos szavatosságot az itt megadott információkra vonatkozóan.
A Microsoft Defender portál az összes objektumból származó, korrelált riasztásokat, eszközöket, vizsgálatokat és bizonyítékokat jeleníti meg egy incidensben, így átfogó képet kaphat egy támadás teljes terjedelméről.
Egy incidensen belül elemezheti a riasztásokat, megértheti azok jelentését, és összegyűjtheti a bizonyítékokat, hogy hatékony javítási tervet hozhasson létre.
Kezdeti vizsgálat
Mielőtt belemerülnénk a részletekbe, tekintsük át az incidens jellemzőit és a támadás teljes folyamatát.
Első lépésként válassza ki az incidenssort, de ne válassza ki az incidens nevét. Megnyílik egy összefoglaló panel az incidenssel kapcsolatos legfontosabb információkkal, beleértve a prioritásértékelést, a prioritási pontszámot befolyásoló tényezőket, az incidens részleteit, az ajánlott műveleteket és a kapcsolódó fenyegetéseket. A panel tetején található felfelé és lefelé mutató nyilakkal navigálhat az incidenssor előző vagy következő incidensére.

Innen kiválaszthatja az Incidens lap megnyitása lehetőséget. Ez megnyitja az incidens főoldalát, ahol megtalálhatja a támadás teljes történetét, valamint a riasztások, eszközök, felhasználók, vizsgálatok és bizonyítékok füleit. Az incidens főoldalát úgy is megnyithatja, hogy kiválasztja az incidens nevét az incidenssorból.
Megjegyzés:
Amikor a kiépített hozzáféréssel rendelkező felhasználók Microsoft Security Copilot incidenst nyitnak meg, a képernyő jobb oldalán megjelenik a Copilot panel. A Copilot valós idejű elemzéseket és javaslatokat nyújt az incidensek kivizsgálásához és megválaszolásához. További információkért lásd: Microsoft Copilot a Microsoft Defenderben.
Támadási történet
A támadási történetek segítségével gyorsan áttekintheti, kivizsgálhatja és elháríthatja a támadásokat, miközben ugyanazon a lapon tekintheti meg a támadás teljes történetét. Támadási történet használatával áttekintheti az entitás részleteit, és szervizelési műveleteket hajthat végre, például fájlokat törölhet, vagy elkülöníthet egy eszközt a környezet elvesztése nélkül.
Az alábbi videó röviden ismerteti a támadási történetet.
A támadási történetben megtalálhatja a riasztási oldalt és az incidensgráfot.
Az incidensriasztási oldal a következő szakaszokból áll:
Riasztási történet, amely a következőket tartalmazza:
- Mi történt
- Végrehajtott műveletek
- Kapcsolódó események
Riasztás tulajdonságai a jobb oldali panelen (állapot, részletek, leírás és egyebek)
Nem minden riasztás rendelkezik a Riasztási történet szakasz összes felsorolt alszakaszával.
A grafikonon a támadás teljes hatóköre, a támadás időbeli terjedése, a támadás kezdete és a támadó által elért távolság látható. Összekapcsolja a támadás részét képező különböző gyanús entitásokat a kapcsolódó objektumokkal, például felhasználókkal, eszközökkel és postaládákkal.
A grafikonon a következőket teheti:
A támadás időrendjének megértéséhez játssza le a riasztásokat és a csomópontokat a gráfon az idő múlásával.
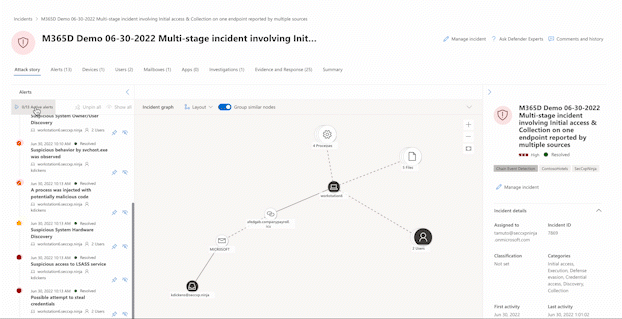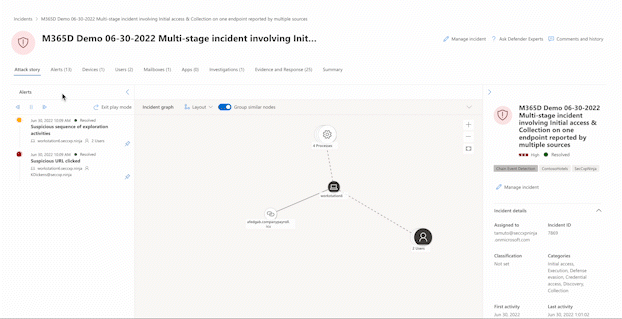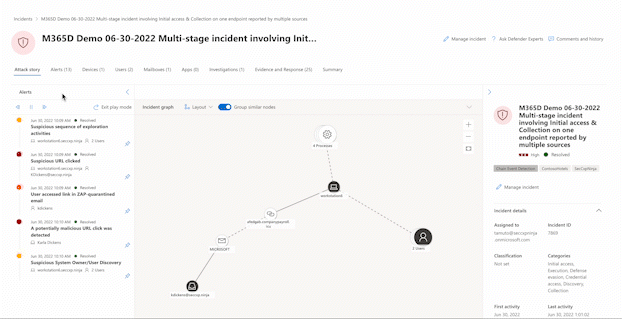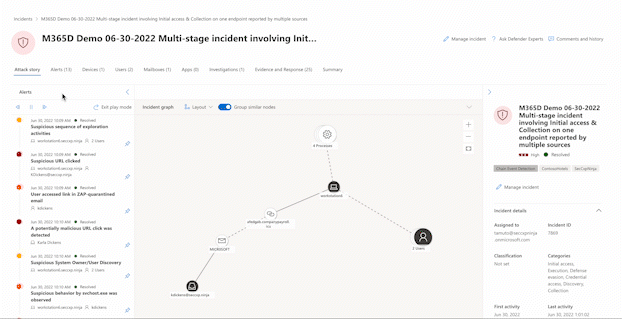
Nyisson meg egy entitáspanelt, ahol áttekintheti az entitás részleteit, és szervizelési műveleteket hajthat végre, például fájlokat törölhet vagy eszközöket elkülöníthet.
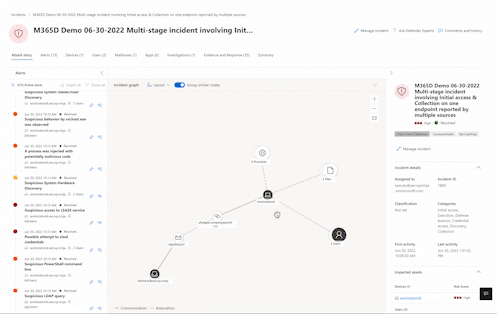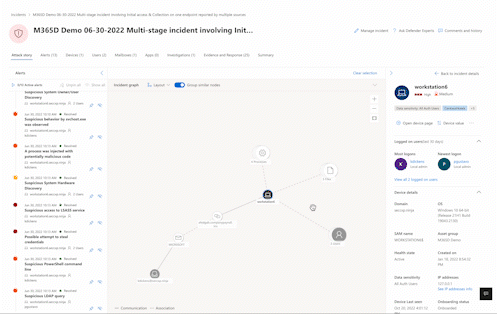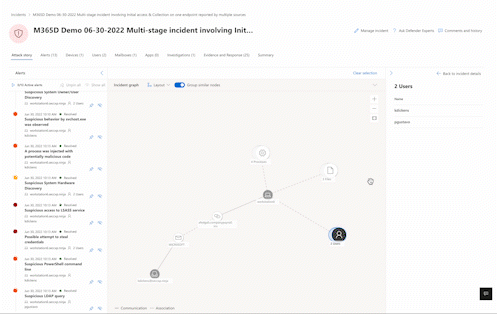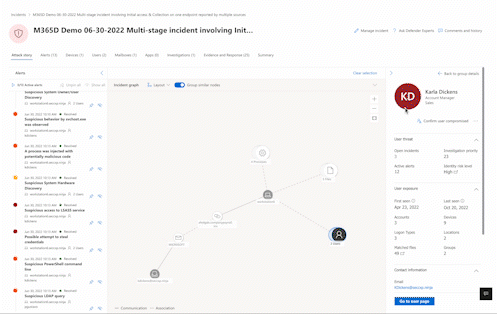
A riasztások kiemelése azon entitás alapján, amelyhez kapcsolódnak.
Eszköz, fájl, IP-cím, URL-cím, felhasználó, e-mail, postaláda vagy felhőerőforrás entitásadatainak keresése.
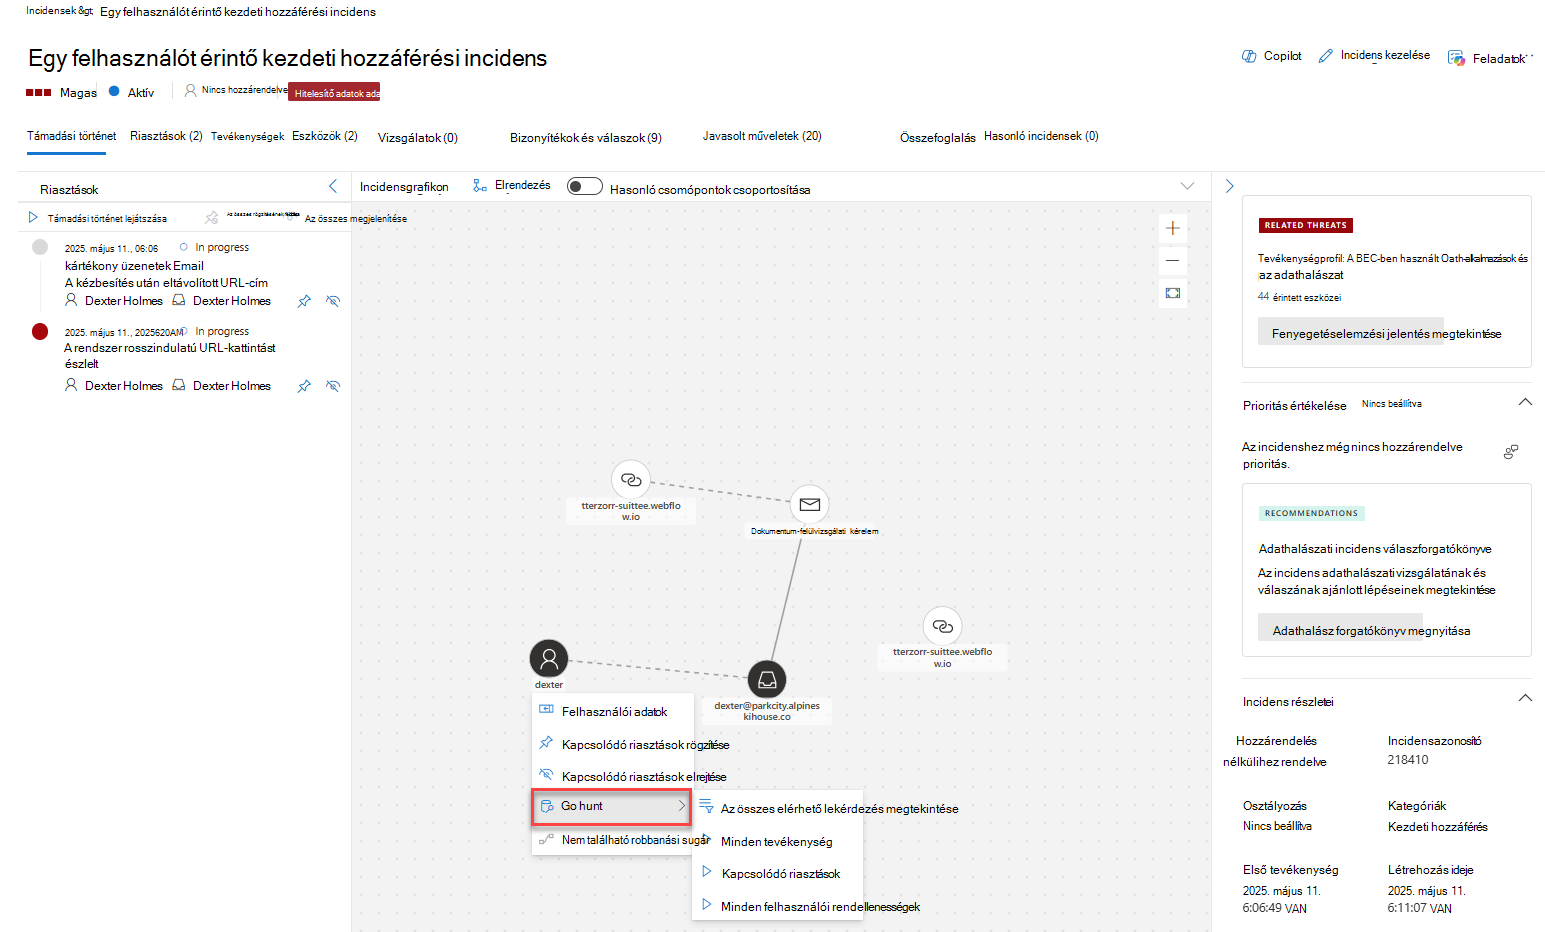
Menj vadászni
A go hunt művelet a speciális veszélyforrás-keresési funkcióval keresi meg az entitásokkal kapcsolatos releváns információkat. A go hunt lekérdezés ellenőrzi a releváns sématáblákat minden olyan esemény vagy riasztás esetében, amely a vizsgált entitást érinti. Az entitással kapcsolatos releváns információk megkereséséhez válasszon az alábbi lehetőségek közül:
- Az összes elérhető lekérdezés megtekintése – a vizsgált entitástípushoz tartozó összes elérhető lekérdezést visszaadja.
- Minden tevékenység – az entitáshoz társított összes tevékenységet visszaadja, így átfogó képet kap az incidens környezetéről.
- Kapcsolódó riasztások – megkeresi és visszaadja az összes olyan biztonsági riasztást, amely egy adott entitást érint, így nem marad le semmilyen információról.
- Minden felhasználói rendellenességek (előzetes verzió) – visszaadja a felhasználóhoz az elmúlt 30 napban társított összes rendellenességet, így azonosíthatja az incidens szempontjából releváns szokatlan viselkedést. Ez a beállítás csak felhasználói entitások esetében érhető el, ha engedélyezi Microsoft Sentinel felhasználó- és entitásviselkedés-elemzést (UEBA).
Az eredményként kapott naplókat vagy riasztásokat az eredmény kiválasztásával, majd az Incidensre mutató hivatkozás kiválasztásával kapcsolhatja össze.
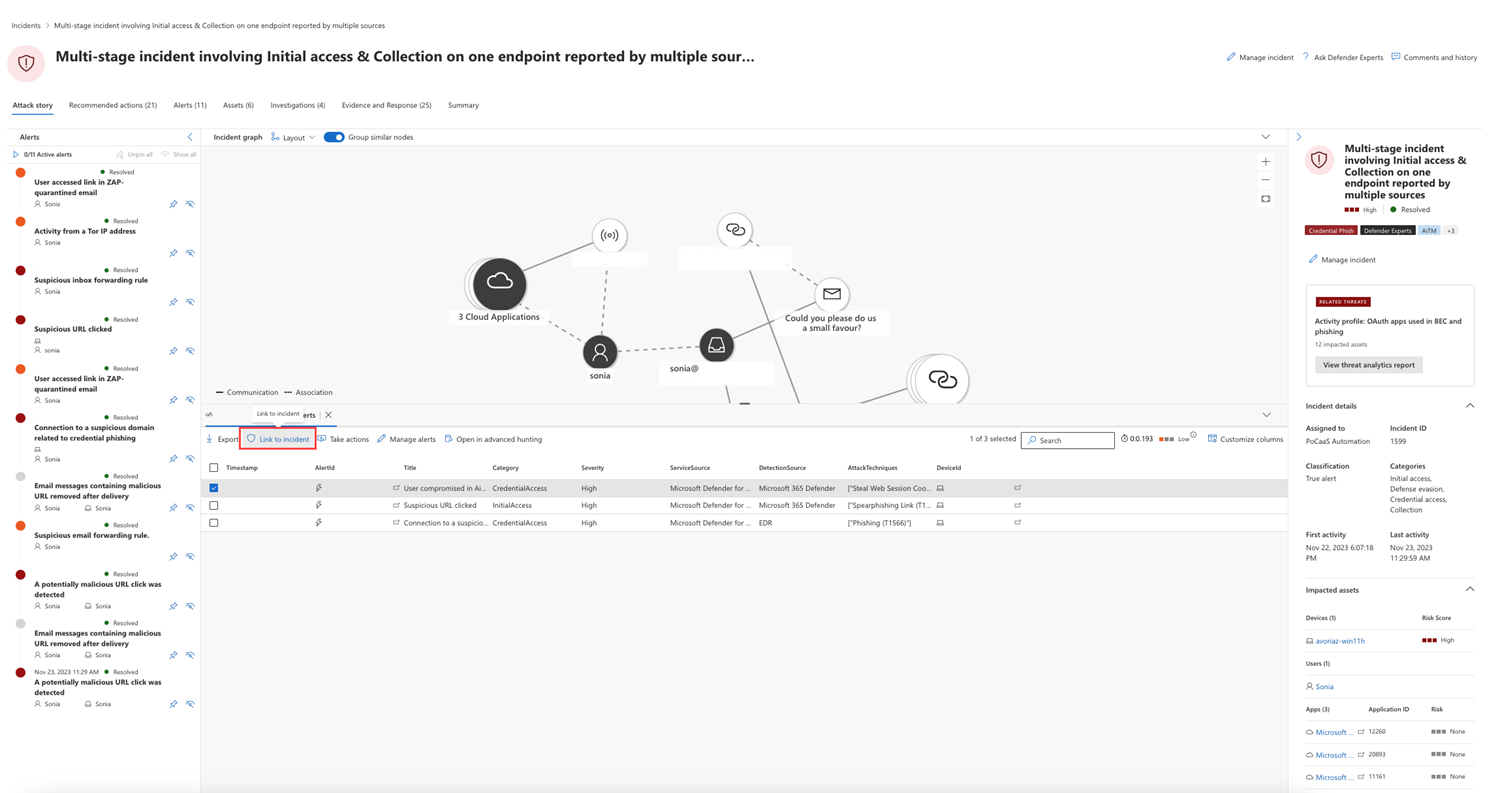
Ha egy ön által beállított elemzési szabály hozta létre az incidenst vagy a kapcsolódó riasztásokat, a Lekérdezés futtatása lehetőséget választva további kapcsolódó eredményeket is megtekinthet.
Robbanási sugár elemzése
A hatásterületelemzés egy fejlett gráfvizualizáció, amely az incidensvizsgálati folyamatba van integrálva. A Microsoft Sentinel Data Lake és a gráfinfrastruktúra alapján egy interaktív gráfot hoz létre, amely a kiválasztott csomópont lehetséges propagálási útvonalait jeleníti meg előre meghatározott kritikus célokra, amelyek a felhasználó engedélyeinek hatókörébe tartoznak.
Megjegyzés:
A robbanási sugár elemzése kiterjeszti és lecseréli a támadási útvonal elemzését.
A robbanási sugárdiagram egyedi egységes nézetet biztosít az incidens oldalán található előzetes és utólagos információkról. Az incidensek vizsgálata során az elemzők egyetlen összesített grafikonon láthatják a biztonsági incidensek jelenlegi hatását és a lehetséges jövőbeli hatásokat. Mivel az incidensgráfba integrálva van, a sugárdiagram segít a biztonsági csapatoknak gyorsabban megérteni a biztonsági incidens hatókörét, és fokozni a védelmi intézkedéseket, hogy csökkenjen a széles körű károk valószínűsége. A sugárelemzés segít az elemzőknek jobban felmérni a kockázatokat a nagyra értékelt célokra, és megérteni az üzleti hatást.
A sugárdiagram használatához a következő előfeltételek szükségesek:
- Önnek csatlakoztatva kell lennie a Microsoft Sentinel data lake-hez. További információ: Bevezetés a Microsoft Sentinel data lake és graph használatába.
- Expozíciókezelési (olvasási) engedély vagy magasabb. További információ: Engedélyek kezelése Microsoft Defender egyesített szerepköralapú hozzáférés-vezérléssel (RBAC).
Fontos
A támadási útvonalak és a hatókör funkciók kiszámítása a szervezet rendelkezésre álló környezeti adatai alapján történik. A gráf értéke nő, mivel több adat áll rendelkezésre a számításhoz. Ha nem engedélyezi a további számítási feladatokat, vagy nem definiálja teljesen a kritikus fontosságú objektumokat, a sugárdiagramok nem képviselik teljes mértékben a környezeti kockázatokat. A kritikus objektumok meghatározásával kapcsolatos további információkért lásd: Kritikus fontosságú objektumok áttekintése és besorolása.
Az alábbi táblázat összefoglalja a sugárelemzés különböző felhasználói szerepkörökre vonatkozó használati eseteit:
| Felhasználói szerepkör | Használati eset |
|---|---|
| Biztonsági elemző | Robbanási sugárelemzés használata egy incidens kivizsgálásához. Azonnal láthatja a sérült összetevőt a gráf közepén, valamint a potenciálisan sérült célok elérési útját. A gráf intuitív vizuálisan értelmezi az incidenst, és segít gyorsan megismerni a biztonsági incidensek lehetséges hatókörét. A cél és az elérési utak alapján eszkalálhat és aktiválhat műveleteket az incidens megszakításához, elkülönítéséhez és a csomópontokon való elhelyezéséhez a cél elérési útjai mentén. |
| Informatikai rendszergazdák és SOC-mérnökök | Az üzleti hatás és a potenciális kárbecslés alapján használjon sugárelemzést az erőforrások mobilizálásához. A mérnökök rangsorolhatják a kritikus fontosságú biztonsági réseket, amelyek azonnali figyelmet igényelnek. A mérnök a térképen sérülékenységekkel jelölt több csomópont vizsgálatával proaktívan hozzárendelheti a szükséges erőforrásokat annak alapján, hogy a hatókör milyen mértékben éri el a szervezet kritikus célpontjait. A mérnök egyértelműen közölheti a védett és az érintett elemeket, valamint megtervezheti és rangsorolhatja a jövőbeli lehetséges támadások további hatásainak csökkentéséhez szükséges további védelmi és hálózati szegmentálásokat. |
| Incidensmegoldási csapat | Gyorsan meghatározhatja az incidens hatókörét egy dinamikus vizuális incidenstérképpel, amely lehetővé teszi számukra, hogy célzott műveletet hajtsanak végre a gráfon jelzett rendszereken. |
| CISO vagy biztonsági vezetők | A robbanási sugár funkcióval jelezheti az aktuális állapotot, célokat és metrikákat állíthat be, és ezzel megfelelőségi okokból jelentést és naplózást végezhet. A funkció a védelmi intézkedések és a védelmi intézkedések beruházásainak előrehaladásának nyomon követésére használható. |
Sugárdiagramok megtekintése
Miután kiválasztott egy incidenst az Incidensek lap listájából, a gráfnézet megjeleníti az incidensben érintett entitásokat és eszközöket.
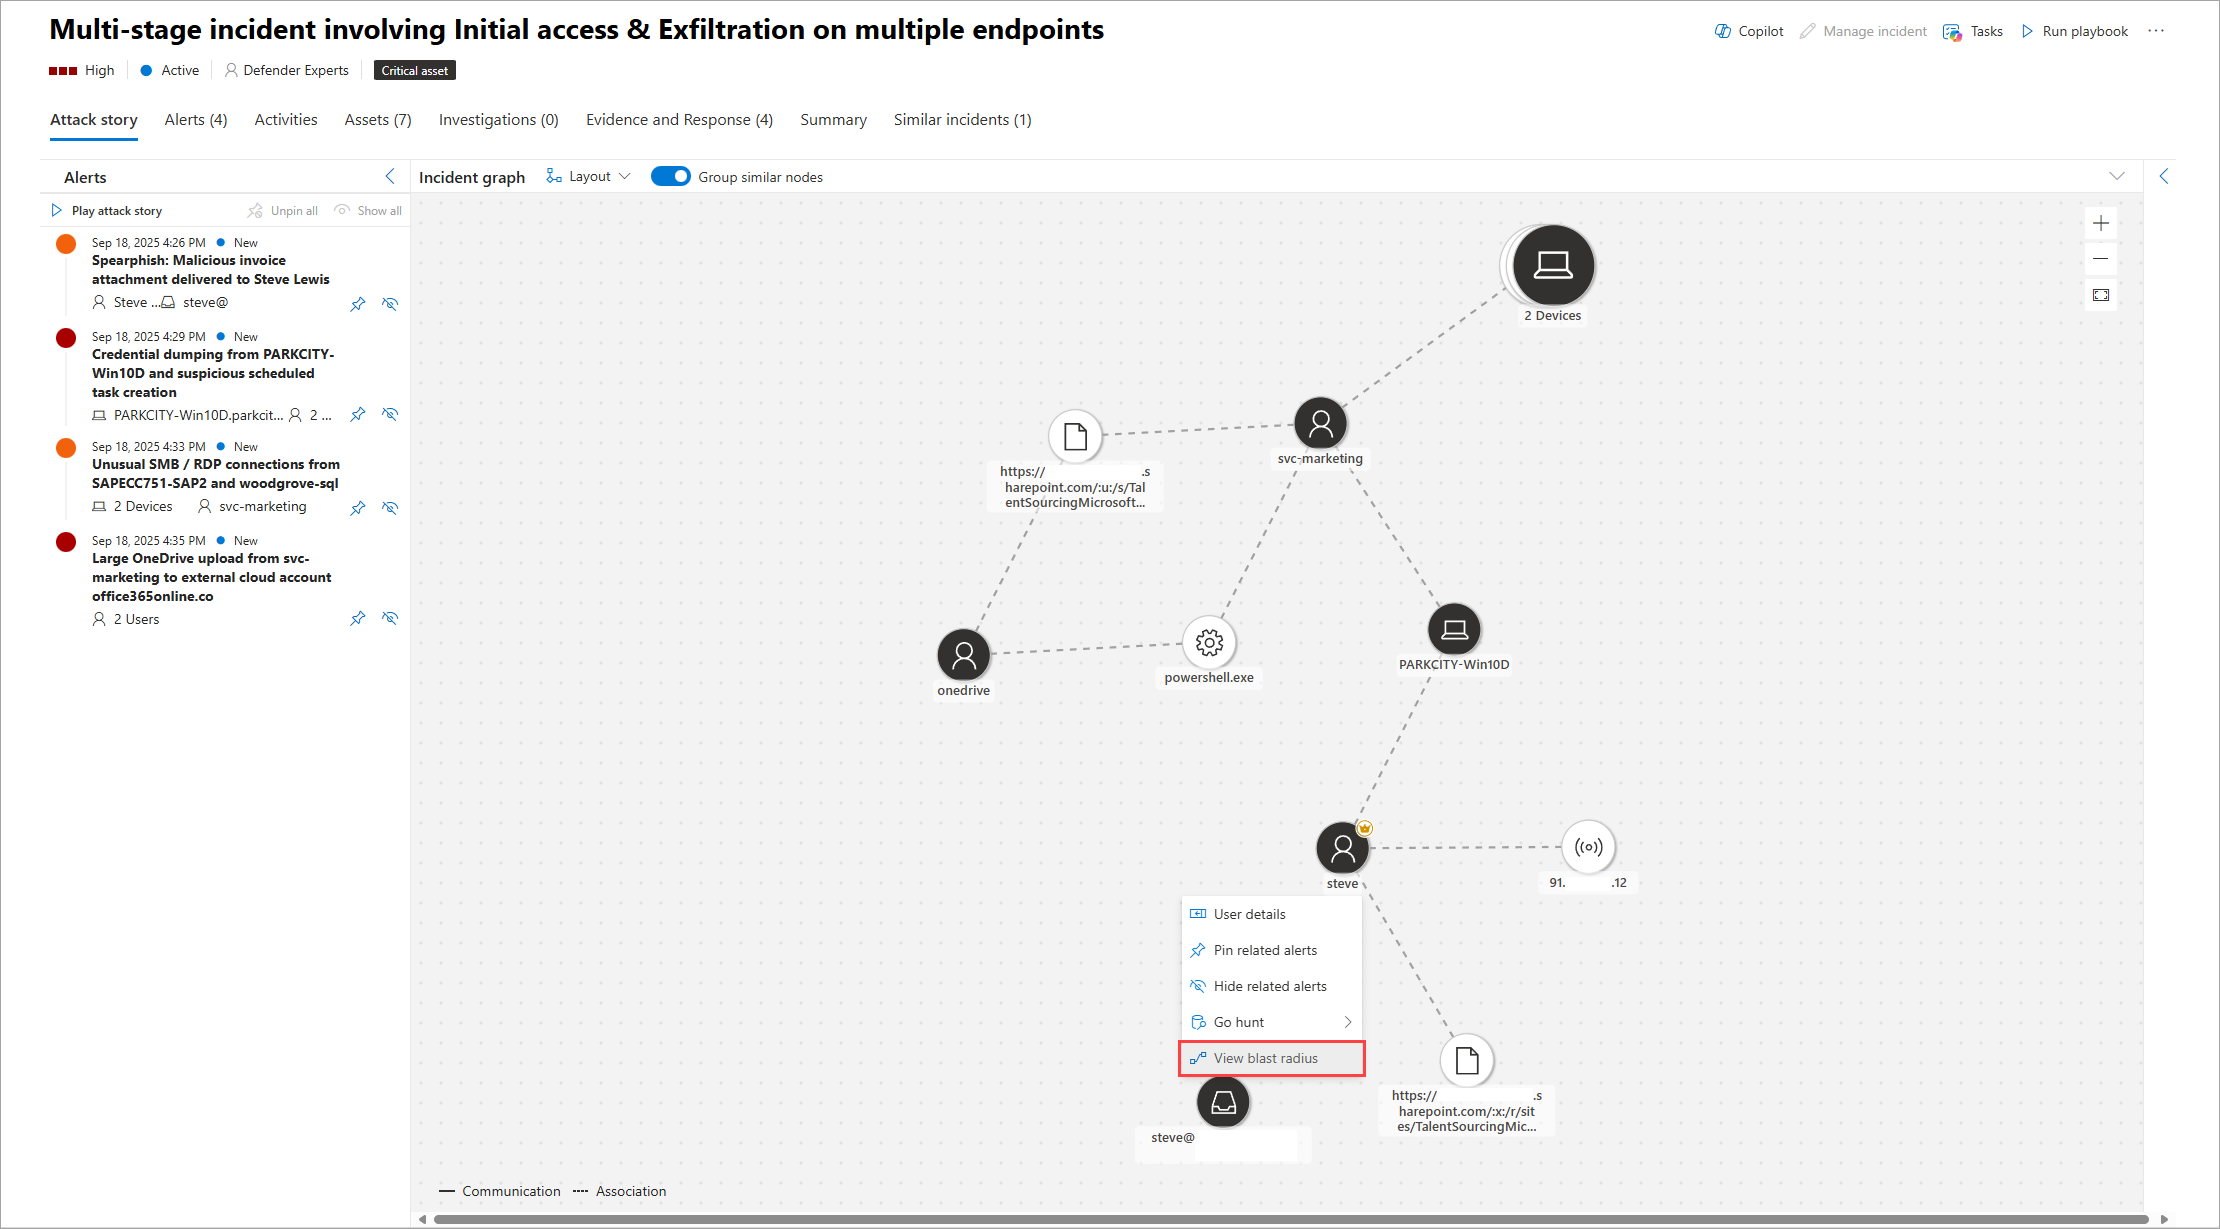
Válasszon ki egy csomópontot, hogy megnyissa a helyi menüt, majd válassza a Blast radius megtekintése lehetőséget. Ha nem található hatósugár-útvonal, a menüelem ezt jeleníti meg: Nem található hatósugár.
Egy csoport egyetlen csomópontjának robbanási sugarának megtekintéséhez használja a csoport bontása kapcsolót a rács fölött az összes csomópont megjelenítéséhez.
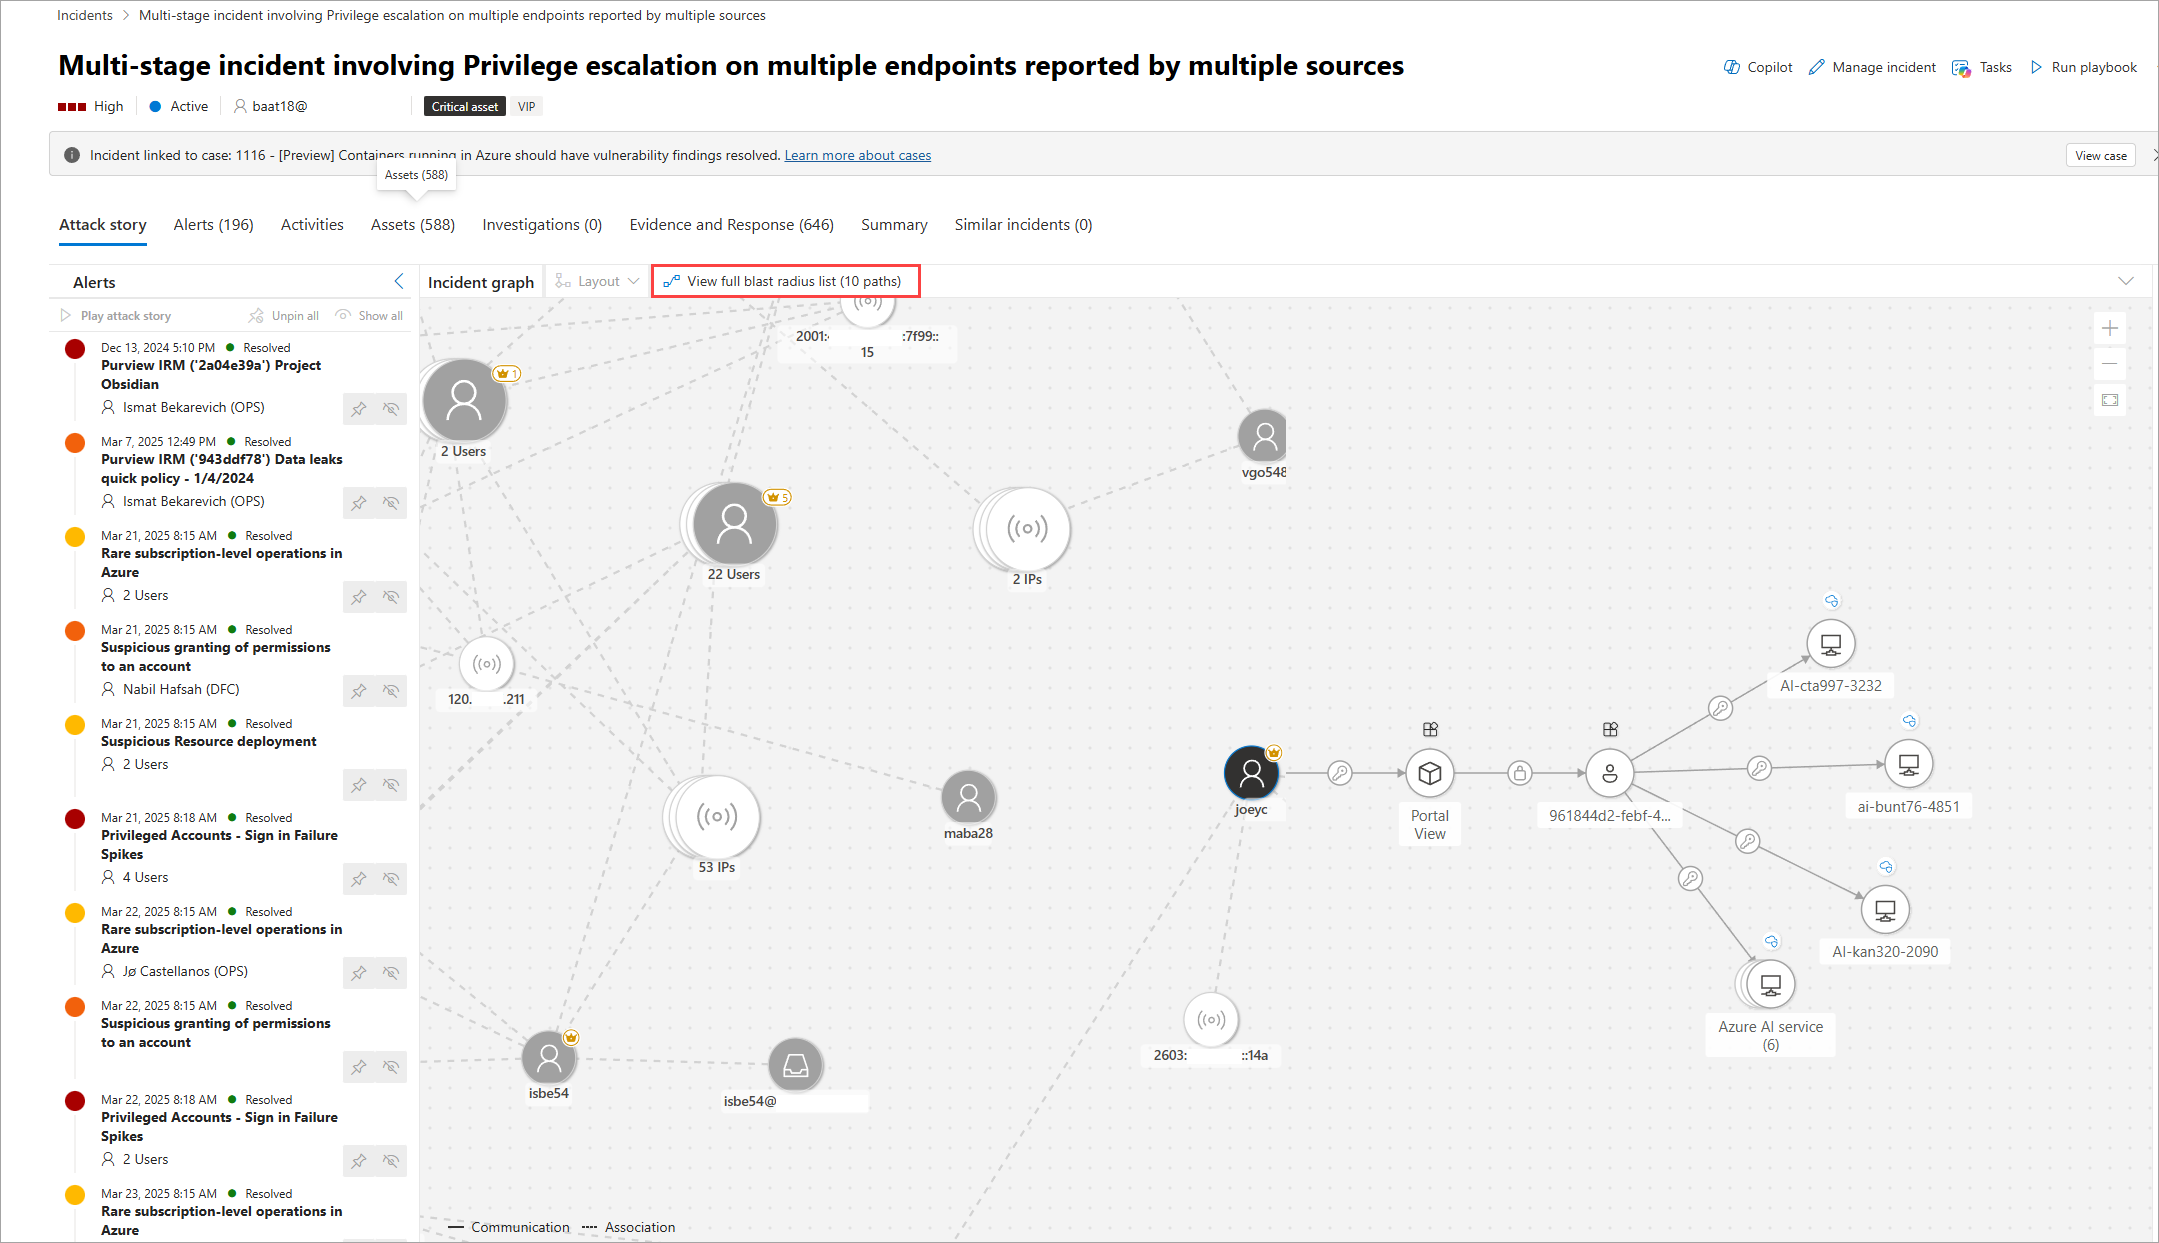
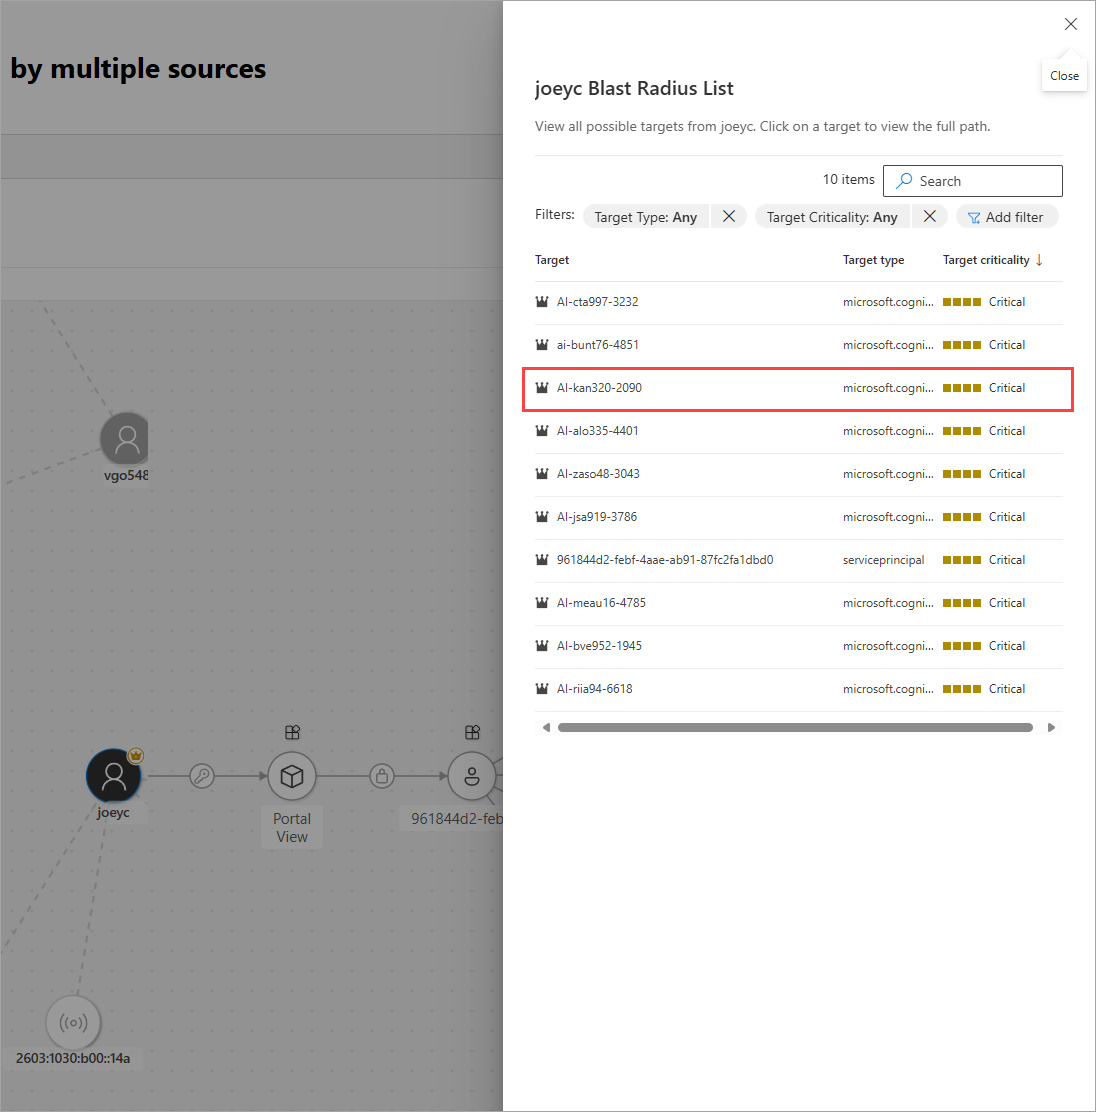
Egy új gráfnézet betöltődik, amely a nyolc legjobban értékelt támadási útvonalat mutatja. Az útvonalak teljes listája a jobb oldali panelen látható, amikor a diagram fölött a Teljes sugárú sugárlista megtekintése lehetőséget választja. Az elérhető célok listájából tovább vizsgálhatja az útvonalat a felsorolt célok egyikének kiválasztásával. A jobb oldali panelen látható a belépési pont és a cél közötti lehetséges útvonal. Előfordulhat, hogy egyes csomópontokhoz nem tartoznak elérési utak.
A sugárdiagram csomópontjaihoz és éleihez használt ikonok magyarázatáért lásd: A Microsoft Defender gráfjainak és vizualizációinak ismertetése.
A céleszközök listájának megtekintéséhez válassza a Robbanási hatósugár listájának megtekintése elemet. Válasszon ki egy célobjektumot a listából a részleteinek és a lehetséges támadási útvonalaknak a megtekintéséhez. Ha kiválasztja a jelvényeket a kapcsolatokban, további részletek jelennek meg a kapcsolatról.
Ha az elérési utak azonos típusú csoportosított célokhoz vezetnek, a célok különálló elérési útjainak megtekintéséhez válassza a csoportosított ikonokat. Megnyílik egy jobb oldali panel, amelyen a csoport összes célpontja látható. Ha bejelöli a bal oldali jelölőnégyzetet, és a felső Kibontás gombra kattint, az egyes célokat és elérési útjait külön jeleníti meg.
Rejtse el a hatósugárgráfot, és térjen vissza az eredeti incidensgráfhoz a csomópont kijelölésével, majd a Hatósugár elrejtése lehetőség kiválasztásával.
Korlátozások
A blast radius gráfra az alábbi korlátozások érvényesek:
Az elérési út hosszának korlátozásai (az elemzés hatóköre): A sugárdiagramok hossza a forráscsomóponttól legfeljebb hét ugrásra van kötve. A robbanási sugár a támadás teljes hatótávolságának hozzávetőleges jelzése. Az ugrások maximális száma a környezettől függ:
- Öt ugrás a felhőhöz
- Öt ugrás helyszíni környezetben
- Három ugrás hibridhez
Adatok frissessége: Késések lehetnek a szervezet környezetének változása és a robbanási sugárdiagramon bekövetkezett változás tükröződése között. Ez idő alatt előfordulhat, hogy a modell hiányos.
Lehetséges elérési utak: A robbanás sugarának grafikonja a lehetséges útvonalakat mutatja. Nem garantálja, hogy a támadók minden megjelenített útvonalat megtesznek.
Ismert támadási vektorok: A gráf ismert támadási vektorokra támaszkodik. Ha a támadók új oldalirányú mozgást vagy új technikát találnak, amelyet még nem modelleznek, az nem jelenik meg a sugárdiagramon.
Felhasználói hatókörök: A megjelenített gráf a megtekintő felhasználó számára engedélyezett hatókörökön alapul. A gráf csak azokat a csomópontokat és éleket jeleníti meg, amelyek hatóköre a felhasználóra vonatkozik a megadott RBAC- és hatókör-beállítások alapján. A hatókörön kívüli csomópontokat vagy éleket tartalmazó elérési utak nem láthatók.
Szigetcsomópontok: A nem összekapcsolt csomópontok megjelenhetnek a gráfon az adatok gyűjtése és a robbanási sugár kiszámítása közötti változások miatt.
Incidens részletei
Az incidens részleteit az incidensoldal jobb oldali ablaktábláján tekintheti meg. Az incidens részletei közé tartozik az incidens-hozzárendelés, az azonosító, a besorolás, a kategóriák, valamint az első és utolsó tevékenység dátuma és időpontja. Emellett tartalmazza az incidens leírását, az érintett eszközöket, az aktív riasztásokat, és adott esetben a kapcsolódó fenyegetéseket, javaslatokat, valamint a fennakadások összegzését és hatását. Íme egy példa az incidens részleteire, ahol az incidens leírása ki van emelve.
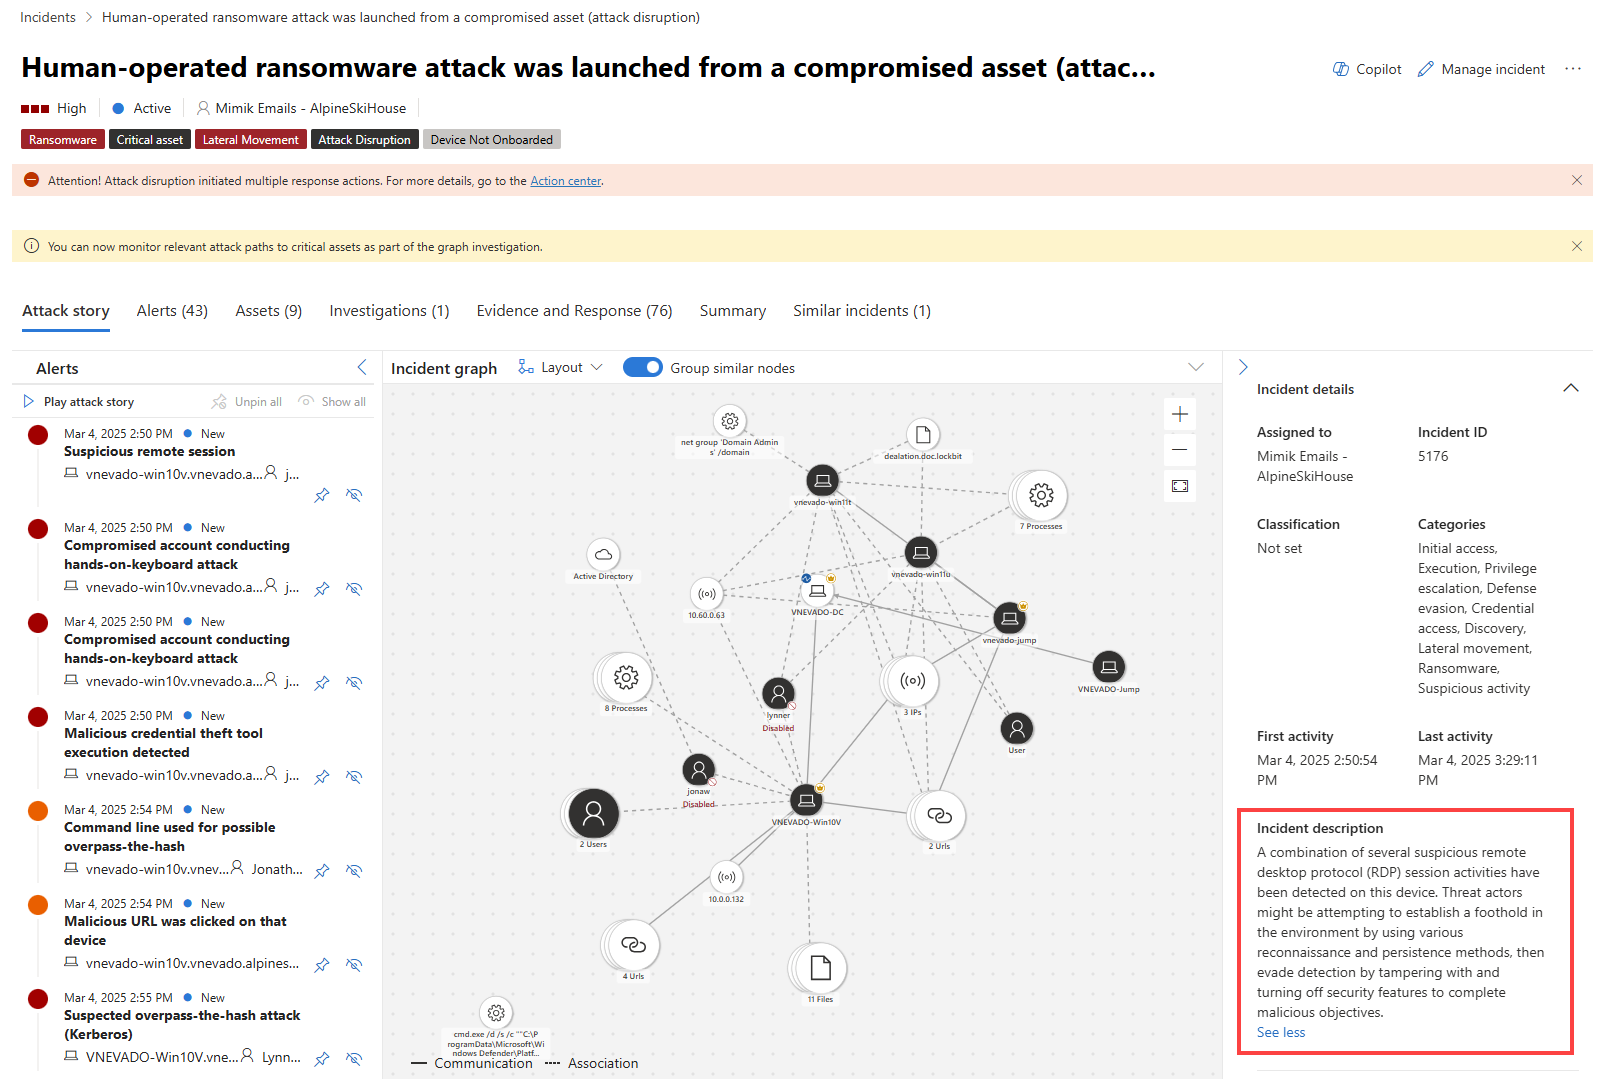
Az incidens leírása rövid áttekintést nyújt az incidensről. Bizonyos esetekben a rendszer az incidens első riasztását használja az incidens leírásaként. Ebben az esetben a leírás csak a portálon jelenik meg, és nem található meg a tevékenységnaplóban, a speciális veszélyforrás-keresési táblákban vagy a Azure Portal Microsoft Sentinel.
Tipp
A Microsoft Sentinel ügyfelei az Azure Portalon is megtekinthetik és felülírhatják ugyanazt az incidensleírást, ha az incidensleírást API-n vagy automatizálással állítják be.
Incidensgráf szűrése és fókuszba helyezése (előzetes verzió)
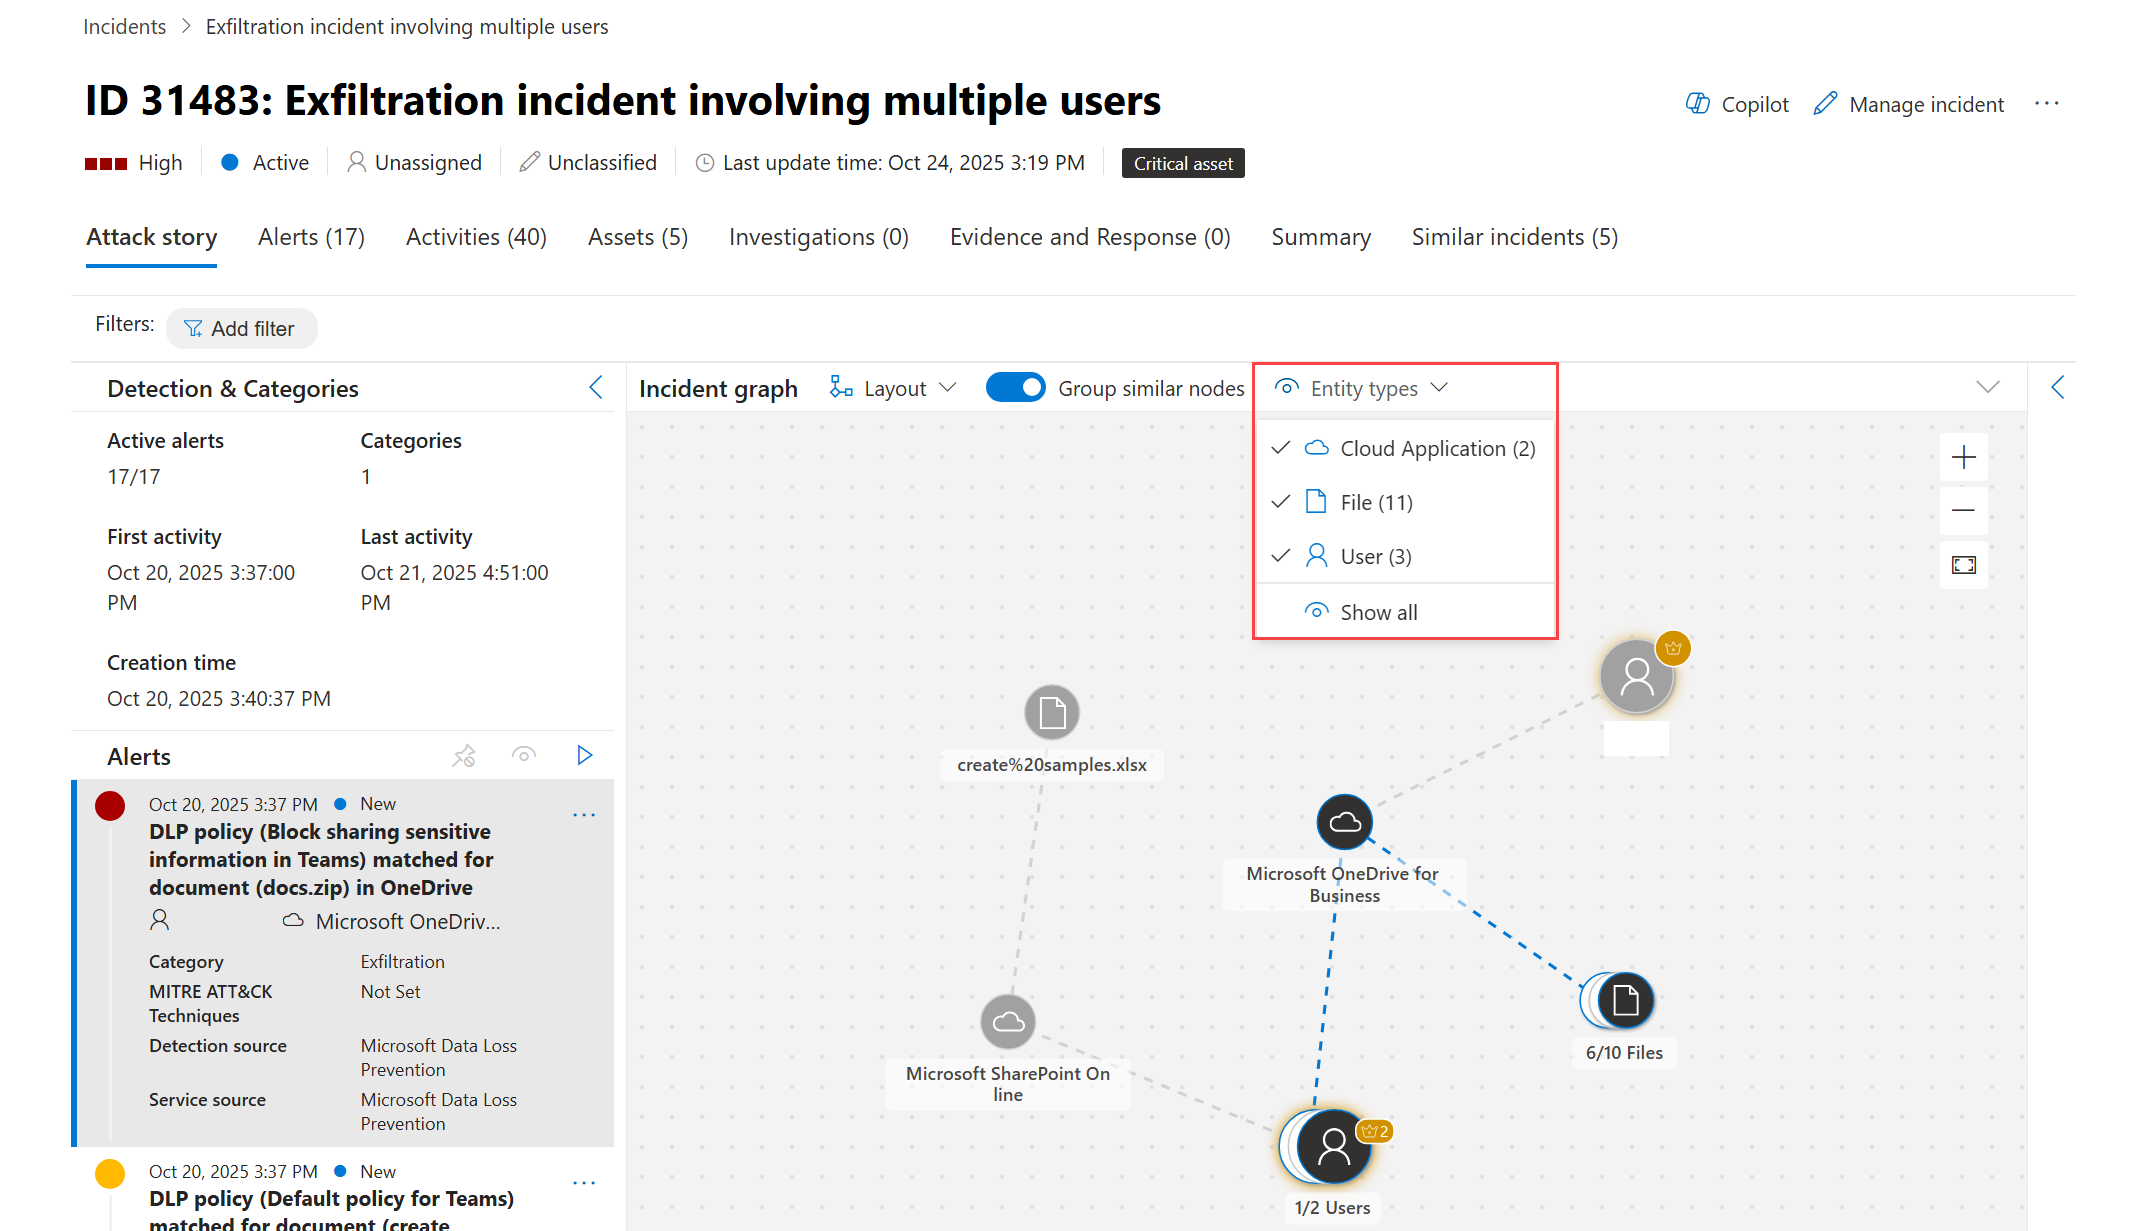
Használjon szűrőket sok riasztással és entitással rendelkező nagyon nagy incidenseken, vagy rejtse el az egyes entitásokat az összetett incidensgráfok egyszerűsítése érdekében. A gráf leegyszerűsítésével a vizsgálat a legfontosabb dolgokra összpontosíthat.
Incidensgráf szűrése:
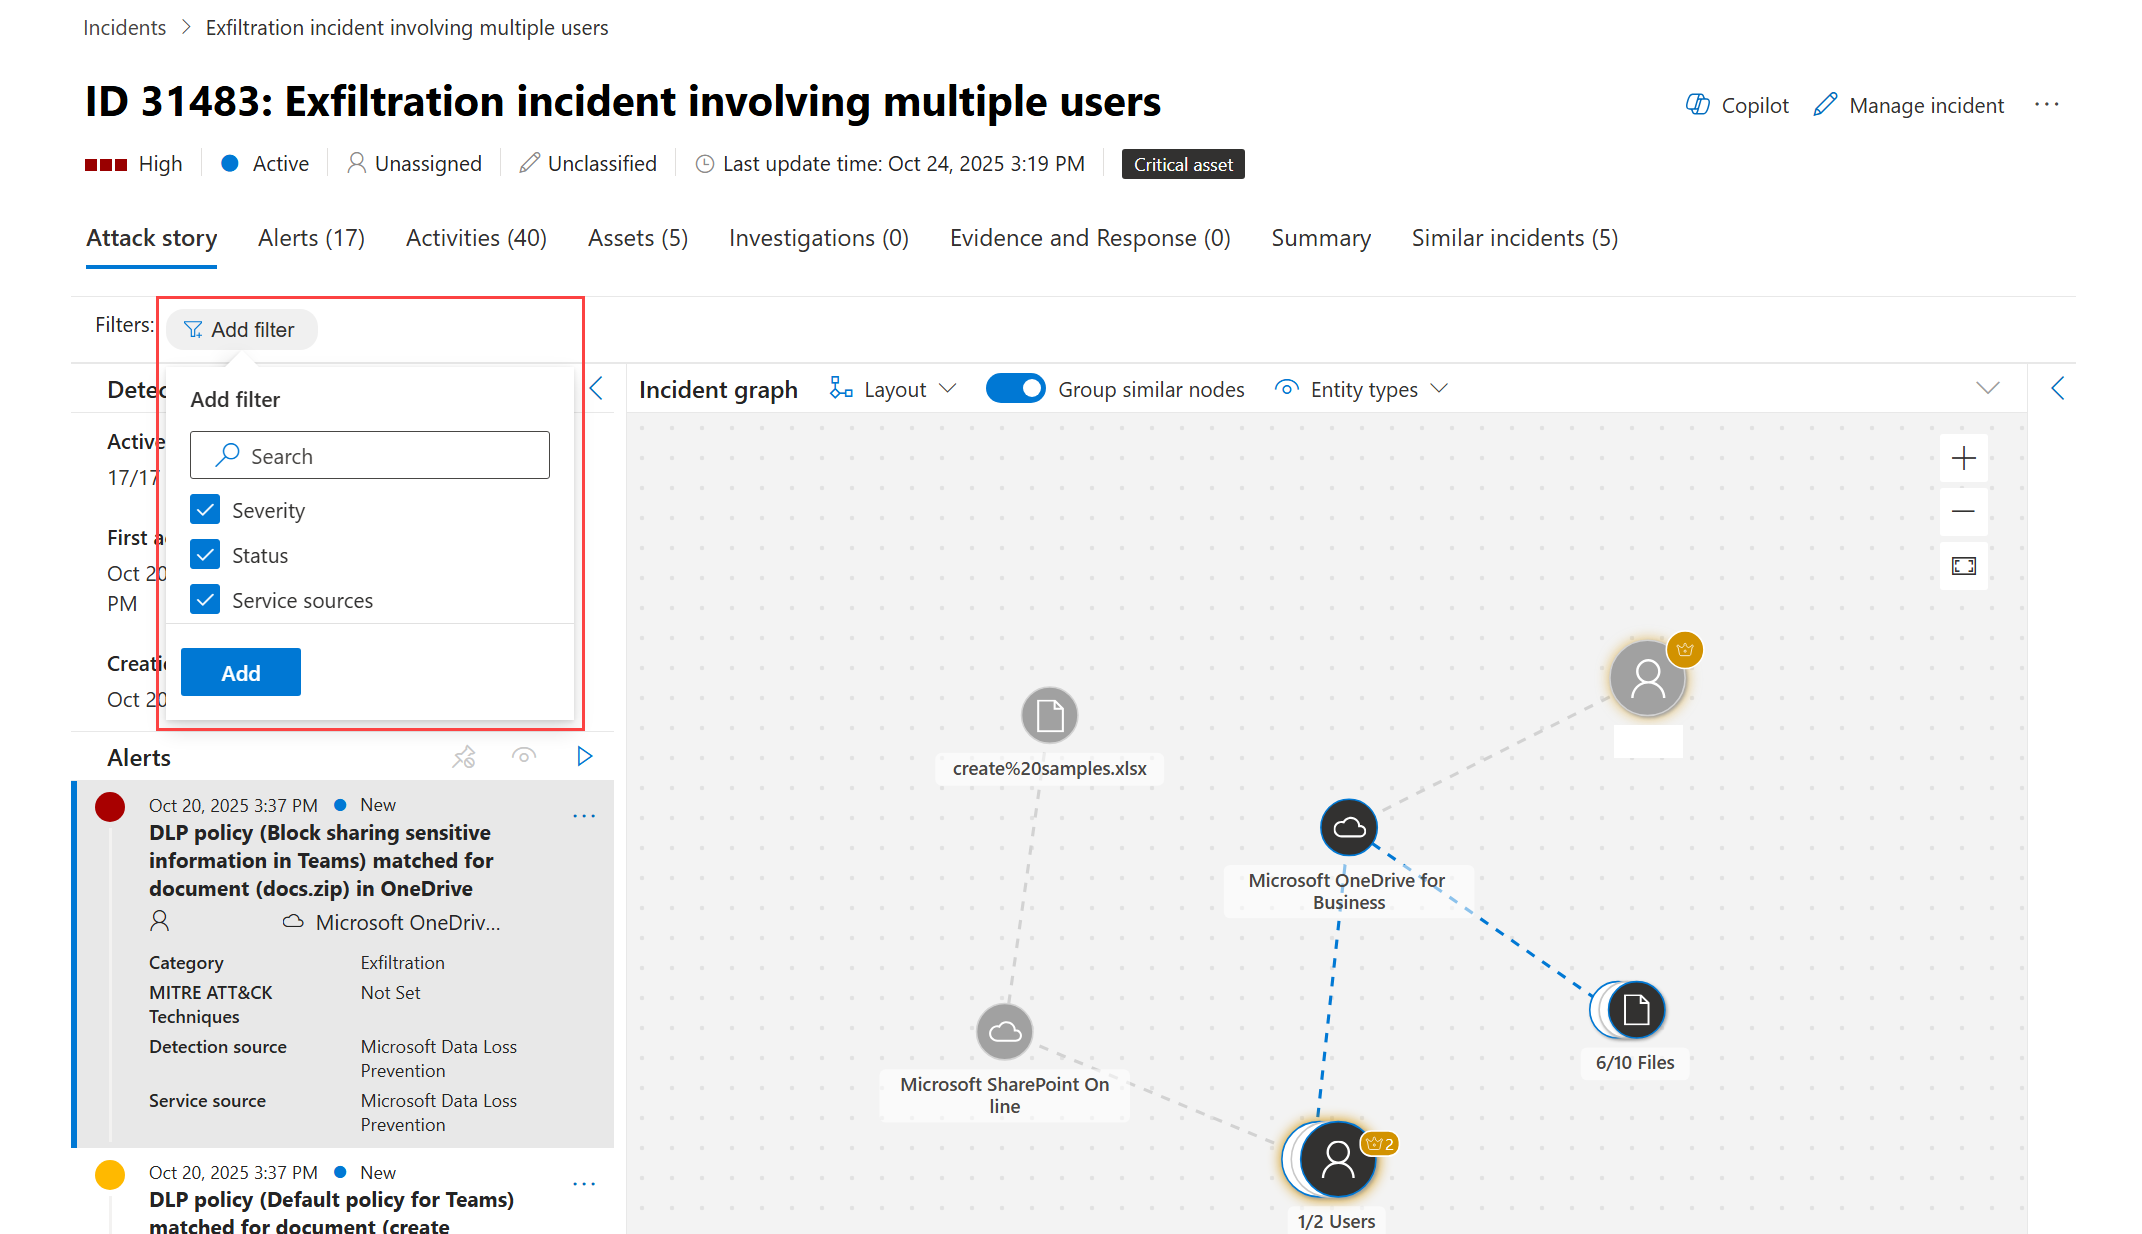
Válassza a Szűrő hozzáadása lehetőséget az incidensgráf fölött.
Válassza ki az alábbi elérhető szűrési feltételek bármelyikét, majd válassza a Hozzáadás lehetőséget:
- Súlyossága: Magas, közepes vagy alacsony súlyosságú riasztások megjelenítése.
- Állapot: Új, folyamatban lévő vagy megoldott riasztások megjelenítése.
- Szolgáltatásforrások: Megjeleníti a konkrét szolgáltatásokból, például a Microsoft Defender Végponthoz, a Microsoft Defender for Identity, a Office 365-höz készült Microsoft Defender és más szolgáltatásokból származó riasztásokat.
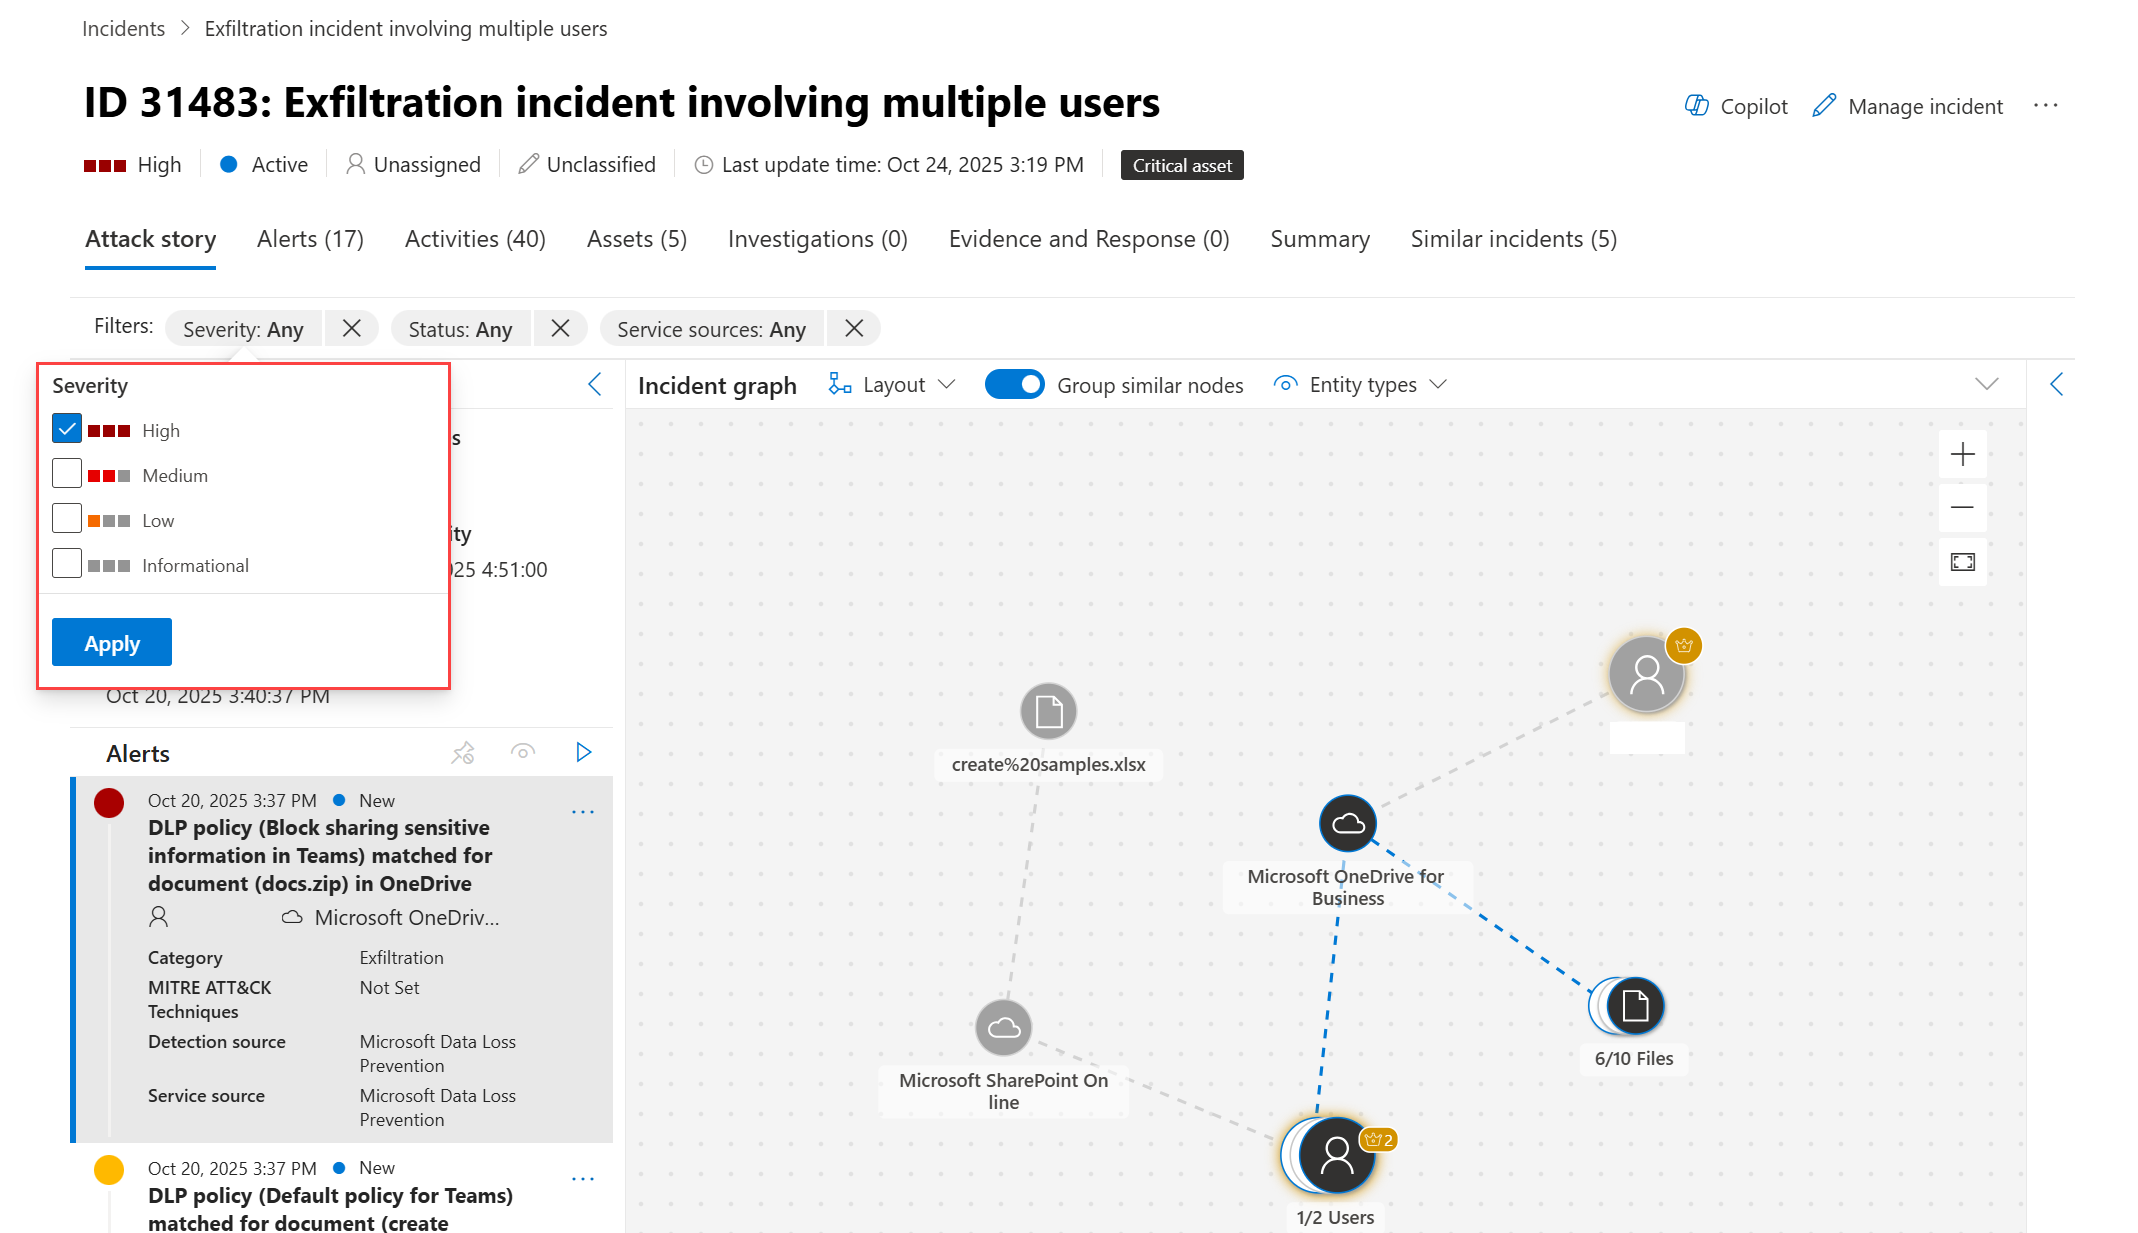
Minden hozzáadott szűrőfeltételhez válassza ki a szűrni kívánt elemeket, majd válassza az Alkalmaz lehetőséget.
Megjegyzés:
Ha az összes entitás ki van szűrve, üres állapotüzenet jelenik meg. Módosítsa a szűrőket a releváns entitások megtekintéséhez.
Adott entitástípusok elrejtése:
Válassza ki az entitástípusok elemet az incidensgráf felett.
Törölje az elrejteni kívánt entitástípusok( például fájl vagy felhasználó) jelölését. A gráf ezen entitások nélkül újrarajzosítja magát.
Riasztások
A Riasztások lapon megtekintheti az incidenshez kapcsolódó riasztások riasztási üzenetsorát, valamint az azokkal kapcsolatos egyéb információkat, például az alábbi adatokat:
- A riasztások súlyossága.
- A riasztásban érintett entitások.
- A riasztások forrása (Defender for Identity, Defender for Endpoint, Office 365-höz készült Defender, Microsoft Defender for Cloud Apps és az alkalmazásirányítási bővítmény).
- A riasztások összekapcsolásának oka.
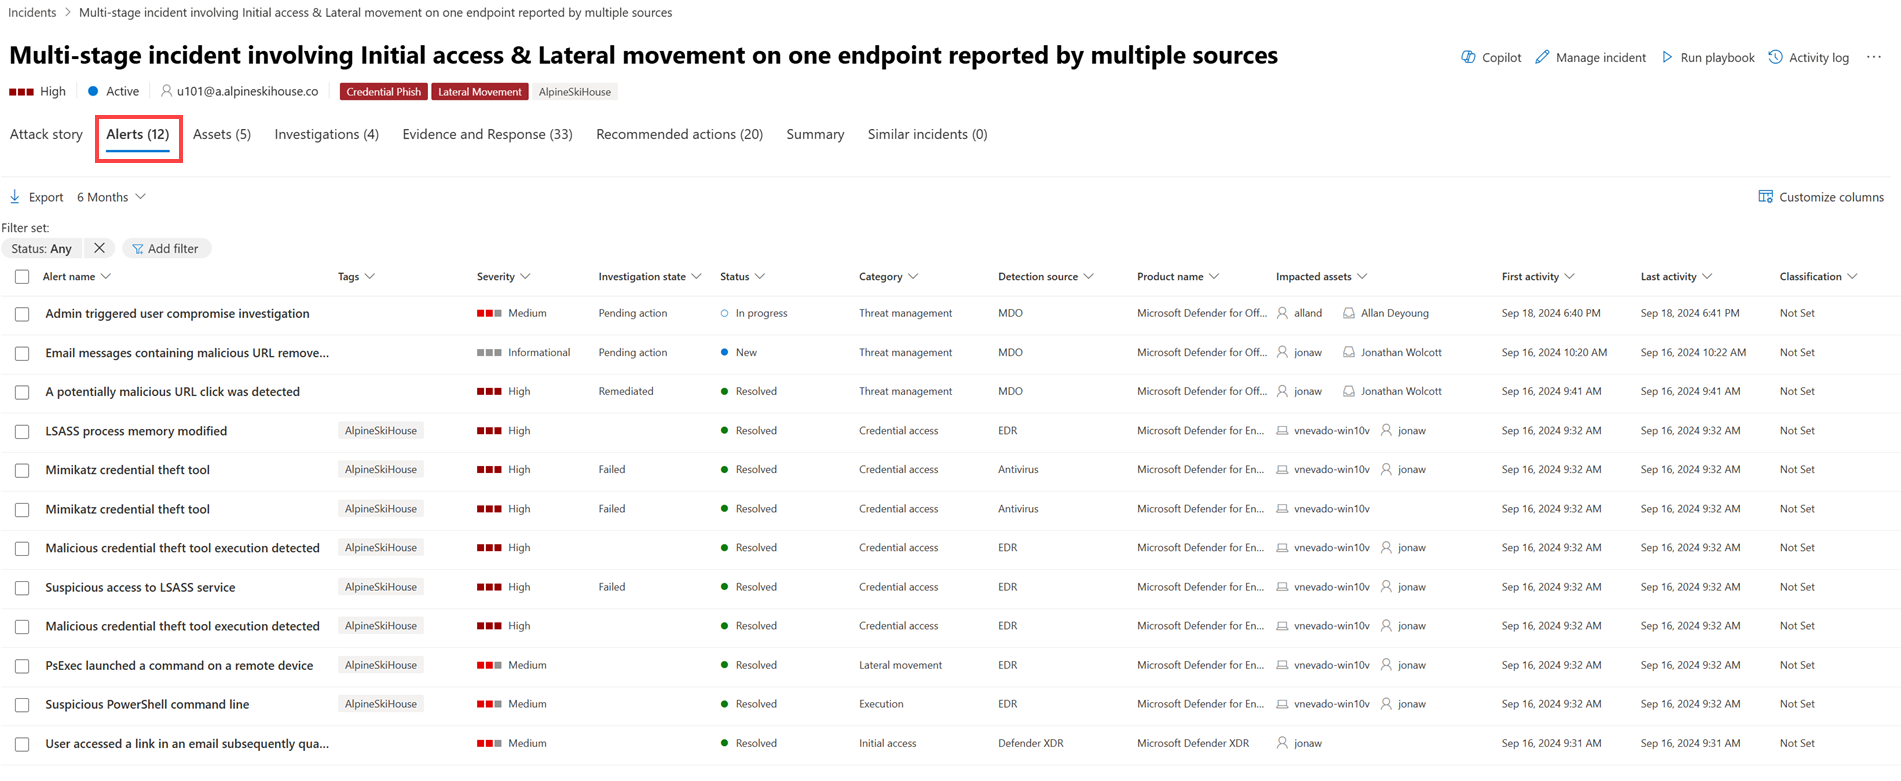
Alapértelmezés szerint időrendi sorrendben látja a riasztásokat, így láthatja, hogyan játszott le a támadás az idő múlásával. Amikor kiválaszt egy riasztást egy incidensen belül, Microsoft Defender XDR megjeleníti az általános incidens környezetére vonatkozó riasztási információkat.
Megtekintheti a riasztás eseményeit, amelyek más aktivált riasztások okozták az aktuális riasztást, valamint a támadásban érintett összes entitást és tevékenységet, beleértve az eszközöket, fájlokat, felhasználókat, felhőalkalmazásokat és postaládákat.
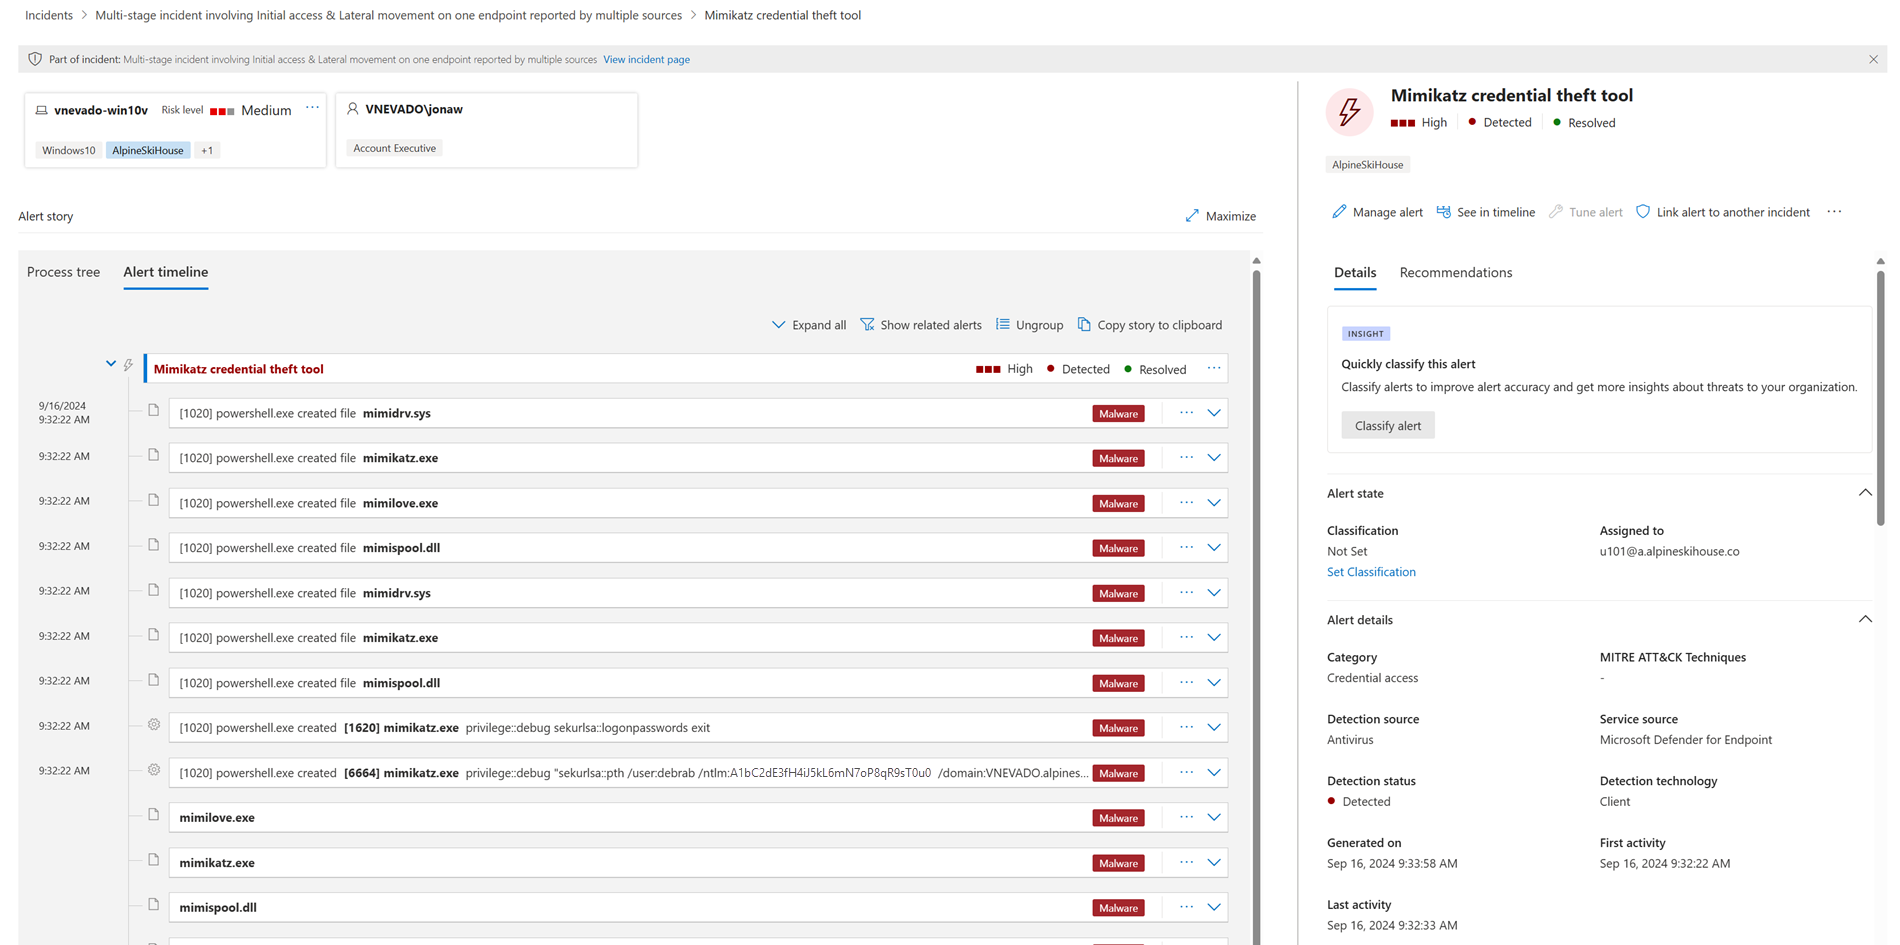
További információ: Riasztások vizsgálata.
Megjegyzés:
Ha hozzáférést biztosítottak Önnek a Microsoft Purview belső kockázatkezeléshez, megtekintheti és kezelheti a bennfentes kockázatkezelési riasztásokat, valamint felderítheti a bennfentes kockázatkezelési eseményeket a Microsoft Defender portálon. További információ: Insider risk threats in the Microsoft Defender portal (Belső kockázati fenyegetések vizsgálata a Microsoft Defender portálon).
Tevékenységek
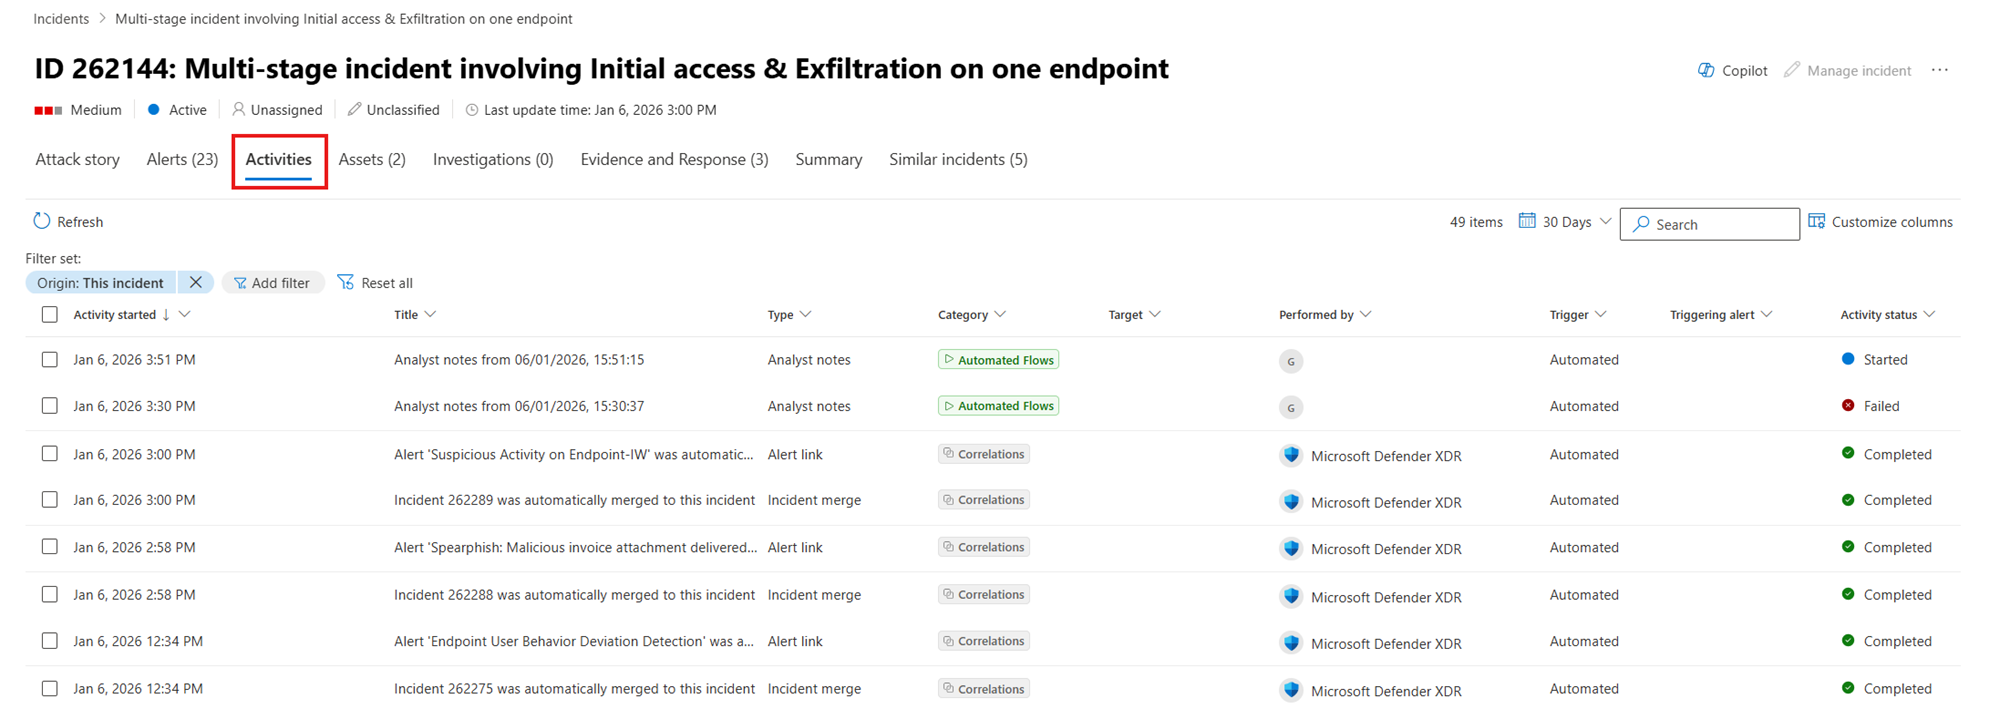
A Tevékenységek lap egységes ütemtervet jelenít meg az incidensen belül végrehajtott összes manuális és automatizált műveletről. Szűrhet forrás, kategória, szolgáltató, eseményindító, tevékenységállapot, szabályzatállapot, típus, célnév, céltípus vagy által végrehajtott műveletek szerint. Ezeket az információkat a tevékenységnapló oldalpaneljeként is elérheti.
A Tevékenységek lapon az elemzők osztályba rendezhetik és kivizsgálhatják az incidenseket. Ez a folyamat magában foglalja az emberek és az automatizált rendszerek által végrehajtott főbb lépések azonosítását, a legutóbbi módosítások (például címkék, egyesítések, súlyossági frissítések) ellenőrzését, a megjegyzések és az átadások áttekintését, a részletes metaadatok vizsgálatát az oldalpaneleken, valamint az automatizálási szabályok, forgatókönyvek vagy ügynökök által indított automatizált munkafolyamatok követését.
Eszközök
Az Eszközök lapon egyszerűen megtekintheti és kezelheti az összes adategységet egy helyen. Ez az egyesített nézet tartalmazza az Eszközöket, a Felhasználókat, a Postaládákat és az Alkalmazásokat.
Az Eszközök lap a neve mellett megjeleníti az eszközök teljes számát. Az Eszközök lap kiválasztásakor megjelenik a különböző kategóriák listája az egyes kategóriákban lévő eszközök számával.
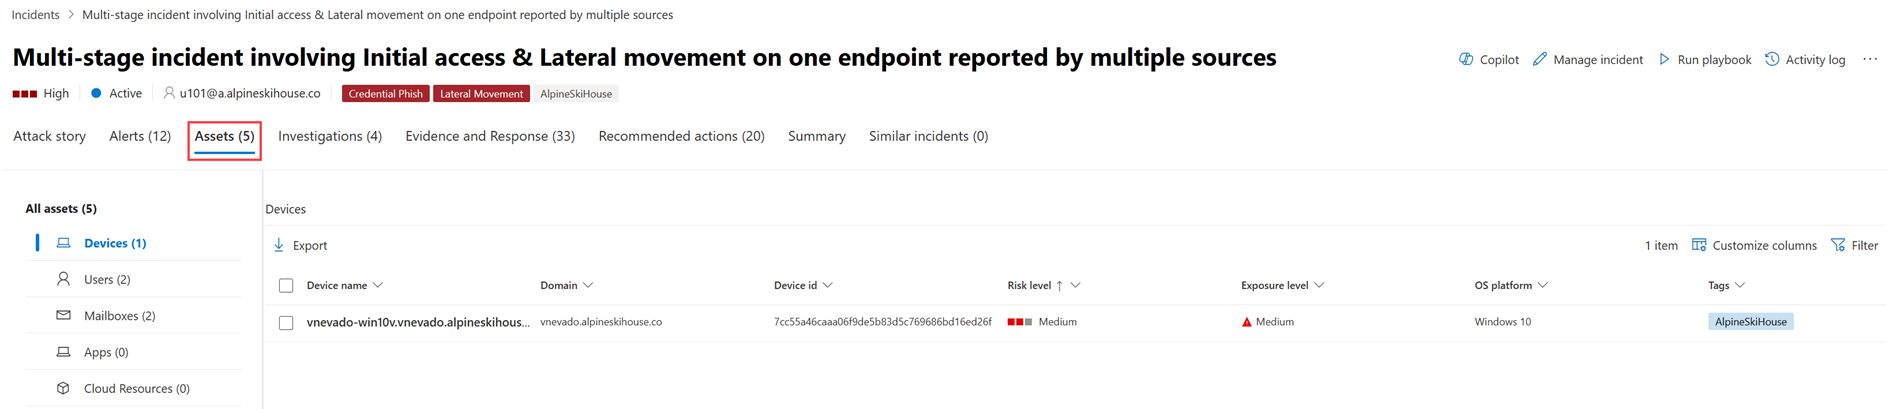
Eszközök
Az Eszközök nézet felsorolja az incidenshez kapcsolódó összes eszközt.
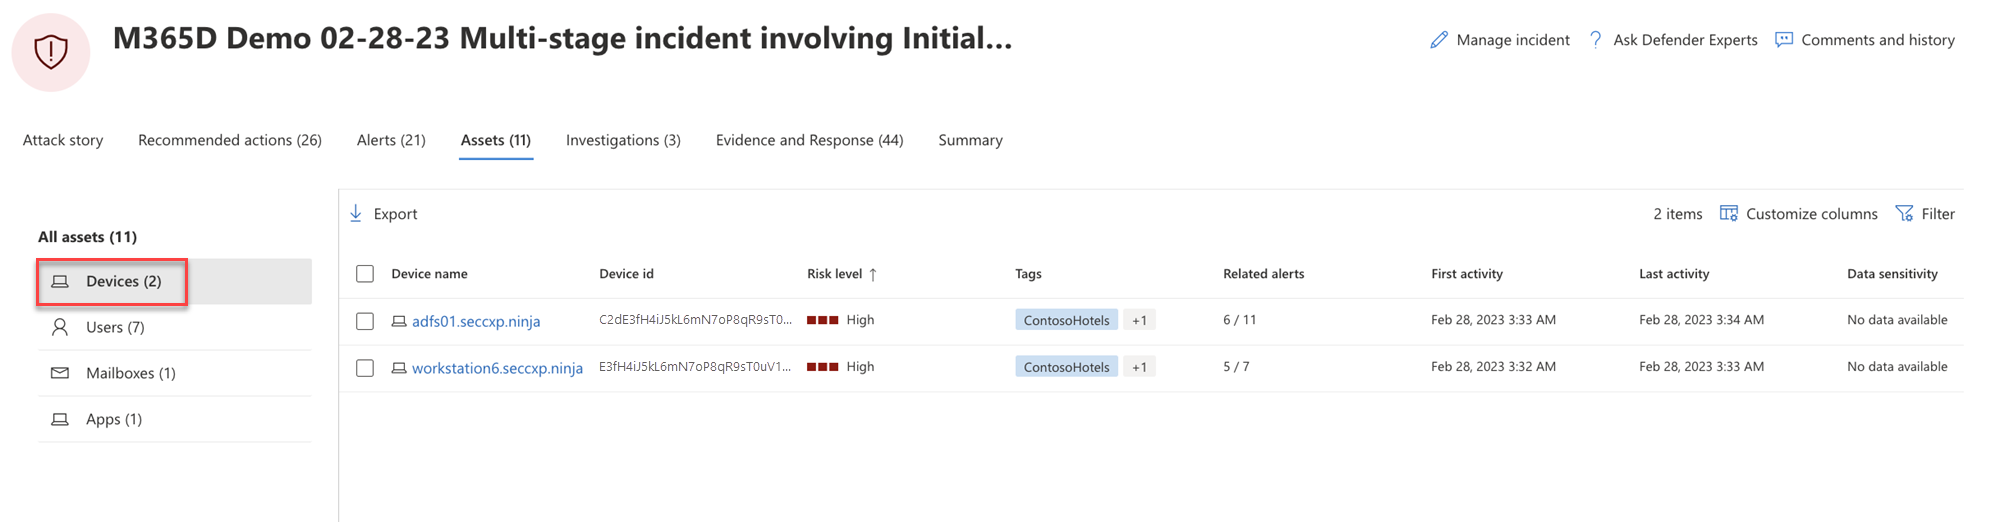
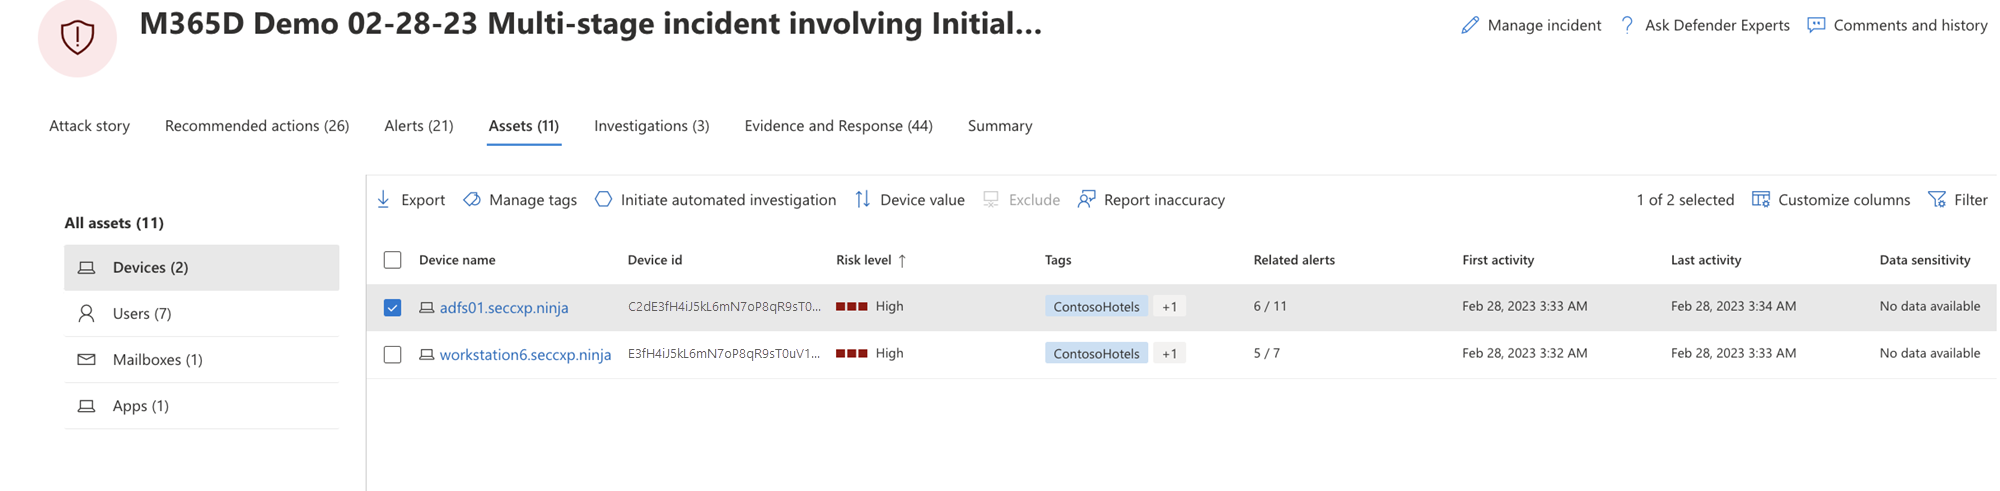
Amikor kiválaszt egy eszközt a listából, megnyit egy sávot, amellyel kezelheti a kiválasztott eszközt. Gyorsan exportálhat, kezelhet címkéket, kezdeményezhet automatizált vizsgálatot stb.
Az eszközhöz tartozó pipa bejelölésével megtekintheti az eszköz részleteit, a címtáradatokat, az aktív riasztásokat és a bejelentkezett felhasználókat. Válassza ki az eszköz nevét az eszköz adatainak megtekintéséhez a Defender for Endpoint eszközleltárban.
Az eszközoldalon további információkat gyűjthet az eszközről, például az összes riasztást, egy ütemtervet és biztonsági javaslatokat. Az Idősor lapon például végiggörgethet az eszköz ütemtervén, és a gépen megfigyelt összes eseményt és viselkedést időrendben tekintheti meg, a riasztásokkal együtt.
Felhasználók
A Felhasználók nézet felsorolja az összes olyan felhasználót, akiről megállapították, hogy az incidens része vagy ahhoz kapcsolódik.
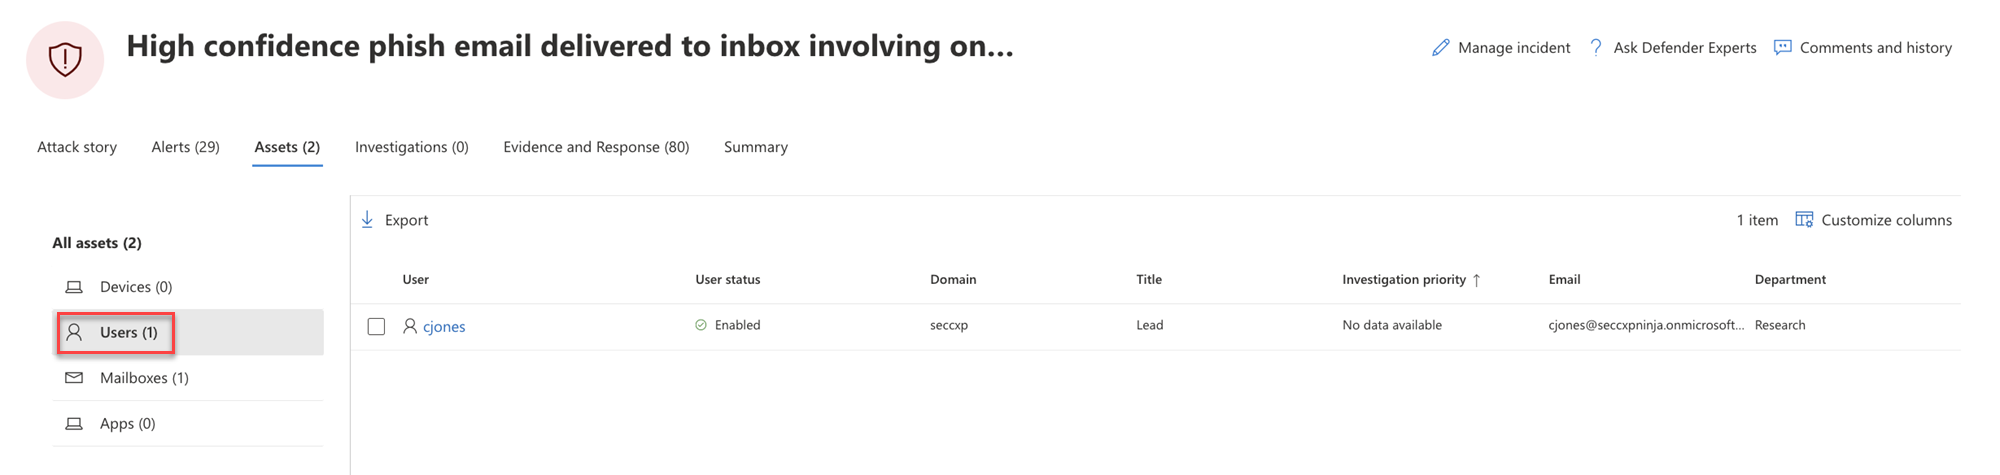
A felhasználói fiók fenyegetettségi, kitettségi és kapcsolati adatainak megtekintéséhez válassza ki a felhasználó melletti jelölőnégyzetet. Válassza ki a felhasználónevet a felhasználói fiók további részleteinek megtekintéséhez.
A további felhasználói információk megtekintéséről és az incidens felhasználóinak kezeléséről a Felhasználók vizsgálata című témakörben olvashat.
Postaládák
A Postaládák nézet felsorolja az összes olyan postaládát, amelyet az incidens részeként vagy ahhoz kapcsolódóként azonosítottak.
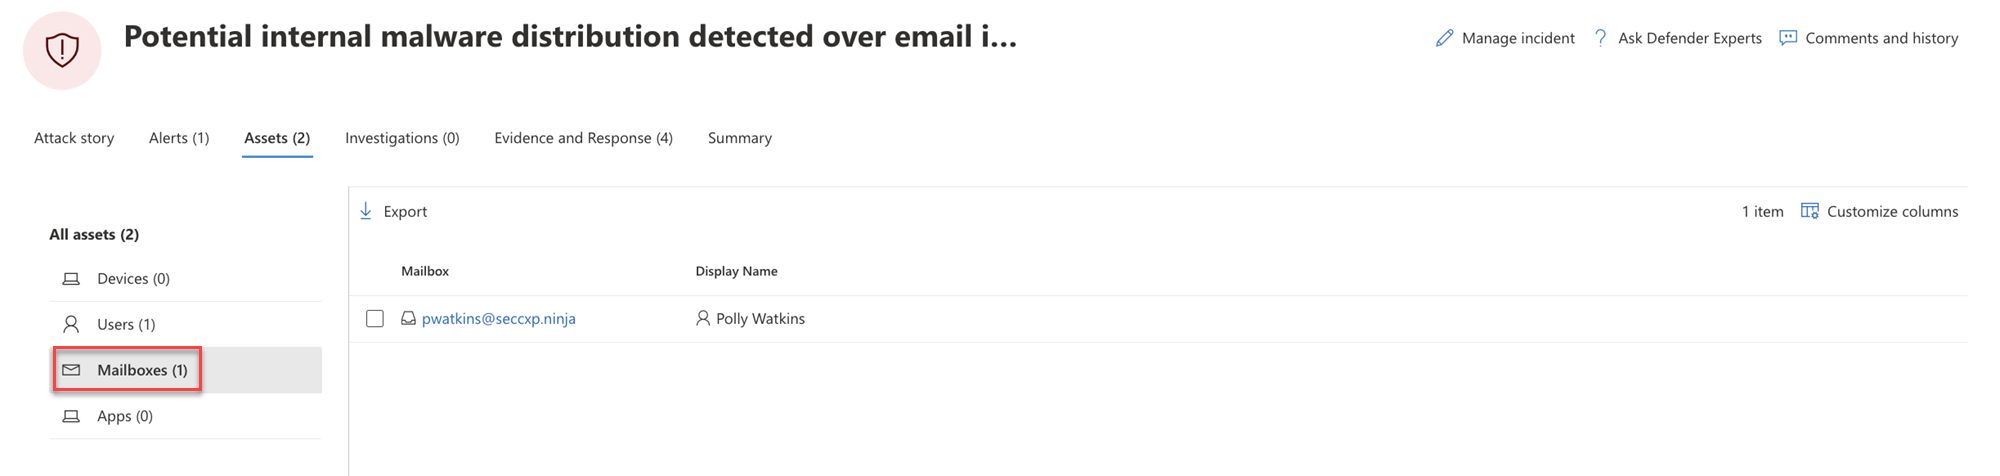
Az aktív riasztások listájának megtekintéséhez jelölje be a postaláda pipáját. Válassza ki a postaláda nevét a további postaládaadatok megtekintéséhez a Office 365-höz készült Defender Explorer lapján.
Alkalmazások
Az Alkalmazások nézet felsorolja az incidens részét képező vagy ahhoz kapcsolódó összes alkalmazást.
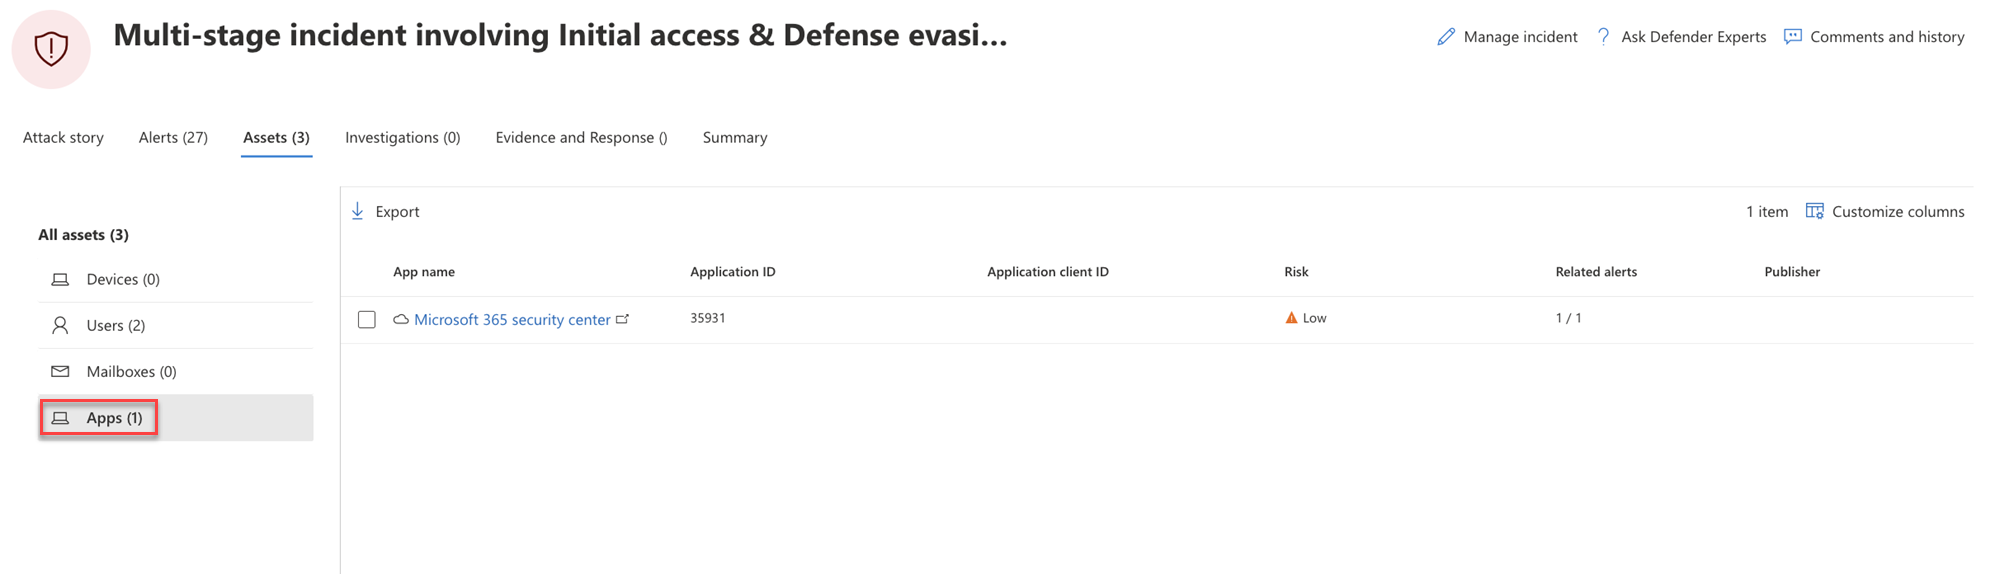
Az aktív riasztások listájának megtekintéséhez jelölje be az alkalmazás pipáját. Válassza ki az alkalmazás nevét a további részletek megtekintéséhez a Defender for Cloud Apps Explorer oldalán.
Felhőbeli erőforrások
A Felhőerőforrások nézet felsorolja az incidens részét képező vagy ahhoz kapcsolódó összes felhőerőforrást.
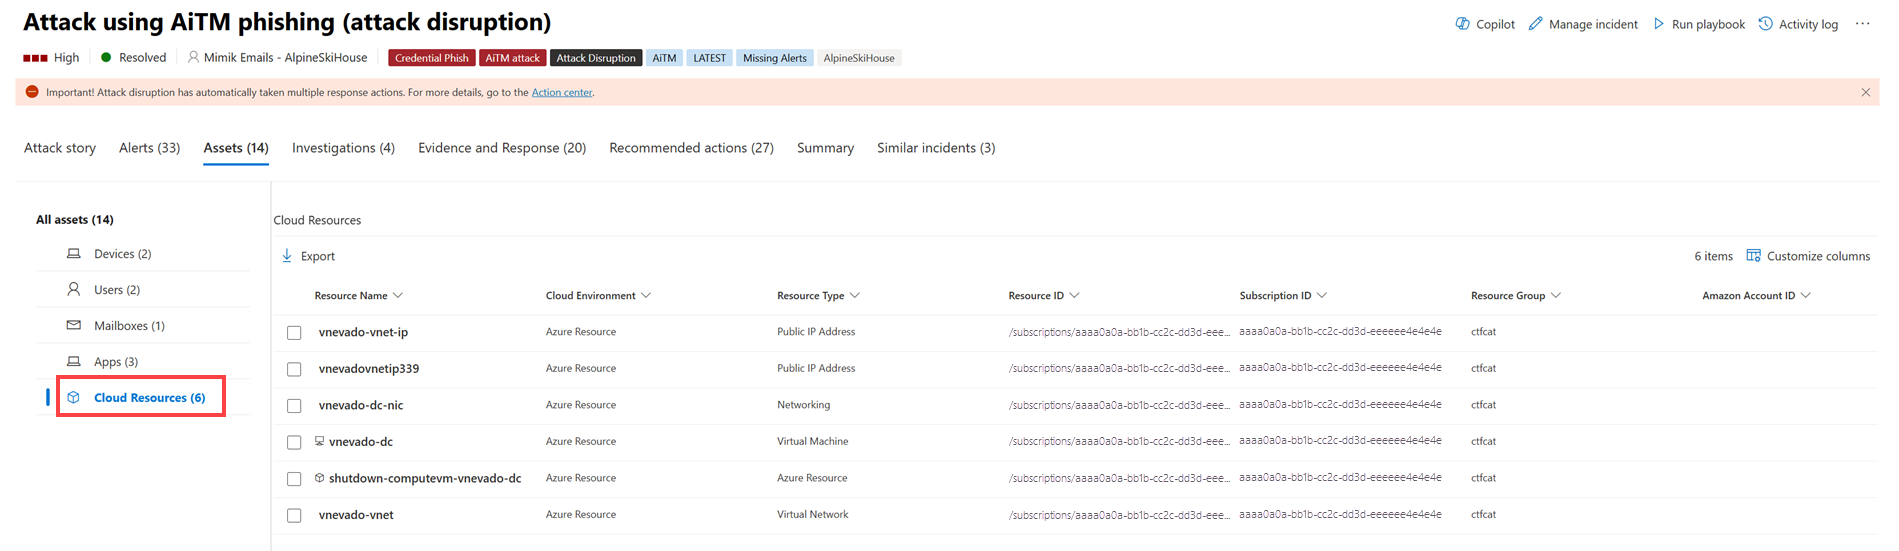
Jelölje be a felhőerőforrás pipáját az erőforrás részleteinek és az aktív riasztások listájának megtekintéséhez. Válassza a Felhőbeli erőforrásoldal megnyitása lehetőséget a további részletek megtekintéséhez és a teljes részletek megtekintéséhez a Microsoft Defender for Cloudban.
Vizsgálatok
A Vizsgálatok lap felsorolja az incidens riasztásai által aktivált összes automatizált vizsgálatot . Attól függően, hogy hogyan konfigurálja az automatizált vizsgálatok futtatását a Végponthoz készült Defenderben és a Office 365-höz készült Defender-ban, az automatizált vizsgálatok szervizelési műveleteket hajtanak végre, vagy megvárják a műveletek elemzői jóváhagyását.
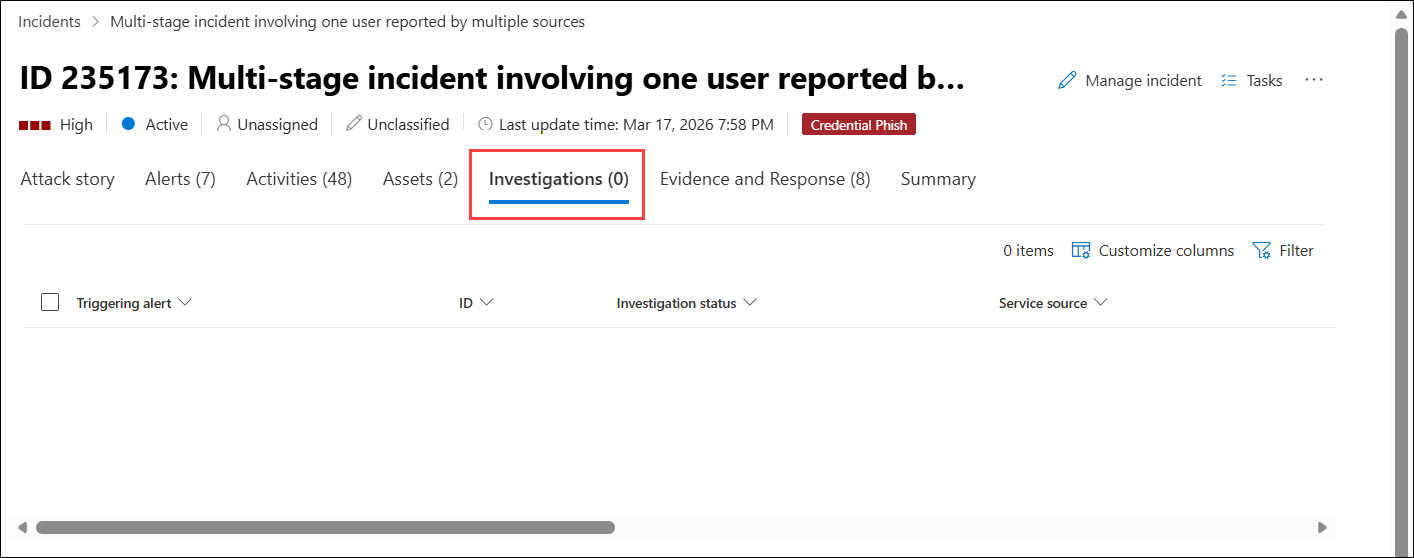
Válasszon ki egy vizsgálatot, hogy a részletek lapjára navigáljon a vizsgálat és a szervizelés állapotával kapcsolatos teljes körű információkért. Ha bármely műveletnek jóváhagyásra van szüksége a vizsgálat részeként, azok megjelennek a Függőben lévő műveletek lapon. Beavatkozás az incidensek szervizelése során.
A Vizsgálat gráf lapon a következő látható:
- A riasztások kapcsolata a szervezet érintett eszközeihez.
- Mely entitások kapcsolódnak ahhoz, hogy mely riasztások és hogyan részei a támadás történetének.
- Az incidensre vonatkozó riasztások.
A vizsgálati gráf segítségével gyorsan megértheti a támadás teljes hatókörét azáltal, hogy összekapcsolja a támadás részét képező különböző gyanús entitásokat a kapcsolódó objektumokkal, például felhasználókkal, eszközökkel és postaládákkal.
További információ: Automatizált vizsgálat és reagálás Microsoft Defender XDR.
Bizonyítékok és válaszok
A Bizonyítékok és válasz lap megjeleníti az incidens riasztásaiban szereplő összes támogatott eseményt és gyanús entitást.
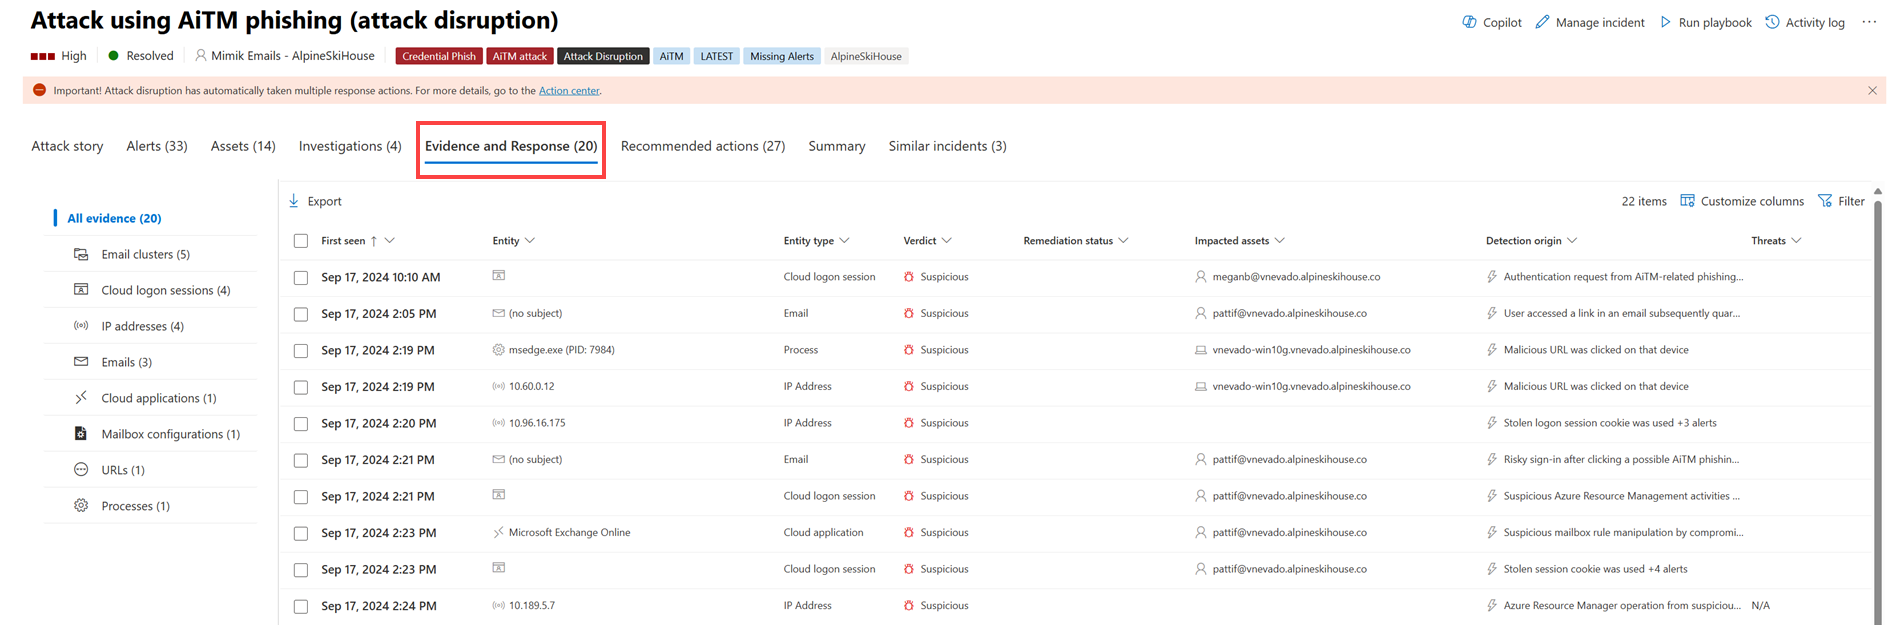
Microsoft Defender XDR automatikusan megvizsgálja az incidensek által támogatott eseményeket és a riasztásokban szereplő gyanús entitásokat, és információkat nyújt a fontos e-mailekről, fájlokról, folyamatokról, szolgáltatásokról, IP-címekről és egyebekről. Ez segít gyorsan észlelni és blokkolni az incidens potenciális fenyegetéseit.
Minden elemzett entitást egy döntés (rosszindulatú, gyanús, tiszta) és szervizelési állapot jelöl. Ezek az információk segítenek megérteni a teljes incidens szervizelési állapotát, és hogy milyen további lépéseket tehet.
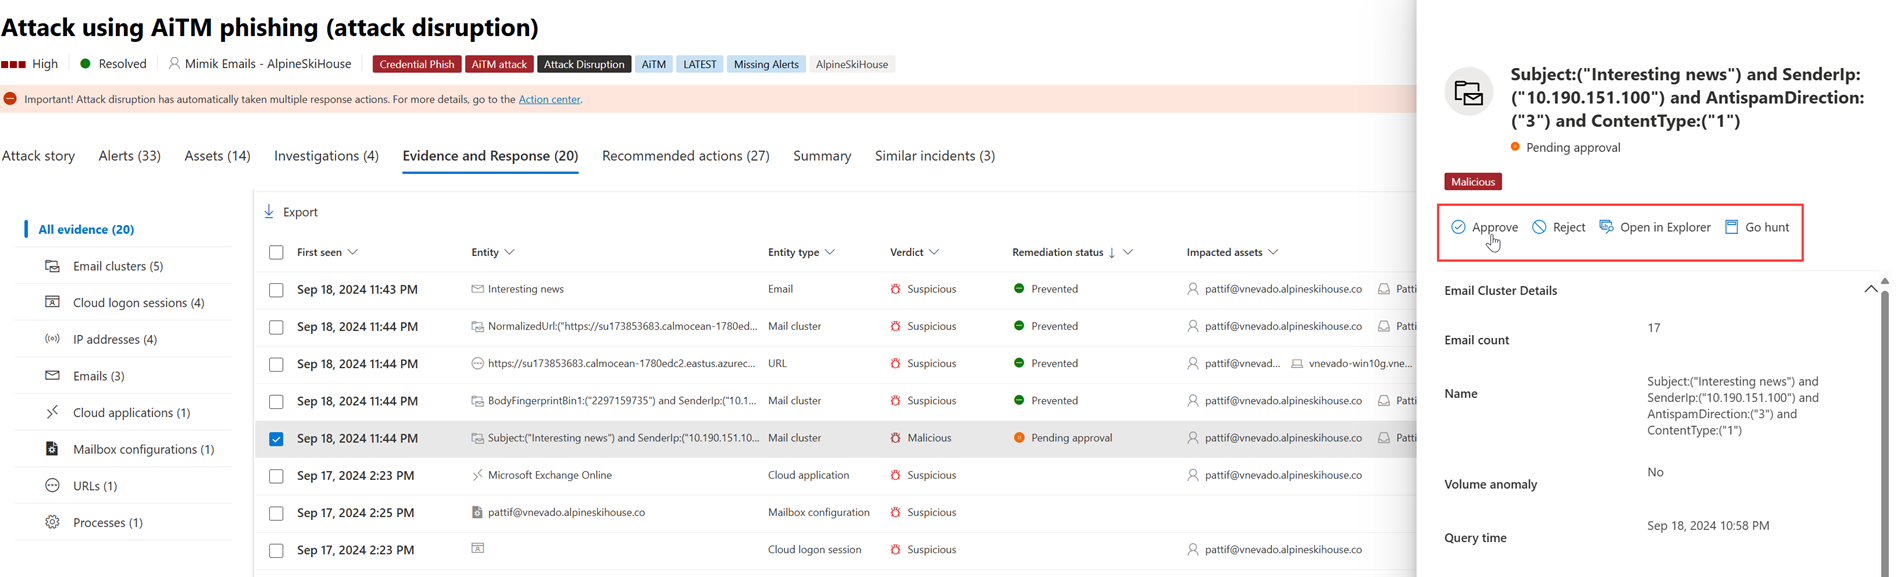
Szervizelési műveletek jóváhagyása vagy elutasítása
Azoknál az incidenseknél, amelyek javítási állapota Jóváhagyásra vár, jóváhagyhat vagy elutasíthat egy javítási műveletet, megnyithatja az Explorerben, vagy vadászatra indíthat a Bizonyítékok és válasz lapról.
Összefoglalás
Az Összefoglalás lapon felmérheti az incidens relatív fontosságát, és gyorsan elérheti a kapcsolódó riasztásokat és érintett entitásokat. Az Összefoglalás lapon pillanatképeket tekinthet meg az incidenssel kapcsolatos legfontosabb tudnivalókról.
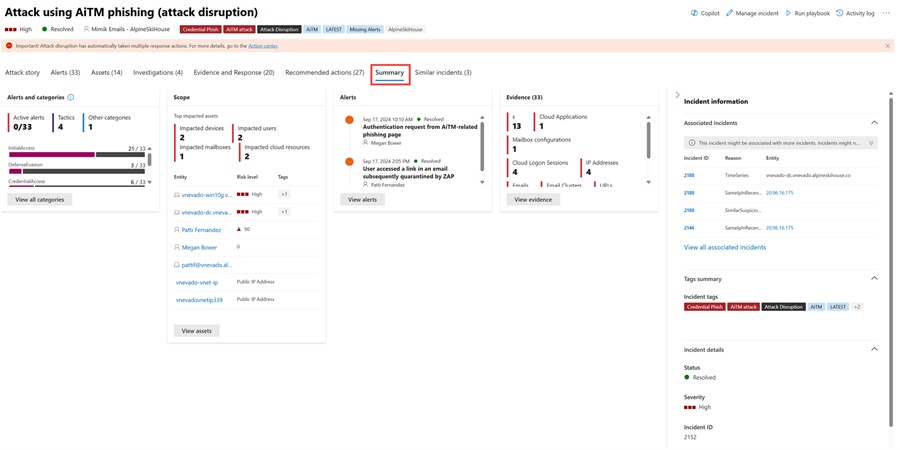
Az információk ezekbe a szakaszokba vannak rendezve.
| Szakasz | Leírás |
|---|---|
| Riasztások és kategóriák | Vizuális és numerikus nézet, amely bemutatja, hogyan haladt előre a támadás a leölési lánc ellen. A microsoftos biztonsági termékekhez hasonlóan a Microsoft Defender XDR is a MITRE ATT&CK-keretrendszerhez™ igazodik. A riasztások idővonala megjeleníti a riasztások előfordulásának időrendi sorrendjét, valamint az egyes riasztások állapotát és nevét. |
| Hatókör | Megjeleníti az érintett eszközök, felhasználók és postaládák számát. Az entitásokat a kockázati szint és a vizsgálat prioritása szerint sorolja fel. |
| Riasztások | Megjeleníti az incidensben érintett riasztásokat. |
| Bizonyíték | Megjeleníti az incidens által érintett entitások számát. |
| Incidens adatai | Megjeleníti az incidens tulajdonságait, például címkéket, állapotot és súlyosságot. |
Hasonló incidensek
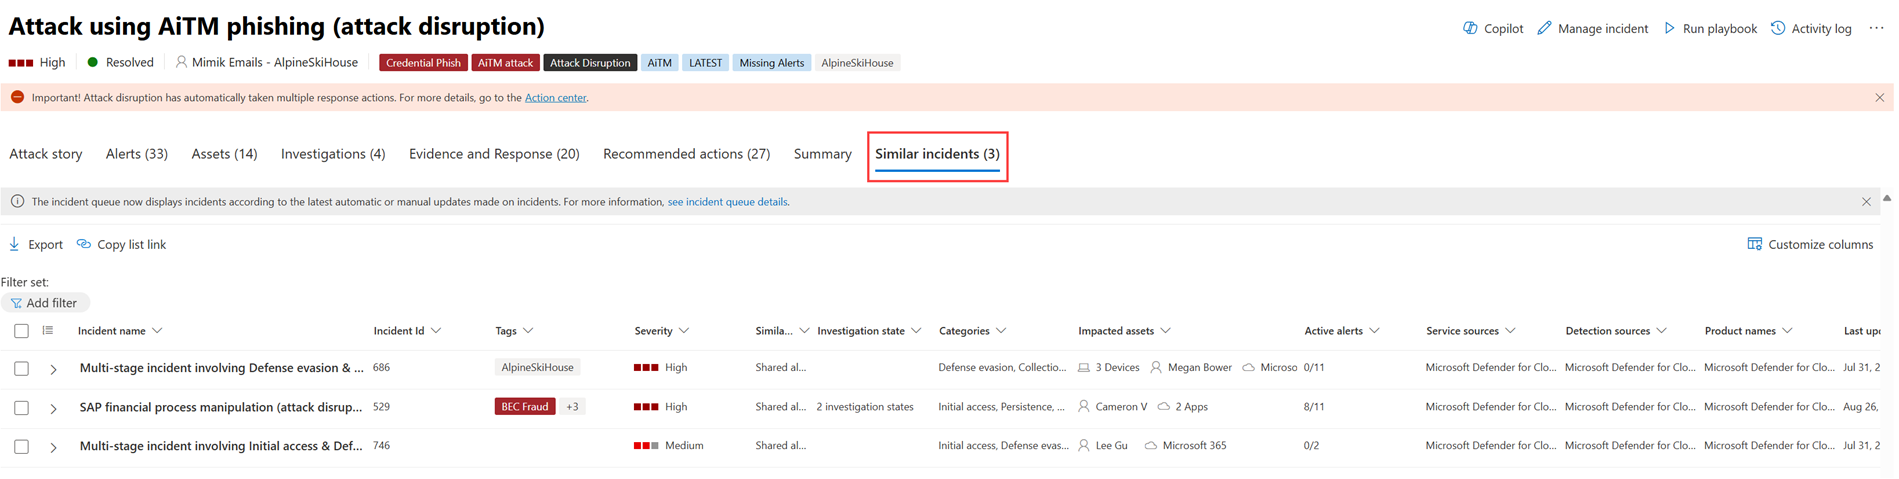
Egyes incidensek hasonló incidenseket sorolhatnak fel a Hasonló incidensek oldalon. Ez a szakasz a hasonló riasztásokkal, entitásokkal és egyéb tulajdonságokkal rendelkező incidenseket mutatja be. Ez a hasonlóság segíthet megérteni a támadás hatókörét, és azonosítani az esetlegesen kapcsolódó egyéb incidenseket.
Tipp
A Defender Boxed az elmúlt hat hónap vagy év biztonsági sikereit, fejlesztéseit és reagálási műveleteit bemutató kártyasorozat minden év januárjában és júliusában korlátozott ideig jelenik meg. Megtudhatja, hogyan oszthatja meg a Defender Boxed kiemeléseit .
Következő lépések
Szükség esetén tekintse meg a következő forrásanyagokat:
Lásd még
Tipp
Szeretne többet megtudni? Lépjen kapcsolatba a Microsoft biztonsági közösségével a technikai közösségünkben: Microsoft Defender XDR Tech Community.