Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A cikk célja, hogy bemutassa azokat a lépéseket, amelyeket végre kell hajtania a GitHub és a Microsoft Entra ID-ben a GitHub Enterprise Cloud szervezeti tagságának létesítésének automatizálásához.
Megjegyzés
A Microsoft Entra kiépítési integráció a GitHub SCIM API-t használja, amely a GitHub Enterprise Cloud ügyfelei számára érhető el a GitHub Enterprise előfizetési csomagonként.
A GitHub az alábbi országos felhőtelepítésekben érhető el.
| Globális szolgáltatás | USA-beli államigazgatás | Kína, 21Vianet által üzemeltetve |
|---|---|---|
| ✅ | ✅ |
Előfeltételek
A cikkben ismertetett forgatókönyv feltételezi, hogy már rendelkezik a következő elemekkel:
- Aktív előfizetéssel rendelkező Microsoft Entra felhasználói fiók. Ha még nem rendelkezik ilyen fiókkal, ingyenesen létrehozhat egy fiókot.
- Az alábbi szerepkörök egyike:
- A GitHub Enterprise Cloudban létrehozott GitHub szervezet, amelyhez a GitHub Nagyvállalati számlázási csomag szükséges
- Az a GitHub-fiók, amely rendszergazdai engedélyekkel rendelkezik a szervezet számára.
- SAML konfigurálva a GitHub Enterprise Cloud szervezetnél
- Győződjön meg arról, hogy oAuth-hozzáférés biztosított a szervezet számára az itt leírtak szerint
- Az SCIM kiépítése egyetlen szervezet számára csak akkor támogatott, ha az egyszeri bejelentkezés engedélyezve van a szervezet szintjén
Felhasználók hozzárendelése a GitHubhoz
Microsoft Entra ID egy "hozzárendelések" nevű koncepciót használ annak meghatározására, hogy mely felhasználók kapjanak hozzáférést a kiválasztott alkalmazásokhoz. Az automatikus felhasználói fiókok kiépítésének kontextusában a rendszer csak azokat a felhasználókat és csoportokat szinkronizálja, amelyeket "hozzárendeltek" egy alkalmazáshoz Microsoft Entra ID.
A kiépítési szolgáltatás konfigurálása és engedélyezése előtt el kell döntenie, hogy a Microsoft Entra ID mely felhasználói és/vagy csoportjai képviselik azokat a felhasználókat, akiknek hozzáférésre van szükségük a GitHub Szervezethez. A döntés után hozzárendelheti ezeket a felhasználókat az alábbi utasításokat követve:
További információ: Felhasználó vagy csoport hozzárendelése vállalati alkalmazáshoz.
Fontos tippek a felhasználók GitHub való hozzárendeléséhez
Javasoljuk, hogy a "provisioning" konfiguráció teszteléséhez egyetlen Microsoft Entra felhasználót rendeljen hozzá a GitHubhoz. Később további felhasználókat és/vagy csoportokat is hozzárendelhet.
Amikor egy felhasználót GitHub rendel hozzá, ki kell választania a Felhasználó szerepkört, vagy egy másik érvényes alkalmazásspecifikus szerepkört (ha elérhető) a hozzárendelési párbeszédpanelen. Az alapértelmezett hozzáférési szerepkör nem működik a kiépítéshez, és a rendszer kihagyja ezeket a felhasználókat.
GitHub felhasználó-hozzárendelés konfigurálása
Ez a szakasz végigvezeti a Microsoft Entra ID GitHub SCIM kiépítési API-jával való összekapcsolásán GitHub szervezeti tagság kiépítésének automatizálásához. Ez az integráció, amely egy OAuth-alkalmazást használ, automatikusan hozzáadja, kezeli és eltávolítja a tagok hozzáférését egy GitHub vállalati felhőszervezethez a Microsoft Entra ID felhasználói és csoporthozzárendelése alapján. Ha a felhasználók scim keresztül kerülnek GitHub szervezethez, a rendszer e-mail-meghívót küld a felhasználó e-mail-címére.
A GitHubban a Microsoft Entra ID automatikus felhasználói fiókkiépítésének konfigurálása
Jelentkezzen be a Microsoft Entra felügyeleti központ legalább Cloud-alkalmazásadminisztrátorként.
Keresse meg a Entra ID>Enterprise alkalmazásokat.
Ha már konfigurálta a GitHubot egyszeri bejelentkezéshez, keresse meg a GitHub példányát a keresőmező használatával.
Válassza ki a GitHub példányát, majd válassza a Projektelés lapot.
Válassza a + Új konfigurációslehetőséget.
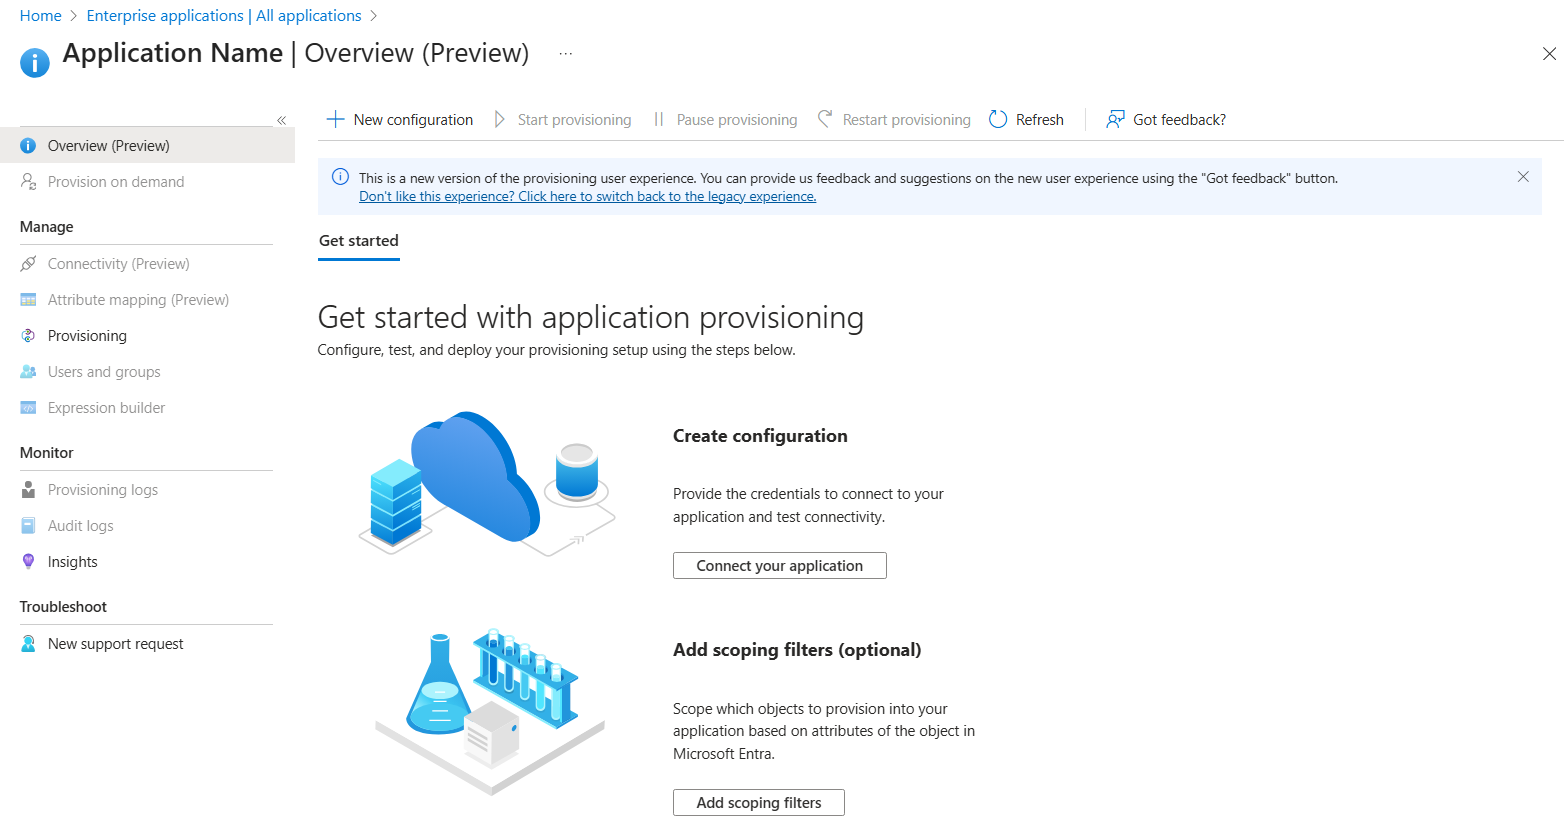
A Tenant URL mezőbe írja be a GitHub bérlői URL-címet és titkos jogkivonatot. Válassza a Kapcsolat tesztelése lehetőséget annak biztosítására, hogy a Microsoft Entra ID csatlakozni tudjon a GitHubhoz. Ha a kapcsolat meghiúsul, győződjön meg arról, hogy GitHub fiókja rendelkezik a szükséges rendszergazdai engedélyekkel, és próbálkozzon újra.
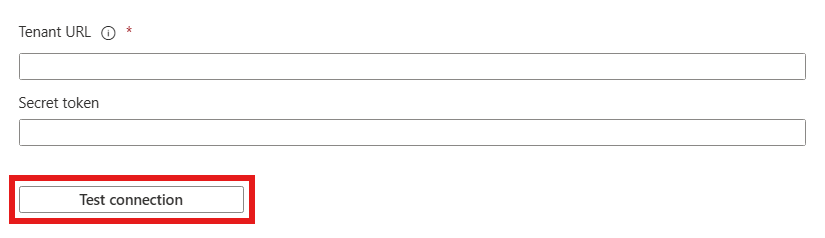
Az új ablakban jelentkezzen be GitHub a rendszergazdai fiókjával. Az eredményül kapott engedélyezési párbeszédpanelen válassza ki azt a GitHub szervezetet, amelyhez engedélyezni szeretné a kiépítést, majd válassza a Authorize lehetőséget. Ha végzett, térjen vissza a Azure portálra a kiépítési konfiguráció befejezéséhez.
Válassza a Létrehozás lehetőséget a konfiguráció létrehozásához.
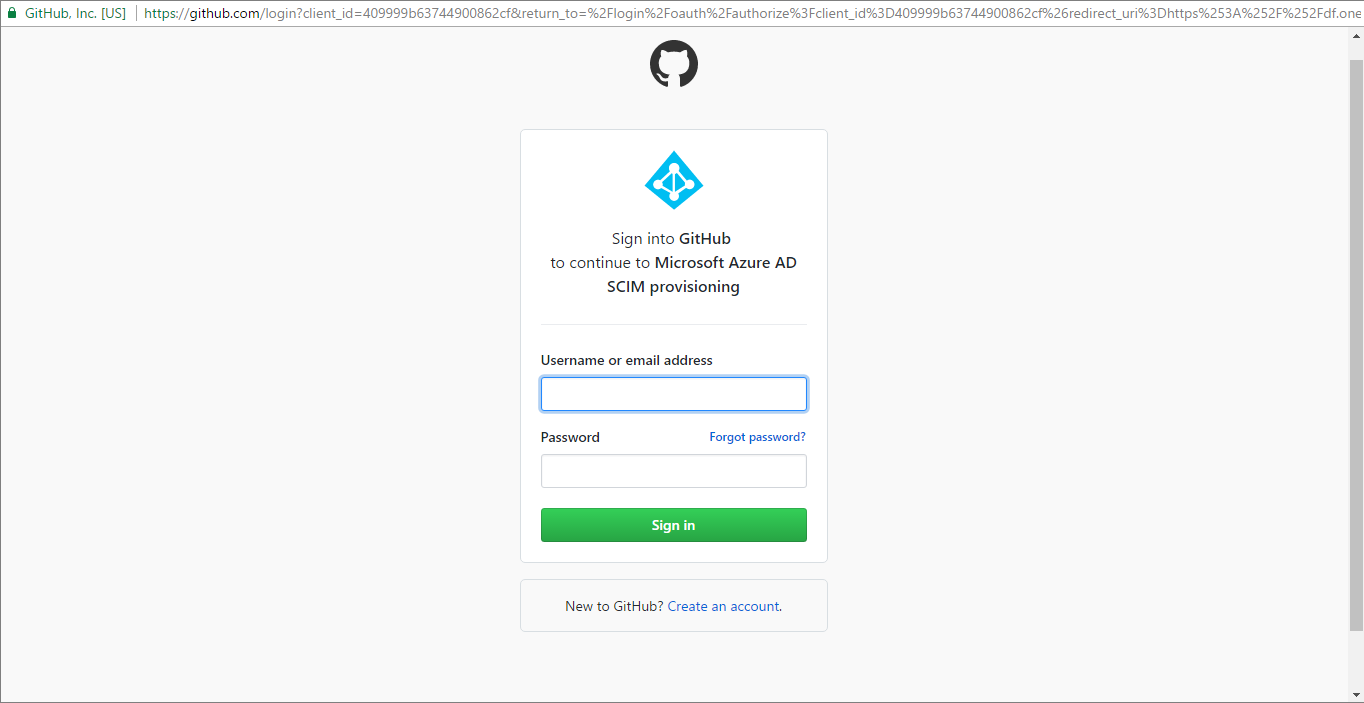
Válassza a Tulajdonságok lehetőséget az Áttekintés lapon.
A tulajdonságok szerkesztéséhez válassza a Szerkesztés ikont. Engedélyezze az értesítési e-maileket, és küldjön egy e-mailt a karanténértesítések fogadásához. Véletlen törlés megelőzésének engedélyezése. Kattintson az Alkalmaz gombra a módosítások mentéséhez.
Az Értesítési e-mail mezőben adja meg annak a személynek az e-mail-címét, akinek kapnia kell a kiépítési hibaértesítéseket, és jelölje be az E-mail-értesítés küldése hiba esetén jelölőnégyzetet.
Válassza az Attribútumleképezés lehetőséget a bal oldali panelen, és válassza ki a felhasználókat.
A Attribute Mappings szakaszban tekintse át a Microsoft Entra ID és GitHub szinkronizált felhasználói attribútumokat. A Matching tulajdonságként kiválasztott attribútumok a frissítési műveletek GitHub felhasználói fiókjainak egyeztetésére szolgálnak. Ne engedélyezze az Egyezés elsőbbsége beállítást a Kiépítés szakaszban lévő többi alapértelmezett attribútumhoz, mert hibák léphetnek fel. A módosítások véglegesítéséhez válassza a Mentés lehetőséget.
A hatókörszűrők konfigurálásához tekintse meg a Hatókörszűrő cikkben található utasításokat.
Igény szerinti kiépítéssel ellenőrizheti a szinkronizálást kis számú felhasználóval, mielőtt szélesebb körben üzembe helyezené a szervezetében.
Ha készen áll a kiépítésre, válassza a Kiépítés indítása lehetőséget az Áttekintés lapon.
A Microsoft Entra kiépítési naplók olvasásával kapcsolatos további információkért lásd: Az automatikus felhasználói fiókok üzembe helyezése.
További erőforrások
- Felhasználói fiók átadásának kezelése vállalati alkalmazásokhoz
- Mi az alkalmazáshozzáférés és az egyszeri bejelentkezés a Microsoft Entra ID-vel?