Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Áttekintés
A mai világban a digitális és fizikai élet egyre inkább összefonódik az Ön által használt alkalmazásokkal, szolgáltatásokkal és eszközökkel. Ez a digitális forradalom a lehetőségek világát nyitotta meg, lehetővé téve, hogy számtalan vállalattal és egyénrel kapcsolódjon oly módon, ami egykor elképzelhetetlen volt.
Ez a megnövekedett kapcsolat nagyobb kockázatot jelent az identitáslopások és az adatsértések esetén. Ezek a jogsértések pusztítóak lehetnek a személyes és a szakmai élet számára. Microsoft aktívan együttműködik a különböző szervezetekkel és szabványügyi szervekkel egy decentralizált identitáskezelési megoldás létrehozása érdekében, amely az egyéneket a saját digitális identitásaik ellenőrzése alá helyezi. A decentralizált identitástechnológiák biztonságos és privát módot biztosítanak az identitásadatok kezelésére anélkül, hogy központi hatóságokra vagy közvetítőkre támaszkodnak.
Miért fontos a decentralizált identitás?
Ma a digitális identitását a munkahelyén, otthon és minden alkalmazásban, szolgáltatásban és eszközön használhatja. Ez az identitás minden olyan dologból áll, amit mond, csinál és tapasztal az életében – jegyek vásárlása egy eseményre, egy szállodába való bejelentkezés vagy akár ebéd megrendelése. Az identitása és a digitális interakciói jelenleg harmadik felektől függnek, bizonyos esetekben még az Ön tudta nélkül is.
A felhasználók minden nap hozzáférést biztosítanak az alkalmazásoknak és az eszközöknek az adataikhoz. Nagy erőfeszítésre lenne szükség ahhoz, hogy nyomon kövessék, ki milyen információkhoz fér hozzá. Vállalati szinten a fogyasztókkal és a partnerekkel való együttműködés nagy léptekkel történő vezénylést igényel az adatok biztonságos cseréjéhez úgy, hogy az minden érintett számára fenntartsa az adatvédelmet és a biztonságot.
A szabványokon alapuló decentralizált identitásrendszer új felhasználói élményeket oldhat fel, amelyekkel a felhasználók és a szervezetek nagyobb mértékben szabályozhatják adataikat, és nagyobb fokú bizalmat és biztonságot biztosíthatnak az alkalmazások, eszközök és szolgáltatók számára.
Vezess nyílt szabványokkal
Microsoft aktívan együttműködik a Decentralizált Identitás Alapítvány (DIF), a W3C hitelesítő adatok közösségi csoport és a tágabb identitásközösség tagjaival. Az alábbi szabványok az ellenőrzött azonosítójú szolgáltatásokban vannak implementálva.
- W3C decentralizált azonosítók
- A W3C ellenőrizhető hitelesítő adatai
- DIF Sidetree
- A DIF jól ismert DID-konfigurációja
- DIF DID-SIOP
- DIF bemutató cserélő
Mik azok a DID-k?
A DID-k megismerése előtt segít összehasonlítani őket más identitásrendszerekkel. Az e-mail-címek és a közösségi hálózati azonosítók az együttműködéshez használt, emberbarát aliasok, de most már túlterheltek, hogy az együttműködésen túl sok forgatókönyv adathozzáférési vezérlőpontjai legyenek. Ez a helyzet potenciális problémát okoz, mert ezekhez az azonosítókhoz való hozzáférés bármikor eltávolítható. A decentralizált azonosítók (DID-k) eltérőek. A DID-k felhasználó által létrehozott, saját tulajdonú, globálisan egyedi azonosítók, amelyek decentralizált megbízhatósági rendszerekben gyökereznek. Olyan egyedi jellemzőkkel rendelkeznek, mint a megváltoztathatatlanság biztosítéka, a cenzúrával szembeni ellenállás és a befolyásolás elkerülése. Ezek az attribútumok kritikus fontosságúak minden olyan azonosítórendszer esetében, amely önkiszolgáló és felhasználói vezérlést kíván biztosítani.
Microsoft ellenőrizhető hitelesítő megoldása decentralizált hitelesítő adatokat (DID-ket) használ kriptográfiai aláírással annak igazolására, hogy egy függő entitás (hitelesítő) igazolja az ellenőrizhető hitelesítő adatok tulajdonjogát igazoló információkat. A DID-k alapszintű ismerete minden olyan felhasználó számára ajánlott, aki a Microsoft ajánlat alapján egy ellenőrizhető hitelesítőadat-megoldást hoz létre.
Mik az ellenőrizhető hitelesítő adatok?
Azonosítókat használ a mindennapi életben. Rendelkezik jogosítványokkal, amelyeket az autó üzemeltetésére való képesség bizonyítékaként használ. Az egyetemek olyan diplomákat bocsátanak ki, amelyek bizonyítják, hogy ön elért egy oktatási szintet. Útlevéllel bizonyítja, hogy ki vagy a hatóságoknak, amikor külföldi úti célokra érkezel. Az adatmodell leírja, hogyan kezelhetők az ilyen típusú forgatókönyvek az interneten keresztüli munka során, de biztonságosan, a felhasználók adatvédelmet tiszteletben tartva. További információt az ellenőrizhető hitelesítő adatok 1.0-s modelljében kaphat.
Röviden, az ellenőrizhető hitelesítő adatok olyan adatobjektumok, amelyek a kiállító által a tárgyra vonatkozó információkat igazoló állításokat tartalmaznak. A séma azonosítja ezeket a jogcímeket. A követelések tartalmazzák a kibocsátó DID-ját és az alanyt. A kibocsátó DID-jének digitális aláírást kell létrehoznia az ezen információkhoz való igazolásuk bizonyítékaként.
Hogyan működik a decentralizált identitás?
Új identitásformára van szükség. Olyan identitás, amely olyan technológiákat és szabványokat hoz létre, amelyek olyan kulcsfontosságú identitásattribútumokat biztosítanak, mint az öntulajdonlás és a cenzúra ellenállása. Ezeket a képességeket nehéz elérni a meglévő rendszerek használatával.
Ezeknek az ígéreteknek a teljesítéséhez hét kulcsfontosságú innovációból álló technikai alapra van szükség. Az egyik legfontosabb újítás a felhasználó által birtokolt azonosítók, az ilyen azonosítókhoz társított kulcsok kezelésére szolgáló felhasználói ügynök, valamint a titkosított, felhasználó által vezérelt adattárak.
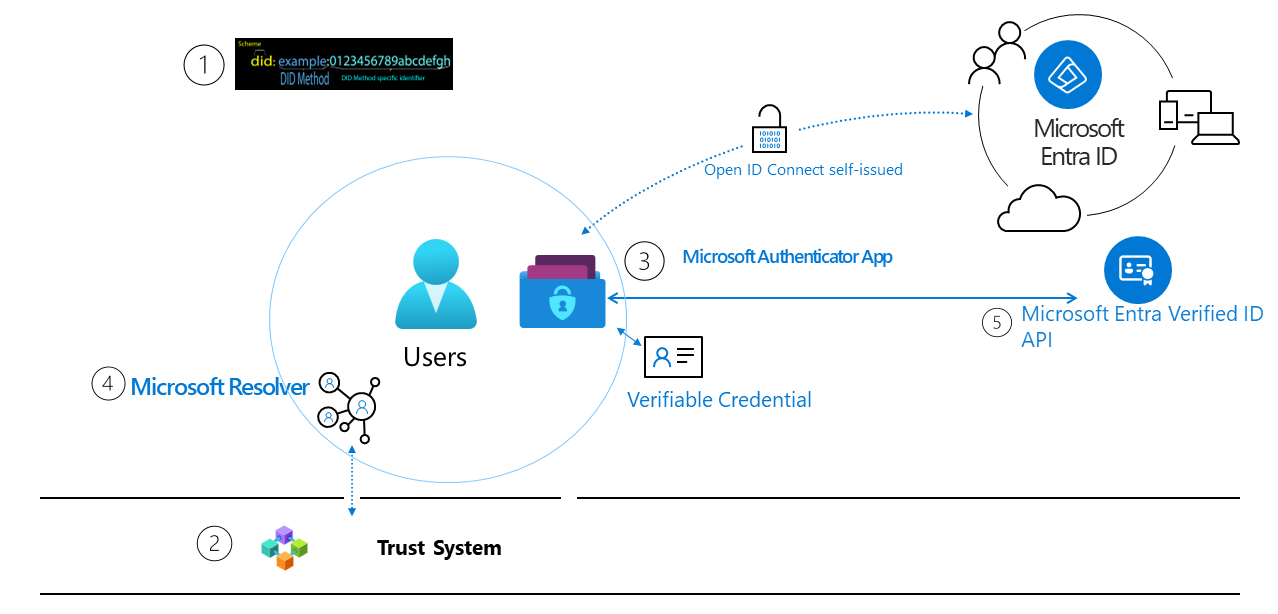
1. W3C decentralizált azonosítók (DID-k). A felhasználók azonosítókat hoznak létre, birtokolnak és ellenőriznek szervezetektől vagy kormánytól függetlenül. A DID-k globálisan egyedi azonosítók, amelyek decentralizált nyilvános kulcsú infrastruktúra (DPKI) metaadataihoz kapcsolódnak, nyilvános kulcsanyagokat, hitelesítési leírókat és szolgáltatásvégpontokat tartalmazó JSON-dokumentumokból állnak.
2. Megbízhatósági rendszer.
A DID-dokumentumok feloldása érdekében a DID-k általában valamilyen, a megbízhatósági rendszert jelképező mögöttes hálózaton vannak rögzítve. Microsoft jelenleg a did:web megbízhatósági rendszert támogatja. A megbízhatósági did:web rendszer egy engedélyalapú modell, amely lehetővé teszi a megbízhatóságot egy webtartomány meglévő hírnevének használatával. A did:web módszer általánosan elérhető.
3. DID felhasználói ügynök/tárca: Microsoft Authenticator alkalmazás. Lehetővé teszi a valós személyek számára, hogy decentralizált identitásokat és ellenőrizhető hitelesítő adatokat használjanak. Microsoft Authenticator létrehoz egy DID-t, megkönnyíti az ellenőrizhető hitelesítő adatok kiállítására és bemutatására irányuló kérelmeket, és egy titkosított tárcafájlon keresztül kezeli a DID magjának biztonsági mentését.
4. Microsoft Resolver.
Egy API, amely megkeresi és feloldja a DID-ket a did:web módszerrel, és visszaadja a DID-dokumentumobjektumot (DDO). A DDO tartalmazza a DID-hoz társított DPKI-metaadatokat, például a nyilvános kulcsokat és a szolgáltatásvégpontokat.
5. Microsoft Entra Ellenőrzött azonosító Szolgáltatás.
A Azure egy kiállítási és ellenőrzési szolgáltatása, valamint egy REST API a W3C ellenőrizhető hitelesítő adatokhoz, amelyek a did:web metódussal vannak aláírva. Lehetővé teszik az identitástulajdonosok számára az igények létrehozását, bemutatását és ellenőrzését. Ez a szolgáltatás képezi a rendszerek felhasználói közötti bizalom alapját.
Példaforgatókönyv
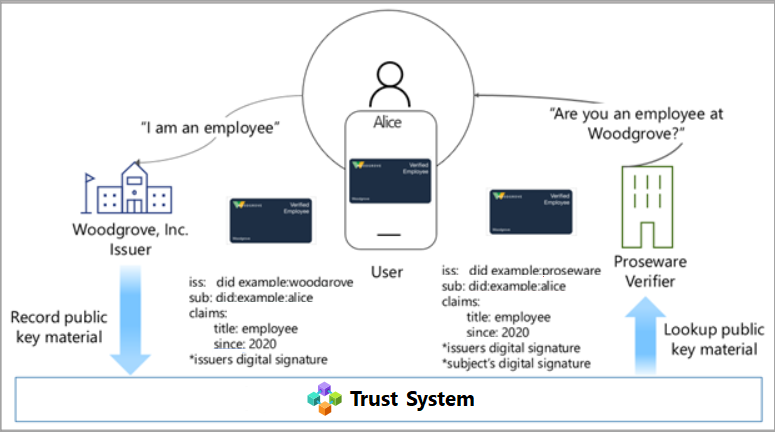
Az alábbi forgatókönyv bemutatja az ellenőrizhető hitelesítő adatok működését:
- Woodgrove Inc., egy cég.
- Proseware, egy cég, amely kínál Woodgrove alkalmazottak kedvezményeket.
- Alice, a Woodgrove, Inc. alkalmazottja, aki kedvezményt szeretne kapni a Proseware-től.
Alice ma egy felhasználónevet és jelszót biztosít a Woodgrove hálózati környezetbe való bejelentkezéshez. Woodgrove egy ellenőrizhető hitelesítőadat-megoldást helyez üzembe, amely kezelhetőbb módot biztosít Alice számára a Woodgrove-nál való foglalkoztatásának igazolására. A Proseware elfogadja a Woodgrove által kiállított ellenőrizhető hitelesítő adatokat a foglalkoztatás igazolásaként, amely hozzáférést biztosít a vállalati kedvezményekhez a vállalati kedvezményprogram részeként.
Alice egy igazolható foglalkoztatási igazolást kér a Woodgrove Inc-től. Woodgrove Inc igazolja Alice identitását, és kiad egy aláírt ellenőrizhető hitelesítő adatot, amelyet Alice elfogadhat és tárolhat a digitális pénztárca alkalmazásban. Alice most már be tudja mutatni ezt az ellenőrizhető hitelesítő adatokat a Proseware webhelyen való foglalkoztatás igazolásaként. A sikeres hitelesítőadat-bemutató után Alice jogosult a Proseware-kedvezményekre. A tranzakció Alice pénztárcaalkalmazásában van naplózva. A naplóbejegyzések segítenek Alice-nek nyomon követni, hogy hol és kinek mutatta be az igazolható hitelesítő adatokat.
Szerepkörök ellenőrizhető hitelesítőadat-megoldásban
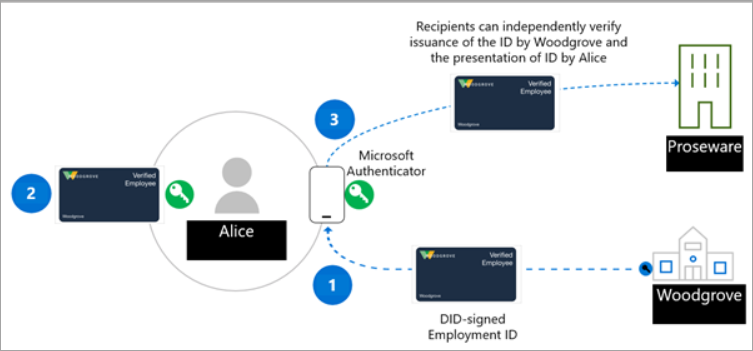
Az ellenőrizhető hitelesítőadat-megoldásban három elsődleges szereplő található. Az alábbi ábrán:
- Az 1. lépésben a felhasználó ellenőrizhető hitelesítő adatokat kér egy kiállítótól.
- A 2. lépésben a hitelesítő adatok kiállítója igazolja, hogy a felhasználó által megadott bizonyíték pontos, és létrehoz egy ellenőrizhető hitelesítő adatot, amely a DID-del van aláírva, és amelynek tárgya a felhasználó DID-je.
- A 3. lépésben a felhasználó aláír egy ellenőrizhető bemutatót (VP) a DID használatával, és elküldi azt a hitelesítőnek. A hitelesítő ezután a DPKI-ben elhelyezett nyilvános kulccsal való egyeztetéssel ellenőrzi a hitelesítő adatokat.
Ebben a forgatókönyvben a szerepkörök a következők:
Kibocsátó
A kibocsátó egy olyan szervezet, amely létrehoz egy kibocsátási megoldást, és információt kér a felhasználótól. Az adatok a felhasználó identitásának ellenőrzésére szolgálnak. A Woodgrove, Inc. például egy olyan kiállítási megoldással rendelkezik, amellyel ellenőrizhető hitelesítő adatokat hozhatnak létre és terjeszthetnek az összes alkalmazottjuk számára. Az alkalmazott az Authenticator alkalmazással jelentkezik be a felhasználónevével és jelszavával, amely egy azonosító jogkivonatot ad át a kiállító szolgáltatásnak. Miután a Woodgrove, Inc. érvényesíti az elküldött azonosító jogkivonatot, a kiállítási megoldás létrehoz egy VC-t (Verifikált Igazolást), amely tartalmazza az alkalmazottra vonatkozó jogcímeket, és a Woodgrove, Inc. DID-jével van aláírva. Az alkalmazott most már rendelkezik egy munkáltató által aláírt ellenőrizhető hitelesítő adattal, amely tartalmazza az alkalmazott DID-jét, mint alanyi DID-t.
Feljegyzés
A bejelentkezési lépés hagyományos hitelesítéssel (például felhasználónévvel és jelszóval) ellenőrzi az alkalmazott identitását a kiállítóval. Ez különbözik az ellenőrizhető hitelesítő adatoktól. Az ellenőrizhető hitelesítő adat egy hordozható, kriptográfiailag aláírt bizonyíték, amely szerint az alkalmazott később bármely hitelesítőnek be tud mutatni anélkül, hogy a hitelesítőnek kapcsolatba kellene lépnie a Woodgrove-tal vagy bármely központi hatóságtal.
Felhasználó
A felhasználó az a személy vagy entitás, aki VC-t kér. Például Alice egy új Woodgrove-alkalmazott, és korábban megkapta a foglalkoztatási igazolásra vonatkozó hitelesítő adatokat. Amikor Alice-nek igazolnia kell a foglalkoztatását egy kedvezmény érdekében a Proseware-nél, hozzáférést adhat az azonosító adatokhoz az Authenticator alkalmazásban azáltal, hogy aláír egy igazolható bemutatási dokumentumot, amely bizonyítja, hogy ő a DID tulajdonosa. A Proseware képes ellenőrizni a Woodgrove által kiadott hitelesítő adatokat és Alice ellenőrizhető hitelesítő adatait.
Ellenőrző
A hitelesítő olyan vállalat vagy entitás, amelynek ellenőriznie kell egy vagy több megbízható kiállítótól származó állításokat. A Proseware például megbízik a Woodgrove, Inc. vállalatban abban, hogy megfelelően végzi az alkalmazottak személyazonosságának ellenőrzését és hiteles, érvényes hitelesítő bizonyítványok kiadását. Amikor Alice megpróbálja megrendelni a munkájához szükséges berendezéseket, a Proseware nyílt szabványokat használ, például Self-Issued OpenID-szolgáltatót (SIOP) és Prezentációcserét, hogy hitelesítő adatokat kérjen a Felhasználótól, bizonyítva, hogy a Woodgrove, Inc. alkalmazottja. A Proseware például megadhat Alice-nek egy webhelyre mutató hivatkozást egy QR-kóddal, amit beolvas a telefonja kamerájával. Ez kezdeményezi egy adott VC kérését, amelyet az Authenticator elemezni fog, és lehetővé teszi Alice számára, hogy jóváhagyja a kérelmet, hogy bizonyítsa Proseware-nél való foglalkoztatását. A Proseware az ellenőrizhető hitelesítő adatok szolgáltatás API-jával vagy SDK-jával ellenőrizheti az ellenőrizhető bemutató hitelességét. Az Alice által biztosított információk alapján alice-nek kedvezményt adnak. Ha más vállalatok és szervezetek tudják, hogy a Woodgrove, Inc. hitelesítő adatokat ad ki az alkalmazottaiknak, akkor létrehozhatnak egy igazoló megoldást, és a Woodgrove, Inc. ellenőrizhető hitelesítő adatait felhasználva különleges ajánlatokat biztosíthatnak a Woodgrove, Inc. alkalmazottai számára.
Feljegyzés
A hitelesítő nyílt szabványok használatával végezheti el a bemutatót és az ellenőrzést, vagy konfigurálhatja a saját Microsoft Entra bérlőt hogy a Microsoft Entra Ellenőrzött azonosító szolgáltatás elvégezhesse a munka nagy részét.
Következő lépések
Most, hogy megismerkedett a DID-kkel és az ellenőrizhető hitelesítő adatokkal, próbálja ki őket saját maga az első lépésekről szóló cikk vagy az ellenőrizhető hitelesítő adatokkal kapcsolatos fogalmakat ismertető cikkek egyikének követésével.