Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A következőre vonatkozik: Konfigurációkezelő (aktuális ág)
Ez a cikk a Konfigurációkezelő által használt hálózati portok listáját tartalmazza. Egyes kapcsolatok nem konfigurálható portokat használnak, míg mások a megadott egyéni portokat támogatják. Ha bármilyen portszűrési technológiát használ, ellenőrizze, hogy a szükséges portok elérhetők-e. Ilyen portszűrési technológiák például tűzfalak, útválasztók, proxykiszolgálók és IPsec.
Megjegyzés:
Ha az internetalapú ügyfelek támogatásához SSL-áthidalást biztosít, a portkövetelmények mellett előfordulhat, hogy egyes HTTP-parancsok és -fejlécek behatolását is engedélyeznie kell a tűzfalon.
Konfigurálható portok
A Konfigurációkezelő a következő típusú kommunikációhoz teszi lehetővé a portok konfigurálását:
A beléptetési proxy egyik regisztrációs ponttól a regisztrációs pontig
Az IIS-t futtató ügyfél-hely rendszerek
Ügyfél és internet között (proxykiszolgáló-beállításokként)
A szoftverfrissítési pont az internetre (proxykiszolgáló beállításaiként)
A WSUS-kiszolgálóra mutató szoftverfrissítési pont
Hely kiszolgáló – hely adatbázis-kiszolgáló
Helykiszolgáló és WSUS-adatbázis-kiszolgáló közötti hely
Jelentéskészítési szolgáltatási pontok
Megjegyzés:
A jelentéskészítő szolgáltatási pont portjait az SQL Server Reporting Services szolgáltatásban konfigurálhatja. A Konfigurációkezelő ezután ezeket a portokat használja a jelentéskészítő szolgáltatási ponttal való kommunikáció során. Mindenképpen tanulmányozza át ezeket a portokat, amelyek az IPsec-házirendek vagy a tűzfalak IP-szűrési adatait határozzák meg.
Alapértelmezés szerint az ügyfelek és a helyek közötti rendszerkommunikációhoz használt HTTP-port a 80-as port, HTTPS esetén pedig a 443-as port. Ezeket a portokat a telepítés során vagy a webhely tulajdonságai között módosíthatja.
Nem konfigurálható portok
A Konfigurációkezelő nem engedélyezi a portok konfigurálását a következő típusú kommunikációhoz:
Webhelyek közötti
Hely kiszolgálók közötti hely rendszere
Konfigurációkezelő konzolról SMS-szolgáltatóra
Konfigurációkezelő konzol az internethez
Kapcsolatok felhőszolgáltatásokhoz, például a Microsoft Azure-hoz
Az ügyfelek és a helyrendszerek által használt portok
A következő szakaszok részletesen ismertetik a Konfigurációkezelő kommunikációhoz használt portjait. A szakaszcímben lévő nyilak mutatják a kommunikáció irányát:
-->Azt jelzi, hogy az egyik számítógép kommunikációt indít, a másik pedig mindig válaszol<-->Azt jelzi, hogy bármelyik számítógép képes kommunikációt indítani
Eszközintelligencia szinkronizálási pontja --> Microsoft
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Eszközintelligencia szinkronizálási pontja --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Ügyfél --> ügyfél
Az ébresztési proxy ICMP-visszhangkérési üzeneteket is használ az egyik ügyféltől a másiknak. Az ügyfelek ezzel a kommunikációval ellenőrizhetik, hogy a másik ügyfél ébren van-e a hálózaton. Az ICMP-t néha ping-parancsoknak is nevezik. Az ICMP nem rendelkezik UDP vagy TCP protokollszámmal, ezért nem szerepel az alábbi táblázatban. Ezeknek az ügyfélszámítógépeknek vagy az alhálózaton belüli közbenső hálózati eszközöknek azonban minden állomásalapú tűzfalnak engedélyeznie kell az ICMP-forgalmat az ébresztési proxykommunikáció sikeressége érdekében.
| Leírás | UDP | TCP |
|---|---|---|
| Wake On LAN | 9 2. megjegyzés : Másodlagos port áll rendelkezésre | -- |
| Ébresztési proxy | 25536 2. megjegyzés Másodlagos port érhető el | -- |
| Windows PE társköz-gyorsítótárazás közvetítése | 8004 | -- |
| Windows PE társ-gyorsítótár letöltése | -- | 8003 |
További információ: Windows PE társ-gyorsítótárazás.
Client --> Konfigurációkezelő Network Device Enrollment Service (NDES) házirend-modul
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | 80 | |
| HTTPS | -- | 443 |
Ügyfélfelhőbeli --> terjesztési pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
További információ: Portok és adatfolyam.
Ügyfélfelhő --> felügyeleti átjáró (CMG)
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
További információ: CMG adatfolyam.
Standard és lekéréses ügyfélterjesztési --> pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
| Expressz frissítések | -- | 8005 2. megjegyzés Másodlagos port érhető el |
Megjegyzés:
Az ügyfélbeállítások használatával konfigurálhatja az expressz frissítések másodlagos portját. További információ: Az ügyfelek által a különbözeti tartalomra vonatkozó kérelmek fogadásához használt port.
Normál küldéshez és lekéréses csoportos küldéshez konfigurált ügyfélterjesztési --> pont
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| Multicast protokoll | 63000-64000 | -- |
PXE protokollhoz konfigurált ügyfélterjesztési --> pont standard és lekéréses beállítással
| Leírás | UDP | TCP |
|---|---|---|
| DHCP | 67 és 68 | -- |
| TFTP | 69 4. megjegyzés | -- |
| Rendszerindítási információk egyeztetési rétege (BINL) | 4011 | -- |
| DHCPv6 a PXE-válaszadóhoz WDS nélkül | 547 | -- |
Fontos
Ha engedélyez egy állomásalapú tűzfalat, győződjön meg arról, hogy a szabályok engedélyezik a kiszolgálónak a küldést és a fogadást ezeken a portokon. Ha engedélyezi a PXE terjesztési pontját, a Konfigurációkezelő engedélyezheti a bejövő (vételi) szabályokat a Windows tűzfalon. Nem konfigurálja a kimenő (küldési) szabályokat.
Ügyfél --> tartalék állapotpontja
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
Ügyfél --> globális katalógusának tartományvezérlője
A Konfigurációkezelő-ügyfél nem lép kapcsolatba a globális katalóguskiszolgálóval, ha az munkacsoport-számítógép, vagy ha csak internetes kommunikációra van konfigurálva.
| Leírás | UDP | TCP |
|---|---|---|
| Globális katalógus LDAP | -- | 3268 |
Ügyfélkezelési --> pont
| Leírás | UDP | TCP |
|---|---|---|
| Ügyfélértesítés (alapértelmezett kommunikáció a HTTP-re vagy HTTPS-re való visszaállás előtt) | -- | 10123 2. megjegyzés Másodlagos port érhető el |
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
Ügyfélszoftver-frissítési --> pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 vagy 8530 3 . megjegyzés |
| HTTPS | -- | 443 vagy 8531 3 . megjegyzés |
Ügyfélállapot --> áttelepítési pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
| Server Message Block (SMB) | -- | 445 |
CMG csatlakozási pont --> CMG virtuálisgép-méretezési készlet
A Konfigurációkezelő ezeket a kapcsolatokat használja a CMG-csatorna felépítéséhez. További információ: CMG adatfolyam.
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS (egy virtuális gép) | -- | 443 |
| HTTPS (két vagy több virtuális gép) | -- | 10124-10139 |
CMG csatlakozási pont --> CMG klasszikus felhőszolgáltatás
A Konfigurációkezelő ezeket a kapcsolatokat használja a CMG-csatorna felépítéséhez. További információ: CMG adatfolyam.
| Leírás | UDP | TCP |
|---|---|---|
| TCP-TLS (előnyben részesített) | -- | 10140-10155 |
| HTTPS (tartalék egy virtuális géppel) | -- | 443 |
| HTTPS (két vagy több virtuális géppel való tartalék) | -- | 10124-10139 |
CMG csatlakozási pont --> Felügyeleti pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
| HTTP | -- | 80 |
A konkrét port szükséges a felügyeleti pont konfigurációjától függ. További információ: CMG adatfolyam.
CMG csatlakozási pont --> Szoftverfrissítési pont
A konkrét port a szoftverfrissítési pont konfigurációjától függ.
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443/8531 |
| HTTP | -- | 80/8530 |
További információ: CMG adatfolyam.
Konfigurációkezelő konzol --> Ügyfél
| Leírás | UDP | TCP |
|---|---|---|
| Távirányító (vezérlő) | -- | 2701 |
| Távsegítség (RDP és RTC) | -- | 3389 |
Konfigurációkezelő konzol --> internet
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 |
| HTTPS | -- | 443 |
A Konfigurációkezelő konzol a következő műveletekhez használja az internet-hozzáférést:
- Szoftverfrissítések letöltése a Microsoft Update webhelyről a telepítési csomagokhoz.
- A Visszajelzés elem a menüszalagon.
- A konzolon belüli dokumentációra mutató hivatkozások.
- Elemek letöltése a Közösségi központból
Konfigurációkezelő konzol --> Jelentéskészítő szolgáltatási pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
Konfigurációkezelő konzol --> Helykiszolgáló
| Leírás | UDP | TCP |
|---|---|---|
| RPC (kezdeti kapcsolat a WMI-vel a szolgáltató rendszerének megkereséséhez) | -- | 135 |
Konfigurációkezelő konzol --> SMS-szolgáltató
| Leírás | UDP | TCP |
|---|---|---|
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
| HTTPS | -- | 443 *Megjegyzés |
Megjegyzés a felügyeleti szolgáltatással kapcsolatban
Minden olyan eszköz, amely hívást kezdeményez a felügyeleti szolgáltatáshoz az SMS-szolgáltatónál, a 443-as HTTPS-portot használja. További információt a Mi az a felügyeleti szolgáltatás? című témakörben talál.
Konfigurációkezelő hálózati eszközök tanúsítványigénylési szolgáltatásának (NDES) házirendmodulja --> Tanúsítvány-regisztrációs pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
Adatraktár szolgáltatási pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Terjesztési pont, standard és lekéréses --> Felügyeleti pont
A terjesztési pontok a következő helyzetekben kommunikálnak a felügyeleti ponttal:
Előkészített tartalom állapotának jelentése
Használati összegző adatok jelentése
Tartalomérvényesítés jelentéséhez
Csomagletöltések állapotának jelentése csak lekéréses terjesztési pontokra vonatkozóan
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
Végpontvédelmi pont --> internet
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 |
Végpontvédelmi pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Beléptetési proxypont --> Beléptetési pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
Beléptetési pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Exchange Server-összekötő --> Exchange Online
| Leírás | UDP | TCP |
|---|---|---|
| Rendszerfelügyeleti webszolgáltatások HTTPS használatával | -- | 5986 |
Exchange Server Connector --> Helyszíni Exchange Server
| Leírás | UDP | TCP |
|---|---|---|
| Rendszerfelügyeleti webszolgáltatások HTTP-n keresztül | -- | 5985 |
Mac számítógép --> beléptetési proxypontja
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Felügyeleti pont --> Tartományvezérlő
| Leírás | UDP | TCP |
|---|---|---|
| Lightweight Directory Access Protocol (LDAP) | 389 | 389 |
| Biztonságos LDAP (LDAPS, aláíráshoz és kötéshez) | 636 | 636 |
| Globális katalógus LDAP | -- | 3268 |
| RPC végpontleképező | -- | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Felügyeleti pont <--> Helykiszolgáló
| Leírás | UDP | TCP |
|---|---|---|
| RPC végpontleképező | -- | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
| Server Message Block (SMB) | -- | 445 |
Felügyeleti pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Mobileszköz-regisztrációs --> proxypont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Pull-Distribution pont --> Forrásként konfigurált terjesztési pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 2. megjegyzés Másodlagos port áll rendelkezésre. |
| HTTPS | -- | 443 2. megjegyzés : Másodlagos port érhető el. |
| Expressz frissítések | -- | 8005 2. megjegyzés Másodlagos port érhető el |
Reporting Services pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Szolgáltatáskapcsolati pont --> Azure (CMG)
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS a CMG szolgáltatás telepítéséhez | -- | 443 |
További információ: CMG adatfolyam.
Szolgáltatáskapcsolati pont --> Azure Logic App
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS külső értesítésekhez | -- | 443 |
További információ: Külső értesítések.
Szolgáltatáskapcsolódási pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Helykiszolgáló <--> Eszközintelligencia szinkronizációs pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló-ügyfél -->
| Leírás | UDP | TCP |
|---|---|---|
| Wake On LAN | 9 2. megjegyzés : Másodlagos port áll rendelkezésre | -- |
Helykiszolgáló --> Felhőbeli terjesztési pont
| Leírás | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
További információ: Portok és adatfolyam.
Helykiszolgáló --> terjesztési pont, normál és lekéréses
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló --> Tartományvezérlő
| Leírás | UDP | TCP |
|---|---|---|
| Lightweight Directory Access Protocol (LDAP) | 389 | 389 |
| Biztonságos LDAP (LDAPS, aláíráshoz és kötéshez) | 636 | 636 |
| Globális katalógus LDAP | -- | 3268 |
| RPC végpontleképező | -- | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> tanúsítvány-regisztrációs pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> CMG csatlakozási pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> végpontvédelmi pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> beléptetési pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> beléptetési proxypontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> tartalék állapotpontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló --> internetes használata
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 1. megjegyzés |
| HTTPS | -- | 443 |
Helykiszolgáló <--> Kibocsátó hitelesítésszolgáltató (CA)
Ezt a kommunikációt akkor használja, amikor tanúsítványprofilokat telepít a tanúsítványregisztrációs pont használatával. A kommunikációt nem használja minden helykiszolgáló a hierarchiában. Csak a hierarchia legtetején lévő helykiszolgálóhoz használatos.
| Leírás | UDP | TCP |
|---|---|---|
| RPC végpontleképező | 135 | 135 |
| RPC (DCOM) | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló --> Távoli tartalomtár-megosztást üzemeltető kiszolgáló
Ha merevlemez-területet szeretne felszabadítani a központi felügyelet vagy az elsődleges hely kiszolgálóin, áthelyezheti a tartalomtárat egy másik tárolóhelyre. További információ: Távoli tartalomtár beállítása a helykiszolgálóhoz.
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Helykiszolgáló <--> Szolgáltatás csatlakozási pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> jelentéskészítési szolgáltatási pont
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> Helykiszolgáló
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Helykiszolgáló --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Egy olyan hely telepítésekor, amely egy távoli SQL Server-t használ a helyadatbázis üzemeltetéséhez, nyissa meg a következő portokat a helykiszolgáló és az SQL Server között:
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló --> SQL Server for WSUS
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 3. megjegyzés Másodlagos port érhető el |
Helykiszolgáló --> SMS-szolgáltatója
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
Helykiszolgáló <--> Szoftverfrissítési pont
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
| RPC | -- | 6. DINAMIKUS JEGYZET |
| HTTP | -- | 80 vagy 8530 3 . megjegyzés |
| HTTPS | -- | 443 vagy 8531 3 . megjegyzés |
Helykiszolgáló <--> állapotának áttelepítési pontja
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC végpontleképező | 135 | 135 |
SMS-szolgáltató: --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Szoftverfrissítési pont --> internetes
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 1. megjegyzés |
Szoftverfrissítési pont --> Felsőbb rétegbeli WSUS-kiszolgáló
| Leírás | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 vagy 8530 3 . megjegyzés |
| HTTPS | -- | 443 vagy 8531 3 . megjegyzés |
SQL Server --> SQL Server
A helyek közötti adatbázis-replikációhoz az egyik helyen lévő SQL Server közvetlenül kommunikál annak szülő- vagy gyermekhelyén lévő SQL Server kiszolgálóval.
| Leírás | UDP | TCP |
|---|---|---|
| SQL Server szolgáltatás | -- | 1433 2. megjegyzés Másodlagos port érhető el |
| SQL Server Service Broker | -- | 4022 2. megjegyzés Másodlagos port érhető el |
| SQL Server böngésző | 1434 | -- |
Tipp
A Konfigurációkezelő elnevezett példány és nem alapértelmezett SQL-port használata esetén szüksége van az SQL Browser szolgáltatásra.
Állapotáttelepítési pont --> SQL Server
| Leírás | UDP | TCP |
|---|---|---|
| TCP-n keresztüli SQL | -- | 1433 2. megjegyzés Másodlagos port érhető el |
Az ügyfelek és a helyrendszerek által használt portokra vonatkozó megjegyzések
1. megjegyzés: Proxykiszolgáló portja
Ez a port nem konfigurálható, de egy konfigurált proxykiszolgálón keresztül irányítható.
2. megjegyzés: Másodlagos port áll rendelkezésre
Ehhez az értékhez megadhat egy másodlagos portot a Konfigurációkezelő. Ha egyéni portot definiál, akkor ezt az egyéni portot használhatja az IP-szűrési adatokban az IPsec-házirendekhez vagy a tűzfalak beállításához.
3. megjegyzés: Windows Server Update Services (WSUS)
A Windows Server 2012 óta a WSUS alapértelmezés szerint a 8530-as portot használja a HTTP-hez és a 8531-es portot a HTTPS-hez.
A telepítés után módosíthatja a portot. A teljes webhely-hierarchiában nem kell ugyanazt a portszámot használnia.
Ha a HTTP-port 80, akkor a HTTPS-portnak 443-asnak kell lennie.
Ha a HTTP-port más, akkor a HTTPS-portnak 1-esnek vagy nagyobbnak kell lennie (például 8530 és 8531).
Megjegyzés:
Amikor a szoftverfrissítési pontot HTTPS használatára konfigurálja, a HTTP-portnak is nyitva kell lennie. A titkosítatlan adatok, például az egyes frissítések végfelhasználói licencszerződése, a HTTP-portot használják.
A helykiszolgáló akkor hoz létre kapcsolatot az SUSDB-t üzemeltető SQL Server kiszolgálóval, ha engedélyezi a WSUS karbantartásának alábbi beállításait:
- Nem fürtözött indexek hozzáadása a WSUS-adatbázishoz a WSUS karbantartási teljesítményének javítása érdekében
- Elavult frissítések eltávolítása a WSUS-adatbázisból
Ha az alapértelmezett SQL Server-portot egy másodlagos portra módosítja az SQL Server Konfigurációkezelő segítségével, győződjön meg arról, hogy a helykiszolgáló tud csatlakozni a megadott porton keresztül. A Konfigurációkezelő nem támogatja a dinamikus portokat. Alapértelmezés szerint az SQL Server névvel ellátott példányai dinamikus portokat használnak az adatbázismotorhoz való csatlakozáshoz. Elnevezett példány használata esetén manuálisan konfigurálja a statikus portot.
4. megjegyzés: Trivial FTP (TFTP) démon
A Trivial FTP (TFTP) Daemon rendszerszolgáltatás nem igényel felhasználónevet vagy jelszót, és a Központi Windows-telepítési szolgáltatások (WDS) szerves részét képezi. A Trivial FTP Daemon szolgáltatás támogatja a TFTP protokollt, amelyet az alábbi RFC-k határoznak meg:
RFC 1350: TFTP
RFC 2347: Opcióbővítmény
RFC 2348: Blokkméret beállítás
RFC 2349: Időtúllépési időköz és átviteli méret beállításai
A TFTP úgy lett kialakítva, hogy támogassa a lemez nélküli rendszerindítási környezeteket. A TFTP-démonok figyelnek a 69-es UDP-porton, de dinamikusan lefoglalt magas portról válaszolnak. Ha engedélyezi ezt a portot, a TFTP szolgáltatás fogadhatja a bejövő TFTP-kéréseket, de a kiválasztott kiszolgáló nem tud válaszolni ezekre. Nem engedélyezheti a kiválasztott kiszolgálónak a bejövő TFTP-kérések megválaszolását, hacsak nem konfigurálja a TFTP-kiszolgálót a 69-es portról való válaszra.
A PXE-t támogató terjesztési pont és a Windows PE ügyféle dinamikusan lefoglalt magas portokat választ ki a TFTP-átvitelekhez. Ezeket a portokat a Microsoft 49152 és 65535 között határozza meg. További információ: A Windows szolgáltatásainak áttekintése és a rendszer hálózatiport-követelményei.
A tényleges PXE-rendszerindítás során azonban az eszköz hálózati kártyája kiválasztja a dinamikusan lefoglalt magas portot a TFTP-átvitel során. Az eszközön lévő hálózati kártya nincs a Microsoft által beállított dinamikusan lefoglalt magas portokhoz kötve. Csak az RFC 1350-ben meghatározott portokhoz kötődik. Ez a port 0 és 65535 között lehet. Arról, hogy a hálózati kártya milyen dinamikusan lefoglalt magas portokat használ, az eszköz hardvergyártójától kaphat tájékoztatást.
5. megjegyzés: Kommunikáció a helykiszolgáló és a helyrendszerek között
Alapértelmezés szerint a helykiszolgáló és a helyrendszerek közötti kommunikáció kétirányú. A helykiszolgáló kommunikációt kezdeményez a helyrendszer konfigurálása érdekében, majd a legtöbb helyrendszer csatlakozik a helykiszolgálóhoz az állapotadatok elküldéséhez. A jelentéskészítő szolgáltatási pontok és terjesztési pontok nem küldenek állapotadatokat. Ha a helyrendszer telepítése után a helyrendszer tulajdonságainál a helykiszolgálónak kapcsolatot kell létesítenie a helyrendszerrel , a helyrendszer nem kezd kommunikációt a helykiszolgálóval. Ehelyett a helykiszolgáló indítja el a kommunikációt. A rendszer a helyrendszer-telepítési fiókot használja a helyrendszer-kiszolgálóval való hitelesítéshez.
6. megjegyzés: Dinamikus portok
A dinamikus portok az operációs rendszer verziója által meghatározott portszámok tartományát használják. Ezeket a portokat rövid élettartamú portoknak is nevezik. Az alapértelmezett porttartományokkal kapcsolatos további információkért lásd: A Szolgáltatások áttekintése és a Windows rendszer hálózatiport-követelményei.
Egyéb portok
A következő szakaszok további információt nyújtanak a Konfigurációkezelő által használt portokról.
Ügyfél és kiszolgáló közötti megosztások
Az ügyfelek az SMB protokollt használják, amikor UNC-megosztásokhoz csatlakoznak. Például:
Az CCMSetup.exe
/source:parancssori tulajdonságot meghatározó manuális ügyféltelepítésEndpoint Protection-ügyfelek, amelyek UNC elérési útról töltenek le definíciós fájlokat
| Leírás | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Kapcsolatok az SQL Server-hez
Az SQL Server adatbázismotorral való kommunikációhoz és a helyek közötti replikációhoz használhatja az alapértelmezett SQL Server-portot, vagy megadhat egyéni portokat:
Helyek közötti kommunikáció használata:
SQL Server Service Broker, amely alapértelmezés szerint a 4022-es TCP-portot használja.
SQL Server szolgáltatás, amely alapértelmezés szerint az 1433-as TCP-portot használja.
Az SQL Server adatbázismotor és a Konfigurációkezelő különböző helyrendszerszerepkörei közötti helyközi kommunikáció alapértelmezés szerint az 1433-as TCP-portot használja.
A Konfigurációkezelő ugyanazokat a portokat és protokollokat használja a helyadatbázist üzemeltető minden egyes SQL Server Always On rendelkezésre állási csoportreplikával való kommunikációhoz, mintha a replika önálló SQL Server példány lenne.
Ha az Azure-t használja, és a helyadatbázis belső vagy külső terheléselosztó mögött van, konfigurálja a következő összetevőket:
- Tűzfalkivételek az egyes replikákon
- Terheléselosztási szabályok
Konfiguráld a következő portokat:
- TCP-n keresztüli SQL: TCP 1433
- SQL Server Service Broker: TCP 4022
- Kiszolgálói üzenetblokk (SMB): TCP 445
- RPC végpontleképező: TCP 135
Figyelmeztetés
A Konfigurációkezelő nem támogatja a dinamikus portokat. Alapértelmezés szerint az SQL Server névvel ellátott példányai dinamikus portokat használnak az adatbázismotorhoz való csatlakozáshoz. Elnevezett példány használata esetén manuálisan konfigurálja a statikus portot a helyeken belüli kommunikációhoz.
A következő helyrendszerszerepkörök közvetlenül kommunikálnak az SQL Server-adatbázissal:
A tanúsítvány-regisztrációs pont szerepköre
Beléptetési pont szerepkör
Felügyeleti pont
Helykiszolgáló
Reporting Services pont
SMS-szolgáltató
SQL Server
-->SQL Server
Ha egy SQL Server egynél több helyről üzemeltet adatbázist, minden adatbázisnak az SQL Server külön példányát kell használnia. Konfigurálja mindegyik példányt egyedi portkészlettel.
Ha engedélyez egy gazdagép-alapú tűzfalat az SQL Server platformon, állítsa be úgy, hogy a megfelelő portokat engedélyezze. Ezenkívül hálózati tűzfalakat kell beállítani az SQL Server-rel kommunikáló számítógépek között.
Az SQL Server adott port használatára való konfigurálására vonatkozó példát lásd: Kiszolgáló konfigurálása adott TCP-port figyelésére.
Feltárás és közzététel
A Konfigurációkezelő a következő portokat használja a helyadatok felderítéséhez és közzétételéhez:
- Lightweight Directory Access Protocol (LDAP): 389
- Biztonságos LDAP (LDAPS, aláíráshoz és kötéshez): 636
- Globális katalógus LDAP: 3268
- RPC végpontleképező: 135
- RPC: Dinamikusan lefoglalt magas TCP-portok
- TCP: 1024: 5000
- TCP: 49152: 65535
A Konfigurációkezelő által létrehozott külső kapcsolatok
A helyszíni Konfigurációkezelő-ügyfelek vagy -helyrendszerek a következő külső kapcsolatokat létesíthetik:
Az internetes ügyfeleket támogató helyrendszerek telepítési követelményei
Megjegyzés:
Ez a szakasz csak az internetalapú ügyfélkezelésre (IBCM) vonatkozik. A leírtak nem vonatkoznak a felhőalapú felügyeleti átjáróra. További információt az Ügyfelek kezelése az interneten című témakörben talál.
Az internetalapú felügyeleti pontok, az internetalapú ügyfeleket támogató terjesztési pontok, a szoftverfrissítési pont és a tartalék állapotpont az alábbi portokat használja a telepítéshez és a javításhoz:
Helykiszolgáló
-->Helyrendszer: RPC végpontleképező UDP- és 135-ös TCP-portot használvaHelykiszolgáló
-->Helyrendszer: RPC dinamikus TCP-portokHelykiszolgáló
<-->Helyrendszer: Kiszolgálói üzenetblokkok (SMB) a 445-ös TCP-portot használva
Az alkalmazások és csomagok terjesztési pontokon való telepítéséhez a következő RPC-portok szükségesek:
Helykiszolgáló
-->terjesztési pontja: RPC-végpontleképező UDP- és 135-ös TCP-portot használvaHelykiszolgáló
-->terjesztési pontja: RPC dinamikus TCP-portok
Az IPsec használatával biztonságossá teheti a helykiszolgáló és a helyrendszerek közötti forgalmat. Ha korlátoznia kell az RPC protokollal használt dinamikus portokat, használja a Microsoft RPC konfigurációs eszközt (rpccfg.exe). Az eszközzel korlátozott számú portot konfigurálhat ezekhez az RPC-csomagokhoz. További információ: Az RPC konfigurálása bizonyos portok használatára, illetve e portok biztonságossá tétele IPsec használatával.
Fontos
Az ilyen helyrendszerek telepítése előtt győződjön meg arról, hogy a távoli beállításjegyzék-szolgáltatás fut a helyrendszer-kiszolgálón, és ha adott meg egy helyrendszer-telepítési fiókot, ha a helyrendszer egy másik Active Directory erdőben található, megbízhatósági kapcsolat nélkül. A távoli beállításjegyzék-szolgáltatást például helyrendszereket, például lekéréses és standard terjesztési pontokat és távoli SQL-kiszolgálókat futtató kiszolgálók használják.
A Konfigurációkezelő ügyféltelepítés által használt portok
Az ügyféltelepítés során a Konfigurációkezelő által használt portok a központi telepítési módszertől függenek:
Az egyes ügyféltelepítési módszerek portjainak listáját lásd: A Konfigurációkezelő-ügyfél telepítésekor használt portok
A Windows tűzfal ügyféltelepítésre és a telepítés utáni kommunikációra történő konfigurálásával kapcsolatos további információkért lásd: Windows tűzfal és ügyfélport-beállítások
Az áttelepítés által használt portok
Az áttelepítést futtató helykiszolgáló több port használatával csatlakozik a forráshierarchia megfelelő helyeihez. További információt Az áttelepítéshez szükséges konfigurációk című témakörben talál.
A Windows Server által használt portok
Az alábbi táblázat felsorol néhányat a Windows Server által használt fő portok közül.
| Leírás | UDP | TCP |
|---|---|---|
| DNS | 53 | 53 |
| DHCP | 67 és 68 | -- |
| NetBIOS-névfeloldás | 137 | -- |
| NetBIOS Datagram Service | 138 | -- |
| NetBIOS-munkamenet szolgáltatás | -- | 139 |
| Kerberos-hitelesítés | -- | 88 |
További információért olvassa el az alábbi témaköröket:
A Windows szolgáltatásainak áttekintése és a hálózatiport-követelmények
Tűzfal konfigurálása tartományokhoz és megbízhatósági kapcsolatokhoz
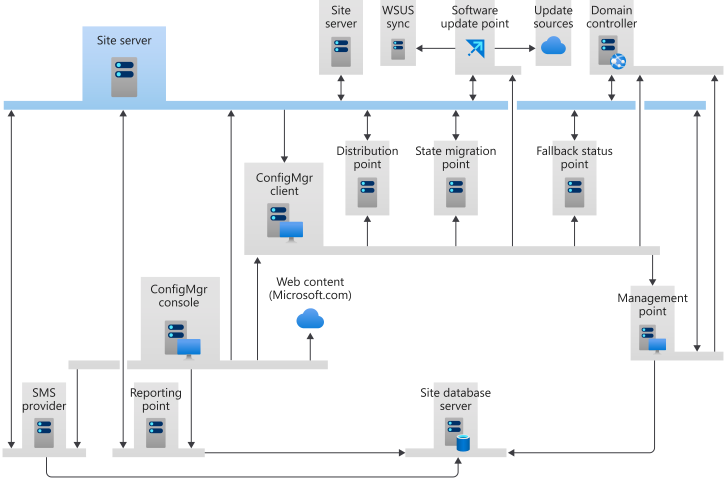
Diagram
Az alábbi ábra egy tipikus Konfigurációkezelő-hely fő összetevői közötti kapcsolatokat mutatja be. Jelenleg nem tartalmazza az összes kapcsolatot.