Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A szervezet a Azure Virtual Network használatával biztosíthatja, hogy a Power Platform szolgáltatásai biztonságos és ellenőrzött hálózati környezetben működjenek, ezáltal csökkentve az adatszivárgások és a jogosulatlan hozzáférés kockázatát. Ez a tanulmány részletes elemzést nyújt a Power Platform Azure Virtual Network támogatásáról. Kiemeli a legfontosabb előnyöket, felvázolja a megvalósítási folyamatot és a műszaki architektúrát, ismerteti a valós használati eseteket, és gyakorlati betekintést nyújt egy sikeres esettanulmányból. Ez egy értékes erőforrás az informatikai szakemberek és döntéshozók számára, akik javítani szeretnék a hálózat biztonságát és működési hatékonyságát.
A legfontosabb előnyök
Fokozott biztonság: Biztonságos hálózatban tárolhatja a Power Platform szolgáltatásokat, megvédve a bizalmas adatokat az illetéktelen hozzáféréstől és az esetleges jogsértésektől.
Kapcsolat: Biztonságos és megbízható kapcsolatok létesítése a Power Platform szolgáltatásai és más Azure erőforrások között, javítva az általános kapcsolatot.
Egyszerűsített hálózatkezelés: Egyszerűsítse a hálózatkezelést a Power Platform szolgáltatások hálózati beállításainak konfigurálásának és kezelésének központosított és egységes megközelítésével.
Skálázhatóság: Skálázza hatékonyan a Power Platform szolgáltatásokat, és biztosítsa, hogy a hálózati erőforrások az üzleti igényeknek megfelelően növekedjenek.
Megfelelőség: Feleljen meg a hálózati biztonságra és az adatvédelemre vonatkozó szabályozási és megfelelőségi követelményeknek.
Background
Microsoft Power Platform egy vezető alacsony kódszámú/kód nélküli platform, amely lehetővé teszi, hogy a felhasználók alkalmazásokat hozzanak létre, automatizálják a munkafolyamatokat és elemezzék az adatokat – még akkor is, ha nem profi fejlesztők – az adott üzleti igényekre szabott egyéni megoldások létrehozásához, az innováció elősegítéséhez és a termelékenység növeléséhez. A Power Platform a következő Microsoft-szolgáltatásokat foglalja magában:
- Dataverse, amely egy alap adatplatformként szolgál, biztonságos és skálázható környezetet biztosítva az adatok tárolásához és kezeléséhez.
- Power Apps felhasználóbarát felületet biztosít az egyéni alkalmazások létrehozásához.
- Power Automate húzással automatizálhatja az ismétlődő feladatokat és munkafolyamatokat.
- Power BI robusztus adatvizualizációs és elemzési képességeket kínál.
- Power Pages felhasználóbarát felületet kínál professzionális szintű webhelyek létrehozásához.
- Copilot Studio lehetővé teszi intelligens robotok és ügynökök létrehozását anélkül, hogy alapos ismereteket szerzett volna az AI-tervezésről.
Ezeknek az összetevőknek a virtuális hálózatokat használó Azure-erőforrásokkal való integrációja javítja a Power Platform általános funkcióit és biztonságát. A virtuális hálózatok biztonságos és elkülönített hálózati környezetet biztosítanak, amelyben Power Platform szolgáltatások működhetnek, lehetővé téve a szervezet számára a hálózati forgalom szabályozását és kezelését, miközben biztosítja az adatok szabályozási követelményeknek megfelelő védelmét.
Hálózati biztonság és Virtual Network integráció
A hálózati biztonság minden digitális infrastruktúra kritikus fontosságú szempontja. A Power Platform szolgáltatásokból kimenő forgalom védelme elengedhetetlen a jogosulatlan hozzáférés, az adatszivárgások és egyéb biztonsági fenyegetések megelőzéséhez. Virtual Network integráció nélkülözhetetlen szerepet játszik. Az adatátvitel biztonságos útvonalának biztosításával és annak biztosításával, hogy a Power Platform-szolgáltatásokból érkező összes forgalom szabályozott és figyelt hálózati környezeten keresztül haladjon, csökkenti a potenciális fenyegetéseknek való kitettség kockázatát.
A Virtual Network támogatás implementálásával szervezete szigorú biztonsági szabályzatokat kényszeríthet ki, figyelheti a hálózati forgalmat, és valós időben észlelheti az esetleges rendellenességeket. Ez az ellenőrzési szint kulcsfontosságú a bizalmas adatok integritásának és bizalmasságának megőrzéséhez. Ugyanakkor Virtual Network integráció leegyszerűsíti az általános hálózati architektúrát, és javítja a megbízhatóságot azáltal, hogy lehetővé teszi a Power Platform-szolgáltatások számára, hogy zökkenőmentesen csatlakozzanak más Azure erőforrásokhoz.
A Power Platform Virtual Network támogatásának áttekintése
Virtual Network támogatás jelentős fejlesztés, amely robusztus biztonságot és jobb kapcsolatot biztosít a Power Platformhoz. A virtuális hálózatok a Azure hálózatkezelési képességeinek alapvető összetevői, így a szervezet a Power Platform-szolgáltatásokat a vállalati magánhálózatok erőforrásaihoz csatlakoztathatja. Biztonságos kommunikációt hoznak létre a Power Platform-szolgáltatások, más Azure erőforrások és hálózatok, például a helyszíni szolgáltatások, az adatbázisok, a tárfiókok és a kulcstartók között.
Ha a Power Platform szolgáltatásokból származó összes kimenő forgalmat egy virtuális hálózaton keresztül irányítja, a szervezet biztosíthatja, hogy az adatok biztonságosan legyenek továbbítva, és védve maradjanak a jogosulatlan hozzáféréstől. A virtuális hálózatok megbízható és konzisztens hálózati környezet biztosításával is javítják a kapcsolatot. A Power Platform-szolgáltatások és más Azure-erőforrások közötti biztonságos kapcsolatok létrehozása biztosítja a zökkenőmentes adatfolyamot és a hálózati erőforrások hatékonyabb használatát.
A színfalak mögött
A Power Platform-infrastruktúra egy kiszolgáló nélküli tárolóvezénylési rétegből áll, amely szigorú biztonsági határral hajtja végre a számítási feladatokat, és egyéni, számítási feladatszintű rendelkezésre állást és méretezhetőséget garantál. A tárolóvezénylési réteg kezeli az elkülönítésre szoruló összes számítási feladatot, beleértve a belső Microsoft-számítási feladatokat, például az összekötőket és az ügyfél számítási feladatait, például a beépülő modulokat.
A tárolóalapú számítási feladat lehetővé teszi, hogy a Power Platform Azure alhálózat-delegálási és Virtual Network injektálási funkciók kombinációjával támogassa a hálózati szintű elkülönítést. A Virtual Network injektálásával egy tároló injektálható egy virtuális hálózatba egy hálózati adapterkártya csatolásával. A tárolón futó számítási feladatok az ügyfél hálózatán lesznek végrehajtva, és magánhálózati IP-címeket használhatnak a hálózaton belül. A beépülő modul számítási feladatai hozzáférhetnek a felhasználói szolgáltatásokhoz, erőforrásokhoz vagy Azure erőforrásokhoz, amelyek privát kapcsolattal vannak elérhetővé téve ugyanahhoz a virtuális hálózathoz. Hasonlóképpen, az összekötői számítási feladata hozzáférhet a célerőforráshoz vagy -végponthoz ugyanazon a virtuális hálózaton belül.
Azure alhálózat delegálása
Virtual Network Power Platform támogatása Azure alhálózat-delegálásra támaszkodik. A vállalatok delegálnak egy alhálózatot a Power Platform szolgáltatások, például Dataverse beépülő modulok és összekötők számára a kérések futásidőben történő feldolgozásához. A tárolók a delegált alhálózat IP-címét használják a kérések kezeléséhez.
Mivel a tároló a delegált alhálózat határain belül működik, és annak IP-címét használja, a tárolóból érkező kimenő hívások a vállalat hálózati határain belül maradnak – azaz a hívás az alhálózat részét képező virtuális hálózatban marad. Ez a beállítás lehetővé teszi, hogy a szervezet teljes mértékben szabályozza a tárolók házirendjeit, szabályait és hálózati csomagjait. A delegált alhálózatra ugyanazokat a vezérlőket alkalmazhatja, mint a saját hálózatára.
A Power Platform nem kezeli a delegált alhálózat konfigurációját. Az egyetlen követelmény az, hogy a delegált alhálózat nem használható más erőforrásokhoz, és nem delegálható más szolgáltatásokhoz. Az alhálózat delegálása után az alhálózaton belüli IP-címek le vannak foglalva a Power Platform számára.
A tárolók internet-hozzáférése alapértelmezés szerint nincs korlátozva. A virtuális hálózatra alkalmazott konfigurációval korlátozhatja vagy szabályozhatja a hálózati forgalom kimenő forgalmát. Az internet-hozzáférés korlátozásával kapcsolatos információkért tekintse meg a kimenő kapcsolatok biztonságossá tételének ajánlott eljárásait.
Az alábbi tábla összefoglalja a delegált alhálózat tulajdonjogát, valamint az ügyfelek és a Microsoft számára elérhető vezérlőket.
| Vezérlők | Description | Tulajdonjog |
|---|---|---|
| NAT Gateway | Csatoljon egy NAT-átjárót a delegált alhálózathoz a Power Platform-tárolók kimenő internetes forgalmának korlátozásához és szabályozásához. | Customer |
| Hálózati biztonsági csoportok (NSG-k) | Az ügyfelek NSG-ket társíthatnak a delegált alhálózathoz. Biztonsági szabályok definiálása és érvényesítése az alhálózatra irányuló és onnan érkező bejövő és kimenő forgalom szabályozására. | Customer |
| Útvonaltáblák | Az ügyfelek útvonaltáblákat társíthatnak a delegált alhálózathoz. Egyéni útválasztási szabályzatok definiálása a virtuális hálózaton belüli és a külső hálózatok forgalmának szabályozásához. | Customer |
| Hálózatfigyelés | A hálózatfigyelés segít fenntartani a biztonsági szabályzatoknak való megfelelést azáltal, hogy a forgalmat a vállalat virtuális magánhálózatán keresztül kényszeríti. | Customer |
| IP-cím kezelése | Az ügyfelek szabhatják meg a delegált alhálózat IP-címtartományát, ezáltal biztosítva, hogy a magánhálózati IP-címtartományokat használjon, például 10.0.0.0/8, 192.168.0.0/16 vagy 172.16.0.0/12. | Customer |
| DNS-konfiguráció | Az ügyfelek egyéni DNS-beállításokat konfigurálhatnak a delegált alhálózathoz, beleértve Azure DNS bejegyzéseket is. | Customer |
| Tároló | A tárolók Virtual Network által támogatott szolgáltatásoktól érkező kéréseket hajtanak végre, és IP-címeket szereznek be a delegált alhálózatról. | Microsoft |
Technikai architektúra
A Power Platform megoldás technikai architektúrája azt mutatja be, hogyan működnek együtt és hogyan integrálhatók az olyan összetevők, mint az adatforrások, összekötők, szolgáltatások és alkalmazások. Az ábra kiemeli a virtuális hálózatok használatát a biztonság és a kapcsolat javítása érdekében azáltal, hogy lehetővé teszi a Power Platform szolgáltatások számára, hogy privát és védett erőforrásokhoz csatlakozzanak anélkül, hogy elérhetővé tennék őket az internetnek. Az architektúra bemutatja, hogy a irányítják a végrehajtási kéréseket a virtuális hálózat tárolóihoz a tárolóelkülönítési határok fenntartása mellett.
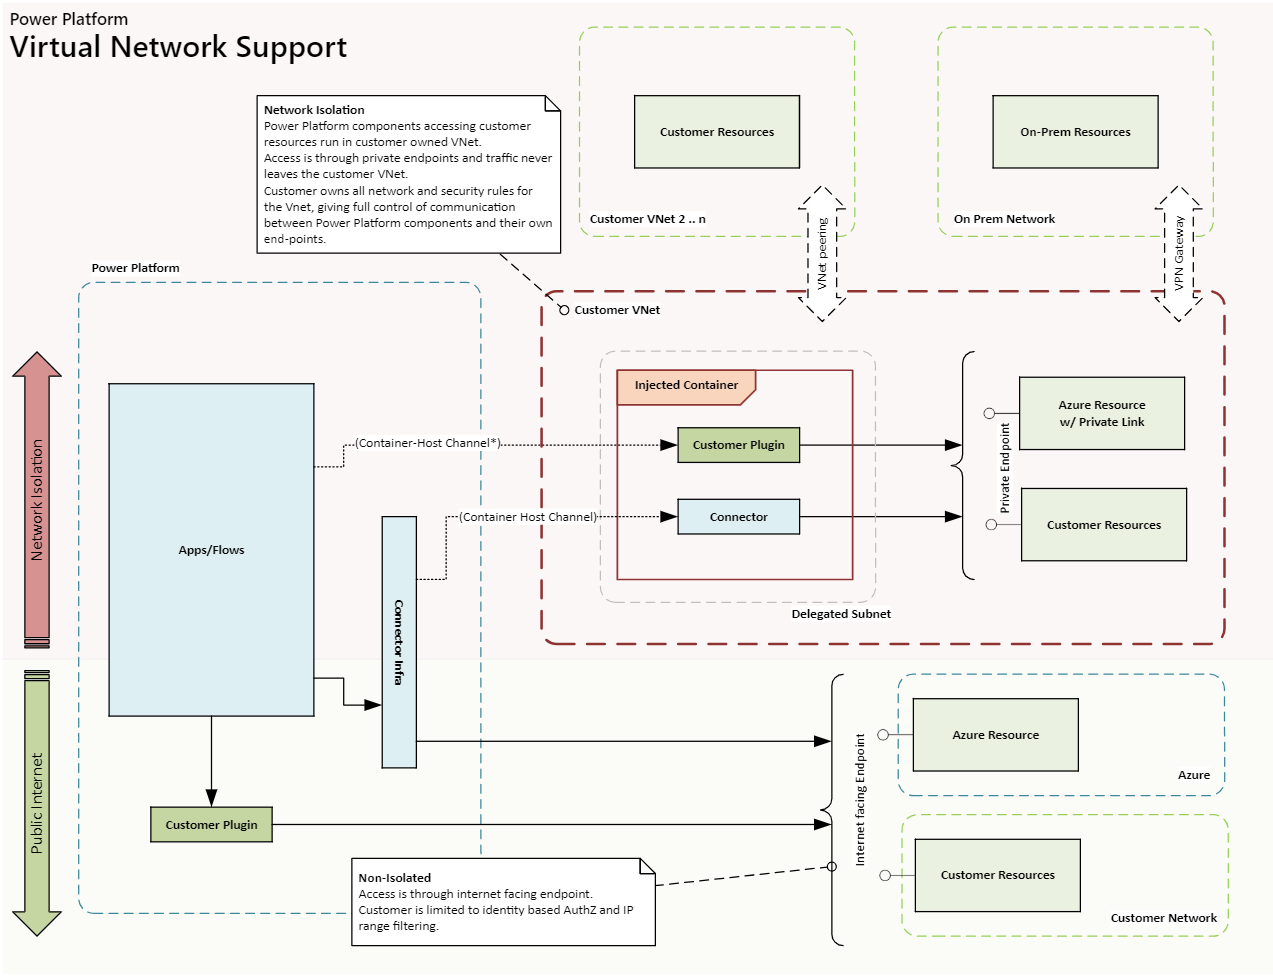
Egy Virtual Network konfigurációban a beépülő modult vagy összekötőt futtató tároló a szervezet virtual network része. A virtuális hálózat végpontjaival való kommunikáció a virtuális hálózat határán belül marad. A határt kiterjesztheti más virtuális vagy helyszíni hálózatokra a virtuális hálózati partnerkapcsolat teremtésével, valamint az ExpressRoute csatlakozással vagy a VPN-átjáróval.
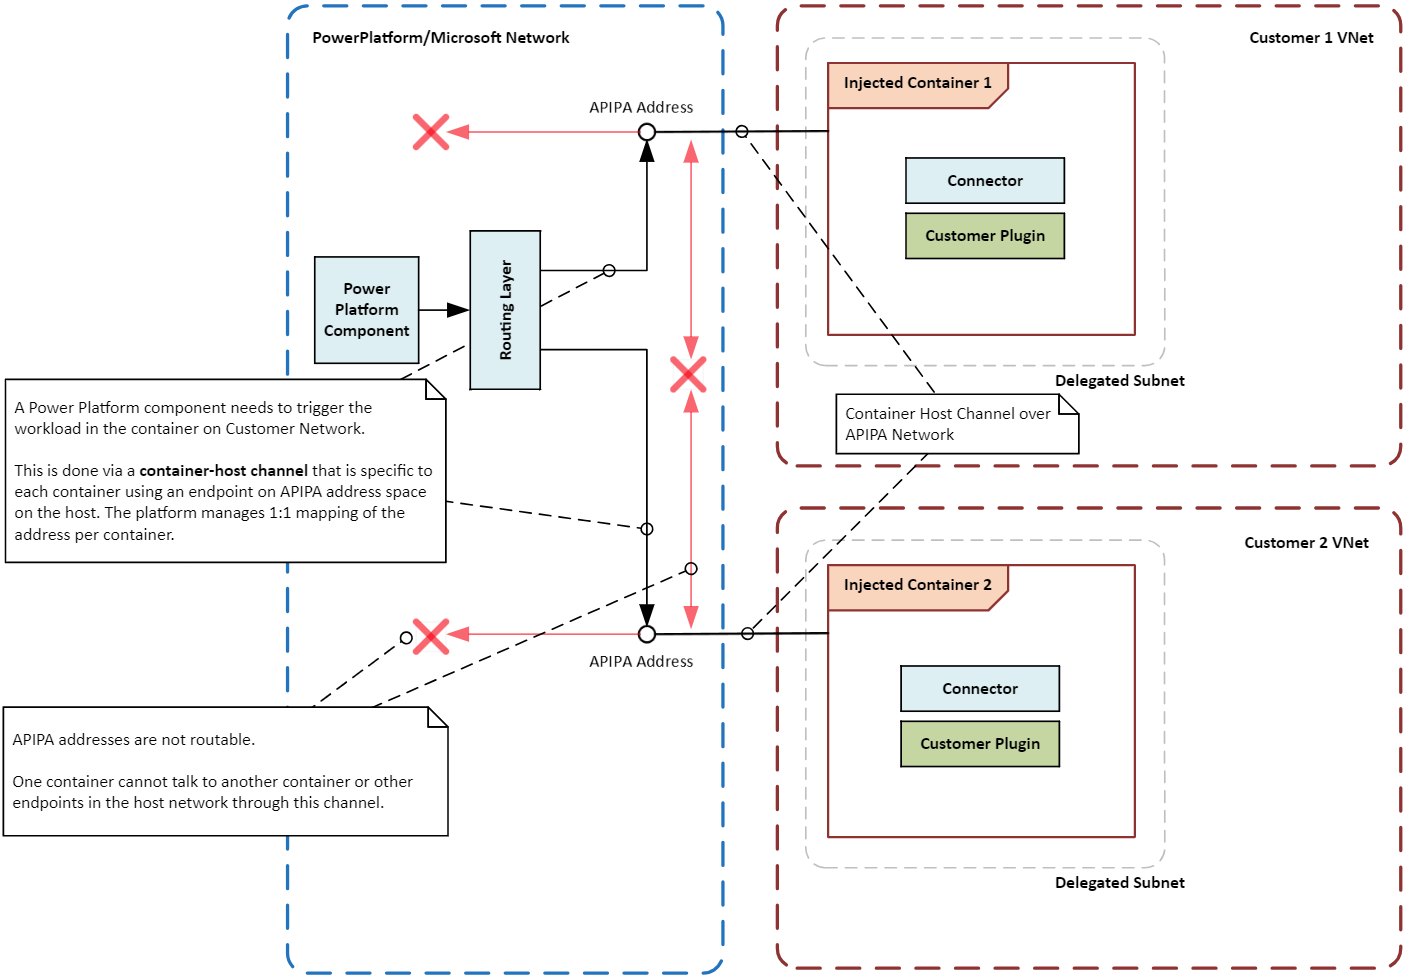
A virtuális hálózat tárolóalapú számítási feladatának Power Platform összetevőinek kommunikálniuk kell a számítási feladat más összetevőivel. Előfordulhat például, hogy a Power Platformnak aktiválnia kell egy beépülő modult, vagy meg kell hívnia egy összekötőt a számítási feladatban.
Mivel a tároló nincs közvetlenül a fő hálózati infrastruktúrához csatlakoztatva, a rendszer egy speciális kommunikációs útvonalat vagy csatornát hoz létre a tároló és a vezénylési réteg között. A csatorna egy speciális helyi IP-címet, más néven APIPA-címet használ, hogy adott utasításokat vagy jeleket küldjön a tárolóban futó számítási feladatnak. Csak bizonyos típusú üzenetek érhetik el a számítási feladatot, így biztosítva, hogy a tároló és a számítási feladat biztonságos és elkülönített maradjon.
Az alábbi ábra bemutatja, hogyan különítik el a tárolókat egymástól és a gazdagéptől olyan virtuális hálózatok használatával, amelyek a végrehajtási kéréseket tárolókhoz irányítják, miközben fenntartják az elkülönítési határokat.
A Power Platform Virtual Network támogatásának bekapcsolása
Kövesse az A power Platform Virtual Network támogatásának beállítása című útmutatóban leírtakat.
Gyakori használati esetek és valós példák
Ebben a szakaszban a Power Platform megoldásokkal rendelkező virtuális hálózatok gyakori használati eseteit ismerheti meg. Valós példákat is megismerhet arról, hogy a különböző iparágak hogyan profitáltak a használatukból.
Használati esetek
Secure adatintegráció: A szervezet Virtual Network támogatással biztonságosan csatlakoztathatja a Power Platform-szolgáltatásokat a privát adatforrásokhoz, például Azure SQL Database, Azure Storage és helyszíni erőforrásokhoz. A virtuális hálózat biztosítja, hogy az adatok a szervezet hálózati határain belül maradjanak, és ne legyenek elérhetők a nyilvános interneten.
Privát végpontok összekötőkhöz: A Power Platform összekötők a Virtual Network támogatásával hozhatnak létre privát végpontokat a biztonságos kommunikációhoz. A magánhálózat szükségtelenné teszi a nyilvános IP-címeket, és csökkenti az adatkiszivárgás kockázatát.
Secure Copilot Studio-integrációk: A Copilot Studióban a Power Platform-összekötők Virtual Network támogatásával biztonságos kapcsolatot létesíthet az adatforrásokkal. A magánhálózat kiküszöböli az adatforrások nyilvános internetnek való kitettségével kapcsolatos kockázatokat, és csökkenti az adatkiszivárgás kockázatát.
Valós példák
Az iparági szervezetek Virtual Network Power Platform-támogatásban részesülhetnek. A Power Platform szolgáltatások privát adatforrásokhoz való biztonságos csatlakoztatásával a szervezetek javíthatják biztonsági helyzetüket, javíthatják a kapcsolatot, és biztosíthatják a szabályozási követelményeknek való megfelelést.
Pénzügyi intézmények: Egy nagy bank virtuális hálózattal biztonságosan csatlakoztathat Power Platform-megoldásokat és Dynamics 365 alkalmazásokat védett adatbázisaihoz és szolgáltatásaihoz. Ez a beállítás lehetővé teszi a bank számára, hogy biztonságos munkafolyamatokat hozzon létre és automatizálja a folyamatokat anélkül, hogy bizalmas információkat akaratlanul közzétenne a nyilvános interneten, így biztosítja az ügyféladatok védelmét és a szabályozási követelményeknek való megfelelést.
Healthcare-szolgáltatók: Egy egészségügyi szervezet virtuális hálózattal csatlakoztathatja a Power Platform-megoldásokat és Dynamics 365 alkalmazásokat az elektronikus állapotrekord-rendszereihez. A magánhálózat használható a betegadatokhoz való biztonságos hozzáférésre, a biztonságos kommunikációs csatornák létrehozására az osztályok között, valamint a szolgáltató és a külső partnerek között.
Retail vállalatok: A kiskereskedelmi vállalatok virtuális hálózattal biztonságosan csatlakoztathatják a Power Platform-megoldásokat és Dynamics 365 alkalmazásokat a készletkezelési rendszerekhez és az ügyféladatbázisokhoz. A privát kapcsolatok lehetővé teszik a vállalat számára a műveletek egyszerűsítését, a készletkövetés javítását és az ügyfélszolgálat javítását, miközben biztosítják a bizalmas adatok védelmét.
Felügyelő ügynökségek: A kormányzati szervek virtuális hálózattal biztonságosan csatlakoztathatják a Power Platform-megoldásokat és Dynamics 365 alkalmazásokat a belső rendszereikhez és adatbázisaikhoz. A privát kapcsolatok lehetővé teszik az ügynökségek számára a folyamatok automatizálását, az adatmegosztás javítását és az együttműködés fokozását, miközben szigorú biztonsági és megfelelőségi szabványokat tartanak fenn.
Integrációs minták
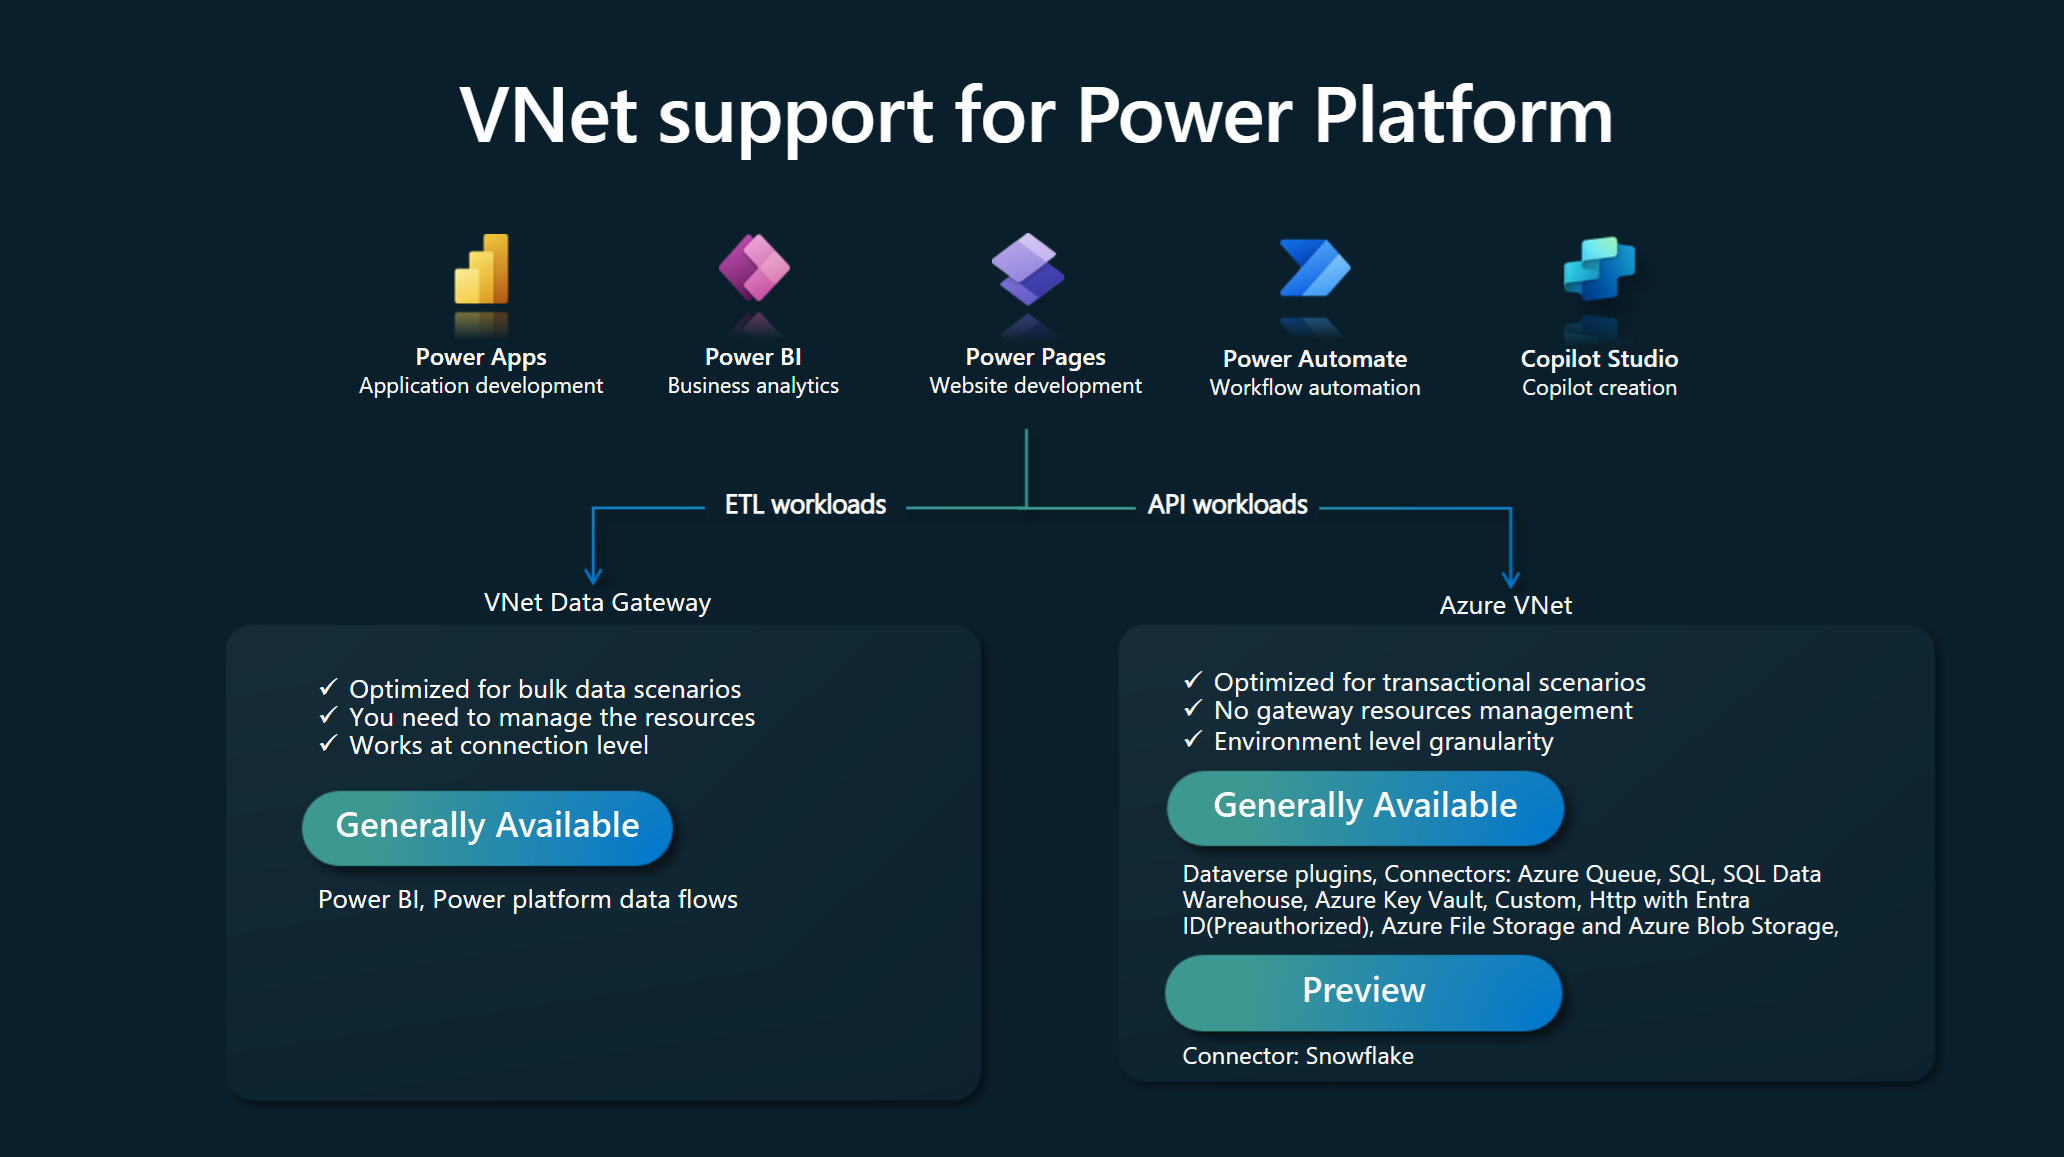
A környezetben futtatni kívánt számítási feladatok típusai határozzák meg az integrációs mintát a Power Platform számára. Néhány kivételtől eltekintve Virtual Network Power Platform-támogatást integrációs mintaként használhatja a környezetében.
API-számítási feladatok: Ha API-számítási feladatokat, például beépülő modulokat, összekötőket vagy szolgáltatásvégpontokat tervez futtatni, a virtuális hálózat az egyetlen támogatott módja annak, hogy biztonságosan integrálja őket a hálózaton belüli adatforrásokkal. A virtuális hálózatok nem támogatják az összekötők azon részhalmazát, amelyek nem Microsoft-illesztőprogram-követelményekkel rendelkeznek, vagy Windows authentication használnak. Ezek az összekötők nincsenek széles körben használatban, és virtuális hálózat helyett helyszíni adatátjárót kell használniuk. A következő beépülő modulok és összekötők általánosan elérhetők a virtuális hálózatokban való használatra:
- Dataverse beépülő modulok
- Egyéni összekötők
- Azure Blob Storage
- Azure fájltároló
- Azure Key Vault
- Azure Queues
- Azure SQL Data Warehouse
- HTTP a Microsoft Entra ID-vel (előzetesen engedélyezett)
- SQL Server
ETL számítási feladatok: A Power BI-ban és a Power Platform-adatfolyamokban lévő számítási feladatok kinyerése, átalakítása, betöltése (ETL) virtuális hálózati adatátjárókat használ.
Az alábbi ábra az API- és ETL-számítási feladatok integrációs mintáit mutatja be.
Konfigurációs szempontok
A Power Platform Virtual Network támogatásának beállításakor vegye figyelembe az alábbi szempontokat.
Régiók és helyszínek
A delegált alhálózatoknak Azure régiókban meg kell egyeznie a Power Platform-környezet helyével. Ha például a Power Platform-környezet a Egyesült Államok található, akkor a két virtuális hálózatnak és alhálózatnak a eastus és westus Azure régióban kell lennie. Az Azure régiókról és helyekről a támogatott régiók és helyszínleképezések listájában találja meg a legújabb információkat.
Ha a Azure erőforrásai különböző Azure régiókban találhatók, akkor is a megfelelő Azure helyen kell üzembe helyeznie a Power Platform-környezetek virtuális hálózatait. Használjon virtuális hálózati társviszony-létesítést vagy hasonló nagy sebességű és alacsony késleltetésű kapcsolati lehetőséget az erőforrások összekapcsolásához a virtuális hálózatokkal. A Microsoft globális hálózata több lehetőséget kínál a Power Platform virtuális hálózat és a vállalati virtuális hálózat közötti kapcsolat létrehozására.
Alhálózat mérete
A virtuális hálózat delegált alhálózatméretének alkalmazkodnia kell a használat jövőbeli növekedéséhez és az új szolgáltatások hozzáadásához. Az alhálózat megfelelő méretezése biztosítja, hogy a kérések ne legyenek szabályozva. Az alhálózat méretezésével kapcsolatos további információért tekintse meg az Alhálózat méretének megbecslése a Power Platform környezetekhez című témakört.
Azure NAT-átjáró
Az Azure NAT Gateway biztonságos, skálázható kimenő kapcsolatot biztosít a delegált alhálózat tárolóihoz. Ha alhálózathoz csatlakozik, a NAT-átjáró lesz a következő ugrás az összes internetes forgalom számára, és a magánhálózati IP-címeket statikus nyilvános IP-címre fordítja. Ez központi vezérlési pontot biztosít a szervezetnek a kimenő internet-hozzáférés kezeléséhez.
Hálózatfigyelés
A hálózatfigyelés nyomon követi és elemzi a delegált alhálózat forgalmát, ami elengedhetetlen a lehetséges problémák azonosításához és megoldásához. A hálózati összetevők teljesítményébe és állapotába való betekintéssel a monitorozás segít megbizonyosodni arról, hogy a hálózat hatékonyan és biztonságosan működik. A figyelési eszközök észlelhetik az anomáliákat, például a szokatlan forgalmi mintákat vagy a jogosulatlan hozzáférési kísérleteket, lehetővé téve az időben történő beavatkozást és a kockázatcsökkentést.
Hálózati biztonsági csoportok
A hálózati biztonsági csoportok (NSG-k) segítségével olyan biztonsági szabályokat határozhat meg, amelyek a Azure-erőforrások felé és onnan érkező forgalmat szabályozzák. Alhálózat delegálásakor konfigurálhatja az NSG-ket úgy, hogy csak az engedélyezett forgalom legyen jóváhagyva, így megőrizheti a hálózat biztonságát és integritását. Az NSG-k alhálózatokra és egyes hálózati adapterekre is alkalmazhatók, így rugalmasságot biztosítanak a forgalom különböző szinteken történő kezelésében.
Ajánlott eljárások a Power Platform szolgáltatásokból származó kimenő kapcsolatok biztonságossá tételéhez
Az alábbi ajánlott eljárások segítenek a Power Platform-szolgáltatásokból kimenő kapcsolatok védelmében, amelyek elengedhetetlenek az adatkiszivárgási kockázatok mérsékléséhez és a biztonsági szabályzatok betartásához.
- Internet-hozzáférés korlátozása: Alapértelmezés szerint a tárolók korlátlan kimenő internet-hozzáféréssel rendelkeznek. Csatoljon egy NAT-átjárót a delegált alhálózathoz, hogy egy szabályozott útvonalon keresztül kényszerítse az összes internetkapcsolatot, biztosítva, hogy az összes kapcsolat a magánhálózaton keresztül legyen irányítva.
Megjegyzés:
Ha egy NAT-átjárót nem lehet üzembe helyezni, akkor is korlátozható az internet-hozzáférés, ha teljes mértékben kényszeríti az összes forgalmat a hálózaton keresztüli átirányításra egy következő ugrás konfigurálásával a virtuális hálózaton belül egy egyéni útválasztási tábla hozzáadásával, például. További információkért tekintse meg az Azure-beli virtuális hálózati forgalom útválasztását.
- Kimenő forgalom korlátozása: A NAT-átjáró üzembe helyezése után korlátozza a Power Platform-erőforrások kimenő forgalmát adott végpontokra. Használjon hálózati biztonsági csoportokat és Azure Firewall a forgalmi szabályok kikényszerítéséhez és a hozzáférés szabályozásához.
Megjegyzés:
Ha csak hálózati biztonsági csoportokat konfigurál, a következő ugrás konfigurálása nélkül (azaz NAT-átjáró csatolása vagy egyéni útválasztási tábla hozzáadása) a forgalom a megadott szabályok szerint korlátozott. Az internethez kötött forgalom azonban továbbra is ki fog haladni a Power Platform tulajdonában lévő IP-címekről.
Privát végpontok használata: Privát végpontok használata a Power Platform-szolgáltatások és Azure erőforrások közötti biztonságos kommunikációhoz. A privát végpontok biztosítják, hogy a forgalom a Azure hálózaton belül maradjon, és ne lépje át a nyilvános internetet.
Monitor és naplózási forgalom: Az Azure Network Watcher és Microsoft Sentinel használatával monitorozza és naplózhatja a Power Platform-szolgáltatások kimenő forgalmát, hogy valós időben felismerhesse és megválaszolhassa a potenciális biztonsági fenyegetéseket.
Biztonsági szabályzatok alkalmazása: Biztonsági szabályzatok kikényszerítése az Azure Policy és az Azure Firewall használatával, hogy minden kimenő kapcsolat megfeleljen a szervezet biztonsági követelményeinek. Az adatfolyam szabályozásához alkalmazzon adatveszteség-megelőzési szabályzatokat és végpontszűrést az összekötőkre.
Minta Virtual Network konfigurációk
Ebben a szakaszban mintakonfigurációkat biztosítunk a Power Platform Virtual Network támogatásához. Ezek a konfigurációk bemutatják, hogyan állíthat be virtuális hálózatokat és alhálózatokat különböző forgatókönyvekhez, biztosítva a Power Platform-szolgáltatások és Azure erőforrások közötti biztonságos kapcsolatot.
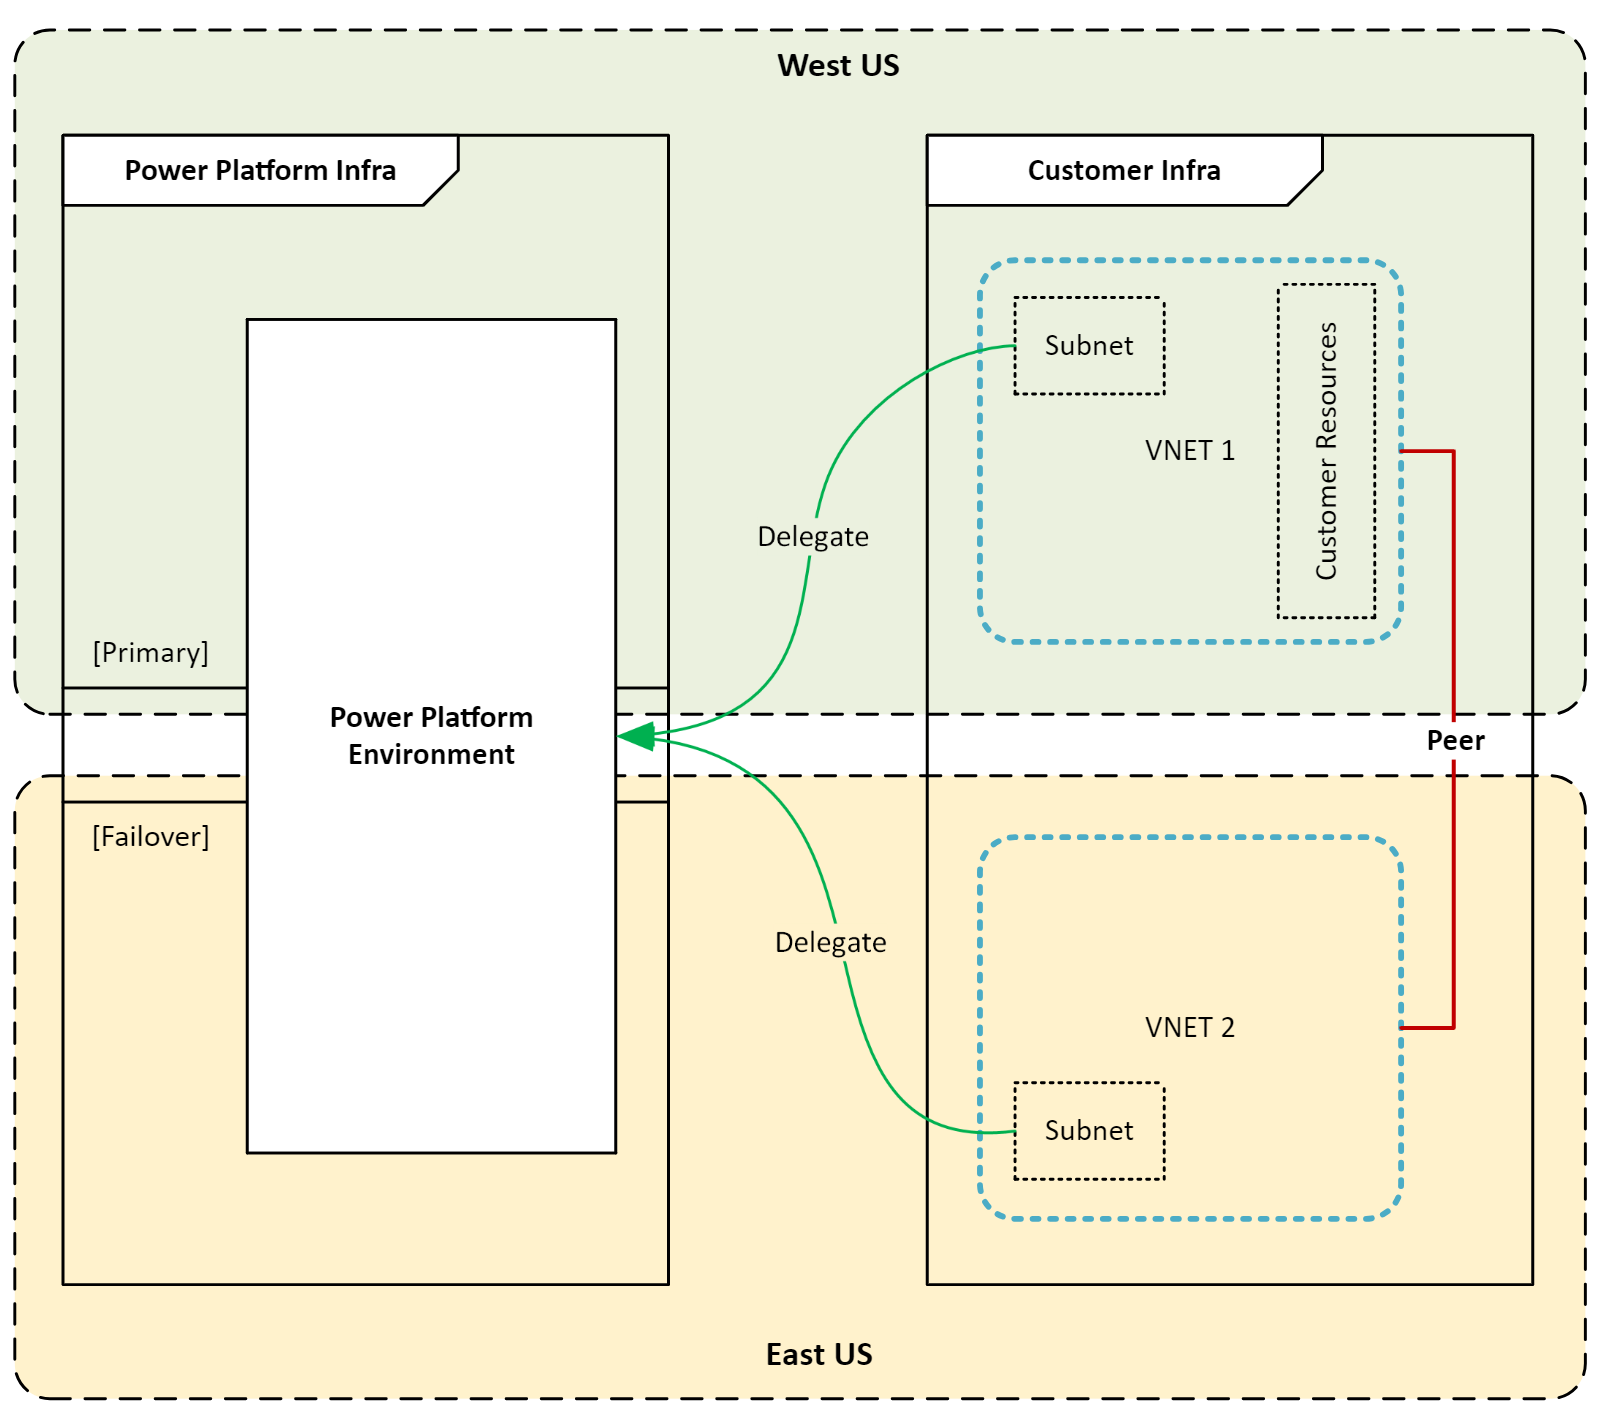
Ha az Azure-erőforrásai párosított Azure-régióban vannak, és a Power Platform-környezet az Egyesült Államokban található
Ebben a forgatókönyvben a következőket feltételezzük:
- A Power Platform-környezet az Egyesült Államokban található.
- A virtuális hálózat Azure régiója az USA nyugati régiója és az USA keleti régiója.
- A vállalati erőforrások egy virtuális hálózatban, a VNET1-ben találhatók az USA nyugati régiójában.
Ebben a forgatókönyvben az alábbi minimális konfiguráció szükséges Virtual Network támogatásának beállításához:
- Hozzon létre egy virtuális hálózatot (VNet1) az USA nyugati régiójában, és állítson be alhálózatokat a delegáláshoz.
- Hozzon létre egy második virtuális hálózatot (VNet2) az USA keleti régiójában, és állítson be alhálózatokat a delegáláshoz.
- Hozzon létre társviszony-létesítési kapcsolatot a VNet1 és a VNet2 között.
- Konfigurálja a Power Platform Virtual Network integrációját a kívánt környezetekhez az 1. és 2. lépésben létrehozott alhálózatok használatával.
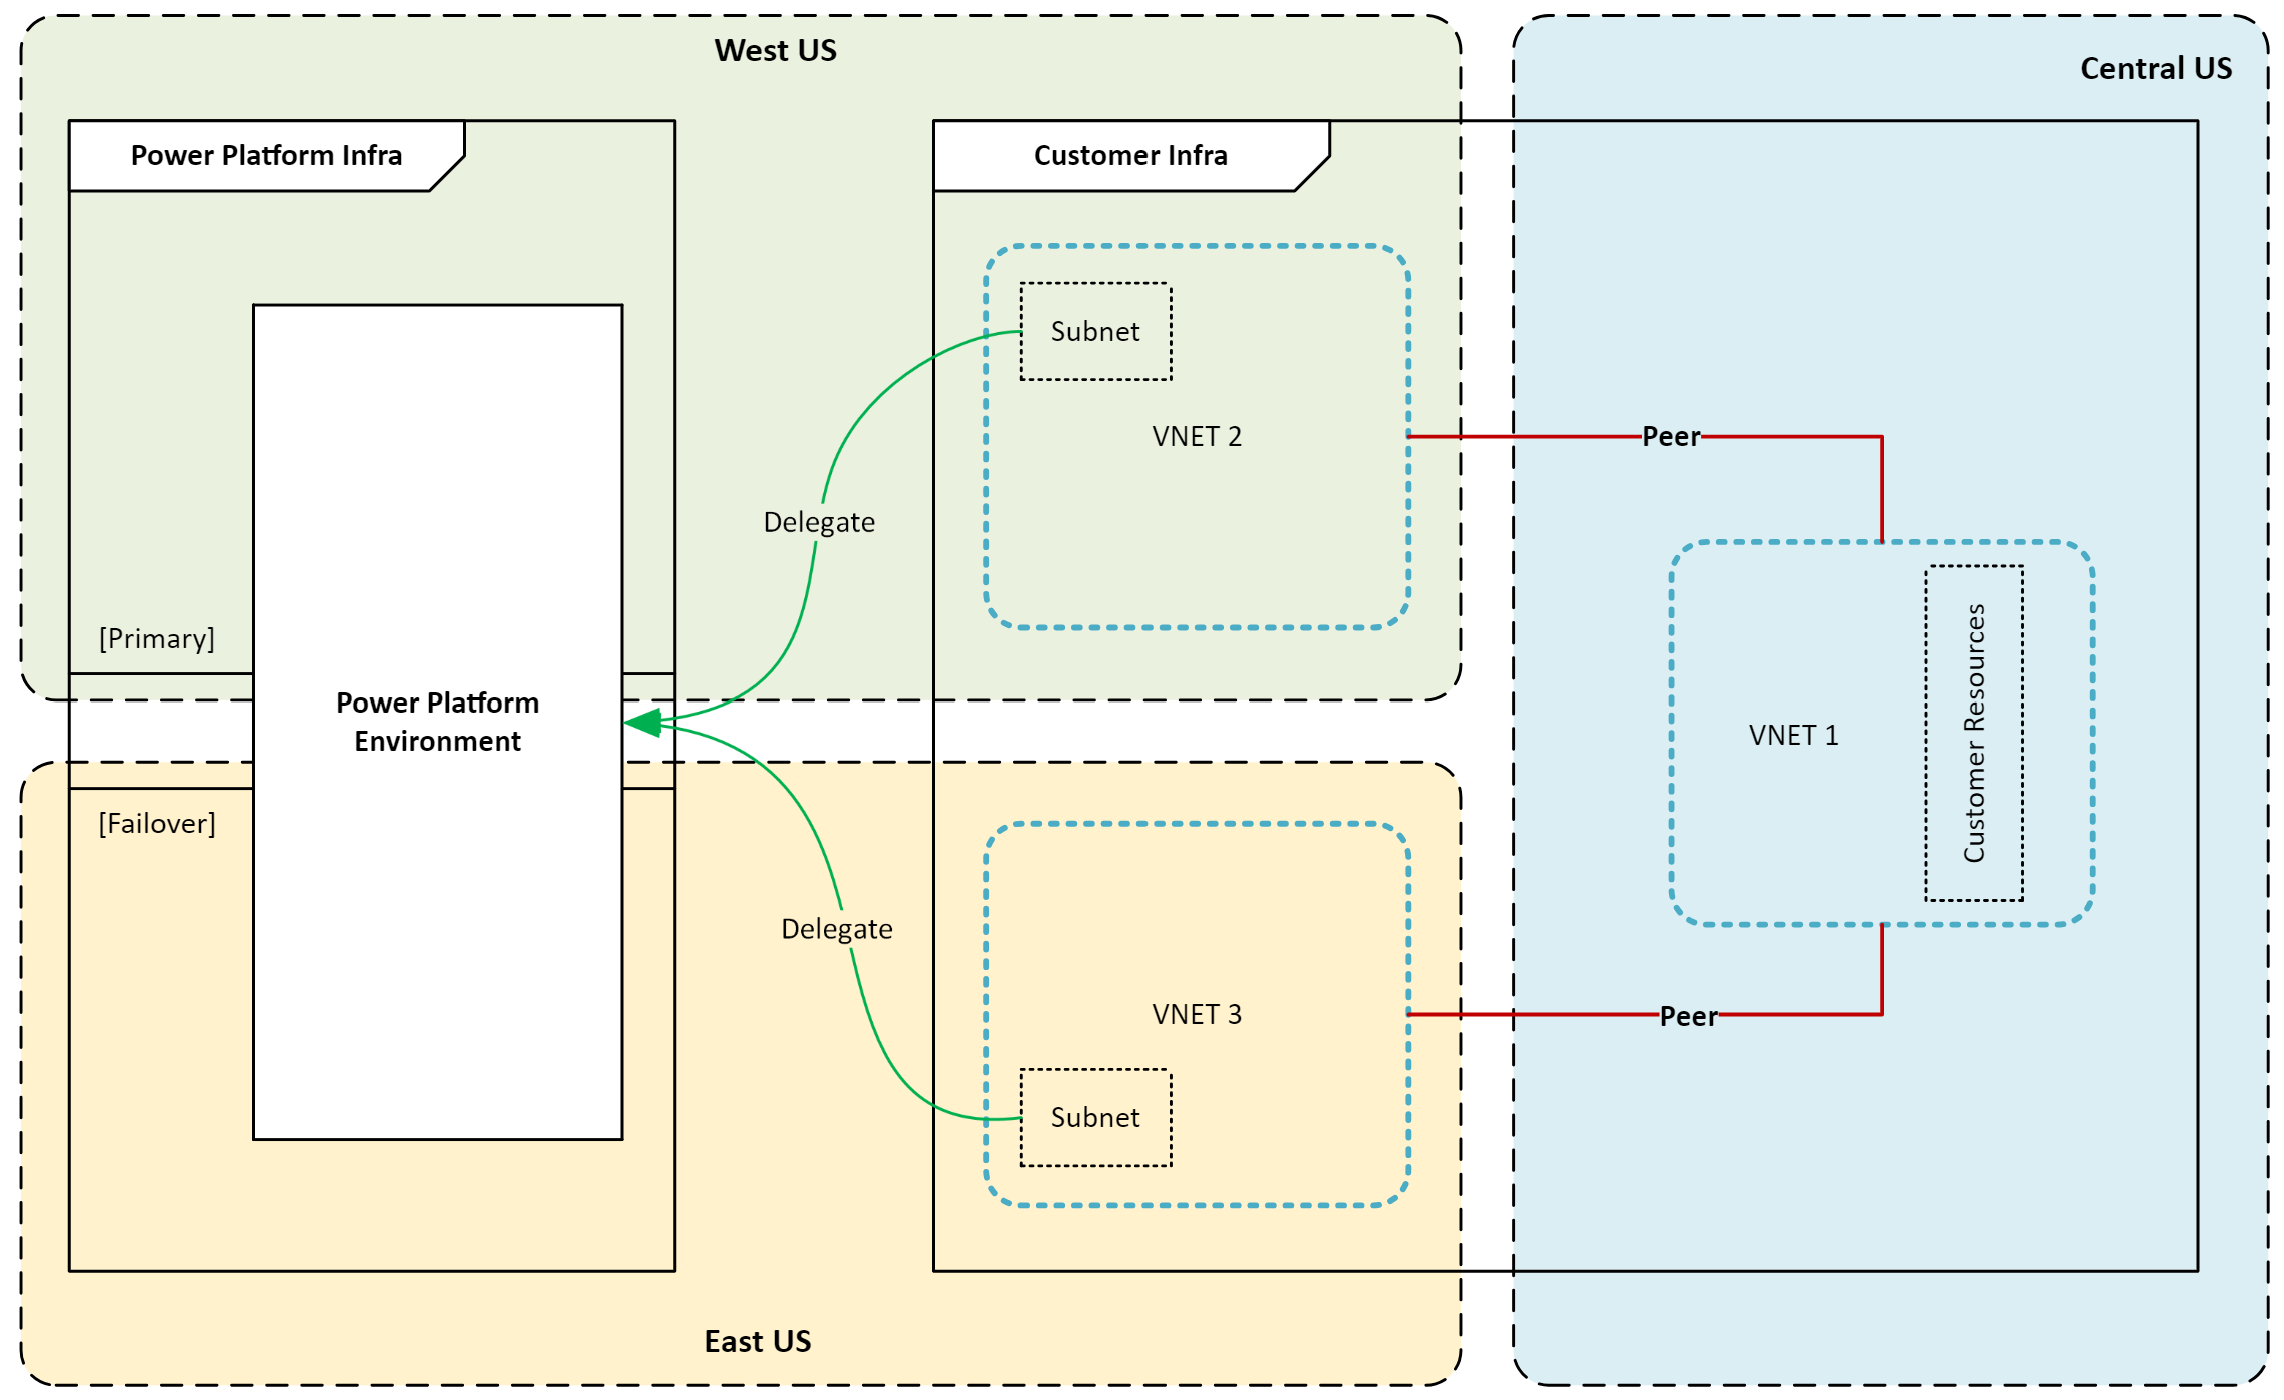
Ha Azure erőforrásai az USA középső Azure régiójában vannak, és a Power Platform-környezet az Egyesült Államokban található.
Ebben a forgatókönyvben a következőket feltételezzük:
- A Power Platform-környezet az Egyesült Államokban található.
- A virtuális hálózatok Azure-régiói az USA nyugati régiójára és az USA keleti régiójára vannak állítva.
- A vállalati erőforrások egy virtuális hálózatban, a VNet1-ben találhatók az USA középső régiójában.
Ebben a forgatókönyvben az alábbi minimális konfiguráció szükséges Virtual Network támogatásának beállításához:
- Hozzon létre egy virtuális hálózatot (VNet2) az USA nyugati régiójában, és állítson be alhálózatokat a delegáláshoz.
- Hozzon létre egy másik virtuális hálózatot (VNet3) az USA keleti régiójában, és állítson be alhálózatokat a delegáláshoz.
- Hozzon létre társviszony-létesítési kapcsolatot a VNet1 és a VNet2 között.
- Hozzon létre társviszony-létesítési kapcsolatot a VNet1 és a VNet3 között.
- Konfigurálja a Power Platform Virtual Network integrációját a kívánt környezetekhez az 1. és 2. lépésben létrehozott alhálózatok használatával.
Esettanulmány
Az alábbi esettanulmány bemutatja, hogy egy Microsoft-ügyfél hogyan implementálta sikeresen a Power Platform Virtual Network támogatását a biztonság és a kapcsolat javítása, valamint a jogszabályi követelményeknek való megfelelés biztosítása érdekében.
A vállalat üzleti rugalmasságát generatív MI-vel és biztonságos integrációval javítja a Azure Virtual Network
A generatív AI gyakorlati üzleti felhasználási eseteinek feltárása érdekében ügyfelünk hackathont tartott. Az esemény több civil fejlesztőt is összehozott, akik mindössze egy hónap alatt készítettek egy sikeres prototípust a Power Platform és Azure AI-szolgáltatások használatával. A hackathon nemcsak a generatív AI-ban rejlő lehetőségeket mutatta be, hanem értékes gyakorlati tapasztalatokat is nyújtott a résztvevőknek, elősegítve az innovációt és a szervezeten belüli együttműködést.
Vevői kihívások: A prototípusról a gyártásra való átállás jelentős kihívásokat jelentett. Az elsődleges akadály egy biztonságos, privát hálózati architektúra létrehozása volt a Power Platformon, és Azure, amely megfelelt a vállalat szigorú belső biztonsági szabályzatainak. Az adatvédelem és -biztonság biztosítása az agilitás és a skálázhatóság fenntartása mellett kulcsfontosságú volt az ügyfél számára.
Solution: Az ügyfél Azure alhálózat-delegálást – más szóval virtuális hálózatot – használt felügyelt környezettel a Power Platform és a privát Azure-erőforrások közötti privát hálózati architektúra létrehozásához. Ezzel az architektúrával az ügyfél biztonságosan csatlakoztatta Power Platform-alkalmazásait Azure szolgáltatásokhoz anélkül, hogy bizalmas adatokat tárt fel a nyilvános interneten.
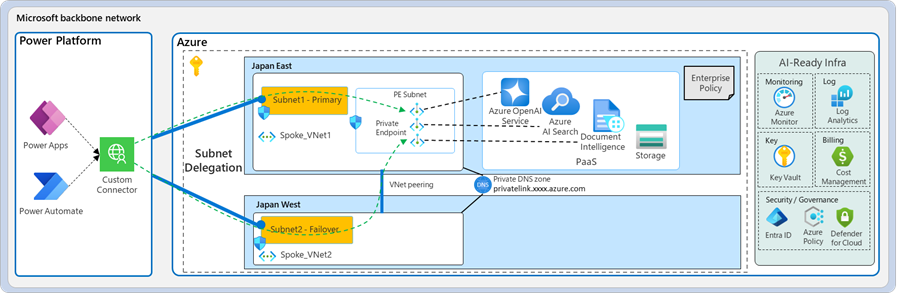
Előnyök: A megoldás bevezetése számos kulcsfontosságú előnnyel járt.
Az ügyfél egy biztonságos és agilis integrációs alaprendszert épített ki a Power Platform és a Azure között, felgyorsítva az üzleti érték megvalósítását. Az integráció zökkenőmentes adatfolyamot és fokozott együttműködést tett lehetővé a részlegek között.
Az új architektúra kiküszöbölte a helyszíni adatátjárókkal kapcsolatos költségeket és korlátozásokat. Mivel nincs szükség a helyszíni infrastruktúrára, így az ügyfél csökkentheti az üzemeltetési költségeket és egyszerűsítheti a karbantartást.
Az ügyfél mostantól más belső adatforrásokat is integrálhat, például a privát Amazon Web Servicest és a helyszíni API-kat ezen a platformon keresztül a Azure ExpressRoute. A bővítés lehetővé teszi az ügyfelek számára, hogy az adatok és szolgáltatások szélesebb körét használják, ami további innovációt és hatékonyságot eredményez.
Összegzés
Ebben a tanulmányban a Virtual Network támogatás Power Platformmal való integrálásának különböző aspektusait ismertettük. Megvitattuk a virtuális hálózatok használatának biztonsági előnyeit, például a bizalmas adatok jogosulatlan hozzáférés elleni védelmét, valamint a Power Platform szolgáltatások és a magánerőforrások közötti biztonságos kommunikáció biztosítását. Megvitattuk a gyakori használati eseteket és a valós példákat, különböző forgatókönyvek integrációs mintáit, és megfontoltuk a Virtual Network támogatásának konfigurálását. Megosztottuk az ajánlott eljárásokat a Power Platform szolgáltatásokból származó kimenő kapcsolatok biztonságossá tételéhez, például:
- A kimenő forgalom korlátozása
- Privát végpontok és alhálózat-delegálás használata
- A forgalom figyelése és naplózása
- Biztonsági házirendek alkalmazása
Végül megvizsgáltuk egy Microsoft-ügyfél esettanulmányát, amely sikeresen implementálta Virtual Network Power Platform támogatását a biztonság és a kapcsolat javítása érdekében, a jogszabályi követelményeknek való megfelelés biztosítása mellett.
Virtual Network Power Platform támogatása kulcsfontosságú funkció, amely lehetővé teszi a szervezetek számára a hálózati biztonság növelését, a kapcsolatok optimalizálását és a jogszabályi követelményeknek való megfelelést. A Virtual Network támogatást használó szervezetek biztonságosan csatlakoztathatják a Power Platform-szolgáltatásokat a privát adatforrásokhoz, így kiküszöbölhetik a források nyilvános internetre való kitegrálásával járó kockázatokat.