Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Artikel ini menunjukkan kepada Anda cara melihat metrik observabilitas dan meningkatkan pengamatan untuk kluster AKS dengan enkripsi KMS etcd.
Prasyarat
- Kluster AKS dengan enkripsi KMS etcd diaktifkan. Untuk informasi selengkapnya, lihat Menambahkan enkripsi Key Management Service (KMS) etcd ke kluster Azure Kubernetes Service (AKS).
- Anda harus mengaktifkan pengaturan diagnostik untuk brankas kunci untuk memeriksa log enkripsi.
Periksa konfigurasi KMS
Dapatkan konfigurasi KMS menggunakan
az aks showperintah .az aks show --name $CLUSTER_NAME --resource-group $RESOURCE_GROUP --query "securityProfile.azureKeyVaultKms"Output terlihat mirip dengan contoh output berikut:
...
"securityProfile": {
  "azureKeyVaultKms": {
    "enabled": true,
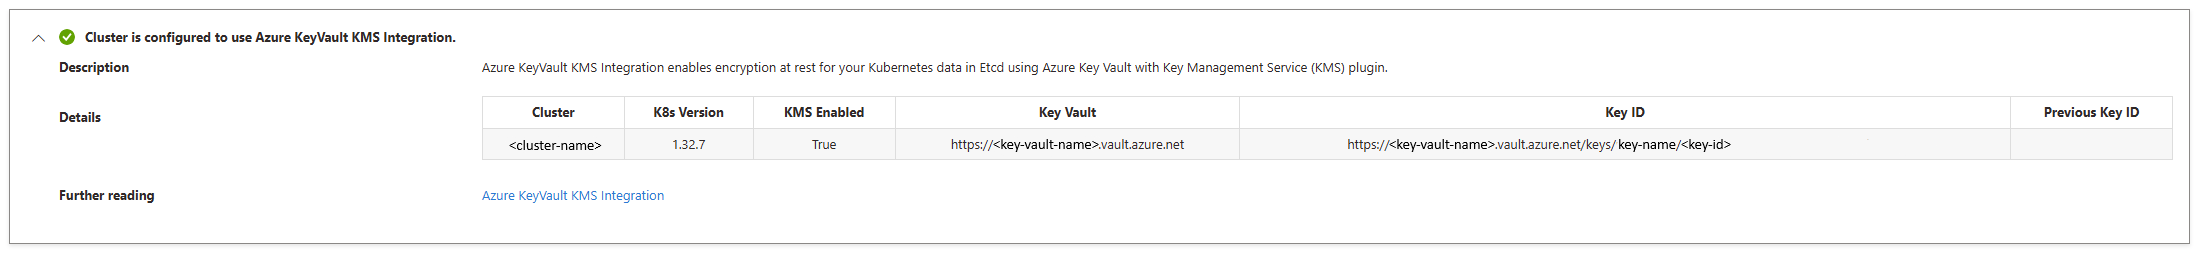
    "keyId": "https://<key-vault-name>.vault.azure.net/keys/<key-name>/<key-id>",
    "keyVaultNetworkAccess": "Public",
    "keyVaultResourceId": <key-vault-resource-id>
...
Mendiagnosis dan memecahkan masalah
Karena plugin KMS merupakan sidecar dari kube-apiserver pod, Anda tidak dapat mengaksesnya secara langsung. Untuk meningkatkan pengamatan KMS, Anda dapat memeriksa status KMS menggunakan portal Microsoft Azure.
- Di portal Azure, navigasikan ke kluster AKS Anda.
- Dari menu layanan, pilih Diagnosis dan selesaikan masalah.
- Di bilah pencarian, cari KMS dan pilih Masalah Integrasi KMS Azure KeyVault.
Contoh masalah
Katakanlah Anda melihat masalah berikut: KeyExpired: Operation encrypt isn't allowed on an expired key.
Karena plugin AKS KMS saat ini hanya memungkinkan BYO key vault dan kunci Anda sendiri, Anda bertanggung jawab untuk mengelola siklus hidup kunci tersebut. Jika kunci kedaluwarsa, plugin KMS gagal mendekripsi rahasia yang ada. Untuk mengatasi masalah ini, Anda perlu memperpanjang tanggal kedaluwarsa kunci untuk membuat KMS berfungsi dan memutar versi kunci.
Langkah selanjutnya
Untuk informasi selengkapnya tentang menggunakan KMS dengan AKS, lihat artikel berikut ini: