Artikel ini menjawab pertanyaan umum umum tentang Microsoft Defender untuk Cloud. Gunakan FAQ ini untuk menemukan panduan tentang akses, harga, rekomendasi, pemberitahuan, dan skenario multicloud dengan cepat.
Pertanyaan umum
Apa itu Microsoft Defender untuk Cloud?
Microsoft Defender untuk Cloud membantu Anda mencegah, mendeteksi, dan merespons ancaman dengan peningkatan visibilitas ke dalam dan kontrol atas keamanan sumber daya Anda. Ini menyediakan pemantauan keamanan terintegrasi dan manajemen kebijakan di seluruh langganan Anda, membantu mendeteksi ancaman yang mungkin luput dari perhatian, dan bekerja dengan ekosistem solusi keamanan yang luas.
Defender untuk Cloud menggunakan komponen pemantauan untuk mengumpulkan dan menyimpan data. Untuk detail mendalam, lihat koleksi Data di Microsoft Defender untuk Cloud.
Bagaimana cara mendapatkan Microsoft Defender untuk Cloud?
Microsoft Defender untuk Cloud diaktifkan dengan langganan Microsoft Azure Anda dan diakses dari portal Azure. Untuk mengaksesnya, sign ke portal, pilih Browse, dan gulir ke Defender untuk Cloud.
Apakah ada versi percobaan Defender untuk Cloud?
Defender untuk Cloud gratis selama 30 hari pertama. Penggunaan apa pun di luar 30 hari secara otomatis dibebankan berdasarkan model harga. Lihat detail harga Microsoft Defender untuk Cloud. Perhatikan bahwa pemindaian malware di Defender untuk Penyimpanan tidak termasuk dalam uji coba gratis 30 hari dan dikenakan biaya sejak hari pertama.
Sumber daya Azure mana yang dipantau oleh Microsoft Defender untuk Cloud?
Microsoft Defender untuk Cloud memantau sumber daya Azure berikut:
- Komputer virtual (VM) (termasuk Cloud Services)
- Virtual Machine Scale Sets
- Banyak layanan PaaS Azure yang tercantum dalam gambaran umum produk
Defender untuk Cloud juga melindungi sumber daya lokal dan sumber daya multicloud, termasuk Amazon AWS dan Google Cloud.
Bagaimana cara melihat status keamanan Azure, multicloud, dan sumber daya lokal saya saat ini?
Ringkasan
Apa itu inisiatif keamanan?
Inisiatif keamanan menentukan sekumpulan kontrol (kebijakan) yang direkomendasikan untuk sumber daya dalam langganan yang ditentukan. Dalam Microsoft Defender untuk Cloud, Anda menetapkan inisiatif untuk langganan Azure, akun AWS, dan proyek GCP sesuai dengan persyaratan keamanan perusahaan Anda dan jenis aplikasi atau sensitivitas data di setiap langganan.
Kebijakan keamanan yang diaktifkan dalam Microsoft Defender untuk Cloud mendorong rekomendasi dan pemantauan keamanan. Pelajari lebih lanjut dalam Apa itu kebijakan keamanan, inisiatif, dan rekomendasi?.
Siapa yang dapat mengubah kebijakan keamanan?
Untuk mengubah kebijakan keamanan, Anda harus menjadi Administrator Keamanan atau Pemilik langganan tersebut.
Untuk mempelajari cara mengonfigurasi kebijakan keamanan, lihat Mengatur kebijakan keamanan di Microsoft Defender untuk Cloud.
Apa itu rekomendasi keamanan?
Microsoft Defender untuk Cloud menganalisis status keamanan sumber daya Azure, multicloud, dan lokal Anda. Saat potensi kerentanan keamanan diidentifikasi, rekomendasi dibuat. Rekomendasi memandu Anda melalui proses konfigurasi kontrol yang diperlukan. Contohnya adalah:
- Provisi anti-malware untuk membantu mengidentifikasi dan menghapus perangkat lunak berbahaya
- Grup keamanan jaringan dan aturan untuk mengontrol lalu lintas ke komputer virtual
- Provisi firewall aplikasi web untuk membantu melindungi dari serangan yang menargetkan aplikasi web Anda
- Menyebarkan pembaruan sistem yang hilang
- Mengatasi konfigurasi OS yang tidak cocok dengan garis besar yang direkomendasikan
Hanya rekomendasi yang diaktifkan dalam kebijakan keamanan yang ditampilkan di Defender untuk Cloud.
Apa yang memicu pemberitahuan keamanan?
Microsoft Defender untuk Cloud secara otomatis mengumpulkan, menganalisis, dan menggabungkan data log dari sumber daya Azure, multicloud, dan lokal Anda, jaringan, dan solusi mitra seperti anti-malware dan firewall. Ketika ancaman terdeteksi, peringatan keamanan akan dibuat. Contohnya termasuk deteksi:
- Komputer virtual yang disusupi yang berkomunikasi dengan alamat IP berbahaya yang diketahui
- Malware tingkat lanjut terdeteksi menggunakan pelaporan kesalahan Windows
- Serangan brute force terhadap mesin virtual
- Pemberitahuan keamanan dari solusi keamanan mitra terintegrasi, seperti Anti-Malware atau Web Application Firewalls
Apa perbedaan antara ancaman yang terdeteksi dan diperingatkan oleh Microsoft Security Response Center versus Microsoft Defender untuk Cloud?
Microsoft Security Response Center (MSRC) melakukan pemantauan keamanan tertentu terhadap jaringan dan infrastruktur Azure dan menerima inteligensi ancaman dan pengaduan penyalahgunaan dari pihak ketiga. Ketika MSRC menyadari bahwa data pelanggan diakses oleh pihak yang melanggar hukum atau tidak sah atau bahwa penggunaan Azure pelanggan tidak mematuhi persyaratan untuk Penggunaan yang Dapat Diterima, manajer insiden keamanan memberi tahu pelanggan. Pemberitahuan biasanya terjadi dengan mengirim email ke kontak keamanan yang ditentukan dalam Microsoft Defender untuk Cloud atau pemilik langganan Azure jika kontak keamanan tidak ditentukan.
Defender untuk Cloud adalah layanan Azure yang terus memantau lingkungan Azure, multicloud, dan lokal pelanggan dan menerapkan analitik untuk secara otomatis mendeteksi berbagai aktivitas yang berpotensi berbahaya. Deteksi ini muncul sebagai peringatan keamanan di dasbor perlindungan beban kerja.
Bagaimana cara melacak siapa di organisasi saya yang mengaktifkan paket Microsoft Defender di Defender untuk Cloud?
Azure Langganan mungkin memiliki beberapa administrator dengan izin untuk mengubah pengaturan harga. Untuk mengetahui pengguna mana yang membuat perubahan, gunakan Log Aktivitas Azure.
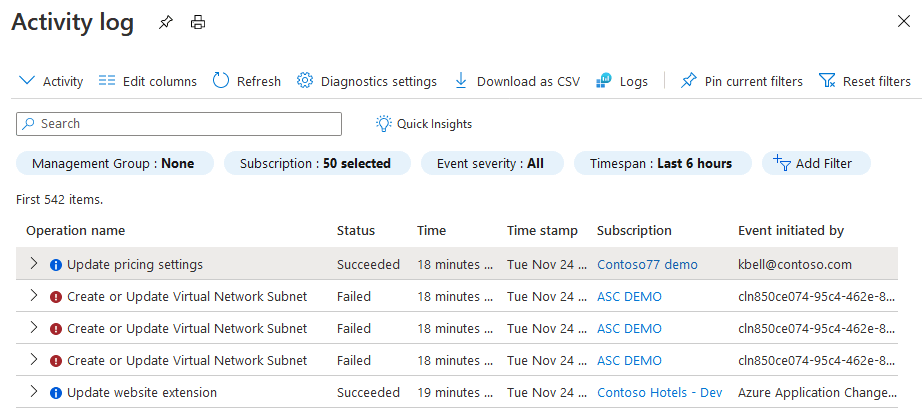
Jika info pengguna tidak tercantum di kolom Acara yang dimulai oleh, jelajahi JSON acara untuk detail yang relevan.

Apa yang terjadi jika satu rekomendasi berada dalam beberapa inisiatif kebijakan?
Terkadang, rekomendasi keamanan muncul di lebih dari satu inisiatif kebijakan. Jika Anda memiliki beberapa instance dari rekomendasi yang sama yang ditugaskan ke langganan yang sama, dan Anda membuat pengecualian untuk rekomendasi tersebut, hal ini memengaruhi semua inisiatif yang diizinkan untuk Anda edit.
Jika Anda mencoba membuat pengecualian untuk instans rekomendasi tersebut, Anda akan melihat salah satu dari dua pesan ini:
Jika Anda memiliki izin yang diperlukan untuk mengedit kedua inisiatif tersebut, Anda akan melihat:
Rekomendasi ini termasuk dalam beberapa inisiatif kebijakan: [nama inisiatif yang dipisahkan oleh koma]. Pengecualian akan dibuat untuk semuanya.
Jika Anda tidak memiliki izin yang memadai di kedua inisiatif, Anda akan melihat pesan berikut ini:
Anda memiliki izin terbatas untuk menerapkan pengecualian pada semua inisiatif kebijakan, pengecualian hanya akan dibuat pada inisiatif dengan izin yang memadai.
Apakah ada rekomendasi yang tidak mendukung pengecualian?
Rekomendasi yang tersedia secara umum berikut ini tidak mendukung pengecualian:
- Semua jenis perlindungan ancaman lanjutan harus diaktifkan dalam pengaturan keamanan data lanjutan di instans SQL terkelola.
- Semua jenis perlindungan terhadap ancaman tingkat lanjut harus diatur dalam pengaturan keamanan data tingkat lanjut server SQL
- Mengaudit penggunaan peran RBAC kustom
- CPU kontainer dan batas memori harus diberlakukan
- Citra kontainer harus disebarkan hanya dari registri tepercaya
- Kontainer dengan eskalasi privilege harus dihindari
- Kontainer yang berbagi namespace layanan host yang sensitif harus dihindari
- Kontainer hanya mendengarkan pada port yang diizinkan
- Kebijakan Filter IP Default harus Ditolak
- Pemantauan integritas file harus diaktifkan di komputer
- Sistem file akar yang tidak dapat diubah (baca-saja) harus diberlakukan untuk kontainer
- Perangkat IoT - Buka Port di Perangkat
- Perangkat IoT - Kebijakan firewall permisif ditemukan di salah satu rantai jaringan
- Perangkat IoT - Aturan firewall permisif dalam rantai input ditemukan
- Perangkat IoT - Aturan firewall permisif dalam rantai keluaran ditemukan
- Aturan Filter IP dengan rentang IP besar
- Cluster Kubernetes hanya dapat diakses melalui HTTPS
- Kluster Kubernetes harus menonaktifkan penautan otomatis kredensial API
- Kluster Kubernetes sebaiknya tidak menggunakan namespace default
- Kluster Kube tidak boleh memberi kemampuan keamanan CAPSYSADMIN
- Kemampuan Linux dengan hak istimewa paling rendah harus diberlakukan untuk kontainer
- Pembatasan penggantian atau penonaktifan profil kontainer AppArmor harus diterapkan
- Kontainer dengan hak istimewa harus dihindari
- Menjalankan kontainer sebagai pengguna akar harus dihindari
- Layanan hanya mendengarkan pada port yang diizinkan
- Server SQL harus memiliki administrator Microsoft Entra yang disediakan
- Penggunaan jaringan dan port host harus dibatasi
- Penggunaan volume HostPath pada pod harus dibatasi pada daftar yang telah diketahui untuk membatasi akses node dari kontainer yang terkompromi.
- API di Azure API Management harus diintegrasikan ke Defender bagi API
- Titik akhir API yang tidak digunakan harus dinonaktifkan dan dihapus dari Aplikasi Fungsi
- Titik akhir API yang tidak digunakan harus dinonaktifkan dan dihapus dari Logic Apps
- Autentikasi harus diaktifkan pada titik akhir API yang dihosting di Aplikasi Fungsi
- Autentikasi harus diaktifkan pada titik akhir API yang dihosting di Logic Apps
Apakah ada batasan untuk identitas dan perlindungan akses Defender untuk Cloud?
Ada beberapa batasan untuk identitas Defender untuk Cloud dan perlindungan akses:
- Rekomendasi identitas tidak tersedia untuk langganan dengan lebih dari 6.000 akun. Dalam kasus ini, jenis langganan ini tercantum di bawah tab Tidak berlaku.
- Rekomendasi identitas tidak tersedia untuk agen admin mitra Penyedia Solusi Cloud (CSP).
- Rekomendasi identitas mengevaluasi penetapan peran, termasuk penugasan yang memenuhi syarat PIM, tetapi saat ini tidak membedakan risiko berdasarkan alur kerja aktivasi PIM atau persyaratan persetujuan. Ini dapat mengakibatkan temuan yang mencakup identitas yang dikelola oleh PIM.
- Rekomendasi identitas tidak mendukung kebijakan akses kondisional Microsoft Entra dengan menyertakan Peran Direktori, bukan pengguna dan grup.
Sistem operasi apa untuk instans EC2 saya yang didukung?
Untuk daftar Amazon Machine Images (AMI) dengan Agent AWS Systems Manager (SSM) yang telah diinstal sebelumnya, lihat dokumentasi AWS: AMI dengan SSM Agent yang telah diinstal sebelumnya.
Untuk sistem operasi lainnya, Agen SSM harus dipasang secara manual menggunakan instruksi berikut:
Untuk paket CSPM, izin IAM apa yang diperlukan untuk menemukan sumber daya AWS?
Izin IAM berikut diperlukan untuk menemukan sumber daya AWS:
| DataCollector | Izin Akses AWS |
|---|---|
| API Gateway | apigateway:GET |
| Penskalakan Otomatis Aplikasi | application-autoscaling:Describe* |
| Penskalalan otomatis | autoscaling-plans:Describe* autoscaling:Describe* |
| Manajer sertifikat | acm-pca:Describe* acm-pca:List* acm:Describe* acm:List* |
| CloudFormation | cloudformation:Describe* cloudformation:List* |
| CloudFront | cloudfront:DescribeFunction cloudfront:GetDistribution cloudfront:GetDistributionConfig cloudfront:List* |
| CloudTrail | cloudtrail:Describe* cloudtrail:GetEventSelectors cloudtrail:List* cloudtrail:LookupEvents |
| CloudWatch | cloudwatch:Describe* cloudwatch:List* |
| Log CloudWatch | logs:DescribeLogGroups logs:DescribeMetricFilters |
| CodeBuild | codebuild:DescribeCodeCoverages codebuild:DescribeTestCases codebuild:List* |
| Layanan Konfigurasi | config:Describe* config:List* |
| DMS - layanan migrasi database | dms:Describe* dms:List* |
| DAX | dax:Describe* |
| DynamoDB | dynamodb:Describe* dynamodb:List* |
| Ec2 | ec2:Describe* ec2:GetEbsEncryptionByDefault |
| ECR | ecr:Describe* ecr:List* |
| ECS | ecs:Describe* ecs:List* |
| EFS | elasticfilesystem:Describe* |
| EKS | eks:Describe* eks:List* |
| Elastic Beanstalk | elasticbeanstalk:Describe* elasticbeanstalk:List* |
| ELB - penyeimbangan beban elastis (v1/2) | elasticloadbalancing:Describe* |
| Elasticsearch | es:Describe* es:List* |
| EMR - Elastic MapReduce | elasticmapreduce:Describe* elasticmapreduce:GetBlockPublicAccessConfiguration elasticmapreduce:List* elasticmapreduce:View* |
| GuardDuty | guardduty:DescribeOrganizationConfiguration guardduty:DescribePublishingDestination guardduty:List* |
| IAM | iam:Generate* iam:Get* iam:List* iam:Simulate* |
| KMS | kms:Describe* kms:List* |
| Lambda | lambda:GetPolicy lambda:List* |
| Firewall jaringan | network-firewall:DescribeFirewall network-firewall:DescribeFirewallPolicy network-firewall:DescribeLoggingConfiguration network-firewall:DescribeResourcePolicy network-firewall:DescribeRuleGroup network-firewall:DescribeRuleGroupMetadata network-firewall:ListFirewallPolicies network-firewall:ListFirewalls network-firewall:ListRuleGroups network-firewall:ListTagsForResource |
| RDS | rds:Describe* rds:List* |
| RedShift | redshift:Describe* |
| S3 dan S3Control | s3:DescribeJob s3:GetEncryptionConfiguration s3:GetBucketPublicAccessBlock s3:GetBucketTagging s3:GetBucketLogging s3:GetBucketAcl s3:GetBucketLocation s3:GetBucketPolicy s3:GetReplicationConfiguration s3:GetAccountPublicAccessBlock s3:GetObjectAcl s3:GetObjectTagging s3:List* |
| SageMaker | sagemaker:Describe* sagemaker:GetSearchSuggestions sagemaker:List* sagemaker:Search |
| Manajer rahasia | secretsmanager:Describe* secretsmanager:List* |
| SNS layanan pemberitahuan sederhana | sns:Check* sns:List* |
| SSM | ssm:Describe* ssm:List* |
| SQS | sqs:List* sqs:Receive* |
| STS | sts:GetCallerIdentity |
| WAF | waf-regional:Get* waf-regional:List* waf:List* wafv2:CheckCapacity wafv2:Describe* wafv2:List* |
Apakah ada API untuk menghubungkan sumber daya GCP saya ke Defender untuk Cloud?
Yes. Untuk membuat, mengedit, atau menghapus konektor cloud Defender untuk Cloud dengan REST API, lihat detail API Connectors.
Wilayah GCP apa yang didukung oleh Defender untuk Cloud?
Defender untuk Cloud mendukung dan memindai semua wilayah yang tersedia di cloud publik GCP.
Apakah automasi alur kerja mendukung skenario kelangsungan bisnis atau pemulihan bencana (BCDR)?
Saat menyiapkan lingkungan Anda untuk skenario BCDR, di mana sumber daya target mengalami pemadaman atau bencana lainnya, organisasi bertanggung jawab untuk mencegah kehilangan data dengan membuat cadangan sesuai dengan pedoman dari Azure Event Hubs, ruang kerja Log Analytics, dan Logic Apps.
Untuk setiap automasi aktif, kami sarankan Anda membuat automasi identik (dinonaktifkan) dan menyimpannya di lokasi yang berbeda. Ketika ada pemadaman, Anda dapat mengaktifkan automasi cadangan ini dan mempertahankan operasi normal.
Pelajari selengkapnya tentang kelangsungan bisnis dan pemulihan bencana untuk Azure Logic Apps.
Berapa biaya yang terlibat dalam mengekspor data?
Tidak ada biaya untuk mengaktifkan ekspor berkelanjutan. Biaya mungkin dikeluarkan untuk penyerapan dan retensi data di ruang kerja Log Analytics Anda, tergantung pada konfigurasi Anda di sana.
Banyak pemberitahuan hanya disediakan saat Anda mengaktifkan paket Defender untuk sumber daya Anda. Cara yang baik untuk mempratinjau pemberitahuan dalam data yang diekspor adalah dengan meninjau pemberitahuan di halaman Pemberitahuan di Defender untuk Cloud di portal Azure.
Pelajari selengkapnya tentang harga ruang kerja Log Analytics.
Pelajari selengkapnya tentang harga Azure Event Hubs.
Untuk informasi umum tentang harga Defender untuk Cloud, lihat halaman harga Microsoft Defender untuk Cloud.
Apakah ekspor berkelanjutan menyertakan data tentang status semua sumber daya saat ini?
No. Ekspor berkelanjutan dibangun untuk streaming peristiwa:
- Peringatan yang diterima sebelum Anda mengaktifkan ekspor tidak akan diekspor.
- Rekomendasi dikirim setiap kali status kepatuhan sumber daya berubah. Misalnya, ketika sumber daya berubah dari sehat menjadi tidak sehat. Oleh karena itu, seperti halnya peringatan, rekomendasi untuk sumber daya yang belum berubah status sejak Anda mengaktifkan ekspor tidak akan diekspor.
- Skor Keamanan per kontrol keamanan atau langganan terkirim ketika skor kontrol keamanan berubah sebesar 0,01 atau lebih.
- Status kepatuhan terhadap peraturan dikirim ketika status kepatuhan sumber daya berubah.
Mengapa rekomendasi dikirim pada interval yang berbeda?
Rekomendasi yang berbeda memiliki interval evaluasi kepatuhan yang berbeda, yang dapat bervariasi dari setiap beberapa menit hingga setiap beberapa hari. Jadi, jumlah waktu yang diperlukan agar rekomendasi muncul dalam ekspor Anda bervariasi.
Bagaimana cara mendapatkan contoh kueri untuk rekomendasi?
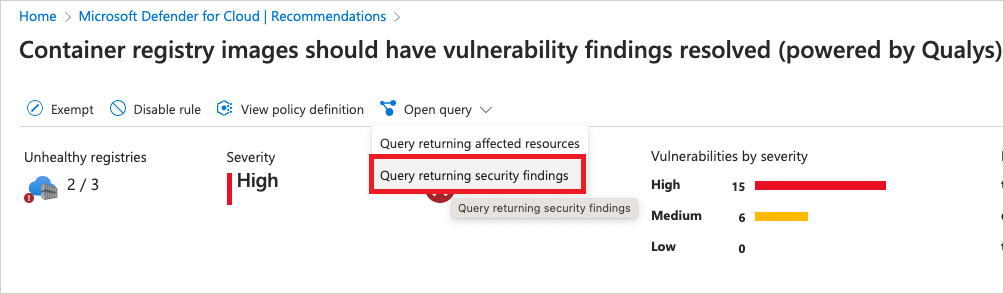
Untuk mendapatkan contoh kueri untuk rekomendasi, buka rekomendasi di Defender untuk Cloud, pilih Buka kueri, lalu pilih Kueri yang mengembalikan temuan keamanan.
Apakah ekspor berkelanjutan mendukung skenario keberlangsungan bisnis atau pemulihan bencana (BCDR)?
Ekspor berkelanjutan dapat membantu Anda mempersiapkan skenario kelangsungan bisnis dan pemulihan bencana (BCDR) di mana sumber daya target mengalami pemadaman atau bencana lainnya. Namun, organisasi Anda bertanggung jawab untuk mencegah kehilangan data dengan membuat cadangan sesuai dengan panduan untuk Azure Event Hubs, Log Analytics ruang kerja, dan Azure Logic Apps.
Pelajari selengkapnya di Azure Event Hubs - Pemulihan bencana geografis.
Bisakah saya memperbarui beberapa paket secara terprogram pada satu langganan secara bersamaan?
Kami tidak merekomendasikan memperbarui beberapa paket secara terprogram pada satu langganan secara bersamaan (melalui REST API, templat ARM, skrip, dll.). Saat menggunakan Microsoft. API keamanan/harga, atau solusi terprogram lainnya, Anda harus menyisipkan penundaan 10-15 detik di antara setiap permintaan.
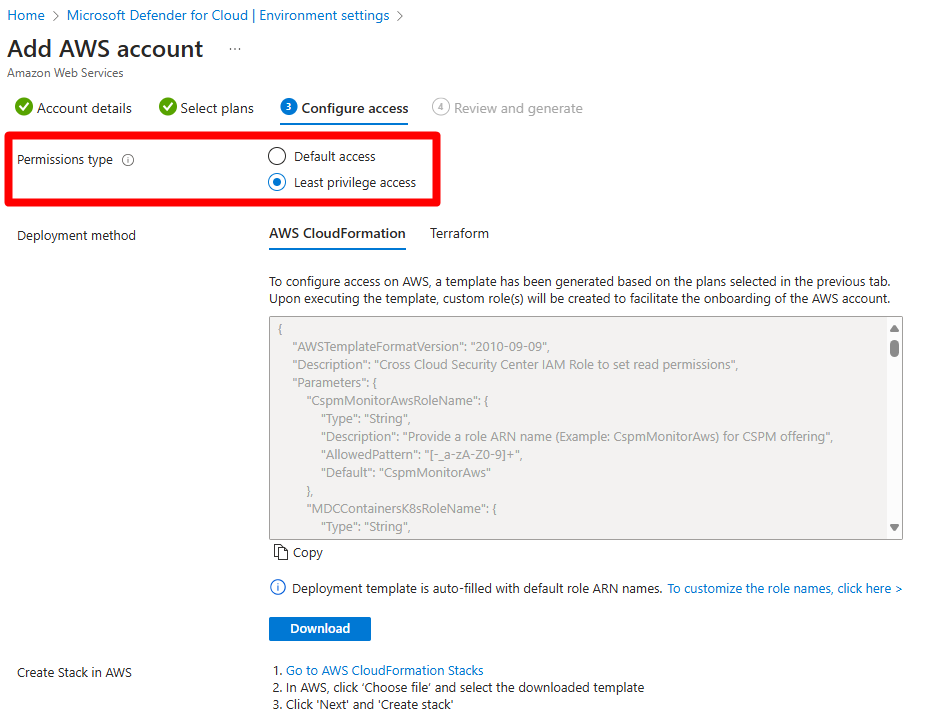
Saat saya mengaktifkan akses default, dalam situasi mana saya perlu menjalankan kembali templat Formasi Cloud, skrip Cloud Shell, atau templat Terraform?
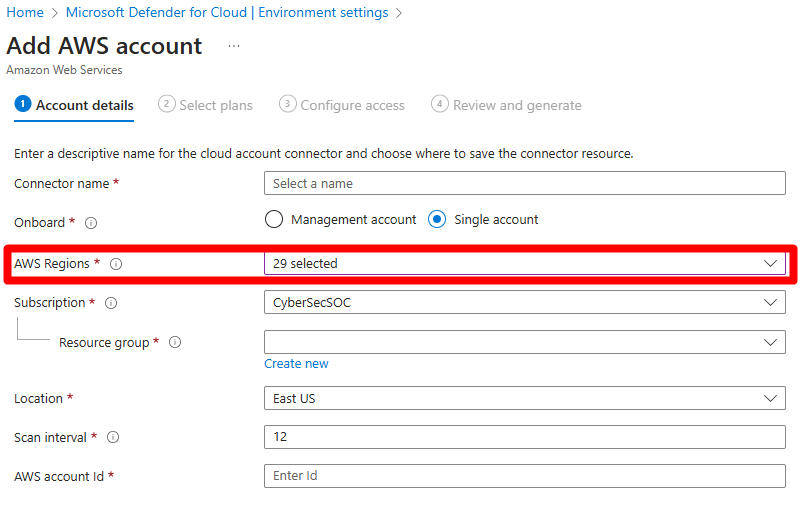
Perubahan pada paket atau opsi paket Defender untuk Cloud, termasuk fitur paket, mengharuskan artefak penyebaran yang relevan dijalankan kembali, seperti templat CloudFormation, skrip Cloud Shell, atau templat Terraform. Ini berlaku terlepas dari jenis izin yang dipilih selama pembuatan konektor keamanan. Jika hanya wilayah yang diubah, seperti yang ditunjukkan pada cuplikan layar ini, Anda tidak perlu menjalankan ulang templat CloudFormation atau skrip Cloud Shell.
Saat Anda mengonfigurasi jenis izin, akses hak istimewa paling sedikit mendukung fitur yang tersedia pada saat templat atau skrip dijalankan. Jenis sumber daya baru hanya dapat didukung dengan menjalankan kembali templat atau skrip.
Jika saya mengubah wilayah atau interval pemindaian untuk konektor AWS saya, apakah saya perlu menjalankan kembali templat CloudFormation atau skrip Cloud Shell?
Tidak, jika wilayah atau interval pemindaian diubah, tidak perlu menjalankan kembali templat CloudFormation atau skrip Cloud Shell. Perubahan akan diterapkan secara otomatis.
Bagaimana cara pemasangan atau pengintegrasian organisasi atau akun manajemen AWS ke Microsoft Defender untuk Cloud?
Mendaftarkan organisasi atau akun manajemen ke Microsoft Defender untuk Cloud memulai proses menerapkan StackSet. StackSet mencakup peran dan izin yang diperlukan. StackSet juga menyebarluaskan izin yang diperlukan di semua akun dalam organisasi.
Izin yang disertakan memungkinkan Microsoft Defender untuk Cloud mengirimkan fitur keamanan yang dipilih melalui konektor yang dibuat di Defender untuk Cloud. Izin ini juga memungkinkan Defender untuk Cloud untuk terus memantau semua akun yang mungkin ditambahkan menggunakan layanan provisi otomatis.
Defender untuk Cloud mampu mengidentifikasi pembuatan akun manajemen baru dan dapat memanfaatkan izin yang diberikan untuk secara otomatis menyediakan konektor keamanan anggota yang setara untuk setiap akun anggota.
Pembuatan konektor secara otomatis untuk akun yang baru ditambahkan hanya tersedia untuk proses orientasi organisasi. Manajemen konektor berbasis akun manajemen juga memungkinkan Defender untuk Cloud mengedit semua konektor anggota saat akun manajemen diedit, menghapus semua konektor anggota saat akun manajemen dihapus, dan menghapus konektor anggota tertentu saat akun terkait dihapus.
Sebuat stack terpisah harus diterapkan khusus untuk akun manajemen.
Tanpa agen
Apakah pemindaian tanpa agen memindai VM yang tidak dialokasikan?
No. Pemindaian tanpa agen tidak memindai VM yang dialokasikan.
Apakah pemindaian Tanpa Agen memindai Disk OS dan Disk Data?
Yes. Pemindaian tanpa agen memindai Disk OS dan Disk Data.
Pada jam berapa dalam sehari VM saya dipindai, termasuk waktu mulai dan berakhir?
Waktu pemindaian bersifat dinamis dan dapat berubah di berbagai akun dan langganan.
Apakah ada telemetri mengenai snapshot yang disalin?
Di AWS, operasi pada akun pelanggan dapat dilacak melalui CloudTrail.
Data mana yang dikumpulkan dari rekam jepret?
Pemindaian tanpa agen mengumpulkan data yang mirip dengan data yang dikumpulkan agen untuk melakukan analisis yang sama. Data mentah, informasi identitas pribadi (PII), dan data bisnis sensitif tidak dikumpulkan. Hanya hasil metadata yang dikirim ke Defender untuk Cloud.
Ke mana snapshot disk disalin?
Analisis salinan bayangan disk yang disalin berlangsung di lingkungan aman yang dikelola oleh Defender untuk Cloud.
Lingkungan bersifat regional di seluruh multicloud, sehingga rekam jepret tetap berada di wilayah cloud yang sama dengan VM asalnya. Misalnya, rekam jepret instans EC2 di AS Barat dianalisis di wilayah yang sama, tanpa disalin ke wilayah atau cloud lain.
Lingkungan pemindaian tempat disk dianalisis volatil, terisolasi, dan sangat aman.
Bagaimana rekam jepret disk ditangani di akun Microsoft, dan apa prinsip keamanan dan privasi platform pemindaian tanpa agen?
Platform pemindaian tanpa agen diaudit dan mematuhi standar keamanan dan privasi Microsoft yang ketat. Beberapa langkah termasuk (daftar ini tidak komprehensif):
- Isolasi fisik per wilayah, isolasi tambahan per pelanggan dan langganan
- Enkripsi end-to-end (E2E) saat tidak aktif dan saat transit
- Rekam jepret disk segera dibersihkan setelah pemindaian
- Hanya metadata (yaitu, temuan keamanan) yang meninggalkan lingkungan pemindaian terisolasi
- Lingkungan pemindaian bersifat otonom
- Semua operasi diaudit secara internal
Berapa biaya yang terkait dengan pemindaian tanpa agen?
Pemindaian tanpa agen termasuk dalam paket manajemen postur keamanan cloud Defender (Defender CSPM) dan Paket 2 Defender untuk Server. Tidak ada biaya Defender untuk Cloud tambahan saat Anda mengaktifkan pemindaian tanpa agen.
Note
AWS mengenakan biaya untuk retensi snapshot disk. Proses pemindaian Defender untuk Cloud mencoba meminimalkan berapa lama rekam jepret disimpan di akun Anda, biasanya hingga beberapa menit. AWS mungkin membebankan biaya overhead untuk penyimpanan rekam jepret. Tanyakan kepada AWS untuk memahami biaya mana yang berlaku untuk Anda.
Bagaimana cara melacak biaya AWS yang dikeluarkan untuk rekam jepret disk yang dibuat oleh pemindaian tanpa agen Defender untuk Cloud?
Rekam jepret disk dibuat dengan kunci tag CreatedBy, dan nilai tag Microsoft Defender untuk Cloud. Tag CreatedBy melacak siapa yang membuat sumber daya.
Anda perlu mengaktifkan tag di konsol Billing dan Cost Management. Dibutuhkan waktu hingga 24 jam agar tag diaktifkan.