Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Pemulihan bencana geografis adalah fitur pemulihan bencana di Azure Event Hubs yang terus mereplikasi konfigurasi namespace Anda (hub peristiwa, grup konsumen, dan pengaturan) dari namespace utama ke namespace sekunder. Fitur ini memungkinkan Anda memulai failover dari namespace primer ke sekunder selama pemadaman regional.
Catatan
Artikel ini menjelaskan fitur pemulihan bencana geografis yang hanya mereplikasi metadata. Untuk informasi tentang fitur replikasi geografis, yang mereplikasi data dan metadata, lihat Replikasi geografis.
Model kluster Azure Event Hubs yang aktif dengan dukungan zona ketersediaan memberikan ketahanan terhadap pemadaman perangkat keras dan pusat data. Namun, jika bencana terjadi di mana seluruh wilayah dan semua zona tidak tersedia, Anda dapat menggunakan pemulihan bencana geografis untuk memulihkan beban kerja dan konfigurasi aplikasi Anda.
Konsep dan alur kerja yang dijelaskan dalam artikel ini berlaku untuk skenario bencana, bukan pemadaman sementara. Untuk diskusi terperinci tentang pemulihan bencana di Microsoft Azure, lihat pemulihan bencana untuk aplikasi Azure. Dengan pemulihan bencana geografis, Anda dapat memulai perpindahan failover sekali saja dari server primer ke server sekunder kapan saja. Pemindahan failover menunjuk nama alias yang dipilih untuk namespace ke namespace sekunder. Setelah pemindahan, pemasangan dihapus. Failover terjadi hampir seketika setelah dimulai.
Penting
- Fitur ini memungkinkan kelangsungan operasi seketika dengan konfigurasi yang sama, tetapi tidak mereplikasi data peristiwa. Kecuali bencana menyebabkan hilangnya semua zona, data peristiwa yang dipertahankan di hub peristiwa utama setelah failover dapat dipulihkan dan peristiwa bersejarah dapat diperoleh dari sana setelah akses dipulihkan. Untuk mereplikasi data peristiwa dan mengoperasikan namespace yang sesuai dalam konfigurasi aktif/aktif untuk mengatasi pemadaman dan bencana, jangan condong pada kumpulan fitur pemulihan bencana geografis ini, tetapi ikuti panduan replikasi.
- Pengalokasian kontrol akses berbasis peran (RBAC) Microsoft Entra ke entitas di namespace utama tidak direplikasi ke namespace sekunder. Buat penugasan peran secara manual di namespace sekunder untuk mengamankan aksesnya.
Untuk menyiapkan pasangan pemulihan bencana geografis dan memulai failover, lihat Mengonfigurasi pemulihan bencana geografis.
Konsep dan istilah dasar
Fitur pemulihan bencana menerapkan pemulihan bencana metadata dan bergantung pada namespace layanan pemulihan bencana primer dan sekunder. Fitur pemulihan bencana geografis hanya tersedia untuk tingkat standar, premium, dan khusus . Anda tidak perlu membuat perubahan string koneksi apa pun, karena koneksi dibuat melalui alias.
Istilah berikut digunakan dalam artikel ini:
- Alias: Nama untuk konfigurasi pemulihan bencana yang Anda siapkan. Alias menyediakan string koneksi Nama Domain Penuh yang stabil (FQDN). Aplikasi menggunakan string koneksi alias ini untuk menyambungkan ke namespace.
- Namespace primer/sekunder: Namespace yang sesuai dengan alias. Namespace utama sedang aktif dan menerima pesan (bisa berupa namespace yang sudah ada atau baru). Namespace sekunder pasif dan tidak menerima pesan. Metadata di antara keduanya disinkronkan, sehingga keduanya dapat menerima pesan dengan lancar tanpa kode aplikasi atau perubahan string koneksi. Untuk memastikan bahwa hanya namespace aktif yang menerima pesan, Anda harus menggunakan alias.
- Metadata: Entitas seperti hub peristiwa dan grup konsumen, dan properti layanan mereka yang terkait dengan namespace layanan. Hanya entitas dan pengaturannya yang direplikasi secara otomatis. Pesan dan acara tidak direplikasi.
- Failover: Proses mengaktifkan namespace sekunder.
Pasangan ruang nama yang didukung
Kombinasi ruang nama primer dan sekunder berikut didukung:
| Tingkat namespace utama | Tingkat namespace sekunder yang diizinkan |
|---|---|
| Standar | Standar, Khusus |
| Berkualitas Tinggi | Berkualitas Tinggi |
| Khusus | Khusus |
Penting
Anda tidak dapat menghubungkan namespace yang berada di kluster khusus yang sama. Anda dapat memasangkan namespace yang berada di kluster yang terpisah.
Pertimbangan mekanisme alih fungsi
Saat merencanakan failover, pertimbangkan poin-poin berikut:
Secara desain, pemulihan bencana geografis Azure Event Hubs tidak mereplikasi data. Oleh karena itu, Anda tidak dapat menggunakan kembali nilai offset lama hub peristiwa utama Anda di hub peristiwa sekunder Anda. Mulai ulang penerima peristiwa Anda dengan menggunakan salah satu metode berikut:
- EventPosition.FromStart() - Jika Anda ingin membaca semua data di hub peristiwa sekunder Anda.
- EventPosition.FromEnd() - Jika Anda ingin membaca semua data baru dari waktu koneksi ke hub peristiwa sekunder Anda.
- EventPosition.FromEnqueuedTime(dateTime) - Jika Anda ingin membaca semua data yang diterima di hub peristiwa sekunder Anda mulai dari tanggal dan waktu tertentu.
Pertimbangkan faktor waktu dalam perencanaan failover Anda. Misalnya, jika Anda kehilangan konektivitas selama lebih dari 15 hingga 20 menit, Anda mungkin memutuskan untuk memulai failover.
Karena tidak ada data yang direplikasi, sesi aktif saat ini tidak direplikasi. Selain itu, deteksi duplikat dan pesan terjadwal mungkin tidak berfungsi. Sesi baru, pesan terjadwal, dan fungsi duplikat baru.
Anda harus melakukan simulasi failover atas infrastruktur terdistribusi yang kompleks setidaknya sekali.
Menyinkronkan entitas dapat memakan waktu, sekitar 50-100 entitas per menit.
Beberapa aspek lapisan manajemen untuk namespace sekunder menjadi baca-saja saat pasangan pemulihan geografis aktif.
Lapisan data dari namespace sekunder bersifat baca-saja saat pasangan pemulihan geo aktif. Lapisan data namespace sekunder menerima permintaan GET untuk memungkinkan validasi konektivitas klien dan kontrol akses.
Titik Akhir Pribadi
Bagian ini memberikan pertimbangan saat menggunakan pemulihan bencana geo dengan namespace yang menggunakan titik akhir privat. Untuk mempelajari tentang menggunakan titik akhir privat dengan Hub Kejadian secara umum, lihat Mengonfigurasi titik akhir privat.
Pasangan baru
Jika Anda mencoba membuat pasangan antara namespace utama dengan titik akhir privat dan namespace sekunder tanpa titik akhir privat, pemasangan gagal. Pemasangan hanya berhasil jika namespace primer dan sekunder memiliki titik akhir privat. Gunakan konfigurasi yang sama pada namespace primer dan sekunder dan di jaringan virtual tempat Anda membuat titik akhir privat.
Catatan
Ketika Anda mencoba memasangkan namespace utama dengan titik akhir privat dan namespace sekunder, proses validasi hanya memeriksa apakah titik akhir privat ada di namespace sekunder. Ini tidak memeriksa apakah titik akhir berfungsi atau akan berfungsi setelah proses failover. Anda bertanggung jawab untuk memastikan bahwa namespace sekunder dengan titik akhir privat berfungsi seperti yang diharapkan setelah failover.
Untuk menguji bahwa konfigurasi titik akhir privat sama pada namespace primer dan sekunder, kirim permintaan baca (misalnya: Get Event Hub) ke namespace layanan sekunder dari luar jaringan virtual, dan verifikasi bahwa Anda menerima pesan kesalahan dari layanan.
Pasangan yang sudah ada
Jika penghubungan antara namespace primer dan sekunder sudah ada, pembuatan titik akhir privat pada namespace primer gagal. Untuk mengatasi kesalahan, buat titik akhir privat pada namespace sekunder terlebih dahulu lalu buat untuk namespace utama.
Catatan
Meskipun Anda dapat mengakses namespace sekunder secara hanya-baca, Anda masih dapat memperbarui konfigurasi titik akhir privat.
Konfigurasi yang disarankan
Saat Anda membuat konfigurasi pemulihan bencana untuk aplikasi dan namespace Event Hubs, buat titik akhir privat untuk namespace Event Hubs primer dan sekunder. Titik akhir privat ini terhubung ke jaringan virtual yang menghosting instans utama dan sekunder aplikasi Anda.
Misalkan Anda memiliki dua jaringan virtual, VNET-1 dan VNET-2, dan namespace primer dan sekunder ini: EventHubs-Namespace1-Primary dan EventHubs-Namespace2-Secondary. Selesaikan langkah-langkah berikut:
- Pada
EventHubs-Namespace1-Primary, buat dua titik akhir privat yang menggunakan subnet dariVNET-1danVNET-2 - Pada
EventHubs-Namespace2-Secondary, buat dua titik akhir privat yang menggunakan subnet yang sama dariVNET-1danVNET-2
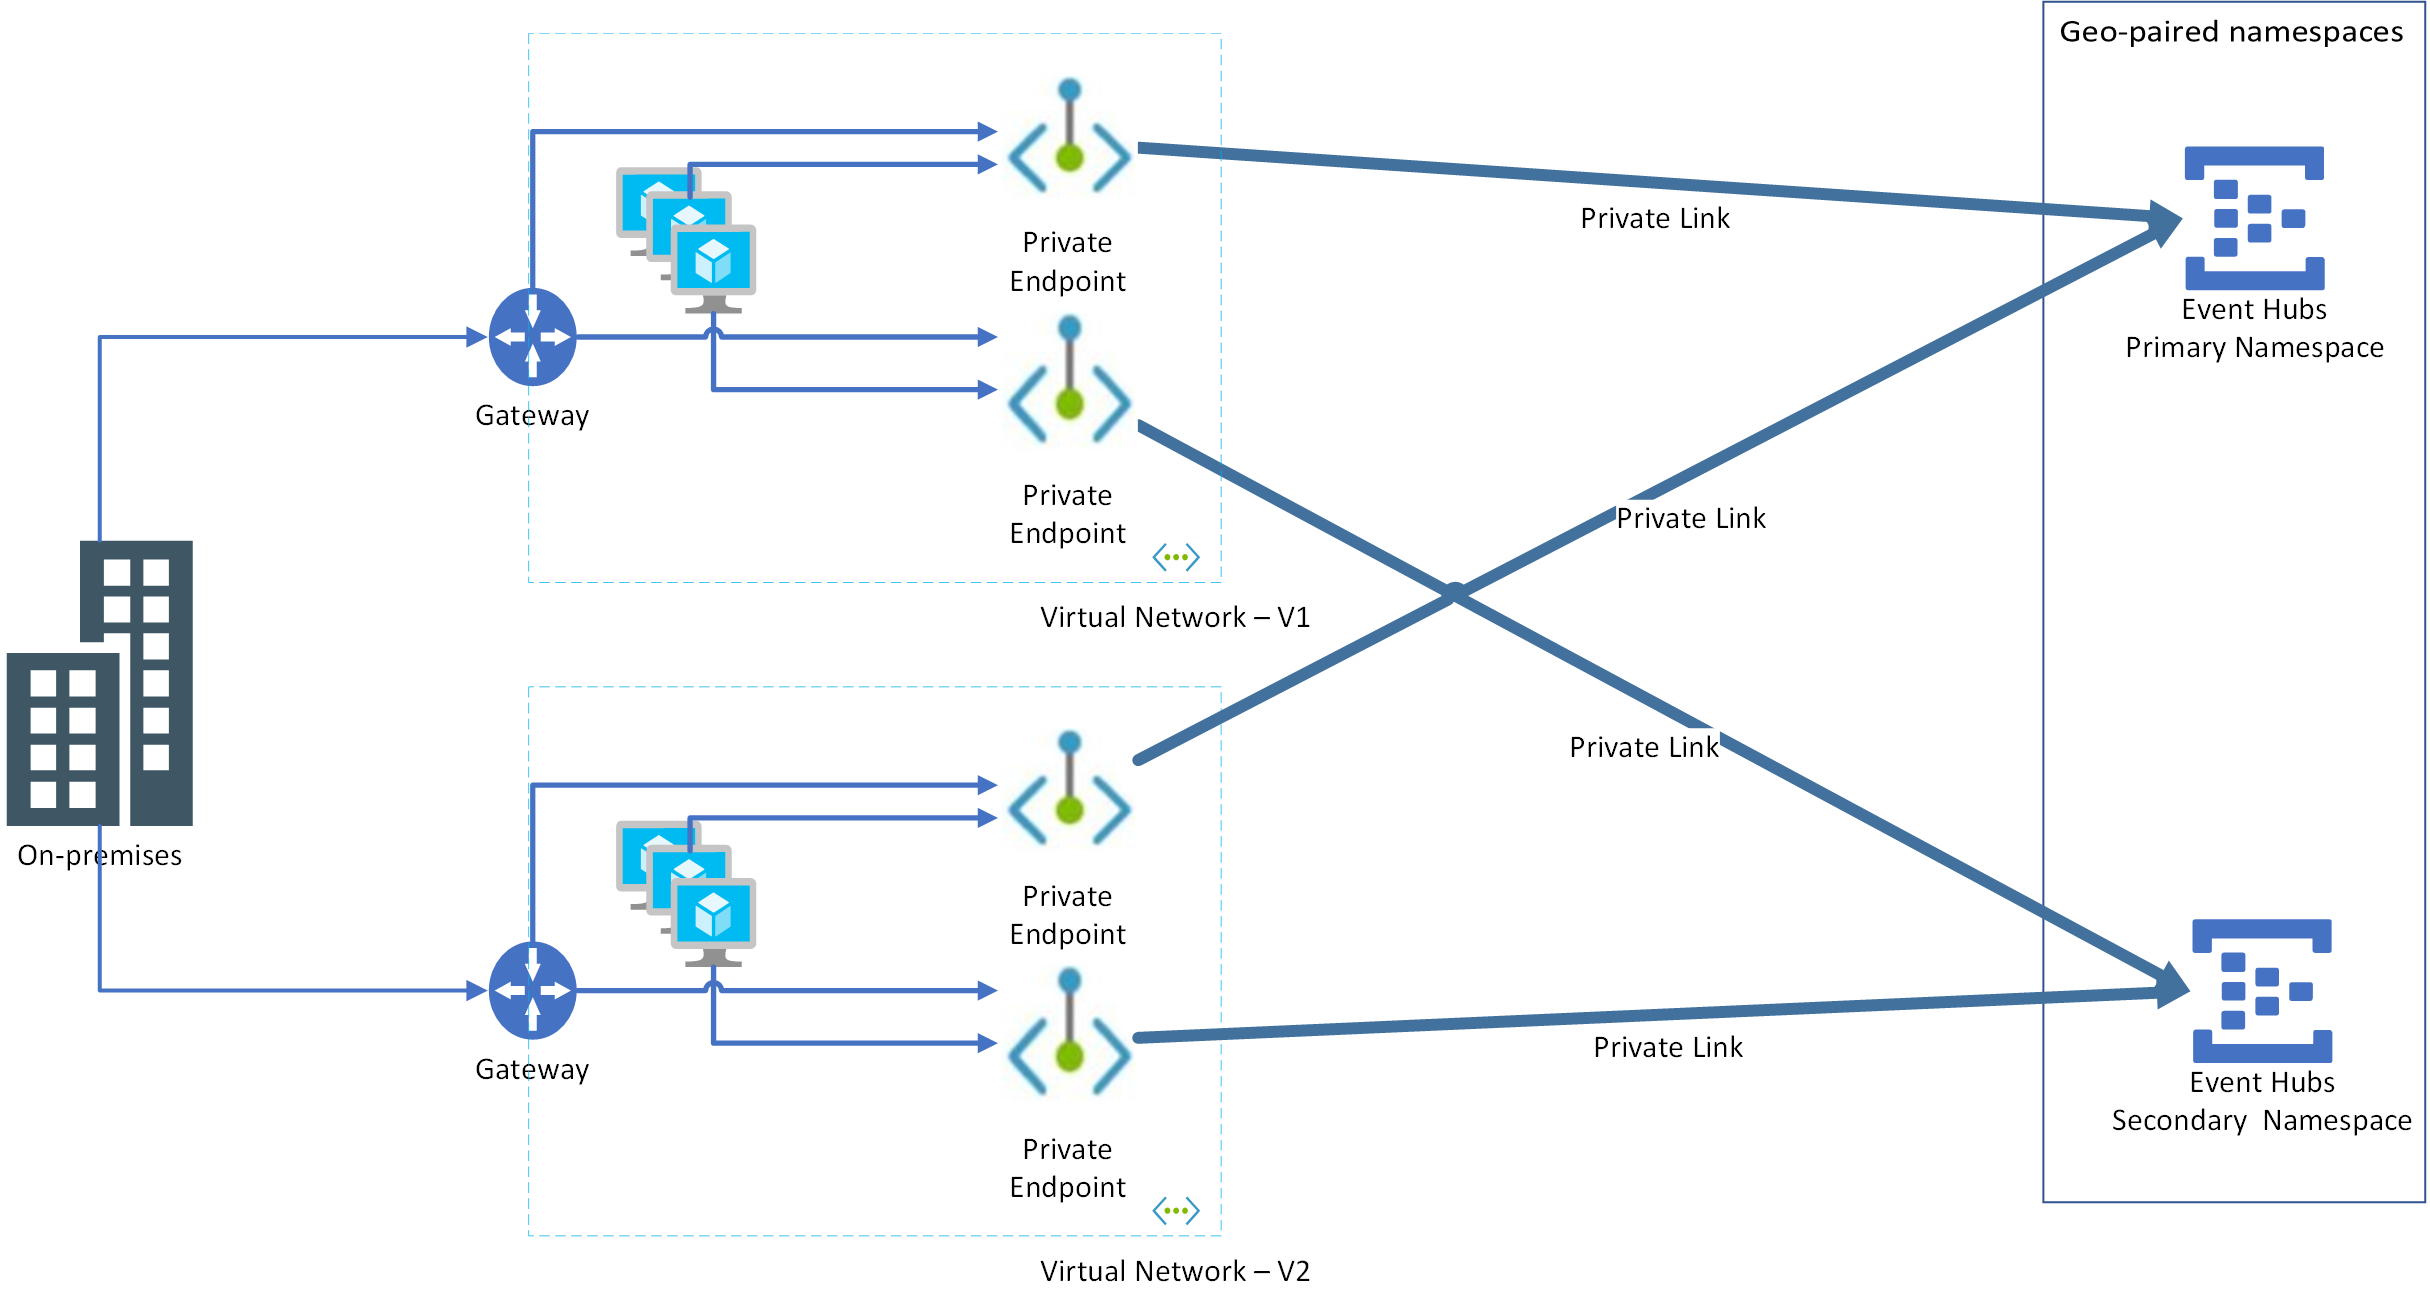
Keuntungan dari pendekatan ini adalah failover dapat terjadi di lapisan aplikasi yang independen dari namespace Event Hubs. Pertimbangkan skenario berikut:
Failover khusus aplikasi: Dalam skenario ini, aplikasi tidak ada di VNET-1 tetapi berpindah ke VNET-2. Karena kedua titik akhir privat dikonfigurasi pada VNET-1 dan VNET-2 untuk namespace primer dan sekunder, aplikasi berfungsi dengan baik.
Failover namespace-hanya untuk Event Hubs: Dalam skenario ini, karena kedua titik akhir privat dikonfigurasi pada kedua jaringan virtual untuk kedua namespace utama dan sekunder, aplikasi dapat berfungsi dengan baik.
Catatan
Untuk panduan tentang pemulihan bencana geo jaringan virtual, lihat Virtual Network - Kelangsungan Bisnis.
Kontrol akses berbasis peran (RBAC)
Pengalokasian kontrol akses berbasis peran (RBAC) Microsoft Entra ke entitas di namespace utama tidak direplikasi ke namespace sekunder. Buat penugasan peran secara manual di namespace sekunder untuk mengamankan aksesnya.