Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Aturan keluar memungkinkan Anda untuk, secara eksplisit, mendefinisikan SNAT(terjemahan alamat jaringan sumber) sebagai penyeimbang muatan standar publik. Konfigurasi ini memungkinkan Anda menggunakan IP publik load balancer Anda untuk menyediakan konektivitas internet keluar untuk instans backend Anda.
Konfigurasi ini mengaktifkan:
- Penyamaran IP
- Menyederhanakan daftar izin Anda.
- Pengurangan jumlah sumber daya IP publik untuk penyebaran.
Dengan aturan keluar, Anda memiliki kendali deklaratif penuh atas koneksi internet keluar. Aturan keluar memungkinkan Anda untuk menskalakan dan menyelaraskan kemampuan ini dengan kebutuhan spesifik Anda.
Aturan keluar hanya diterapkan jika VM backend tidak memiliki alamat IP publik level instans (ILPIP).
Catatan
Untuk konektivitas keluar yang dapat diskalakan dan mengurangi risiko kelelahan port SNAT, gunakan Azure NAT Gateway. Alternatifnya mencakup aturan outbound Load Balancer dan alamat IP publik tingkat instans.
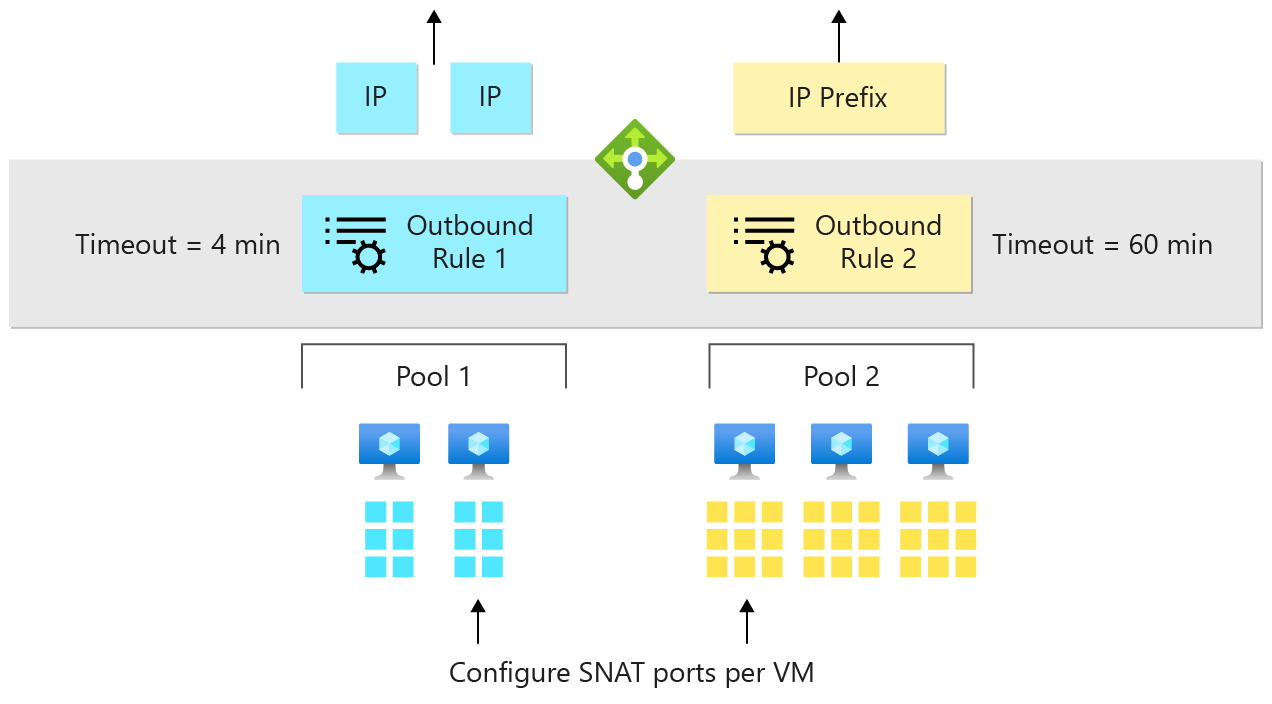
Dengan aturan keluar, Anda dapat secara eksplisit mendefinisikan perilaku SNAT keluar.
Aturan lalu lintas keluar memungkinkan Anda mengontrol:
-
Komputer virtual mana yang diterjemahkan ke alamat IP publik.
- Dua aturan di mana pool backend 1 menggunakan kedua alamat IP biru, dan pool backend 2 menggunakan prefiks IP kuning.
-
Bagaimana mengalokasikan port SNAT keluar.
- Jika kumpulan backend 2 adalah satu-satunya kumpulan yang membuat koneksi keluar, berikan semua port SNAT ke kumpulan backend 2 dan tidak ada untuk kumpulan backend 1.
-
Protokol mana yang akan menyediakan terjemahan keluar.
- Jika kumpulan backend 2 membutuhkan port UDP keluar, dan kumpulan backend 1 membutuhkan TCP, berikan port TCP ke 1 dan port UDP ke 2.
-
Durasi mana yang digunakan untuk waktu diam habis koneksi keluar (4-120 menit).
- Jika ada koneksi yang berjalan lama dengan keepalive, cadangkan port menganggur untuk koneksi yang berjalan lama hingga 120 menit. Asumsikan koneksi yang tidak aktif ditinggalkan dan membebaskan port dalam 4 menit untuk koneksi baru.
-
Apakah akan mengirimkan Pengaturan ulang TCP saat waktu diam habis.
- Ketika waktu koneksi diam habis, haruskah kita mengirim RST TCP ke klien dan server sehingga mereka tahu alur yang ditinggalkan?
Penting
Ketika kumpulan backend dikonfigurasi dengan alamat IP, kumpulan tersebut akan berfungsi sebagai Load Balancer Dasar dengan outbound default diaktifkan. Untuk konfigurasi yang aman secara default dan aplikasi dengan kebutuhan keluaran yang tinggi, konfigurasikan kumpulan backend berdasarkan NIC.
Definisi aturan keluar
Aturan outbound menggunakan sintaks yang sama seperti load balancing dan aturan NAT masuk: frontend, parameter, dan backend pool.
Aturan outbound menyiapkan NAT outbound untuk semua mesin virtual di kumpulan backend, dengan menerjemahkan lalu lintasnya menjadi frontend. Parameter tersebut memberikan Anda kontrol rinci atas algoritma NAT keluar.
Parameter-parameter memberikan kontrol yang lebih rinci atas algoritme NAT keluar.
Tingkatkan NAT Eksternal dengan beberapa alamat IP
Setiap alamat IP tambahan pada frontend memberikan load balancer tambahan 64.000 port sementara untuk digunakan sebagai port SNAT. Load balancer menggunakan IP berdasarkan port yang tersedia. Pindah ke IP berikutnya ketika IP saat ini tidak mampu menangani lebih banyak koneksi.
Gunakan beberapa alamat IP untuk merencanakan skenario skala besar. Gunakan aturan keluar untuk mengurangi kelelahan SNAT seperti yang dijelaskan dalam Dukungan dan pemecahan masalah untuk Azure Load Balancer.
Anda juga dapat menggunakan awalan IP publik secara langsung dengan aturan outbound.
Prefiks IP publik meningkatkan skalabilitas penerapan Anda. Tambahkan awalan ke daftar alur yang diizinkan yang berasal dari sumber daya Azure Anda. Anda dapat mengatur konfigurasi IP frontend di load balancer untuk merujuk pada awalan alamat IP publik.
Load balancer mengelola awalan IP publik. Aturan keluar secara otomatis menggunakan alamat IP publik lain dalam awalan ketika IP saat ini tidak dapat membuat koneksi keluar lebih banyak.
Masing-masing alamat IP dalam awalan IP publik menyediakan 64.000 port ephemeral tambahan per alamat IP untuk penyeimbang beban untuk digunakan sebagai port SNAT.
Waktu diam habis alur keluar dan atur ulang TCP
Aturan outbound menyertakan parameter untuk mengontrol batas waktu diam alur keluar sehingga dapat disesuaikan dengan kebutuhan aplikasi Anda. Batas waktu diam keluar standar selama 4 menit. Untuk informasi selengkapnya, lihat mengonfigurasi batas waktu diam.
Secara bawaan, penyeimbang beban memutus aliran tanpa pemberitahuan ketika batas waktu idle outbound tercapai. Parameter ini enableTCPReset memberikan perilaku aplikasi dan kontrol yang dapat diprediksi. Parameter ini memutuskan apakah akan mengirim TCP Reset dua arah (TCP RST) saat timeout idle keluar terjadi.
Tinjau Reset TCP saat batas waktu idle terlampaui untuk detail termasuk ketersediaan wilayah.
Mengamankan dan mengontrol konektivitas keluar secara eksplisit
Aturan penyeimbangan muatan menyediakan pemrograman NAT keluar secara otomatis. Beberapa skenario menguntungkan atau mengharuskan Anda menonaktifkan pemrograman otomatis NAT keluar dengan aturan penyeimbang muatan. Menonaktifkan melalui aturan memungkinkan Anda untuk mengontrol atau memperbaiki perilaku.
Anda dapat menggunakan parameter ini dengan dua cara:
Pencegahan alamat IP masuk untuk SNAT yang keluar. Nonaktifkan SNAT keluar pada aturan penyeimbangan muatan.
Menyetel parameter SNAT keluar dari alamat IP yang digunakan untuk koneksi masuk dan keluar secara bersamaan. NAT keluar otomatis harus dinonaktifkan untuk memungkinkan aturan outbound mengambil alih kontrol. Untuk mengubah alokasi port SNAT dari alamat yang juga digunakan untuk lalu lintas masuk, parameter
disableOutboundSnatharus disetel ke true.
Operasi untuk mengonfigurasi aturan keluar gagal jika Anda mencoba menentukan ulang alamat IP yang digunakan untuk masuk. Nonaktifkan NAT keluar dari aturan penyeimbangan beban terlebih dahulu.
Penting
Komputer virtual Anda tidak akan memiliki konektivitas keluar jika Anda mengatur parameter ini ke true dan tidak memiliki aturan keluar untuk menentukan konektivitas keluar. Beberapa operasi VM atau aplikasi Anda dapat bergantung pada memiliki konektivitas keluar yang tersedia. Pastikan memahami dependensi skenario Anda dan telah mempertimbangkan dampak pembuatan perubahan ini.
Terkadang, tidak diinginkan bagi mesin virtual untuk membuat aliran keluar. Mungkin terdapat persyaratan untuk mengelola tujuan mana yang menerima alur keluar, atau tujuan mana yang memulai aliran masuk. Gunakan kelompok keamanan jaringan untuk mengelola tujuan yang dapat dijangkau komputer virtual. Gunakan NSG untuk mengelola tujuan publik mana yang memulai alur masuk.
Saat Anda menerapkan NSG ke komputer virtual yang seimbang beban, perhatikan tag layanandan aturan keamanan default.
Pastikan bahwa VM dapat menerima permintaan pemeriksaan kesehatan dari Azure Load Balancer.
Jika Network Security Group (NSG) memblokir permintaan pemeriksaan kesehatan dari tag default AZURE_LOADBALANCER, pemeriksaan kesehatan mesin virtual Anda akan gagal dan mesin virtual tersebut akan ditandai sebagai tidak tersedia. Penyeimbang muatan berhenti mengirim alur baru ke VM tersebut.
Skenario aturan keluar Azure Load Balancer
- Konfigurasikan koneksi keluar ke sekumpulan IP atau awalan publik tertentu.
- Ubah alokasi port SNAT.
- Aktifkan keluar saja.
- NAT keluar untuk VM saja (tidak ada masuk).
- NAT keluar untuk penyeimbang beban standar internal.
- Aktifkan protokol TCP & UDP untuk NAT keluar dengan load balancer standar publik.
Skenario 1: Mengonfigurasi koneksi keluar ke set IP publik atau prefiks tertentu
Gunakan skenario ini untuk menyesuaikan koneksi keluar agar berasal dari satu set alamat IP publik. Tambahkan IP atau awalan publik ke daftar izinkan atau blokir berdasarkan asal.
IP publik atau awalan ini mungkin sama dengan yang digunakan oleh aturan penyeimbang muatan.
Untuk menggunakan IP publik atau awalan yang berbeda dari yang digunakan oleh aturan penyeimbangan beban:
- Buat awalan IP publik atau alamat IP publik.
- Buat penyeimbang muatan standar publik
- Buat frontend yang merujuk awalan IP publik atau alamat IP publik yang ingin Anda gunakan.
- Gunakan kembali kumpulan backend atau buat kumpulan backend dan tempatkan VM ke dalam kumpulan backend penyeimbang muatan publik
- Konfigurasikan aturan keluar pada penyeimbang muatan publik untuk mengaktifkan NAT keluar untuk VM menggunakan frontend. Tidak disarankan untuk menggunakan aturan penyeimbangan beban untuk lalu lintas keluar. Nonaktifkan SNAT (Source Network Address Translation) keluar pada aturan penyeimbangan beban.
Skenario 2: Memodifikasi alokasi port SNAT
Anda dapat menggunakan aturan Outbound untuk mengatur alokasi port SNAT otomatis berdasarkan ukuran kumpulan backend.
Jika mengalami kelelahan SNAT, tingkatkan jumlah port SNAT yang diberikan dari default 1024.
Setiap alamat IP publik berkontribusi hingga 64.000 port sementara. Jumlah komputer virtual di kumpulan backend menentukan jumlah port yang didistribusikan ke setiap komputer virtual. Satu komputer virtual di kumpulan backend memiliki akses ke maksimum 64.000 port. Untuk dua komputer virtual, maksimum 32.000 port SNAT dapat diberikan dengan aturan outbound (2x 32.000 = 64.000).
Anda dapat menggunakan aturan keluar untuk menyetel port SNAT yang diberikan secara default. Anda memberikan lebih banyak atau lebih sedikit dari alokasi port SNAT default yang disediakan. Setiap alamat IP publik dari frontend aturan keluar dapat menghasilkan hingga 64.000 port ephemeris untuk digunakan sebagai port SNAT.
Penyeimbang muatan memberikan port SNAT dalam kelipatan 8. Jika Anda memberikan nilai yang tidak dapat dibagi dengan 8, operasi konfigurasi ditolak. Setiap aturan penyeimbangan beban dan aturan NAT masuk menggunakan rentang delapan port. Jika aturan penyeimbangan beban atau NAT masuk berbagi rentang 8 yang sama dengan aturan lain, tidak ada port tambahan yang terkonsumsi.
Jika Anda mencoba memberikan lebih banyak port SNAT daripada yang tersedia (berdasarkan jumlah alamat IP publik), operasi konfigurasi ditolak. Misalnya, jika Anda memberikan 10.000 port per komputer virtual dan tujuh komputer virtual dalam kumpulan backend berbagi satu IP publik, konfigurasi akan ditolak. Tujuh dikalikan 10.000 melebihi batas pelabuhan 64.000. Tambahkan lebih banyak alamat IP publik ke frontend aturan lalu lintas keluar supaya mengaktifkan skenario.
Kembalikan ke alokasi porta default dengan menentukan 0 sebagai jumlah port. Untuk informasi selengkapnya tentang alokasi port SNAT default, lihat tabel alokasi port SNAT.
Skenario 3: Mengaktifkan lalu lintas keluar saja
Gunakan penyeimbang muatan standar publik untuk menyediakan NAT keluar untuk sekelompok komputer virtual. Dalam skenario ini, gunakan aturan keluar dengan sendirinya, tanpa mengonfigurasi aturan tambahan.
Catatan
Azure NAT Gateway dapat menyediakan konektivitas keluar untuk komputer virtual tanpa perlu load balancer. Lihat Apa Azure NAT Gateway? untuk informasi selengkapnya.
Skenario 4: NAT outbound hanya untuk mesin virtual (tanpa inbound)
Catatan
Azure NAT Gateway dapat menyediakan konektivitas keluar untuk komputer virtual tanpa perlu load balancer. Lihat Apa Azure NAT Gateway? untuk informasi selengkapnya.
Untuk skenario ini: Aturan keluar Azure Load Balancer dan NAT Jaringan Virtual adalah opsi yang tersedia untuk egress dari jaringan virtual.
- Buatlah IP publik atau prefiks.
- Membuat penyeimbang muatan standar publik.
- Buat frontend yang terhubung dengan IP publik atau prefiks yang didedikasikan untuk lalu lintas keluar.
- Membuat kumpulan backend untuk VM.
- Tempatkan VM ke dalam kumpulan backend.
- Konfigurasikan aturan keluar untuk mengaktifkan NAT keluar.
Menggunakan awalan atau IP publik untuk menskalakan port SNAT. Tambahkan sumber koneksi keluar ke daftar izinkan atau blokir.
Skenario 5: NAT keluar untuk penyeimbang muatan standar internal
Catatan
Azure NAT Gateway dapat menyediakan konektivitas keluar untuk komputer virtual yang menggunakan load balancer standar internal. Lihat Apa Azure NAT Gateway? untuk informasi selengkapnya.
Load balancer internal standar tidak memiliki konektivitas keluar hingga Anda mengaktifkannya secara eksplisit melalui IP publik pada tingkat instans atau Virtual Network NAT, atau dengan mengaitkan anggota pool backend dengan konfigurasi load balancer khusus outbound.
Untuk informasi selengkapnya, lihat Konfigurasi penyeimbang beban khusus keluaran.
Skenario 6: Aktifkan protokol TCP dan UDP untuk NAT keluar dengan load balancer standar publik
Dengan menggunakan load balancer standar publik, NAT keluar otomatis menyesuaikan dengan protokol transport pada aturan penyeimbangan beban.
- Menonaktifkan SNAT keluar dalam aturan penyeimbangan muatan.
- Konfigurasikan aturan keluar pada penyeimbang muatan yang sama.
- Gunakan kembali kumpulan backend yang sudah digunakan oleh VM Anda.
- Tentukan "protokol": "Semua" sebagai bagian dari aturan keluar.
Ketika Anda hanya menggunakan aturan NAT masuk, tidak ada NAT keluar yang disediakan.
- Tempatkan VM di dalam kumpulan backend.
- Tentukan satu atau lebih konfigurasi IP frontend dengan alamat IP publik atau awalan IP publik.
- Konfigurasikan aturan keluar pada penyeimbang muatan yang sama.
- Menentukan "protokol": "Semua" sebagai bagian dari aturan keluar
Batasan aturan outbound Azure Load Balancer
- Jumlah maksimum port sementara yang dapat digunakan per alamat IP frontend adalah 64.000.
- Kisaran batas waktu diam keluar yang dapat dikonfigurasi adalah 4 hingga 120 menit, (240 hingga 7200 detik).
- Load balancer tidak mendukung ICMP untuk NAT keluar, satu-satunya protokol yang didukung adalah TCP dan UDP.
- Aturan keluar hanya dapat diterapkan ke konfigurasi IPv4 utama NIC. Anda tidak dapat membuat aturan keluar untuk konfigurasi IPv4 sekunder VM atau NVA. Beberapa NIC didukung.
- Aturan keluar untuk konfigurasi IP sekunder hanya didukung untuk IPv6.
- Semua koputer virtual dalam set ketersediaan harus ditambahkan ke kumpulan backend untuk konektivitas keluar.
- Semua komputer virtual dalam set skala komputer virtual harus ditambahkan ke kumpulan backend untuk konektivitas keluar.
Langkah berikutnya
- Pelajari selengkapnya tentang Azure Standard Load Balancer
- Lihat pertanyaan kami yang jarang diajukan tentang Azure Load Balancer