Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Mulai Cepat: Menerapkan Kontrol Postur SSH
Dalam langkah-langkah berikut, Anda akan menggunakan Azure Policy untuk menyebarkan pengaturan Kontrol Postur SSH ke VM Linux pengujian.
Untuk referensi latar belakang dan konseptual, lihat Apa itu Kontrol Postur SSH?.
Untuk panduan yang lebih canggih, lihat Mengelola pengaturan sshd Anda menggunakan Kontrol Postur SSH.
Jika Anda tidak memiliki akun Azure, Anda dapat membuat uji coba gratis.
Hati
- Mulai Cepat ini menunjukkan penerapan konfigurasi sshd ketat yang ditujukan untuk mesin uji sekali pakai baru. Jika Anda menerapkan konfigurasi ini ke komputer lain, Anda dapat mengunci diri sendiri. Saat mencoba kontrol keamanan seperti Kontrol Postur SSH, gunakan lingkungan kotak pasir yang terisolasi sehingga bahkan kesalahan dalam penetapan kebijakan tidak akan mengonfigurasi ulang komputer yang tidak diinginkan.
Prasyarat
Sebelum mencoba langkah-langkah dalam artikel ini, pastikan Anda sudah memiliki:
- Akun Azure tempat Anda memiliki hak untuk membuat grup sumber daya, penetapan kebijakan, dan komputer virtual.
- Lingkungan pilihan Anda untuk berinteraksi dengan Azure, seperti:
Periksa apakah Anda masuk ke lingkungan pengujian Anda
- portal Microsoft Azure
- Azure CLI
Gunakan informasi akun di portal untuk melihat konteks Anda saat ini.

Membuat grup sumber daya
Pilihan lokasi eastus dalam contoh ini tidak signifikan. Anda dapat menggunakan lokasi Azure yang tersedia.
- portal Microsoft Azure
- Azure CLI
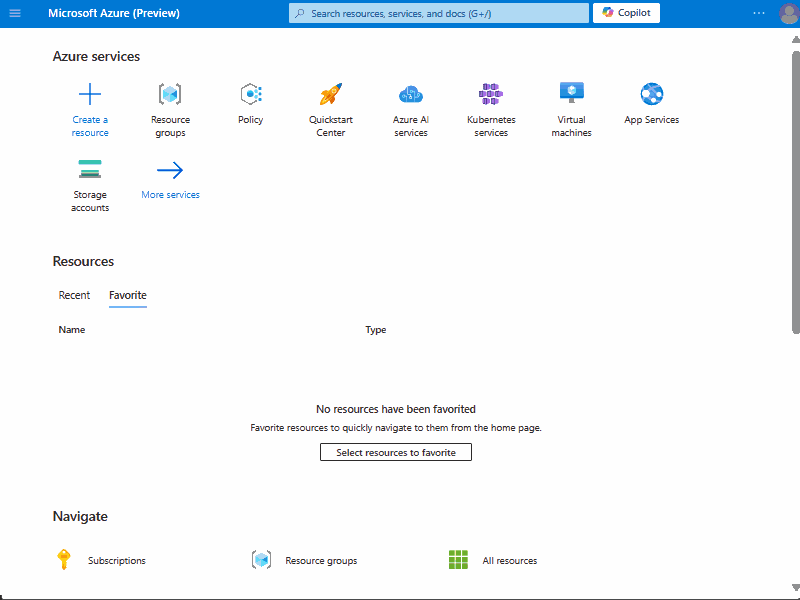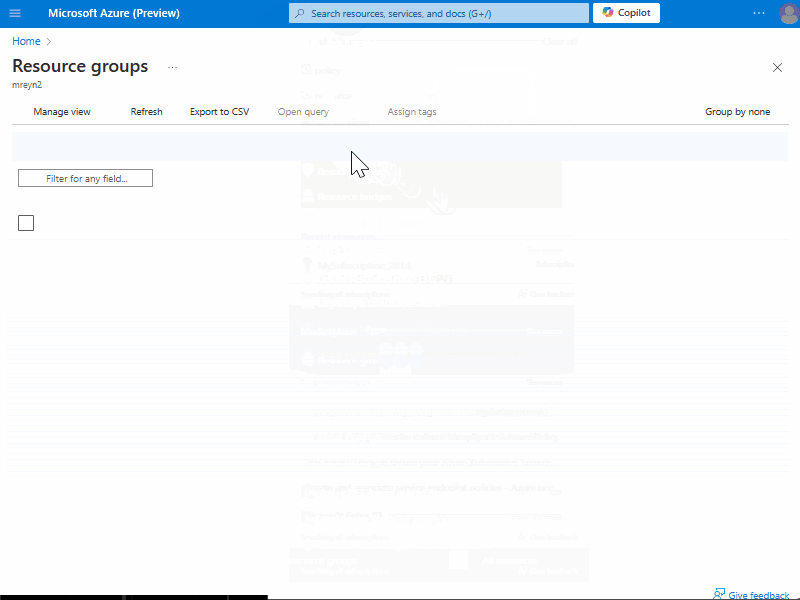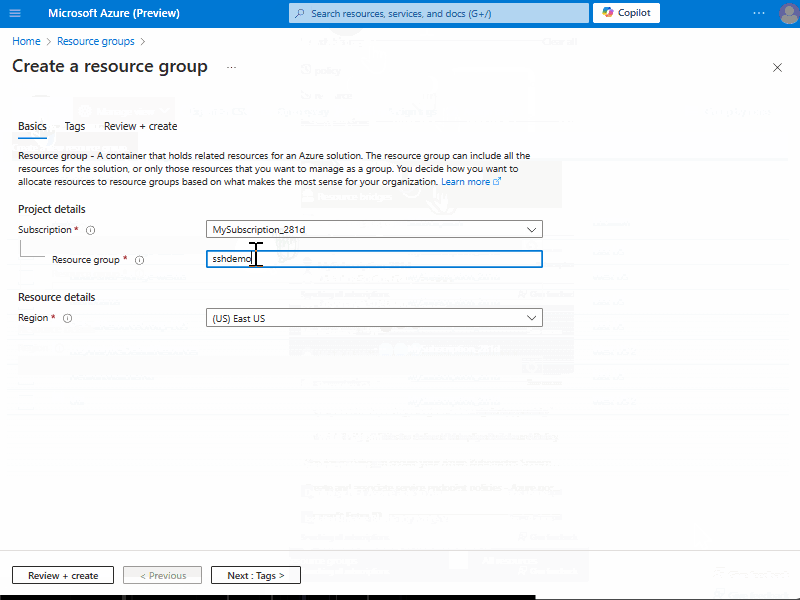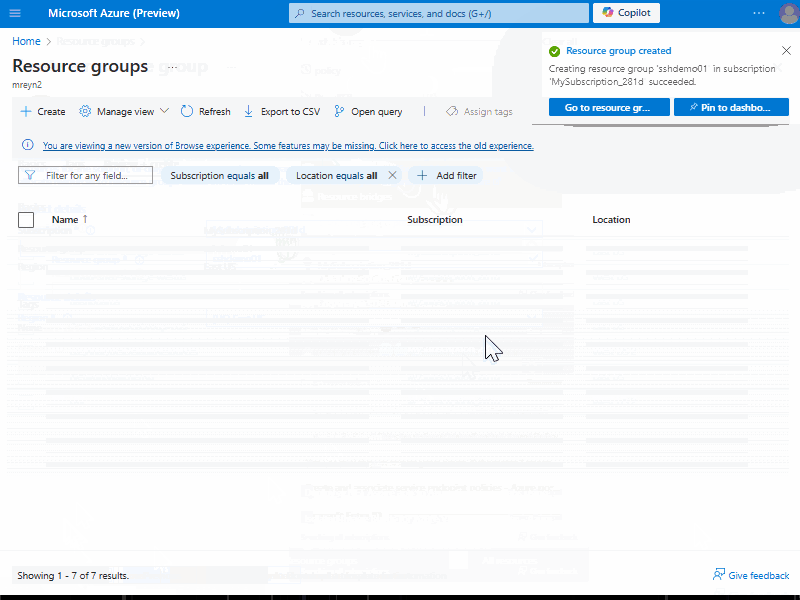
Menetapkan kebijakan ke grup sumber daya
Mulai Cepat ini menerapkan perilaku audit dan konfigurasi, menggunakan definisi kebijakan bawaan Configure SSH Posture Control on Linux machines.
Contoh penetapan akan sangat bergantung pada default Kontrol Postur SSH (misalnya, port 22, akses akar tidak diizinkan), dengan kustomisasi terbatas (teks banner).
- portal Microsoft Azure
- Azure CLI
- Navigasi ke Kebijakan, lalu Definisi
- Filter daftar untuk menemukan dan memilih
Configure SSH Posture Control on Linux machines - Dari halaman definisi kebijakan, klik Tetapkan
- Dalam alur kerja penetapan kebijakan
- Pilih grup sumber daya kosong baru (dibuat sebelumnya) sebagai cakupan.
- Opsional: Pilih nama untuk penetapan kebijakan ini. Secara default, nama definisi kebijakan digunakan.
- Opsional: Pada tab parameter, ambil alih nilai default seperti nilai "banner".
- Catatan: Aturan 'port' harus dikonfigurasi dengan satu nilai untuk memastikan fungsionalitas dan kepatuhan yang tepat untuk mengaudit dan mengonfigurasi skenario.
- Selesaikan pembuatan penetapan kebijakan.
Hati
Baik Anda menggunakan Portal atau CLI, periksa cakupan penetapan kebijakan yang baru saja Anda buat sebelum melanjutkan. Jika cakupan secara keliru diatur ke apa pun selain grup sumber daya kosong baru yang dibuat sebelumnya, cakupan tersebut harus segera diperbaiki untuk menghindari konfigurasi komputer yang tidak diinginkan.
Membuat VM pengujian dan menyiapkannya untuk Konfigurasi Mesin
- portal Microsoft Azure
- Azure CLI
- Membuat komputer virtual Linux
- Tambahkan identitas yang ditetapkan sistem, jika belum ada
- Menambahkan ekstensi Konfigurasi Mesin (berlabel di portal sebagai Konfigurasi Komputer Azure untuk Linux)
Ujung
Dalam Mulai Cepat ini prasyarat untuk Konfigurasi Mesin (VM memiliki identitas terkelola dan ekstensi agen) ditangani langsung selama pembuatan VM. Dalam skala besar, prasyarat ini dapat dipenuhi menggunakan Inisiatif Kebijakan bawaan Deploy prerequisites to enable Guest Configuration policies on virtual machines.
Istirahatlah sebelum melanjutkan
Beberapa langkah sekarang akan terjadi secara otomatis. Masing-masing langkah ini dapat memakan waktu beberapa menit. Dengan demikian, harap tunggu setidaknya 15 menit sebelum melanjutkan.
Mengamati hasil
Dengan menggunakan langkah-langkah berikut, Anda dapat melihat:
- Berapa banyak mesin yang sesuai (atau tidak)
- Sangat berguna dalam skala produksi, di mana Anda mungkin memiliki ribuan mesin
- Mesin mana yang sesuai (atau tidak)
- Untuk komputer tertentu, aturan individual mana yang sesuai (atau tidak)
- portal Microsoft Azure
- Azure CLI
Opsional: Menambahkan lebih banyak mesin uji untuk mengalami skala
Dalam artikel ini, kebijakan ditetapkan ke grup sumber daya yang awalnya kosong dan kemudian mendapatkan satu VM. Meskipun ini menunjukkan sistem bekerja secara end-to-end, sistem tidak memberikan rasa operasi dalam skala besar. Misalnya, dalam tampilan kepatuhan penetapan kebijakan bagan pai dari satu komputer dapat terasa buatan.
Pertimbangkan untuk menambahkan lebih banyak mesin uji ke grup sumber daya, baik secara manual atau melalui otomatisasi. Ini bisa berupa VM Azure atau komputer yang diaktifkan Arc. Saat Anda melihat mesin-mesin tersebut mematuhi (atau bahkan gagal) Anda dapat memperoleh rasa yang lebih tajam dalam mengoperasionalkan Kontrol Postur SSH dalam skala besar.
Opsional: Periksa mesin uji secara manual untuk mengonfirmasi hasil
Saat memulai fitur baru seperti Kontrol Postur SSH, akan sangat berharga untuk memeriksa hasilnya secara manual di luar band. Ini membantu membangun kepercayaan diri dan kejelasan. Langkah-langkah dalam artikel ini, misalnya, seharusnya menghasilkan konfigurasi banner masuk yang dimodifikasi pada VM pengujian Anda. Anda dapat mengonfirmasi hal ini dengan mencoba koneksi SSH ke komputer untuk melihat banner, atau dengan memeriksa file sshd_config.
Membersihkan sumber daya
Untuk menghindari biaya yang sedang berlangsung, pertimbangkan untuk menghapus grup sumber daya yang digunakan dalam artikel ini. Misalnya, perintah Azure CLI akan az group delete --name "sshdemo01"
Konten terkait
- Apa itu Kontrol Postur SSH?
- Menyebarkan pengaturan server SSH dengan aman dengan Azure Policy
- Untuk memberikan umpan balik, diskusikan permintaan fitur, dll. hubungi: linux_sec_config_mgmt@service.microsoft.com