Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Gunakan aturan ringkasan di Microsoft Azure Sentinel untuk menggabungkan sekumpulan data besar di latar belakang untuk pengalaman operasi keamanan yang lebih lancar di semua tingkat log. Data ringkasan telah dikompilasi sebelumnya dalam tabel log kustom dan memberikan performa kueri yang cepat, termasuk kueri yang dijalankan pada data yang berasal dari tingkat log berbiaya rendah. Aturan ringkasan dapat membantu mengoptimalkan data Anda untuk:
- Analisis dan laporan, terutama melalui himpunan data dan rentang waktu besar, sebagaimana diperlukan untuk analisis keamanan dan insiden, laporan bisnis bulan ke bulan atau tahunan, dan sebagainya.
- Penghematan biaya pada log verbose, yang dapat Anda pertahankan sesedikit atau selama yang Anda butuhkan dalam tingkat log yang lebih murah, dan kirim sebagai data ringkasan hanya ke tabel Analytics untuk analisis dan laporan.
- Keamanan dan privasi data, dengan menghapus atau mengaburkan detail privasi dalam data yang dapat dibagikan yang dirangkum dan membatasi akses ke tabel dengan data mentah.
Microsoft Sentinel menyimpan hasil ringkasan aturan pada tabel kustom dengan paket data Analytics. Untuk informasi selengkapnya tentang paket data dan biaya penyimpanan, lihat Paket tabel log.
Artikel ini menjelaskan cara membuat aturan ringkasan, menerapkan template yang sudah ada, dan meninjau skenario penggunaan umum di Microsoft Sentinel.
Penting
Setelah 31 Maret 2027, Microsoft Sentinel tidak akan lagi didukung di portal Microsoft Azure dan hanya akan tersedia di portal Pertahanan Microsoft. Semua pelanggan yang menggunakan Microsoft Sentinel di portal Microsoft Azure akan dialihkan ke portal Defender dan hanya akan menggunakan Microsoft Sentinel di portal Defender. Mulai Juli 2025, banyak pelanggan baru secara otomatis diaktifkan dan dialihkan ke Portal Defender.
Jika Anda masih menggunakan Microsoft Sentinel di portal Microsoft Azure, kami sarankan Anda mulai merencanakan transisi ke portal Defender untuk memastikan transisi yang lancar dan memanfaatkan sepenuhnya pengalaman operasi keamanan terpadu yang ditawarkan oleh Pertahanan Microsoft. Untuk informasi selengkapnya, lihat Saatnya Pindah: Menghentikan portal Microsoft Azure Sentinel untuk keamanan yang lebih besar.
Prasyarat
Untuk membuat aturan ringkasan di Microsoft Sentinel:
Microsoft Sentinel harus diaktifkan di setidaknya satu ruang kerja, dan harus secara aktif mengonsumsi log.
Anda harus dapat mengakses Microsoft Sentinel dengan izin Microsoft Sentinel Contributor. Untuk informasi selengkapnya, lihat Peran dan Izin di Microsoft Sentinel.
Untuk membuat aturan ringkasan di portal Pertahanan Microsoft, Anda harus terlebih dahulu melakukan onboarding ruang kerja Anda ke portal Pertahanan. Untuk informasi selengkapnya, lihat Koneksikan Microsoft Sentinel ke portal Microsoft Defender.
Kami menyarankan agar Anda menguji coba kueri untuk aturan ringkasan Anda di halaman Hunts sebelum membuat aturan Anda. Verifikasi bahwa kueri tidak mencapai atau mendekati batasan dan batasan aturan ringkasan, dan periksa apakah kueri menghasilkan skema yang dimaksudkan dan hasil yang diharapkan. Jika kueri mendekati batas kueri, pertimbangkan untuk menggunakan binSize yang lebih kecil, sehingga memproses lebih sedikit data per bin. Anda juga bisa mengubah kueri untuk mengembalikan lebih sedikit rekaman atau menghapus bidang dengan volume yang lebih tinggi.
Membuat aturan ringkasan baru
Buat aturan ringkasan baru untuk menggabungkan sekumpulan data besar tertentu ke dalam tabel dinamis. Konfigurasikan frekuensi aturan Anda untuk menentukan seberapa sering himpunan data agregat Anda diperbarui dari data mentah.
Buka wizard Ringkasan aturan:
Di portal Pertahanan, pilih aturan Ringkasan Konfigurasi > Microsoft Sentinel>.
Di portal Microsoft Azure, dari menu navigasi Microsoft Azure Sentinel, di bawah Konfigurasi, pilih Aturan ringkasan. Contohnya:
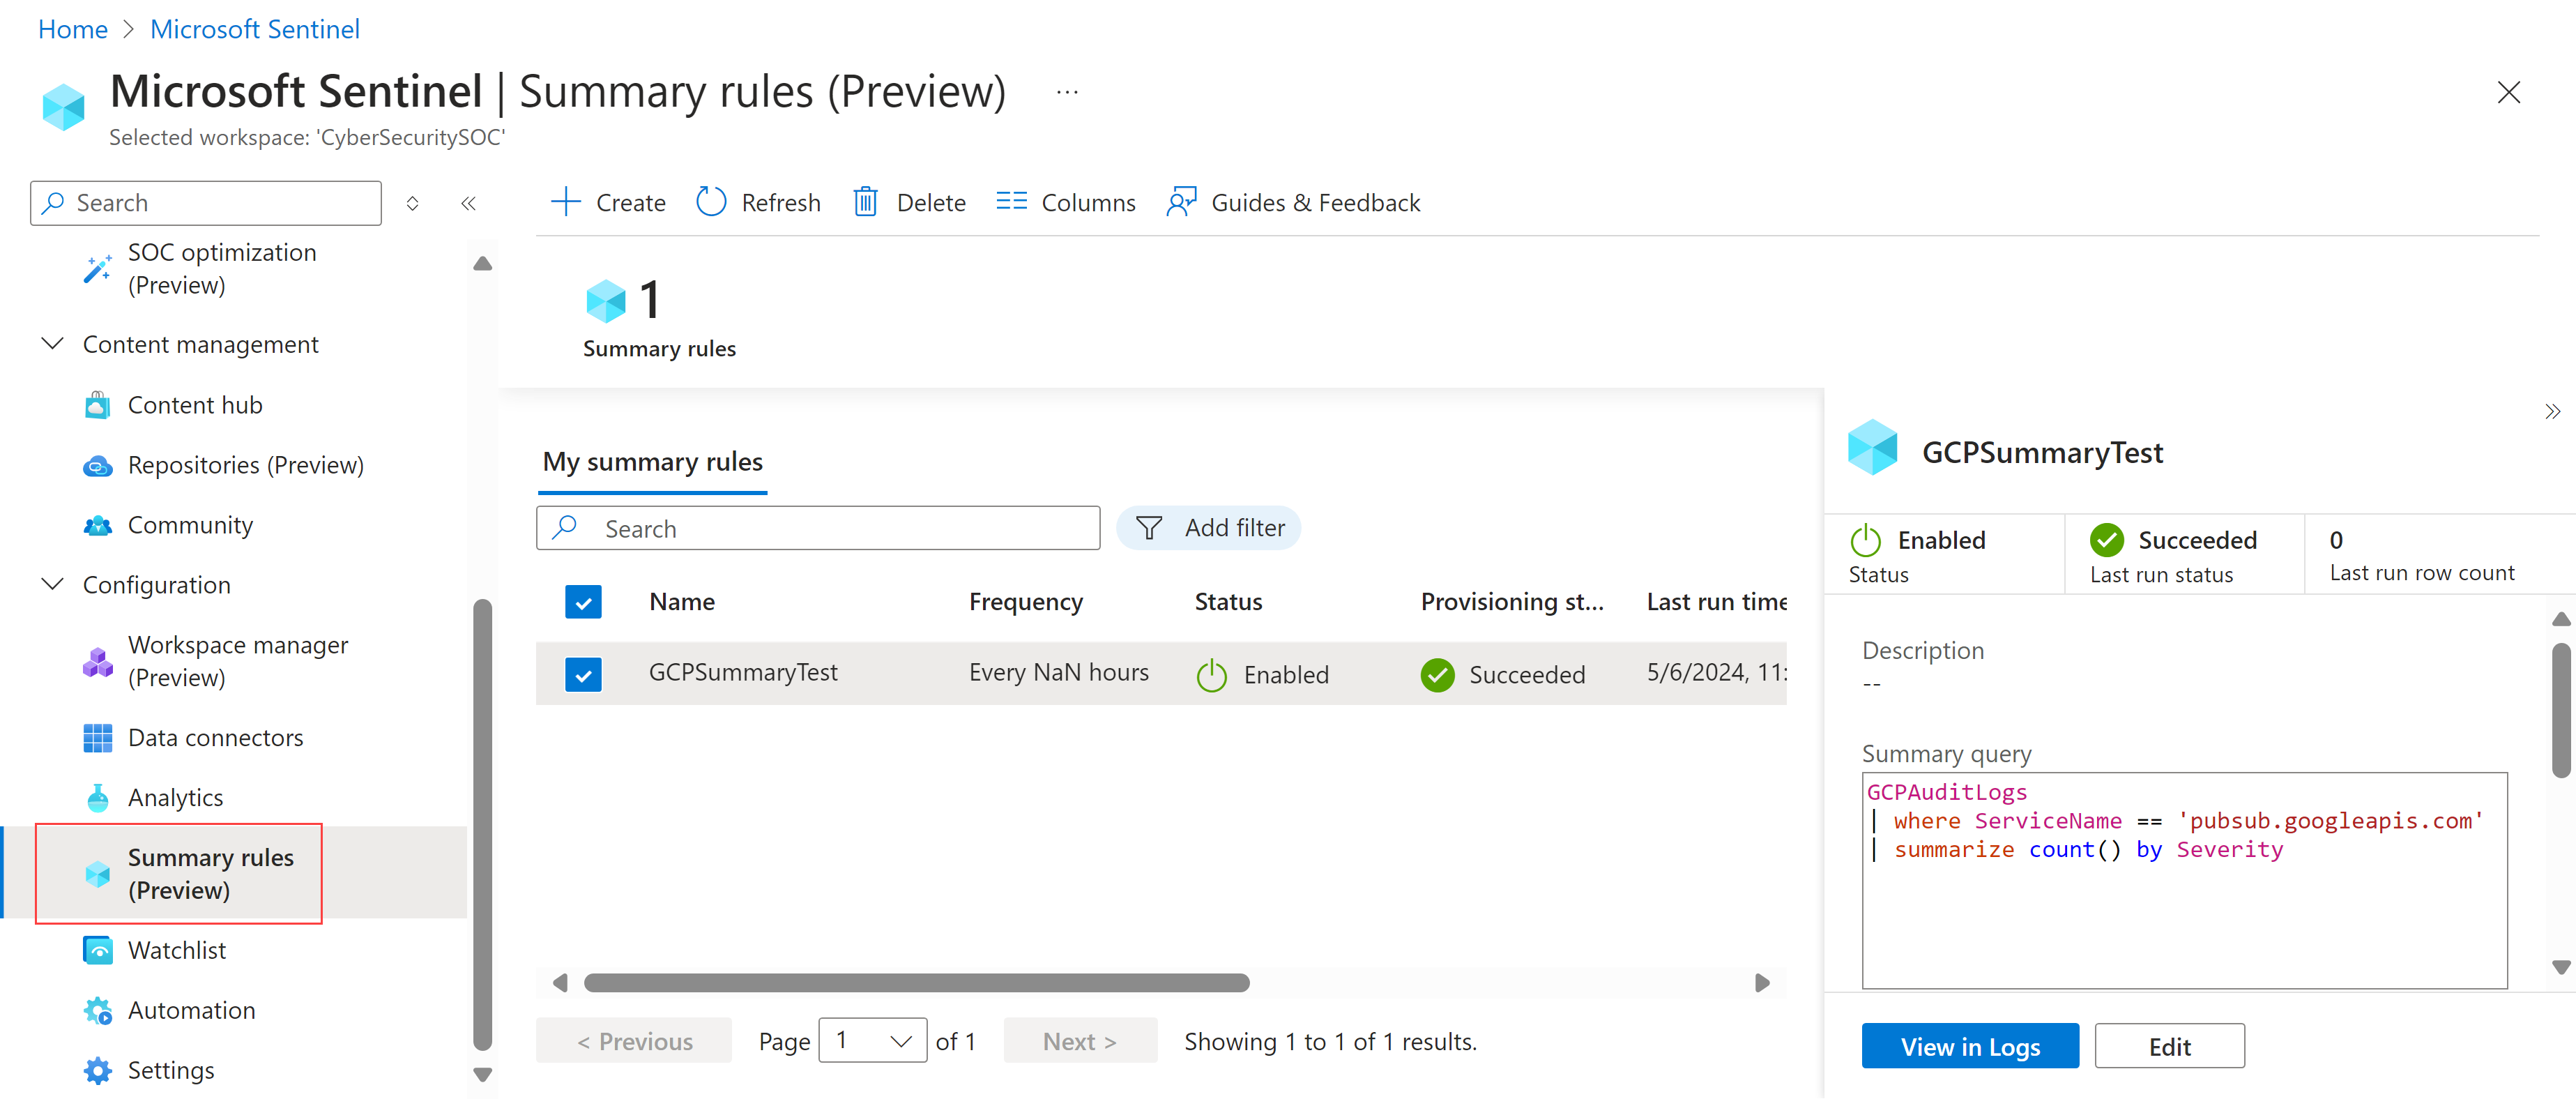
Pilih + Buat dan masukkan detail berikut:
Name. Masukkan nama yang bermakna untuk aturan Anda.
Description. Masukkan deskripsi opsional.
Tabel tujuan. Tentukan tabel log kustom tempat data Anda dikumpulkan:
Jika Anda memilih Tabel log kustom yang sudah ada, pilih tabel yang ingin Anda gunakan.
Jika Anda memilih Tabel log kustom baru, masukkan nama yang bermakna untuk tabel Anda. Nama tabel lengkap Anda menggunakan sintaks berikut:
<tableName>_CL.
Kami menyarankan agar Anda mengaktifkan pengaturan diagnostik SummaryLogs di ruang kerja Anda untuk mendapatkan pemahaman lebih baik mengenai riwayat eksekusi dan kegagalan. Jika pengaturan diagnostik SummaryLogs tidak diaktifkan, Anda akan diminta untuk mengaktifkannya di area Pengaturan diagnostik .
Jika pengaturan diagnostik SummaryLogs sudah diaktifkan, tetapi Anda ingin mengubah pengaturan, pilih Konfigurasikan pengaturan diagnostik tingkat lanjut. Saat Anda kembali ke halaman wizard Ringkasan aturan, pastikan untuk memilih Segarkan untuk memperbarui detail pengaturan Anda.
Penting
Pengaturan diagnostik SummaryLogs memiliki biaya tambahan. Untuk informasi selengkapnya, lihat Pengaturan diagnostik di Azure Monitor.
Pilih Berikutnya: Atur logika >ringkasan untuk melanjutkan.
Pada halaman Atur logika ringkasan , masukkan kueri ringkasan Anda. Misalnya, untuk meringkas data dari Google Cloud Platform, Anda mungkin ingin memasukkan:
GCPAuditLogs
| where ServiceName == 'pubsub.googleapis.com'
| summarize count() by Severity
Untuk informasi selengkapnya, lihat Contoh skenario aturan ringkasan dan Bahasa Kueri Kusto (KQL) di Azure Monitor.
Pilih Hasil pratinjau untuk memperlihatkan contoh data yang akan Anda kumpulkan dengan kueri yang dikonfigurasi.
Di bagian Penjadwalan Kueri, tentukan detail berikut ini:
- Seberapa sering Anda ingin aturan ini berjalan
- Apakah Anda ingin aturan dijalankan dengan penundaan tertentu, dalam hitungan menit
- Saat Anda ingin aturan mulai diberlakukan
Waktu yang ditentukan dalam penjadwalan didasarkan pada
timegeneratedkolom dalam data AndaPilih Berikutnya: Tinjau + buat >>Simpan untuk menyelesaikan aturan ringkasan.
Aturan ringkasan yang ada tercantum di halaman Aturan ringkasan , tempat Anda bisa meninjau status aturan Anda. Untuk setiap aturan, pilih menu opsi di akhir baris untuk mengambil salah satu tindakan berikut:
- Lihat data aturan saat ini di halaman Log, seolah-olah Anda akan menjalankan kueri segera
- Menampilkan riwayat eksekusi untuk aturan yang dipilih
- Aktifkan atau nonaktifkan aturan.
- Mengedit konfigurasi aturan
Warning
Penghapusan aturan ringkasan tidak dapat dibatalkan.
Untuk menghapus aturan, pilih baris aturan lalu pilih Hapus di toolbar di bagian atas halaman.
Note
Azure Monitor juga mendukung pembuatan aturan ringkasan melalui API atau templat Azure Resource Monitor (ARM). Untuk informasi selengkapnya, lihat Membuat atau memperbarui aturan ringkasan.
Menyebarkan templat aturan ringkasan bawaan
Templat aturan ringkasan adalah aturan ringkasan bawaan yang dapat Anda sebarkan as-is atau disesuaikan dengan kebutuhan Anda.
Untuk menyebarkan templat aturan ringkasan:
Buka hub Konten dan filter Tipe konten menurut Aturan ringkasan untuk melihat templat aturan ringkasan yang tersedia.
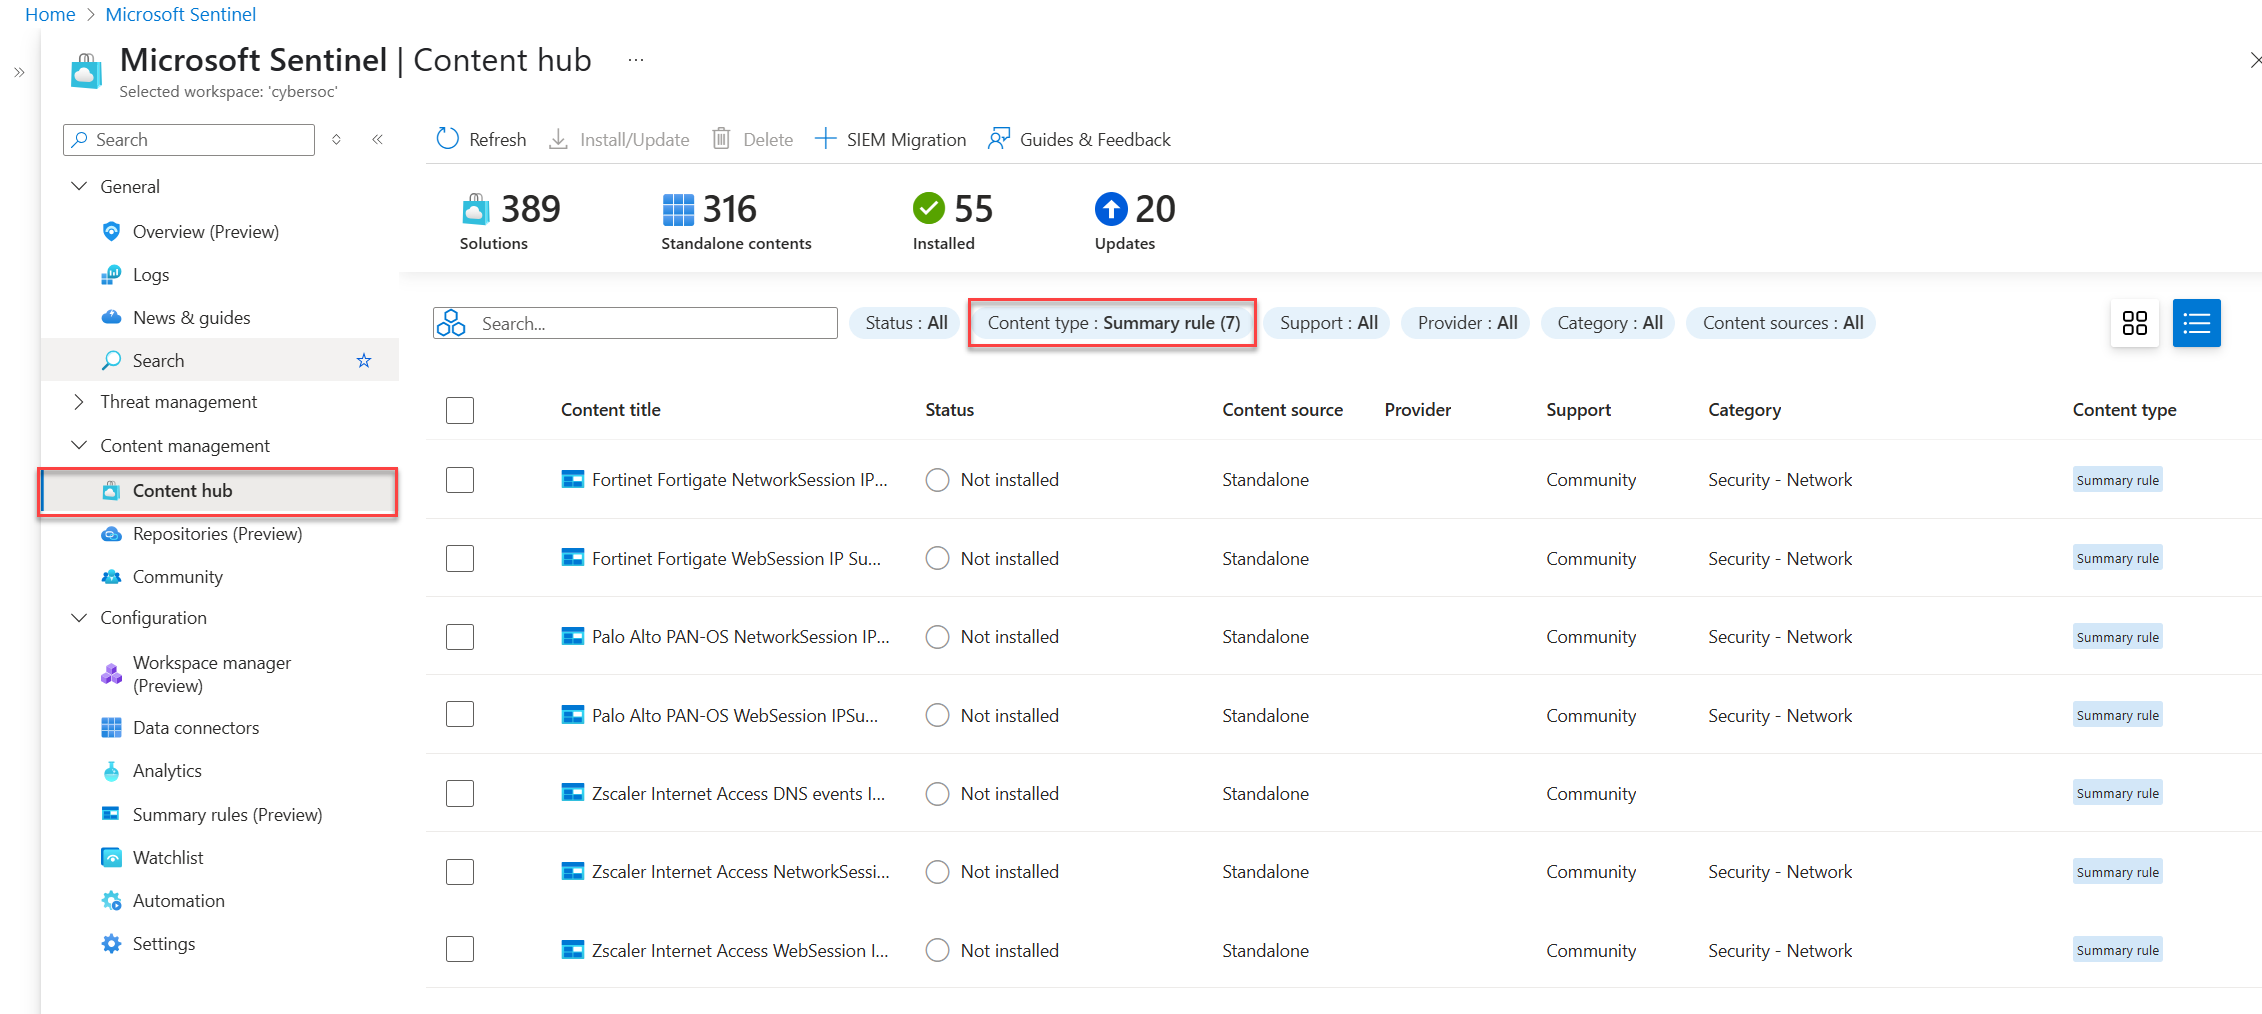
Pilih templat aturan ringkasan.
Panel dengan informasi tentang templat aturan ringkasan terbuka, menampilkan bidang seperti deskripsi, kueri ringkasan, dan tabel tujuan.
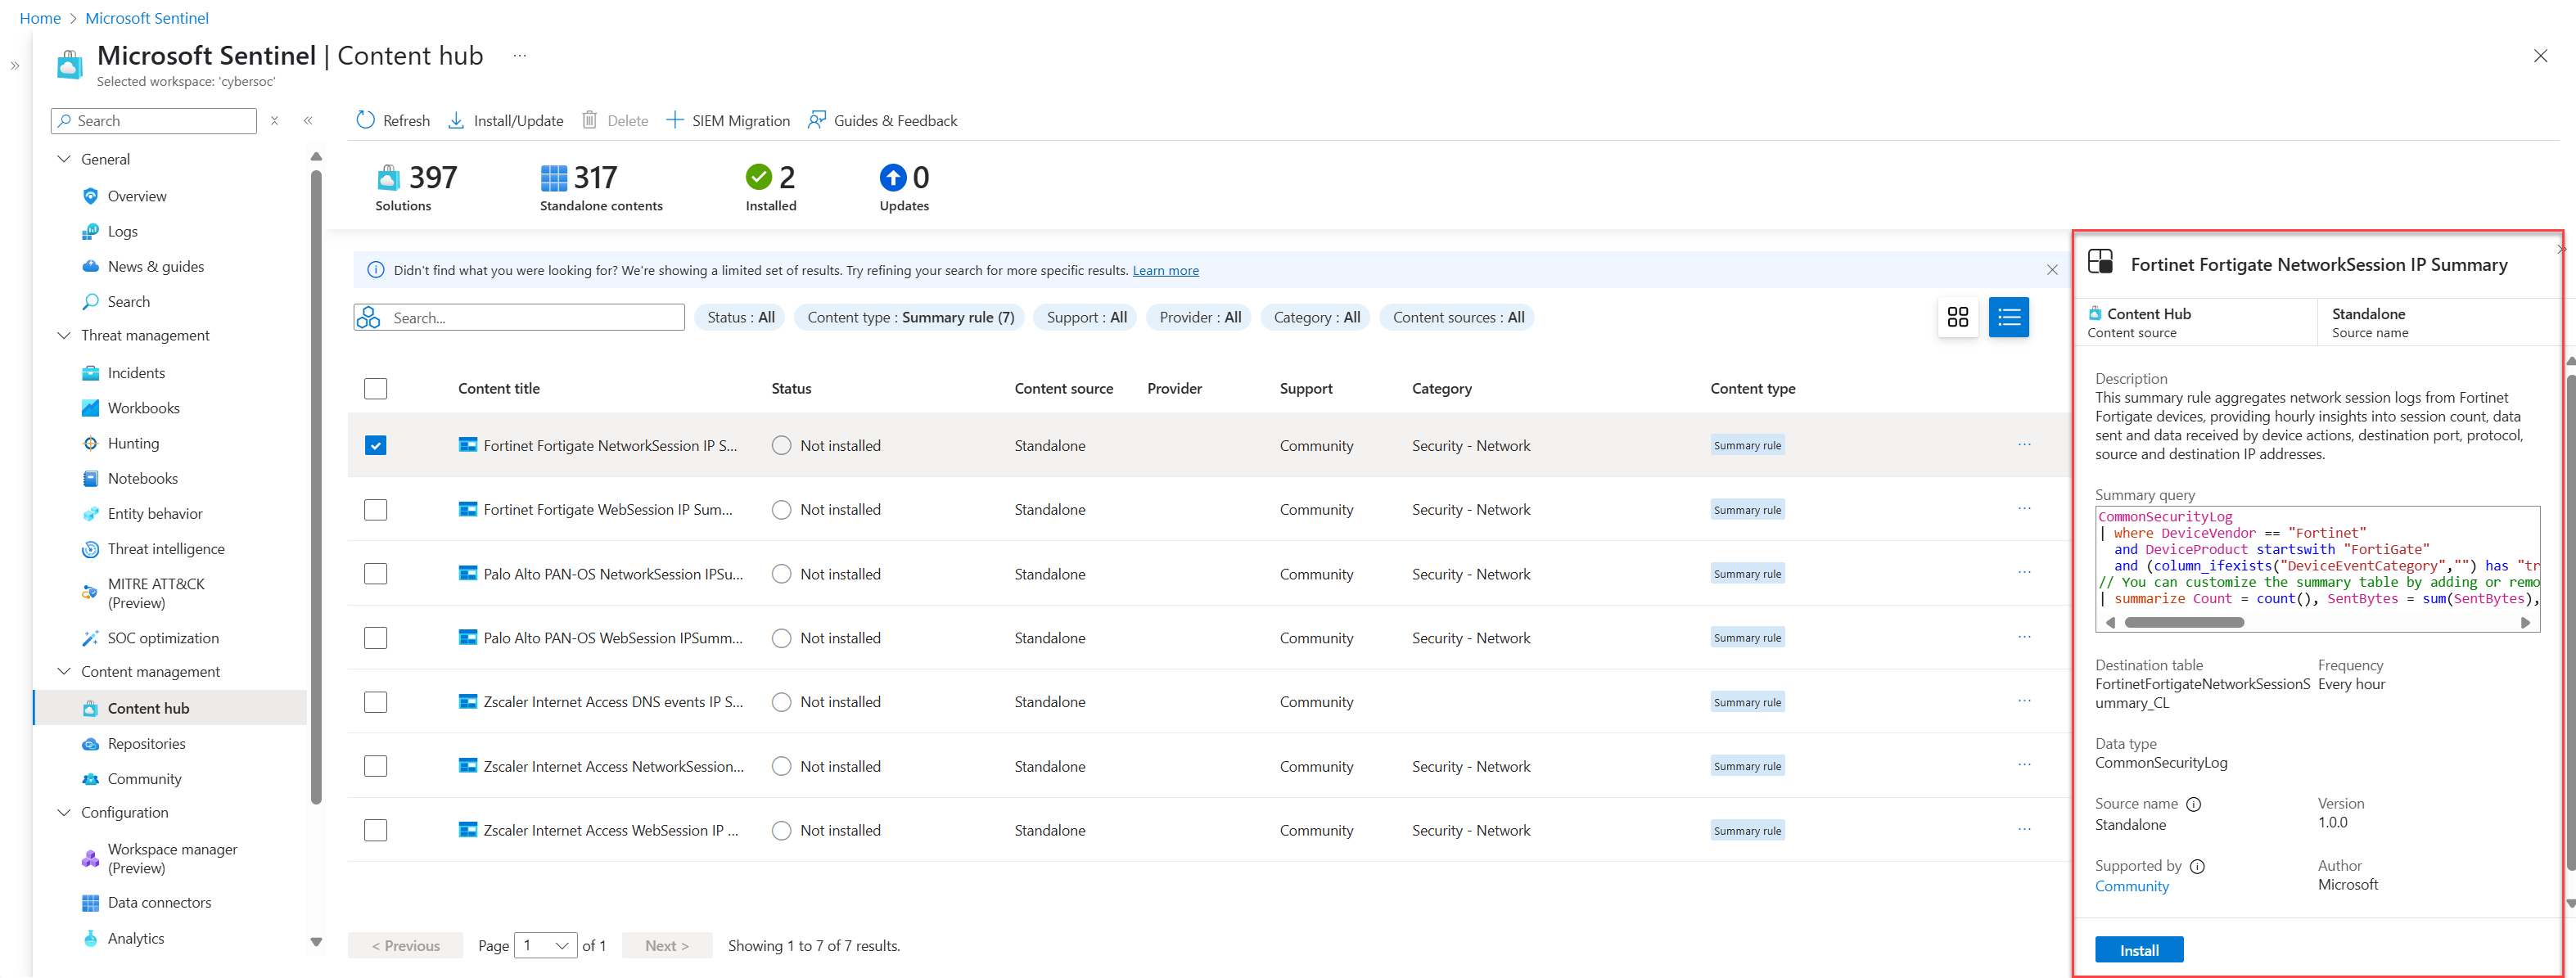
Pilih Instal untuk menginstal templat.
Pilih tab Templat pada halaman Aturan ringkasan , dan pilih aturan ringkasan yang Anda instal.
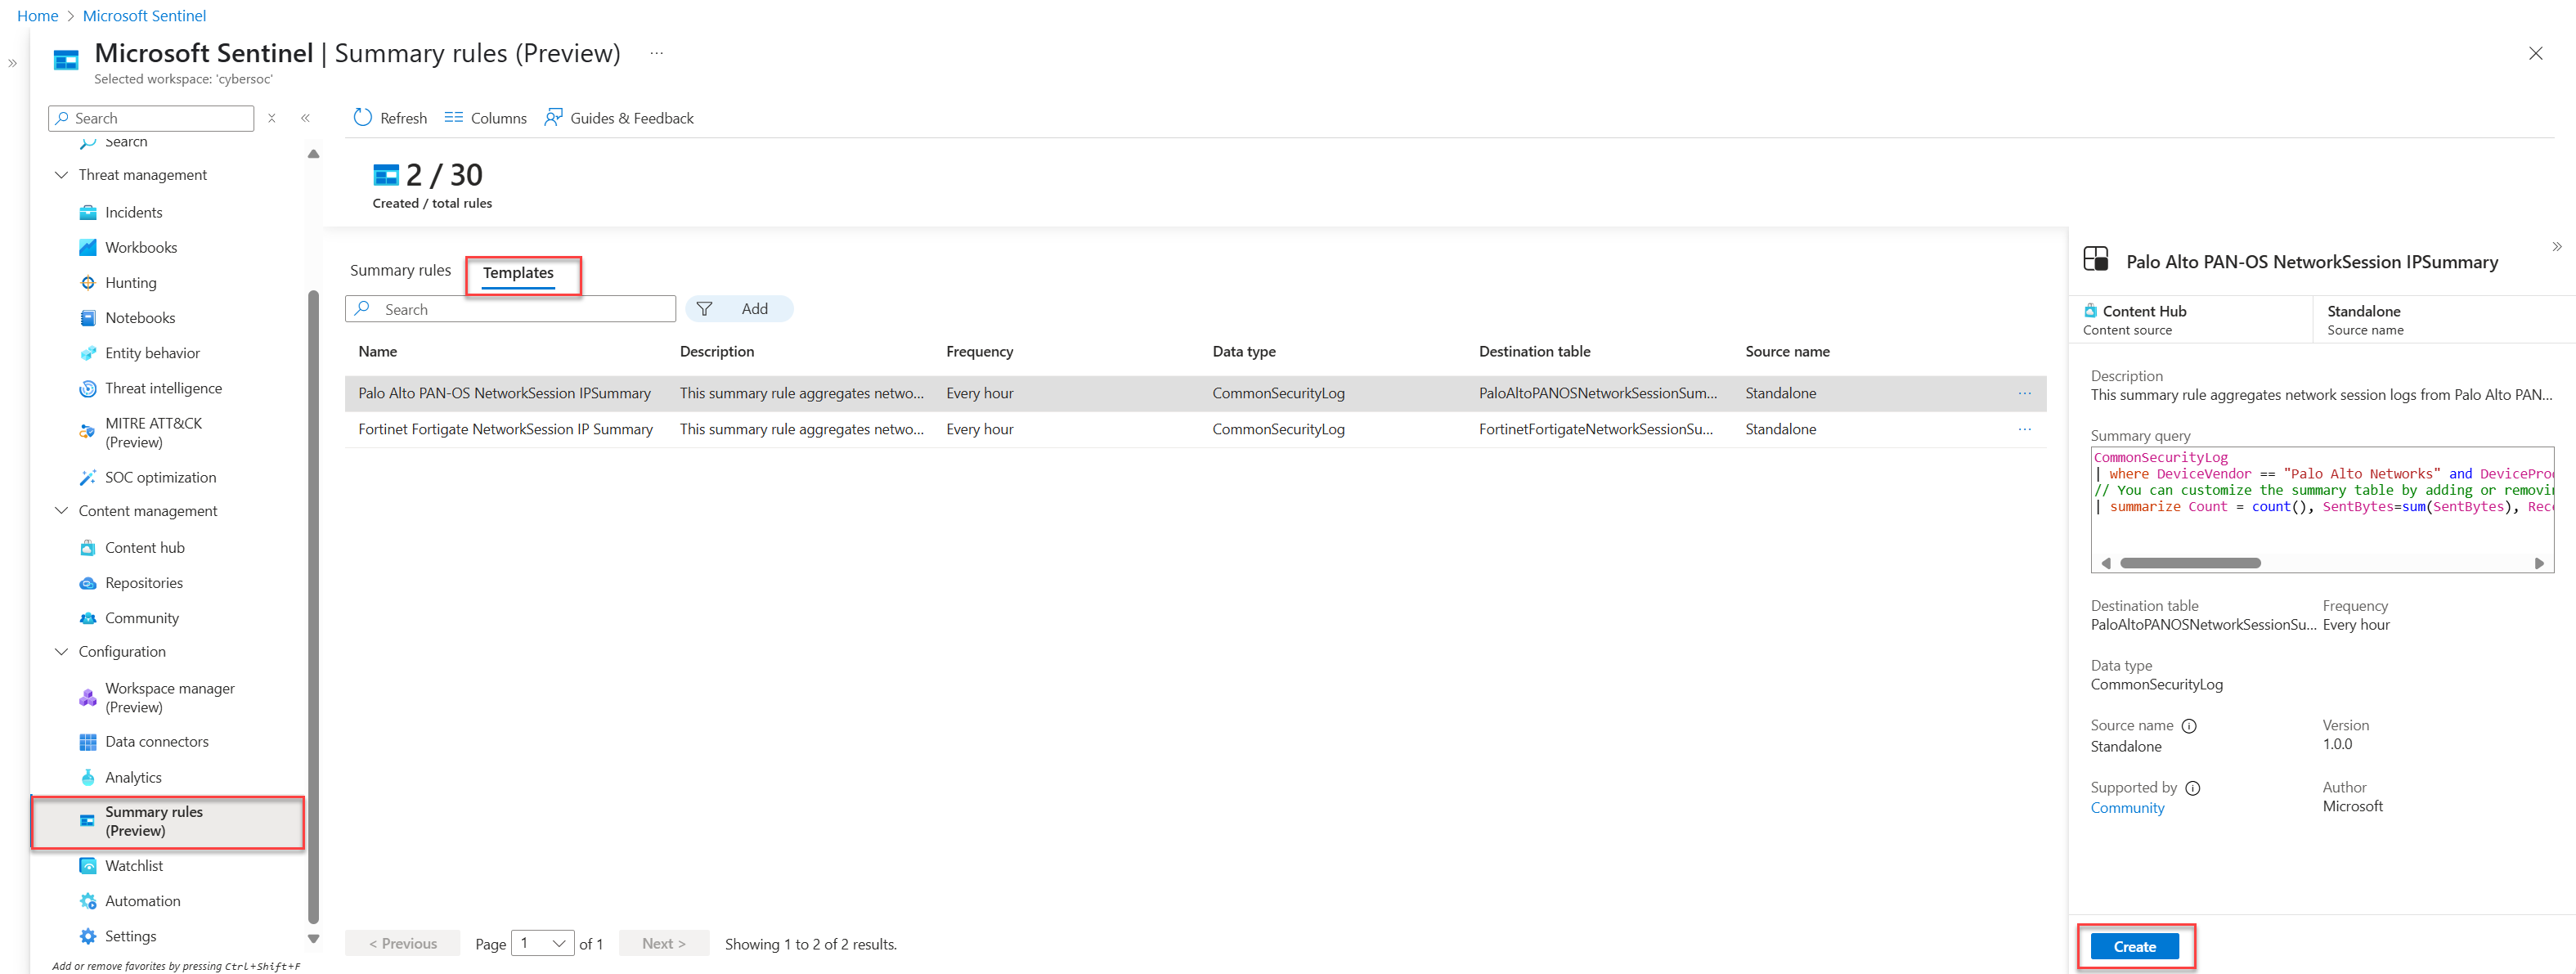
Pilih Buat untuk membuka Panduan Aturan Ringkasan, yang semua bidangnya telah diisi sebelumnya.
Buka wizard Aturan ringkasan dan pilih Simpan untuk menyebarkan aturan ringkasan.
Untuk informasi selengkapnya tentang panduan Aturan ringkasan, lihat Membuat aturan ringkasan baru.
Contoh skenario aturan ringkasan di Microsoft Azure Sentinel
Bagian ini meninjau skenario umum untuk membuat aturan ringkasan di Microsoft Sentinel, dan rekomendasi kami tentang cara mengonfigurasi setiap aturan. Untuk informasi dan contoh selengkapnya, lihat Meringkas wawasan dari data mentah dalam tabel Tambahan ke tabel Analitik di Microsoft Sentinel dan Sumber log yang akan digunakan untuk penyerapan log Tambahan.
Menemukan alamat IP berbahaya dengan cepat di lalu lintas jaringan Anda
Skenario: Anda adalah pemburu ancaman, dan salah satu tujuan tim Anda adalah mengidentifikasi semua instans ketika alamat IP berbahaya berinteraksi di log lalu lintas jaringan dari insiden aktif, dalam 90 hari terakhir.
Tantangan: Microsoft Sentinel saat ini menyerap beberapa terabyte log jaringan sehari. Anda perlu menelusurinya dengan cepat untuk menemukan kecocokan untuk alamat IP berbahaya.
Solusi: Sebaiknya gunakan aturan ringkasan untuk melakukan hal berikut:
Buat himpunan data ringkasan untuk setiap alamat IP yang terkait dengan insiden, termasuk
SourceIP,DestinationIP,MaliciousIP,RemoteIP, masing-masing mencantumkan atribut penting, sepertiIPType,FirstTimeSeen, danLastTimeSeen.Himpunan data ringkasan memungkinkan Anda mencari alamat IP tertentu dengan cepat dan mempersempit rentang waktu tempat alamat IP ditemukan. Anda dapat melakukan ini bahkan ketika peristiwa yang dicari terjadi lebih dari 90 hari yang lalu, yang berada di luar periode retensi ruang kerja mereka.
Dalam contoh ini, konfigurasikan ringkasan untuk dijalankan setiap hari, sehingga kueri menambahkan rekaman ringkasan baru setiap hari hingga kedaluwarsa.
Buat aturan analitik yang berjalan selama kurang dari dua menit terhadap himpunan data ringkasan, dengan cepat menelusuri rentang waktu tertentu saat alamat IP berbahaya berinteraksi dengan jaringan perusahaan.
Pastikan untuk mengonfigurasi interval eksekusi hingga lima menit minimal, untuk mengakomodasi ukuran payload ringkasan yang berbeda. Ini memastikan bahwa tidak ada kerugian bahkan ketika ada keterlambatan penyerapan peristiwa.
Contohnya:
let csl_columnmatch=(column_name: string) {
summarized_CommonSecurityLog
| where isnotempty(column_name)
| extend
    Date = format_datetime(TimeGenerated, "yyyy-MM-dd"),
    IPaddress = column_ifexists(column_name, ""),
    FieldName = column_name
| extend IPType = iff(ipv4_is_private(IPaddress) == true, "Private", "Public")
| where isnotempty(IPaddress)
| project Date, TimeGenerated, IPaddress, FieldName, IPType, DeviceVendor
| summarize count(), FirstTimeSeen = min(TimeGenerated), LastTimeSeen = min(TimeGenerated) by Date, IPaddress, FieldName, IPType, DeviceVendor
};
union csl_columnmatch("SourceIP")
    , csl_columnmatch("DestinationIP")
    , csl_columnmatch("MaliciousIP")
    , csl_columnmatch("RemoteIP")
// Further summarization can be done per IPaddress to remove duplicates per day on larger timeframe for the first run
| summarize make_set(FieldName), make_set(DeviceVendor) by IPType, IPaddress
Jalankan pencarian atau korelasi berikutnya dengan data lain untuk menyelesaikan cerita serangan.
Membuat pemberitahuan tentang kecocokan inteligensi ancaman terhadap data jaringan
Menghasilkan pemberitahuan terkait kecocokan inteligensi ancaman dengan data jaringan yang berisik, memiliki volume tinggi, dan bernilai keamanan rendah.
Skenario: Anda perlu membuat aturan analitik untuk log firewall agar sesuai dengan nama domain dalam sistem yang telah dikunjungi terhadap daftar nama domain inteligensi ancaman.
Sebagian besar sumber data adalah log mentah yang berisik dan memiliki volume tinggi, tetapi memiliki nilai keamanan yang lebih rendah, termasuk alamat IP, lalu lintas Azure Firewall, Lalu lintas Fortigate, dan sebagainya. Total volumenya sebanyak 1 TB per hari.
Tantangan: Membuat aturan terpisah memerlukan beberapa aplikasi logika, membutuhkan pengaturan tambahan dan biaya dan biaya pemeliharaan.
Solusi: Sebaiknya gunakan aturan ringkasan untuk melakukan hal berikut:
Buat aturan ringkasan:
Perluas kueri Anda untuk mengekstrak bidang kunci, seperti alamat sumber, alamat tujuan, dan port tujuan dari tabel CommonSecurityLog_CL , yang merupakan CommonSecurityLog dengan rencana Tambahan.
Lakukan pencarian internal terhadap Indikator Ancaman Intelijen aktif untuk mengidentifikasi adanya kecocokan dengan alamat sumber kami. Ini memungkinkan Anda untuk mereferensikan silang data Anda dengan ancaman yang diketahui.
Informasi relevan proyek, termasuk waktu yang dihasilkan, jenis aktivitas, dan IP sumber berbahaya apa pun, bersama dengan detail tujuan. Atur frekuensi yang Anda inginkan untuk dijalankan kueri, dan tabel tujuan, seperti MaliciousIPDetection . Hasil dalam tabel ini berada di tingkat analitik dan dikenakan biaya yang sesuai.
Buat pemberitahuan:
Membuat aturan analitik di Microsoft Sentinel yang memberi tahu berdasarkan hasil dari tabel MaliciousIPDetection. Membuat aturan analitik sangat penting untuk deteksi ancaman proaktif dan respons insiden.
Contoh aturan ringkasan:
CommonSecurityLog_CL
| extend sourceAddress = tostring(parse_json(Message).sourceAddress), destinationAddress = tostring(parse_json(Message).destinationAddress), destinationPort = tostring(parse_json(Message).destinationPort)
| lookup kind=inner (ThreatIntelligenceIndicator | where Active == true ) on $left.sourceAddress == $right.NetworkIP
| project TimeGenerated, Activity, Message, DeviceVendor, DeviceProduct, sourceMaliciousIP =sourceAddress, destinationAddress, destinationPort