Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Dalam tutorial ini, Anda membuat topologi jaringan hub-and-spoke menggunakan Azure Virtual Network Manager. Anda kemudian menyebarkan gateway jaringan virtual di jaringan virtual hub agar sumber daya di jaringan-jaringan virtual dalam kelompok spoke dapat berkomunikasi dengan jaringan-jaringan jarak jauh menggunakan VPN. Anda juga mengonfigurasi konfigurasi admin keamanan untuk memblokir lalu lintas jaringan keluar ke internet pada port 80 dan 443. Terakhir, Anda memverifikasi konfigurasi diterapkan dengan benar dengan mengamati jaringan virtual dan pengaturan komputer virtual.
Dalam tutorial ini, Anda mempelajari caranya:
- Buat beberapa jaringan virtual.
- Menyebarkan gateway jaringan virtual.
- Buat topologi jaringan hub-and-spoke.
- Buat konfigurasi admin keamanan yang memblokir lalu lintas pada port 80 dan 443.
- Pastikan konfigurasi telah diterapkan.

Prerequisites
- Akun Azure dengan langganan aktif. Buat akun secara gratis.
- Sebelum Anda dapat menyelesaikan langkah-langkah dalam tutorial ini, Anda harus terlebih dahulu membuat instans Azure Virtual Network Manager. Instans perlu menyertakan fitur admin Konektivitas dan Keamanan . Tutorial ini menggunakan instans Azure Virtual Network Manager bernama vnm-learn-eastus-001.
Membuat jaringan virtual
Prosedur ini membimbing Anda melalui pembuatan tiga jaringan virtual yang akan dihubungkan menggunakan konfigurasi konektivitas hub-dan-spoke.
Masuk ke portal Azure.
Pilih + Buat sumber daya dan cari Jaringan virtual. Kemudian pilih Buat untuk mulai mengonfigurasi jaringan virtual.
Di tab Dasar-dasar, masukkan atau pilih informasi berikut ini:
Pengaturan Nilai Langganan Pilih langganan tempat Anda ingin menyebarkan jaringan virtual ini. Grup sumber daya Pilih atau buat grup sumber daya baru untuk menyimpan jaringan virtual. Tutorial ini menggunakan grup sumber daya bernama rg-learn-eastus-001. Nama Masukkan vnet-learn-prod-eastus-001 untuk nama jaringan virtual. Wilayah Pilih wilayah US Timur. Pilih Berikutnya: Alamat IP dan konfigurasikan ruang alamat jaringan berikut:
Pengaturan Nilai Ruang alamat IPv4 Masukkan 10.0.0.0/16 sebagai ruang alamat. Nama subnet Masukkan nama default untuk subnet. Ruang alamat subnet Masukkan ruang alamat subnet dari 10.0.0.0/24. Pilih Tinjau + buat lalu pilih Buat untuk menyebarkan jaringan virtual.
Ulangi langkah 2-5 untuk membuat dua jaringan virtual lagi ke dalam grup sumber daya yang sama dengan informasi berikut:
Pengaturan Nilai Langganan Pilih langganan yang sama dengan yang Anda pilih di langkah 3. Grup sumber daya Pilih rg-learn-eastus-001. Nama Masukkan vnet-learn-prod-eastus-002 dan vnet-learn-hub-eastus-001 untuk dua jaringan virtual. Wilayah Pilih (US) US Timur Alamat IP vnet-learn-prod-eastus-002 Ruang alamat IPv4: 10.1.0.0/16
Nama subnet: default
Ruang alamat subnet: 10.1.0.0/24Alamat IP vnet-learn-hub-eastus-001 Ruang alamat IPv4: 10.2.0.0/16
Nama subnet: default
Ruang alamat subnet: 10.2.0.0/24
Membuat subnet gerbang jaringan virtual
Buat subnet untuk gateway jaringan virtual di jaringan virtual hub. Subnet ini digunakan oleh gateway jaringan virtual untuk merutekan lalu lintas ke dan dari jaringan virtual.
Buka jaringan virtual vnet-learn-hub-eastus-001 dan pilih Subnet di bawah Pengaturan.
Pilih + Subnet untuk membuat subnet baru.
Di halaman Tambahkan subnet , masukkan atau pilih informasi berikut ini:
Pengaturan Nilai Tujuan subnet Pilih Gateway jaringan virtual dari menu dropdown. IPv4 Ukuran Pilih /27 dari menu dropdown. Pilih Tambahkan dan verifikasi bahwa subnet baru dibuat.
Catatan
Subnet gerbang adalah subnet khusus yang digunakan oleh gerbang jaringan virtual. Ukuran subnet gateway harus minimal /27. Ruang alamat subnet gateway tidak boleh tumpang tindih dengan subnet lain di jaringan virtual. Ruang alamat dari subnet gateway harus merupakan bagian dari ruang alamat jaringan virtual. Subnet gateway ini harus bernama GatewaySubnet. Jika Anda tidak memberi nama subnet GatewaySubnet, gateway jaringan virtual tidak akan dapat menggunakannya.
Menyebarkan gateway jaringan virtual
Menyebarkan gateway jaringan virtual ke jaringan virtual hub. Gateway jaringan virtual ini diperlukan untuk mengonfigurasi grup jaringan spoke konektivitas agar dapat mengaktifkan pengaturan Gunakan hub sebagai gateway.
Pilih + Buat sumber daya dan cari Gateway jaringan virtual. Kemudian pilih Buat untuk mulai mengonfigurasi gateway jaringan virtual.
Pada tab Dasar, masukkan atau pilih pengaturan berikut:
Pengaturan Nilai Langganan Pilih langganan tempat Anda ingin menyebarkan jaringan virtual ini. Nama Masukkan gw-learn-hub-eastus-001 untuk nama gateway jaringan virtual. SKU Pilih VpnGW1 untuk SKU. Generasi Pilih Generasi1 untuk generasi. Jaringan virtual Pilih vnet-learn-hub-eastus-001 untuk jaringan virtual. Alamat IP Publik Nama alamat IP publik Masukkan nama gwpip-learn-hub-eastus-001 untuk IP publik. ALAMAT IP PUBLIK KEDUA Nama alamat IP publik Masukkan nama gwpip-learn-hub-eastus-002 untuk IP publik. Pilih Tinjau + buat kemudian pilih Buat setelah validasi selesai. Penyebaran gateway jaringan virtual dapat memakan waktu sekitar 30 menit. Anda dapat melanjutkan ke bagian berikutnya sambil menunggu penyebaran ini selesai. Namun, Anda mungkin mendapati gw-learn-hub-eastus-001 tidak menunjukkan adanya gateway karena jeda waktu dan sinkronisasi di portal Azure.
Membuat grup jaringan
Catatan
Tutorial ini mengasumsikan Anda membuat instans Azure Virtual Network Manager menggunakan panduan mulai cepat. Grup jaringan dalam tutorial ini disebut ng-learn-prod-eastus-001.
Telusuri ke grup sumber daya Anda, dan pilih sumber daya Pengelola Virtual Network Anda.
Di bawah Pengaturan, pilih Grup jaringan. Kemudian, pilih + Buat.
Pada panel Buat grup jaringan , masukkan atau pilih informasi berikut ini, lalu pilih Buat:
Pengaturan Nilai Nama Masukkan nama untuk grup jaringan Anda. Deskripsi (Opsional) Berikan deskripsi grup jaringan ini. Jenis anggota Pilih Jaringan virtual dari menu dropdown. Konfirmasikan bahwa grup jaringan baru sekarang tercantum di panel Grup jaringan.
Menentukan keanggotaan grup dinamis dengan Azure Policy
Dalam instans Azure Virtual Network Manager vnm-learn-eastus-001 Anda, gunakan Azure Policy untuk menambahkan jaringan virtual secara dinamis ke grup jaringan ng-learn-prod-eastus-001 berdasarkan kondisi penamaan.
Dari daftar grup jaringan, pilih ng-learn-prod-eastus-001. Di bawah Buat kebijakan untuk menambahkan anggota secara dinamis, pilih Buat Azure Policy.
Pada halaman Buat Azure Policy , pilih atau masukkan informasi berikut ini:
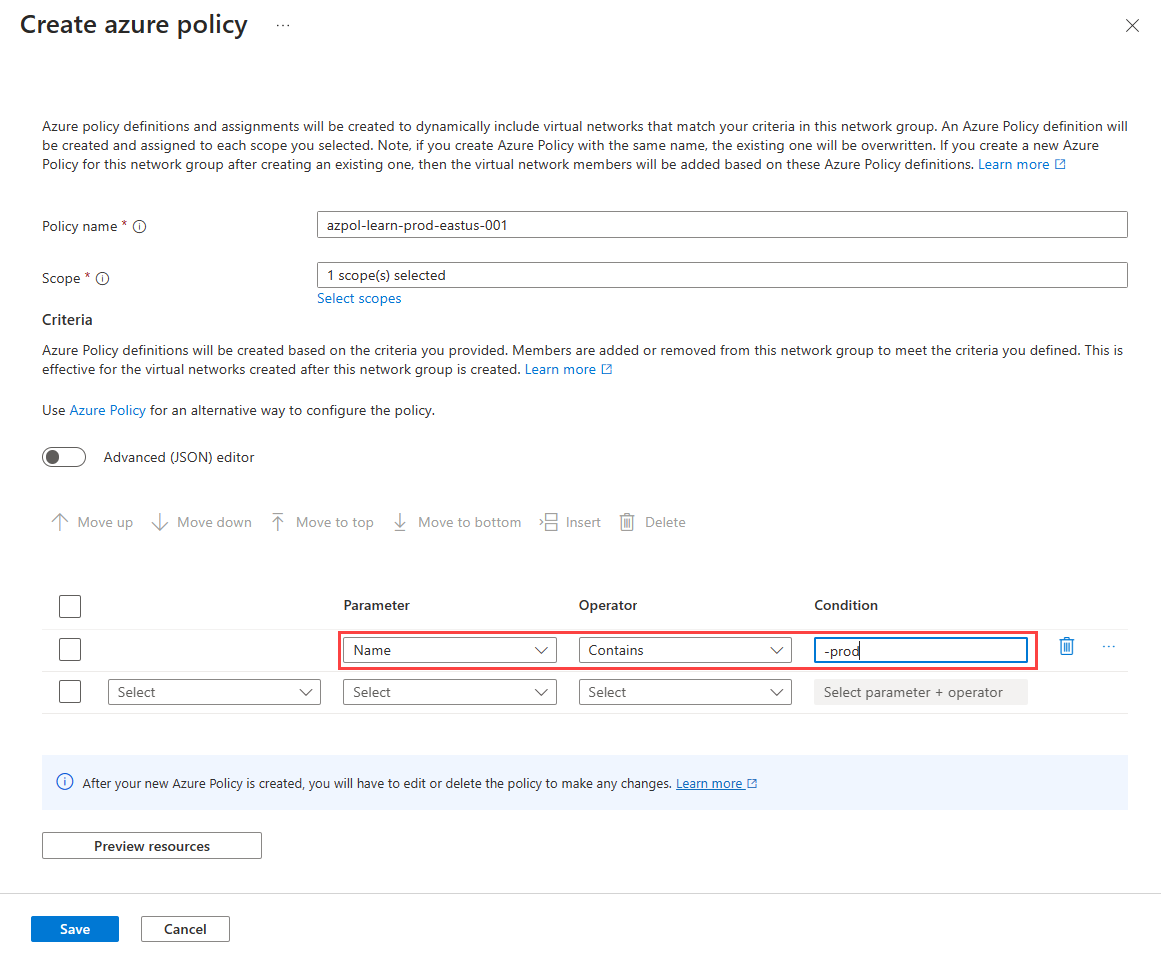
Pengaturan Nilai Nama Kebijakan Masukkan azpol-learn-prod-eastus-001 di kotak teks. Cakupan Pilih Pilih Cakupan dan pilih langganan Anda saat ini. Kriteria Pengaturan Pilih Nama dari menu dropdown. Pengoperasi Pilih Berisi dari menu dropdown. Kondisi Masukkan -prod untuk kondisi dalam kotak teks. Pilih Pratinjau sumber daya untuk melihat panel Jaringan virtual efektif dan pilih Tutup. Halaman ini memperlihatkan jaringan virtual yang ditambahkan ke grup jaringan berdasarkan kondisi yang ditentukan dalam Azure Policy.
Pilih Simpan untuk menyebarkan keanggotaan grup. Untuk lingkup satu langganan ini, mungkin butuh beberapa menit agar kebijakan berlaku dan memperbarui keanggotaan grup jaringan Anda. Untuk detail waktu untuk cakupan kebijakan yang lebih besar, lihat Latensi dan timing penyebaran.
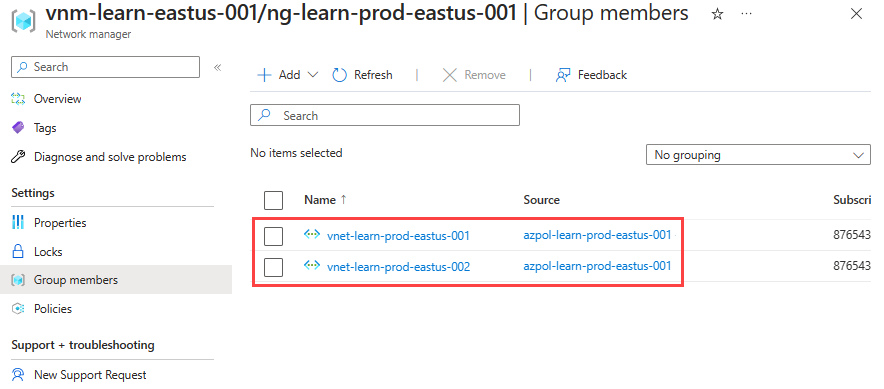
Pada halaman Grup Jaringan di bawah Pengaturan, pilih Anggota Grup untuk melihat keanggotaan grup berdasarkan kondisi yang ditentukan dalam Azure Policy. Sumber terdaftar sebagai azpol-learn-prod-eastus-001.
Membuat konfigurasi konektivitas hub-and-spoke
Dalam instans Azure Virtual Network Manager vnm-learn-eastus-001 Anda, buat konfigurasi konektivitas yang menentukan topologi hub-and-spoke.
Pilih Konfigurasi di bawah Pengaturan, lalu pilih + Buat.
Pilih Konfigurasi konektivitas dari menu dropdown untuk mulai membuat konfigurasi konektivitas.
Pada halaman Dasar, masukkan informasi berikut, dan pilih Berikutnya: Topologi >.
Pengaturan Nilai Nama Masukkan cc-learn-prod-eastus-001. Deskripsi (Opsional) Berikan deskripsi tentang konfigurasi konektivitas ini. Pada tab Topologi , pilih Hub dan Spoke. Ini mengungkapkan pengaturan lain.
Pilih Pilih sebuah hub di bawah Pengaturan hub. Kemudian, pilih vnet-learn-hub-eastus-001 untuk berfungsi sebagai hub konfigurasi Anda dan pilih Pilih.
Catatan
Tergantung pada waktu penerapan, Anda mungkin tidak melihat jaringan virtual hub tujuan memiliki gateway pada Memiliki gateway. Hal ini disebabkan oleh penyebaran gateway jaringan virtual. Dibutuhkan waktu hingga 30 menit untuk disebarkan, dan mungkin tidak langsung ditampilkan di berbagai tampilan portal Azure.
Di bawah Grup jaringan spoke, pilih + Tambahkan. Kemudian, pilih ng-learn-prod-eastus-001 sebagai grup jaringan spoke dan pilih Pilih.
Setelah Anda menambahkan grup jaringan, pilih opsi berikut.
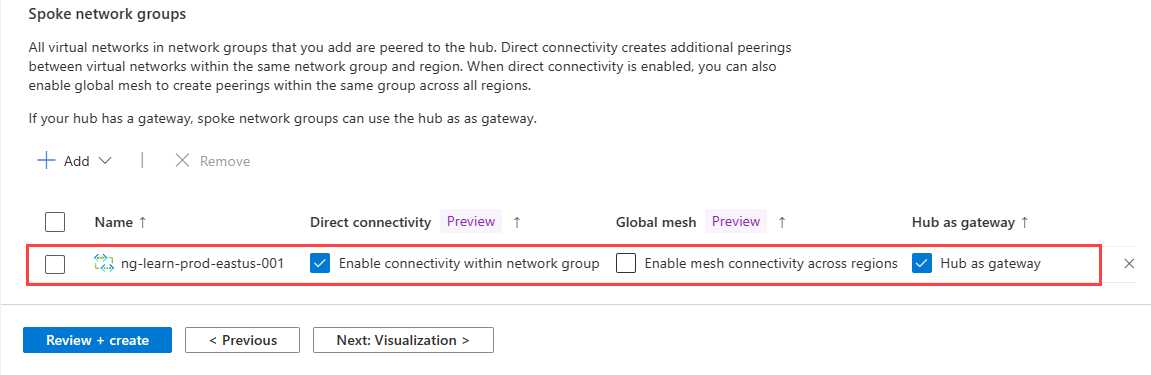
Pengaturan Nilai Konektivitas Langsung Pilih kotak centang untuk Mengaktifkan konektivitas dalam grup jaringan. Pengaturan ini memungkinkan jaringan virtual grup jaringan spoke di wilayah yang sama untuk berkomunikasi satu sama lain secara langsung. Mesh Global Biarkan opsi Aktifkan konektivitas jala di seluruh wilayah tetap tidak dicentang. Pengaturan ini tidak diperlukan karena kedua jaringan virtual spoke berada di wilayah yang sama. Hub sebagai pintu gerbang Pilih kotak centang untuk Gunakan hub sebagai gateway. Pilih Berikutnya: Tinjau + buat > lalu buat konfigurasi konektivitas.
Terapkan konfigurasi konektivitas
Pastikan gateway jaringan virtual disebarkan sebelum menyebarkan konfigurasi konektivitas. Jika Anda menerapkan konfigurasi hub-and-spoke dengan opsi Use hub as a gateway diaktifkan dan tidak ada gateway, penerapan akan gagal. Untuk informasi selengkapnya, lihat Menggunakan hub sebagai gateway.
Pilih Penyebaran di bawah Pengaturan, lalu pilih Sebarkan konfigurasi.
Pilih pengaturan berikut:
Pengaturan Nilai Konfigurasi Pilih Sertakan konfigurasi konektivitas dalam keadaan tujuan Anda. Konfigurasi konektivitas Pilih cc-learn-prod-eastus-001. Wilayah target Pilih US Timur sebagai wilayah penyebaran. Pilih Berikutnya lalu pilih Sebarkan untuk menyelesaikan penyebaran.
Penyebaran ditampilkan dalam daftar untuk wilayah yang dipilih. Penyebaran konfigurasi dapat memakan waktu beberapa menit untuk diselesaikan.
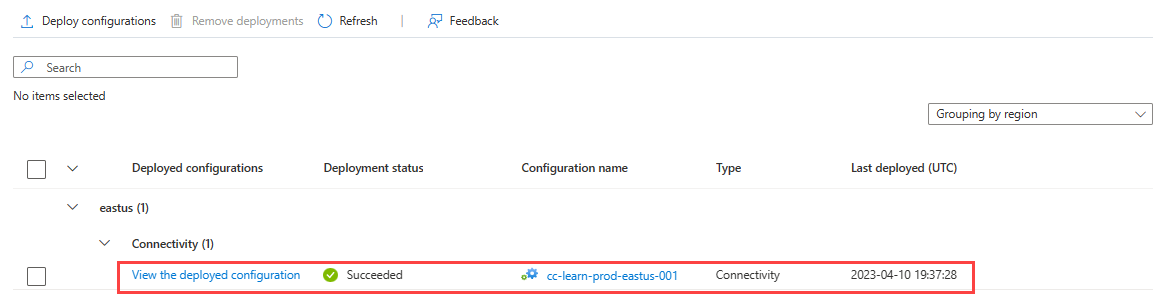
Ketika penyebaran selesai, statusnya menunjukkan Disebarkan untuk wilayah US Timur .
Membuat konfigurasi admin keamanan
Dalam instans Azure Virtual Network Manager vnm-learn-eastus-001 Anda, buat konfigurasi admin keamanan untuk memblokir lalu lintas keluar pada port 80 dan 443.
Pilih Konfigurasi di bawah Pengaturan lagi, lalu pilih + Buat, dan pilih Konfigurasi admin keamanan dari menu untuk mulai membuat konfigurasi admin keamanan.
Masukkan nama sac-learn-prod-eastus-001 untuk konfigurasi, lalu pilih Berikutnya: Kumpulan aturan.
Masukkan nama rc-learn-prod-eastus-001 untuk kumpulan aturan dan pilih ng-learn-prod-eastus-001 untuk grup jaringan target. Lalu pilih + Tambahkan.
Masukkan dan pilih pengaturan berikut, lalu pilih Tambah:
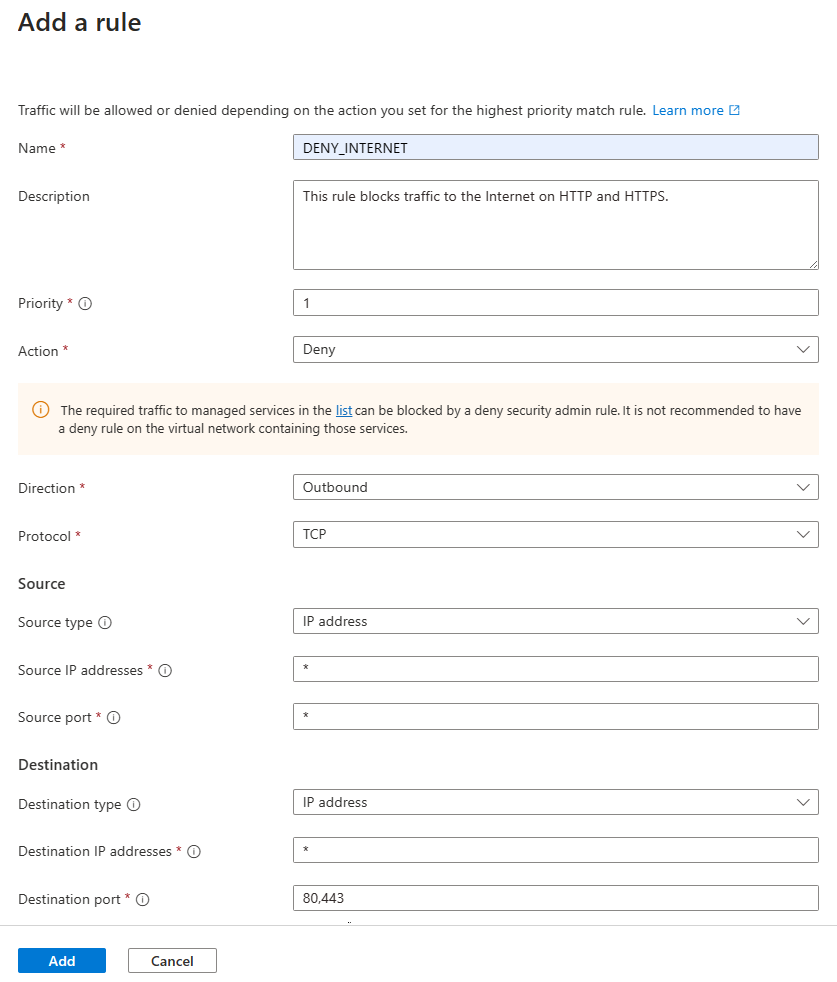
Pengaturan Nilai Nama Masukkan DENY_INTERNET Deskripsi Masukkan Aturan ini memblokir lalu lintas ke internet di HTTP dan HTTPS Prioritas Masukkan 1 Perbuatan Pilih Tolak Arah Pilih Outbound Protokol Pilih TCP Sumber Jenis sumber Pilih IP Alamat IP sumber Masukkan * Tujuan Jenis tujuan Pilih alamat IP Alamat IP tujuan Masukkan * Port tujuan Masukkan 80, 443 Pilih Tambahkan untuk menambahkan kumpulan aturan ke konfigurasi admin keamanan.
Pilih Tinjau + buat dan Buat untuk membuat konfigurasi admin keamanan.
Terapkan konfigurasi admin keamanan
Pilih Penyebaran di bawah Pengaturan, lalu pilih Sebarkan konfigurasi.
Di bawah Konfigurasi, Pilih Sertakan admin keamanan dalam status tujuan Anda dan konfigurasi sac-learn-prod-eastus-001 yang Anda buat di bagian terakhir. Lalu pilih US Timur sebagai wilayah target dan pilih Berikutnya.
Pilih Berikutnya lalu Sebarkan. Anda sekarang akan melihat penyebaran muncul dalam daftar untuk wilayah yang dipilih. Penyebaran konfigurasi dapat memakan waktu beberapa menit untuk diselesaikan.
Ketika penyebaran selesai, statusnya menunjukkan Disebarkan untuk wilayah US Timur .
Pastikan penerapan konfigurasi
Verifikasi dari jaringan virtual
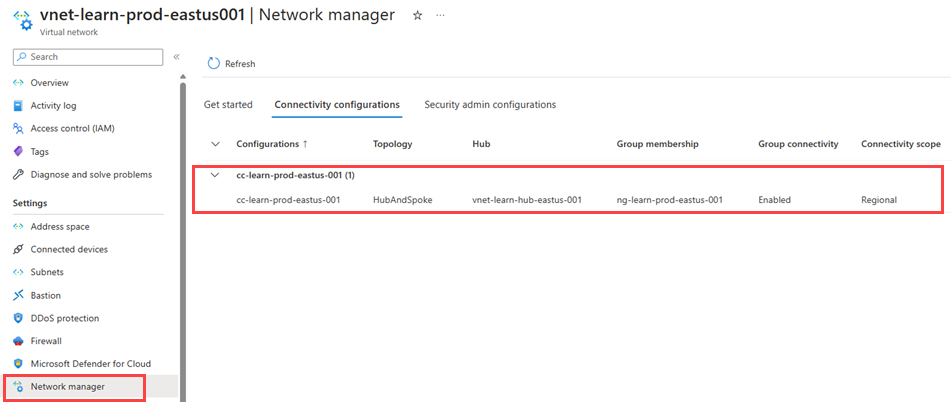
Buka jaringan virtual vnet-learn-prod-eastus-001 dan pilih Pengelola Jaringan di bawah Pengaturan. Tab Konfigurasi konektivitas mencantumkan konfigurasi konektivitas cc-learn-prod-eastus-001 yang diterapkan di jaringan virtual.
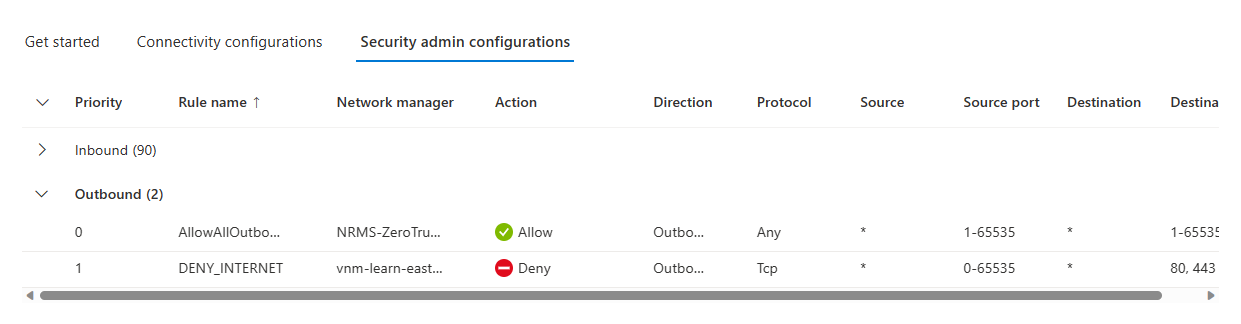
Pilih tab Konfigurasi admin keamanan dan perluas Keluar untuk mencantumkan aturan admin keamanan yang diterapkan ke jaringan virtual ini.
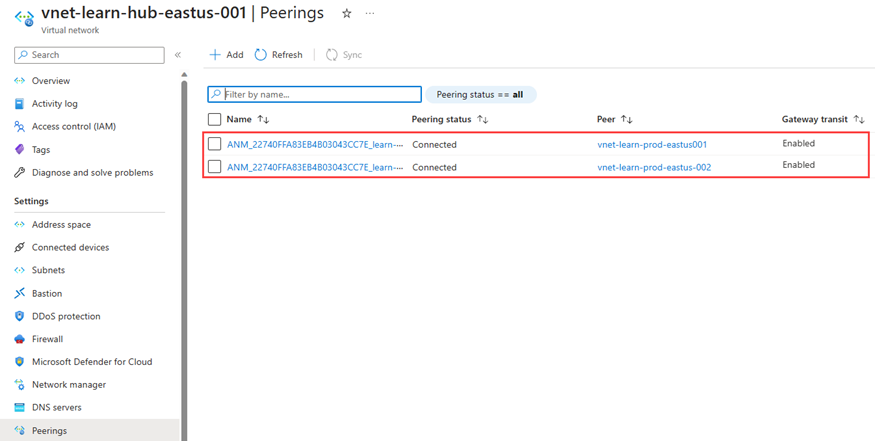
Buka vnet-learn-hub-eastus-001 dan pilih Peering di bawah Pengaturan untuk mencantumkan peering jaringan virtual yang dibuat oleh Azure Virtual Network Manager. Namanya dimulai dengan ANM_.

Memverifikasi dari komputer virtual
Sebarkan mesin virtual pengujian ke vnet-learn-prod-eastus-001.
Buka VM pengujian yang dibuat di vnet-learn-prod-eastus-001 dan pilih Jaringan di bawah Pengaturan. Pilih aturan port keluar dan pastikan aturan DENY_INTERNET diterapkan.
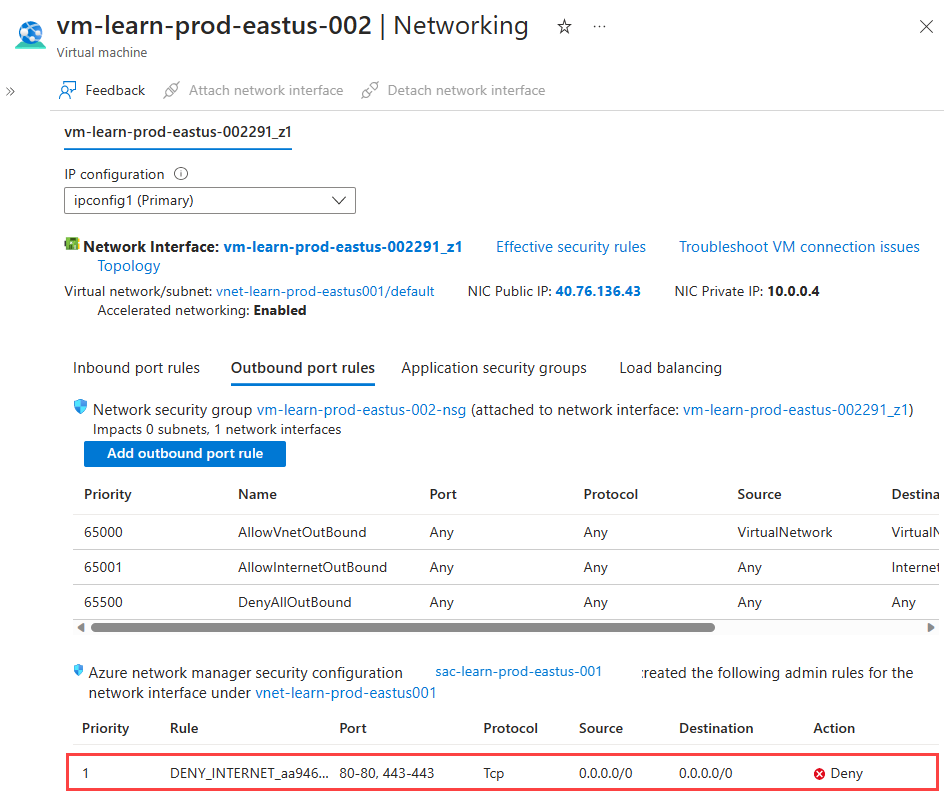
Pilih nama antarmuka jaringan dan pilih Rute Efektif di bawah Bantuan untuk memverifikasi rute untuk peering jaringan virtual. Rute
10.2.0.0/16dengan Jenis Next HopVNet peeringadalah rute ke jaringan virtual hub.
Membersihkan sumber daya
Jika Anda tidak lagi memerlukan Azure Virtual Network Manager, Anda perlu memastikan semua hal berikut ini benar sebelum Anda dapat menghapus sumber daya:
- Tidak ada penyebaran konfigurasi ke wilayah mana pun.
- Semua konfigurasi telah dihapus.
- Semua grup jaringan telah dihapus.
Gunakan daftar periksa hapus komponen untuk memastikan tidak ada sumber daya anak yang masih tersedia sebelum menghapus grup sumber daya.
Langkah berikutnya
Pelajari cara memblokir lalu lintas jaringan dengan Konfigurasi admin keamanan.