Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Ikhtisar
Dengan MICROSOFT Entra ID, Administrator Global dapat membuat penetapan peran admin Microsoft Entra permanen . Penetapan peran ini dapat dibuat menggunakan pusat admin Microsoft Entra atau menggunakan perintah PowerShell.
Layanan Microsoft Entra Privileged Identity Management (PIM) juga memungkinkan Administrator Peran Istimewa untuk membuat penetapan peran admin permanen. Selain itu, Administrator Peran Istimewa dapat membuat pengguna memenuhi syarat untuk peran admin Microsoft Entra. Administrator yang memenuhi syarat dapat mengaktifkan peran saat mereka membutuhkannya, lalu izin mereka kedaluwarsa setelah selesai.
Privileged Identity Management mendukung peran Microsoft Entra bawaan dan kustom. Untuk informasi selengkapnya tentang peran kustom Microsoft Entra, lihat Kontrol akses berbasis peran di ID Microsoft Entra.
Catatan
Ketika peran diberikan, penugasannya:
- Tidak dapat ditugaskan untuk durasi kurang dari lima menit
- Tidak dapat dihapus dalam waktu lima menit setelah ditugaskan
Menetapkan peran
Ikuti langkah-langkah ini untuk membuat pengguna memenuhi syarat untuk peran admin Microsoft Entra.
Masuk ke Pusat Admin Microsoft Entra sebagai setidaknya Administrator Peran Hak Istimewa.
Telusuri ke peran Id Governance>Privileged Identity Management>Microsoft Entra.
Pilih Peran untuk melihat daftar peran untuk izin Microsoft Entra.
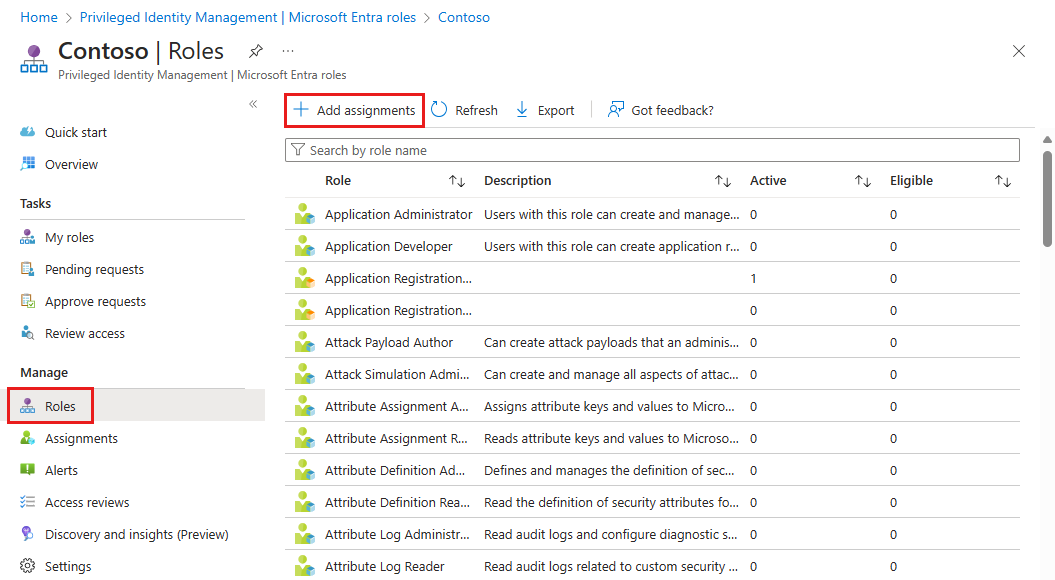
Pilih Tambahkan penugasan untuk membuka halaman Tambahkan penugasan.
Pilih opsi Pilih peran untuk membuka halaman Pilih peran.
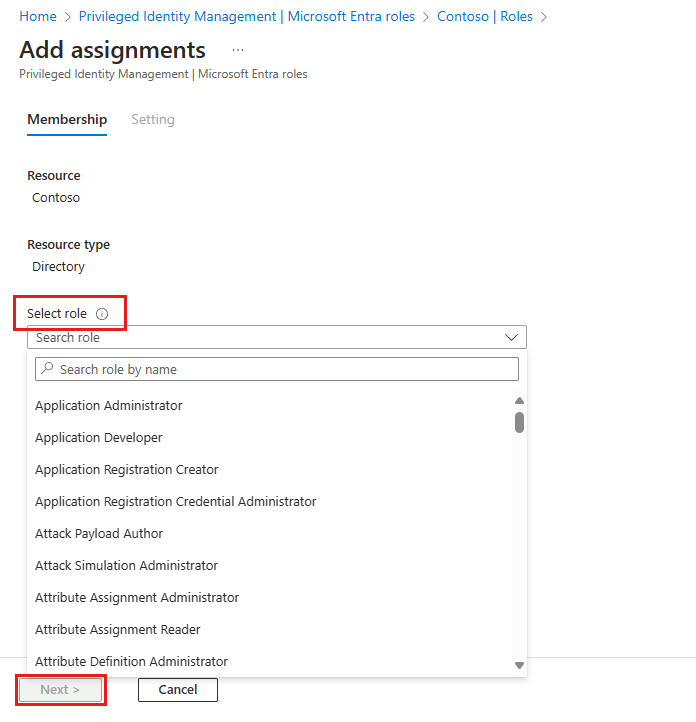
Pilih peran yang ingin Anda tetapkan, pilih anggota yang ingin Anda tetapkan ke peran, lalu pilih Berikutnya.
Anda dapat memilih pengguna, grup, atau identitas agen. Untuk daftar peran yang dapat Anda tetapkan ke identitas agen, lihat Otorisasi di ID Agen Microsoft Entra.
Catatan
Jika Anda menetapkan peran bawaan Microsoft Entra kepada pengguna tamu, pengguna tamu akan ditingkatkan untuk memiliki izin yang sama dengan pengguna anggota. Untuk informasi tentang izin default anggota dan pengguna tamu, lihat Apa saja izin pengguna default di ID Microsoft Entra?
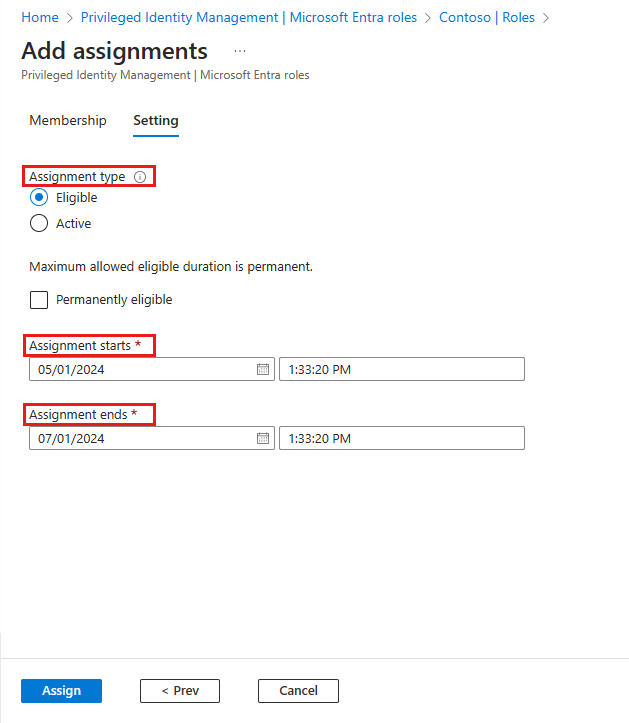
Di daftar Jenis penugasan di panel Pengaturan keanggotaan, pilih Memenuhi syarat atau Aktif.
Penugasan yang memenuhi syarat mengharuskan anggota peran melakukan tindakan untuk menggunakan peran tersebut. Tindakan mungkin termasuk melakukan pemeriksaan autentikasi multifaktor (MFA), memberikan pertimbangan bisnis, atau meminta persetujuan dari pemberi persetujuan yang ditunjuk.
Penugasan Aktif tidak mengharuskan anggota melakukan tindakan apa pun untuk menggunakan peran tersebut. Anggota yang ditetapkan sebagai aktif selalu memiliki hak istimewa yang ditetapkan untuk peran tersebut.
Untuk menentukan durasi penetapan tertentu, tambahkan kotak tanggal dan waktu mulai dan berakhir. Setelah selesai, pilih Tetapkan untuk membuat penetapan peran baru.
Tugas permanen tidak memiliki tanggal kedaluwarsa. Gunakan opsi ini untuk pekerja tetap yang sering membutuhkan izin peran.
Tugas terikat waktu kedaluwarsa pada akhir periode yang ditentukan. Gunakan opsi ini untuk pekerja sementara atau kontrak, misalnya, yang tanggal dan waktu akhir proyeknya diketahui.
Catatan
Penetapan peran terikat waktu aktif untuk peran Administrator Global tidak dihapus pada waktu kedaluwarsa jika tidak ada penetapan peran aktif lain yang ditetapkan untuk Administrator Global yang ada. Dengan kata lain, jika terakhir kali ditetapkan penetapan peran aktif untuk peran Administrator Global, itu akan tetap ada. Demikian pula, penetapan peran terikat waktu yang memenuhi syarat untuk peran Administrator Global tidak dihapus pada waktu kedaluwarsa jika tidak ada penetapan peran lain yang ditetapkan untuk peran Administrator Global yang ada, yaitu, jika itu adalah penetapan peran Administrator Global terakhir. Langkah ini dilakukan untuk meminimalkan risiko administrator terkunci dari tenant secara tidak sengaja.
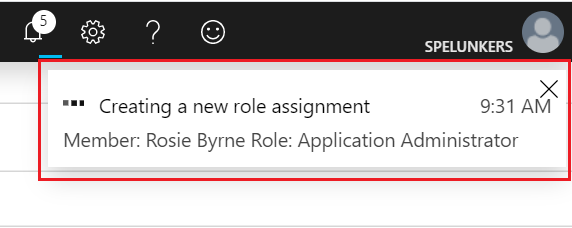
Setelah peran ditetapkan, pemberitahuan status penetapan akan ditampilkan.
Menetapkan peran dengan lingkup terbatas
Untuk peran tertentu, ruang lingkup izin yang diberikan dapat dibatasi untuk satu unit admin, perwakilan layanan, atau aplikasi. Prosedur ini adalah contoh penetapan peran yang memiliki cakupan unit administratif. Untuk daftar peran yang mendukung cakupan melalui unit administratif, lihat Menetapkan peran dengan cakupan unit administratif. Fitur ini saat ini sedang diluncurkan ke organisasi Microsoft Entra.
Masuk ke Pusat Admin Microsoft Entra sebagai setidaknya Administrator Peran Hak Istimewa.
Akses ke Entra ID>Peran & admin.
Pilih Administrator Pengguna.
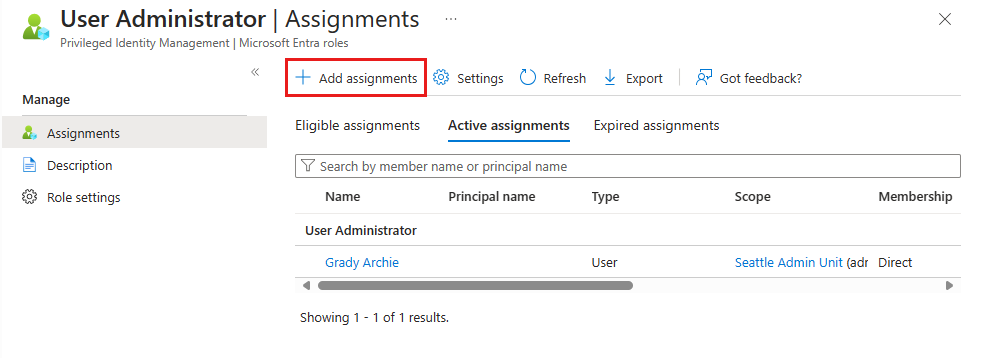
Pilih Tambahkan penugasan.
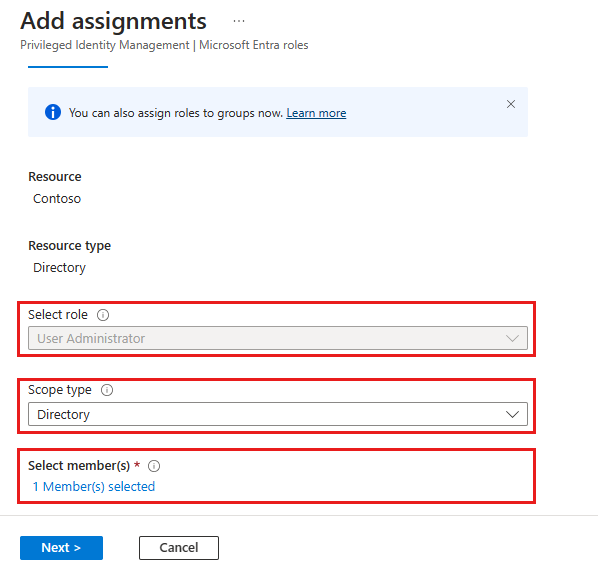
Pada halaman Menambahkan tugas, Anda dapat:
- Pilih pengguna atau grup yang akan ditetapkan ke peran.
- Pilih cakupan peran (dalam hal ini, unit administratif).
- Pilih unit administratif untuk cakupan.
Jika Anda mencoba menetapkan peran kustom yang kompatibel dengan unit administratif, Anda tidak dapat menetapkan peran dengan cakupan unit administratif dengan memulai dari halaman Peran & admin . Untuk menetapkan peran kustom dengan cakupan unit administratif, Anda harus terlebih dahulu membuka unit administratif lalu menetapkan peran. Untuk informasi selengkapnya, lihat Menetapkan peran dengan cakupan unit administratif. Untuk informasi tentang membuat unit administratif, lihat Membuat atau menghapus unit administratif.
Tetapkan peran menggunakan Microsoft Graph API
Untuk informasi selengkapnya tentang Microsoft Graph API untuk PIM, lihat Ringkasan manajemen peran melalui API manajemen identitas istimewa (PIM).
Untuk izin yang diperlukan untuk menggunakan API PIM, lihat Memahami API Privileged Identity Management.
Memenuhi syarat tanpa tanggal akhir
Contoh ini menunjukkan permintaan HTTP untuk membuat penugasan yang memenuhi syarat tanpa tanggal selesai. Untuk detail tentang perintah API termasuk sampel permintaan dalam bahasa seperti C# dan JavaScript, lihat Buat roleEligibilityScheduleRequests.
Permintaan HTTP
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleEligibilityScheduleRequests
Content-Type: application/json

{
    "action": "adminAssign",
    "justification": "Permanently assign the Global Reader to the auditor",
    "roleDefinitionId": "f2ef992c-3afb-46b9-b7cf-a126ee74c451",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "scheduleInfo": {
        "startDateTime": "2022-04-10T00:00:00Z",
        "expiration": {
            "type": "noExpiration"
        }
    }
}
Respons HTTP
Contoh ini menunjukkan respons. Objek respons yang ditunjukkan di sini mungkin dipersingkat untuk kemudahan pembacaan.
HTTP/1.1 201 Created
Content-Type: application/json

{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleEligibilityScheduleRequests/$entity",
    "id": "42159c11-45a9-4631-97e4-b64abdd42c25",
    "status": "Provisioned",
    "createdDateTime": "2022-05-13T13:40:33.2364309Z",
    "completedDateTime": "2022-05-13T13:40:34.6270851Z",
    "approvalId": null,
    "customData": null,
    "action": "adminAssign",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "f2ef992c-3afb-46b9-b7cf-a126ee74c451",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": "42159c11-45a9-4631-97e4-b64abdd42c25",
    "justification": "Permanently assign the Global Reader to the auditor",
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
        }
    },
    "scheduleInfo": {
        "startDateTime": "2022-05-13T13:40:34.6270851Z",
        "recurrence": null,
        "expiration": {
            "type": "noExpiration",
            "endDateTime": null,
            "duration": null
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}
Aktif dan terikat waktu
Contoh menunjukkan permintaan HTTP untuk membuat penetapan aktif yang terikat waktu. Untuk detail tentang perintah API termasuk sampel permintaan dalam bahasa seperti C# dan JavaScript, lihat Buat roleAssignmentScheduleRequests.
Permintaan HTTP
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleAssignmentScheduleRequests

{
    "action": "adminAssign",
    "justification": "Assign the Exchange Recipient Administrator to the mail admin",
    "roleDefinitionId": "31392ffb-586c-42d1-9346-e59415a2cc4e",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "scheduleInfo": {
        "startDateTime": "2022-04-10T00:00:00Z",
        "expiration": {
            "type": "afterDuration",
            "duration": "PT3H"
        }
    }
}
Respons HTTP
Contoh ini menunjukkan respons. Objek respons yang ditunjukkan di sini mungkin dipersingkat untuk kemudahan pembacaan.
{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleAssignmentScheduleRequests/$entity",
    "id": "ac643e37-e75c-4b42-960a-b0fc3fbdf4b3",
    "status": "Provisioned",
    "createdDateTime": "2022-05-13T14:01:48.0145711Z",
    "completedDateTime": "2022-05-13T14:01:49.8589701Z",
    "approvalId": null,
    "customData": null,
    "action": "adminAssign",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "31392ffb-586c-42d1-9346-e59415a2cc4e",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": "ac643e37-e75c-4b42-960a-b0fc3fbdf4b3",
    "justification": "Assign the Exchange Recipient Administrator to the mail admin",
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "00aa00aa-bb11-cc22-dd33-44ee44ee44ee"
        }
    },
    "scheduleInfo": {
        "startDateTime": "2022-05-13T14:01:49.8589701Z",
        "recurrence": null,
        "expiration": {
            "type": "afterDuration",
            "endDateTime": null,
            "duration": "PT3H"
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}
Memperbarui atau menghapus penetapan peran yang sudah ada
Ikuti langkah-langkah ini untuk memperbarui atau menghapus penetapan peran yang sudah ada.
Anda tidak dapat menghapus penetapan peran aktif terakhir untuk Administrator Global. Pertimbangkan untuk memiliki akun akses darurat dengan penetapan peran permanen aktif untuk peran Administrator Global. Untuk informasi selengkapnya, lihat akun akses darurat.
Anda tidak dapat menghapus penetapan peran yang memenuhi syarat untuk Administrator Global jika tidak ada penetapan peran lain yang tersisa untuk peran Administrator Global.
Hal ini dilakukan untuk meminimalkan risiko administrator mengunci diri dari penyewa secara tidak sengaja.
Masuk ke Pusat Admin Microsoft Entra sebagai setidaknya Administrator Peran Hak Istimewa.
Telusuri ke peran Id Governance>Privileged Identity Management>Microsoft Entra.
Pilih Peran untuk melihat daftar peran untuk MICROSOFT Entra ID.
Pilih peran yang ingin diperbarui atau dihapus.
Temukan penetapan peran di tab Peran yang memenuhi syarat atau Peran aktif.
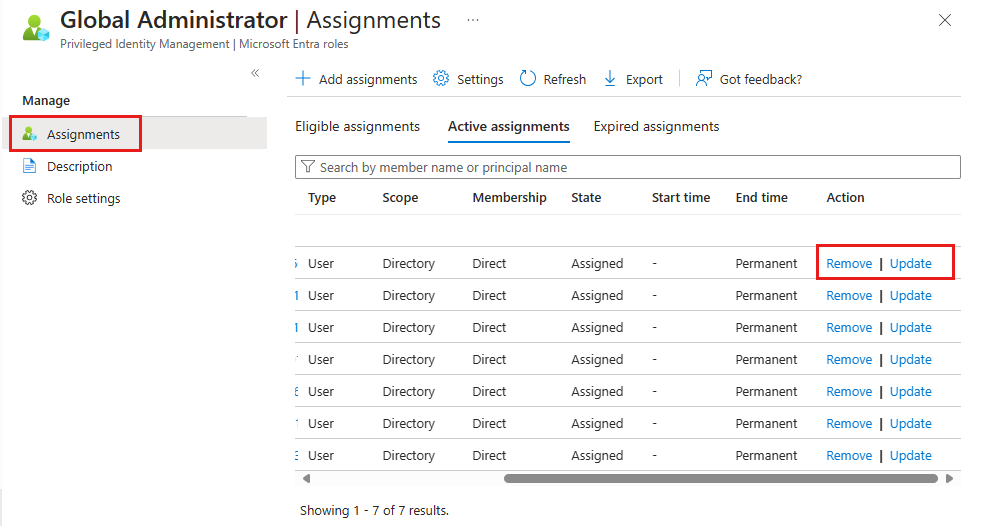
Pilih Perbarui atau Hapus untuk memperbarui atau menghapus penetapan peran.
Hapus tugas yang memenuhi syarat melalui Microsoft Graph API
Contoh ini menunjukkan permintaan HTTP untuk mencabut penugasan yang memenuhi syarat ke peran dari prinsipal. Untuk detail tentang perintah API termasuk sampel permintaan dalam bahasa seperti C# dan JavaScript, lihat Buat roleEligibilityScheduleRequests.
Permintaan
POST https://graph.microsoft.com/v1.0/roleManagement/directory/roleEligibilityScheduleRequests

{
    "action": "AdminRemove",
    "justification": "abcde",
    "directoryScopeId": "/",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "88d8e3e3-8f55-4a1e-953a-9b9898b8876b"
}
Tanggapan
{
    "@odata.context": "https://graph.microsoft.com/v1.0/$metadata#roleManagement/directory/roleEligibilityScheduleRequests/$entity",
    "id": "fc7bb2ca-b505-4ca7-ad2a-576d152633de",
    "status": "Revoked",
    "createdDateTime": "2021-07-15T20:23:23.85453Z",
    "completedDateTime": null,
    "approvalId": null,
    "customData": null,
    "action": "AdminRemove",
    "principalId": "aaaaaaaa-bbbb-cccc-1111-222222222222",
    "roleDefinitionId": "88d8e3e3-8f55-4a1e-953a-9b9898b8876b",
    "directoryScopeId": "/",
    "appScopeId": null,
    "isValidationOnly": false,
    "targetScheduleId": null,
    "justification": "test",
    "scheduleInfo": null,
    "createdBy": {
        "application": null,
        "device": null,
        "user": {
            "displayName": null,
            "id": "5d851eeb-b593-4d43-a78d-c8bd2f5144d2"
        }
    },
    "ticketInfo": {
        "ticketNumber": null,
        "ticketSystem": null
    }
}