Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Untuk menyediakan konektivitas kepada pengguna dan aplikasi, domain terkelola Microsoft Entra Domain Services disebarkan ke subnet jaringan virtual Azure. Subnet jaringan virtual ini hanya boleh digunakan untuk sumber daya domain terkelola yang disediakan oleh platform Azure.
Saat Anda membuat VM dan aplikasi Anda sendiri, VM dan aplikasi tersebut tidak boleh disebarkan ke subnet jaringan virtual yang sama. Sebagai gantinya, Anda harus membuat dan menyebarkan aplikasi Anda ke dalam subnet jaringan virtual terpisah, atau di jaringan virtual terpisah yang terhubung ke jaringan virtual Layanan Domain.
Tutorial ini menunjukkan kepada Anda cara membuat dan mengonfigurasi subnet jaringan virtual khusus atau cara melakukan peering jaringan yang berbeda ke jaringan virtual domain terkelola Domain Services.
Dalam tutorial ini, Anda akan belajar cara:
- Memahami opsi konektivitas jaringan virtual untuk sumber daya yang terhubung dengan domain pada Layanan Domain
- Membuat rentang alamat IP dan subnet tambahan di jaringan virtual Layanan Domain
- Mengonfigurasi sambungan jaringan virtual ke jaringan yang terpisah dari Layanan Domain
Jika Anda tidak memiliki langganan Azure, buat sebuah akun sebelum Anda memulai.
Prasyarat
Untuk menyelesaikan tutorial ini, Anda memerlukan sumber daya dan hak istimewa berikut:
- Langganan Azure aktif.
- Jika Anda tidak memiliki langganan Azure, buat akun.
- Instansi Microsoft Entra yang terkait dengan langganan Anda, baik diselaraskan dengan direktori lokal maupun direktori yang hanya berbasis cloud.
- Jika diperlukan, buat tenant Microsoft Entra atau kaitkan langganan Azure dengan akun Anda.
- Anda memerlukan peran Administrator Aplikasi dan Administrator Grup Microsoft Entra di penyewa Anda untuk mengaktifkan Layanan Domain.
- Anda memerlukan peran Azure Kontributor Layanan Domain untuk membuat sumber daya Layanan Domain yang diperlukan.
- Domain yang dikelola oleh Microsoft Entra Domain Services telah diaktifkan dan dikonfigurasi pada tenant Microsoft Entra Anda.
- Jika diperlukan, tutorial pertama ini membuat dan mengonfigurasi domain terkelola "Microsoft Entra Domain Services."
Masuk ke pusat admin Microsoft Entra
Dalam tutorial ini, Anda membuat dan mengonfigurasi domain terkelola menggunakan pusat admin Microsoft Entra. Untuk memulai, pertama-tama masuk ke pusat admin Microsoft Entra.
Opsi konektivitas beban kerja aplikasi
Dalam tutorial sebelumnya, domain terkelola dibuat yang menggunakan beberapa opsi konfigurasi default untuk jaringan virtual. Opsi default ini membuat jaringan virtual Azure dan subnet jaringan virtual. Pengendali domain Domain Services yang menyediakan layanan domain terkelola tersambung ke subnet jaringan virtual ini.
Saat Anda membuat dan menjalankan VM yang perlu menggunakan domain terkelola, konektivitas jaringan perlu disediakan. Konektivitas jaringan ini dapat disediakan dengan salah satu cara berikut:
- Buat subnet jaringan virtual tambahan di jaringan virtual domain terkelola. Subnet tambahan ini adalah tempat Anda membuat dan menyambungkan VM Anda.
- Karena VM adalah bagian dari jaringan virtual yang sama, VM dapat secara otomatis melakukan resolusi nama dan berkomunikasi dengan pengendali domain Domain Services.
- Konfigurasikan peering jaringan virtual Azure dari jaringan virtual domain terkelola ke satu atau beberapa jaringan virtual terpisah. Jaringan virtual terpisah ini adalah tempat Anda membuat dan menyambungkan VM Anda.
- Saat mengonfigurasi peering jaringan virtual, Anda juga harus mengonfigurasi pengaturan DNS untuk menggunakan resolusi nama kembali ke pengendali domain Domain Services.
Biasanya, Anda hanya menggunakan salah satu opsi konektivitas jaringan ini. Pilihan sering kali bergantung pada bagaimana Anda ingin mengelola dan memisahkan sumber daya Azure Anda.
- Jika Anda ingin mengelola Layanan Domain dan VM yang terhubung sebagai satu grup sumber daya, Anda dapat membuat subnet jaringan virtual tambahan untuk VM.
- Jika Anda ingin memisahkan manajemen Layanan Domain lalu VM yang terhubung, Anda dapat menggunakan peering jaringan virtual.
- Anda juga dapat memilih untuk menggunakan peering jaringan virtual untuk menyediakan konektivitas ke VM yang ada di lingkungan Azure Anda yang terhubung ke jaringan virtual yang ada.
Dalam tutorial ini, Anda hanya perlu mengonfigurasi satu opsi konektivitas jaringan virtual ini.
Untuk informasi selengkapnya tentang cara merencanakan dan mengonfigurasi jaringan virtual, lihat pertimbangan jaringan untuk Microsoft Entra Domain Services.
Membuat subnet jaringan virtual
Secara default, jaringan virtual Azure yang dibuat dengan domain terkelola berisi satu subnet jaringan virtual. Subnet jaringan virtual ini hanya boleh digunakan oleh platform Azure untuk menyediakan layanan domain terkelola. Untuk membuat dan menggunakan VM Anda sendiri di jaringan virtual Azure ini, buat subnet tambahan.
Untuk membuat subnet jaringan virtual untuk VM dan beban kerja aplikasi, selesaikan langkah-langkah berikut:
Di pusat admin Microsoft Entra, pilih grup sumber daya domain terkelola Anda, seperti myResourceGroup. Dari daftar sumber daya, pilih jaringan virtual default, seperti aadds-vnet.
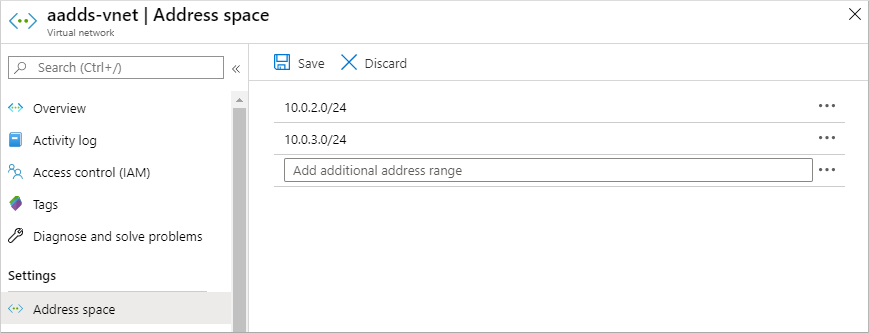
Di menu sebelah kiri jendela jaringan virtual, pilih Ruang alamat. Jaringan virtual dibuat dengan ruang alamat tunggal yaitu 10.0.2.0/24, yang digunakan oleh subnet default.
Menambahkan rentang alamat IP tambahan ke jaringan virtual. Ukuran rentang alamat ini dan rentang alamat IP aktual yang akan digunakan tergantung pada sumber daya jaringan lain yang sudah disebarkan. Rentang alamat IP tidak boleh tumpang tindih dengan rentang alamat yang ada di lingkungan Azure atau lokal Anda. Pastikan Anda membuat ukuran rentang alamat IP yang cukup besar untuk jumlah VM yang Anda harapkan untuk digunakan ke subnet.
Dalam contoh berikut, rentang alamat IP tambahan 10.0.3.0/24 ditambahkan. Jika sudah siap, pilih Simpan.
Selanjutnya, di menu sebelah kiri jendela jaringan virtual, pilih Subnets, lalu pilih + Subnet untuk menambahkan subnet.
Masukkan nama untuk subnet, seperti beban kerja. Jika diperlukan, perbarui Rentang alamat jika Anda ingin menggunakan subset rentang alamat IP yang dikonfigurasi untuk jaringan virtual di langkah-langkah sebelumnya. Untuk saat ini, biarkan default untuk opsi seperti grup keamanan jaringan, tabel rute, titik akhir layanan.
Dalam contoh berikut, subnet bernama beban kerja dibuat yang menggunakan rentang alamat IP 10.0.3.0/24 :
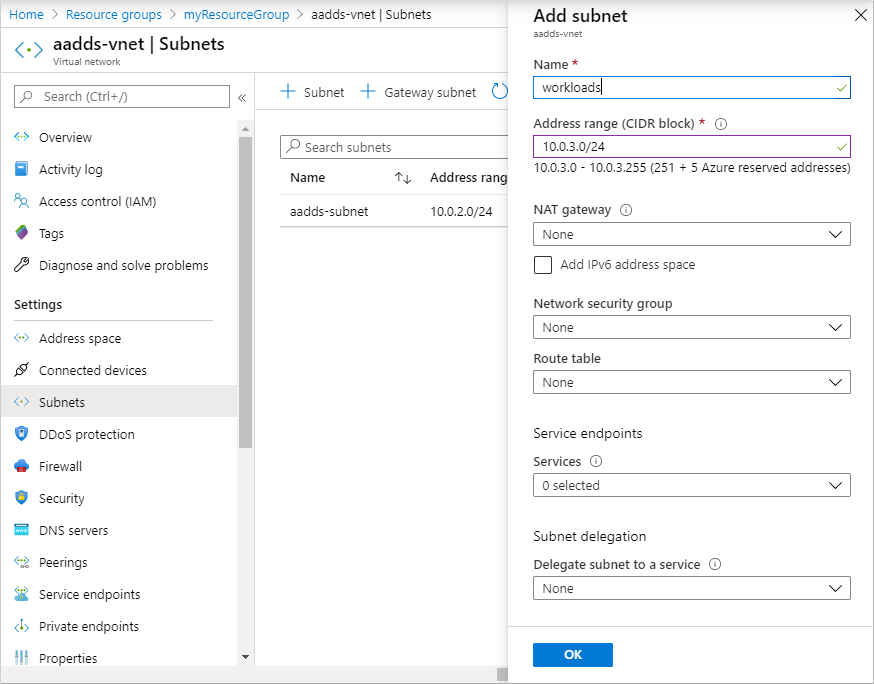
Jika sudah siap, pilih OK. Dibutuhkan beberapa saat untuk membuat subnet jaringan virtual.
Saat Anda membuat VM yang perlu menggunakan domain terkelola, pastikan Anda memilih subnet jaringan virtual ini. Jangan membuat VM di aadds-subnet default. Jika Anda memilih jaringan virtual yang berbeda, tidak ada konektivitas jaringan dan resolusi DNS untuk menjangkau domain terkelola kecuali Anda mengonfigurasi peering jaringan virtual.
Mengonfigurasi peering jaringan virtual
Anda mungkin memiliki jaringan virtual Azure yang sudah ada untuk VM, atau ingin memisahkan jaringan virtual domain terkelola Anda. Untuk menggunakan domain terkelola, VM di jaringan virtual lainnya memerlukan cara untuk berkomunikasi dengan pengendali domain Domain Services. Konektivitas ini dapat disediakan menggunakan peering jaringan virtual Azure.
Dengan peering jaringan virtual Azure, dua jaringan virtual terhubung bersama-sama, tanpa perlu perangkat jaringan privat virtual (VPN). Peering jaringan memungkinkan Anda dengan cepat menyambungkan jaringan virtual dan menentukan arus lalu lintas di seluruh lingkungan Azure Anda.
Untuk informasi selengkapnya tentang peering, lihat Gambaran umum peering jaringan virtual Azure.
Untuk melakukan peering jaringan virtual ke jaringan virtual domain terkelola, selesaikan langkah-langkah berikut:
Pilih jaringan virtual default yang dibuat untuk domain terkelola Anda bernama aadds-vnet.
Di menu sebelah kiri jendela jaringan virtual, pilih Peering.
Untuk membuat peering, pilih + Tambahkan. Dalam contoh berikut, aadds-vnet default digabungkan ke jaringan virtual bernama myVnet. Konfigurasikan pengaturan berikut dengan nilai Anda sendiri:
- Nama peering dari aadds-vnet ke jaringan virtual jarak jauh: Pengidentifikasi deskriptif dari dua jaringan, seperti aadds-vnet-to-myvnet
- Jenis penyebaran jaringan virtual: Resource Manager
- Langganan: Langganan jaringan virtual yang ingin Anda hubungkan, seperti Azure
- Jaringan virtual: Jaringan virtual yang ingin dihubungkan, seperti myVnet
- Nama peering dari MyVnet ke AADDS-vnet: Sebuah pengidentifikasi yang menjelaskan dua jaringan, seperti myvnet-to-aadds-vnet
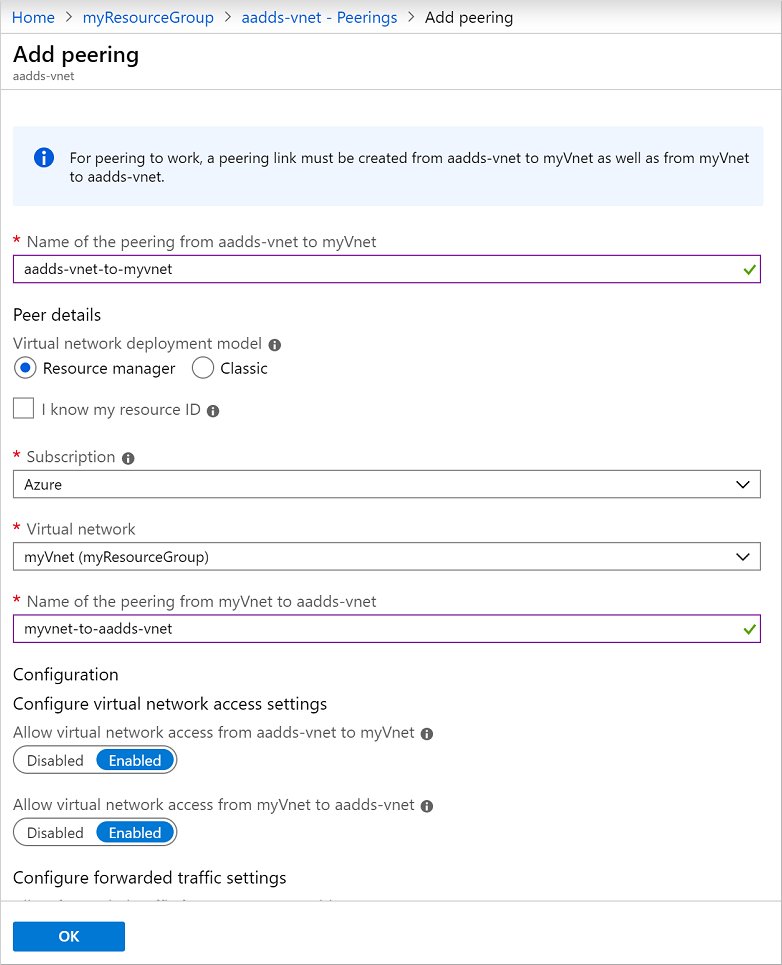
Biarkan pengaturan default lainnya untuk akses jaringan virtual atau lalu lintas yang diteruskan kecuali Anda memiliki persyaratan khusus untuk lingkungan Anda. Lalu pilih OK.
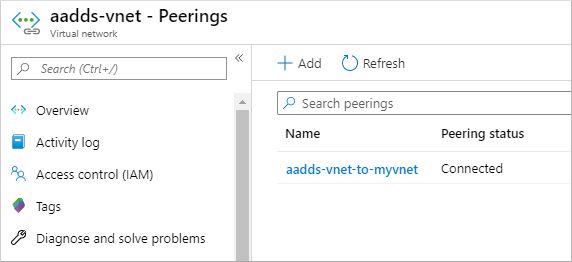
Dibutuhkan beberapa saat untuk membuat peering di jaringan virtual Layanan Domain dan jaringan virtual yang Anda pilih. Jika sudah siap, status Peering melaporkan Tersambung, seperti yang diperlihatkan dalam contoh berikut:
Sebelum VM di jaringan virtual yang di-peering dapat menggunakan domain terkelola, konfigurasikan server DNS untuk memungkinkan resolusi nama yang benar.
Mengonfigurasi server DNS di jaringan virtual yang di-peering
Agar VM dan aplikasi di jaringan virtual yang di-peering berhasil berbicara dengan domain terkelola, pengaturan DNS harus diperbarui. Alamat IP pengendali domain Domain Services harus dikonfigurasi sebagai server DNS di jaringan virtual yang di-peering. Ada dua cara untuk mengonfigurasi pengendali domain sebagai server DNS untuk jaringan virtual yang di-peering:
- Konfigurasikan server DNS jaringan virtual Azure untuk menggunakan pengendali domain Domain Services.
- Konfigurasikan server DNS yang sudah ada yang digunakan pada jaringan virtual yang di-peering untuk menggunakan penerusan DNS bersyariah untuk mengarahkan kueri ke domain terkelola. Langkah-langkah ini bervariasi tergantung pada server DNS yang sudah ada yang digunakan.
Dalam tutorial ini, mari kita konfigurasikan server DNS jaringan virtual Azure untuk mengarahkan semua kueri ke pengendali domain Domain Services.
Di pusat admin Microsoft Entra, pilih grup sumber daya jaringan virtual yang di-peering, seperti myResourceGroup. Dari daftar sumber daya, pilih jaringan virtual yang di-peering, seperti myVnet.
Di menu sebelah kiri jendela jaringan virtual, pilih Server DNS.
Secara default, jaringan virtual menggunakan server DNS bawaan yang disediakan Azure. Pilih untuk menggunakan server DNS Kustom . Masukkan alamat IP untuk pengendali domain Domain Services, yang biasanya 10.0.2.4 dan 10.0.2.5. Konfirmasikan alamat IP ini di jendela Gambaran Umum domain terkelola Anda di portal.
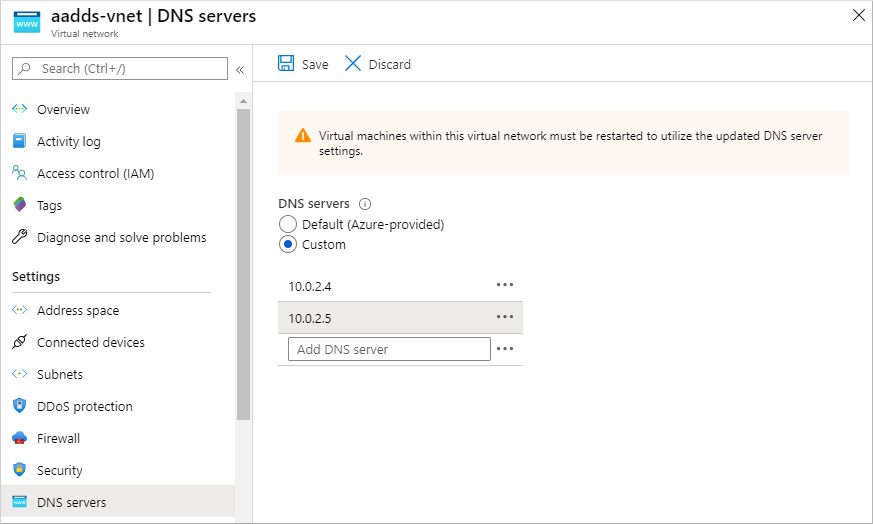
Jika sudah siap, pilih Simpan. Dibutuhkan beberapa saat untuk memperbarui server DNS untuk jaringan virtual.
Untuk menerapkan pengaturan DNS yang diperbarui ke VM, mulai ulang VM yang tersambung ke jaringan virtual yang di-peering.
Saat Anda membuat VM yang perlu menggunakan domain terkelola, pastikan Anda memilih jaringan virtual yang di-peering ini. Jika Anda memilih jaringan virtual yang berbeda, tidak ada konektivitas jaringan dan resolusi DNS untuk menjangkau domain terkelola.
Langkah selanjutnya
Dalam tutorial ini, Anda belajar cara:
- Memahami opsi konektivitas jaringan virtual untuk sumber daya yang terhubung dengan domain pada Layanan Domain
- Membuat rentang alamat IP dan subnet tambahan di jaringan virtual Layanan Domain
- Mengonfigurasi sambungan jaringan virtual ke jaringan yang terpisah dari Layanan Domain
Untuk melihat domain terkelola ini beraksi, buat dan gabungkan komputer virtual ke domain.