Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Organisasi Anda dapat menggunakan Microsoft Azure Virtual Network untuk memastikan bahwa layanan Power Platform-nya beroperasi di lingkungan jaringan yang aman dan terkontrol, mengurangi risiko pelanggaran data dan akses yang tidak sah. Laporan resmi ini memberikan analisis mendalam tentang dukungan Microsoft Azure Virtual Network di Power Platform. Ini menyoroti manfaat utama, menguraikan proses implementasi dan arsitektur teknis, membahas kasus penggunaan dunia nyata, dan menawarkan wawasan praktis dari studi kasus yang sukses. Ini adalah sumber daya berharga bagi profesional TI dan pembuat keputusan yang ingin meningkatkan keamanan jaringan dan efisiensi operasional mereka.
Manfaat utama
Keamanan yang ditingkatkan: Hosting Power Platform layanan dalam jaringan yang aman, melindungi data sensitif dari akses yang tidak sah dan potensi pelanggaran.
Konektivitas yang ditingkatkan: Membangun koneksi yang aman dan andal antara layanan Power Platform dan sumber daya Azure lainnya, meningkatkan keseluruhan konektivitas.
Manajemen jaringan yang efisien: Sederhanakan manajemen jaringan dengan pendekatan terpusat dan konsisten untuk mengonfigurasi dan mengelola pengaturan jaringan untuk Power Platform layanan.
Skalabilitas: Tingkatkan layanan Power Platform secara efisien, memastikan bahwa sumber daya jaringan dapat berkembang sesuai dengan kebutuhan bisnis.
Kepatuhan: Memenuhi persyaratan peraturan dan kepatuhan untuk keamanan jaringan dan perlindungan data.
Latar belakang
Microsoft Power Platform adalah platform kode rendah/tanpa kode terkemuka yang memberdayakan orang untuk membangun aplikasi, mengotomatiskan alur kerja, dan menganalisis data—bahkan jika mereka bukan pengembang pro—untuk membuat solusi kustom yang disesuaikan dengan kebutuhan bisnis tertentu, mendorong inovasi dan meningkatkan produktivitas. Power Platform mencakup layanan Microsoft berikut:
- Dataverse berfungsi sebagai platform data yang mendasarinya, menyediakan lingkungan yang aman dan dapat diskalakan untuk menyimpan dan mengelola data.
- Power Apps menawarkan antarmuka yang mudah digunakan untuk membangun aplikasi kustom.
- Power Automate menawarkan antarmuka seret dan lepas untuk mengotomatiskan tugas dan alur kerja yang berulang.
- Power BI menawarkan kemampuan visualisasi dan analitik data yang kuat.
- Power Pages menawarkan antarmuka yang ramah pengguna untuk membangun situs web kelas profesional.
- Copilot Studio memudahkan pembuatan bot dan agen cerdas tanpa pengetahuan mendalam tentang rekayasa AI.
Integrasi komponen ini dengan sumber daya Azure menggunakan jaringan virtual meningkatkan fungsionalitas dan keamanan Power Platform secara keseluruhan. Jaringan virtual menyediakan lingkungan jaringan yang aman dan terisolasi di mana Power Platform layanan dapat beroperasi, memungkinkan organisasi Anda untuk mengontrol dan mengelola lalu lintas jaringan sambil memastikan bahwa data dilindungi sesuai dengan persyaratan peraturan.
Keamanan jaringan dan integrasi Jaringan Virtual
Keamanan jaringan adalah aspek penting dari infrastruktur digital apa pun. Melindungi lalu lintas keluar dari Power Platform layanan sangat penting untuk mencegah akses yang tidak sah, pelanggaran data, dan ancaman keamanan lainnya. Integrasi Jaringan Virtual memainkan peran penting. Dengan menyediakan jalur yang aman untuk transmisi data dan memastikan bahwa semua lalu lintas dari layanan Power Platform merutekan melalui lingkungan jaringan yang terkontrol dan dipantau, itu mengurangi risiko paparan terhadap potensi ancaman.
Dengan menerapkan dukungan Jaringan Virtual, organisasi Anda dapat menerapkan kebijakan keamanan yang ketat, memantau lalu lintas jaringan, dan mendeteksi anomali apa pun secara real time. Tingkat kontrol ini sangat penting untuk menjaga integritas dan kerahasiaan data sensitif. Pada saat yang sama, integrasi Virtual Network menyederhanakan arsitektur jaringan Anda secara keseluruhan dan meningkatkan keandalan dengan memungkinkan layanan Power Platform terhubung dengan lancar dengan sumber daya Azure lainnya.
Gambaran umum dukungan Virtual Network di Power Platform
Dukungan Jaringan Virtual adalah peningkatan signifikan yang menambahkan keamanan yang lebih kuat dan konektivitas yang lebih baik pada Power Platform. Jaringan virtual adalah komponen mendasar dari kemampuan jaringan Azure, memungkinkan organisasi Anda menghubungkan layanan Power Platform ke sumber daya di jaringan privat perusahaannya. Mereka membangun komunikasi yang aman di antara layanan Power Platform, sumber daya Azure lainnya, dan jaringan, seperti layanan lokal, database, akun penyimpanan, dan brankas kunci.
Dengan merutekan semua lalu lintas keluar dari Power Platform layanan melalui jaringan virtual, organisasi Anda dapat memastikan bahwa data ditransmisikan dengan aman dan tetap terlindungi dari akses yang tidak sah. Jaringan virtual juga meningkatkan konektivitas dengan menyediakan lingkungan jaringan yang andal dan konsisten. Membangun koneksi aman antara layanan Power Platform dan sumber daya Azure lainnya memastikan aliran data yang mulus dan penggunaan sumber daya jaringan yang lebih efisien.
Di balik layar
Infrastruktur Power Platform terdiri dari lapisan orkestrasi kontainer tanpa server yang menjalankan beban kerja dengan batas keamanan yang ketat dan menjamin ketersediaan tingkat beban kerja, dan skalabilitas individu. Lapisan orkestrasi kontainer menangani semua beban kerja yang memerlukan isolasi, termasuk beban kerja Microsoft internal seperti konektor dan beban kerja pelanggan seperti plug-in.
Beban kerja dalam kontainer memungkinkan Power Platform untuk mendukung isolasi tingkat jaringan menggunakan kombinasi delegasi subnet Azure dan fitur injeksi Jaringan Virtual. Dengan injeksi Virtual Network, kontainer dapat disuntikkan ke jaringan virtual dengan memasang kartu antarmuka jaringan. Setiap beban kerja yang berjalan pada kontainer tersebut dijalankan di jaringan pelanggan dan dapat menggunakan alamat IP pribadi dalam jaringan. Beban kerja plug-in dapat mengakses layanan pengguna, sumber daya, atau sumber daya Azure melalui tautan privat yang ditampilkan ke jaringan virtual yang sama. Demikian pula, beban kerja konektor dapat mengakses sumber daya atau titik akhir target di dalam jaringan virtual yang sama.
Delegasi subnet Azure
Dukungan Virtual Network untuk Power Platform mengandalkan delegasi subnet Azure. Perusahaan mendelegasikan subnet untuk digunakan oleh layanan Power Platform, seperti plugin Dataverse dan konektor, untuk memproses permintaan selama runtime. Kontainer menggunakan alamat IP dari subnet yang didelegasikan untuk menangani permintaan ini.
Karena kontainer beroperasi dalam batas subnet yang didelegasikan dan menggunakan alamat IP-nya, setiap panggilan keluar dari kontainer tetap berada dalam batas jaringan perusahaan—yaitu, panggilan tetap berada di jaringan virtual yang merupakan bagian dari subnet tersebut. Penyiapan ini memungkinkan organisasi Anda memiliki kontrol penuh atas kebijakan, aturan, dan paket jaringan untuk kontainer. Anda dapat menerapkan kontrol yang sama ke subnet yang didelegasikan yang Anda terapkan ke jaringan Anda sendiri.
Power Platform tidak mengelola konfigurasi subnet yang didelegasikan. Satu-satunya persyaratan adalah subnet yang didelegasikan tidak dapat digunakan untuk sumber daya lain atau didelegasikan ke layanan lain. Setelah subnet didelegasikan, alamat IP dalam subnet tersebut disediakan khusus untuk Power Platform.
Akses internet dari kontainer tidak dibatasi secara default. Dimungkinkan untuk membatasi atau mengontrol keluarnya lalu lintas jaringan melalui konfigurasi yang diterapkan ke jaringan virtual. Untuk informasi tentang membatasi akses internet, lihat Praktik terbaik untuk mengamankan koneksi keluar.
Tabel berikut merangkum kepemilikan subnet yang didelegasikan dan kontrol yang tersedia untuk pelanggan dan Microsoft.
| Pengaturan | Deskripsi | Kepemilikan |
|---|---|---|
| NAT Gateway | Lampirkan NAT Gateway ke subnet yang didelegasikan untuk membatasi dan mengontrol lalu lintas internet keluar dari kontainer Power Platform. | Customer |
| Grup keamanan jaringan (NSG) | Pelanggan dapat mengaitkan NSG dengan subnet yang didelegasikan. Tentukan dan terapkan aturan keamanan untuk mengontrol lalu lintas masuk dan keluar ke dan dari subnet. | Customer |
| Tabel rute | Pelanggan dapat mengaitkan tabel rute dengan subnet yang didelegasikan. Tentukan kebijakan perutean kustom untuk mengontrol arus lalu lintas dalam jaringan virtual dan ke jaringan eksternal. | Customer |
| Pemantauan jaringan | Pemantauan jaringan membantu menjaga kepatuhan terhadap kebijakan keamanan dengan memaksa lalu lintas untuk melakukan perjalanan melalui jaringan pribadi virtual perusahaan. | Customer |
| Manajemen alamat IP | Pelanggan dapat mendikte ruang alamat IP untuk subnet yang didelegasikan, memastikan bahwa itu menggunakan rentang alamat IP privat, seperti 10.0.0.0/8, 192.168.0.0/16, atau 172.16.0.0/12. | Customer |
| Konfigurasi DNS | Pelanggan dapat mengonfigurasi pengaturan DNS kustom untuk subnet yang didelegasikan, termasuk entri DNS Azure. | Customer |
| Kontainer | Kontainer mengeksekusi permintaan dari layanan yang didukung Jaringan Virtual dan memperoleh alamat IP dari subnet yang didelegasikan. | Microsoft |
Arsitektur teknis
Diagram arsitektur Power Platform teknis solusi berikut menunjukkan bagaimana komponen seperti sumber data, konektor, layanan, dan aplikasi berinteraksi dan berintegrasi dalam solusi. Diagram tersebut menyoroti penggunaan jaringan virtual untuk meningkatkan keamanan dan konektivitas dengan memungkinkan Power Platform layanan terhubung ke sumber daya pribadi dan terlindungi tanpa mengeksposnya ke internet. Arsitektur menunjukkan bagaimana permintaan eksekusi dirutekan ke kontainer di jaringan virtual sambil mempertahankan batas isolasi kontainer.
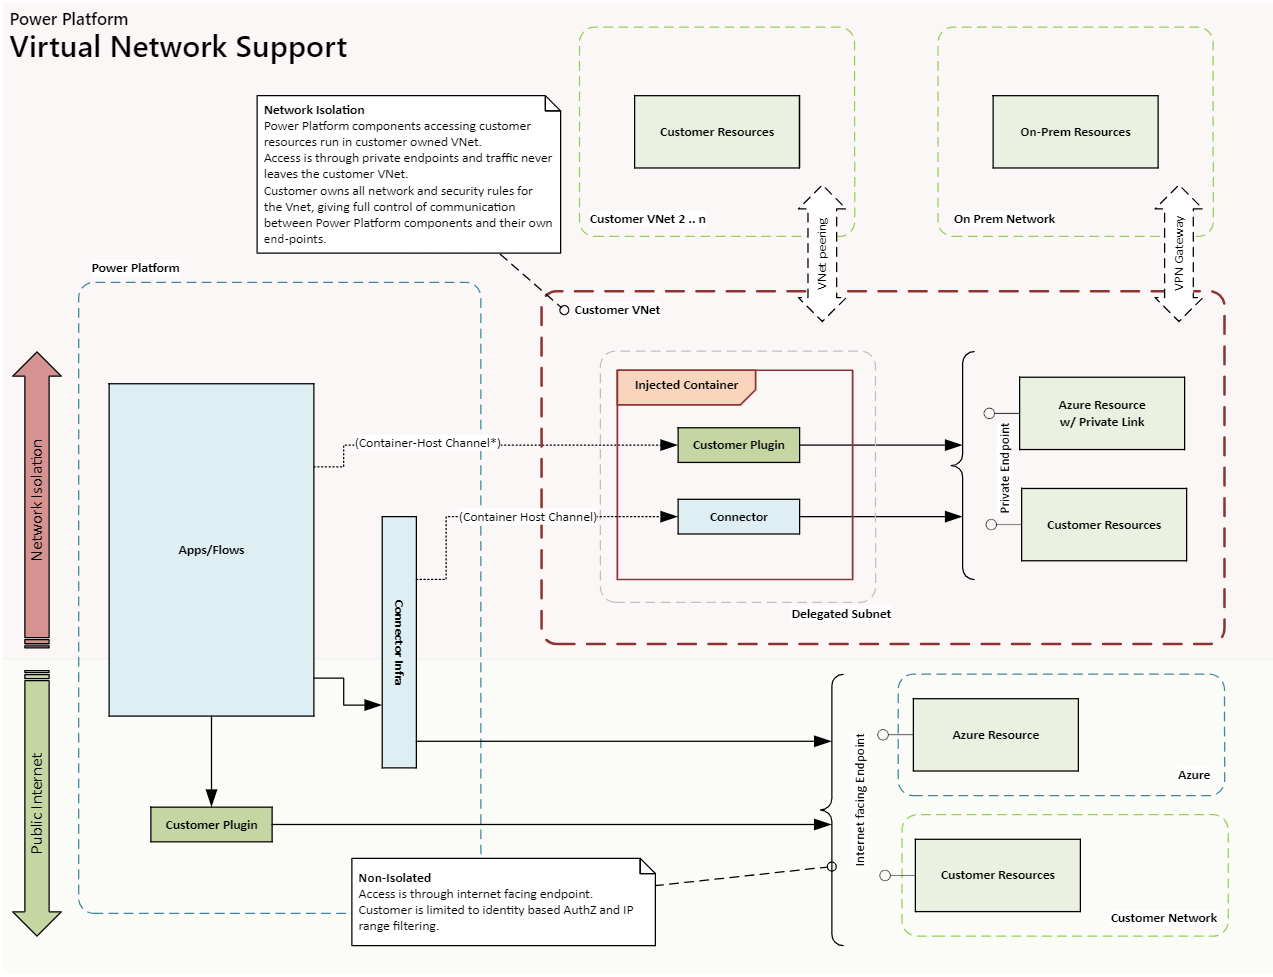
Dalam konfigurasi Jaringan Virtual, kontainer yang menjalankan plug-in atau konektor adalah bagian dari jaringan virtual organisasi. Komunikasi ke titik akhir dalam jaringan virtual tetap berada di dalam batas jaringan virtual. Anda dapat memperluas batas ke jaringan virtual atau lokal lainnya dengan menggunakan Virtual Network peering dan ExpressRoute atau VPN Gateway.
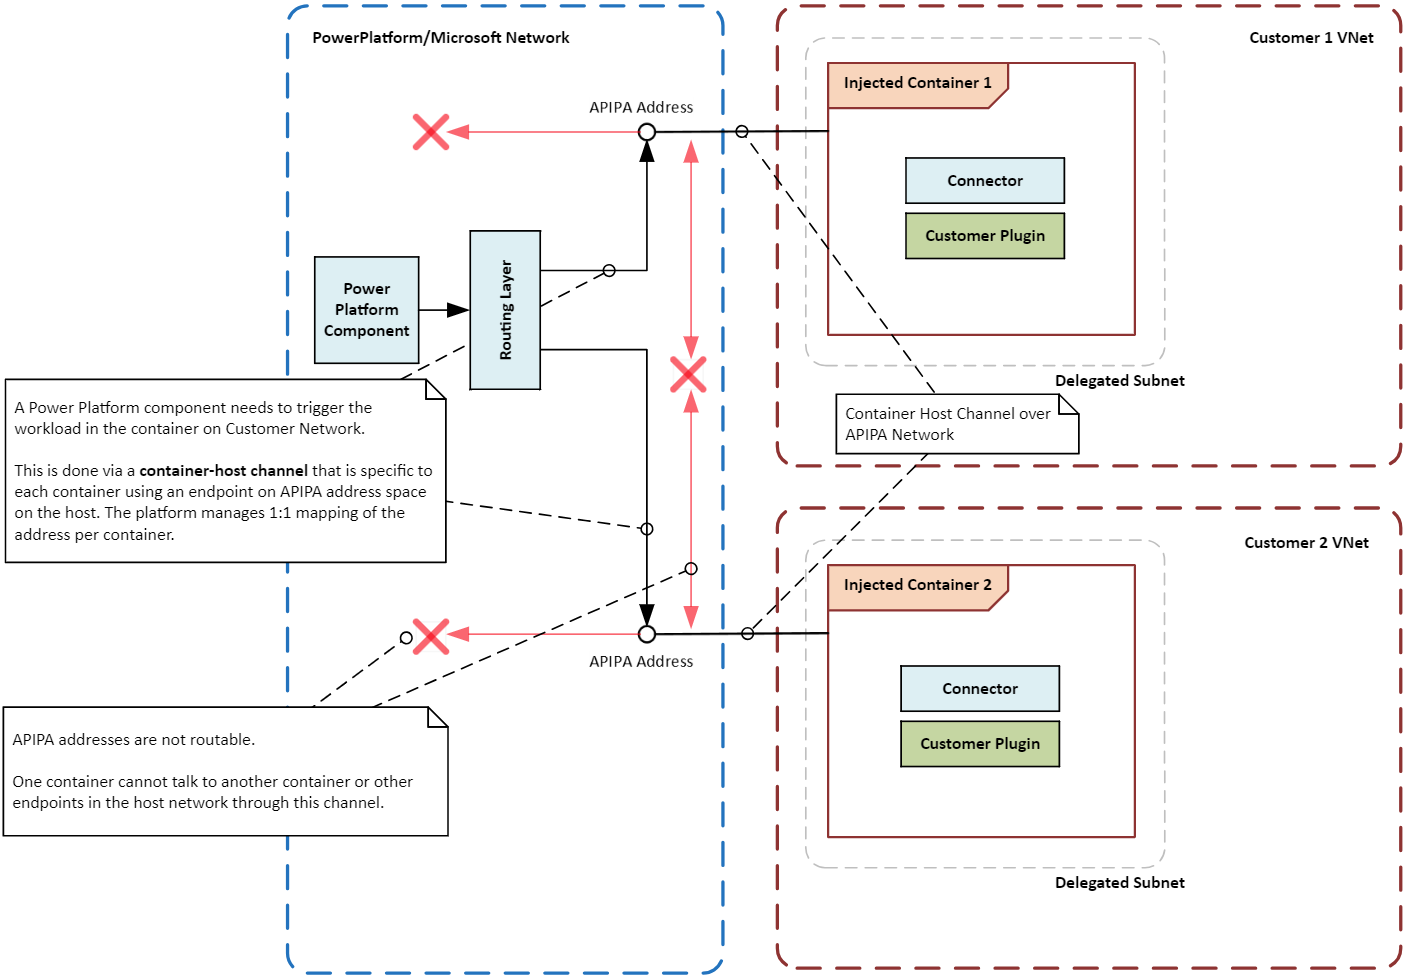
Komponen Power Platform dalam beban kerja terkontainerisasi dari jaringan virtual harus dapat berkomunikasi dengan komponen lain dalam beban kerja tersebut. Misalnya, Power Platform mungkin perlu memicu plug-in atau memanggil konektor dalam beban kerja.
Karena kontainer tidak terpasang langsung ke infrastruktur jaringan utama, jalur komunikasi khusus, atau saluran, dibuat antara kontainer dan lapisan orkestrasi. Saluran menggunakan alamat IP lokal khusus, yang disebut alamat APIPA, untuk mengirim instruksi atau sinyal tertentu ke beban kerja yang berjalan di dalam kontainer. Hanya jenis pesan tertentu yang diizinkan untuk mencapai beban kerja, memastikan bahwa kontainer dan beban kerjanya tetap aman dan terisolasi.
Diagram berikut menggambarkan bagaimana kontainer diisolasi satu sama lain dan sistem host menggunakan jaringan virtual yang merutekan permintaan eksekusi ke kontainer sambil mempertahankan batas isolasi.
Mengaktifkan dukungan Jaringan Virtual untuk Power Platform
Ikuti petunjuk di Menyiapkan dukungan Jaringan Virtual untuk Power Platform.
Kasus penggunaan umum dan contoh dunia nyata
Di bagian ini, Anda mempelajari tentang kasus penggunaan umum untuk jaringan virtual dengan solusi Power Platform. Anda juga menjelajahi contoh dunia nyata tentang bagaimana berbagai industri mendapat manfaat dari penggunaannya.
Skenario penggunaan
Integrasi data yang aman: Organisasi Anda dapat menggunakan dukungan Jaringan Virtual untuk menyambungkan Power Platform layanan dengan aman ke sumber data privatnya, seperti Azure SQL Database, Azure Storage, dan sumber daya lokal. Jaringan virtual memastikan bahwa data tetap berada di dalam batas jaringan organisasi dan tidak terekspos ke internet publik.
Titik akhir pribadi untuk konektor: Konektor Power Platform dapat menggunakan dukungan Virtual Network untuk membuat titik akhir pribadi untuk komunikasi yang aman. Jaringan pribadi menghilangkan kebutuhan akan alamat IP publik dan mengurangi risiko pelanggaran data.
Integrasi aman Copilot Studio: Anda dapat menggunakan dukungan Jaringan Virtual dengan konektor Power Platform di Copilot Studio untuk membangun konektivitas yang aman dengan sumber data. Jaringan pribadi menghilangkan risiko yang terkait dengan mengekspos sumber data ke internet publik dan mengurangi risiko eksfiltrasi data.
Contoh dunia nyata
Organisasi di seluruh industri dapat memperoleh manfaat dari dukungan Jaringan Virtual untuk Power Platform. Dengan menghubungkan Power Platform layanan dengan aman ke sumber data pribadi, organisasi dapat meningkatkan postur keamanan mereka, meningkatkan konektivitas, dan memastikan kepatuhan terhadap persyaratan peraturan.
Lembaga keuangan: Bank besar dapat menggunakan jaringan virtual untuk menghubungkan Power Platform solusi dan aplikasi Dynamics 365 dengan aman ke database dan layanan yang dilindungi. Pengaturan ini memungkinkan bank untuk membuat alur kerja yang aman dan mengotomatiskan proses tanpa mengekspos informasi sensitif ke internet publik, memastikan bahwa data pelanggan dilindungi dan mematuhi persyaratan peraturan.
Penyedia layanan kesehatan: Organisasi layanan kesehatan dapat menggunakan jaringan virtual untuk menghubungkan Power Platform solusi dan aplikasi Dynamics 365 ke sistem catatan kesehatan elektroniknya. Jaringan pribadi dapat digunakan untuk akses aman ke data pasien dan untuk menciptakan saluran komunikasi yang aman antar departemen dan antara penyedia dan mitra eksternal.
Perusahaan ritel: Perusahaan ritel dapat menggunakan jaringan virtual untuk menghubungkan Power Platform solusi dan aplikasi Dynamics 365 dengan aman ke sistem manajemen inventaris dan database pelanggannya. Koneksi pribadi memungkinkan perusahaan untuk merampingkan operasi, meningkatkan pelacakan inventaris, dan meningkatkan layanan pelanggan sambil memastikan bahwa data sensitif tetap terlindungi.
Instansi pemerintah: Lembaga pemerintah dapat menggunakan jaringan virtual untuk menghubungkan Power Platform solusi dan aplikasi Dynamics 365 dengan aman ke sistem dan database internal mereka. Koneksi pribadi memungkinkan agensi untuk mengotomatiskan proses, meningkatkan berbagi data, dan meningkatkan kolaborasi sambil mempertahankan standar keamanan dan kepatuhan yang ketat.
Pola integrasi
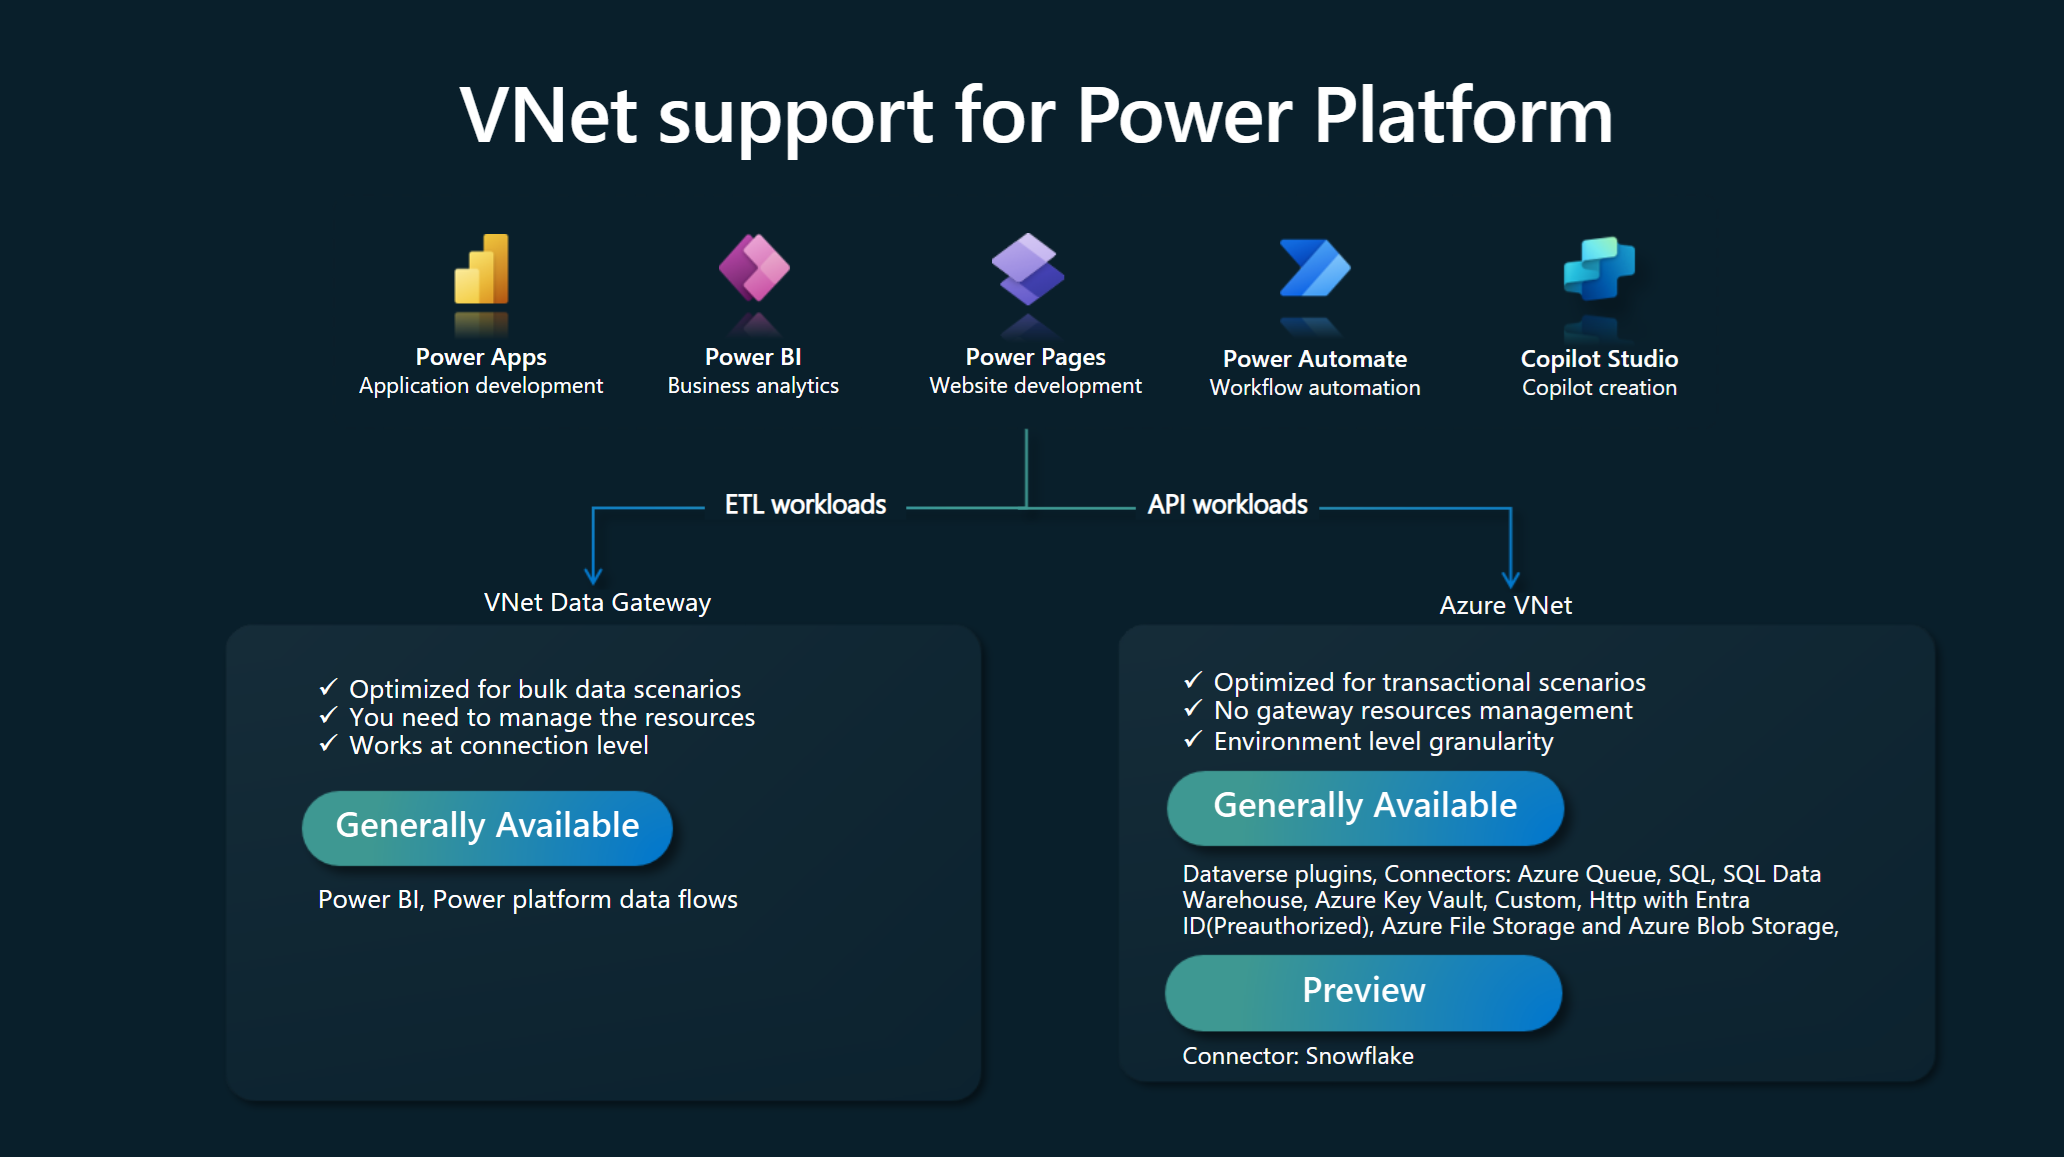
Jenis beban kerja yang ingin Anda jalankan di lingkungan menentukan pola integrasi untuk Power Platform. Anda dapat menggunakan dukungan Jaringan Virtual untuk Power Platform sebagai pola integrasi di lingkungan Anda dengan beberapa pengecualian.
Beban kerja API: Jika Anda berencana untuk menjalankan beban kerja API seperti plug-in, konektor, atau titik akhir layanan, jaringan virtual adalah satu-satunya cara yang didukung untuk mengintegrasikannya dengan aman dengan sumber data di dalam jaringan Anda. Jaringan virtual tidak mendukung subset konektor yang memiliki persyaratan driver non-Microsoft atau menggunakan autentikasi Windows. Konektor ini tidak digunakan secara luas dan harus menggunakan gateway data lokal, bukan jaringan virtual. Plug-in dan konektor berikut umumnya tersedia untuk digunakan dalam jaringan virtual:
- Plugin Dataverse
- Konektor kustom
- Azure Blob Storage
- Penyimpanan File Azure
- Azure Key Vault
- Azure Queue
- Azure SQL Data Warehouse
- HTTP dengan Microsoft Entra ID (disahkan sebelumnya)
- SQL Server
Beban kerja ETL: Mengekstrak, mengubah, dan memuat beban kerja (ETL) di Power BI dan aliran data Power Platform menggunakan gateway data jaringan virtual.
Diagram berikut mengilustrasikan pola integrasi untuk beban kerja API dan ETL.
Pertimbangan konfigurasi
Ingatlah pertimbangan berikut saat Anda menyiapkan dukungan Jaringan Virtual untuk Power Platform.
Wilayah dan lokasi
Subnet yang didelegasikan di wilayah Azure harus cocok dengan lokasi lingkungan Power Platform. Misalnya, jika lingkungan Power Platform Anda berada di Amerika Serikat, maka masing-masing dari dua jaringan virtual dan subnet harus berada di wilayah eastus dan westus Azure. Periksa daftar wilayah dan pemetaan lokasi yang didukung untuk informasi terbaru tentang wilayah dan lokasi Azure.
Jika sumber daya Azure Anda berada di wilayah Azure yang berbeda, Anda masih harus menyebarkan jaringan virtual Anda untuk lingkungan Power Platform di lokasi Azure yang sesuai untuk setiap lingkungan. Gunakan Virtual Network peering atau opsi konektivitas serupa dengan kecepatan tinggi dan latensi rendah untuk menghubungkan sumber daya dengan jaringan virtual Anda. Jaringan global Microsoft menawarkan beberapa opsi untuk membangun konektivitas antara Power Platform jaringan virtual dan jaringan virtual perusahaan Anda.
Ukuran subnet
Ukuran subnet yang didelegasikan dalam jaringan virtual harus mengakomodasi pertumbuhan penggunaan dan penambahan layanan baru di masa mendatang. Mengubah ukuran subnet Anda dengan benar memastikan bahwa permintaan tidak akan dibatasi. Untuk informasi selengkapnya tentang menentukan ukuran subnet, buka Memperkirakan ukuran subnet untuk lingkungan Power Platform.
Azure NAT Gateway
Azure NAT Gateway menyediakan konektivitas keluar yang aman dan dapat diskalakan untuk kontainer dalam subnet yang didelegasikan. Ketika dilampirkan ke subnet, NAT Gateway menjadi lompatan berikutnya untuk semua lalu lintas yang ditujukan internet, menerjemahkan alamat IP privat ke alamat IP publik statis. Ini memberi organisasi Anda titik kontrol terpusat untuk mengelola akses internet keluar.
Pemantauan jaringan
Pemantauan jaringan melacak dan menganalisis arus lalu lintas di subnet yang didelegasikan, yang penting untuk mengidentifikasi dan menyelesaikan potensi masalah. Dengan memberikan wawasan tentang kinerja dan kesehatan komponen jaringan, pemantauan membantu memastikan bahwa jaringan beroperasi secara efisien dan aman. Alat pemantauan dapat mendeteksi anomali seperti pola lalu lintas yang tidak biasa atau upaya akses yang tidak sah, memungkinkan intervensi dan mitigasi tepat waktu.
Grup keamanan jaringan
Grup keamanan jaringan (NSG) memungkinkan Anda menentukan aturan keamanan yang mengontrol lalu lintas ke dan dari sumber daya Azure Anda. Saat mendelegasikan subnet, Anda dapat mengonfigurasi NSG untuk memastikan bahwa hanya lalu lintas resmi yang diizinkan, membantu Anda menjaga keamanan dan integritas jaringan Anda. NSG dapat diterapkan ke subnet dan antarmuka jaringan individual, memberikan fleksibilitas dalam mengelola lalu lintas di berbagai tingkatan.
Praktik terbaik untuk mengamankan koneksi keluar pada layanan Power Platform
Praktik terbaik berikut membantu Anda mengamankan koneksi keluar dari layanan Power Platform, yang sangat penting untuk mengurangi risiko penyelundupan data dan memastikan kepatuhan terhadap kebijakan keamanan.
- Membatasi akses internet: Secara default, kontainer memiliki akses internet keluar yang tidak terbatas. Lampirkan NAT Gateway ke subnet yang didelegasikan untuk memaksa semua lalu lintas yang menuju internet melalui jalur yang dikendalikan, memastikan bahwa semua koneksi dirutekan melalui jaringan privat Anda.
Note
Jika NAT Gateway tidak dapat diimplementasikan, Anda tetap dapat membatasi akses internet dengan mewajibkan semua lalu lintas dirutekan sepenuhnya melalui jaringan Anda, misalnya dengan mengonfigurasi "next hop" dalam jaringan virtual melalui penambahan tabel perutean kustom. Untuk informasi selengkapnya, lihat Perutean lalu lintas jaringan virtual Azure.
- Membatasi lalu lintas keluar: Setelah NAT Gateway Anda disebarkan, batasi lalu lintas keluar dari sumber daya Power Platform ke titik akhir tertentu. Gunakan grup keamanan jaringan dan Azure Firewall untuk menegakkan aturan lalu lintas dan mengontrol akses.
Note
Jika hanya mengonfigurasi Grup Keamanan Jaringan, tanpa mengonfigurasi lompatan berikutnya (seperti melampirkan NAT Gateway atau menambahkan tabel perutean kustom), lalu lintas dibatasi sesuai dengan aturan yang ditentukan. Namun, lalu lintas menuju internet akan keluar dari alamat IP milik Power Platform.
Gunakan titik akhir privat: Gunakan titik akhir privat untuk komunikasi aman antara layanan Power Platform dan sumber daya Azure. Titik akhir privat memastikan bahwa lalu lintas tetap berada di dalam jaringan Azure dan tidak melintasi internet publik.
Memantau dan mengaudit lalu lintas: Gunakan Azure Network Watcher dan Microsoft Sentinel untuk memantau dan mengaudit lalu lintas keluaran dari layanan Power Platform guna membantu Anda dalam mengidentifikasi dan menanggapi potensi ancaman keamanan secara real time.
Aplikasi kebijakan keamanan: Terapkan kebijakan keamanan menggunakan Azure Policy dan Azure Firewall untuk memastikan bahwa semua koneksi keluar mematuhi persyaratan keamanan organisasi Anda. Untuk mengontrol aliran data, terapkan kebijakan pencegahan kehilangan data dan pemfilteran titik akhir ke konektor.
Contoh konfigurasi Jaringan Virtual
Di bagian ini, kami menyediakan konfigurasi sampel untuk dukungan Virtual Network di Power Platform. Konfigurasi ini menggambarkan cara menyiapkan jaringan virtual dan subnet untuk skenario yang berbeda, memastikan konektivitas yang aman antara layanan Power Platform dan sumber daya Azure.
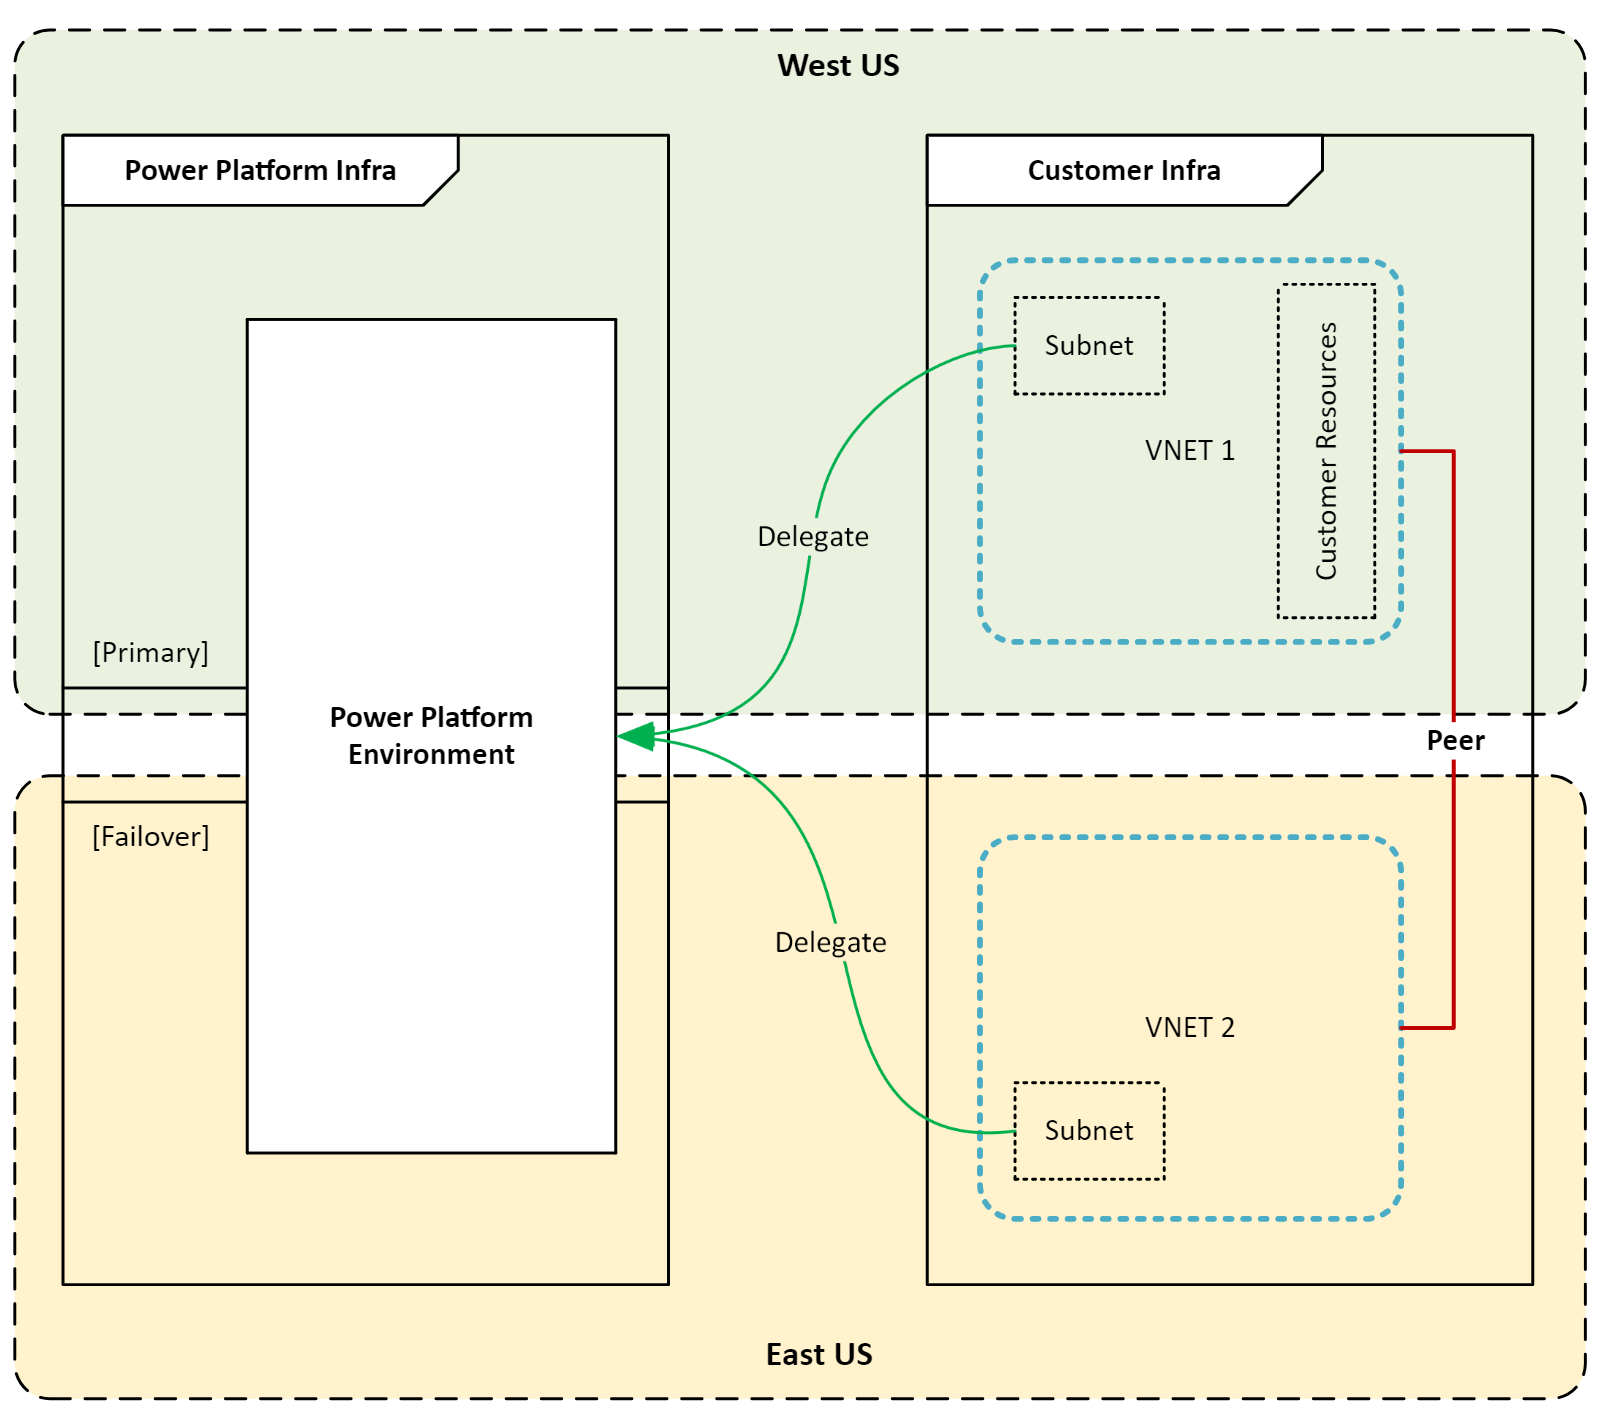
Ketika sumber daya Azure Anda berada di wilayah Azure yang terhubung dan lingkungan Power Platform berada di Amerika Serikat.
Dalam skenario ini, kami membuat asumsi berikut:
- Lingkungan Power Platform Anda terletak di Amerika Serikat.
- Wilayah Azure untuk jaringan virtual diatur ke Amerika Serikat Barat dan Amerika Serikat Timur.
- Sumber daya perusahaan Anda berada di jaringan virtual, VNET1, di wilayah AS Barat.
Konfigurasi minimum berikut diperlukan untuk menyiapkan dukungan Jaringan Virtual dalam skenario ini:
- Buat jaringan virtual, VNet1, di AS Barat dan siapkan subnet untuk delegasi.
- Buat jaringan virtual kedua, VNet2, di AS Timur dan siapkan subnet untuk delegasi.
- Buat koneksi peering antara VNet1 dan VNet2.
- Konfigurasikan integrasi Power Platform Virtual Network untuk lingkungan yang diinginkan menggunakan subnet yang Anda buat di langkah 1 dan 2.
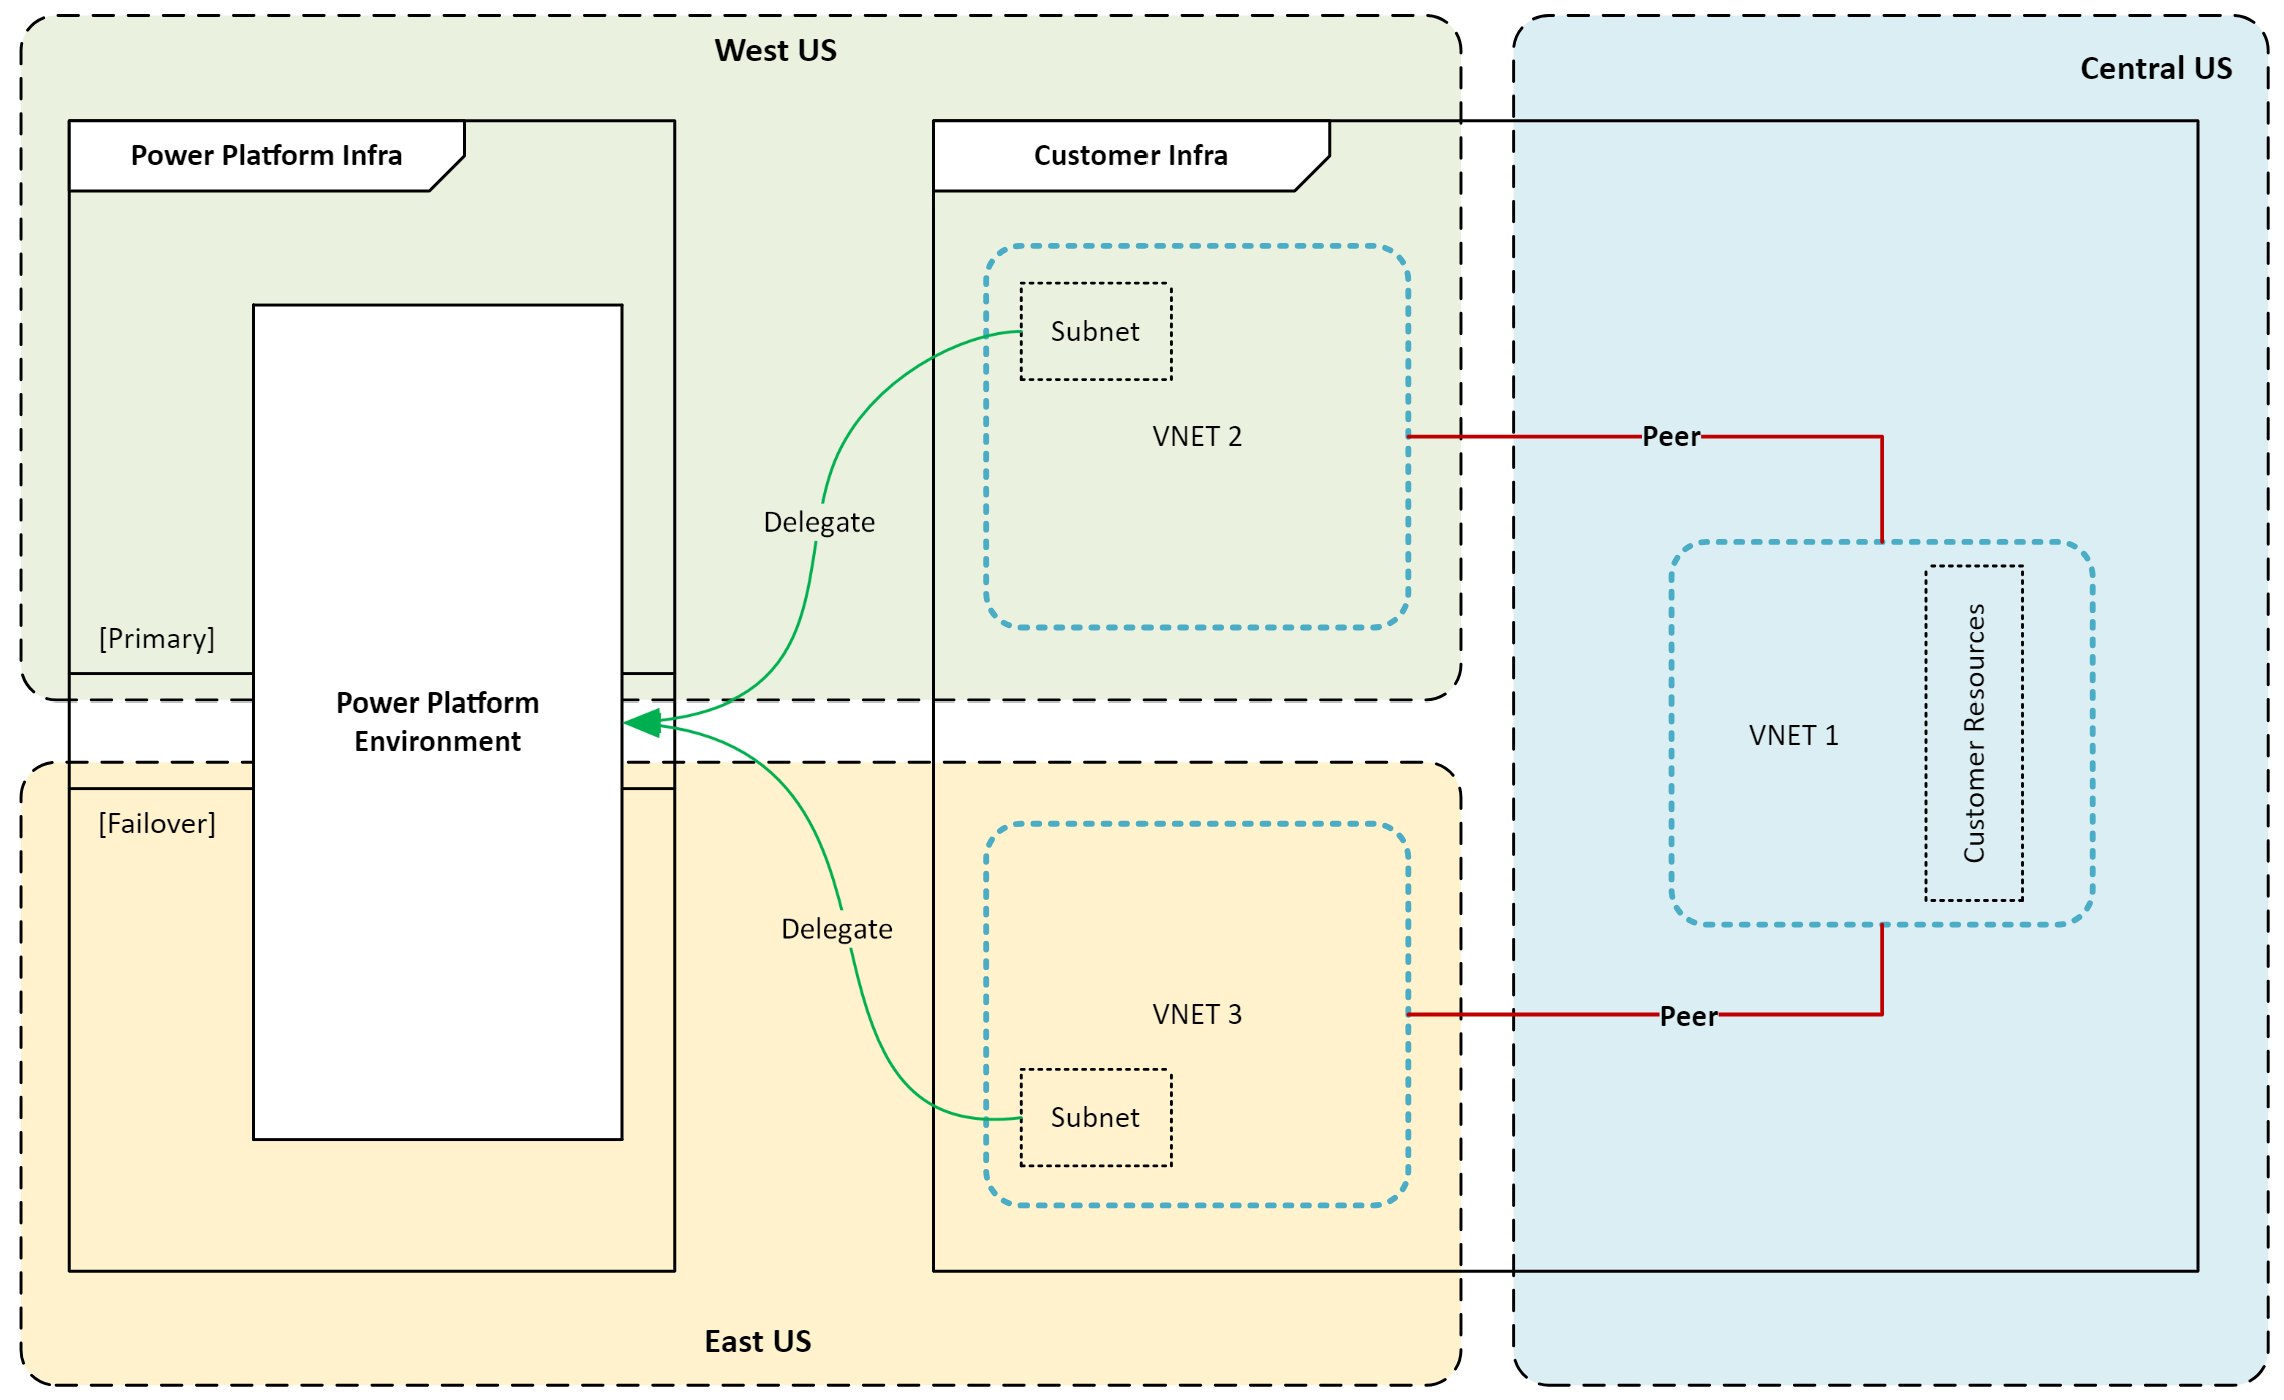
Saat sumber daya Azure Anda berada di wilayah Azure Amerika Serikat Tengah dan lingkungan Power Platform berada di Amerika Serikat
Dalam skenario ini, kami membuat asumsi berikut:
- Lingkungan Power Platform Anda terletak di Amerika Serikat.
- Wilayah Azure untuk jaringan virtual diatur ke Amerika Serikat Barat dan Amerika Serikat Timur.
- Sumber daya perusahaan Anda berada di jaringan virtual, VNet1, di wilayah AS Tengah.
Konfigurasi minimum berikut diperlukan untuk menyiapkan dukungan Jaringan Virtual dalam skenario ini:
- Buat jaringan virtual, VNet2, di AS Barat dan siapkan subnet untuk delegasi.
- Buat jaringan virtual lain, VNet3, di AS Timur dan siapkan subnet untuk delegasi.
- Buat koneksi peering antara VNet1 dan VNet2.
- Buat koneksi peering antara VNet1 dan VNet3.
- Konfigurasikan integrasi Power Platform Virtual Network untuk lingkungan yang diinginkan menggunakan subnet yang Anda buat di langkah 1 dan 2.
Studi kasus
Studi kasus berikut menggambarkan bagaimana pelanggan Microsoft berhasil menerapkan dukungan Virtual Network untuk Power Platform untuk meningkatkan keamanan dan konektivitas sambil memastikan kepatuhan terhadap persyaratan peraturan.
Perusahaan meningkatkan kelincahan bisnisnya dengan AI generatif dan integrasi yang aman menggunakan Microsoft Azure Virtual Network
Untuk mengeksplorasi kasus penggunaan bisnis praktis untuk AI generatif, pelanggan kami melakukan hackathon. Acara ini menyatukan beberapa pengembang warga, yang membangun prototipe yang sukses hanya dalam satu bulan menggunakan Power Platform dan Azure AI Services. Hackathon tidak hanya memamerkan potensi AI generatif, tetapi juga memberikan pengalaman langsung yang berharga kepada para peserta, mendorong inovasi dan kolaborasi dalam organisasi.
Tantangan pelanggan: Transisi dari prototipe ke produksi menimbulkan tantangan yang signifikan. Rintangan utama adalah membangun arsitektur jaringan privat yang aman di Power Platform dan Azure yang mematuhi kebijakan keamanan internal perusahaan yang ketat. Memastikan privasi dan keamanan data sambil mempertahankan kelincahan dan skalabilitas sangat penting bagi pelanggan.
Solusi: Pelanggan menggunakan delegasi subnet Azure—atau jaringan virtual—dengan lingkungan terkelola untuk membuat arsitektur jaringan privat antara Power Platform dan sumber daya Azure privat. Dengan menggunakan arsitektur ini, pelanggan menghubungkan aplikasi Power Platform dengan aman ke layanan Azure tanpa mengekspos data sensitif ke internet publik.
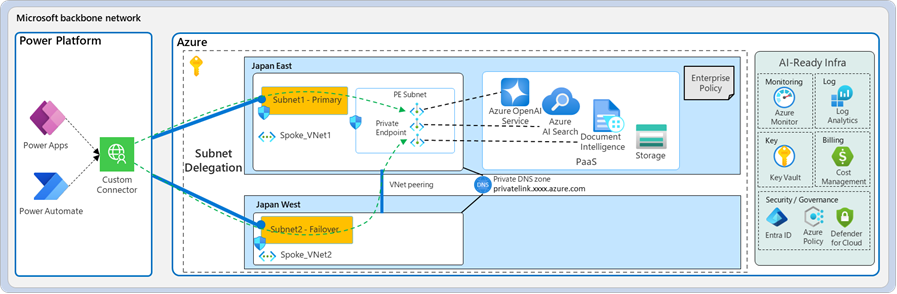
Manfaat: Penerapan solusi ini menghasilkan beberapa manfaat utama.
Pelanggan membangun fondasi integrasi yang aman dan gesit antara Power Platform dan Azure, mempercepat realisasi nilai bisnis. Integrasi ini memungkinkan aliran data yang mulus dan meningkatkan kolaborasi antar departemen.
Arsitektur baru menghilangkan biaya dan batasan yang terkait dengan gateway data lokal. Dengan menghindari kebutuhan akan infrastruktur lokal, pelanggan dapat mengurangi biaya operasional dan menyederhanakan pemeliharaan.
Pelanggan sekarang siap untuk mengintegrasikan sumber data internal lainnya, seperti Amazon Web Services pribadi dan API lokal, melalui platform Azure ExpressRoute ini. Ekspansi ini memungkinkan pelanggan untuk menggunakan data dan layanan yang lebih luas, mendorong inovasi dan efisiensi lebih lanjut.
Kesimpulan
Dalam laporan resmi ini, kami mengeksplorasi berbagai aspek mengintegrasikan dukungan Jaringan Virtual dengan Power Platform. Kami membahas manfaat keamanan dalam penggunaan jaringan virtual, seperti melindungi data sensitif dari akses tidak sah dan memastikan komunikasi yang aman antara Power Platform layanan dan sumber daya pribadi. Kami membahas kasus penggunaan umum dan contoh dunia nyata, menyediakan pola integrasi untuk berbagai skenario, dan menawarkan pertimbangan untuk mengonfigurasi dukungan Jaringan Virtual. Kami berbagi praktik terbaik untuk mengamankan sambungan keluar dari layanan Power Platform, termasuk:
- Membatasi lalu lintas keluar
- Menggunakan titik akhir privat dan delegasi subnet
- Pemantauan dan audit lalu lintas
- Menerapkan kebijakan keamanan
Akhirnya, kami memeriksa studi kasus pelanggan Microsoft yang berhasil menerapkan dukungan Virtual Network untuk Power Platform untuk meningkatkan keamanan dan konektivitas sambil memastikan kepatuhan terhadap persyaratan peraturan.
Dukungan Jaringan Virtual untuk Power Platform adalah fitur penting yang memungkinkan organisasi untuk meningkatkan keamanan jaringan mereka, mengoptimalkan konektivitas, dan memastikan kepatuhan terhadap persyaratan peraturan. Organisasi yang menggunakan dukungan Virtual Network dapat menghubungkan layanan Power Platform dengan aman ke sumber data privat mereka, menghilangkan risiko yang terkait dengan mengekspos sumber tersebut ke internet publik.