Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questo articolo aiuta i decision maker a stabilire la governance dei dati nell'organizzazione.
Le organizzazioni devono stabilire requisiti comuni di governance dei dati che ogni dominio di dati applica ai dati di cui è proprietario. La governance coerente consente all'organizzazione di usare i dati con sicurezza e gestire i rischi aziendali o normativi indipendentemente dalla posizione in cui risiedono i dati. Questo articolo fornisce indicazioni per stabilire tali requisiti e applicarli in modo coerente all'interno dell'organizzazione.
Architettura e albero delle decisioni
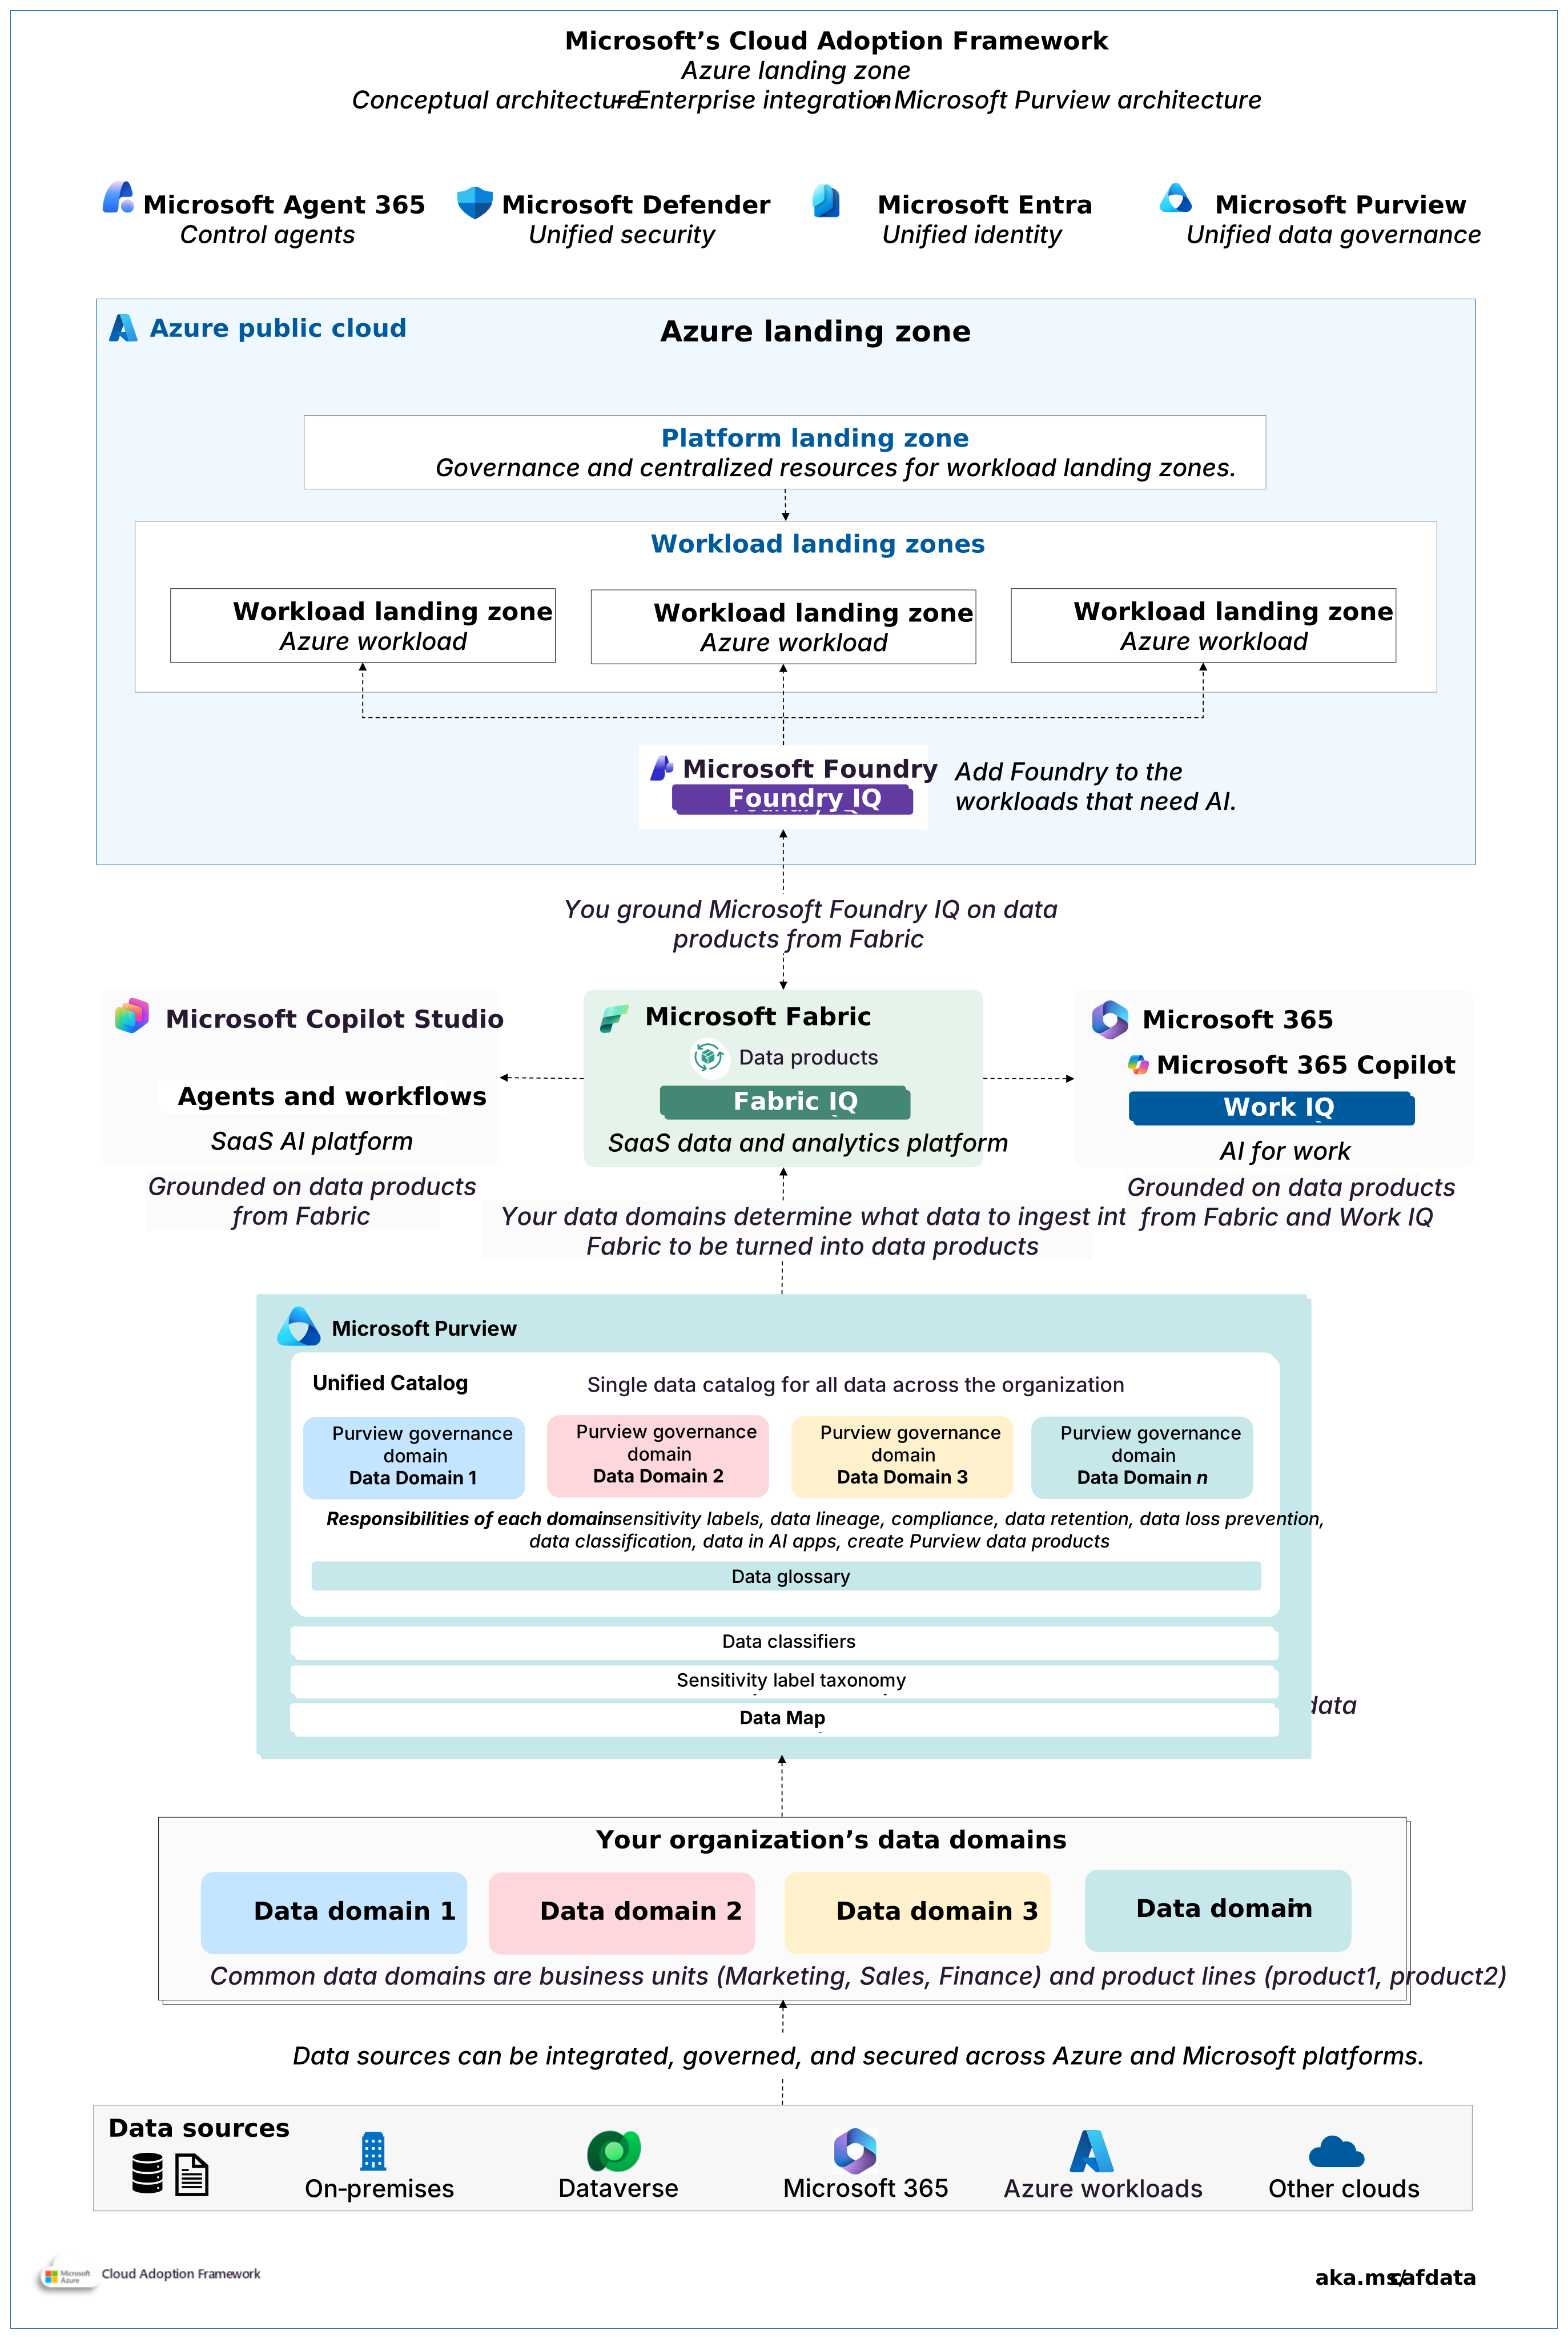
Il ruolo di Microsoft Purview nella governance dei dati e nelle baseline di sicurezza.


1. Inventario dei dati
Come è necessario comprendere i dati disponibili? L'organizzazione deve adottare Microsoft Purview come sistema di governance comune per i metadati dei dati aziendali. La mappa dei dati Microsoft Purview fornisce l'inventario tecnico e Microsoft Purview Unified Catalog aiuta gli utenti a individuare i dati. Queste funzionalità archiviano i metadati. Non copiano i dati di origine né ne concedono l'accesso.
L'organizzazione deve stabilire un criterio di inventario dei dati che definisce quali dati devono essere individuabili tramite Microsoft Purview e l'ordine in cui i dati aggiuntivi vengono inseriti nell'inventario. La copertura tecnica completa non deve essere l'obiettivo iniziale, a meno che un obbligo giuridico o normativo lo richieda.
Copertura prioritaria: il primo limite di inventario deve includere i dati che supportano processi aziendali critici o il reporting aziendale. Deve includere anche i dati usati dalle soluzioni di intelligenza artificiale in cui la provenienza o l'uso consentito influisce sul rischio.
Dati di Microsoft 365: Il contenuto di Microsoft 365 deve essere incluso quando i documenti o le comunicazioni contengono informazioni che rientrano nell'ambito di governance dell'organizzazione. Vedere le guide alla configurazione di Microsoft Purview.
Microsoft Fabric: registrare ed analizzare il tenant di Fabric per inserire in Microsoft Purview i metadati Fabric supportati e la derivazione dei dati supportata. Vedi Registrare ed eseguire la scansione di Microsoft Fabric.
Dati multicloud, SaaS e locali: l'analisi basata su connettore è necessaria per i dati archiviati in Azure, Microsoft Dataverse, sistemi locali e altri cloud (AWS, Google Cloud, Oracle). L'organizzazione deve registrare le origini supportate quando la visibilità centrale dei metadati offre un chiaro vantaggio per la governance. Questo vantaggio può includere evidenze normative o rilevamento multipiattaforma. Le fonti non supportate o con priorità bassa devono rimanere registrate nell'ambito di governance con un proprietario identificato e un trattamento pianificato. Consultare Procedure consigliate per l'analisi di Data Map. Vedere il Catalogo unificato di Microsoft Purview e la Mappa dati.
2. Significato aziendale condiviso
In che modo è necessario assicurarsi che le definizioni dei dati siano coerenti? L'organizzazione deve standardizzare i concetti aziendali quando un significato incoerente influisce sulle decisioni nei domini dati. Non deve tentare di creare una definizione per ogni concetto locale.
Concetti a livello di organizzazione: i concetti devono avere una definizione a livello di organizzazione quando più domini dati dipendono dallo stesso significato per la creazione di report o l'intelligenza artificiale. Dare priorità ai concetti in cui le definizioni incoerenti influiscono già sulle decisioni aziendali. Ogni concetto condiviso deve avere una definizione approvata e un proprietario aziendale responsabile. La definizione deve identificare le variazioni accettabili in cui i contesti aziendali differiscono legittimamente.
Concetti specifici del dominio dati: i domini dati devono mantenere l'autorità sui concetti che non richiedono un significato coerente all'esterno del dominio dati. Questi concetti devono diventare concetti a livello di organizzazione solo quando l'uso tra domini di dati crea una necessità di significato condiviso.
Governance del glossario: le definizioni approvate devono essere pubblicate tramite Microsoft Purview Unified Catalog in modo che gli utenti possano individuare il significato associato ai dati regolamentati. I domini di governance possono organizzare i termini di glossario e connetterli con i prodotti dati o gli asset di dati pertinenti. Vedi termini del glossario in Unified Catalog.
3. Conformità
Come possiamo adempiere ai nostri obblighi di conformità dei dati? L'organizzazione deve tradurre gli obblighi legali e contrattuali nei requisiti dei dati prima di selezionare le misure tecniche. Microsoft Purview Compliance Manager può aiutare a valutare i controlli e organizzare il lavoro di miglioramento.
3.1 Requisiti di conformità
Come dovremmo stabilire i requisiti di conformità? L'organizzazione deve stabilire un processo per tradurre i requisiti legali applicabili e gli obblighi contrattuali nei requisiti di governance dei dati.
Responsabilità: le autorità legali o di conformità dovrebbero determinare quali obblighi si applicano. I domini dati devono identificare i dati interessati. I team di sicurezza devono determinare il modo in cui i requisiti approvati si traducono in controlli tecnici.
Documentazione: l'organizzazione deve mantenere questi requisiti in un registro centrale. Ogni requisito deve identificare l'autorità responsabili e i dati interessati. Deve anche definire le prove necessarie e la frequenza di revisione.
Strumenti: le valutazioni di Microsoft Purview Compliance Manager dovrebbero aiutare a identificare le lacune di controllo e organizzare il lavoro di miglioramento. Un punteggio di conformità deve fungere da indicatore di gestione. Non deve essere trattato come prova che l'organizzazione soddisfi un obbligo legale. Vedi Valutazioni di Purview.
3.2 Monitoraggio della conformità dei dati
Come monitorare la conformità dei dati? L'organizzazione deve stabilire i requisiti di monitoraggio e escalation in base ai rischi normativi e aziendali. I requisiti con un maggiore impatto potenziale dovrebbero ricevere aspettative di monitoraggio e correzione più rigorose. Il monitoraggio deve fornire prove che i team responsabili possono usare per identificare lacune significative di conformità e tenere traccia della loro risoluzione.
Strumentazione: Microsoft Purview Compliance Manager può fornire valutazioni e azioni di miglioramento per i requisiti supportati. I decision maker devono usare queste informazioni per monitorare lo stato di conformità e le lacune di controllo non risolte. Non devono considerare il punteggio di conformità come risultato della conformità. Vedere Compliance Manager e Multicloud .
Prove di conformità: l'organizzazione deve conservare le prove necessarie per dimostrare che i controlli richiesti operano come previsto. I requisiti di evidenza e i periodi di conservazione devono essere conformi all'obbligo documentato nel registro di conformità.
3.3. Tracciabilità dei dati
Come tenere traccia della cronologia dei dati? L'organizzazione deve richiedere il lineage dei dati nei casi in cui la comprensione dell'origine o della trasformazione dei dati supporti un importante requisito aziendale. Il lineage non deve diventare un obiettivo per documentare ogni spostamento dei dati.
Copertura del lineage: i domini dati devono acquisire informazioni di lineage sufficienti per i prodotti dati importanti per supportare le decisioni di governance necessarie.
lineage del sistema di origine dovrebbe essere richiesta quando l'organizzazione deve dimostrare dove hanno avuto origine dati importanti o risalire ai problemi fino a una fonte autorevole.
Il lineage del livello di consumo, ad esempio Fabric, può costituire il confine del lineage centralizzato quando i sistemi upstream forniscono già prove sufficienti. Vedi Scan Fabric.
I layer di origine e di consumo devono essere inclusi quando la trasformazione può modificare materialmente il significato dei dati o l'uso consentito.
Strumenti: Microsoft Purview Unified Catalog deve fornire una visualizzazione centralizzata della tracciabilità per gli asset di dati regolamentati. I dettagli degli asset di dati possono visualizzare la tracciabilità upstream e downstream insieme al contesto aziendale, ad esempio la descrizione dell'asset e il proprietario. Vedi Cercare data product in Unified Catalog.
Raccolta del lineage: l'organizzazione deve automatizzare la raccolta del lineage tramite integrazioni con le origini dati supportate, laddove possibile. I domini dati devono identificare le lacune materiali quando la tracciabilità automatizzata dei dati non fornisce le prove necessarie per le decisioni di governance. Vedere Metadati e lineage da Fabric in Microsoft Purview e Configurazione manuale del lineage.
3.4 Conservazione dei dati
Quanto tempo è necessario conservare i dati? L'organizzazione deve stabilire i requisiti di conservazione in base a obblighi legali e esigenze aziendali prima di configurare singole piattaforme. Ogni tipo principale di record o classificazione dei dati deve avere un periodo di conservazione e un requisito di destinazione finale approvati. La policy deve anche identificare le circostanze che impediscono l'eliminazione normale, ad esempio un blocco legale.
I domini dati devono applicare questi requisiti organizzativi ai dati di cui sono proprietari. I team della piattaforma devono fornire modelli di implementazione approvati per i servizi che gestiscono.
3.4.1 Conservazione dei dati di Microsoft 365
I criteri di conservazione e le etichette di conservazione di Microsoft 365 devono implementare i requisiti di conservazione dell'organizzazione per il contenuto Microsoft 365 supportato. Le organizzazioni devono usare Gestione del ciclo di vita dei dati di Microsoft Purview e Records Management che soddisfano i requisiti di conservazione e eliminazione. conservazione dei dati di Microsoft 365.
3.4.2 Conservazione dei dati di Azure
Gli standard della piattaforma Azure devono definire il modo in cui i requisiti di conservazione dell'organizzazione si traducono in impostazioni di backup e del ciclo di vita specifiche del servizio. L'organizzazione deve distinguere la conservazione per scopi aziendali o normativi dal backup necessario per il ripristino operativo. Questi obiettivi possono richiedere controlli diversi. Vedere Archiviazione di Azure, SQL Database, Cosmos DB e MySQL.
3.4.3 Conservazione dei dati locali e multicloud
I requisiti di conservazione dell'organizzazione devono essere applicati indipendentemente dalla posizione in cui risiedono i dati. I domini dati devono identificare le piattaforme che non possono soddisfare i criteri di conservazione o eliminazione necessari. Se una piattaforma non riesce a soddisfare un requisito, l'organizzazione deve stabilire un controllo compensativo approvato o spostare i record soggetti a governance in una piattaforma in grado di soddisfare il requisito.
4. Sicurezza dei dati
Come classificare e proteggere i dati? L'organizzazione deve stabilire un modello di sicurezza dei dati coerente che protegge i dati in base alla sensibilità e al rischio aziendale. Il modello deve definire requisiti a livello di organizzazione per identificare i dati sensibili e impedire usi o divulgazione inappropriati. Ogni piattaforma deve implementare questi requisiti tramite i controlli di sicurezza supportati.
4.1 Classificazione dei dati
Come classificare i dati? L'organizzazione deve stabilire un modello di classificazione delle informazioni su tutte le piattaforme supportate. Ogni classificazione deve definire il significato aziendale e il risultato di protezione richiesto. Le piattaforme devono implementare tale modello tramite meccanismi supportati, incluse le etichette di riservatezza, ove applicabile.
Tassonomia organizzativa: la tassonomia deve usare termini che hanno già un significato aziendale accettato. Un modello può usare classificazioni come Public, General, Confidential e Highly Confidential. L'organizzazione deve creare etichette di riservatezza solo quando rappresentano un risultato distinto di protezione o gestione. Troppe etichette rendono la classificazione difficile da comprendere e applicare in modo coerente. Vedere Introduzione alle etichette di riservatezza.
Classificazione predefinita: l'organizzazione deve stabilire un'impostazione predefinita sicura per le piattaforme in cui i dati senza etichetta creerebbero rischi significativi. Una classificazione predefinita fornisce un punto di partenza. Non sostituisce la classificazione in base al dominio di dati responsabile. Vedere Etichette e criteri di riservatezza predefiniti.
Autorità per le eccezioni: l'organizzazione deve definire chi può abbassare il livello di classificazione e quali prove sono necessarie. Le classificazioni altamente sensibili devono essere approvate da un proprietario aziendale responsabile o da un'autorità di sicurezza designata.
Microsoft 365: le etichette di riservatezza di Microsoft Purview possono classificare i contenuti di Microsoft 365 e applicare la protezione configurata, incluse le restrizioni di crittografia e utilizzo. Vedi Microsoft 365.
Microsoft Fabric: Fabric usa etichette di riservatezza Microsoft Purview per la classificazione. Un'etichetta di riservatezza in un elemento Fabric non applica automaticamente restrizioni di accesso equivalenti all'elemento Fabric. Le autorizzazioni di Fabric continuano a controllare l'accesso. Quando una classificazione richiede l'accesso limitato, usare i controlli di accesso di Fabric o criteri di protezione supportati per applicarla. Vedere Etichette di riservatezza protette e criteri di etichetta predefiniti di Fabric.
Verifica della protezione: l'organizzazione deve verificare se la protezione necessaria sopravvive a transizioni importanti tra piattaforme. I test devono coprire i percorsi in cui i dati possono lasciare un ambiente più controllato, ad esempio l'esportazione da Fabric in Microsoft 365.
4.2 Dati sensibili
Come dovremmo proteggere i dati sensibili? L'organizzazione deve definire le informazioni che creano rischi aziendali o di conformità significativi e stabilire metodi coerenti per rilevarle. I domini di dati devono identificare le informazioni riservate all'interno del contesto aziendale. I team di sicurezza e conformità devono convertire tali definizioni in classificatori riutilizzabili e controlli di protezione.
Rilevamento standard: i tipi di informazioni sensibili o la corrispondenza esatta dei dati devono essere usati quando i dati sensibili hanno un modello affidabile o un set di riferimenti autorevole. Gli esempi includono identificatori nazionali o record dei clienti noti.
Rilevamento contestuale: i classificatori addestrabili devono essere usati quando la sensibilità dipende dal significato del contenuto anziché da un modello prevedibile. Alcuni esempi includono documenti di strategia riservata o ricerche proprietarie.
Microsoft Purview fornisce tipi di informazioni riservate e classificatori addestrabili che possono supportare queste definizioni organizzative. Vedere panoramica dei classificatori Microsoft Purview.
4.3 Prevenzione della perdita dei dati
Come configurare la prevenzione della perdita dei dati (DLP)? L'organizzazione deve stabilire politiche DLP per scenari specifici di perdita di dati in cui prevenire o rilevare un'azione riduce un rischio aziendale significativo. Non applicare il controllo più rigoroso disponibile a ogni località. La prevenzione della perdita dei dati deve essere un controllo all'interno del modello di protezione dei dati più ampio, perché la copertura varia in base alla piattaforma e all'attività.
Scenari di rischio: ogni criterio di prevenzione della perdita dei dati deve definire i dati sensibili e l'azione rischiosa che affronta. Deve anche definire la popolazione o il servizio nell'ambito di applicazione. Ad esempio, un criterio può gestire la condivisione esterna dei dati personali dei clienti da Microsoft 365.
Fase di monitoraggio: i nuovi criteri/policy devono in genere iniziare in modalità di audit o simulazione. Il team responsabile deve esaminare i casi corrispondenti rispetto alle attività aziendali rappresentative e definire eccezioni approvate prima di abilitare le restrizioni. Vedere Modalità di simulazione DLP.
Fase di applicazione: il blocco deve essere applicato quando l'effetto previsto dell'esposizione dei dati supera l'effetto aziendale di interrompere il lavoro legittimo. L'organizzazione deve stabilire un'autorizzazione per le eccezioni prima di abilitare il blocco.
Revisione delle policy: le sostituzioni ripetute o i falsi positivi devono attivare la revisione delle policy. Questi modelli possono indicare un rilevamento non accurato o un processo aziendale legittimo in conflitto con i criteri.
Vedere DLP per Prevenzione della perdita dei dati Microsoft Purview e linee guida specifiche per Microsoft Fabric e Microsoft Copilot.
4.4 Sicurezza dei dati di Azure
Come proteggere i dati nei sistemi di Azure? L'organizzazione deve stabilire standard di protezione dei dati di Azure che traducono la classificazione dei dati in requisiti minimi di sicurezza. La classificazione di Microsoft Purview può identificare la riservatezza e l'importanza aziendale dei dati. I servizi Azure devono applicare i requisiti risultanti tramite i controlli di sicurezza supportati.
Baseline di protezione: i team della piattaforma devono fornire modelli di Azure approvati che soddisfano tali requisiti, in modo che i singoli team del carico di lavoro non progettino il modello di sicurezza dell'organizzazione in modo indipendente.
Implementazione del servizio: i servizi Azure devono applicare la baseline organizzativa tramite le funzionalità native. La classificazione dei dati deve indicare quali protezioni sono necessarie invece di dettare un'implementazione tecnica specifica per ogni servizio.
Verifica dei controlli: i team di sicurezza devono verificare periodicamente che i servizi contenenti dati sensibili soddisfino la baseline organizzativa e identifichino le eccezioni che richiedono correzione o accettazione formale dei rischi.