Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Microsoft Security DevOps è un'applicazione da riga di comando che integra strumenti di analisi statica nel ciclo di vita dello sviluppo. La sicurezza devOps installa, configura ed esegue le versioni più recenti degli strumenti di analisi statica, ad esempio SDL, sicurezza e strumenti di conformità. Security DevOps è basato sui dati con configurazioni portabili che consentono l'esecuzione deterministica in più ambienti.
Microsoft Security DevOps usa gli strumenti open source seguenti:
| Name | Lingua | License |
|---|---|---|
| AntiMalware | Protezione antimalware in Windows da Microsoft Defender per endpoint che analizza il malware e interrompe la compilazione se viene trovato malware. Questo strumento analizza per impostazione predefinita l'agente windows-latest. | Non open source |
| Bandit | Python | Licenza di Apache 2.0 |
| BinSkim | Binario--Windows, ELF | Licenza MIT |
| Checkov | Terraform, piano Terraform, CloudFormation, SAM Amazon Web Services (AWS), Kubernetes, grafici Helm, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM | Licenza di Apache 2.0 |
| ESlint | JavaScript | Licenza MIT |
| Analizzatore di modelli | Modello di ARM, Bicep | Licenza MIT |
| Terrascan | Terraform (HCL2), Kubernetes (JSON/YAML), Helm v3, Kustomize, Dockerfiles, CloudFormation | Licenza di Apache 2.0 |
| Trivy | immagini dei container, Infrastruttura come Codice (IaC) | Licenza di Apache 2.0 |
Prerequisiti
Prima di configurare l'azione Microsoft Security DevOps GitHub, assicurati di avere i seguenti prerequisiti:
Una sottoscrizione di Azure. Se non si ha una sottoscrizione di Azure, creare un account Azure gratuito prima di iniziare.
Aprire l'azione GitHub di Microsoft Security DevOps in una nuova finestra.
Assicurarsi che le autorizzazioni flusso di lavoro siano impostate su Lettura e scrittura nel repository GitHub. Questo passaggio include l'impostazione dei
ID-token: writepermessi nel flusso di lavoro GitHub per la federazione con Microsoft Defender per il cloud.
Configura il flusso di lavoro delle azioni su GitHub
Per configurare l'azione GitHub:
Accedere a GitHub.
Selezionare un repository in cui si vuole configurare l'azione GitHub.
Selezionare Azioni.
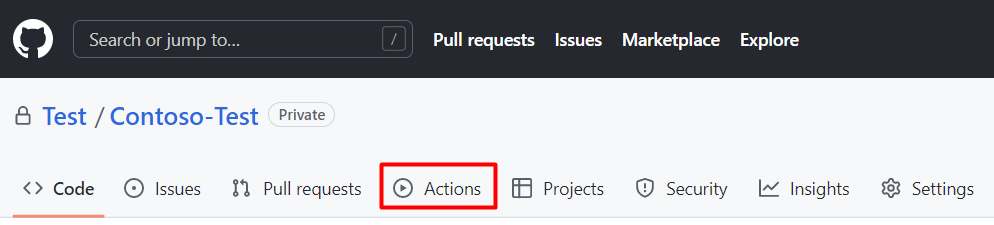
Selezionare Nuovo flusso di lavoro.
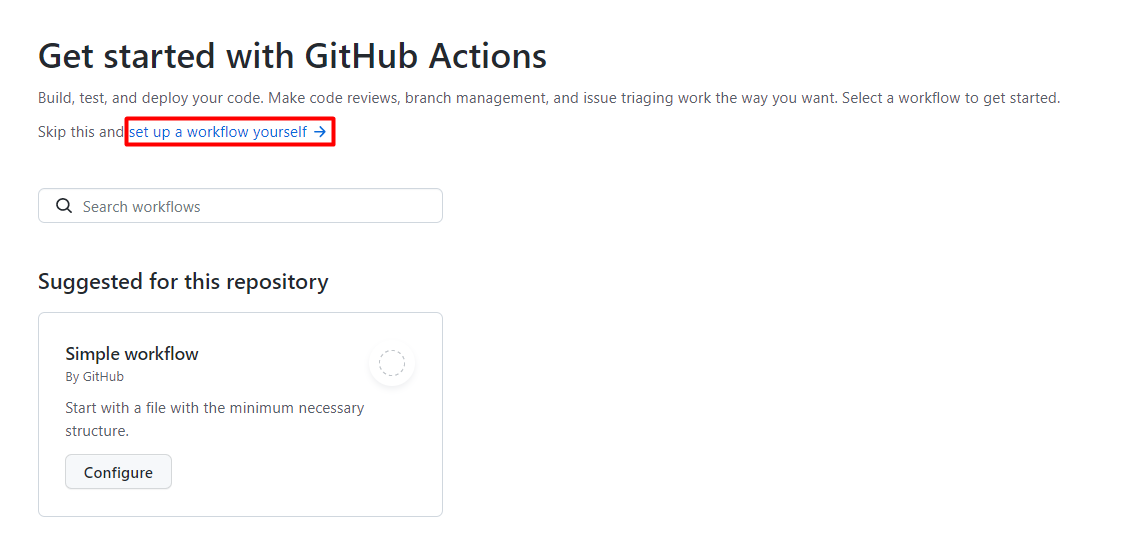
Quando inizia con GitHub Actions, seleziona imposta tu stesso un flusso di lavoro.
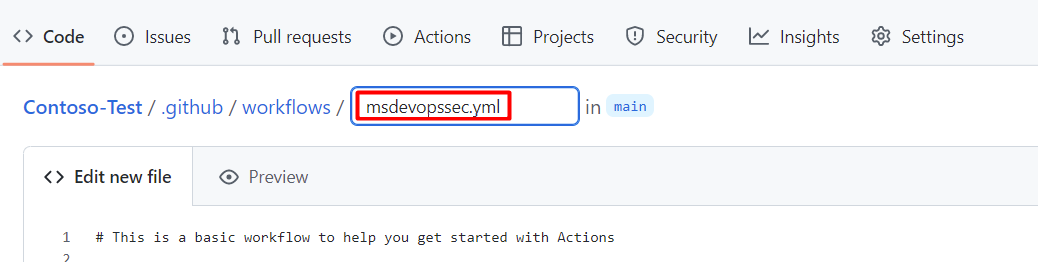
Inserisci un nome per il tuo file di workflow. Per esempio, msdevopssec.yml.
Copia e incolla il seguente flusso di lavoro di azione campione nella scheda Modifica nuovo file .
name: MSDO
on:
  push:
    branches:
      - main

jobs:
  sample:
    name: Microsoft Security DevOps

    # Windows and Linux agents are supported
    runs-on: windows-latest

    permissions:
      contents: read
      id-token: write
      actions: read
      # Write access for security-events is only required for customers looking for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
      security-events: write

    steps:

      # Checkout your code repository to scan
    - uses: actions/checkout@v3

      # Run analyzers
    - name: Run Microsoft Security DevOps
      uses: microsoft/security-devops-action@latest
      id: msdo
    # with:
      # config: string. Optional. A file path to an MSDO configuration file ('*.gdnconfig').
      # policy: 'GitHub' | 'microsoft' | 'none'. Optional. The name of a well-known Microsoft policy. If no configuration file or list of tools is provided, the policy may instruct MSDO which tools to run. Default: GitHub.
      # categories: string. Optional. A comma-separated list of analyzer categories to run. Values: 'code', 'artifacts', 'IaC', 'containers'. Example: 'IaC, containers'. Defaults to all.
      # languages: string. Optional. A comma-separated list of languages to analyze. Example: 'javascript,typescript'. Defaults to all.
      # tools: string. Optional. A comma-separated list of analyzer tools to run. Values: 'bandit', 'binskim', 'checkov', 'eslint', 'templateanalyzer', 'terrascan', 'trivy'.

      # Upload alerts to the Security tab - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts to Security tab
    #  uses: github/codeql-action/upload-sarif@v3
    #  with:
    #    sarif_file: ${{ steps.msdo.outputs.sarifFile }}

      # Upload alerts file as a workflow artifact - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts file as a workflow artifact
    #  uses: actions/upload-artifact@v3
    #  with:
    #    name: alerts
    #    path: ${{ steps.msdo.outputs.sarifFile }}
Note
Per ulteriori opzioni di configurazione degli strumenti e istruzioni, consulta la wiki Microsoft Security DevOps.
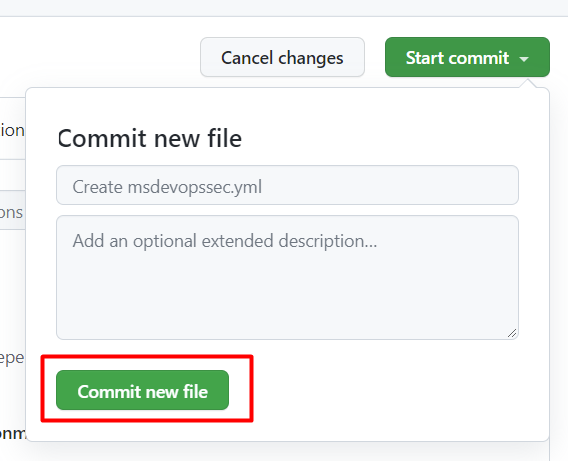
Selezionare Avvia commit.
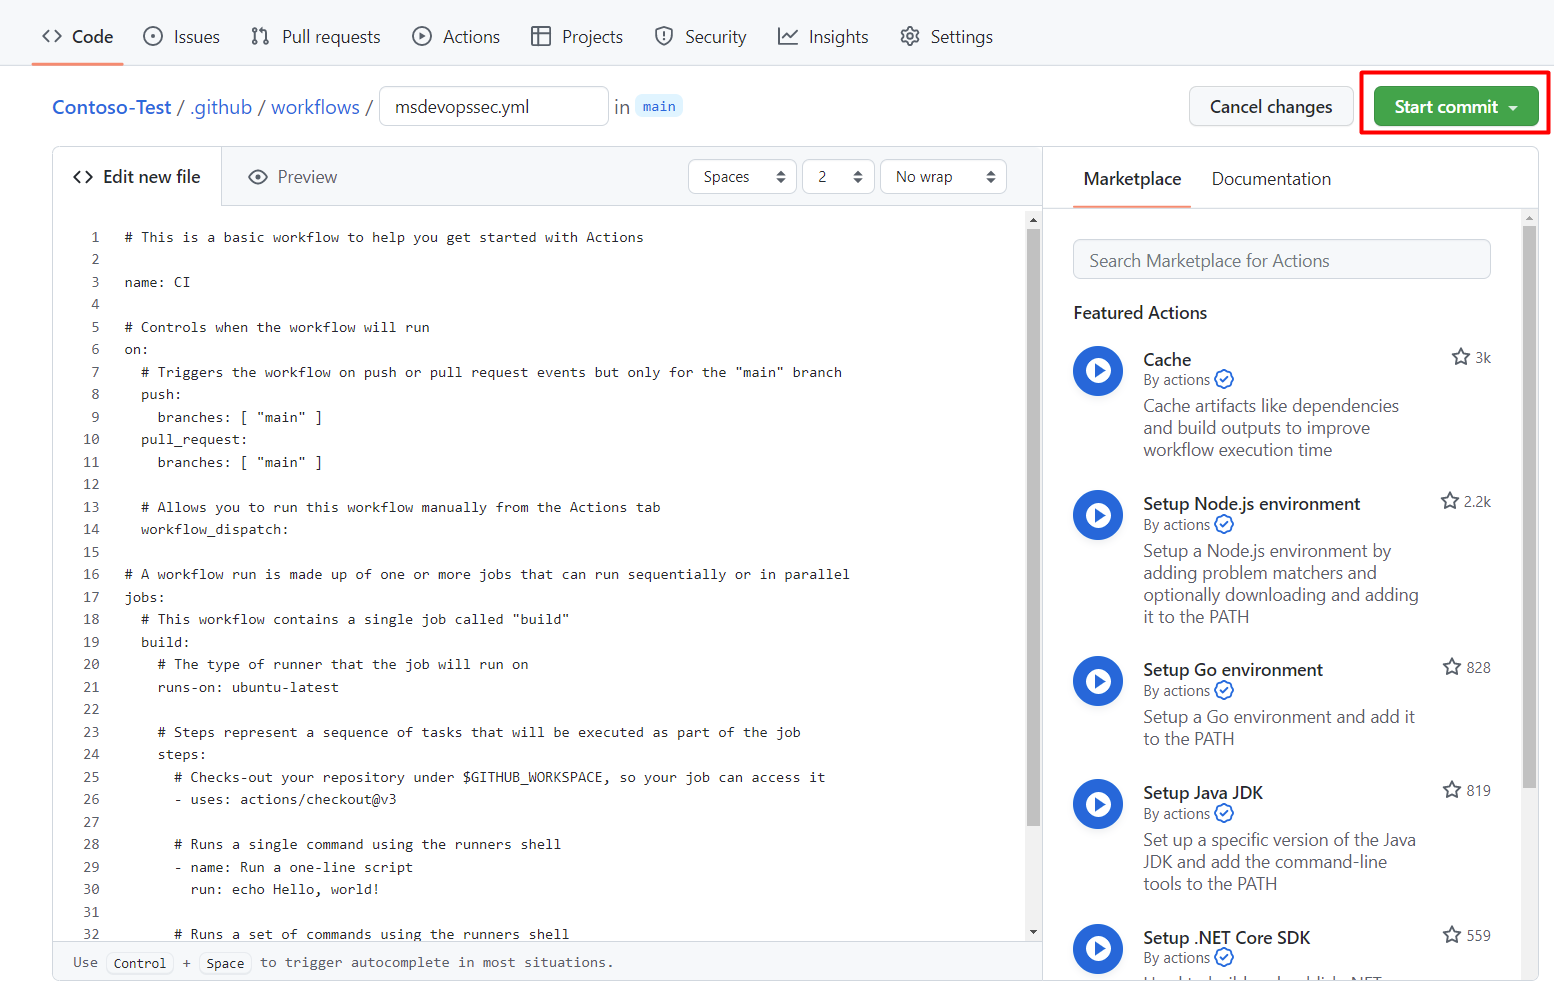
Selezionare Esegui il commit del nuovo file. Il processo può richiedere fino a un minuto per essere completato.
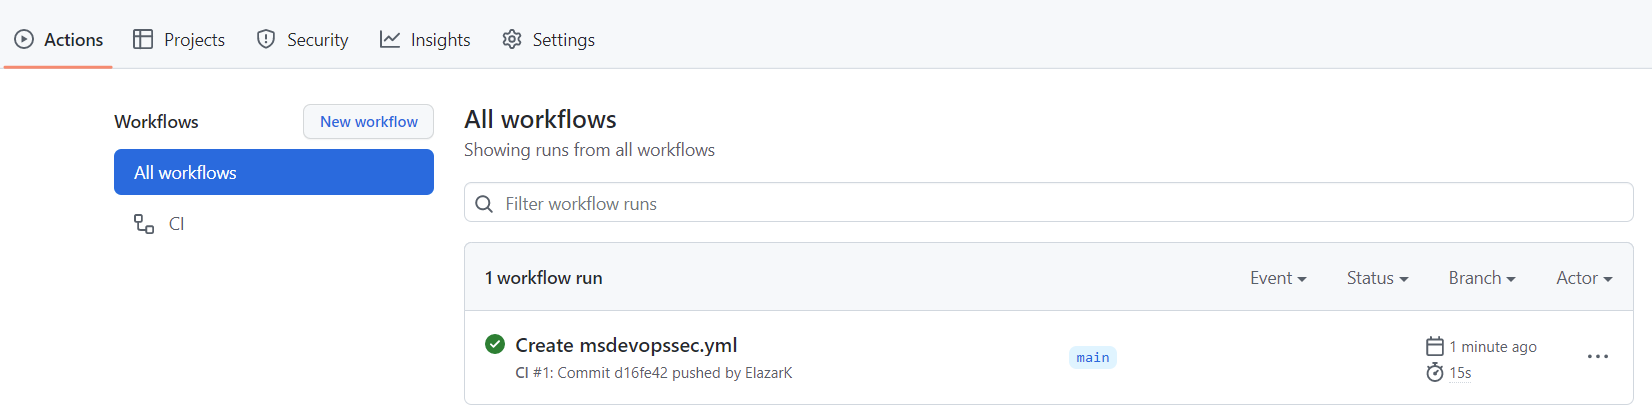
Selezionare Azioni e verificare che la nuova azione sia in esecuzione.


Visualizzare i risultati dell'analisi
Per visualizzare i risultati dell'analisi:
Accedere ad Azure.
Vai su Defender per il cloud>.
Dal pannello di sicurezza DevOps puoi vedere gli stessi risultati di sicurezza Microsoft Security DevOps (MSDO). Gli sviluppatori vedono questi risultati nei loro log CI per il repository associato in pochi minuti. I clienti con GitHub Sicurezza avanzata visualizzano anche i risultati inseriti da questi strumenti.
Contenuti correlati
- Azioni GitHub per Azure
- Distribuisci app da GitHub ad Azure
- Sicurezza di DevOps in Defender per Cloud