Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Le integrazioni di automazione introducono un catalogo centralizzato di integrazioni predefinite per le app Microsoft e di terze parti, in modo da poter selezionare un provider, configurarlo con l'autenticazione semplice e usarlo nei playbook senza configurazione personalizzata.
Le integrazioni di automazione riducono il lavoro di configurazione manuale per i tecnici soc, gli amministratori di automazione e gli analisti della sicurezza avanzati che creano o gestiscono flussi di lavoro di risposta automatizzati.
Importante
Dopo il 31 marzo 2027, Microsoft Sentinel non sarà più supportato nel portale di Azure e sarà disponibile solo nel portale di Microsoft Defender. Tutti i clienti che usano Microsoft Sentinel nel portale di Azure verranno reindirizzati al portale di Defender e useranno Microsoft Sentinel solo nel portale di Defender.
Se si usa ancora Microsoft Sentinel nel portale di Azure, è consigliabile iniziare a pianificare la transizione al portale di Defender per garantire una transizione senza problemi e sfruttare appieno l'esperienza di operazioni di sicurezza unificata offerta da Microsoft Defender.
Funzionamento delle integrazioni di automazione
I playbook di Microsoft Sentinel si basano su flussi di lavoro creati in App per la logica di Azure. Un playbook può usare connettori e integrazioni per interagire con altri servizi durante un flusso di lavoro automatizzato.
Le integrazioni di automazione offrono un modo guidato per configurare gli input di connessione richiesti dai provider supportati. Gli input necessari dipendono dal provider e dal tipo di autenticazione. Dopo aver configurato un'integrazione, usarla in scenari di playbook o automazione supportati per connettere il flusso di lavoro al servizio di destinazione.
Le integrazioni di automazione possono supportare:
- Servizi proprietari, come i servizi Microsoft usati dal tuo SOC.
- Servizi di terze parti, ad esempio servizi partner o fornitori usati per l'arricchimento, l'emissione di ticket, la comunicazione o la risposta.
- Scenari pronti all'uso, in cui Microsoft Sentinel fornisce un'esperienza di automazione e richiede le informazioni minime necessarie per la connessione.
Importante
I passaggi di installazione, i valori, le autorizzazioni e le indicazioni per la risoluzione dei problemi specifici del provider sono di proprietà di ogni provider. Usare la documentazione ufficiale del provider quando sono necessari passaggi di configurazione dettagliati per un servizio specifico.
Prerequisiti
Prima di configurare un'integrazione di automazione, assicurarsi di avere:
- Autorizzazioni necessarie per creare l'integrazione in Microsoft Sentinel.
- Autorizzazioni necessarie nel servizio provider per autenticare ed eseguire le azioni necessarie per lo scenario di automazione.
Tipi di autenticazione supportati
Le opzioni di autenticazione disponibili per un'integrazione dipendono dal provider selezionato. Microsoft Sentinel richiede i campi richiesti dal tipo di autenticazione selezionato.
I modelli di autenticazione comuni includono:
| Tipo di autenticazione | Usare quando | Input tipici |
|---|---|---|
| Chiave API | Il provider rilascia una chiave o un token che autorizza le richieste all'API. | Chiave API o token e talvolta un URL o un'area del servizio. |
| OAuth 2.0 | Il provider supporta l'autorizzazione delegata o basata su app tramite un flusso OAuth. | Accesso, consenso, dettagli del client, ambiti o configurazione di reindirizzamento, a seconda del provider. |
Archiviare e ruotare le credenziali in base ai requisiti di sicurezza dell'organizzazione e alle indicazioni del provider. Usare le autorizzazioni con privilegi minimi necessarie per lo scenario di automazione.
Configurazione dell'integrazione
Usare il flusso di lavoro generale seguente per creare un'integrazione di automazione:
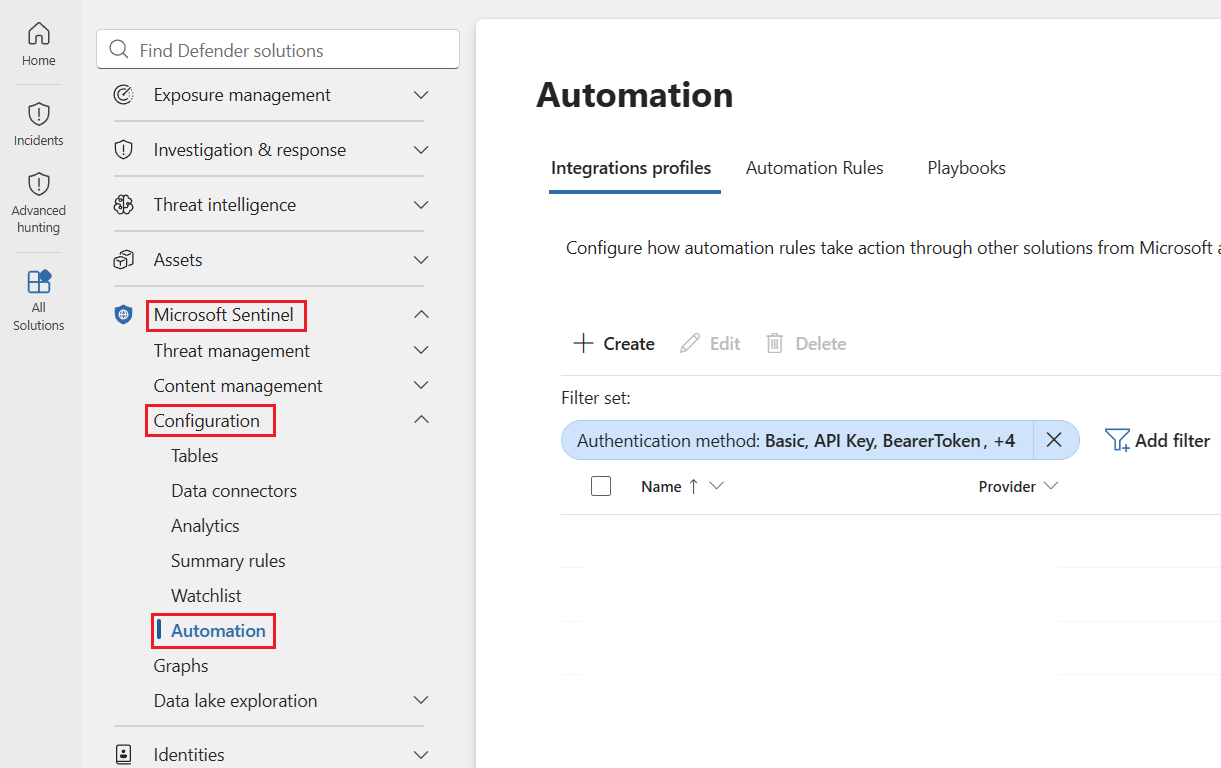
Vai alla pagina Automazione in Microsoft Sentinel>Configurazione>Automazione.
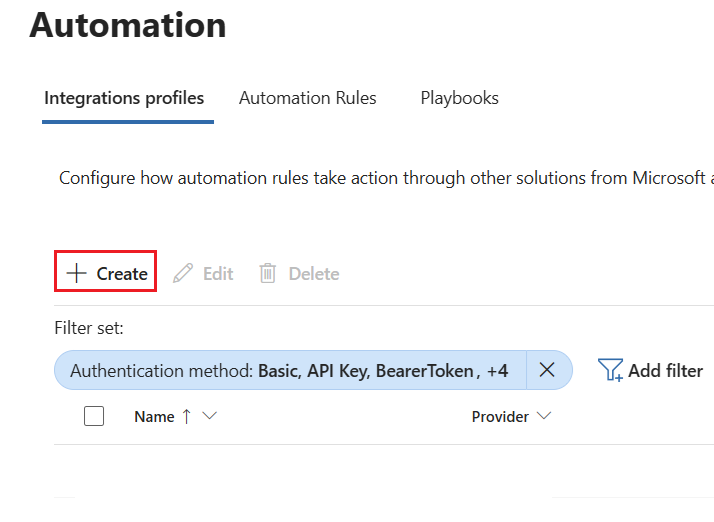
Selezionare + Crea.
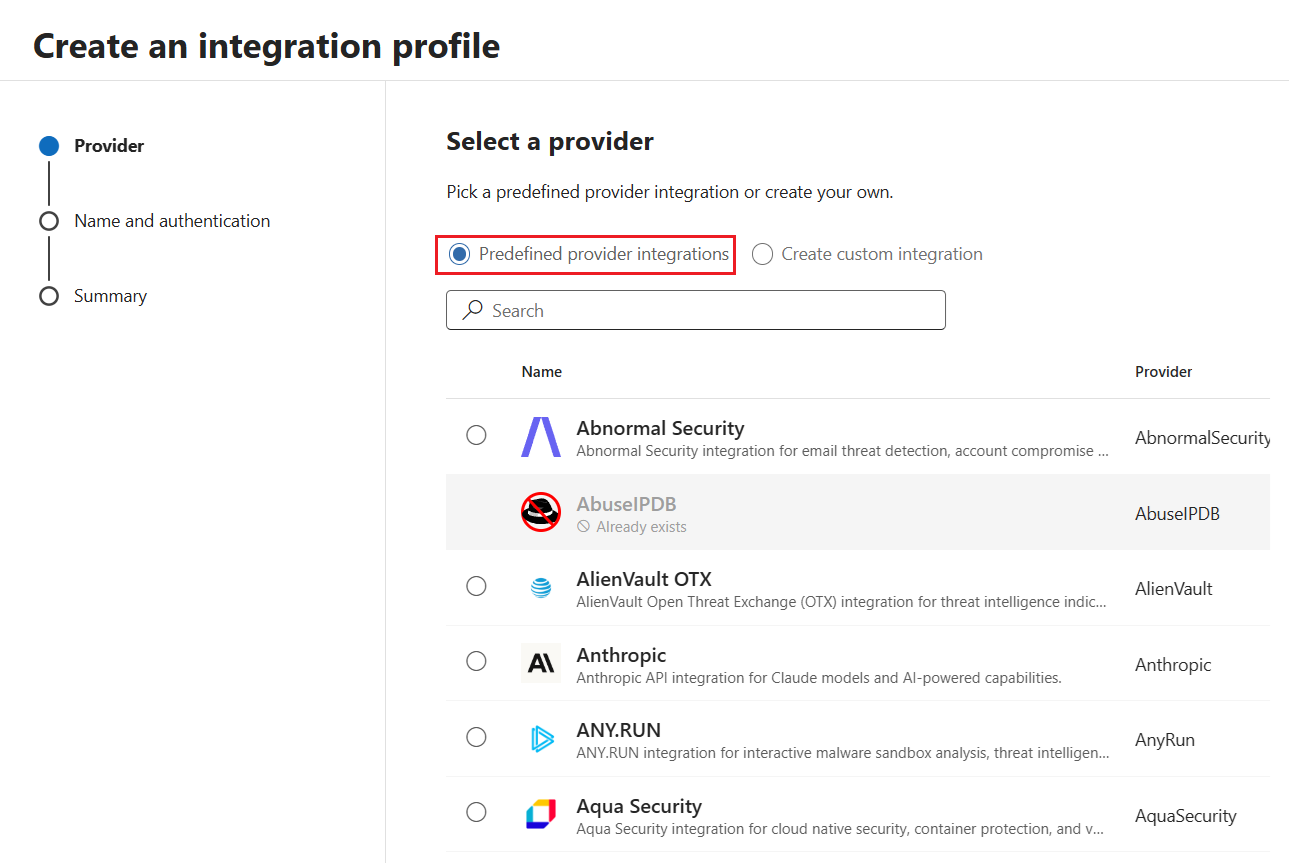
Nell'elenco Integrazioni provider predefinite selezionare il provider a cui connettersi e quindi selezionare Avanti.
Nella sezione Nome e autenticazione specificare:
- Nome integrazione (obbligatorio): immettere un nome per identificare l'integrazione nell'ambiente.
- Descrizione (facoltativo): immettere una descrizione per aiutare il team a comprendere lo scopo dell'integrazione.
- Dettagli di autenticazione (obbligatorio): immettere i campi specifici necessari per il tipo di autenticazione selezionato.
Le opzioni di autenticazione disponibili dipendono dal provider. Un provider potrebbe supportare l'autenticazione della chiave API, l'autenticazione OAuth 2.0 o entrambi. Selezionare il collegamento Altre informazioni nella sezione dei dettagli di autenticazione per un collegamento esterno alle indicazioni specifiche del provider.
Selezionare Avanti ed esaminare la pagina di riepilogo. Se è necessario apportare modifiche, selezionare Indietro per modificare i dettagli. In caso contrario, selezionare Crea.
Considerazioni sulla sicurezza
Prima di usare un'integrazione di automazione nell'ambiente di produzione, esaminare le considerazioni seguenti:
- Autorizzazioni: concedere solo le autorizzazioni necessarie per le azioni del playbook specifiche.
- Archiviazione delle credenziali: archiviare i segreti in percorsi sicuri approvati. Non codificare direttamente i segreti nei playbook o nella documentazione.
- Rotazione delle credenziali: ruotare chiavi API, segreti client e token in base ai criteri dell'organizzazione.
- Controllabilità: usare account di servizio denominati o identità dell'app quando possibile, in modo che il team possa controllare le azioni automatizzate.
- Ambito: limitare l'integrazione ai tenant, alle aree di lavoro, alle code o alle risorse richieste dallo scenario di automazione.
- Test: testare le integrazioni con eventi imprevisti non di produzione o dati di esempio prima di usarle nei flussi di lavoro di risposta attivi.
Quando usare la documentazione del provider
Usa la documentazione di Microsoft Sentinel per comprendere l'esperienza di integrazione dell'automazione, i modelli di autenticazione e il flusso generale di configurazione. Usare la documentazione del provider quando è necessario:
- Passaggi di creazione della chiave API esatta.
- Valori di registrazione dell'app OAuth.
- Nomi di autorizzazione specifici del provider.
- Endpoint specifici dell'area.
- Procedura di risoluzione dei problemi relativi agli errori sul lato provider.
Contenuto correlato
- Automazione in Microsoft Sentinel: orchestrazione, automazione e risposta della sicurezza (SOAR)
- Automatizzare la risposta alle minacce tramite playbook in Microsoft Sentinel
- Creare e gestire i playbook di Microsoft Sentinel
- Playbook di App per la logica di Azure per Microsoft Sentinel
- Autenticare playbook in Microsoft Sentinel