Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Si applica a: ✔️ condivisioni file SMB
Questo articolo illustra come usare l'autenticazione basata su identità, in locale o in Azure, per abilitare l'accesso basato su identità a File di Azure tramite il protocollo SMB (Server Message Block). Proprio come Windows file server, è possibile concedere autorizzazioni a un'identità a livello di condivisione, directory o file. Non sono previsti costi aggiuntivi per abilitare l'autenticazione basata su identità nell'account di archiviazione.
File di Azure supporta l'autenticazione basata sull'identità su SMB per Windows, Linux e macOS. Per configurare client Linux, vedi Configura client Linux per File di Azure con AD DS on-premises oppure Configura client Linux per File di Azure con Microsoft Entra Domain Services. File di Azure attualmente non supporta l'autenticazione basata sull'identità per le condivisioni file NFS (Network File System).
Perché usare l'autenticazione basata su identità?
Per motivi di sicurezza, usare l'autenticazione basata su identità per accedere alle condivisioni file SMB anziché alla chiave dell'account di archiviazione. È anche più pratico rispetto all'uso delle chiavi dell'account di archiviazione in molti scenari:
L'uso dell'autenticazione basata su identità offre un'esperienza di migrazione senza problemi quando si sostituiscono file server locali, consentendo agli utenti finali di continuare ad accedere ai dati con le stesse credenziali.
L'autenticazione basata su identità elimina la necessità di modificare il servizio directory quando si spostano le applicazioni nel cloud, accelerando l'adozione del cloud.
Per gli scenari di ripristino di emergenza della condivisione file, è possibile configurare l'autenticazione basata su identità per supportare l'applicazione corretta del controllo di accesso in caso di failover.
Funzionamento
File di Azure usa il protocollo Kerberos per l'autenticazione con un'origine di identità. Quando un'identità associata a un utente o a un'applicazione in esecuzione in un client tenta di accedere ai dati in File di Azure, la richiesta viene inviata all'origine dell'identità per autenticare l'identità. Se l'autenticazione ha esito positivo, l'origine identità restituisce un ticket Kerberos. Il client invia quindi una richiesta che include il ticket Kerberos e File di Azure usa tale ticket per autorizzare la richiesta. Il servizio File di Azure riceve solo il ticket Kerberos, non le credenziali di accesso dell'utente.
Tutte e tre le fonti di identità richiedono che Kerberos sia abilitato tramite metodi di autenticazione nelle impostazioni di sicurezza SMB dell'account di archiviazione. Per le istruzioni, consulta le impostazioni di sicurezza SMB.
Scegliere un'origine di identità per l'account di archiviazione
Prima di abilitare l'autenticazione basata sull'identità nell'account di archiviazione, decidere quale origine di identità usare. La maggior parte delle aziende e delle organizzazioni dispone di un certo tipo di ambiente di dominio configurato, quindi è probabile che ne sia già disponibile uno. Consultare il proprio amministratore IT o Active Directory per avere conferma. Se non si ha già un'origine di identità, è necessario configurare una prima di poter abilitare l'autenticazione basata su identità.
Scenari di autenticazione supportati
È possibile abilitare l'autenticazione basata su identità tramite SMB usando una delle tre origini di identità:
Usa la tabella seguente per scegliere una fonte di identità.
| Fonte dell'identità | Soluzione ottimale | Identità e clienti | Requisiti chiave |
|---|---|---|---|
| Active Directory Domain Services | Organizzazioni con un ambiente AD DS esistente e client che possono raggiungere i loro controller di dominio | Utenti di AD DS su Windows e Linux | Sincronizza le identità con Microsoft Entra ID per permessi di condivisione specifici per utente e gruppo. I client devono raggiungere i controller di dominio. Gestisci i permessi di file e directory da un client Windows usando File Explorer o icacls. |
| Servizi di dominio Microsoft Entra | Organizzazioni che già utilizzano o necessitano di un dominio gestito in Azure | Identità esclusivamente cloud o ibride su Windows e Linux | Unisci i client al dominio gestito e fornisce connettività ai suoi controller di dominio. Gestisci i permessi di file e directory da un client Windows usando File Explorer o icacls. |
| Microsoft Entra Kerberos | Ambienti cloud-first o ibridi/misti, client aggiunti a Microsoft Entra, profili FSLogix, client macOS o client senza connettività a un controller di dominio | Identità ibride o solo cloud su Windows e macOS (anteprima). L'autenticazione utente Linux non è supportata. | I client non hanno bisogno della connettività domain-controller per l'autenticazione. Escludere l'applicazione dell'account di archiviazione dai criteri di autenticazione a più fattori (MFA) applicabili. Per le identità solo cloud, gestisci le autorizzazioni per file e directory usando il portale di Azure o RestSetAcls. Le organizzazioni con un mix di client cloud-first/cloud-only e client aggiunti all'ambiente locale dovrebbero configurare i client locali con cloud trust e configurare i client cloud-first/cloud-only per utilizzare Microsoft Entra Kerberos. |
Per applicazioni e carichi di lavoro di calcolo Azure che necessitano di accesso a SMB senza chiavi, considera l'uso di un'identità gestita. L'identità gestita è separata dalle tre fonti di identità utente e può coesistere con l'autenticazione basata sull'identità utente sullo stesso account di archiviazione.
Dopo aver scelto una fonte di identità:
- Abilitare l'origine dell'identità nell'account di archiviazione.
- Assegnare autorizzazioni a livello di condivisione.
- Configura i permessi di file e directory.
- Configura l'accesso alla rete e il DNS.
- Prepara i client e monta la condivisione di file.
L'autenticazione è solo una parte dell'accesso. Per accedere a un file o a una directory, l'identità necessita di permessi a livello di condivisione e del permesso appropriato di file o directory. Configura la connettività di rete separatamente.
Tip
Puoi cambiare l'origine dell'identità in un account di archiviazione in seguito, se i requisiti cambiano. Ad esempio, se stai passando da AD DS on-premises a identità solo cloud o ibride supportate da Microsoft Entra ID, puoi migrare l'account di archiviazione da AD DS all'autenticazione Microsoft Entra Kerberos. La modifica dell'origine dell'identità interrompe temporaneamente l'accesso basato sull'identità a tutte le condivisioni di file nell'account di archiviazione. Per indicazioni, vedere Modificare l'origine dell'identità per le condivisioni file di Azure.
Abilitare una sorgente di identità nell'account di archiviazione
Dopo aver scelto un'origine di identità, abilitala nell'account di archiviazione.
Servizi di dominio Active Directory
Per l'autenticazione di Active Directory Domain Services, è possibile ospitare i controller di dominio di Active Directory in macchine virtuali Azure o in locale. In entrambi i casi, i client devono avere connettività di rete senza impedimenti al controller di dominio, quindi devono trovarsi all'interno della rete aziendale o della rete virtuale (VNET) del servizio di dominio. È consigliabile aggiungere al dominio i computer client o le macchine virtuali in modo che gli utenti non devono fornire credenziali esplicite ogni volta che accedono alla condivisione.
Il diagramma seguente illustra l'autenticazione dei servizi di dominio Active Directory locali per le condivisioni file di Azure tramite SMB. Devi sincronizzare l'AD DS on-premises con Microsoft Entra ID utilizzando Microsoft Entra Connect Sync o Microsoft Entra Connect cloud sync. Solo le identità ibride degli utenti esistenti sia in AD DS on-premises che in Microsoft Entra ID possono essere autenticate e autorizzate per l'accesso alla condivisione file in Azure. Questo requisito esiste perché si configura il permesso a livello di condivisione rispetto all'identità rappresentata in Microsoft Entra ID, mentre il permesso a livello di directory e file viene applicato con quello in AD DS. Configura correttamente i permessi per lo stesso utente ibrido.
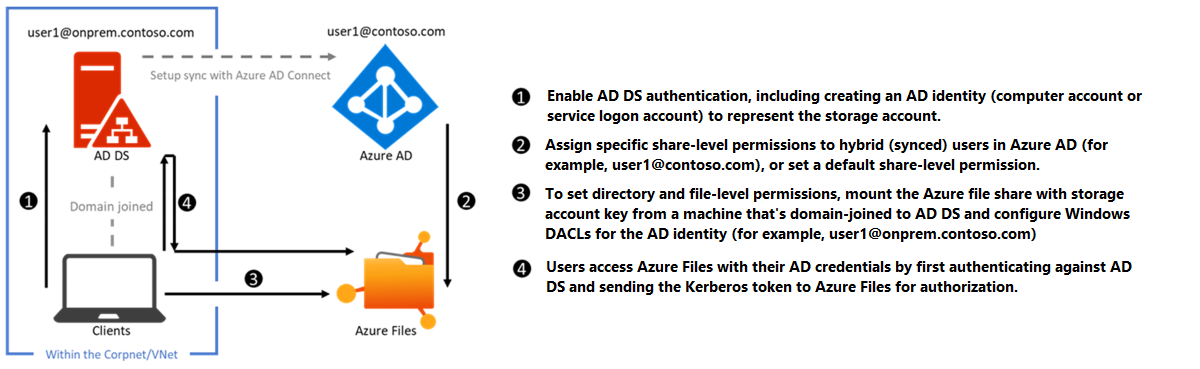
Per abilitare l'autenticazione di Servizi di dominio Active Directory, leggere prima Panoramica - Autenticazione dei Servizi di dominio Active Directory locali su SMB per le condivisioni file di Azure e quindi consultare Abilitazione dell'autenticazione dei Servizi di dominio Active Directory per le condivisioni file di Azure.
Kerberos di Microsoft Entra
Abilitando e configurando Microsoft Entra ID per autenticare identità ibride o solo cloud, gli utenti di Microsoft Entra possono accedere alle condivisioni file Azure utilizzando l'autenticazione Kerberos. Questa configurazione utilizza Microsoft Entra ID per emettere i ticket Kerberos per accedere alla condivisione file utilizzando il protocollo standard del settore SMB. Questo significa che gli utenti finali possono accedere alle condivisioni file di Azure senza necessitare della connessione di rete ai controller di dominio.
Importante
Per utilizzare Microsoft Entra Kerberos per autenticare identità ibride, è necessario un deployment AD DS tradizionale. È necessario sincronizzarlo con Microsoft Entra ID usando la sincronizzazione Microsoft Entra Connect Sync o la sincronizzazione del cloud Microsoft Entra Connect. I client devono essere connessi a Microsoft Entra o connessi in modalità ibrida a Microsoft Entra.
Il diagramma seguente rappresenta il flusso di lavoro per l'autenticazione Microsoft Entra Kerberos per identità ibride (cioè non solo cloud) su SMB.
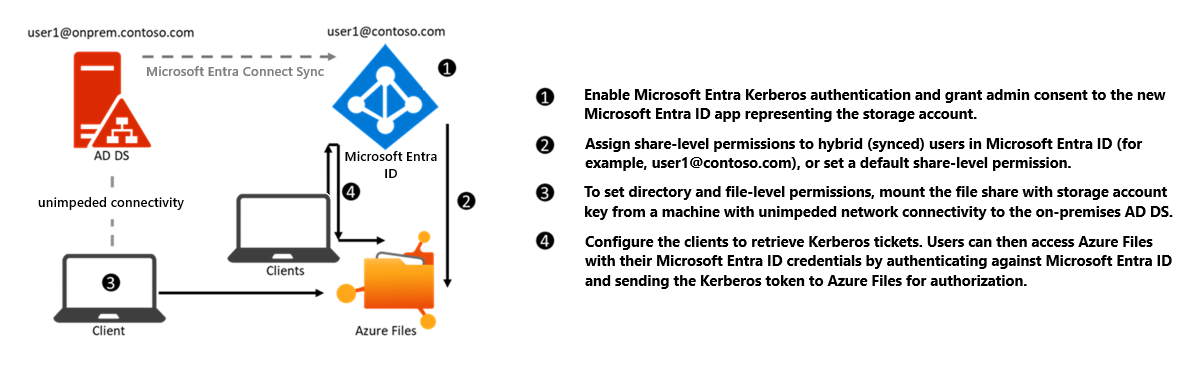
Per altre informazioni, vedere Abilitare l'autenticazione Kerberos di Microsoft Entra in File di Azure.
Puoi anche utilizzare questa funzione per memorizzare i profili FSLogix su condivisioni file Azure per le VM associate a Microsoft Entra. Per ulteriori informazioni, consulta Archivia i contenitori di profili FSLogix in File di Azure utilizzando Microsoft Entra ID.
Servizi di dominio Microsoft Entra
Per l'autenticazione di Microsoft Entra Domain Services, devi abilitare Microsoft Entra Domain Services e unire le macchine virtuali al dominio. Queste macchine virtuali accedono alle condivisioni file Azure utilizzando l'autenticazione Kerberos. Queste macchine virtuali necessitano di connettività di rete al dominio gestito Microsoft Entra Domain Services.
Il flusso di autenticazione è simile all'autenticazione di Active Directory Domain Services locale, con le differenze seguenti:
- Il processo crea automaticamente l'identità dell'account di archiviazione durante l'abilitazione.
- Tutti gli utenti Microsoft Entra ID possono eseguire l'autenticazione e essere autorizzati. Gli utenti possono essere solo cloud o ibridi. La piattaforma gestisce la sincronizzazione degli utenti da Microsoft Entra ID a Microsoft Entra Domain Services.
Requisiti di accesso per Microsoft Entra Domain Services
I client devono soddisfare i requisiti seguenti per l'autenticazione tramite l'autenticazione di Servizi di dominio.
- L'autenticazione Kerberos richiede che il client venga collegato al dominio gestito dai Servizi di Dominio.
- I client non Azure non possono essere collegati al dominio gestito dai Servizi di Dominio.
- I client non connessi al dominio possono comunque accedere alle condivisioni file Azure usando credenziali esplicite solo se il client ha una connettività di rete senza ostacoli con i controller di dominio dei Servizi di Dominio, ad esempio tramite VPN o altre connessioni supportate.
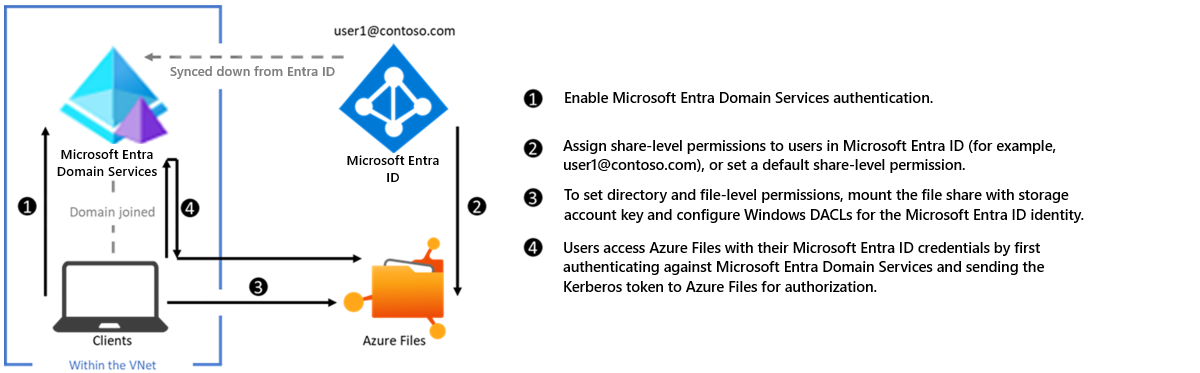
Per ulteriori informazioni, vedere Abilitare l'autenticazione dei Microsoft Entra Domain Services su File di Azure.