Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Importante
Alcune informazioni in questo articolo fanno riferimento alle caratteristiche di un prodotto prima del rilascio, che possono essere modificate sostanzialmente prima della distribuzione al pubblico. Microsoft non fornisce alcuna garanzia, esplicita o implicita, in relazione alle informazioni contenute in questo documento.
Puoi utilizzare una connettività semplificata dei dispositivi per i dispositivi integrati su Microsoft Defender per endpoint tramite un dominio consolidato o intervalli IP statici. La connettività semplificata riduce il numero di destinazioni di rete richieste per i servizi core di Defender for Endpoint. I dispositivi potrebbero ancora richiedere endpoint di supporto per i servizi del sistema operativo, gli aggiornamenti e gli strumenti di distribuzione. Prima di iniziare, verifica i requisiti dei componenti e del sistema operativo nei Prerequisiti.
Questo articolo descrive i requisiti e il processo per l'onboarding di nuovi dispositivi. Per aggiornare i dispositivi già integrati, vedi Migra dispositivi verso una connettività semplificata.
Informazioni sulle Defender per il dominio semplificato riconosciuto dall'endpoint
Defender for Endpoint utilizza i seguenti domini consolidati per una connettività semplificata:
-
Ambienti commerciali:
*.endpoint.security.microsoft.com -
Ambienti del Governo degli Stati Uniti (Anteprima):
*.endpoint.security.microsoft.us
Il dominio applicabile consolida le connessioni ai seguenti servizi principali di Defender for Endpoint:
- Protezione fornita dal cloud
- Archiviazione dell'invio di campioni di malware
- Archiviazione automatica dei campioni per indagini e bonifica
- comando e controllo di Defender for Endpoint
- Dati di diagnostica e dati relativi alla sicurezza informatica di Defender for Endpoint
Per il processo completo di configurazione della rete e le liste di destinazione attuali, vedi Configura la connettività di rete con Microsoft Defender per endpoint.
Per i dispositivi di rete che non supportano regole basate su wildcard, puoi invece configurare Defender dedicato per gli intervalli IP statici degli endpoint. Per altre informazioni, vedere Configurare la connettività usando intervalli IP statici.
Nota
- La connettività semplificata non cambia la funzionalità di Defender per gli endpoint né l'esperienza utente. Cambia solo gli URL o gli indirizzi IP che i dispositivi utilizzano per connettersi al servizio.
- Non ci sono piani per deprecare gli URL standard dei servizi. I dispositivi caricati con connettività standard continuano a funzionare. Per i servizi futuri, mantenere l'accesso a
*.endpoint.security.microsoft.comper gli ambienti commerciali o a*.endpoint.security.microsoft.usper gli ambienti del governo degli Stati Uniti (Anteprima). - Le connessioni di servizio usano il pinning dei certificati e TLS. L'ispezione del traffico non è supportata. Le connessioni vengono avviate dal dispositivo, non dall'utente. L'imposizione dell'autenticazione proxy (utente) compromette la connettività.
Prerequisiti
Prima di utilizzare la connettività semplificata, verifica che i dispositivi soddisfino i seguenti requisiti di componenti e sistema operativo.
Versioni minime dei componenti
- Sensore di Defender for Endpoint (SENSE):
10.8040.*(marzo 2022) o versione successiva. Per gli aggiornamenti corrispondenti di Windows, consulta la tabella degli aggiornamenti minimi in questa sezione. - Client antimalware Microsoft Defender Antivirus:
4.18.2211.5(novembre 2022) o versione successiva. - Motore antivirus Microsoft Defender:
1.1.19900.2(novembre 2022) o successivamente. - Intelligence di sicurezza antivirus Microsoft Defender:
1.391.345.0(giugno 2023) o successivamente. - Defender for Endpoint su macOS e Linux:
101.24022.*(marzo 2024) o successivamente.
Sistemi operativi supportati
I sistemi operativi seguenti supportano la connettività semplificata:
- Windows 11.
- Windows 10, versione 1809 (ottobre 2018) o successiva.
- Windows 10, versioni 1607 (agosto 2016) a 1803 (aprile 2018). Queste versioni supportano il pacchetto di onboarding semplificato, ma richiedono l'elenco di URL più lungo in URL di connettività semplificata di Microsoft Defender per endpoint per ambienti commerciali.
- Windows Server 2019 (novembre 2018) e successivi.
- Windows Server 2016 e Windows Server 2012 R2 quando completamente aggiornati e in esecuzione della moderna soluzione unificata Defender for Endpoint, installata tramite un pacchetto Windows Installer (
.msi). -
Versioni supportate di macOS con Defender for Endpoint (
101.24022.*marzo 2024) o successiva. -
Versioni di Linux supportate che eseguono Defender for Endpoint versione
101.24022.*(marzo 2024) o successiva. - Azure Stack HCI OS, versione 23H2 (febbraio 2024) o successiva.
Importante
- I dispositivi che utilizzano Microsoft Monitoring Agent (MMA) non supportano la connettività semplificata e devono continuare a utilizzare la connettività standard. Questi dispositivi includono Windows 7, Windows 8.1, Windows Server 2008 R2 con MMA, e Windows Server 2012 R2 (ottobre 2013) o Windows Server 2016 (ottobre 2016) che non sono stati aggiornati alla moderna soluzione unificata.
- Aggiorna Windows Server 2012 R2 e Windows Server 2016 alla soluzione unificata moderna prima di utilizzare una connettività semplificata.
| Sistema operativo Windows | Aggiornamento o requisito minimo |
|---|---|
| Windows 11 (ottobre 2021) | KB5011493 (8 marzo 2022) |
| Windows 10, versione 1809 (ottobre 2018); Windows Server 2019 (novembre 2018) | KB5011503 (8 marzo 2022) |
| Windows 10, versione 1909 (novembre 2019) | KB5011485 (8 marzo 2022) |
| Windows 10, versioni 20H2 (ottobre 2020) e 21H2 (novembre 2021) | KB5011487 (8 marzo 2022) |
| Windows 10, versione 22H2 (ottobre 2022) | KB5020953 (28 ottobre 2022) |
| Windows 10, versione 1803 (aprile 2018) | Fine del servizio |
| Windows 10, versione 1709 (ottobre 2017) | Fine del servizio |
| Windows Server 2022 (agosto 2021) | KB5011497 (8 marzo 2022) |
| Windows Server 2012 R2 (ottobre 2013) e Windows Server 2016 (ottobre 2016) | Soluzione unificata moderna |
Processo di connettività semplificato
La seguente illustrazione mostra le fasi per configurare e utilizzare la connettività semplificata:
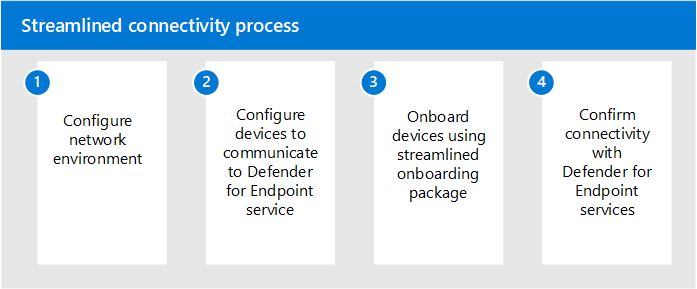
Passaggio 1. Configurare l'ambiente di rete per la connettività cloud
Dopo aver confermato che i dispositivi soddisfano i requisiti, segui Configura la connettività di rete con Microsoft Defender per endpoint. Usa la lista URL semplificata per il tuo ambiente cloud e mantieni tutti gli endpoint di supporto necessari per il sistema operativo, il metodo di aggiornamento, il metodo di distribuzione e le funzionalità abilitate.
Il dominio consolidato (*.endpoint.security.microsoft.com o *.endpoint.security.microsoft.us) sostituisce gli URL standard solo per i servizi core di Defender for Endpoint elencati in precedenza. Consulta la lista degli URL di connettività semplificata per aggiornamenti, validazione dei certificati, dipendenze specifiche del sistema operativo e scenari. Ad esempio, i dispositivi Linux che utilizzano lo strumento di distribuzione Defender richiedono anch'essi l'endpoint di download dello strumento di distribuzione.
Scegli una delle seguenti opzioni per configurare le connessioni ai servizi core di Defender for Endpoint:
Opzione 1: Configurare la connettività usando il dominio semplificato
Configura il tuo ambiente per consentire connessioni al dominio consolidato di Defender for Endpoint:
- Per i dispositivi commerciali:
*.endpoint.security.microsoft.com - Per i dispositivi per enti pubblici degli Stati Uniti (anteprima):
*.endpoint.security.microsoft.us
Per le istruzioni di configurazione, vedi Configura la connettività di rete con Microsoft Defender per endpoint.
Mantieni la connettività con i servizi di supporto elencati negli URL di connettività semplificata di Microsoft Defender per endpoint per ambienti commerciali o negli URL di connettività semplificata di Microsoft Defender per endpoint per ambienti governativi. A seconda del sistema operativo, delle funzionalità, del metodo di distribuzione e del metodo di aggiornamento, questi servizi possono includere liste di revoca certificati, Windows Update, SmartScreen, repository di prodotti Linux e endpoint di download specifici per scenario.
Opzione 2: Configurare la connettività usando intervalli IP statici
Se i tuoi dispositivi di rete non supportano regole basate su wildcard, usa gli intervalli IP statici dedicati come alternativa al dominio consolidato. Il MicrosoftDefenderForEndpoint tag di servizio copre i seguenti servizi:
- Servizio di Protezione Attiva Microsoft (MAPS)
- Archiviazione dei campioni di malware inviati
- Archiviazione automatica dei campioni per indagini e bonifica
- comando e controllo di Defender for Endpoint
Importante
Se usi intervalli IP statici, devi anche consentire il OneDsCollector service tag per Defender per i dati cyber e diagnostici degli endpoint. Il MicrosoftDefenderForEndpoint service tag non include questo traffico. Mantieni l'accesso a tutti gli altri servizi necessari, inclusi SmartScreen, liste di revoca dei certificati, Windows Update e endpoint di supporto applicabili.
Usa i seguenti tag di servizio Azure per mantenere aggiornati gli intervalli IP. Per gli intervalli più recenti, vedi Azure IP ranges.
| Nome tag del servizio | Servizi Defender per endpoint inclusi |
|---|---|
MicrosoftDefenderForEndpoint |
Protezione fornita dal cloud, archiviazione dei campioni di malware, archiviazione automatica di campioni per indagini e bonifica, e comando e controllo Defender for Endpoint. |
OneDsCollector |
Dati relativi alla sicurezza informatica e dati diagnostici di Defender for Endpoint. Il traffico sotto questo service tag non è limitato a Defender for Endpoint e può includere dati diagnostici per altri servizi servizi Microsoft. |
Per l'elenco più recente dei tag del servizio Azure, inclusi i Defender per i tag correlati agli endpoint elencati nella tabella precedente, vedere la documentazione relativa ai tag del servizio Azure.
Importante
Defender for Endpoint elabora e archivia i dati in base alla posizione geografica identificata quando la tua organizzazione viene configurata. In base alla posizione del dispositivo, il traffico potrebbe fluire attraverso qualsiasi regione IP associata, che corrisponde a una regione datacenter Azure. Per altre informazioni, vedere Archiviazione dei dati e privacy.
Passaggio 2. Configura i dispositivi per connetterli al servizio Defender for Endpoint
Configura i dispositivi per usare il tuo proxy o altre infrastrutture di connettività. Per i metodi di configurazione proxy specifici del sistema operativo, vedi Configura proxy del dispositivo e impostazioni di connessione internet.
Fase 3. Verificare la connettività del client in fase di pre-onboarding
Usa il Microsoft Defender per endpoint Client Analyzer per verificare la connettività prima dell'onboarding. Per l'intera procedura, vedi Verifica la connettività del client.
Su Windows, esegui l'analizzatore dalla MDEClientAnalyzer cartella utilizzando uno dei seguenti metodi:
- Esegui
mdeclientanalyzer.cmd -o <path to onboarding cmd file>. L'analizzatore legge i parametri geografici dello script di onboarding semplificato e testa le destinazioni applicabili. - Esegui
mdeclientanalyzer.cmd -g US,mdeclientanalyzer.cmd -g EU, oppuremdeclientanalyzer.cmd -g UKper testare la regione specificata senza uno script di onboarding.
Come controllo supplementare, puoi utilizzare l'anteprima di Microsoft Defender per endpoint Client Analyzer per verificare se un dispositivo soddisfa i prerequisiti.
Nota
Sui dispositivi non integrati, il Client Analyzer testa l'URL standard impostato di default. Per testare la connettività semplificata, usa l'opzione -o con lo script di onboarding oppure l'opzione -g con il valore di area geografica US, EU o UK.
Fase 4. Applicare il nuovo pacchetto di onboarding necessario per semplificare la connettività
Dopo aver configurato e verificato le connessioni richieste, scarica un pacchetto di onboarding semplificato:
Nella pagina Onboarding del portale Microsoft Defender a https://security.microsoft.com/securitysettings/endpoints/onboarding, conferma che i dispositivi soddisfino i requisiti di connettività semplificata.
Per il Passo 1: Seleziona un sistema operativo per avviare il deployment, seleziona il gruppo di versione del sistema operativo per i dispositivi. Non selezionare Windows, che avvia il flusso di lavoro separato dello strumento di distribuzione di Defender.
Per il tipo di connettività, seleziona Semplificato.
Seleziona il metodo di distribuzione e scarica il pacchetto di onboarding.
Seguire l'articolo di onboarding applicabile:
- Effettua la registrazione a Microsoft Defender per endpoint
- Effettuare l'onboarding dei dispositivi client che eseguono Windows o macOS
- Eseguire l'onboarding dei server tramite l'esperienza di onboarding di Microsoft Defender per endpoint
- Esegui un test di rilevamento su un dispositivo per verificare che sia stato correttamente sottoposto all'onboarding in Microsoft Defender per endpoint
Escludere i dispositivi dalle politiche di onboarding esistenti che utilizzano il pacchetto di onboarding standard.
Per aggiornare i dispositivi già integrati, vedi Migra dispositivi verso una connettività semplificata. Segui le indicazioni specifiche per il sistema operativo di riavvio in quell'articolo dopo aver applicato il pacchetto semplificato.