Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Microsoft Intune è un servizio di gestione degli endpoint basato sul cloud che protegge e gestisce i dispositivi e le app dell'organizzazione. Usare Intune per registrare, configurare, proteggere e aggiornare i dispositivi, distribuire e proteggere le app e controllare quali utenti e dispositivi possono accedere alle risorse dell'organizzazione.
Le piattaforme supportate includono Android, iOS/iPadOS, Linux, macOS, tvOS, visionOS e Windows. Il servizio viene eseguito interamente nel cloud, senza necessità di infrastruttura locale e supporta il modello di sicurezza Zero Trust.
Cosa fa Intune
Intune copre l'intero ciclo di vita di un dispositivo gestito e le app in esecuzione su di esso: registrazione dei dispositivi, configurazione delle impostazioni, protezione degli endpoint, distribuzione e protezione delle app e mantenimento di tutti gli elementi aggiornati. Il tutto viene gestito dall'interfaccia di amministrazione Microsoft Intune, una console basata sul Web. Ogni azione dell'interfaccia di amministrazione è supportata da una chiamata a Microsoft API Graph, quindi è possibile automatizzare le stesse operazioni tramite un'interfaccia di programmazione pubblica.
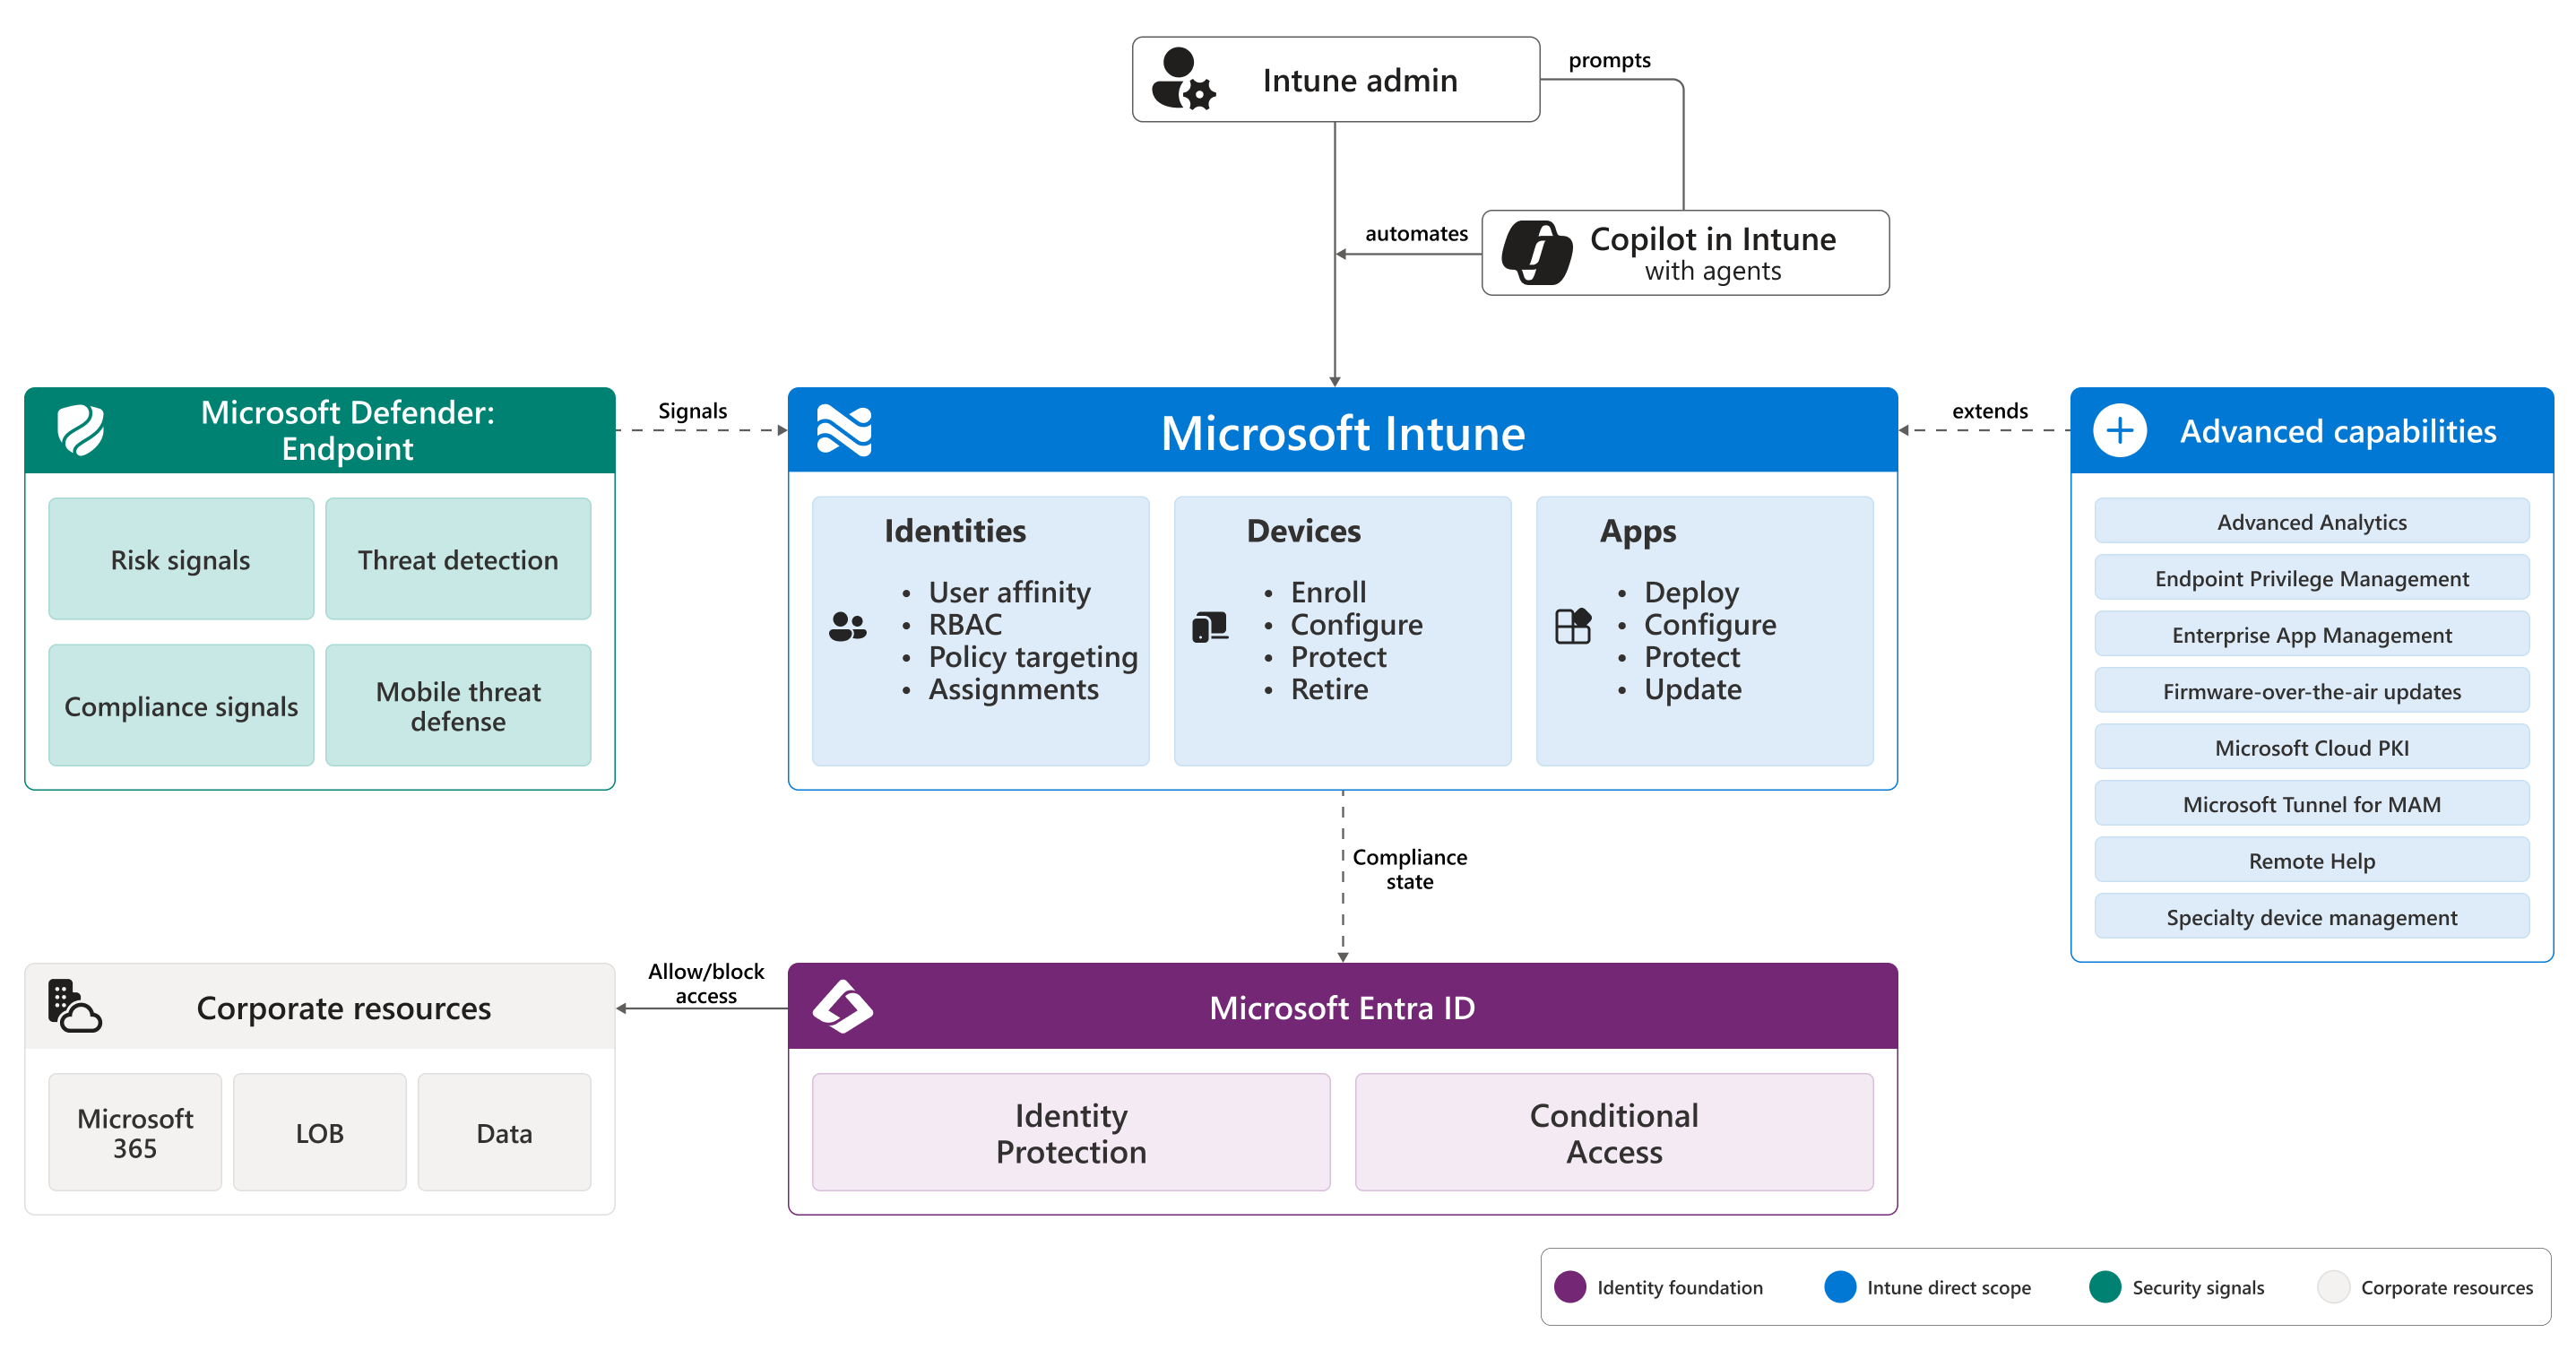
Intune si basa su tre pilastri: le identità che accedono, i dispositivi da cui accedono e le app usate per svolgere il lavoro. L'identità viene eseguita in Microsoft Entra ID. La postura dei dispositivi e delle app torna a Microsoft Entra l'accesso condizionale, che consente di controllare l'accesso alle risorse aziendali in base a segnali reali e aggiornati.
Per una procedura dettagliata più approfondita sul modo in cui i pilastri si integrano, vedere Microsoft Intune concetti principali. Per una presentazione guidata dell'interfaccia di amministrazione, vedere Procedura dettagliata: Microsoft Intune'interfaccia di amministrazione.
Come viene usato Intune: MDM, MAM o entrambi
Intune supporta due modalità di gestione che è possibile usare in modo indipendente o insieme.
- Gestione dei dispositivi mobili (MDM): i dispositivi vengono registrati da un utente tramite il Portale aziendale o automaticamente tramite Windows Autopilot, Registrazione automatica dispositivi Apple o Android Enterprise. Intune gestisce quindi l'intero dispositivo, incluse le impostazioni, la sicurezza e le app. Se un dispositivo viene smarrito o rubato, è possibile cancellarlo.
- Gestione delle applicazioni mobili (MAM): Intune gestisce solo le app di lavoro e i dati al loro interno, non il resto del dispositivo. MAM è tipico per i dispositivi personali in scenari BYOD (Bring Your Own Device), ma viene eseguito anche insieme a MDM nei dispositivi di proprietà dell'azienda. L'utente mantiene il controllo delle app e del contenuto personali, proteggendo i dati all'interno di Outlook, Microsoft Teams e altre app gestite. Quando l'utente esce, è possibile cancellare in modo selettivo i dati dell'organizzazione senza toccare il contenuto personale.
È possibile combinare i due elementi. Ad esempio, un telefono aziendale registrato (MDM) può anche avere criteri di protezione delle app (MAM) nelle app che gestiscono dati particolarmente sensibili.
Per informazioni dettagliate, vedere Panoramica della registrazione dei dispositivi in Microsoft Intune e dei criteri di Protezione di app.
Come funziona Intune con Microsoft Entra
Intune non archivia le identità utente o esegue l'autenticazione. Si basa su Microsoft Entra ID per tre aspetti:
- Autenticazione: gli utenti accedono ai dispositivi gestiti usando credenziali Entra, con accesso Single Sign-On, autenticazione a più fattori o opzioni senza password.
-
Utenti e gruppi: Entra gruppi di sicurezza sono alla base dell'assegnazione di criteri, profili e app in Intune. L'utente è destinato a un gruppo di utenti, dispositivi o entrambi e Intune applica la configurazione al check-in.
- Entra utenti e gruppi vengono usati anche per assegnare licenze Intune. Ogni utente o dispositivo gestito necessita di una licenza Intune, ma gli amministratori possono gestire Intune senza una licenza.
- Accesso condizionale: Intune invia lo stato di conformità del dispositivo a Entra e l'accesso condizionale lo combina con l'utente, l'app, la posizione e i segnali di rischio defender per consentire o bloccare l'accesso alle risorse aziendali.
Questo approccio chiude il ciclo di Zero Trust: le decisioni di accesso si basano sul comportamento reale e aggiornato del dispositivo, non sul fatto che il dispositivo si trovi nella rete aziendale.
Per il flusso di accesso end-to-end e il modo in cui le parti si integrano, vedere Microsoft Intune concetti principali. Per informazioni dettagliate sull'accesso condizionale, vedere Usare l'accesso condizionale con Microsoft Intune.
Funzionalità avanzate
Oltre al servizio principale, Intune offre funzionalità avanzate che aggiungono profondità in sicurezza degli endpoint, gestione delle app, certificati, supporto remoto, analisi, aggiornamenti dei dispositivi, accesso remoto sicuro e gestione di dispositivi speciali. È possibile accedere a queste funzionalità tramite piani, Microsoft Intune Suite o sottoscrizioni autonome di Microsoft 365.
Per informazioni dettagliate, vedere Microsoft Intune funzionalità avanzate.
Copilot in Intune
Copilot in Intune è un assistente di intelligenza artificiale integrato nell'interfaccia di amministrazione, basato su Microsoft Security Copilot. Copilot è capace di fare quanto segue:
- Riepilogare le operazioni eseguite da un criterio esistente e contrassegnare i conflitti.
- Spiegare cosa controlla un'impostazione e consigliare i valori.
- Dettagli del dispositivo Surface e problemi di valutazione.
- Eseguire agenti di intelligenza artificiale specializzati che analizzano le richieste di approvazione multi Amministrazione, generano criteri dalle baseline e assegnano priorità alla correzione delle vulnerabilità.
Per informazioni dettagliate, vedere Microsoft Copilot in Intune.
Provare Intune
- Iscriversi per una versione di valutazione gratuita di 30 giorni per valutare Intune nell'ambiente.
- Confrontare i piani e i prezzi nelle licenze Microsoft Intune.
- Dopo la versione di valutazione, vedere Iscriversi o accedere a Intune per configurare la sottoscrizione dell'organizzazione.