ログ クエリの監査ログには、Azure Monitor で実行されるログ クエリに関するテレメトリが用意されています。 これには、クエリがいつ実行されたか、誰が実行したか、どのツールが使用されたか、クエリ テキスト、クエリの実行を説明するパフォーマンス統計などの情報が含まれています。
クエリの監査を構成する
クエリの監査は、Log Analytics ワークスペースの診断設定を使用して有効にします。 これにより、現在のワークスペースまたはサブスクリプション内のその他のワークスペース、Azure Event Hubs (Azure の外部に送信するため)、または Azure Storage (アーカイブのため) に監査データを送信することができます。
Azure ポータルで監査を構成する
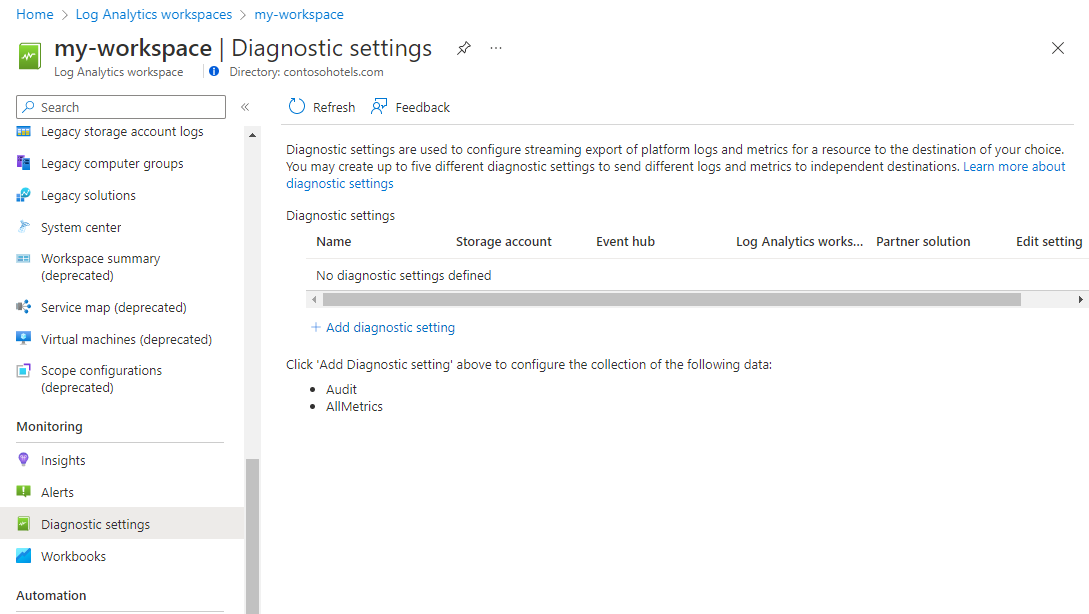
Azure portal で、次のいずれかの場所にある Log Analytics ワークスペースの診断設定にアクセスします。
[Azure Monitor] メニューから [診断設定] を選択し、ワークスペースを見つけて選択します。

[Log Analytics ワークスペース] メニューからワークスペースを選択し、 [診断設定] を選択します。

Resource Manager テンプレートを使用して監査を構成する
Log Analytics ワークスペースの診断設定からResource Manager テンプレートの例を取得します。
監査データ
監査レコードは、クエリが実行されるたびに作成されます。 Log Analytics ワークスペースにデータを送信すると、LAQueryLogs というテーブルに格納されます。 監査データの各レコードのプロパティについて次の表で説明します。
| フィールド | 説明 |
|---|---|
| タイムジェネレイテッド | クエリが送信された UTC 時刻。 |
| CorrelationId | クエリを識別する一意の ID。 トラブルシューティングのシナリオで、Microsoft に問い合わせるときに使用できます。 |
| AADObjectId | クエリを開始したユーザー アカウントの Microsoft Entra ID。 |
| AADTenantId | クエリを開始したユーザー アカウントのテナントの ID。 |
| AADEmail | クエリを開始したユーザー アカウントの電子メール。 |
| AAD クライアント ID | クエリを開始するために使用されたアプリケーションの ID と解決済みの名前。 |
| リクエストクライアントアプリ | クエリを開始するために使用されたアプリケーションの解決済みの名前。 詳細については、「 クライアント アプリの要求」を参照してください。 |
| QueryTimeRangeStart | クエリに対して選択された時間範囲の開始。 このプロパティは、Log Analyticsからクエリを開始する場合や、時間ピッカーを使用するのではなく、クエリ内の時間範囲を指定する場合など、特定のシナリオでは設定されない場合があります。 |
| クエリ時間範囲終了 | クエリに対して選択された時間範囲の終了。 このプロパティは、Log Analyticsからクエリを開始する場合や、時間ピッカーを使用するのではなく、クエリ内の時間範囲を指定する場合など、特定のシナリオでは設定されない場合があります。 |
| クエリテキスト | 実行されたクエリのテキスト。 |
| RequestTarget | クエリを送信するために API URL が使用されました。 |
| リクエストコンテキスト | クエリが実行を要求された対象のリソースの一覧。 最大 3 つの文字列配列 (ワークスペース、アプリケーション、リソース) が含まれます。 サブスクリプションまたはリソース グループを対象とするクエリは 、リソースとして表示されます。 RequestTarget によって暗黙的に示されたターゲットが含まれます。 解決できる場合は、各リソースのリソース ID が含まれます。 リソースにアクセスするときにエラーが発生した場合、解決されない場合があります。 この場合、クエリの特定のテキストが使用されます。 クエリであいまいな名前 (複数のサブスクリプションに存在するワークスペース名など) を使用する場合は、このあいまいな名前が使用されます。 |
| リクエストコンテキストフィルター | クエリの呼び出しの一部として指定されたフィルターのセット。 最大で3つの文字列配列が含まれます。 - ResourceTypes - クエリのスコープを制限するリソースの種類 - Workspaces - クエリを制限するワークスペースの一覧 - WorkspaceRegions - クエリを制限するワークスペース リージョンの一覧 |
| レスポンスコード | クエリの送信時に返された HTTP 応答コード。 |
| 応答時間 (ResponseDurationMs) | 応答が返されるまでの時間。 |
| ResponseRowCount | クエリによって返される行の合計数。 |
| StatsCPUTimeMs | 計算、解析、データの取得に使用された合計コンピューティング時間。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
| StatsDataProcessedKB | クエリを処理するためにアクセスされたデータの量。 対象のテーブルのサイズ、使用された期間、適用されたフィルター、参照されている列の数の影響を受けます。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
| 統計データ処理開始 | クエリを処理するためにアクセスされた最も古いデータの時刻。 クエリの明示的な期間と適用されるフィルターの影響を受けます。 これは、データのパーティション分割のために、明示的な期間よりも長くなる場合があります。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
| 統計データ処理完了 | クエリを処理するためにアクセスされた最も新しいデータの時刻。 クエリの明示的な期間と適用されるフィルターの影響を受けます。 これは、データのパーティション分割のために、明示的な期間よりも長くなる場合があります。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
| StatsWorkspaceCount | クエリによってアクセスされたワークスペースの数。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
| StatsRegionCount | クエリによってアクセスされたリージョンの数。 クエリが状態コード 200 で返された場合にのみ設定されます。 |
クライアント アプリを要求する
| リクエストクライアントアプリ | 説明 |
|---|---|
| AAPBI | Log Analytics の Power BI との統合。 |
| アプリ解析 | Azure portal での Log Analytics のエクスペリエンス ([ ログ ] ブレードなど)。 |
| AppInsightsポータル拡張 | ワークブックまたはアプリケーションインサイト。 |
| ASCポータル | Microsoft Defender for Cloud。 |
| ASI_Portal | Microsoft Sentinel。 |
| AzureAutomation | Azure Automation。 |
| AzureMonitorLogsConnector | Azure Monitor Logs コネクタ。 |
| csharpsdk | Log Analytics クエリ API |
| Draft-Monitor | Azure ポータルでのログ検索アラートの作成。 |
| Grafana | Grafana コネクタ。 |
| IbizaExtension | Azure ポータルでの Log Analytics のエクスペリエンス。 |
| infraInsights/container | コンテナーの分析情報。 |
| infraInsights/vm | VM の分析情報。 |
| LogAnalyticsExtension(ログ分析拡張機能) | Azure ダッシュボード。 |
| LogAnalyticsPSClient | Log Analytics クエリ API。 |
| OmsAnalyticsPBI | Log Analytics と Power BI の統合 |
| PowerBIConnector (パワーBIコネクター) | Log Analytics と Power BI の統合。 |
| セントネル調査クエリ | Microsoft Sentinel。 |
| センチネル-データ収集集約器 | Microsoft Sentinel。 |
| センチネル-アナリティクス管理-カスタマー問い合わせ | Microsoft Sentinel。 |
| 未知 | Log Analytics クエリ API。 |
| アップデート管理 | Update Management。 |
| M365D_高度なハンティング | Microsoft Defender での高度なハンティング |
クエリ監査ログに関する考慮事項
- システムは、ユーザー コンテキストでクエリを実行した場合にのみクエリをログに記録します。 Azure 内のサービス間クエリはログに記録されません。 この除外には、課金計算と自動アラート実行の 2 つの主要なクエリ セットが含まれます。 アラートの場合、システムはスケジュールに従ってトリガーされたアラート クエリをログに記録しません。 ただし、アラート作成画面でのアラートの初期実行はユーザー コンテキストで実行され、監査目的で使用できます。
- Azure Data Explorer プロキシから取得されたクエリでは、パフォーマンス統計を使用できません。 これらのクエリの他の全てのデータは、引き続き保持されています。
- システムでは、文字列リテラルを難読化する文字列に対する h ヒントがサポートされています (以前はサポートされていません)。
- 複数のワークスペースからのデータを含むクエリの場合、システムはアクセス権を持つワークスペースでのみクエリをキャプチャします。
クエリ監査データの取り込みコスト
クエリ監査を有効にしてもコストはかかりませんが、取り込まれたデータに対して料金が発生する可能性があります。 データの収集先については、「Azure Monitor の価格」を参照してください。
次のステップ
- 診断設定の詳細を確認します。
- ログ クエリの最適化の詳細を確認します。