この記事では、Azure Databricks アカウント コンソール UI を使用して、サーバーレス コンピューティングからプライベート接続を構成する方法について説明します。 ネットワーク接続構成 API を使用することもできます。
プライベート エンドポイントからの接続のみを受け入れるように Azure リソースを構成する場合は、クラシック Databricks コンピューティング リソースからリソースへの接続でもプライベート エンドポイントを使用する必要があります。
サブネットを用いたサーバーレス計算アクセス用のAzure Storageファイアウォールを設定するには、「サーバーレス計算アクセスのためのファイアウォールの設定」をご覧ください。 既存のプライベート エンドポイントルールを管理するには、「 プライベート エンドポイントルールの管理を参照してください。
注
Azure Databricks、サーバーレス ワークロードが顧客のリソースに接続するとき、およびパフォーマンス集中型サービスがリージョンをまたがるデータをクライアントに送信する場合のネットワーク コストに対する料金が発生します。 Databricks のネットワーク コストを理解するを参照してください。
サーバーレス コンピューティングのプライベート接続の概要
サーバーレス ネットワーク接続は、ネットワーク接続構成 (NCC) を使って管理されます。 アカウント管理者はアカウント コンソールで NCC を作成し、1 つの NCC を 1 つ以上のワークスペースにアタッチできます。
NCC にプライベート エンドポイントを追加すると、Azure Databricksは、Azure リソースへのプライベート エンドポイント要求を作成します。 リソースの所有者が要求を承認すると、Azure Databricksはそのプライベート エンドポイントを使用して、サーバーレス コンピューティング プレーンからリソースにアクセスします。 プライベート エンドポイントは、Azure Databricks アカウント専用であり、承認されたワークスペースからのみアクセスできます。
NCC プライベート エンドポイントは、SQL ウェアハウス、ジョブ、ノートブック、Lakeflow パイプライン、およびモデル サービス エンドポイントからサポートされます。
注
NCC プライベート エンドポイントは、管理するデータ ソースとワークスペース ストレージ アカウントでサポートされます。 ワークスペース ストレージ アカウントのプライベート エンドポイントの構成の詳細については、「ワークスペース ストレージ アカウントの ファイアウォールサポートを有効にする」を参照してください。
モデル サービスでは、Azure BLOB ストレージ パスを使用してモデル成果物をダウンロードするため、サブリソース ID BLOB のプライベート エンドポイントを作成します。 サーバーレス ノートブックから Unity カタログのモデルをログに記録するには、DFS が必要です。
SecureConnect には、
blobとdfsの両方のプライベート エンドポイントが必要です。 ストレージ アカウントのサブリソースの種類ごとにプライベート エンドポイント ルールを作成します。 詳細については、「 SecureConnect を使用してファイアウォールの背後でデータを共有する」を参照してください。
NCC の詳細については、「ネットワーク接続構成 (NCC) とは?」を参照してください。
紺碧
要件
- アカウントとワークスペースは Premium プランに含まれている必要があります。
- Azure Databricks アカウント管理者である必要があります。
- 各Azure Databricks アカウントは、リージョンあたり最大 10 個の NCC を持つことができます。
- 各リージョンには 100 個のプライベート エンドポイントを設定でき、必要に応じて 1 から 10 個の NCC に分散できます。
- 各 NCC は、最大 50 個のワークスペースにアタッチできます。
アカウント コンソールを使用してプライベート エンドポイントを設定する
ネットワーク接続構成を作成する
Databricks では、同じ部署とリージョン内のワークスペース間で NCC を共有することをお勧めします。 たとえば、一部のワークスペースで Private Link を使用し、他のワークスペースで ファイアウォールの有効化を使用する場合は、それらのユース ケースに個別の CCC を使用します。
- アカウント管理者として、アカウント コンソールに移動します。
- サイドバーで[ セキュリティ]をクリックします。
- [ ネットワーク接続の構成] をクリックします。
- [ ネットワーク構成の追加] をクリックします。
- NCC の名前を入力します。
- リージョンを選択します。 これは、お使いのワークスペース リージョンと一致している必要があります。
- [追加] をクリックします。
NCC をワークスペースにアタッチする
- アカウント コンソールのサイドバーの [ワークスペース] をクリックします。
- ワークスペースの名前をクリックします。
- [Update workspace] (ワークスペースの更新) をクリックします。
- [ ネットワーク接続構成 ] フィールドで、NCC を選択します。 表示されない場合は、ワークスペースと NCC の両方に同じAzureリージョンが選択されていることを確認します。
- [Update] をクリックします。
- 変更が有効になるまで 10 分待ちます。
- ワークスペースで実行中のサーバーレス サービスをすべて再起動します。
プライベート エンドポイントルールを作成する
Azure リソースごとに、NCC にプライベート エンドポイント 規則を作成する必要があります。
- すべての宛先のAzureリソース ID の一覧を取得します。
- 別のブラウザー タブで、Azure ポータルを使用して、データ ソースのAzure サービスに移動します。
- その [概要] ページで、[Essentials] セクションを確認します。
- [JSON ビュー] リンクをクリックします。 サービスのリソース ID がページの上部に表示されます。
- そのリソース ID を別の場所にコピーします。 すべての接続先に対して繰り返します。 リソース ID の検索の詳細については、「Azure プライベート エンドポイントのプライベート DNS ゾーン値を参照してください。
- アカウント コンソールのブラウザー タブに戻ります。
- サイドバーで[ セキュリティ]をクリックします。
- [ ネットワーク接続の構成] をクリックします。
- ネットワーク接続構成の作成手順で作成した NCC を選択します。
- [Private endpoint rules] (プライベート エンドポイント規則) で、[Add private endpoint rule] (プライベート エンドポイント規則の追加) をクリックします。
- Destination Azureリソース ID フィールドに、リソースのリソース ID を貼り付けます。
- [Azureサブリソース ID フィールドに、宛先 ID とサブリソースの種類を指定します。 各プライベート エンドポイント規則では、異なるサブ リソース ID を使う必要があります。 サポートされているサブリソースの種類の一覧については、「 サポートされているリソース」を参照してください。
- [追加] をクリックします。
- すべてのエンドポイント規則の状態が
PENDINGになるまで数分待ちます。
リソースの新しいプライベート エンドポイントを承認する
エンドポイントは、管理者がリソース側で承認するまで有効になりません。 Azure ポータルを使用して承認するには:
Azure ポータルで、リソースに移動します。
サイドバーで [ネットワーク] をクリックします。
[プライベート エンドポイント接続] をクリックします。
[プライベート アクセス] タブをクリックします。
[プライベート エンドポイントの接続] で、プライベート エンドポイントの一覧を確認します。
承認するものの横にある各チェックボックスをオンにして、一覧の上の [承認] ボタンをクリックします。
Azure Databricksで NCC に戻り、すべてのエンドポイント ルールの状態が
ESTABLISHEDになるまでブラウザー ページを更新します。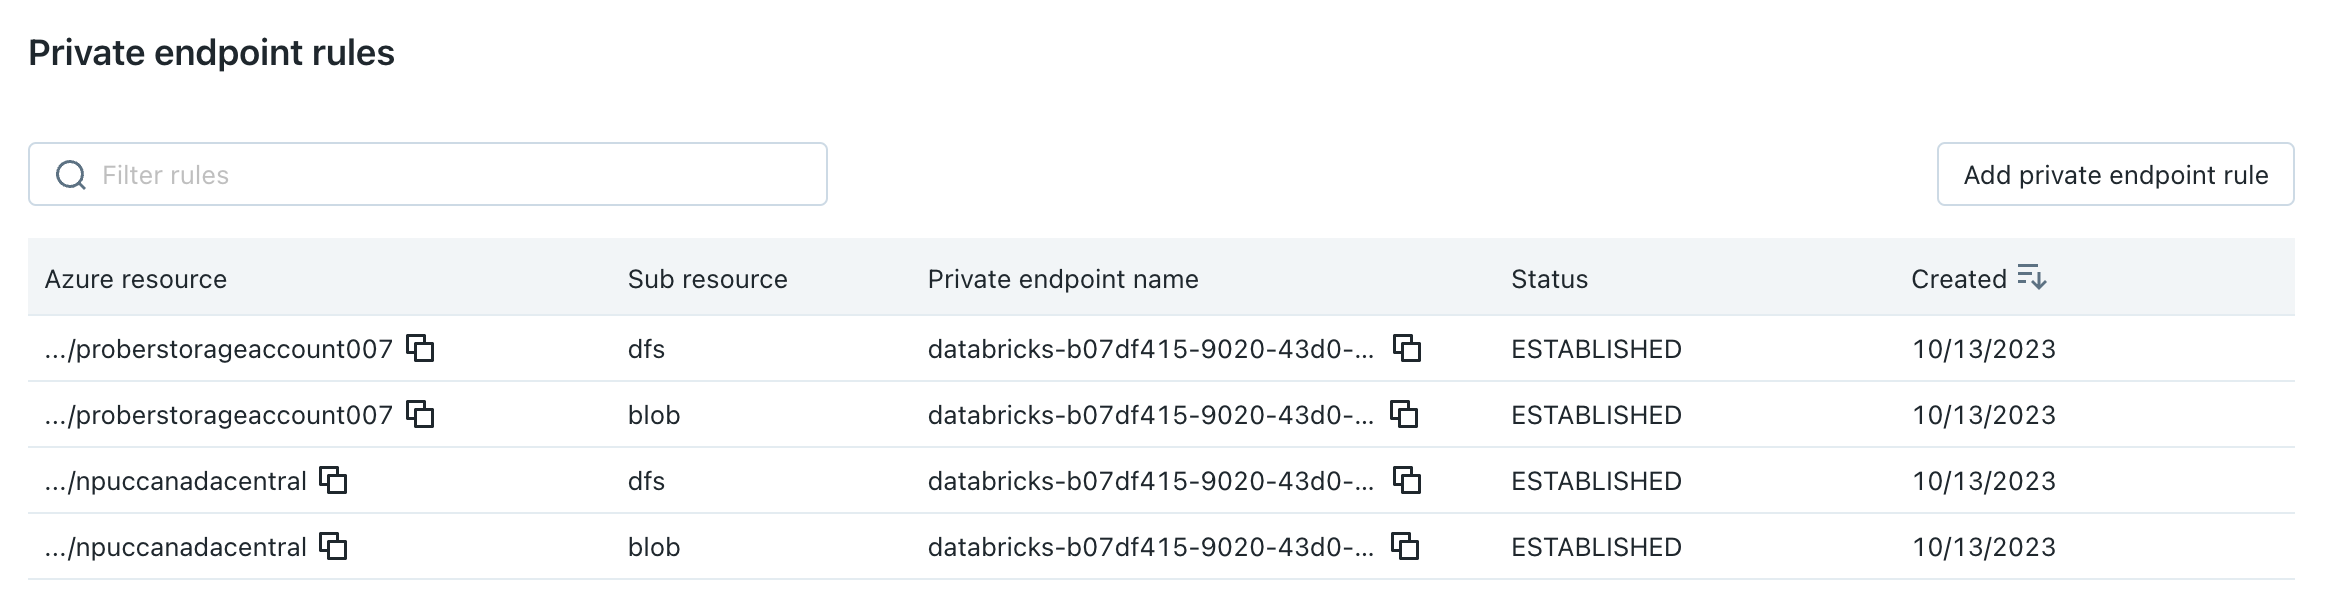
(省略可能)パブリック ネットワーク アクセスを禁止するようにリソースを設定する
リソースを許可リストのネットワークのみに制限していない場合は、今すぐ行うことができます。
- Azure ポータルに移動します。
- データ ソースのストレージ アカウントに移動します。
- サイドバーで [ネットワーク] をクリックします。
- [パブリック ネットワーク アクセス] フィールドで、値を確認します。 既定の値は [すべてのネットワークから有効] です。 これを [無効] に変更します
Private Link を Azure アプリ Gateway v2 に構成する
Private LinkをAzure アプリ Gateway v2リソースに設定する場合は、アカウントコンソールのUIではなくネットワーク接続設定のREST APIを使う必要があります。 Azure アプリ ゲートウェイ v2 には、リソース ID、グループ ID、ドメイン名などの追加パラメーターが必要です。
- 次の API 呼び出しを使用して、ドメイン名の構成を使用してプライベート エンドポイント規則を作成します。
curl --location 'https://accounts.azuredatabricks.net/api/2.0/accounts/<ACCOUNT_ID>/network-connectivity-configs/<NCC_ID>/private-endpoint-rules' \ --header 'Content-Type: application/json' \ --header 'Authorization: Bearer <TOKEN>' \ --data '{ "domain_names": [ "<YOUR_DOMAIN_HERE>" ], "resource_id": "<YOUR_APP_GATEWAY_RESOURCE_ID_HERE>", "group_id": "<GROUP_ID>" }' - 既存のプライベート エンドポイント規則のドメイン名を変更する必要がある場合は、次の PATCH 要求を使用します。
curl --location --request PATCH 'https://accounts.azuredatabricks.net/api/2.0/accounts/<ACCOUNT_ID>/network-connectivity-configs/<NCC_ID>/private-endpoint-rules/<PRIVATE_ENDPOINT_RULE_ID>?update_mask=domain_names' \ --header 'Content-Type: application/json' \ --header 'Authorization: Bearer <TOKEN>' \ --data '{ "domain_names": [ "<YOUR_DOMAIN_HERE>" ] }' - App Gatewayのプライベートエンドポイントルールを一覧、表示、削除するには、 ネットワーク接続構成APIに記載された標準的なネットワーク接続構成API操作を使用します。
サーバーレス コンピューティング プレーン リソースを再起動し、接続をテストする
- 変更が反映されるまでさらに 5 分待ちます。
- NCC がアタッチされているワークスペースで、実行中のサーバーレス コンピューティング プレーン リソースを再起動します。 実行中のサーバーレス コンピューティング プレーン リソースがない場合は、今すぐ開始します。
- すべてのリソースが正常に起動することを確認します。
- データ ソースに対して少なくとも 1 つのクエリを実行し、サーバーレス SQL ウェアハウスがデータ ソースに到達できることを確認します。
次のステップ
- プライベート エンドポイントルールを管理する: プライベート エンドポイントルールを更新、確認、削除します。 プライベート エンドポイント ルールを管理するを参照してください。
- サーバーレス コンピューティング アクセス用のファイアウォールを構成する: プライベート エンドポイントではなくサブネットを使用してAzure サービスへのアクセスを制御するネットワーク ファイアウォール規則を設定します。 「サーバーレス コンピューティング アクセス用のファイアウォールの構成」を参照してください。
- ネットワーク ポリシーの構成: サーバーレス コンピューティング接続を制御するための追加のネットワーク セキュリティ制御とポリシーを実装します。 サーバーレス エグレス制御 を参照してください。.
- サーバーレス ネットワーク セキュリティについて: サーバーレス コンピューティングのネットワーク セキュリティ オプションについて説明します。 「サーバーレス コンピューティング プレーン ネットワーク」を参照してください。
Azure China
Azure中国の要件
- アカウントとワークスペースは Premium プランに含まれている必要があります。
- Azure Databricks アカウント管理者である必要があります。
- 各Azure Databricks アカウントは、リージョンあたり最大 10 個の NCC を持つことができます。
- 各アカウントは、Azure中国で最大 20 個のプライベート エンドポイントを持つことができます。
- 各 NCC は、最大 50 個のワークスペースにアタッチできます。
注
Azure中国では、NCC は中国北部 3 リージョンでのみサポートされます。 NCC は同じリージョン内のワークスペースにのみアタッチできるため、ワークスペースは中国北部 3 にも存在する必要があります。
アカウント コンソールを使用してプライベート エンドポイントを設定する (中国Azure)
ネットワーク接続構成を作成する (中国Azure)
Databricks では、同じ部署とリージョン内のワークスペース間で NCC を共有することをお勧めします。 たとえば、一部のワークスペースでPrivate Linkを使用し、他のワークスペースで異なる接続構成を使用する場合は、それらのユース ケースに個別の NCC を使用します。
注
ファイアウォールの有効化 (サブネットベースのアクセス) は、Azure中国では使用できません。 プライベート エンドポイントは、Azure China でサーバーレス コンピューティングでサポートされている唯一の接続方法です。
- アカウント管理者として、アカウント コンソールに移動します。
- サイドバーで[ セキュリティ]をクリックします。
- [ ネットワーク接続の構成] をクリックします。
- [ ネットワーク構成の追加] をクリックします。
- NCC の名前を入力します。
- リージョンとして 中国北部 3 を選択します。 これは、お使いのワークスペース リージョンと一致している必要があります。
- [追加] をクリックします。
ワークスペースに NCC をアタッチする (中国Azure)
- アカウント コンソールのサイドバーの [ワークスペース] をクリックします。
- ワークスペースの名前をクリックします。
- [Update workspace] (ワークスペースの更新) をクリックします。
- [ ネットワーク接続構成 ] フィールドで、NCC を選択します。 表示されない場合は、ワークスペースと NCC の両方のAzure リージョンとして China North 3 を選択していることを確認します。
- [Update] をクリックします。
- 変更が有効になるまで 10 分待ちます。
- ワークスペースで実行中のサーバーレス サービスをすべて再起動します。
プライベート エンドポイント ルールを作成する (中国Azure)
Azure リソースごとに、NCC にプライベート エンドポイント 規則を作成する必要があります。 Azure China でサポートされているリソースの一覧については、「サポートされているリソース」を参照してください。
- すべての宛先のAzureリソース ID の一覧を取得します。
- 別のブラウザー タブで、Azure ポータルを使用して、データ ソースのAzure サービスに移動します。
- その [概要] ページで、[Essentials] セクションを確認します。
- [JSON ビュー] リンクをクリックします。 サービスのリソース ID がページの上部に表示されます。
- そのリソース ID を別の場所にコピーします。 すべての接続先に対して繰り返します。 リソース ID の検索の詳細については、「Azure プライベート エンドポイントのプライベート DNS ゾーン値を参照してください。
- アカウント コンソールのブラウザー タブに戻ります。
- サイドバーで[ セキュリティ]をクリックします。
- [ ネットワーク接続の構成] をクリックします。
- ネットワーク接続構成の作成 (中国Azure) 手順で作成した NCC を選択します。
- [Private endpoint rules] (プライベート エンドポイント規則) で、[Add private endpoint rule] (プライベート エンドポイント規則の追加) をクリックします。
- Destination Azureリソース ID フィールドに、リソースのリソース ID を貼り付けます。
- [Azureサブリソース ID フィールドに、宛先 ID とサブリソースの種類を指定します。 各プライベート エンドポイント規則では、異なるサブ リソース ID を使う必要があります。
- [追加] をクリックします。
- すべてのエンドポイント規則の状態が
PENDINGになるまで数分待ちます。
リソースの新しいプライベート エンドポイントを承認する (中国Azure)
エンドポイントは、管理者がリソース側で承認するまで有効になりません。 Azure ポータルを使用して承認するには:
Azure ポータルで、リソースに移動します。
サイドバーで [ネットワーク] をクリックします。
[プライベート エンドポイント接続] をクリックします。
[プライベート アクセス] タブをクリックします。
[プライベート エンドポイントの接続] で、プライベート エンドポイントの一覧を確認します。
承認するものの横にある各チェックボックスをオンにして、一覧の上の [承認] ボタンをクリックします。
Azure Databricksで NCC に戻り、すべてのエンドポイント ルールの状態が
ESTABLISHEDになるまでブラウザー ページを更新します。
(省略可能)パブリック ネットワーク アクセスを禁止するようにリソースを設定する (中国Azure)
リソースを許可リストのネットワークのみに制限していない場合は、今すぐ行うことができます。
- Azure ポータルに移動します。
- データ ソースのストレージ アカウントに移動します。
- サイドバーで [ネットワーク] をクリックします。
- [パブリック ネットワーク アクセス] フィールドで、値を確認します。 既定の値は [すべてのネットワークから有効] です。 これを [無効] に変更します
Azure アプリ Gateway v2 へのPrivate Linkの構成 (中国Azure)
Private LinkをAzure アプリ Gateway v2リソースに設定する場合は、アカウントコンソールのUIではなくネットワーク接続設定のREST APIを使う必要があります。 Azure アプリ ゲートウェイ v2 には、リソース ID、グループ ID、ドメイン名などの追加パラメーターが必要です。
- 次の API 呼び出しを使用して、ドメイン名の構成を使用してプライベート エンドポイント規則を作成します。
curl --location 'https://accounts.databricks.azure.cn/api/2.0/accounts/<ACCOUNT_ID>/network-connectivity-configs/<NCC_ID>/private-endpoint-rules' \ --header 'Content-Type: application/json' \ --header 'Authorization: Bearer <TOKEN>' \ --data '{ "domain_names": [ "<YOUR_DOMAIN_HERE>" ], "resource_id": "<YOUR_APP_GATEWAY_RESOURCE_ID_HERE>", "group_id": "<GROUP_ID>" }' - 既存のプライベート エンドポイント規則のドメイン名を変更する必要がある場合は、次の PATCH 要求を使用します。
curl --location --request PATCH 'https://accounts.databricks.azure.cn/api/2.0/accounts/<ACCOUNT_ID>/network-connectivity-configs/<NCC_ID>/private-endpoint-rules/<PRIVATE_ENDPOINT_RULE_ID>?update_mask=domain_names' \ --header 'Content-Type: application/json' \ --header 'Authorization: Bearer <TOKEN>' \ --data '{ "domain_names": [ "<YOUR_DOMAIN_HERE>" ] }' - App Gatewayのプライベートエンドポイントルールを一覧、表示、削除するには、 ネットワーク接続構成APIに記載された標準的なネットワーク接続構成API操作を使用します。
サーバーレス コンピューティング プレーン リソースを再起動し、接続をテストする (中国Azure)
- 変更が反映されるまでさらに 5 分待ちます。
- NCC がアタッチされているワークスペースで、実行中のサーバーレス コンピューティング プレーン リソースを再起動します。 実行中のサーバーレス コンピューティング プレーン リソースがない場合は、今すぐ開始します。
- すべてのリソースが正常に起動することを確認します。
- データ ソースに対して少なくとも 1 つのクエリを実行し、サーバーレス SQL ウェアハウスがデータ ソースに到達できることを確認します。
次の手順 (中国Azure)
- プライベート エンドポイントルールを管理する: プライベート エンドポイントルールを更新、確認、削除します。 プライベート エンドポイント ルールを管理するを参照してください。
- サーバーレス ネットワーク セキュリティについて: サーバーレス コンピューティングのネットワーク セキュリティ オプションについて説明します。 「サーバーレス コンピューティング プレーン ネットワーク」を参照してください。