このスプリントでは、Azure Repos 向け GitHub Copilot Code Review が、すべての Azure DevOps のお客様に対してパブリック プレビューとして提供を開始します。 柔軟な有効化、カスタム命令、ブランチ ポリシーによる自動レビュー、マネージド DevOps プールのサポート、コストの可視性の向上など、AI を活用したフィードバックをプル要求に直接取り込みます。
詳細については、リリース ノートを参照してください。
General
GitHub Advanced Security for Azure DevOps
Azure Boards
Azure Repos
- GitHub Copilot コード レビュー (パブリック プレビュー)
- Azure DevOps Enterprise Live Migrations (パブリック プレビュー)
- マルチコミット プル要求の自動タイトル
Azure Pipelines
Wiki
General
リモート MCP サーバーの処理レート制限
ツールは、リモート MCP サーバー要求がサービス レート制限に近づいているタイミングを検出し、速度を低下または再試行するタイミングに関するガイダンスを受け取るようになりました。 これにより、使用率が高い期間中に失敗した要求と不要な再試行を減らすことができます。
要求がレート制限の場合、ツールの応答にAzure DevOpsからの使用可能な再試行ガイダンスが含まれるようになり、呼び出し元エージェントは要求を再試行する前に待機できます。
Azure DevOpsプラグインが GitHub Copilot アプリ で利用可能になりました
Azure DevOps プラグインが GitHub Copilot アプリで使用できるようになりました。 プラグインを使用すると、Azure DevOps作業項目と pull request を表示して開いたり、作業項目を編集したり、基本的な pull request 更新を行って、Copilot アプリから直接プル要求を完了したりできます。 [カスタマイズ] の下にあるエディターの選択からAzure DevOps プラグインをインストールし、サインインして、Azure DevOpsの組織とプロジェクトに接続して作業を開始します。
詳細については、 ブログ投稿のお知らせ を参照してください。
GitHub Advanced Security for Azure DevOps
マルウェア アラート (プライベート プレビュー)
Azure DevOpsの高度なセキュリティGitHub、リポジトリの依存関係とセキュリティの概要で、マルウェアの検出結果を個別のアラートの種類として表示できるようになりました。 セキュリティ チームは、既存の依存関係アラートと共に、これらの結果をフィルター処理、調査、無視、および再度開くことができます。

組織のアクセスを申請するには、Azure DevOps 向け GitHub Advanced Security のプライベート プレビュー申込フォームに入力してください。
セキュリティの概要メトリック (プライベート プレビュー)
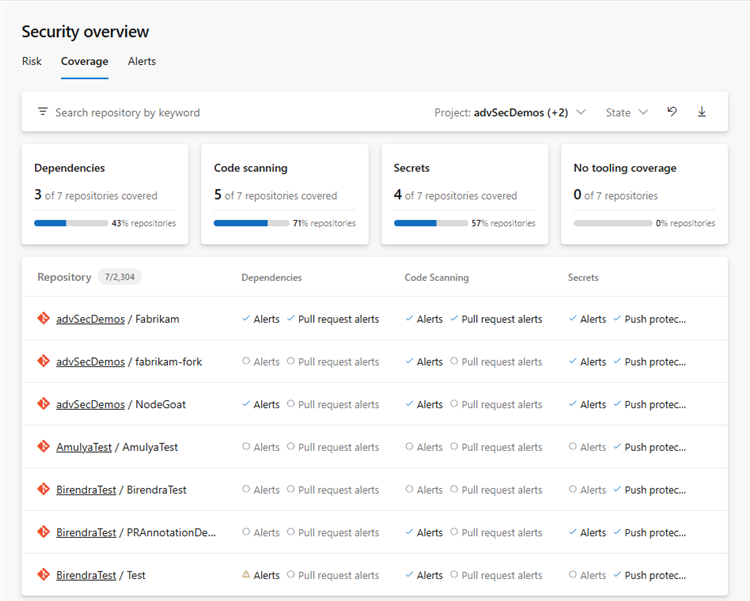
リスクと対象範囲のページには、セキュリティ チームが組織全体のアラートの公開とスキャン対象範囲を理解するのに役立つロールアップ メトリックが含まれるようになりました。 Teams では、プロジェクト、リポジトリ、ツールセット、重大度、期間、カバレッジの状態によってメトリックを調整できます。
リスク:

対象範囲:
組織のアクセスを申請するには、Azure DevOps 向け GitHub Advanced Security のプライベート プレビュー申込フォームに入力してください。
Autofix AI クレジット使用量に対するプロジェクトレベルの課金
Autofix AI クレジットの使用量は、個々の Azure DevOps プロジェクトに割り当てられるようになりました。 Azure Cost Managementでは、組織レベルの合計のみを表示するのではなく、自動修正の使用状況と関連するコストをプロジェクト別に分割できます。 これにより、組織全体で自動修正の消費量を理解し、割り当てるのが簡単になります。
Azure Boards
作業項目の通知メールのセキュリティが強化されました
コメントやその他の大きなテキスト フィールドのクリック可能なリンクを無効にすることで、Azure DevOps通知メールのセキュリティが強化されました。
リンクは引き続きメールに含まれますが、クリックできなくなります。 リンクをフォローするには、まずAzure DevOpsで作業項目を開き、そこからリンクにアクセスします。 この変更は、フィッシングやその他の悪意のあるリンクが通知メールから直接開かれるリスクを軽減するのに役立ちます。
Azure Repos
GitHub Copilot コード レビュー (パブリック プレビュー)
GitHub Copilot Azure Repos のコード レビューはパブリック プレビュー段階になり、すべてのAzure DevOpsのお客様が利用できるようになりました。早期アクセスのサインアップは必要ありません。 Copilotコード レビューは、AI を利用したフィードバックをプル要求ワークフローに直接取り込み、チームが問題を特定し、コーディング標準をより一貫して適用するのに役立ちます。

作業を開始する前に、Copilot Code Review の仕組み、有効にする方法、利用方法や請求に関して想定される内容の詳細は、公式ドキュメントを参照してください。
パブリック プレビューでは、Technical Preview からのフィードバックに基づいて、いくつかの機能強化も導入されています。
- 柔軟な有効化: 組織、プロジェクト、または個々のリポジトリ レベルでCopilotコード レビューを有効にします。
- マネージド DevOps プールのサポート: Microsoftホストされるエージェントではなく、構成された Managed DevOps プールを使用してレビューを実行します。
- カスタム手順: レビュー時に考慮するCopilotの組織、プロジェクト、リポジトリ、またはパス固有のコーディング標準を定義します。
- 自動レビュー: ブランチ ポリシーを使用して、下書きプル要求を含む新しいプル要求を自動的に確認します。
- コストの可視性の向上: Azure Cost Management タグと予算アラートを使用して、Azure DevOps プロジェクトによるCopilotコード レビューのコストを追跡します。
- 近日公開予定: エラー ログと構成可能な Lite と バランスの取れた レビュー レベルを確認します。
Azure DevOps Enterprise Live Migrations (パブリック プレビュー)
Azure DevOps Enterprise Live Migrations はパブリック プレビュー段階になりました。 Enterprise Live Migrations を使用すると、組織は、継続的な同期と制御されたカットオーバー プロセスによって開発者の中断を最小限に抑えながら、データ所在地を使用してリポジトリをAzure DevOpsから GitHub Enterprise Cloud に移動できます。 リポジトリ履歴、ブランチ、タグ、プル要求メタデータ、ブランチ ポリシーの移行をサポートしながら、チームが移行中にAzure PipelinesとAzure Boardsを引き続き使用できるようにします。 Enterprise Live Migrations の詳細を確認します。

複数コミットのプル リクエストの自動生成タイトル
複数のコミットを持つプル要求を作成するときに、ソース ブランチ名を使用して pull request タイトルが自動的に設定されるようになりました。 これにより、タイトルを空のままにするのではなく、便利な既定値が提供されます。
既存の [コミット メッセージの追加] オプションは、pull request の説明にコミット メッセージを追加するために引き続き使用できます。
Azure Pipelines
サポートされていない Node.js ランナーなしでパイプライン タスクをテストする
Node.js 6、10、16 はサポートを終了し、2026 年 11 月 24 日に Azure Pipelines エージェントからの削除が予定されています。 削除する前に、これらのランナーに依存するパイプラインを特定できるようになりました。
[組織の設定]>Pipelines>Settings の [タスクの制限] で、[パイプライン タスクのサポート外 Node.js バージョンを制限する] を有効にします。 有効にすると、Node.js 6、10、または 16 を対象とするタスクは、使用可能な新しい Node.js ランナーで実行されます。 パイプライン ログには、影響を受けるタスクに関する警告が表示されるので、それらをテストして更新できます。
Important
サポートされていない Node.js ランナー用に作成されたタスクは、新しいランナーで失敗したり、予期せず動作したりする可能性があります。 サポートされていないランナーが削除される前に、サポートされている Node.js バージョンを使用するようにカスタム タスクを更新します。
詳細については、「 パイプライン タスクでサポート Node.js バージョンを制限する」を参照してください。
Linux コンテナー ジョブに対して Docker ソケットが既定でマップされなくなりました
Azure Pipelines エージェント バージョン 5.279.0 以降では、最小限の特権の原則に従ってセキュリティを向上させるために、Linux エージェントで実行されているコンテナー ジョブに対して mapDockerSocket の既定値がfalseされます。 この変更後、Linux エージェントでは、ホスト Docker ソケット (/var/run/docker.sock) は既定ではジョブ コンテナーにマウントされません。
Note
コンテナー ジョブでホスト デーモンに対して Docker コマンドを実行する場合 (Docker-in-container) は、コンテナー リソースで true を mapDockerSocket に設定して明示的にオプトインしてください。そうしないと、パイプラインは失敗します。
ホスト Docker ソケットを使用するには、コンテナー リソースに mapDockerSocket: true を設定して明示的にオプトインします。
resources:
	containers:
	- container: my_container
		image: ubuntu:22.04
		mapDockerSocket: true
コンテナー内 Docker の動作を使用しないコンテナー ジョブでは、アクションは必要ありません。 詳細については、「 Docker ソケットマッピング」を参照してください。
Wiki
ページ タイトルによる Wiki 検索の高速化
タイトルによる Wiki ページの検索が高速化され、応答性が向上しました。特に、Wiki が大きいプロジェクトの場合です。
この改善により、Wiki を初めて検索する時間が短縮され、ページ ツリー、ページ移動ダイアログ、リンク オートコンプリートなど、Wiki エクスペリエンス全体でのページ フィルター処理が高速化されます。
Azure DevOpsページ タイトル検索に必要な情報を Wiki データベースから直接取得し、完全な Git ツリーをダウンロードして処理する必要がなくなります。 最適化された検索データが使用できない場合、Azure DevOpsは既存の検索方法を自動的に使用します。
次のステップ
Note
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。 Azure DevOpsに移動して見てみましょう。
フィードバックの提供方法
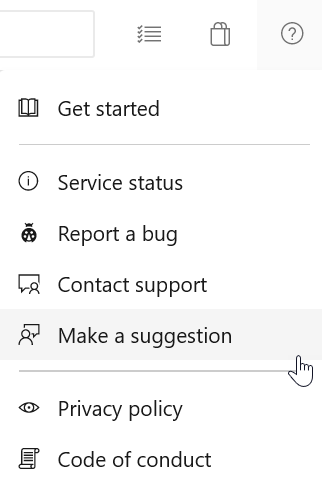
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
Stack Overflow のコミュニティからアドバイスや質問に回答してもらうこともできます。