このスプリントでは、Copilot Autofix によって自律エージェント機能とリポジトリ コンテキストが追加されます。 また、依存関係アラートの優先順位付けに役立つ EPSS データ、Copilot のコード レビューの作業レベルを構成可能にする機能、より信頼性の高いプル リクエストの状態チェック、マルチターゲット フレームワークのコード カバレッジも導入されています。
詳細については、リリース ノートを参照してください。
GitHub Advanced Security for Azure DevOps
Azure Repos
Azure Test Plans
GitHub Advanced Security for Azure DevOps
Copilot Autofix でエージェント型基盤とリポジトリ コンテキストを使用するようになりました
Copilot GitHub Advanced Security for Azure DevOps の自動修正では、CodeQL およびサード パーティ製のスキャン ツールからのコード スキャン アラートの修正プログラムの生成がサポートされるようになりました。
自動修正はエージェント型基盤上でも実行されるようになりました。 Agentic Autofix では、提案を返す前に、提案された変更を確認して調整できます。 リポジトリ内のサポートされている .github または .agents の場所で定義されているカスタム命令とスキルを使用できます。 このコンテキストは、提案された変更がチームのコーディング標準、アーキテクチャ、修復パターンに従うのに役立ちます。
自動修正エクスペリエンスは同じままです。 コード スキャン アラートを開き、[ 修正の生成] を選択し、プル リクエストを作成する前に説明と提案された相違を確認します。 詳細については、「Copilot自動修正を使用したコード スキャン アラートの修正」を参照してください。
自動修正は限られたパブリック プレビューのままであり、現時点では追加の参加者を受け入れていません。 パブリック プレビューが開始されたら、詳細をお知らせします。
EPSS データを使用して依存関係アラートに優先順位を付ける
依存関係スキャン アラートで、Exploit Prediction Scoring System (EPSS) パーセンタイル データがアラートの詳細に表示されるようになりました。 EPSS は、脆弱性が実環境で悪用される可能性を推定し、重大度と併せて修復の優先順位付けを行うための判断材料を提供します。
また、[ アラート ] ページを EPSS パーセンタイルでフィルター処理して、悪用の可能性が高い脆弱性に焦点を当てることもできます。 詳細については、「依存関係スキャンアラート」を参照してください。
Azure Repos
Copilot コードレビューの作業レベルの設定 (パブリック プレビュー)
Azure Repos で GitHub Copilot Code Review を使用する場合は、コード レビューの作業量レベルを選択できるようになりました。
作業量レベルは、Copilot がプル リクエストの確認に費やす時間を制御します。 これにより、レビューをより詳細に制御でき、詳細なコード レビューを必要としない pull request のコストを削減できます。
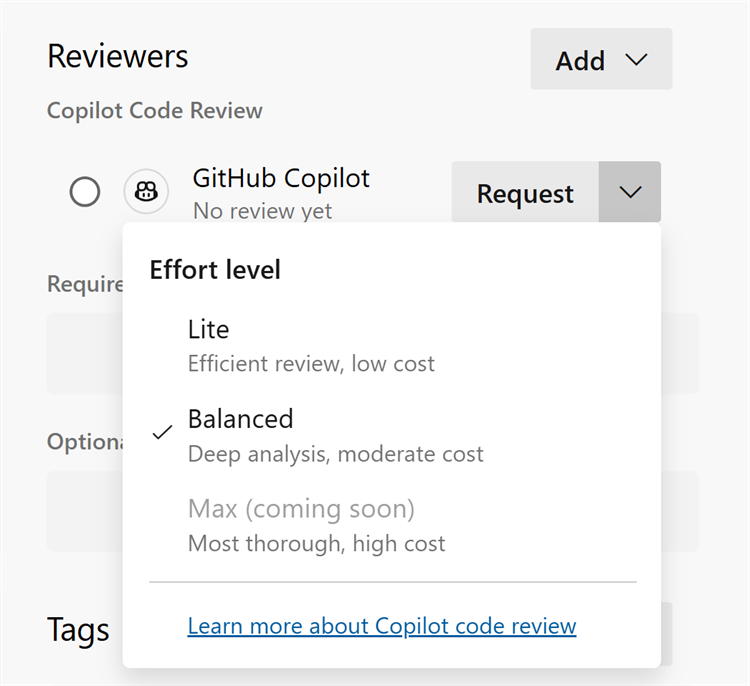
プロジェクトまたはリポジトリ レベルで、既定の労力レベルを Lite または Balanced として構成することもできます。 Project管理者は、project内のすべてのリポジトリで既定値を設定できますが、必要に応じて個々のリポジトリに独自の既定値を設定できます。
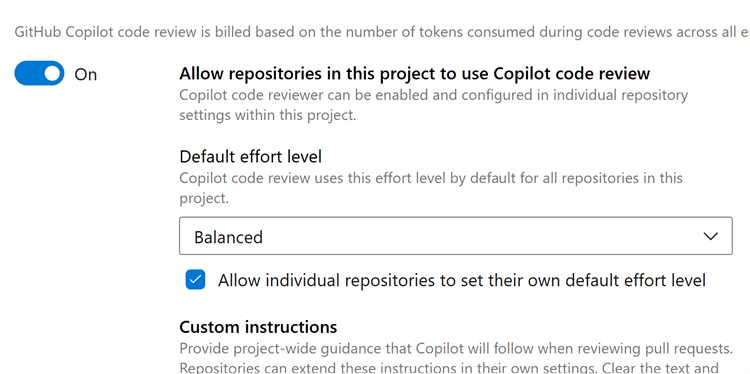
これにより、チームはニーズに基づいて適切なレベルのレビューを柔軟に選択できます。
GitHub Copilot Code Review for Azure Reposをまだ使用していない場合は、パブリック プレビューのお知らせで、この機能の詳細と使い始める方法を確認してください。
pull request 状態チェックの信頼性の向上
Web エクスペリエンスでも REST API を使用して取得する場合も、プル要求の状態チェックの読み込みに失敗する可能性があるまれな問題を修正しました。 この問題が発生すると、プル要求の状態を読み取る要求がエラーを返す可能性があります。これにより、pull request の完了がブロックされ、状態チェックに依存する自動化または統合が中断される可能性があります。
この更新プログラムでは、pull request 状態が再び確実に読み込まれるので、チェックとブランチ ポリシーが正しく評価され、完了が期待どおりに動作し、API を介して状態を読み取るツールでエラーが発生しなくなりました。 アクションは必要ありません。影響を受けるプルリクエストは自動的に回復します。
Azure Test Plans
コードカバレッジは、マルチターゲットフレームワークプロジェクトをサポートします
Azure DevOpsコード カバレッジでは、マルチターゲット フレームワーク (マルチ TFM) .NET プロジェクトがサポートされるようになりました。 このサービスでは、対象となるフレームワークごとに個別にカバレッジの結果が保持およびレポートされるため、カバレッジの比較、新しい.NET バージョンへの移行の検証、マルチターゲット アプリケーション間での正確なテスト分析情報の維持が容易になります。
この機能強化により、より信頼性の高いカバレッジ レポート機能が提供され、アプリケーションの最新化作業全体を通じてテスト品質の可視性が向上します。
次のステップ
Note
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。 Azure DevOpsに移動して見てみましょう。
フィードバックの提供方法
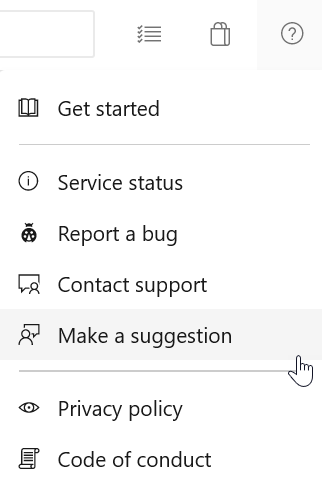
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
また、 Stack Overflow のコミュニティからアドバイスを受けたり、質問に回答してもらったりすることもできます。