Azure DevOps は、Microsoft Copilot Cowork で利用できるようになりました。これにより、作業項目、プル リクエスト、テスト計画、パイプラインなどを Copilot のエクスペリエンスに取り込めるようになりました。 さらに、Agentic Autofix は現在パブリック プレビューです。Copilot コーディング エージェントを使用して修正案をプル リクエストとして作成することで、開発者が依存関係やコード スキャンに関するアラートに対処できるよう支援します。
詳細については、リリース ノートを参照してください。
全般
GitHub Advanced Security for Azure DevOps
- Agentic Autofix がパブリック プレビューで提供開始
- REST API を使用してセキュリティアラートを一括で解除する
- macOS 27、Xcode 27、Swift 6.4 の CodeQL の変更
- セキュリティの概要メトリックは一般公開されています
- 高度なSecurity API呼び出しのパイプライン アクセス要件
Azure Boards
Azure Repos
全般
Azure DevOps が Microsoft Copilot Cowork で使用できるようになりました
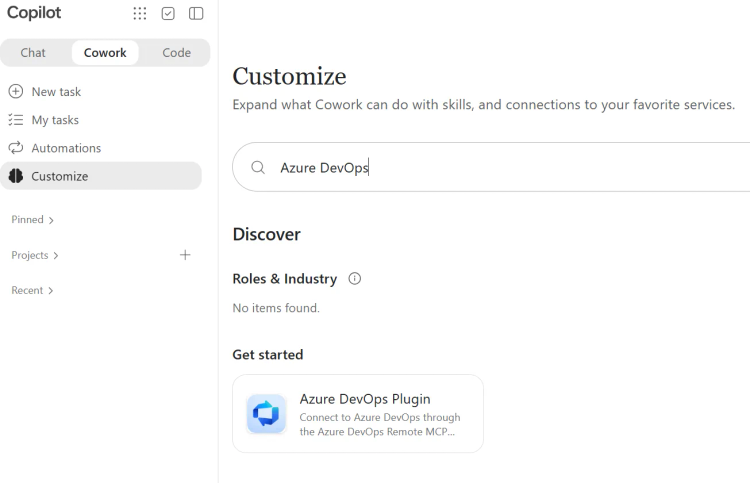
Azure DevOps プラグインは Microsoft Copilot Cowork で使用できるようになりました。これにより、Copilotから直接Azure DevOps プロジェクトを操作できます。 アプリケーションを切り替えることなく、作業項目、プル リクエスト、テスト 計画、パイプラインなどへのアクセスが可能です。 プラグインには、バックログの確認、バグのトリアージ、機能要求の構造化作業項目への変換に役立つ組み込みのスキルも含まれています。
他のMicrosoft 365コンテンツと共にAzure DevOpsを使用することもできます。 たとえば、Cowork では、要件ドキュメントを関連する作業項目を含む機能に変換したり、会議のメモを使用して既存の作業項目にコメントを追加したりできます。
作業を開始するには、Copilot Cowork で [カスタマイズ] を開き、Azure DevOps プラグインをインストールして、Azure DevOps組織に接続します。
Note
可用性は、組織が Copilot Cowork にアクセスできるかどうかによって異なります。
GitHub Advanced Security for Azure DevOps
Agentic Autofix が現在パブリック プレビュー中
GitHub advanced Security for Azure DevOps の Agentic Autofix がパブリック プレビューに入り、依存関係スキャンの脆弱性とコード スキャンアラートの両方がサポートされるようになりました。 有効化後、アラートで [修正を生成] を選択します。 Copilotコーディング エージェントは、リポジトリ コンテキストを使用してプル要求の修正を下書きし、マージ前に変更を簡単に確認および検証できるようにします。
詳しくは、コード セキュリティ アラートの Copilot Autofixを参照してください。
REST API を使用してセキュリティ アラートをバッチで無視する
1 つの REST API 要求で最大 100 個の GitHub Advanced Security for Azure DevOps アラートを無視できるようになりました。これにより、アラートトリアージを自動化するために必要な呼び出しの数を減らすことができます。 各要求は、1 つのリポジトリとアラートの種類を対象としており、各アラートの無視理由とオプションのコメントが含まれます。
要求の詳細については、 アラート バッチ - 更新 API のドキュメントを参照してください。
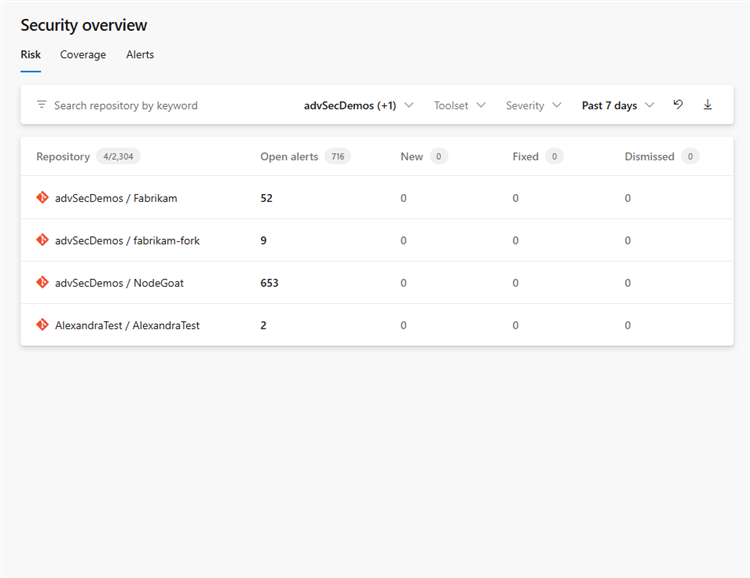
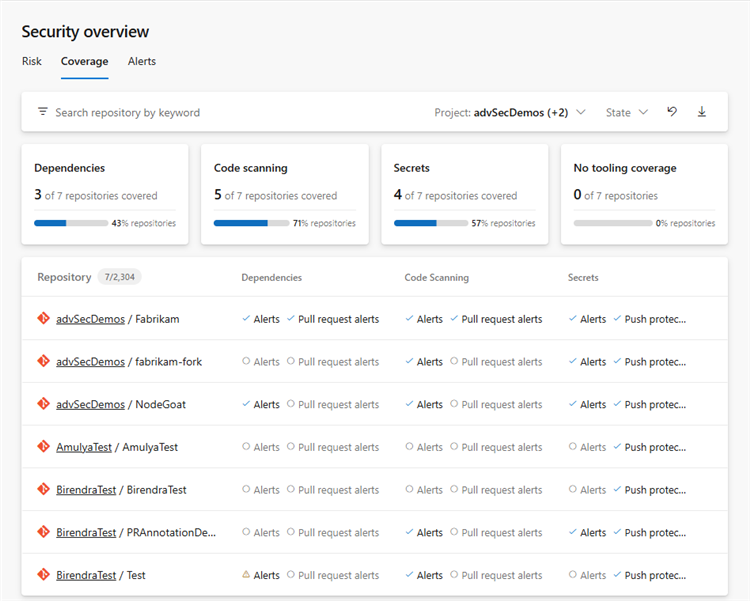
セキュリティの概要メトリックは一般提供されています
セキュリティの概要のリスクと対象範囲のページに、アラートの公開とスキャンの対象範囲に関する組織全体のロールアップ メトリックが表示されるようになりました。 フィルターを適用して結果を絞り込み、セキュリティ体制を理解します。
リスク:
対象範囲:
Advanced Security API 呼び出しのパイプライン アクセス要件
高度なセキュリティ データをクエリするAzure Pipelinesは、ジョブがクエリするすべてのリポジトリを参照していない場合、アクセス許可エラーまたは不完全な結果を返す可能性があります。 YAML では、 checkout ステップを使用してジョブ内の必要な各リポジトリを参照するか、スクリプト専用の uses.repositories エントリを使用します。
checkoutを使用してリポジトリを参照するには:
jobs:
- job: SecurityScan
  steps:
  - checkout: self
  - checkout: git://FabrikamProject/FabrikamTools
  - script: echo "Run your Advanced Security API call here"
または、チェックアウトせずに参照するには:
resources:
  repositories:
  - repository: FabrikamTools
    type: git
    name: FabrikamProject/FabrikamTools

jobs:
- job: SecurityScan
  uses:
    repositories:
    - FabrikamTools
  steps:
  - script: echo "Run your Advanced Security API call here"
リポジトリ アクセスの詳細については、「YAML パイプラインでリポジトリへのアクセスを保護する」を参照してください。
macOS 27、Xcode 27、Swift 6.4 の CodeQL の変更
CodeQL では、Xcode 27 を使用した C/C++、C#、Go、Java、Kotlin、または Swift でトレース抽出を実行できません。トレース抽出は、macOS 27 でも利用できない場合があります。 Swift 6.4 は、すべてのプラットフォームでサポートされていません。 スキャンを実行し続けるために、ワークフローを macOS 26 以前と Xcode 26 以前にピン留めします。 C/C++、C#、およびJavaの場合、ビルド トレースを回避するビルド モードはありません。 Intel ベースの Mac のサポートは、2026 年 12 月中旬に非推奨となる予定です。
Azure Boards
領域と反復パスの変更に関する監査イベントの改善
Azure Boards では、監査ログにエリア パスとイテレーション パスの変更を記録する方法が改善されました。
- 監査イベントは、変更が成功した場合にのみ記録されます。 以前は、Area パスまたは Iteration パスの名前変更または移動に失敗しても、監査イベントが生成される可能性がありました。 今後は、変更が正常に行われた場合にのみイベントが記録されます。
- 各監査イベントの詳細。 監査イベントには、変更の前後にノードの名前、ID、識別子が含まれるようになり、変更内容とノードの移動場所を簡単に確認できるようになりました。
Azure Repos
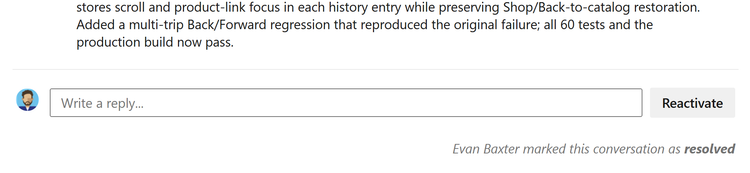
pull request コメントを解決または再アクティブ化したユーザーを確認する
Pull request コメントに、コメントを最後に解決または再アクティブ化したユーザーを示すラベルが表示され、変更の追跡やディスカッションのフォローアップが容易になりました。
名前で pull request コメントをフィルター処理する
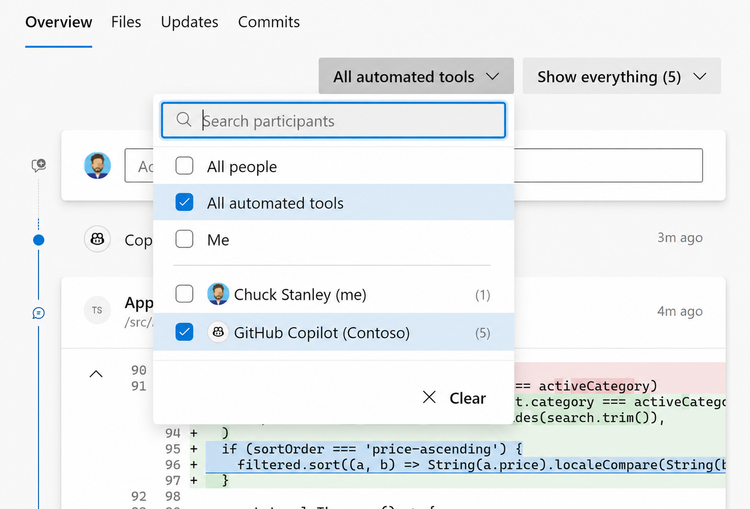
GitHub Copilot コード レビューなどの自動化されたツールを含め、参加者による pull request コメントをフィルター処理できるようになりました。 この機能を使用すると、特定の校閲者からのコメントを表示したり、自動ツールからコメントを非表示にしたりすることで、重要なフィードバックに集中しやすくなります。
次のステップ
Note
これらの機能は、今後 2 ~ 3 週間にわたってロールアウトされます。
Azure DevOpsに移動して見てみましょう。
フィードバックの提供方法
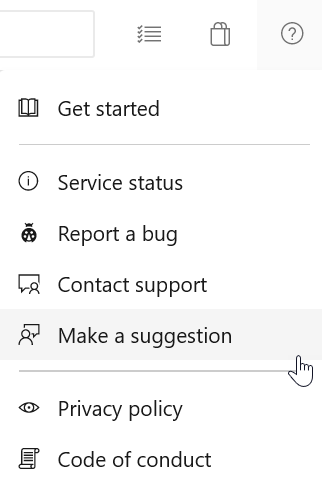
これらの機能についてご意見をお聞かせください。 ヘルプ メニューを使用して、問題を報告したり、提案を提供したりします。
また、 Stack Overflow のコミュニティからアドバイスを受けたり、質問に回答してもらったりすることもできます。