Note
インシデントケースは、Microsoft Defenderポータルでのインシデント管理に推奨される経験です。 レガシーインシデント体験は引き続き利用可能です。 この記事では、インシデントケースとレガシーインシデント体験の両方に適用されるインシデント対応のワークフローガイダンスを提供します。
Microsoft Defenderポータルでは、セキュリティインシデントに関連するアラートや調査コンテキストを統合し、セキュリティ運用チームが潜在的な攻撃を理解し、管理し、対応できるようにします。
この記事では、インシデントのトリアージ、調査、封じ込め、解決、レビューのためのワークフローガイダンスを提供します。 また、対応活動をレスポンダーの経験レベルやセキュリティチームの役割にマッピングします。
Microsoft Defender ポータルでのインシデント対応ワークフローの例
Microsoft Defender ポータルでインシデントに対応するためのワークフローの例を次に示します。
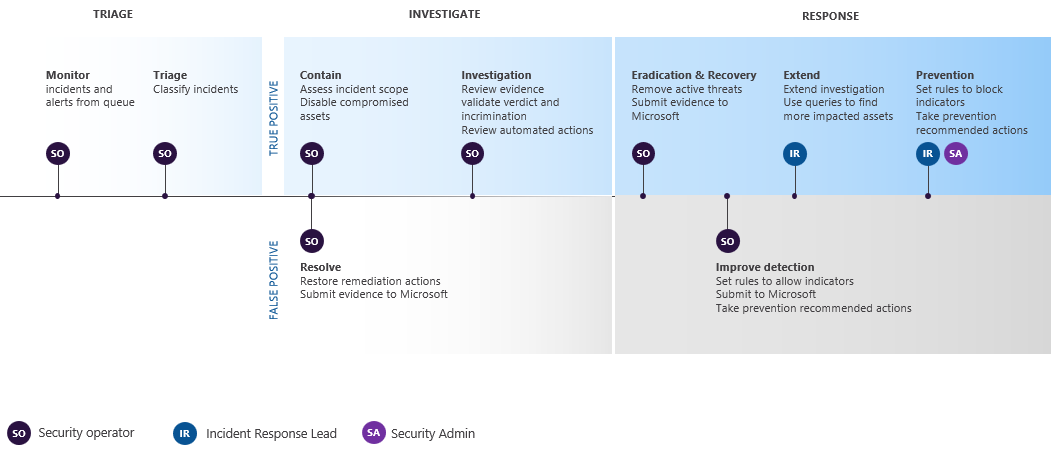
継続的に、最優先度の高いインシデントを特定し、分析と解決に備え、対応準備を整えましょう。
自動化ルールを使って、生成されたインシデントを自動的にトリアージ、管理、または対応できます。
独自のプロセスに対して、次のインシデント対応ワークフローのステージとアクションを検討します。
| 段階 | アクション |
|---|---|
| トリアージし、インシデントの優先順位をつけましょう。 | インシデントの重大度、優先度、影響を受けた資産、関連アラート、利用可能なコンテキストを確認してください。 即時の対応、エスカレーション、または継続的な監視が必要なインシデントを特定しましょう。 詳細については、Microsoft Defenderポータルの「インシデントケースの優先順位付け」をご覧ください。 |
| 事件を調査し分析してください。 | 攻撃のストーリー、アラート、影響を受けた資産、証拠、自動調査、関連活動を確認し、範囲、影響、推奨される対応策を理解しましょう。 詳細については、Microsoft Defenderポータルの「インシデントケースを調査する」をご覧ください。 |
| 脅威を封じ込めて根絶する。 | 追加の影響を減らし、脅威を取り除くための対応行動を講じましょう。 例えば、侵害されたユーザーを無効化したり、影響を受けたデバイスを隔離したり、悪意のあるIPアドレスをブロックしたり、修復措置を承認したりします。 詳細については、「Microsoft Defender XDRでの自動調査と対応」を参照してください。 |
| 影響を受けた資源を回収しましょう。 | 影響を受けたユーザー、デバイス、ワークロード、その他のテナントリソースを信頼できる状態に復元します。 脅威がもはや有効でないことを確認しましょう。 |
| 事件を解決するか、閉鎖するか。 | 結果、分類、決定、対応行動、解決の詳細を記録してください。 必要なタスクや引き継ぎが完了していることを確認してください。 詳細については、Microsoft Defenderポータルの「インシデントケース管理」をご覧ください。 |
| プロセスを見直し、改善しましょう。 | 何が起こったのか、どのような対応が取られたのか、何が改善できるのかを振り返りましょう。 ワークフロー、プレイブック、ポリシー、自動化ルール、検出機能、セキュリティ設定を必要に応じて更新してください。 詳細については、 インシデント対応プレイブックをご覧ください。 |
Microsoft製品全体のインシデント対応に関する詳細は、インシデント対応の概要をご覧ください。
初期インシデント管理タスクを計画する
以下のガイダンスを用いて、チームの経験レベルやセキュリティ運用の役割に基づいて初期のインシデント管理タスクを計画してください。
レスポンダーエクスペリエンスレベルを評価する
セキュリティ分析とインシデント対応には、次のエクスペリエンス レベルのガイダンスを使用します。
| Level | Guidance |
|---|---|
| を新しい にする | まずはガイド付きワークフローとインシデントの優先順位付けから始めましょう。 どのインシデントに対応が必要かを確認し、責任を割り当て、行動を記録し、調査経験を活かしてアラート、資産、証拠、推奨される対応行動を理解しましょう。 |
| 上級者 | フィルター、インシデントコンテキスト、調査詳細、自動化結果、関連する脅威インテリジェンスを用いて対応の優先順位をつけましょう。 インシデント作業の管理、影響を受けた機関の調査、封じ込めおよび修復の実施、成果の記録。 |
| 詳細設定 | 高度なハンティング、脅威分析、インシデント対応プレイブック、自動化を活用して、複雑なインシデントを調査し、関連活動を特定し、検知を改善し、対応プロセスを洗練させましょう。 |
セキュリティ チーム ロール別にタスクを定義する
セキュリティ チームには、次のロールベースのガイダンスを使用します。
| Role | Guidance |
|---|---|
| インシデント レスポンダー (階層 1) | インシデントのトリアージ、優先項目の特定、所有権の割り当て、状況と深刻度の更新、タグやコメントの追加、標準対応手順の遵守、必要に応じてエスカレーションを行います。 |
| セキュリティ調査員またはアナリスト (階層 2) | インシデントの調査、アラートや証拠の確認、影響を受けた資産の分析、自動調査結果の検証、封じ込めや修復措置の実施、調査結果の文書化。 |
| 高度なセキュリティ アナリストまたは脅威ハンター (階層 3) | 複雑または影響の大きいインシデントを調査し、高度なハンティングや脅威分析を活用し、関連活動を特定し、検知を改善し、インシデント対応のプレイブックを更新します。 |
| SOC マネージャー | 対応ワークフロー、所有モデル、エスカレーション経路、サービスレベル期待、インシデント後のレビュープロセスを定義します。 インシデントの傾向を見直し、運用準備態勢を向上させましょう。 |