機密性の高いドキュメントを処理する組織では、多くの場合、自動化、セキュリティ、コンプライアンス、ネットワーク分離のバランスを取る必要があります。 この参照アーキテクチャでは、プライベート ネットワーク接続でMicrosoft Power Platform、Azureドキュメント インテリジェンス、Azure サービスを使用して、機密データを保護しながらドキュメントの取り込み、処理、検証、ストレージを自動化する方法を示します。
Tip
この記事では、Power Platform、Azure ドキュメント インテリジェンス、および Power Platform 仮想ネットワーク (VNet) のサポートを使用して、セキュリティで保護されたインテリジェントなドキュメント処理ソリューションを設計する方法を示す、シナリオの例と一般化されたアーキテクチャの例を示します。 アーキテクチャの例は、さまざまなシナリオや業界に合わせて変更できます。
アーキテクチャ ダイアグラム
Workflow
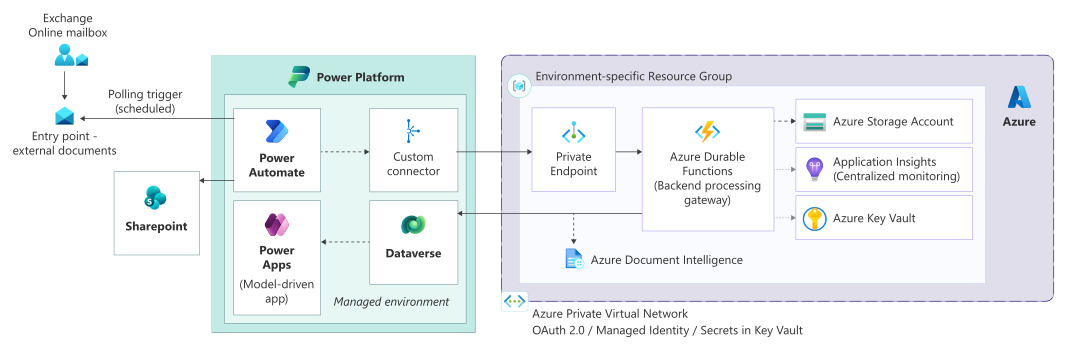
このワークフローでは、プライベート ネットワーク分離を使用する Power Platform および Azure サービスが、ドキュメントの安全な取り込み、処理、検証、保持を行う方法について説明します。
セキュリティで保護されたドキュメント インジェスト: 専用のExchange Online メールボックスを介してドキュメントを受信します。 スケジュールされた Power Automate フローでは、ポーリング パターンを使用してドキュメントを取得し、管理された信頼性の高い取り込みを実現します。
オーケストレーションとコンテキストの作成: Power Automateメタデータと添付ファイルを抽出し、処理不可能な成果物をフィルター処理し、処理ライフサイクル全体で使用される関連付けコンテキストを確立します。
プライベート ネットワークの実行: フローは、Power Platform の VNet サポートを使用するマネージド環境内で実行され、プライベート エンドポイントを介してAzure サービスへのプライベート アクセスが可能になります。
Azure Functions経由のバックエンド処理: Power Automateは、OAuth 2.0 クライアント資格情報を使用するカスタム コネクタを介してセキュリティで保護されたAzure関数を呼び出します。 この関数は、すべてのバックエンド処理のゲートウェイとして機能します。
インテリジェントなドキュメント処理: ドキュメントの分類とデータ抽出Azureドキュメント インテリジェンスを使用します。 実行時間の長い操作を非同期的に処理します。
検証とケースの作成: 抽出されたデータを Dataverse で検証して保持し、ビジネス レコードとケースを作成または更新します。
セキュリティで保護されたドキュメント ストレージ: Microsoft Entra ID セキュリティ グループを使用してアクセスを制御して、SharePoint Online に元のドキュメントと成果物を格納します。
ダウンストリーム統合: Azure Blob Storageおよびオンプレミス システムを介した安全なファイル交換など、必要に応じて追加の自動化と統合をトリガーします。
回復性と監視: Durable Azure Functionsは、ログ記録と監査を一元化して、実行時間の長いプロセス、再試行、エラー処理を管理します。
Components
セキュリティで保護されたドキュメント処理アーキテクチャを構成するコンポーネントを次に示します。
プラットフォームと ID
Microsoft Entra ID: ユーザーとアプリケーションの一元化された ID、認証、条件付きアクセスを提供します。 Power Platform とのネイティブ統合により、セキュリティで保護されたユーザー アクセス、サービス プリンシパル認証、組織のセキュリティ ポリシーの適用が可能になります。
Ingestion
Exchange Online メールボックス: 外部の申請に対してセキュリティで保護された監査可能な境界を提供します。 専用メールボックスは、受信ドキュメントと要求の制御されたインジェスト エンドポイントとして機能します。
Power Automate (ポーリング パターン): スケジュールされた Power Automate フローは、ポーリング方式を用いて Exchange メールボックスを監視し、信頼性の高い処理、スロットリング制御、および予測可能な実行を確保します。 この方法では、リアルタイム トリガーからのイベント ストームを回避できます。
Orchestration
Power Automate: プライマリ オーケストレーション レイヤーとして機能し、ドキュメント インジェスト、メタデータ抽出、検証ロジック、ダウンストリーム統合、および例外処理を調整しながら、コンピューティング集中型の操作をバックエンド サービスに委任します。
カスタム コネクタ: Power Automateとバックエンド サービスの間にセキュリティで保護された抽象化レイヤーを提供します。 認証では OAuth 2.0 クライアント資格情報が使用され、API への制御された環境分離アクセスが保証されます。
処理中
Azure Functions: セキュリティで保護された API ゲートウェイと統合レイヤーとして機能するバックエンド処理とオーケストレーション ロジックを実装します。 Azure Functions は、検証、ルーティング、再試行、長時間実行される操作、ダウンストリーム サービスとのやり取りを処理します。
Azure ドキュメント インテリジェンス: 事前構築済みモデルとカスタム モデルを使用して、インテリジェントなドキュメント分類とデータ抽出を有効にします。 処理は、スケーラビリティと実行時間の長いワークロードをサポートするために、バックエンド サービスから非同期的に呼び出されます。
データとストレージ
Microsoft Dataverse: ケース、メタデータ、処理結果など、構造化されたビジネス データの中央データ プラットフォームとして機能します。 Dataverse は、組み込みのセキュリティ、監査、ロールベースのアクセス制御を提供します。
SharePoint Online: ドキュメントを安全に格納し、関連付けられている Dataverse レコードとのリンクを維持します。 SharePointは、ドキュメント成果物のバージョン管理、保持、およびきめ細かなアクセス制御を提供します。
Azure Blob Storage: ダウンストリーム システムやオンプレミス システムとの対話など、セキュリティで保護されたファイル交換と統合のシナリオをサポートします。 アクセスは、プライベート エンドポイントとサービス プリンシパル認証を使用して制限されます。
セキュリティとネットワーク
Power Platform の Azure Virtual Network (VNet) のサポート: Power Automate フローで、Azure Virtual Network内の委任されたサブネット内でサポートされているコネクタを実行し、Azure サービスへのプライベート接続を可能にします。
Azureプライベート エンドポイント: Azure Functions、ストレージ、AI サービスなどのAzure サービスにプライベート IP アドレス経由でのみアクセスできることを確認し、パブリック公開を排除します。
Azure Key Vault: アプリケーションとオートメーション コンポーネントで使用されるシークレット、証明書、キーの一元的で安全なストレージを提供します。 シークレットは、マネージド ID またはサービス プリンシパルを使用して実行時に挿入されます。
ALM とガバナンス
Azure DevOps パイプライン: YAML パイプラインを使用して、複数の環境にわたるソリューションのビルド、検証、デプロイを自動化します。 Power Platform アプリケーション ライフサイクル管理 (ALM) のベスト プラクティスに沿った、制御された昇格、環境の分離、および反復可能なデプロイをサポートします。
ユーザー エクスペリエンス
Power Apps モデル駆動型アプリ: ケースの管理、ドキュメントの確認、ビジネス データの操作を行う、セキュリティで保護されたロール対応ユーザー インターフェイスを提供します。 モデル駆動型アプリでは、Dataverse のセキュリティと監査の制御が自動的に考慮されます。
シナリオの詳細
このアーキテクチャにより、Power Platform と Azure サービスを使用して、機密性の高い財務およびポリシー関連のドキュメントの安全でスケーラブルな自動処理が可能になります。
規制対象の業界の組織は、多くの場合、外部パートナーや顧客からの電子メール ベースのドキュメントの取り込みを利用しています。 これらの組織は、データ セキュリティ、ネットワークの分離、監査可能性、コンプライアンスに関する厳しい要件を満たしながら、これらのドキュメントを確実に処理する必要があります。 手動処理では、特にドキュメントの量が増えたときに、運用上のリスク、遅延、一貫性のない結果が生じます。
このアーキテクチャでは、オーケストレーション、インテリジェントなドキュメント処理、およびAzure Virtual Network内でホストされるセキュリティで保護されたバックエンド サービスPower Automate組み合わせた制御されたドキュメント インジェストと処理パイプラインを実装することで、これらの課題に対処します。 Azure サービスとの統合はすべてプライベート エンドポイントを介して実行されるため、機密データがパブリック インターネットに公開されることはありません。
ドキュメントの分類とデータ抽出Azureドキュメント インテリジェンスを使用します。 Azure Functionsを使用して、バックエンド処理を抽象化し、セキュリティ、検証、およびエラー処理を一元化します。 抽出されたデータを Dataverse で検証して保持することで、Power Platform アプリケーションを通じて構造化されたケース管理、ダウンストリームの自動化、レポートを実現できます。
このアプローチにより、手動での作業が削減され、処理の精度が向上し、セキュリティで保護されたドキュメント処理のための再利用可能なエンタープライズ パターンが確立されます。 将来の拡張性をサポートし、最小特権のセキュリティ原則に準拠し、Power Platform、Azure、ID サービス全体でエンドツーエンドの追跡可能性を提供します。
考慮事項
これらの考慮事項は、ワークロードの品質を向上させる一連の基本原則である Power Platform Well-Architected の柱を実行します。 詳細については、Microsoft Power Platform Well-Architected を参照してください。
Reliability
オーケストレーションと処理を切り離すことで、ダウンストリーム サービス (ドキュメント インテリジェンス、Azure Functions、外部システム) の一時的な障害によってインジェストが中断されないようにします。
ポーリング ベースの電子メール インジェスト により、見落とされたイベントを回避し、リアルタイム トリガーへの依存関係を減らします。
再試行、タイムアウト、およびエラー処理ポリシーは、制御された再処理をサポートするために、Azure FunctionsおよびPower Automate内で一元化されます。
非同期処理パターン (該当する場合は永続関数を含む) では、ワークフローをブロックすることなく、実行時間の長いドキュメント分析がサポートされます。
高可用性は、Power Automate、Dataverse、Azure Functions、Azure AI サービスなどのマネージド サービスによって提供されます。
セキュリティ
Microsoft Entra IDは、ユーザーとサービス プリンシパルの一元化された ID、認証、条件付きアクセスを提供します。
最小特権アクセスは、アプリの登録とスコープ付きアクセス許可を使用して、Power Automate フロー、カスタム コネクタ、Azure サービスに適用されます。
Power Platform の Virtual Network サポートにより、自動化がプライベート ネットワークの境界内で実行されることが保証されます。
プライベート エンドポイントは、Azure Functions、ストレージ アカウント、AI サービスの公開を防ぎます。
シークレットと資格情報は、Azure Key Vaultに安全に格納され、実行時に挿入されます。
Dataverse ロールベースのセキュリティと監査により、 きめ細かなアクセス制御と、データ アクセスと変更の完全な追跡可能性が提供されます。
オペレーショナル エクセレンス
オーケストレーション (Power Automate) と処理 (Azure Functions) の間で責任を明確に分離することで、メンテナンスとトラブルシューティングが簡単になります。
一元化されたバックエンド ゲートウェイ パターン により、コネクタのスプロールが回避され、一貫性のある検証、ログ記録、ポリシーの適用が保証されます。
Azure DevOps YAML パイプラインは、複数の環境にわたってソリューションのビルド、検証、デプロイを自動化し、反復可能なリリースと管理されたリリースをサポートします。
モデルのバージョンやエンドポイントなどの環境固有の構成は、環境変数を使用して管理され、手動による変更が減ります。
エンド ツー エンドの監視は、Power Platform の実行履歴、Azureログ記録、プラットフォームネイティブの監査機能を使用して有効になります。
パフォーマンス効率
ドキュメント分類、OCR (光学式文字認識)、検証ロジックなどの負荷の高いコンピューティング ワークロードは、Power Automate内で実行されるのではなく、Azure Functionsにオフロードされます。
非同期処理 により、スループットが向上し、フロー実行の制限に達するのを防ぐことができます。
ポーリングベースの取り込みは、予測可能な負荷パターンを実現し、トリガーの急増を回避します。
Dataverse は構造化されたビジネス データに使用されますが、ドキュメントはSharePointおよびBlob Storageに格納され、ストレージのコストとパフォーマンスを最適化します。
プライベート ネットワークにより、Power Platform と Azure サービス間の待機時間が短縮されます。
エクスペリエンスの最適化
Power Appsモデル駆動型アプリは、Dataverse のセキュリティを自動的に尊重する、セキュリティで保護されたロール対応のユーザー エクスペリエンスを提供します。
人間のループ内パスでは 、ユーザーが必要な場合にのみ介入できるようにすることで、コグニティブな負荷を軽減します。
ケースとドキュメントの関連付けを明確にすると、 運用チームの追跡性と使いやすさが向上します。
環境間で一貫した自動化動作により、信頼度が向上し、ユーザーの混乱が軽減されます。
責任ある AI
対象外。
このアーキテクチャでは、ドキュメントの分類と抽出にドキュメント インテリジェンスAzure使用され、生成 AI 機能は含まれません。
Contributors
Microsoft では、この記事を保持しています。 この記事を書いたのは、以下の寄稿者です。
主な執筆者:
- ミーナクシ グプタ 校長 技術者