秘密度ラベルを作成するときに、ラベルが適用されるコンテンツへのアクセスを制限できます。 たとえば、秘密度ラベルの暗号化設定を使用すると、次のようにコンテンツを保護できます。
- 組織内のユーザーのみが機密ドキュメントや電子メールを開けるようにする。
- 宣伝広告用のドキュメントや電子メールは、マーケティング部門のユーザーのみが編集および印刷できるようにして、その他の組織内のユーザーは閲覧のみできるようにする。
- 内部の再編成に関するニュースが含まれている電子メールは、ユーザーが転送や情報のコピーをできないようにする。
- ビジネス パートナーに送信する現行の価格リストは、指定した日付以降は開けないようにする。
- 会議出席依頼を開けることができるのは、機密プロジェクトを開始するための会議出席依頼を送信したユーザーのみであり、他のユーザーに転送することはできません。
文書、電子メール、または会議の招待状が暗号化されている場合、コンテンツへのアクセスが制限されるため、次の処理が行われます。
- 暗号化の解除は、ラベルの暗号化設定で許可されているユーザーのみが可能です。
- 暗号化は、ファイルの場所 (組織内外) を問わず、ファイル名が変更されていても維持されます。
- 保存中 (OneDrive アカウントなど) と転送中 (インターネットを行き来するメールなど) の両方で暗号化されています。
最後に、管理者は、暗号化に適用する秘密度ラベルを構成するときに、次のいずれかを選択できます。
- アクセス許可を割り当てます。これにより、どのユーザーがそのラベルのコンテンツにどのアクセス許可を取得するかを正確に決定します。
- ラベルをコンテンツに適用するときに、ユーザーがアクセス許可を割り当てることができます。 このようにして、組織内のユーザーに、共同作業を行って作業を完了するために必要な柔軟性を与えることができます。
暗号化設定は、Microsoft Purview ポータルで 秘密度ラベルを作成または編集 するときに使用できます。
注:
Outlook の秘密度ラベルは、Azure Rights Management サービスからの暗号化とアクセス許可ではなく、S/MIME 保護を適用できます。 詳細については、「Outlook で S/MIME 保護を適用するラベルを構成する」を参照してください。
暗号化のしくみを理解する
Outlook で S/MIME を使用していない限り、ドキュメント、電子メール、会議出席依頼に対する秘密度ラベルによって適用される暗号化はすべて、Microsoft Purview Information Protection の Azure Rights Management サービスを使用します。 この保護ソリューションでは、暗号化ポリシー、ID ポリシー、および認識ポリシーが使用されます。 詳細については、「Azure Rights Management 暗号化サービスの詳細」を参照してください。
暗号化ソリューションを使用すると、スーパー ユーザー機能により、認証されたユーザーとサービスが、組織のために暗号化されたデータの閲覧と検査を常に行えるようにできます。 必要に応じて、暗号化を削除または変更することができます。 詳細については、「検出サービスまたはデータリカバリのための Azure Rights Management スーパーユーザーの構成」を参照してください。
重要
秘密度ラベルを使用して Teams 会議のオーディオおよびビデオ ストリームに暗号化を適用することもできますが、この方法では別の暗号化方法が使用され、メール、会議の招待状、ドキュメントに使用される Azure Rights Management サービスが使用されません。 Teams 会議に使用される暗号化の詳細については、Teams セキュリティ ガイドの 「メディアの暗号化 」を参照してください。
重要な前提条件
暗号化を使用するには、構成作業をいくつか行う必要がある場合があります。 暗号化設定を構成する場合、これらの前提条件が満たされていることを検証するチェックはありません。
Azure Rights Management のライセンス認証
秘密度ラベルに Rights Management による暗号化を適用するには、テナントに対して Microsoft Purview Information Protection の Azure Rights Management サービスをアクティブ化する必要があります。 新しいテナントの場合はこれが既定の設定になっていますが、サービスを手動で有効にする必要がある場合があります。 詳細については、「Azure Rights Management サービスのアクティブ化」を参照してください。
ネットワーク エラーを確認
ファイアウォールなど、ネットワーク デバイスへ一部の変更を加える必要があることがあります。 詳しくは、 ファイアウォールとネットワーク インフラストラクチャを参照してください。
Microsoft Entra 構成を確認する
暗号化されたコンテンツへの承認されたアクセスを妨げる可能性のある一部の Microsoft Entra 構成があります。 たとえば、クロス テナント アクセス設定や条件付きアクセス ポリシーなどです。 詳細については、「暗号化されたコンテンツの Microsoft Entra 構成」を参照してください。
Azure Rights Management サービス用に Exchange を構成する
ユーザーが Outlook でラベルを適用してメールを暗号化する前に、Exchange を Azure Rights Management サービス用に構成する必要はありません。 ただし、Exchange が Azure Rights Management サービス用に構成されるまでは、Rights Management を使用した暗号化の完全な機能を利用することはできません。
たとえば、ユーザーは携帯電話または Outlook on the web で暗号化されたメールや暗号化された会議出席依頼を表示できません。また、暗号化されたメールは検索用にインデックスを作成できません。また、Rights Management 保護のために Exchange Online DLP を構成することはできません。
このような追加のシナリオを Exchange でサポートする場合は、次の手順を実行します。
- Exchange Online の場合は、「Exchange Online: IRM 構成」の説明を参照してください。
- Exchange On-Premises の場合は、RMS コネクタを展開して Exchange サーバーを構成する必要があります。
暗号化のラベルを構成する方法
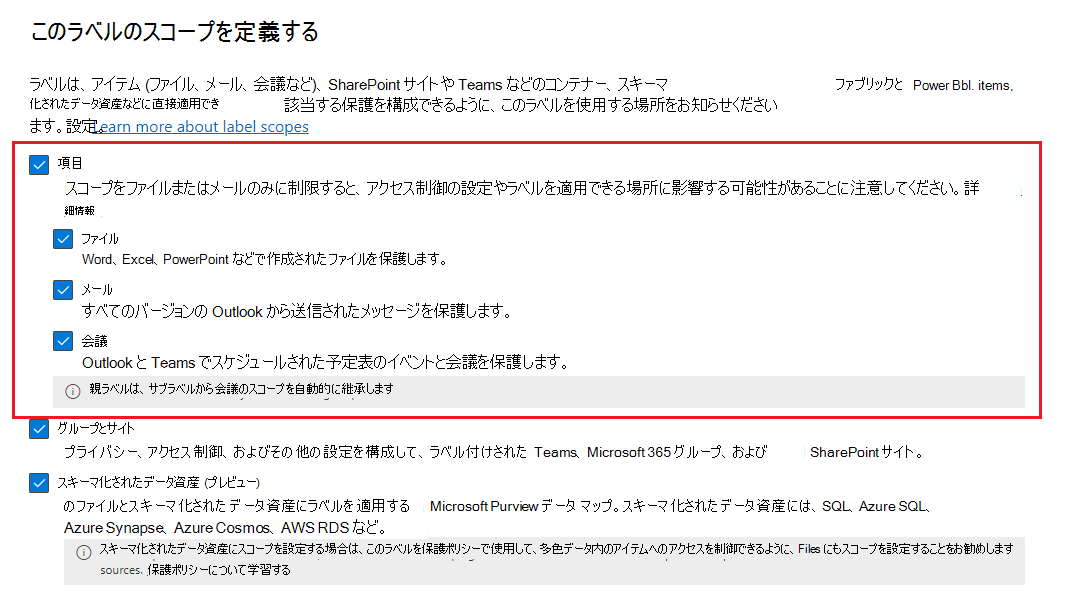
一般的な手順に従って秘密度ラベルを作成または編集し、ラベルのスコープに対して [その他のデータ資産Files &] オプションが選択されていることを確認します。
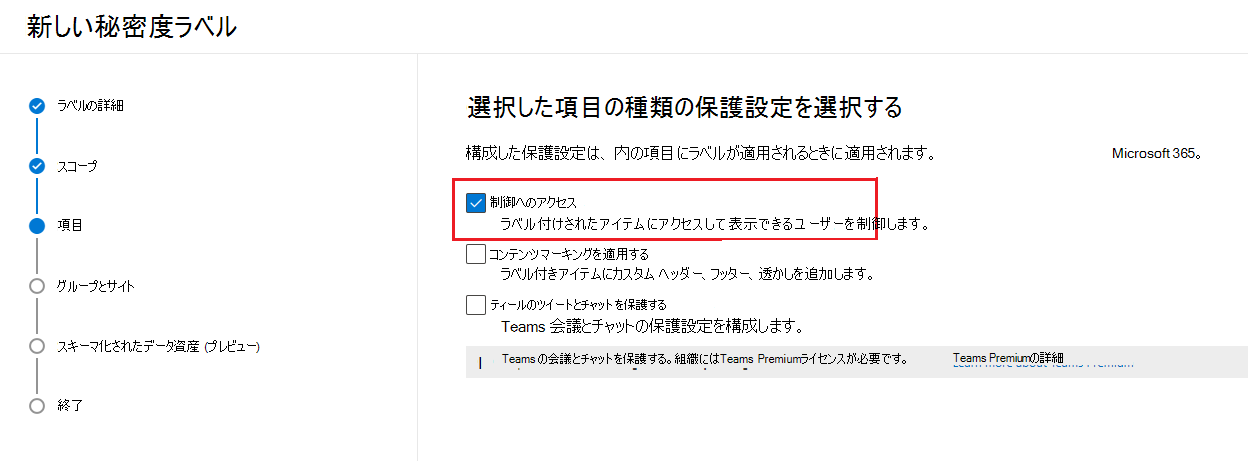
次に、[ 選択したアイテムの種類の保護設定を選択する] ページで、[ アクセスの制御] が選択されていることを確認します。
[ アクセス制御 ] ページで、次のいずれかのオプションを選択します。
アクセス制御設定が既にアイテムに適用されている場合は削除する: このオプションを選択すると、機密ラベルとは別に適用された場合でも、ラベルを適用すると既存の暗号化が削除されます。
この設定では、既存の暗号化を削除するための十分なアクセス許可がない場合、ユーザーが適用できない可能性がある秘密度ラベルが発生する可能性があることを理解することが重要です。 このシナリオの詳細については、 をご覧ください。ラベルが適用された場合の既存の暗号化への影響については のセクションをご覧ください。
アクセス制御設定の構成: Rights Management による暗号化を有効にし、次の設定を表示します。
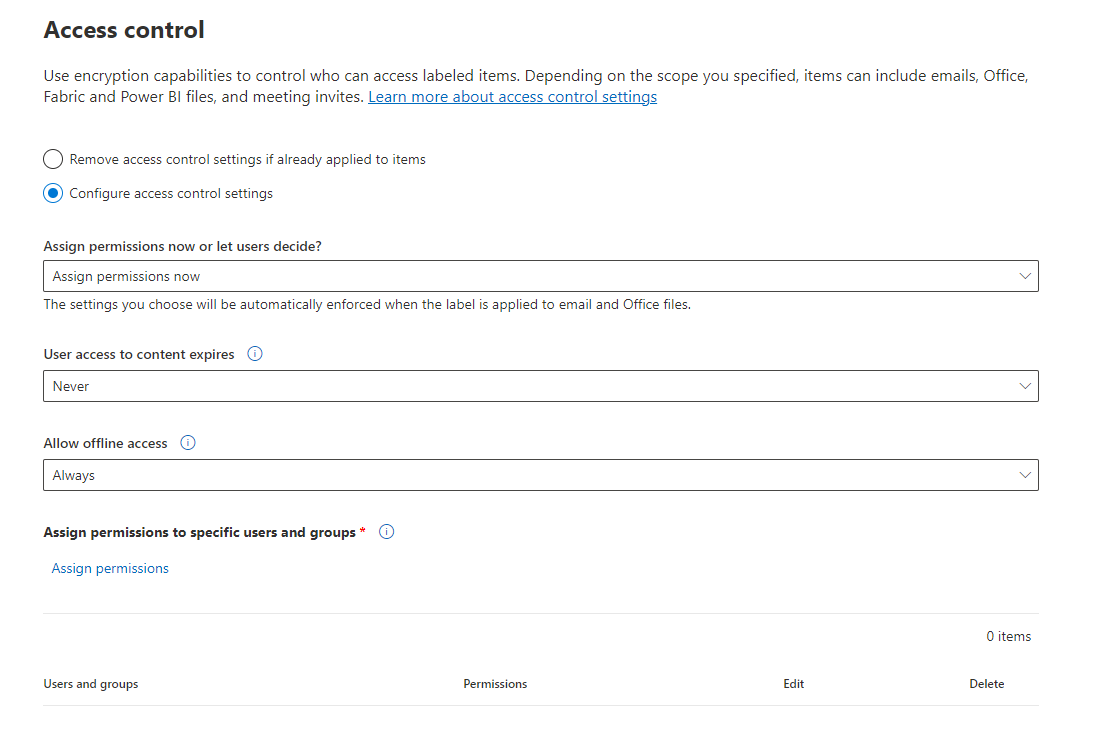
これらの設定の手順は、次の「暗号化設定の構成」セクションにあります。
ラベルを編集して暗号化を新しく適用するか、既存の暗号化設定を変更する
暗号化を適用しない秘密度ラベルを最初に構成し、後で既存のラベルの一部を編集して暗号化を適用するのは、一般的な展開戦略です。 ラベルの変更が アプリに届くと、編集したラベルによって、新しくラベル付けされたアイテムにその暗号化が適用されます。
SharePoint と OneDrive でアクセスするファイルの場合 、SharePoint と OneDrive で秘密度ラベルを有効にしている場合、 次にこれらのファイルにアクセスしたときに、ファイルの新しい暗号化状態が自動的に変更されます。 たとえば、Office for the web で開いたり、ダウンロードしたりする場合などです。 ラベルを剥がして貼り直す必要はありません。 たとえば、以前に暗号化されていなかったファイルが暗号化されます。
既にラベル付けされているその他のアイテムについては、ラベルを削除して再適用しない限り、以前の暗号化状態が保持されます。 たとえば、機密ラベルを暗号化を適用するように変更した後、以前にラベル付けされたドキュメントや暗号化されていないドキュメントやメールを Office デスクトップまたは Office Mobile で開いた場合、ラベルを削除して再適用しない限り、それらのアイテムは暗号化されないままになります。 同様に、秘密度ラベルの設定を暗号化を適用しないように変更すると (アクセス制御のオプションを削除する)、ラベルを削除して再適用しない限り、それらのアイテムは暗号化されたままになります。
既に暗号化のラベルが付けられているアイテムと [今すぐアクセス許可を割り当て] オプションの場合、ユーザーまたはアクセス許可の暗号化設定を変更すると、ユーザーが暗号化サービスで認証するときに、新しい設定が既存のアイテムに適用されます。 ほとんどの場合、ラベルを削除して再貼り直す必要はありません。 ただし、ユーザーが暗号化されたドキュメントまたはメールを既に開いた場合は、使用ライセンスの有効期限が切れるまで新しい設定を取得しないため、再認証する必要があります。 このシナリオの詳細については、暗号化のしくみについてよく 寄せられる、関連する FAQ を参照してください。
ユーザーがアクセス許可を割り当てるための暗号化オプションを変更するたびに、その変更は新しくラベル付けまたは再ラベル付けされたアイテムにのみ適用されます。 例:
- ここでラベルを assigning permissions から users can assign permissions (今すぐアクセス許可の割り当て) からユーザーが割り当てられるように変更するか、またはその逆に変更します
- ラベルを [転送不可] から [暗号化のみ] に変更するか、またはその逆に変更します
ラベルが適用された場合の既存の暗号化への影響
暗号化されていないコンテンツに秘密度ラベルが適用されている場合、選択できる暗号化オプションの結果は自明です。 たとえば、[ アクセスの制御] を選択しなかった場合、コンテンツは暗号化されないままです。
ただし、コンテンツが既に暗号化されている場合があります。 たとえば、別のユーザーにより次のようなアクセス許可などが適用されている場合があります。
- ラベルによって求められたときのユーザー定義のアクセス許可、Microsoft Purview Information Protection クライアントによるカスタム アクセス許可、Office アプリ内からの制限付きアクセス ドキュメント保護などの独自のアクセス許可。
- ラベルとは独立してコンテンツを暗号化する著作権管理テンプレート。 このカテゴリには、権限の保護を使用して暗号化を適用する、メール フロー ルールが含まれます。
- 管理者によって割り当てられているアクセス許可を使用して暗号化を適用するラベル。
そのコンテンツに秘密度ラベルが適用された際の既存の暗号への影響を次の表に示します:
| 暗号化: 選択されていない | 暗号化: 構成されている | 暗号化: 削除 | |
|---|---|---|---|
| ユーザーによって指定されたアクセス許可 | 元の暗号化が削除されます | 新しいラベルの暗号化が適用されます | 元の暗号化が削除されます |
| 権利管理テンプレート | 元の暗号化が維持されます | 新しいラベルの暗号化が適用されます | 元の暗号化が削除されます |
| 管理者定義によるアクセス許可が適用されたラベル | 元の暗号化が削除されます | 新しいラベルの暗号化が適用されます | 元の暗号化が削除されます |
新しいラベルの暗号化が適用された場合、または元の暗号化が削除された場合、それが実際に実行されるのは、このアクションをサポートする使用権限または役割が、ラベルの適用を行うユーザーに付与されている場合のみです。
- 「エクスポート」または「フル コントロール」の使用権限。
- Rights Management 発行者または Rights Management 所有者の役割、またはスーパー ユーザー。
ユーザーに上記のいずれかの権限または役割が付与されていない場合はラベルを適用することはできず、そのため元の暗号化が維持されます。 ユーザーには次のメッセージが表示されます: You don't have permission to make this change to the sensitivity label. Please contact the content owner. (秘密度ラベルを変更するためのアクセス許可がありません。コンテンツの所有者に連絡してください。)
たとえば、メール メッセージに「転送不可」を適用するユーザーは、スレッドのラベルを付け直して暗号化を置き換えたり削除したりできます。これらのユーザーはすべてのメールの Rights Management 所有者であるためです。 ただし、スーパー ユーザーを除き、このメールの受信者はメールのラベルを付け直すことはできません。必要な使用権限が受信者に付与されていないためです。
暗号化されたメール メッセージと会議の招待状の Email 添付ファイル
電子メール メッセージまたは会議の招待状がいずれかの方法で暗号化されている場合、電子メールまたは招待状に添付されている暗号化されていない Office ドキュメントは自動的に同じ暗号化設定を継承します。 たとえば、設定や ラベルの範囲指定を使用して、この暗号化の継承をオフにすることはできません。
メール メッセージまたは会議出席依頼の秘密度ラベルは添付ファイルによって継承されませんが、同じテナントのユーザーがドキュメントを開いたときに自動的に適用される可能性があります。 詳細については、「 ドキュメントの暗号化ベースのラベル照合」を参照してください。
既に暗号化されているドキュメントが添付ファイルとして追加された場合は常に、元の暗号化がそのドキュメントで維持されます。
暗号化設定を構成する
[アクセス制御] ページで [アクセス制御設定を構成する] を選択して秘密度ラベルを作成または編集する場合は、次のいずれかのオプションを選択します:
- [Assign permissions now] (アクセス許可を今すぐ割り当てる): ラベルが適用されているコンテンツに対し、どのアクセス許可をどのユーザーに付与するかを正確に決められます。 詳細については、次のセクション「アクセス許可を今すぐ割り当てる」を参照してください。
- [Let users assign permissions] (アクセス許可の割り当てをユーザーに許可する): ユーザーがラベルをコンテンツに適用するときに、ユーザーがアクセス許可を割り当てることを許可します。 このオプションを使用した場合、共同作業や業務を行う上で必要な柔軟性を組織内のユーザーに与えることができます。 詳細については、このページのセクション「ユーザーがアクセス許可を割り当てる」を参照してください。
たとえば、最も機密性の高いコンテンツに適用される「極秘」という名前の機密ラベルがある場合、そのコンテンツに対してどのタイプのアクセス許可を誰に付与するのかについて、この時点で決めることができます。
一方、「業務契約」という名前の機密ラベルがあり、組織のワークフローの規定によりこのコンテンツに関してユーザーが計画外にさまざまなユーザーと共同作業を行う必要がある場合は、ユーザーがラベルを割り当てる際に、アクセス許可を誰に付与するかをユーザーが決定できるようにすることができます。 この柔軟性により、ユーザーの生産性が向上し、特定のシナリオに対処するために管理者に新しい機密度ラベルを更新または作成を要求することを減らすことができます。
[Choosing whether to assign permissions now] (アクセス許可を今すぐ割り当てる) または [Let users assign permissions] (アクセス許可の割り当てをユーザーに許可する) の選択:
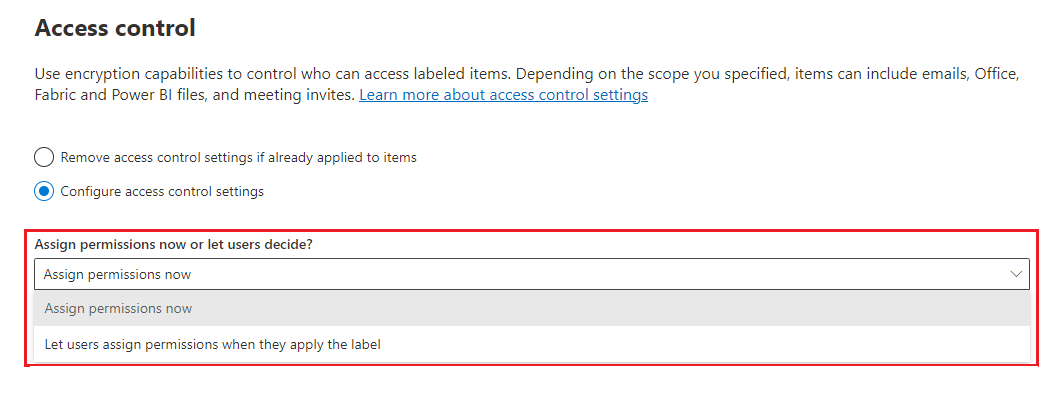
アクセス許可を今すぐ割り当てる
次のオプションを使用して、このラベルが適用されているメール、会議の招待状 (有効な場合)、またはドキュメントにアクセスできるユーザーを制御します。 次の操作を行うことができます:
ラベル付けされたコンテンツへのアクセスの有効期限が、特定の日付またはラベル付けが適用されてから特定の日数後に切れるようにします。 この時間を過ぎると、ユーザーはラベル付けされたアイテムを開くことができなくなります。 日付を指定した場合、現在のタイム ゾーンではその日付の午前 0 時が有効になります。 一部のメール クライアントでは、キャッシュ メカニズムにより、有効期限を強制せず、有効期限を過ぎたメールを表示する場合があります。
オフライン アクセスの許可を全くしない、常にする、またはラベル適用後特定の日数だけすることができます。 この設定を使用して、ユーザーがインターネットに接続していないときに暗号化されたコンテンツを開く機能と、セキュリティ要件のバランスを取ります。 オフライン アクセスを無期限または数日に制限する場合、そのしきい値に達すると、ユーザーは再認証され、アクセスがログに記録されます。 このプロセスのしくみの詳細については、 「Rights Management 使用ライセンス」に関する次のセクションを参照してください。
暗号化されたコンテンツのアクセス制御設定:
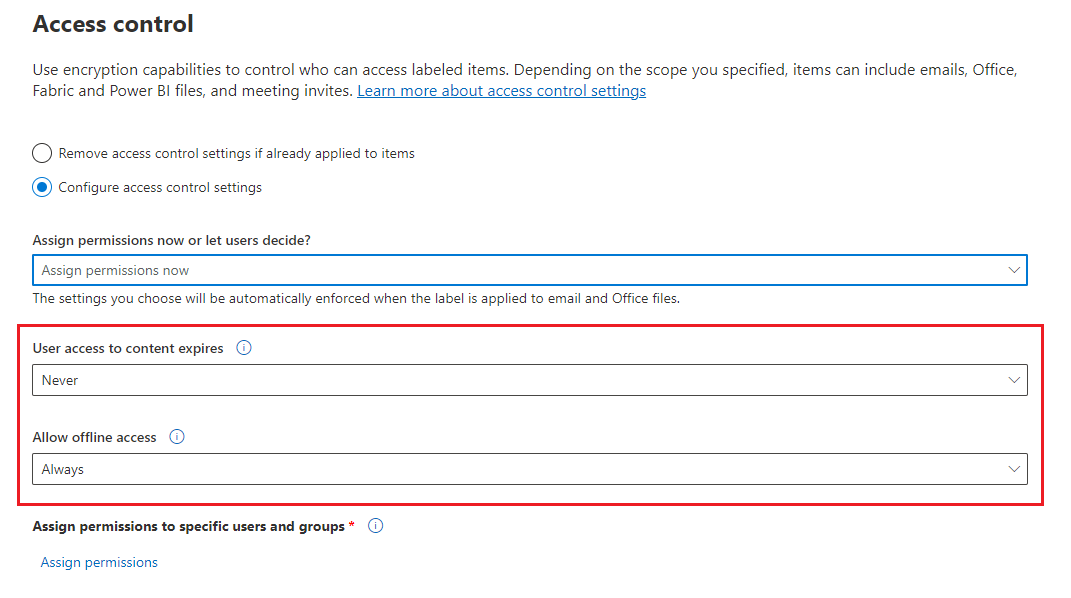
有効期限とオフライン アクセスの設定に関する推奨事項:
| 設定 | 推奨される設定値 |
|---|---|
| コンテンツへのユーザー アクセスの有効期限 | [無期限]: コンテンツに特定の期限付き要件がない限り、制限しません。 |
| オフライン アクセスの許可 | コンテンツの秘密度によって異なります。 - [次の日数だけ許可する] = 7: ビジネスに損害を与える可能性がある機密ビジネス データを承認されていないユーザーと共有した場合、数日間のみ許可します。 この推奨事項は、柔軟性とセキュリティのバランスの取れた妥協点を提供します。 例としては、契約書、セキュリティ レポート、予測概要、販売取引データなどがあります。 - ラベルが動的な透かしや、許可されていないユーザーと共有された場合にビジネスに損害を与える可能性のある非常に機密性の高いビジネス データ用に構成されている場合は、決して許可されません。 この推奨事項は、柔軟性よりもセキュリティを優先し、ドキュメントへの 1 人以上のユーザーのアクセス権を削除すると、ユーザーがドキュメントを開くことができないようにします。 例としては、従業員情報と顧客情報、パスワード、ソース コード、発表前の財務レポートなどがあります。 - [常に許可する]: アクセス権が削除され、以前に暗号化されたコンテンツを開いた後、ユーザーが暗号化されたコンテンツを最大 30 日間 (またはテナントに対して構成された使用ライセンスの有効期間) まで開くことができるかどうかは関係のない、機密性の低いコンテンツの場合、常に許可します。 |
アクセス許可を割り当てるために構成されたラベルのみが、オフライン アクセスに対して異なる値をサポートするようになりました。 ユーザーがアクセス許可を割り当てることができるラベルは、テナントのRights Management 使用ライセンスの有効期間を自動的に使用します。 たとえば、[転送不可]、[暗号化のみ]、および独自のアクセス許可を指定するようにユーザーに求めるラベルなどです。 この設定の既定値は 30 日です。
オフライン アクセスのための Rights Management 使用ライセンス
注:
オフライン アクセスを許可するように暗号化設定を構成できますが、暗号化されたコンテンツのオフライン アクセスをサポートしていないアプリもあります。 たとえば、オフラインの場合、Power BI Desktop 内のラベル付きファイルと暗号化されたファイルは開きません。
ユーザーが Azure Rights Management サービスからの暗号化によって保護されているアイテムを開くと、そのコンテンツの Azure Rights Management 使用ライセンスがユーザーに付与されます。 使用ライセンスは、ドキュメントまたはメールに対するユーザーの使用権限およびコンテンツの暗号化に使用された暗号化キーが含まれている証明書です。 使用ライセンスに有効期限日が設定されている場合は、期限日と期間も使用ライセンスに含まれています。
有効期限が設定されていない場合、テナントの既定の使用ライセンス有効期間は 30 日です。 使用ライセンスの期間中、ユーザーはコンテンツに対して再認証または再承認されません。 このプロセスにより、ユーザーはインターネットに接続せずに保護されたドキュメントまたは電子メールを引き続き開くことができます。 使用ライセンスの有効期間が終了すると、次にユーザーが保護されたドキュメントまたは電子メールにアクセスするときに、ユーザーの再認証と再承認が必要です。
再認証に加え、暗号化設定とユーザー グループのメンバーシップが再評価を受けます。 つまり、ユーザーが最後にコンテンツにアクセスした時点の暗号化設定またはグループ メンバーシップに変更があった場合、同じアイテムに対して異なるアクセス結果が発生する可能性があります。
既定の 30 日の設定を変更する方法については、「Rights Management 使用ライセンス」を参照してください。
特定のユーザーまたはグループにアクセス許可を割り当てる
特定のユーザーのみがラベル付きのコンテンツを操作できるよう、特定のユーザーのみにアクセス許可を付与することができます。
最初に、ラベル付きコンテンツへのアクセス許可を割り当てるユーザーまたはグループを追加します。
次に、これらのユーザーに付与するラベル付きコンテンツへのアクセス許可を選択します。
アクセス許可の割り当て:
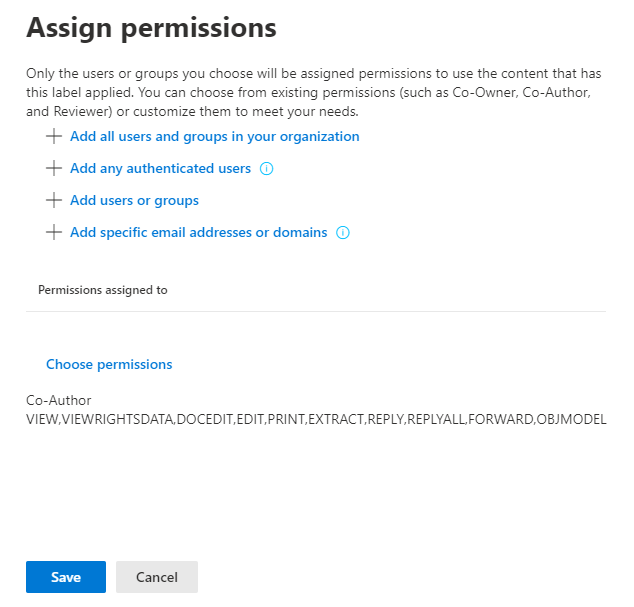
ユーザーまたはグループの追加
アクセス許可を割り当てるときには、次の選択が可能です。
Everyone in your organization (all tenant members). この設定では、ゲスト アカウントは除外されます。
すべての認証されたユーザー。 選択する前に、この設定の要件と制限事項を理解しておいてください。
任意のユーザーまたはセキュリティ グループ (メールが有効または非メールが有効)、配布グループ、または Microsoft 365 グループ。 Microsoft 365 グループは、静的メンバーシップまたは動的メンバーシップを持つことができます。 ラベル公開のユーザーとグループのスコープ設定では、電子メールが有効になっていないセキュリティ グループや除外など、Azure Rights Management 保護でサポートされていない追加のシナリオがサポートされます。 ラベルで保護を適用する場合、これらの公開設定によって、保護されたコンテンツへのアクセスを許可するユーザーは変更されません。 また、動的配布グループの種類は Microsoft Entra ID と同期されていないため、このグループの種類を使用することもできません。
組織外の複数のユーザーにアクセスを許可する便利な方法として、メールの連絡先を含むグループを指定できますが、現在、この構成には既知の問題があります。 詳細については、「グループ内のメール連絡先が暗号化されたコンテンツに断続的にアクセスする」を参照してください。
任意のメール アドレスまたはドメイン。 このオプションを使用して、別のorganization内で Microsoft Entra ID を使用するすべてのユーザーを指定します (そのorganizationの任意のドメイン名を入力します)。 gmail.com、hotmail.com、outlook.com などのドメイン名を入力することにより、ソーシャル プロバイダーに対してこのオプションを使用することもできます。
注:
Microsoft Entra ID を使用する organization のドメインを指定した場合、その特定のドメインへのアクセスを制限することはできません。 代わりに、指定したドメイン名を所有するテナントに、Microsoft Entra ID のすべての検証済みドメインが自動的に含まれます。
組織内のすべてのユーザーとグループを選択するか、ディレクトリを参照する場合、ユーザーまたはグループにはメール アドレスが必要になります。
ベスト プラクティスとしては、ユーザーではなくグループを使用します。 この方法により、構成がより簡単になります。
[Add any authenticated users] (すべての認証されたユーザーを追加) の要件と制限事項
この設定では、ラベルによって暗号化されているコンテンツにアクセスできるユーザーは制限されませんが、コンテンツの暗号化は実行され、コンテンツの使用 (アクセス許可) およびコンテンツへのアクセス (有効期限とオフライン アクセス) を制限するオプションが提供されます。 ただし、暗号化されたコンテンツを開くために使用するアプリケーションでは、使用する認証方法がサポートされている必要があります。 このため、Google などのフェデレーション ソーシャル プロバイダーとワンタイム パスコード認証は、電子メールと会議の招待状に対してのみ機能し、Exchange Online を使用している場合にのみ機能します。 Microsoft アカウントは、Office 365 アプリと Microsoft Purview Information Protection ビューアーで使用できます。
注:
SharePoint および OneDrive の Office ファイルに対して秘密度ラベルが有効になっている場合は、SharePoint および OneDrive を Microsoft Entra B2B と統合してこの設定を使用することを検討してください。
いずれの認証ユーザー設定の場合も、一般的なシナリオとして次のようなものがあります。
- コンテンツの閲覧者は制限しないが、コンテンツの使用方法を制限したい。 たとえば、コンテンツの編集、コピー、または印刷を制限したい場合がこれに該当します。
- コンテンツにアクセスするユーザーは制限しないが、コンテンツを開くユーザーを確認したい。
- コンテンツの保存時と送信時の暗号化を要求する要件があるが、コンテンツに対するアクセス制御が必要ない場合。
アクセス許可の選択
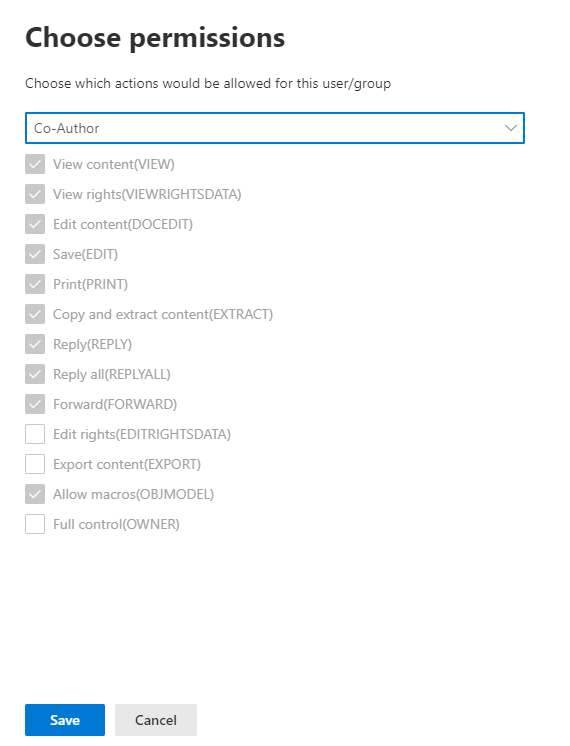
該当するユーザーまたはグループに付与するアクセス許可を選択するときには、次のいずれかを選択できます。
- [編集者] や [制限付き編集者] など、事前設定された権限グループを含む定義 済みのアクセス許可レベル 。
- カスタムのアクセス許可。1 つ以上の使用権限を選択します。
適切な許可の選択に役立つ詳細については、「使用権限と説明」を参照してください。
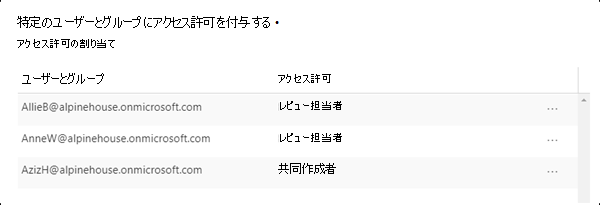
同じラベルで、異なるユーザーに異なるアクセス許可を付与できることに注意してください。 たとえば、次のスクリーンショットに示すように、1 つのラベルで一部のユーザーを制限付きエディターとして割り当て、別のユーザーを所有者として割り当てることができます。
これを行うには、ユーザーまたはグループを追加し、アクセス許可を割り当てて、それらの設定を保存します。 次に、これらの手順を繰り返し、ユーザーを追加してアクセス許可を割り当て、毎回設定を保存します。 この構成は必要なだけ何度でも繰り返して、ユーザーごとに異なるアクセス許可を定義できます。
常にフル コントロールを持つ Rights Management 発行者 (機密ラベルを適用するユーザー)
既定では、秘密度ラベルの暗号化では、Microsoft Purview Information Protection の Azure Rights Management サービスが使用されます。 ドキュメントやメールを保護するためにユーザーが暗号化を使用して秘密度ラベルを適用すると、そのユーザーはそのコンテンツに対する Rights Management 発行者になります。
Rights Management 発行者には、ドキュメントまたはメールに対するフル コントロールのアクセス許可が必ず付与されます。これに加え、次のことが可能になります。
- 暗号化設定に有効期が含まれている場合、Rights Management 発行者は期限を過ぎても引き続きドキュメントまたはメールを開いて編集できます。
- Rights Management 発行者は、常に、オフラインでドキュメントや電子メールにアクセスできます。
- Rights Management 発行者は、失効後のドキュメントも開くことができます。
詳細については、「Rights Management 発行者と Rights Management 所有者」を参照してください。
動的透かし
機能表と動的透かしの行を使用して、必要な Office アプリの最小バージョンを特定します。
ユーザーがこの秘密度ラベルが適用されたファイルにアクセスすると、既定では、ユニバーサル プリンシパル名 (UPN) が透かしとしてファイルの各ページに動的に挿入されます。 通常、ユーザーの UPN はメール アドレスと同じです。 [テキストのカスタマイズ (省略可能)] を選択した場合は、日付と時刻を含むカスタム文字列も指定できます。
この透かしは、デバイスでファイルを表示したときに非常に目立ち、印刷中は保持されますが、エクスポート時には保持されません。 この透かしは、ユーザーが手動で簡単に削除または変更できないため、ラベルの標準コンテンツ マーキングよりも安全です。
ユーザーがドキュメントにラベルを変更し、別の動的透かしを適用する秘密度ラベルを選択するか、動的透かしを適用しないと、透かしが削除されます。 ただし、すべての暗号化されたコンテンツと同様に、既存の暗号化を削除するには、ユーザーにはエクスポートまたはフル コントロール の使用権限 が必要です。
この保護透かしは、暗号化を適用する秘密度ラベルでのみサポートされます。また、[ オフライン アクセスを許可する ] の暗号化オプションを [ しない] に設定することもお勧めします。 他の暗号化設定と同様に、動的透かしはテナント間でサポートされます。 ドキュメントを開いたユーザーによる画面キャプチャに対する視覚的な抑止力として、最も機密性の高いドキュメントに使用します。 ただし、次の考慮事項に注意してください。
Office の制限事項としては、動的透かしがまだサポートされていないため、透かしを適用せずに文書が開きます。
- Outlook での添付ファイルのプレビュー
- Microsoft Teams の PowerPoint Live
ドキュメントを開くことが前述の例外のいずれかに該当しない限り、動的な透かしを適用するラベル付きドキュメントを開くには、次のいずれかに当てはまる必要があります。
ユーザーは Rights Management の所有者であり、ほとんどの場合、自分でラベルを適用したことを意味します。 詳細については、「Rights Management 発行者と Rights Management 所有者」を参照してください。
ユーザーは、動的な透かしを理解するアプリを使用してドキュメントを開きます。 機能テーブルと [動的透かし] 行を使用して、サポートされているバージョンを確認します。
ユーザーは Office on the web でドキュメントを開きます。
ユーザーが Office アプリでドキュメントを開いたときにこれらの条件のいずれも満たされておらず、一覧表示されている例外のいずれでもない場合、ドキュメントは開きません。 このラベル構成を使用する前に、この制約を理解していることを確認してください。
注意
上記の制限事項を除き、Microsoft Office アプリは、動的透かしがサポートされていない場合はアクセスを拒否し、動的透かしがサポートされていない場合は強制適用します。
以前にラベル付けされたドキュメントに関する考慮事項:
すべての変更された暗号化設定と同様に、ドキュメントの有効な Rights Management 使用ライセンス が既にある場合は、新しく構成された動的透かしはすぐには適用されません。 使用ライセンスの有効期限が切れたら、Azure Rights Management サービスに対して再認証してドキュメントを開く必要があり、その後、動的透かし設定が適用されます。
以前に秘密度ラベルがコンテンツ マーキングとして標準の透かしを適用していた場合、自動検出と自動解決はありません。
二重キー暗号化
注:
組み込みのラベル付けの場合は、 機能テーブル と二 重キー暗号化 (DKE) 行を使用して、必要な最小バージョンを特定します。
[ 二重キー暗号化 ラベル] オプションは、二重キー暗号化サービスを構成し、このラベルが適用されるファイルと電子メールにこの二重キー暗号化を使用する必要がある場合にのみ選択してください。 ラベルの構成と保存が完了すると、編集することはできなくなります。
詳細、前提条件、構成手順については、「二重キー暗号化 (DKE)」を参照してください。
ユーザーがアクセス許可を割り当てる
重要
ラベル クライアントの中には、ユーザーに権限を割り当てさせてもらえるオプションが一部サポートされていないものがあります。 詳細については、このセクションを参照してください。
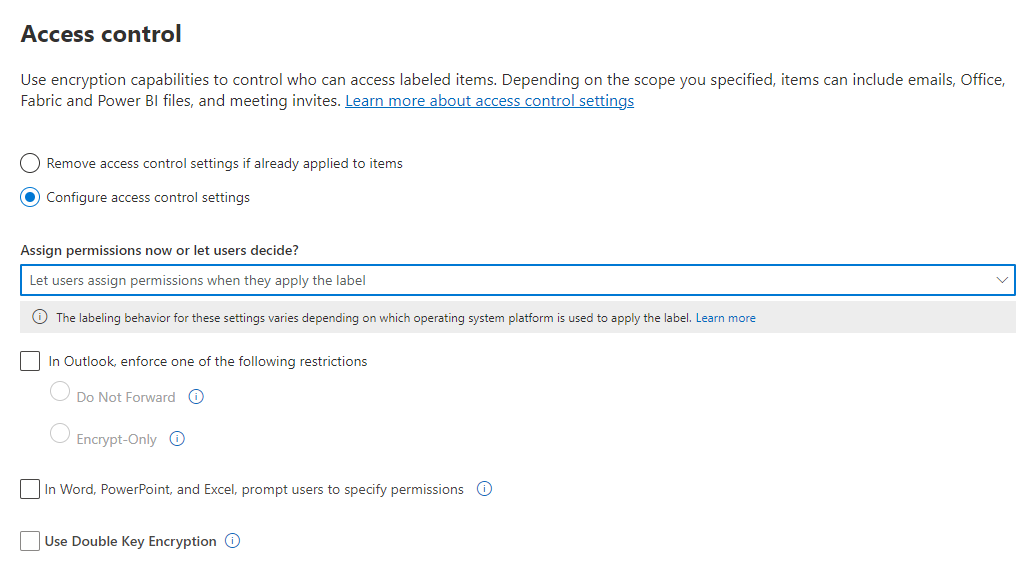
多くの場合 "ユーザー定義アクセス許可" と呼ばれ、次のオプションを使用すると、ユーザーがコンテンツに秘密度ラベルを手動で適用するときにアクセス許可を割り当てることができます。
Outlook では、ユーザーは選択した受信者に対して [転送不可] オプションまたは [暗号化のみ]と同等の制限を選択することができます。
[転送しない] オプションは、すべての電子メール クライアントでサポートされています。この場合、これらのクライアントは、最高のラベルをサポートしています。 ただし、秘密度ラベルと共に Encrypt-Only オプションを適用するのはより新しいリリースです。 この機能をサポートしないメール クライアントの場合、ラベルは表示されません。
組み込みのラベルを使用して機密ラベル付きの [暗号化のみ] オプションの適用をサポートする Outlook アプリの最小バージョンを確認するには、「Outlookの機能テーブル」と「ユーザーが権限を割り当て可能 - 暗号化のみ」行を使用します。
Word、PowerPoint、Excel では、SharePoint ドキュメント ライブラリのアクセス許可を拡張するようにラベルが構成されていない限り、ユーザーは特定のユーザー、グループ、または組織に対する独自のアクセス許可を選択するように求められます。
この機能をサポートしていない Office アプリの場合、ラベルはユーザーに表示されないか、一貫性を保つためにラベルは表示されますが、ユーザーへの説明メッセージと共に適用することはできません。
このオプションをサポートする Office アプリをチェックするには、Word、Excel、PowerPoint の機能テーブルと [ユーザーにアクセス許可を割り当てる] の行を使用します。
注:
ラベル スコープでメールが除外されている場合 (転送不可および暗号化のみの場合)、またはファイルが除外されている場合 (Word、PowerPoint、および Excel でユーザーにプロンプトを表示する場合)、これらの構成を使用することはできません。 詳細については、「ファイルまたはメールのみにラベルのスコープを指定する」をご覧ください。
選択するオプションがサポートされている場合に、秘密度ラベルがユーザーに表示されるどうかについて、次の表で確認できます。
| 設定 | ラベルを Outlook で表示 | ラベルを Word、PowerPoint、Excel で表示 |
|---|---|---|
| In Outlook, enforce restrictions with the Do Not Forward option または[暗号化のみ]オプション | 必要 | いいえ |
| In Word, PowerPoint, and Excel, prompt users to specify permissions (Word、PowerPoint、Excel で、アクセス許可の指定をユーザーに求める) | いいえ | はい |
両方の設定を選択すると、ラベルは Outlook と Word、Excel、PowerPoint の両方で表示されます。
ユーザーがアクセス許可を割り当てることができる秘密度ラベルはユーザーに推奨できますが、[転送不可] および [Encrypt-Only] オプションに対してのみ自動的に適用できます。
ユーザーが割り当てるアクセス許可の構成:
Outlook の制限
Outlook では、ユーザーがメッセージにアクセス許可を割り当てることができる機密度ラベルを適用する場合、 [転送不可] または[暗号化のみ]オプションを選択できます。 メッセージの上部にラベル名と説明が表示されます。これは、コンテンツが保護されていることを示します。 Word、PowerPoint、Excel (次のセクション参照) とは異なり、ユーザーは特定のアクセス許可を選択するよう求められません。 この構成では、管理者はアクセス許可を制御しますが、誰がアクセスできるかは制御しません。
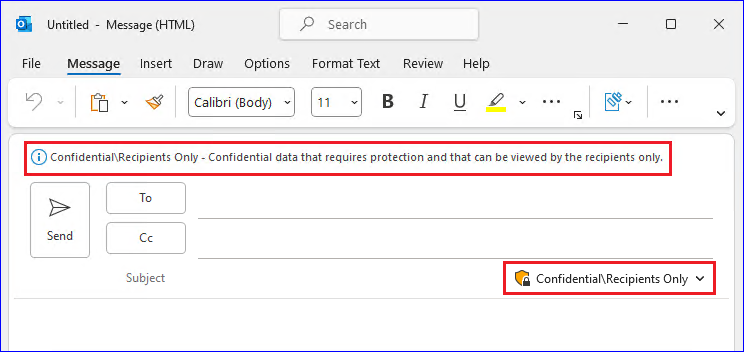
これらのオプションがメールに適用されると、メールは暗号化され、受信者は認証する必要があります。 受信者には自動的に使用権限が制限されます。
[転送不可]: 受信者はそれを転送したり、印刷したり、コピーしたりすることができなくなります。 たとえば、Outlook クライアントでは、[転送] ボタン、[名前を付けて保存] および [印刷] メニュー オプションは使用できず、[宛先]、[CC]、または [BCC] ボックスで受信者を追加または変更することはできません。
このオプションの機能の詳細については、メールで[転送しない] オプションを使ってを転送しないでくださいを参照してください。
暗号化のみ使用: 受信者には、[名前を付けて保存]、[エクスポート]、および [フル コントロール] を除くすべての使用権があります。 この利用権の組み合わせは、受信者に保護を解除できないという制限がないという意味です。 たとえば、受信者はメールからコピーし、印刷して、転送することができます。
このオプションの機能の詳細については、メールで[暗号化のみ] オプションを使ってを転送しないでくださいを参照してください。
メールまたは会議の招待状に添付されている暗号化されていない Office ドキュメントは、自動的に同じ制限を継承します。 [転送不可]のドキュメントに適用される使用権は、[コンテンツの編集]、[編集]、[保存]、[表示]、[開く]、[読み取り]、および [マクロの許可] です。 ユーザーが添付ファイルに対して異なる使用権を必要としている場合、または添付ファイルがこの継承された保護をサポートする Office ドキュメントではない場合、ユーザーはファイルを暗号化してからメールまたは会議の招待状に添付する必要があります。
Word、PowerPoint、および Excel のアクセス許可
Word、PowerPoint、および Excel では、ドキュメントにアクセス許可を割り当てることをユーザーに許可する秘密度ラベルをユーザーが適用しようとすると、ユーザーはユーザーの選択と暗号化のアクセス許可を指定するように求められます。 この構成では、管理者ではなくユーザーが、ドキュメントにアクセスできるユーザーとアクセス許可の両方を制御します。
組織全体のカスタム アクセス許可のサポート
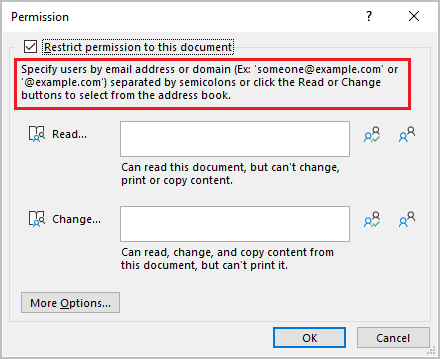
Windows でラベル付けする場合や Office for the web を使用する場合、ユーザーはユーザーとアクセス許可の選択を指定するように求められたときに、ドメイン名を追加で指定できます。 ドメイン名を入力すると、アクセス許可は、ドメインを所有し、Microsoft Entra ID にある organization 内のすべてのユーザーに適用されます。 この設定をサポートする最小バージョンを特定するには、 機能テーブル と [ ユーザーにアクセス許可を割り当てる] の行を使用します。- ユーザーにカスタム アクセス許可 (ユーザー、グループ、組織) を求めるプロンプトを表示します。
注:
表示されるダイアログ ボックスは、最新バージョンの Microsoft 365 for Windows アプリで更新されますが、ドメイン名を入力した場合、organization 全体のカスタム アクセス許可のサポートは残ります。 このサポートに関する情報は、ポップアップ情報ボックスに含まれています。
たとえば、ユーザーが @contoso.com (または contoso.com) を入力し、読み取りアクセス権を付与します。 Contoso Corporation が contoso.com ドメインを所有しているため、そのドメイン内のすべてのユーザーと、organizationが Microsoft Entra ID で所有する他のすべてのドメインに読み取りアクセス権が付与されます。
注:
これらの値を指定するときは、引用符で囲まないでください。
Office for the web を使用している場合、@ 文字を入力すると、organization内のすべてのユーザーの選択可能なエントリが自動的に表示されます。 例:

指定されたドメイン内のユーザーのみにアクセスが制限されていないことをユーザーに知らせるのが重要です。 たとえば、@sales.contoso.com は、sales サブドメインのユーザーのみにアクセスを制限するだけでなく、marketing.contoso.com ドメインのユーザー、さらには同じ Microsoft Entra テナント内の不整合な名前空間を持つユーザーにもアクセス権を付与します。 ユーザー ドキュメントについては、「 ファイルのカスタム アクセス許可」を参照してください。
暗号化の設定の構成例
次の各例では、[アクセス制御設定の構成] オプションが選択されているときに、[アクセス制御] ページから構成を行います。
例 1: 暗号化されたメールを Gmail アカウントに送信するために [転送不可] を適用するラベル
このラベルは Outlook および Outlook on the web でのみ表示され、Exchange Online を使用する必要があります。 Gmail アカウント (または組織外の他のメール アカウント) を使用しているユーザーに暗号化されたメールを送信する必要がある場合、このラベルを選択するようユーザーに指示します。
ユーザーは、[宛先] ボックスに Gmail のメール アドレスを入力します。 次に、ラベルを選択すると、メールに [転送不可] オプションが自動的に追加されます。 その結果、受信者は、[名前を付けて保存] オプションを使用してメールを転送、印刷、コピー、またはメールボックス外に保存することができなくなります。
[ アクセス制御 ] ページで: [ 今すぐアクセス許可を割り当てるか、ユーザーに決定させるか? ] については、[ ユーザーがラベルを適用するときにアクセス許可を割り当てる] を選択します。
[Outlook で、[転送不可] オプションと同等の制限を適用する] チェックボックスを選択します。
[Word、PowerPoint、Excel で、ユーザーにアクセス許可を指定するように求める] が選択されている場合、チェックボックスをオフにします。
[次へ] を選択し、構成を完了します。
例 2: 別の組織のすべてのユーザーを読み取り専用アクセス許可に制限するラベル
このラベルは、非常に機密性の高いドキュメントを読み取り専用として共有するのに適しており、ドキュメントを表示するには常にインターネット接続が必要です。
このラベルはメールには適していません。
*[アクセス制御] ページで: [今すぐアクセス許可を割り当てるか、ユーザーに決定させるか] については、[今すぐアクセス許可を割り当てる] を選択します。
[オフライン アクセスの許可] で、[使用しない] を選択します。
[アクセス許可の割り当て] を選択します。
[アクセス許可の割り当て] ウィンドウで、[特定のメール アドレスまたはドメインを追加] を選択します。
テキスト ボックスに、他の組織のドメイン名を入力します (例: fabrikam.com)。 次に [追加] を選択します。
[アクセス許可の選択] を選択します。
[アクセス許可の選択] ウィンドウで、ドロップダウン ボックスを選択し、[ビューアー] を選択し、[保存] を選択します。
[アクセス許可の割り当て] ウィンドウに戻り、[保存] を選択します。
[ アクセス制御 ] ページで、[ 次へ ] を選択し、構成を完了します。
例 3: コンテンツを暗号化する既存のラベルに外部ユーザーを追加する
追加した新しいユーザーは、このラベルで既に保護されているドキュメントとメールを開くことができます。 これらのユーザーに付与するアクセス許可は、既存のユーザーが持つアクセス許可とは異なる場合があります。
[アクセス制御] ページで: [今すぐアクセス許可を割り当てるか、ユーザーに決定させるか] の場合、[今すぐアクセス許可を割り当てるか] が選択されていることを確認します。
[アクセス許可の割り当て] を選択します。
[アクセス許可の割り当て] ウィンドウで、[特定のメール アドレスまたはドメインを追加] を選択します。
テキスト ボックスに、追加する最初のユーザー (またはグループ) のメール アドレスを入力し、[追加] を選択します。
[アクセス許可の選択] を選択します。
[アクセス許可の選択] ウィンドウで、このユーザー (またはグループ) のアクセス許可の選択し、[保存] を選択します。
[アクセス許可の割り当て] ウィンドウに戻り、このラベルに追加するユーザー (またはグループ) ごとに手順 3 から 6 を繰り返します。 [保存] をクリックします。
[ アクセス制御 ] ページで、[ 次へ ] を選択し、構成を完了します。
例 4: コンテンツを暗号化するが、誰がアクセスできるかについては制限をしないラベル
この構成には、メールまたはドキュメントを暗号化するためにユーザー、グループ、またはドメインを指定する必要がないという利点があります。 コンテンツは引き続き暗号化され、使用権限、有効期限、オフライン アクセスを指定できます。
保護されたドキュメントまたはメールを開くことができるユーザーを制限する必要がない場合にのみ、この構成を使用してください。 この設定の詳細情報を参照してください。
[アクセス制御] ページで: [今すぐアクセス許可を割り当てるか、ユーザーに決定させるか] の場合、[今すぐアクセス許可を割り当てるか] が選択されていることを確認します。
必要に応じて、[コンテンツへのユーザー アクセスの有効期限] および [オフライン アクセスの許可] の設定を構成します。
[アクセス許可の割り当て] を選択します。
[アクセス許可の割り当て] ウィンドウで、[すべての認証されたユーザーの追加] を選択します。
[ユーザーとグループ] については、自動的に追加された Authenticated Users を確認します。 この値を削除することはできますが、変更はできません。削除すると、[すべての認証されたユーザーの追加] の選択がキャンセルされます。
[アクセス許可の選択] を選択します。
[アクセス許可の選択] ウィンドウで、ドロップダウン ボックスを選択し、必要なアクセス許可の選択して [保存] を選択します。
[アクセス許可の割り当て] ウィンドウに戻り、[保存] を選択します。
[ アクセス制御 ] ページで、[ 次へ ] を選択し、構成を完了します。
暗号化されたコンテンツに関する考慮事項
重要なドキュメントやメールを暗号化することにより、許可されたユーザーのみがそのデータにアクセスできるようになります。 ただし、考慮すべき点がいつくかあります。
SharePoint および OneDrive で Office ファイルの秘密度ラベルを有効にする 機能が組織でまだ有効になっていない場合:
- 暗号化されたファイルに対して、検索、電子情報開示、Delve は動作しません。
- DLP ポリシーは、これらの暗号化されたファイルのメタデータ (保持ラベルの情報など) に対しては機能しますが、これらのファイルのコンテンツ (ファイル内のクレジット カード番号など) に対しては機能しません。
- ユーザーは、Office for the web を使用して暗号化されたファイルを開くことができません。 SharePoint および OneDrive の Office ファイルの秘密度ラベルが有効になっている場合、ユーザーは Office for the web を使用して暗号化されたファイルを開くことができますが、オンプレミスのキーで適用された暗号化 ("Hold Your Own Key" または HYOK と呼ばれます)、二重キー暗号化、秘密度ラベルとは別に適用される暗号化など、いくつかの制限があります。
暗号化されたドキュメントを組織外のユーザーと共有する場合は、ゲスト アカウントを作成し、条件付きアクセス ポリシーを変更する必要がある場合があります。 詳細については、「外部ユーザーと暗号化されたドキュメントを共有する」を参照してください。
承認されたユーザーが Office アプリで暗号化されたドキュメントを開くと、アプリの上部にある黄色のメッセージ バーにラベル名と説明が表示されます。 暗号化アクセス許可が組織外のユーザーに拡張されている場合は、ドキュメントを開いたときにこのメッセージ バーに表示されるラベル名と説明を慎重に確認します。
複数のユーザーが暗号化されたファイルを同時に編集するには、すべて Office for the web を使用しているか、秘密度ラベルで暗号化されたファイルの共同編集を有効にしていて、すべてのユーザーがこの機能をサポートする Office アプリを持っている必要があります。 この状況が当てはまらず、ファイルが既に開かれている場合、次のことが起こります。
- Office アプリ (Windows、Mac、Android、iOS)で、[使用中のファイル] メッセージがファイルをチェック アウトしているユーザーの名前とともにユーザーに表示されます。 その場合、ユーザーは読み取り専用コピーの閲覧またはそのコピーの保存と編集を行うことが可能で、他のユーザーによるファイルの使用が終了したときに通知を受け取ることができます。
- Web 用 Office では、他のユーザーと同時にドキュメントを編集することはできないというメッセージがユーザーに表示されます。 その場合は、[閲覧表示で開く] を選択できます。
自動保存 機能は、秘密度ラベルで暗号化されたファイルの 有効な共同編集を行っていない場合は、暗号化されたファイルに対して無効になります。 自動保存を有効にする前に削除する必要があるアクセスの制限がファイルに適用されているというメッセージがユーザーに表示されます。
Office for Windows では、ユーザーがインターネットに接続していない場合に暗号化を適用するラベルがサポートされています。 ただし、他のプラットフォーム (macOS、iOS、Android) の場合、Office アプリでこれらのラベルを適用するには、ユーザーがオンラインである必要があります。 エクスプローラーと PowerShell でこれらのラベルを適用するには、Microsoft Purview Information Protection クライアントもオンラインである必要があります。 暗号化されたコンテンツを開くために、ユーザーがオンラインである必要はありません。 オフライン アクセスの詳細については、「Rights Management オフライン アクセス のライセンスを使用する」 のセクションを参照してください。
暗号化されたファイルは、Office アプリ (Windows、Mac、Android、iOS) で開くのに時間がかかる場合があります。
ドキュメントを SharePoint でチェックアウトするときに Office アプリを使用することによって、暗号化されたラベルが追加されれ、その後、ユーザーがチェックアウトを破棄すると、ドキュメントはラベル付きの暗号化されたままになります。
秘密度ラベルで暗号化されたファイルの共同編集を有効にしていない限り、暗号化されたファイルに対する次の操作は Office アプリ (Windows、Mac、Android、iOS) からサポートされず、ユーザーに問題があったというエラー メッセージが表示されます。 ただし、代替手段として SharePoint 機能を使用できます。
- 以前のバージョンのコピーの表示、復元、および保存。 または、リストまたはライブラリのバージョン管理を有効にして構成する場合、ユーザーは Office for the web を使用してこれらのアクションを実行できます。
- ファイルの名前または場所の変更。 代替方法として、ドキュメント ライブラリ内のファイル、フォルダー、またはリンクの名前を SharePoint で変更することができます。
秘密度ラベルを使用して暗号化されたファイルでの共同作業環境を最適化するには、SharePoint および OndeDrive 内の Office ファイル用秘密度ラベルおよび Web 用 Office を使用することをお勧めします。
次の手順
ラベル付けおよび暗号化されたドキュメントを組織外の人々と共有する必要がありますか? 「暗号化されたドキュメントを外部ユーザーと共有する」を参照してください。
秘密度ラベルを使用して Teams 会議のビデオおよびオーディオ ストリームを暗号化するには、「 秘密度ラベルを使用して予定表アイテム、Teams 会議、チャットを保護する」を参照してください。