Active Directory Domain Services (AD DS) 層モデルは、管理 ID、ワークステーション、およびマネージド資産を信頼層に分離するセキュリティ アーキテクチャです。 これにより、エンドユーザーデバイスを侵害したサイバー攻撃者が、より高い特権の資格情報を盗み、ID コントロール プレーンにエスカレートするのを防ぐことができます。 この論理的な階層化アプローチは、物理ネットワークのセグメント化ではなく ID 特権に根ざしていますが、2 つのアプローチは補完的です。
この記事では、階層モデルが資産を階層 0、階層 1、階層 2 にグループ化する方法、特権アクセス ワークステーション (PAW) によって階層の境界がどのように適用されるか、および環境内でモデルを採用する方法について説明します。
階層モデルが Enterprise Access モデルにどのように適合するか
このモデルは、Biba モデルと同様に整合性に重点を置いたセキュリティ原則を適用します。低信頼システムは、高信頼システムに影響を与えてはなりません。 Pass-the-Hash (PtH) 攻撃の軽減ホワイト ペーパー (v1 および v2) で推奨されているものと同じ移行アプローチによって、このアプローチはさらに裏付けられています。 これらのドキュメントでは、Active Directoryでの資格情報の盗難と横移動のリスクを形式化し、階層化された管理、PAW、および資格情報の分離制御の設計を通知します。
Enterprise Access Model (EAM) は、オンプレミス システム、複数のクラウド、ユーザー アクセス、およびアプリケーション アクセス パス間のアクセスをセキュリティで保護するための、より広範なフレームワークを提供します。 AD DS レベル モデルは、承認されていない特権エスカレーションを防止し、AD DS と密接に関連する依存関係の管理階層を適用するための重要な方法として EAM のコンポーネントです。
モデルをダウンロードしてデプロイ ガイダンスを確認するには、Active Directory Tier Model リポジトリとデプロイ ドキュメント サイトを参照してください。
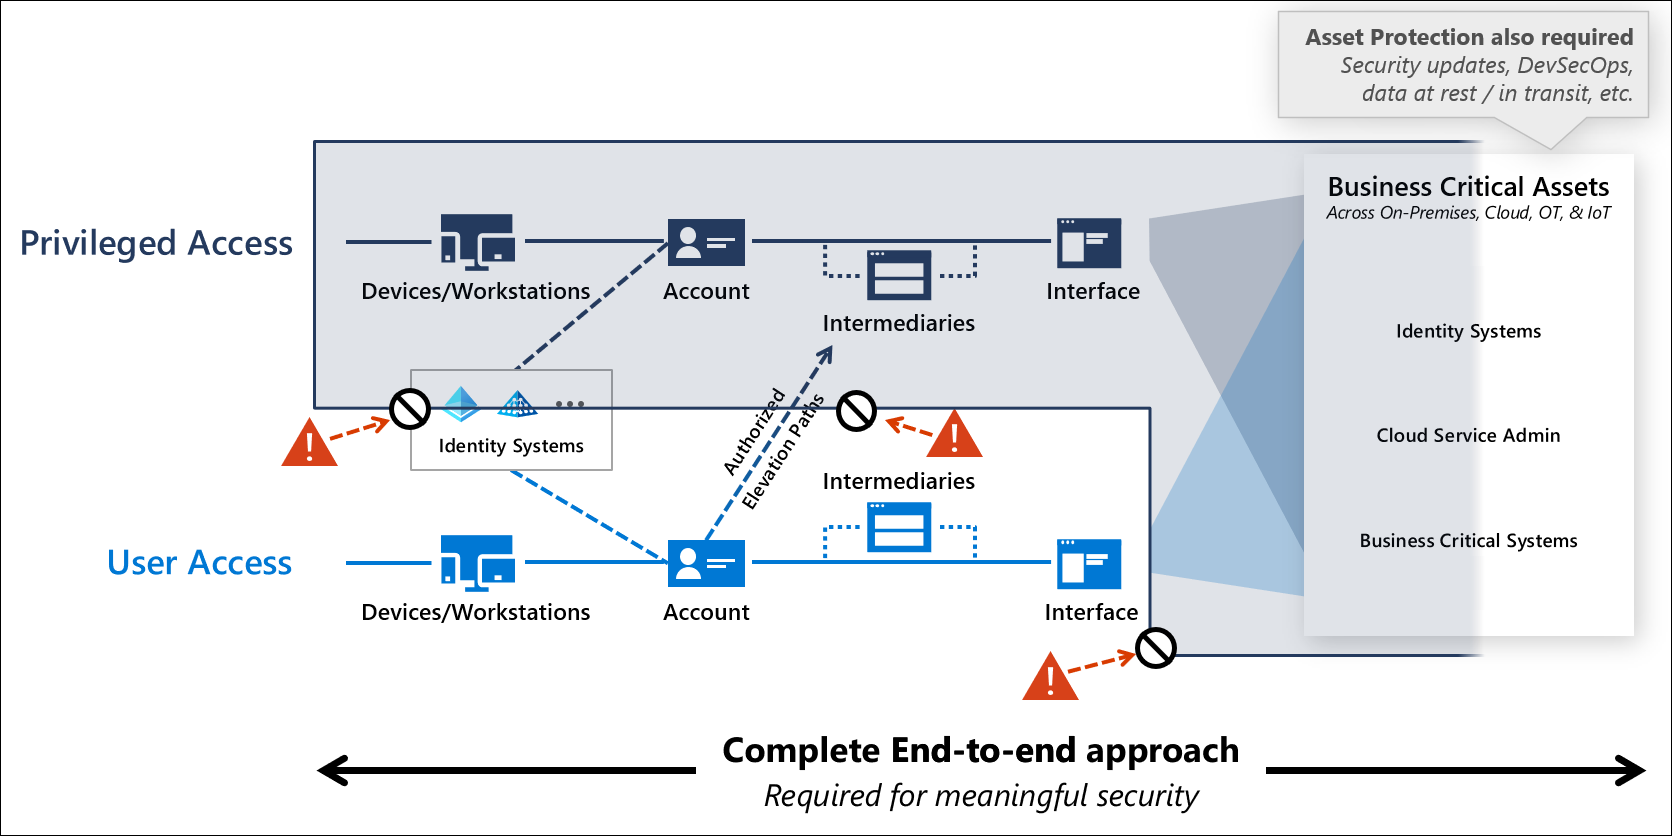
この図は、2 つの水平平面を示しています。 上位の特権アクセス プレーンには、デバイスとワークステーション、アカウント、中継局、およびオンプレミス、クラウド、OT、IoT 全体の ID システムとビジネスクリティカルな資産の網掛けされたゾーンに到達するインターフェイスが含まれています。 下位のユーザー アクセス プレーンには、毎日の作業に同じ 4 つの要素が含まれています。 破線の矢印は、ユーザー アクセス プレーンから特権アクセス プレーンまでの承認された標高パスを示します。 赤い警告アイコンと禁止記号は、ユーザー デバイスから ID システム、ユーザー アカウントから特権仲介者、およびユーザー インターフェイスからビジネス クリティカル なシステムへの未承認のパスをブロックします。 「Asset Protection」とラベル付けされたコールアウトがモデル全体を囲み、セキュリティ更新プログラム、DevSecOps、保存時および転送時のデータ保護を示しています。 下のキャプションには、「意味のあるセキュリティに必要な完全なエンドツーエンドのアプローチ」と読み上げられます。
階層化管理の信頼境界
AD DS レベル モデルでは、サイバー攻撃は、インターネット アクセス、電子メール、およびその他の通信チャネルを持つエンド ユーザー エンドポイントを一般的にターゲットとすることを前提としています。 サイバー攻撃者は、多くの場合、これらのエンドポイントにアクセスするためにソーシャル エンジニアリングを侵害または使用します。 サイバー攻撃者は資格情報を盗んだ後、サイバー攻撃のキル チェーン (侵入、偵察、横移動、永続化、データ アクセス、流出) に従います。
AD DS レベル モデルでは、管理者が階層モデル組織単位 (OU) 構造の内部でも外部でも、下位レベルのシステムで上位層の資格情報を使用しないようにすることで、この強制終了チェーンを防止します。
AD DS レベル モデルの階層 0、階層 1、および階層 2 のリソース
AD DS 層モデルは、環境の制御範囲に基づいて ID、システム、およびアプリケーションを 3 つの層にグループ化します。 次の表は、各レベルのスコープ、資産の例、および必要な特権アクセス ワークステーション (PAW) をまとめたものです。
| Tier | Scope | アセットの例 | 必須の PAW |
|---|---|---|---|
| 階層 0 | アイデンティティ コントロールプレーン | ドメイン コントローラー、AD FS、AD CS、Microsoft Entra Connect、階層 0 の管理者アカウントとグループ | 第 0 層 PAW |
| 階層 1 | エンタープライズ サーバーとアプリケーション | メンバー サーバー、Exchange Server、SharePoint Server、SQL Server、基幹業務 (LOB) アプリケーション、サーバー管理者アカウント | 第 1 層 PAW |
| 階層 2 | エンド ユーザーのデバイスとアカウント | エンドユーザー ワークステーション、ヘルプ デスク管理者アカウント、エンド ユーザー アカウント管理者ロール | 第 2 層 PAW |
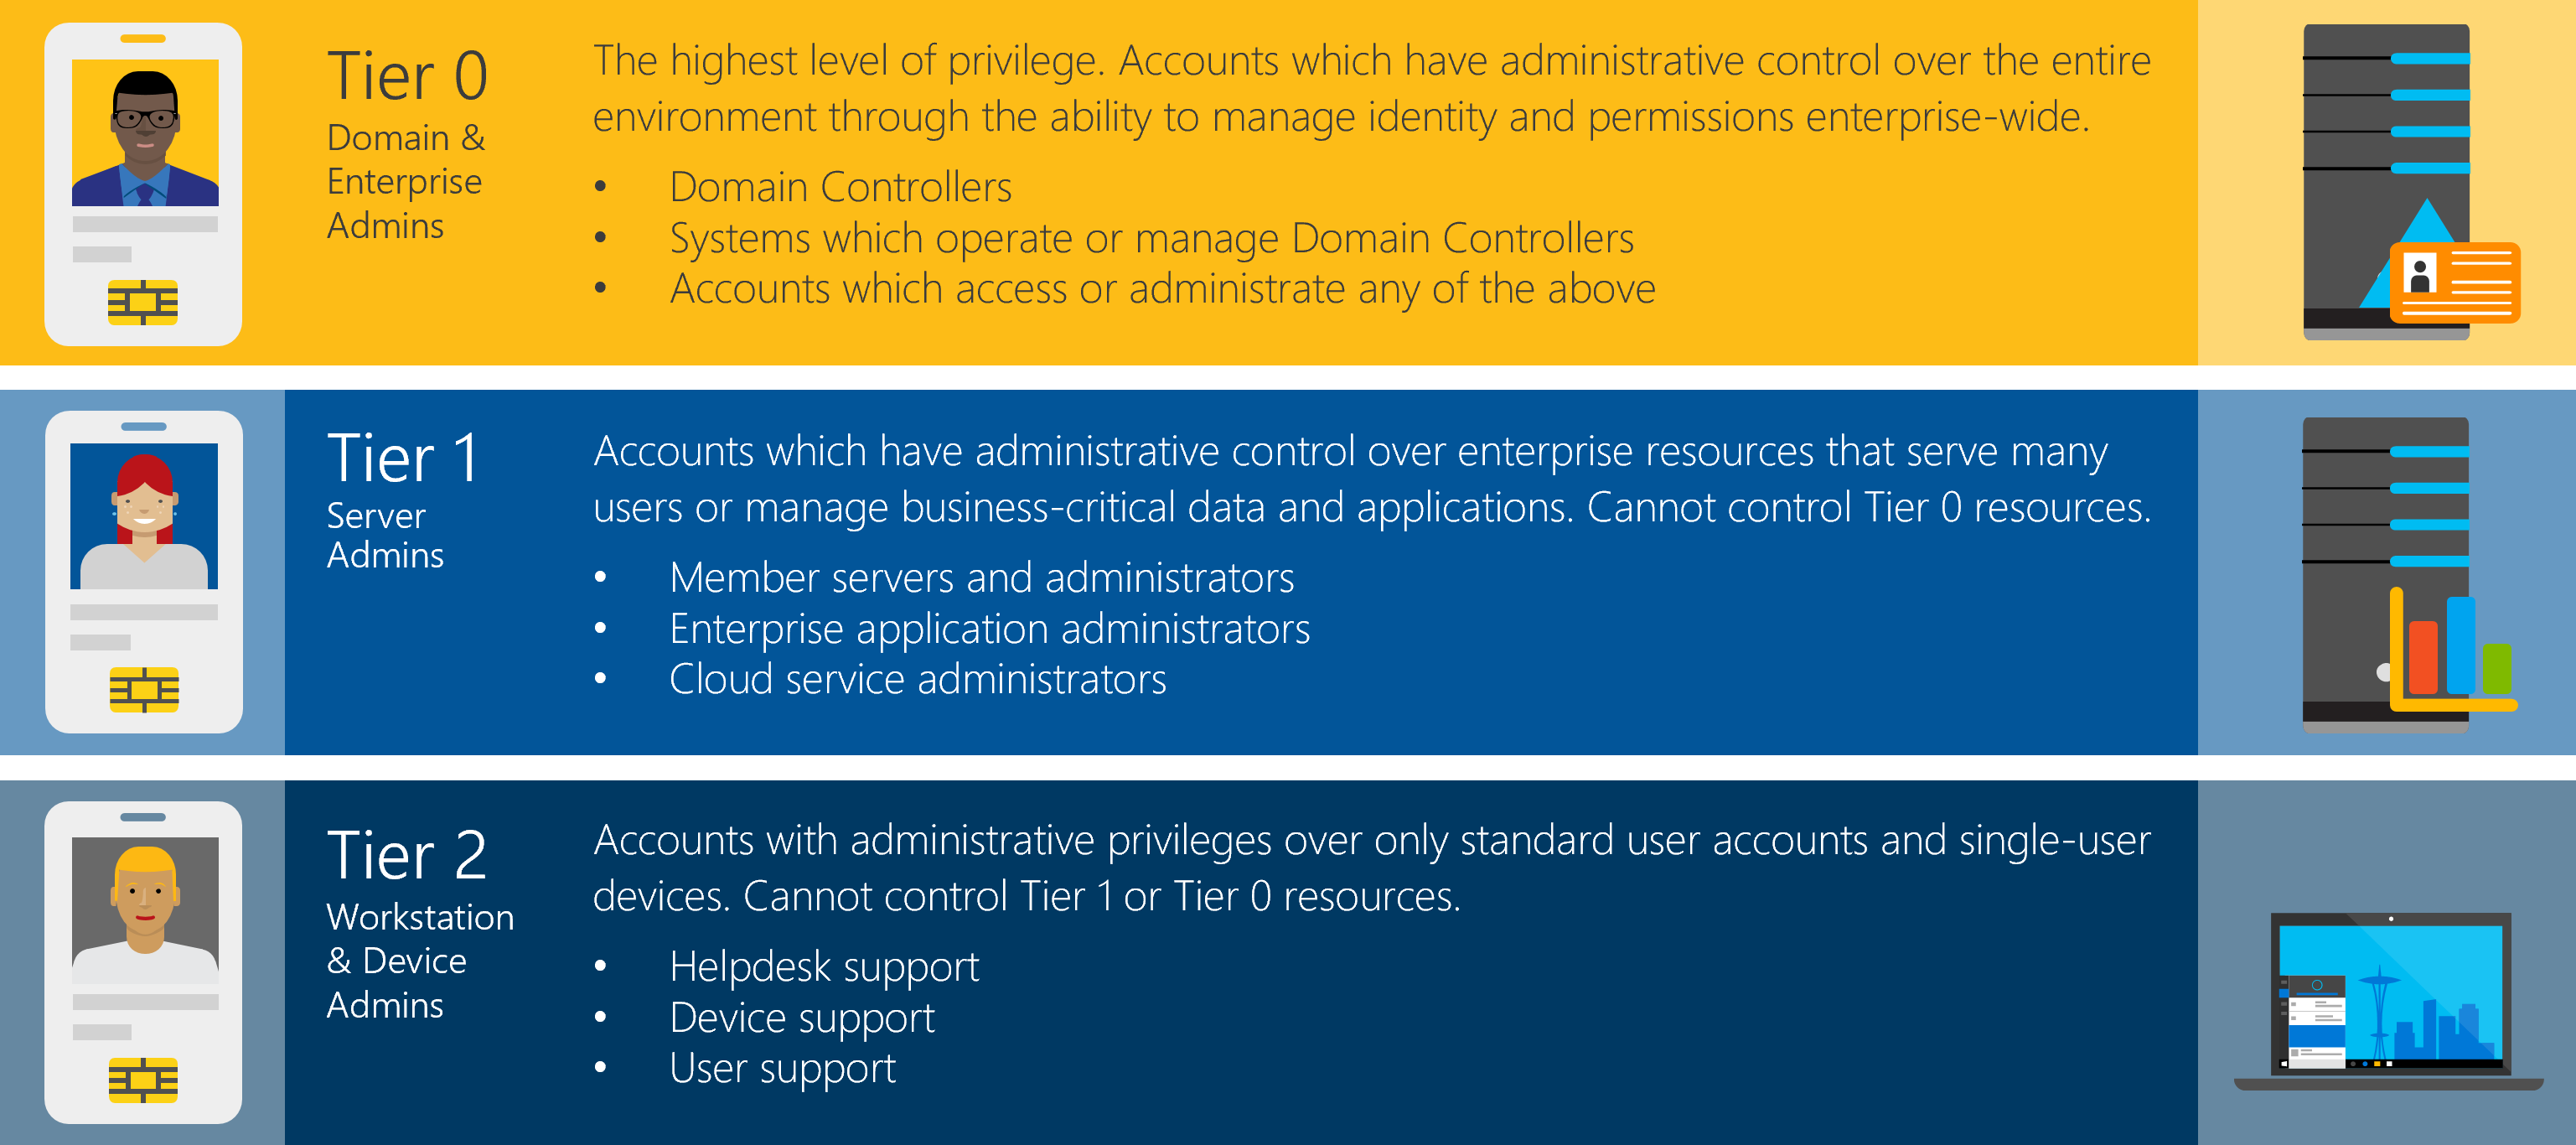
この図は、3 つの積み上げ階層を示しています。 階層 0 のドメイン管理者とエンタープライズ管理者は、企業全体の ID とアクセス許可を管理する機能を通じて、環境全体に対する最高レベルの特権と管理制御を備えます。 ドメイン コントローラー、ドメイン コントローラーを操作または管理するシステム、およびこれらのシステムのいずれかにアクセスまたは管理するアカウントについて説明します。 階層 1 のサーバー管理者は、多くのユーザーにサービスを提供したり、ビジネスクリティカルなデータやアプリケーションを保持したりするエンタープライズ リソースを管理管理できますが、階層 0 のリソースを制御することはできません。 メンバー サーバーとその管理者、エンタープライズ アプリケーション管理者、クラウド サービス管理者について説明します。 階層 2、ワークステーションおよびデバイス管理者は、Standard ユーザー アカウントとシングル ユーザー デバイスに対してのみ管理特権を持ち、階層 1 または階層 0 のリソースを制御することはできません。 ヘルプデスクサポート、デバイスサポート、ユーザーサポートロールについて説明します。
階層モデルの設計原則
資産、アカウント、またはソリューションが特定のレベルに属しているかどうかを判断するときに、次の原則を適用します。
- 各層内の最小特権。 階層 0 内であっても、すべてのアカウントに Domain Admins 権限が必要なわけではありません。 各ロールに必要な最小限の権限のみを付与します。
- 階層間で共有された資格情報はありません。 アカウント、サービス アカウント、またはグループは、1 つのレベルで動作する必要があります。 階層間で資格情報を再利用すると、信頼境界が崩れてしまいます。
- 階層 0 には基幹業務ワークロードはありません。 アプリケーション サーバー、ビジネス アプリ、および汎用ワークロードは、AD 管理者が所有している場合でも、階層 1 に属します。
- 職務の分離。 オペレーター、承認者、および監査者を個別のロール (特に階層 0) として保持します。 すべての特権機能を 1 つのチームに集中させないでください。
- 境界線となるのは、ペリメーターではなく、封じ込めです。 ネットワークのセグメント化ではモデルがサポートされますが、置き換えられません。 資格情報とキーボードは、IP アドレスではなく層を定義します。
回避する一般的なアンチパターン
これらのパターンは、チームが AD DS レベル モデルを採用する場合に頻繁に表示されます。 各パターンは、モデルが提供するよう設計された保護機能を損ないます:
- すべてを階層 0 に折りたたむ。 すべてのインフラストラクチャまたはすべてのサーバーを階層 0 として扱う場合、階層 0 が希釈され、ID コントロール プレーンの攻撃対象領域が増加します。
- ドメイン管理者との毎日の作業。 日常的なタスクに Domain Admins と同等のアカウントを使用する管理者は、最も高い特権の資格情報を下位レベルのワークステーションに公開します。
- ドメイン管理者権限を持つ監視エージェント、バックアップエージェント、またはEDRエージェント。 階層 1 または階層 2 のホストで階層 0 の権限で実行されるエージェントは、ID コントロール プレーンに資格情報の公開パスを作成します。
- 階層間の共有サービス アカウント。 階層 0 と階層 1 の両方のサーバーで使用されるサービス アカウントは、すべての階層 1 サーバーを階層 0 の資格情報の公開ポイントに変換します。
- ジャンプ サーバーを別の階層として扱う。 ジャンプ サーバーは、それに触れる資格情報の信頼レベルを継承します。 ドメイン コントローラーに到達するために使用されるジャンプ サーバーは、階層 0 の資産です。
階層 0 - ID コントロール プレーン
階層 0 には、ディレクトリ サービスとエンタープライズ全体のアクセス許可を直接または間接的に制御する資産と ID が含まれています。
- 階層 0 の管理アカウントとグループ (バックアップ オペレーターやサーバー オペレーターなどの組み込みのActive Directory グループを含む)。
- AD DS ドメイン コントローラーとコア ディレクトリ サービス コンポーネント。
- Microsoft Entra Connect、Microsoft Entra アプリケーション プロキシ、Active Directory フェデレーション サービス (AD FS) (AD FS)、Active Directory Certificate Services (AD CS) などの ID サービス。
- 階層 0 ID システムを運用または管理するシステム (バックアップ、監視、修正プログラムの適用、ハイパーバイザー、ウイルス対策、エンドポイントの検出と応答 (EDR) ソリューションなど)、または直接オペレーティング システム レベルまたは AD オブジェクト レベルの制御を持つエージェント。
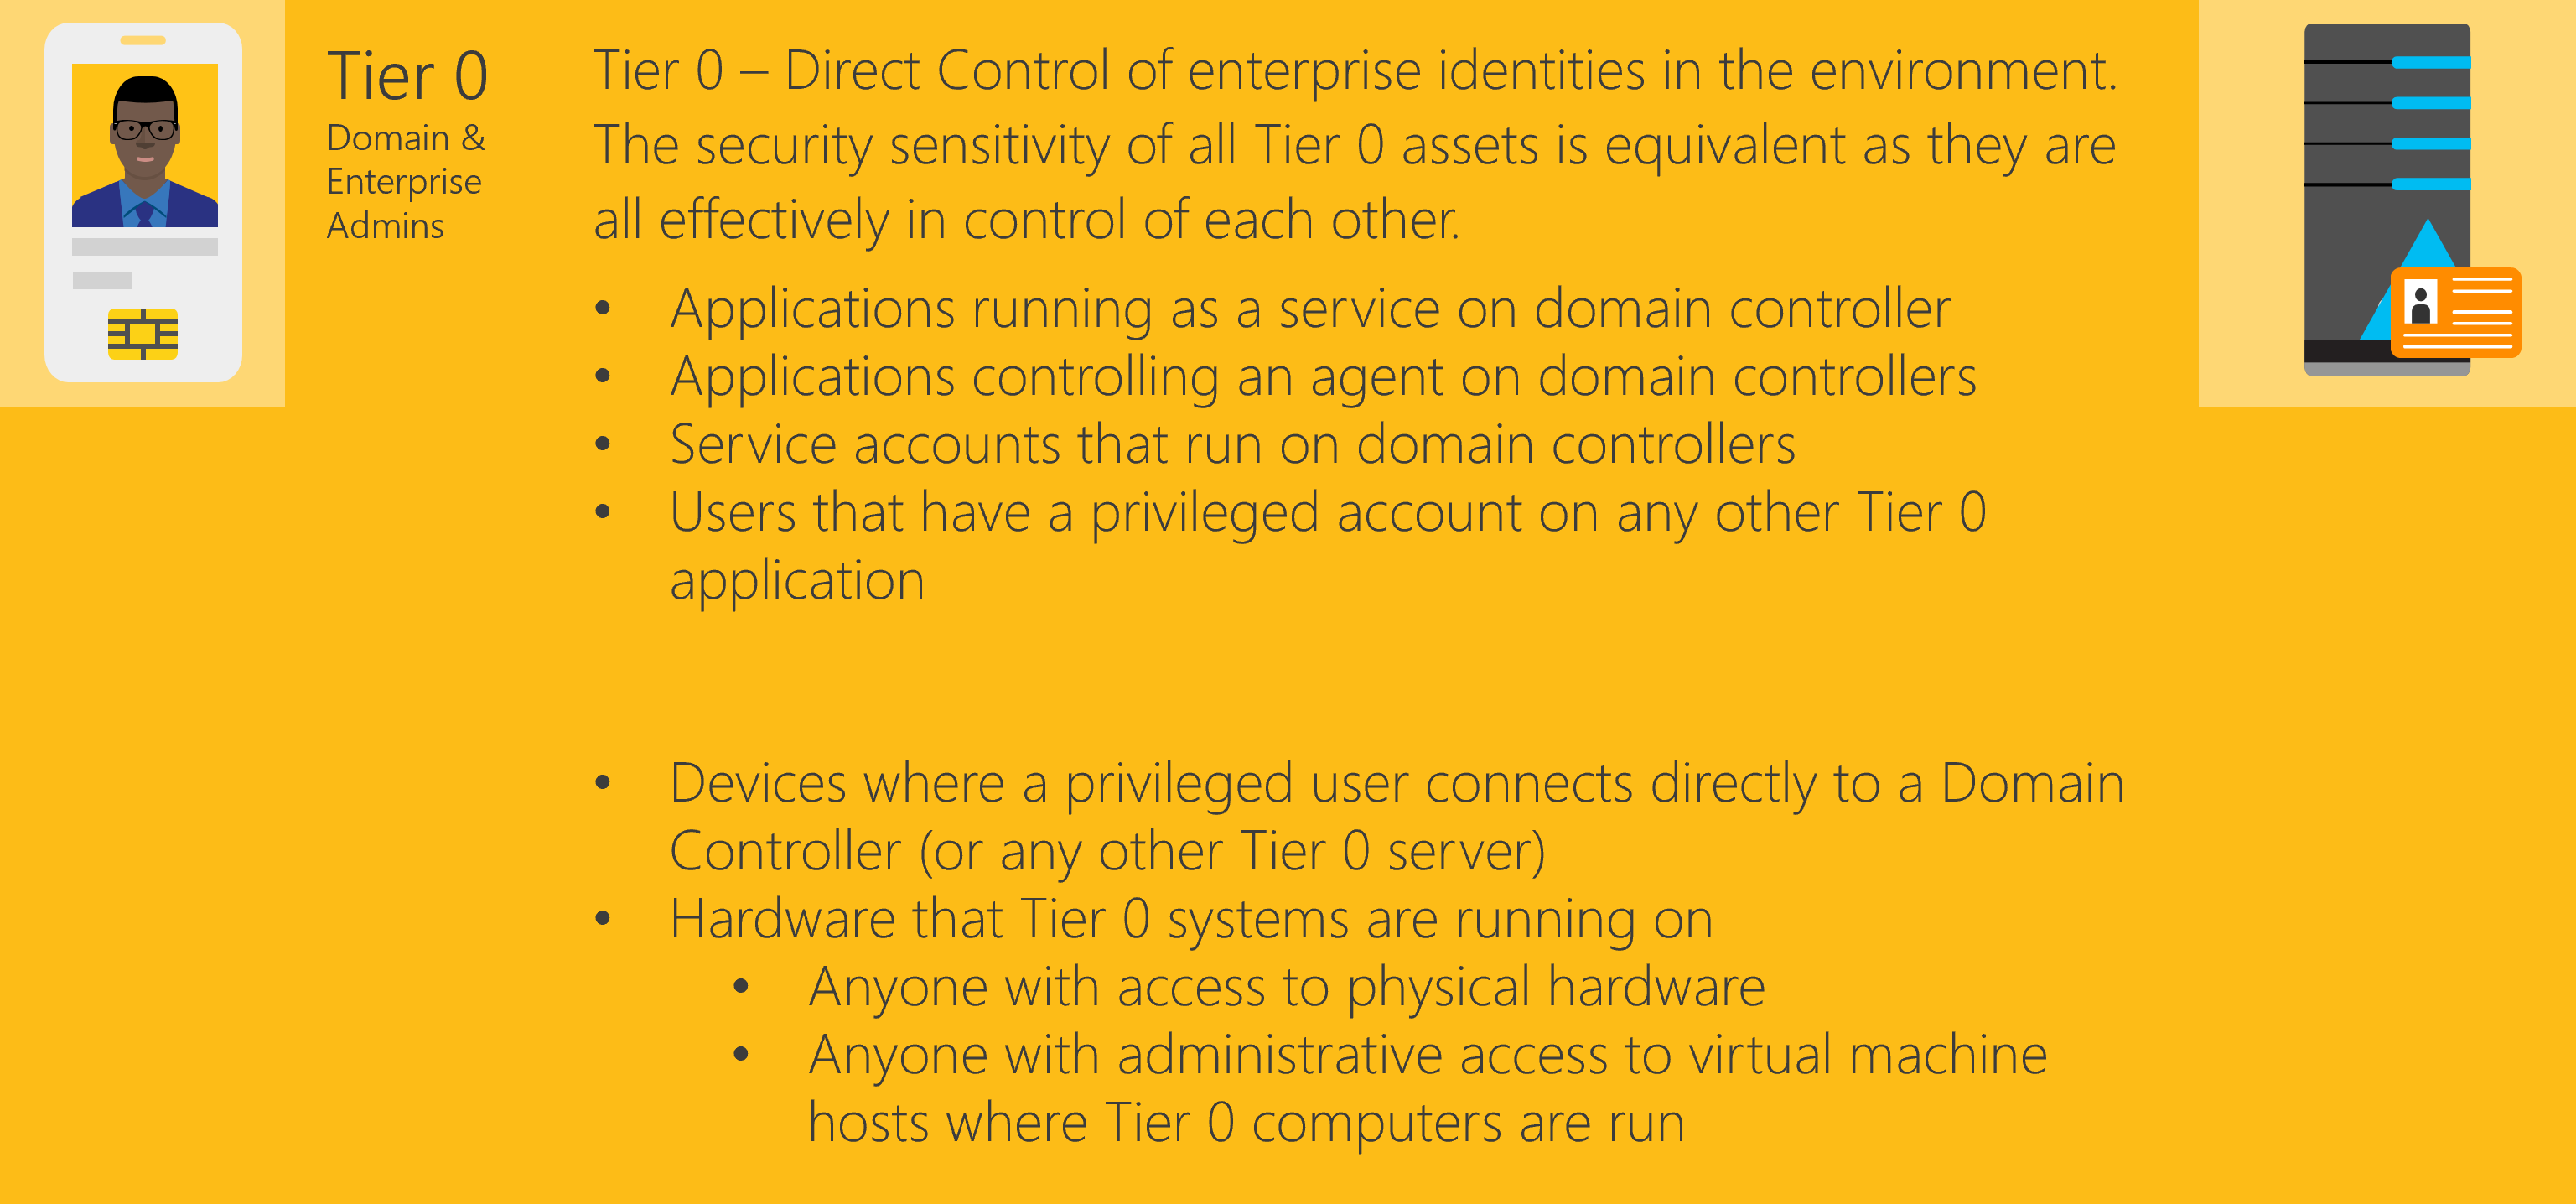
この図では、階層 0 はエンタープライズ ID の直接的な制御を表し、すべての階層 0 資産のセキュリティ感度は同等であることを示しています。これは、それらがすべて効果的に相互に制御されるためです。 最初のグループには、ドメイン コントローラーでサービスとして実行されているアプリケーション、ドメイン コントローラーでエージェントを制御するアプリケーション、ドメイン コントローラーで実行されるサービス アカウント、他の階層 0 アプリケーションの特権アカウントを持つユーザーなど、階層 0 のソフトウェアと ID の資産が一覧表示されます。 2 番目のグループには、階層 0 のハードウェアとアクセス資産 (特権ユーザーがドメイン コントローラーまたはその他の階層 0 サーバーに直接接続するデバイス、階層 0 システムが実行されているハードウェア、その物理ハードウェアにアクセスできるユーザー、階層 0 コンピューターが実行されている仮想マシン ホストへの管理アクセス権を持つすべてのユーザー) が一覧表示されます。
階層 1 - エンタープライズ サーバーとアプリケーションの管理
階層 1 には、メンバー サーバーと、それらを管理する ID が含まれています。
- メンバーサーバーとサーバー管理者ロール。
- 階層 1 サーバーを制御する IT インフラストラクチャ管理 (ITIM) ソリューション。
- Exchange Server、SharePoint Server、SQL Server などの Microsoft のサーバー アプリケーション。
- サード パーティ製のサーバー ソリューション。
- LOB アプリケーション。
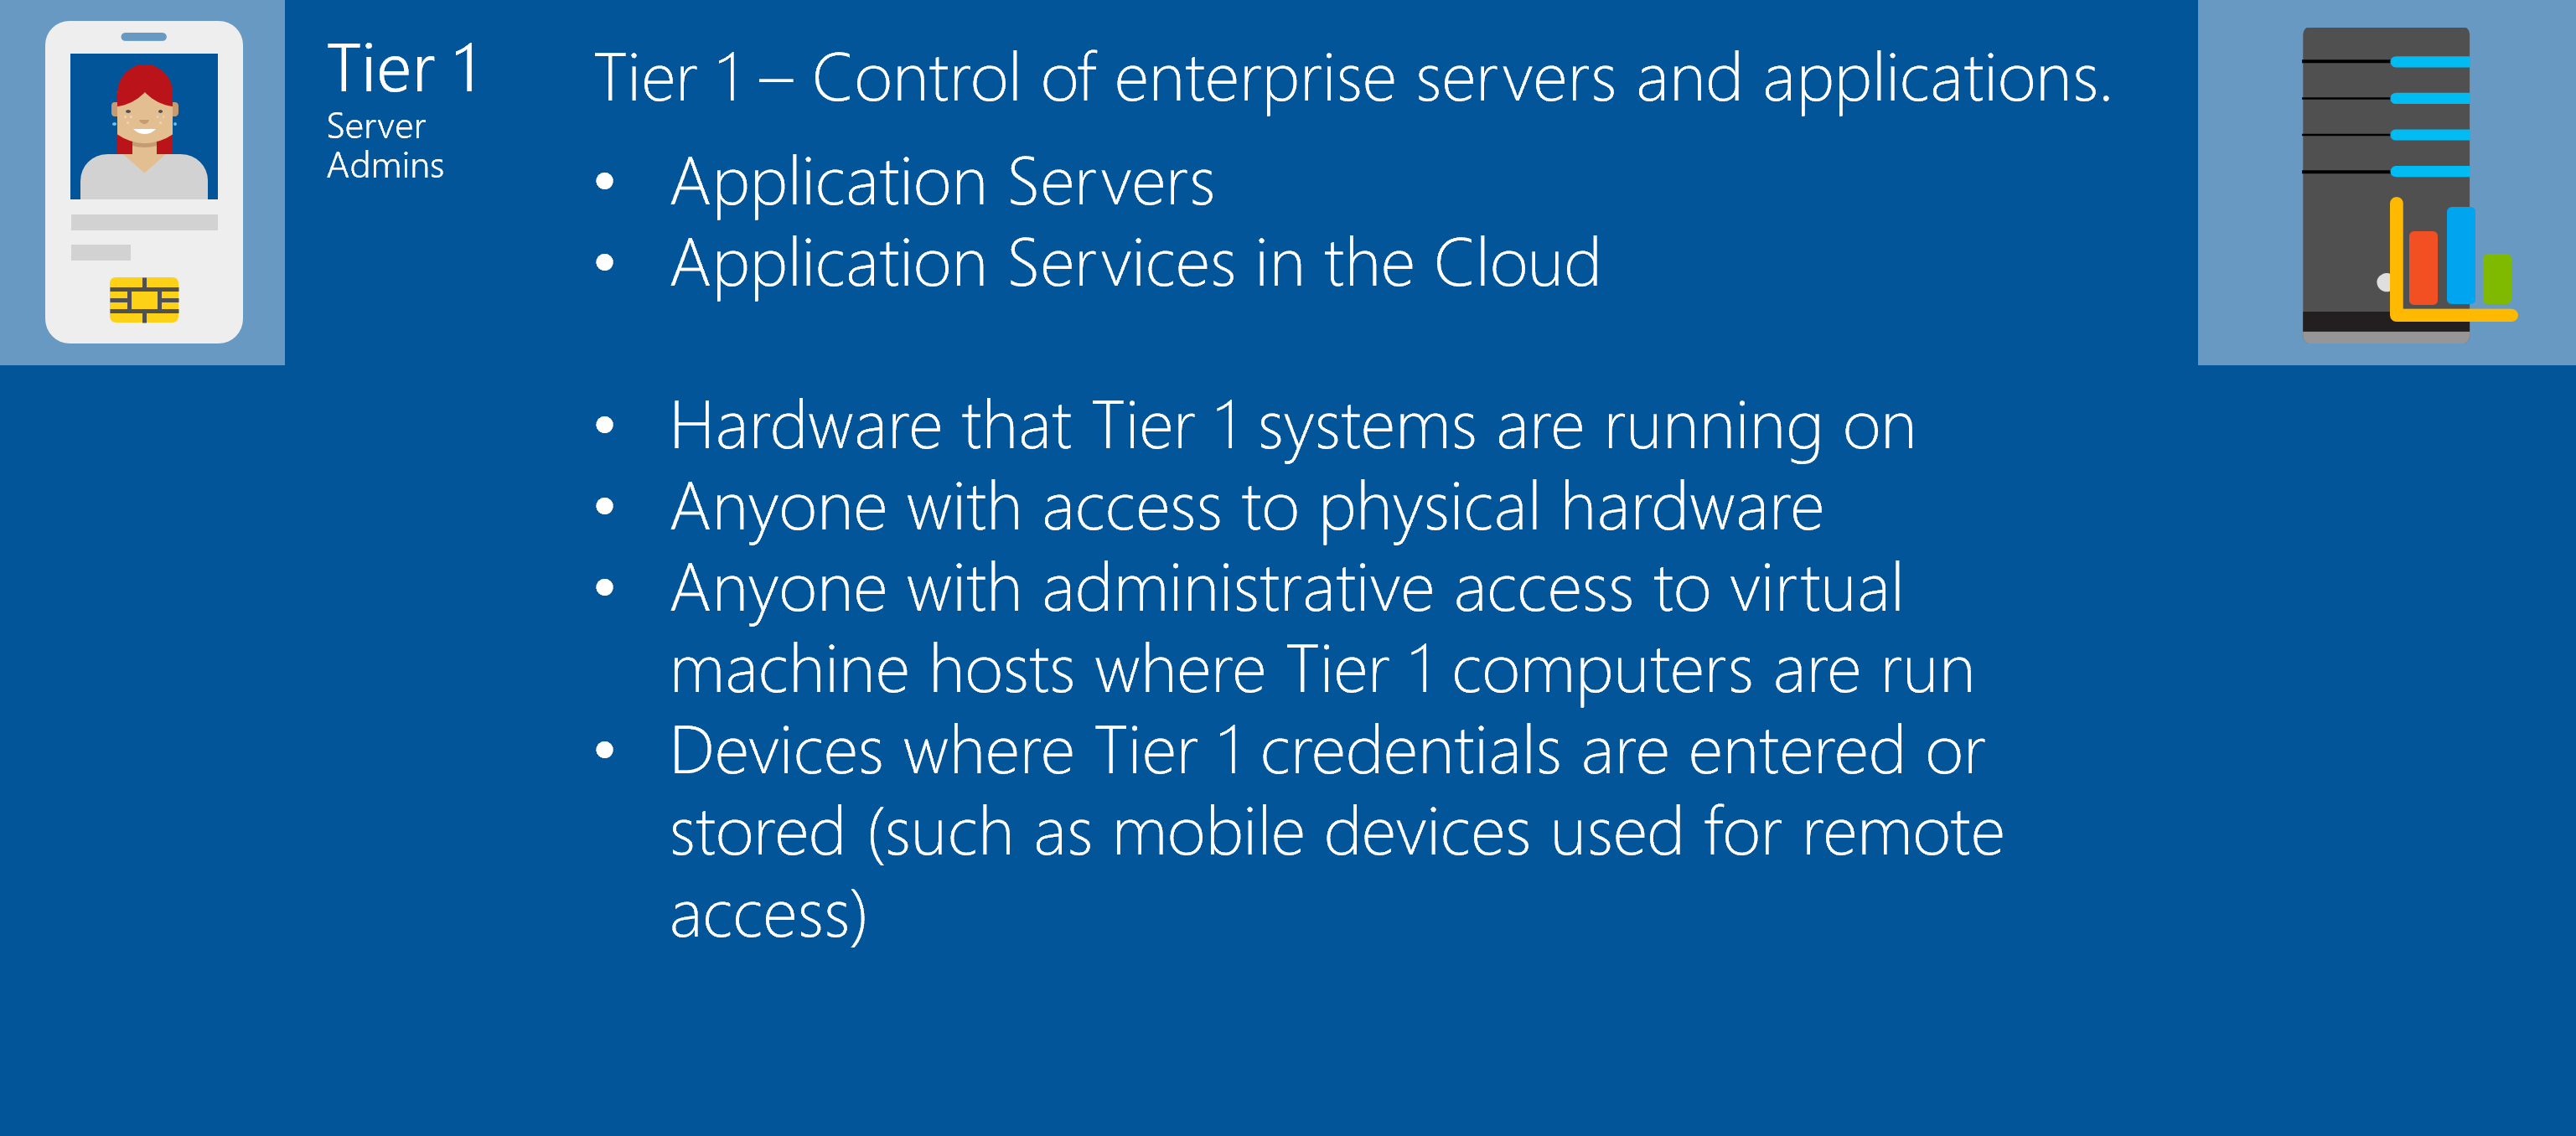
この図は、階層 1 がエンタープライズ サーバーとアプリケーションの制御を表していることを示しています。 最初のグループには、階層 1 のワークロード資産 (クラウド内のアプリケーション サーバーとアプリケーション サービス) が一覧表示されます。 2 番目のグループには、階層 1 のハードウェアとアクセス資産 (階層 1 システムが実行されているハードウェア、その物理ハードウェアにアクセスできるユーザー、階層 1 コンピューターが実行されている仮想マシン ホストへの管理アクセス権を持つユーザー、階層 1 の資格情報が入力または保存されているデバイス (リモート アクセスに使用されるモバイル デバイスなど) が一覧表示されます。
階層 2 - エンド ユーザー アカウントとデバイスのサポート
階層 2 には、エンド ユーザーのデバイスとアカウントを管理する ID (ヘルプ デスクとデバイスのサポート ロール、エンド ユーザーデバイス管理者ロール、エンド ユーザー アカウント管理者ロールなど) が含まれます。
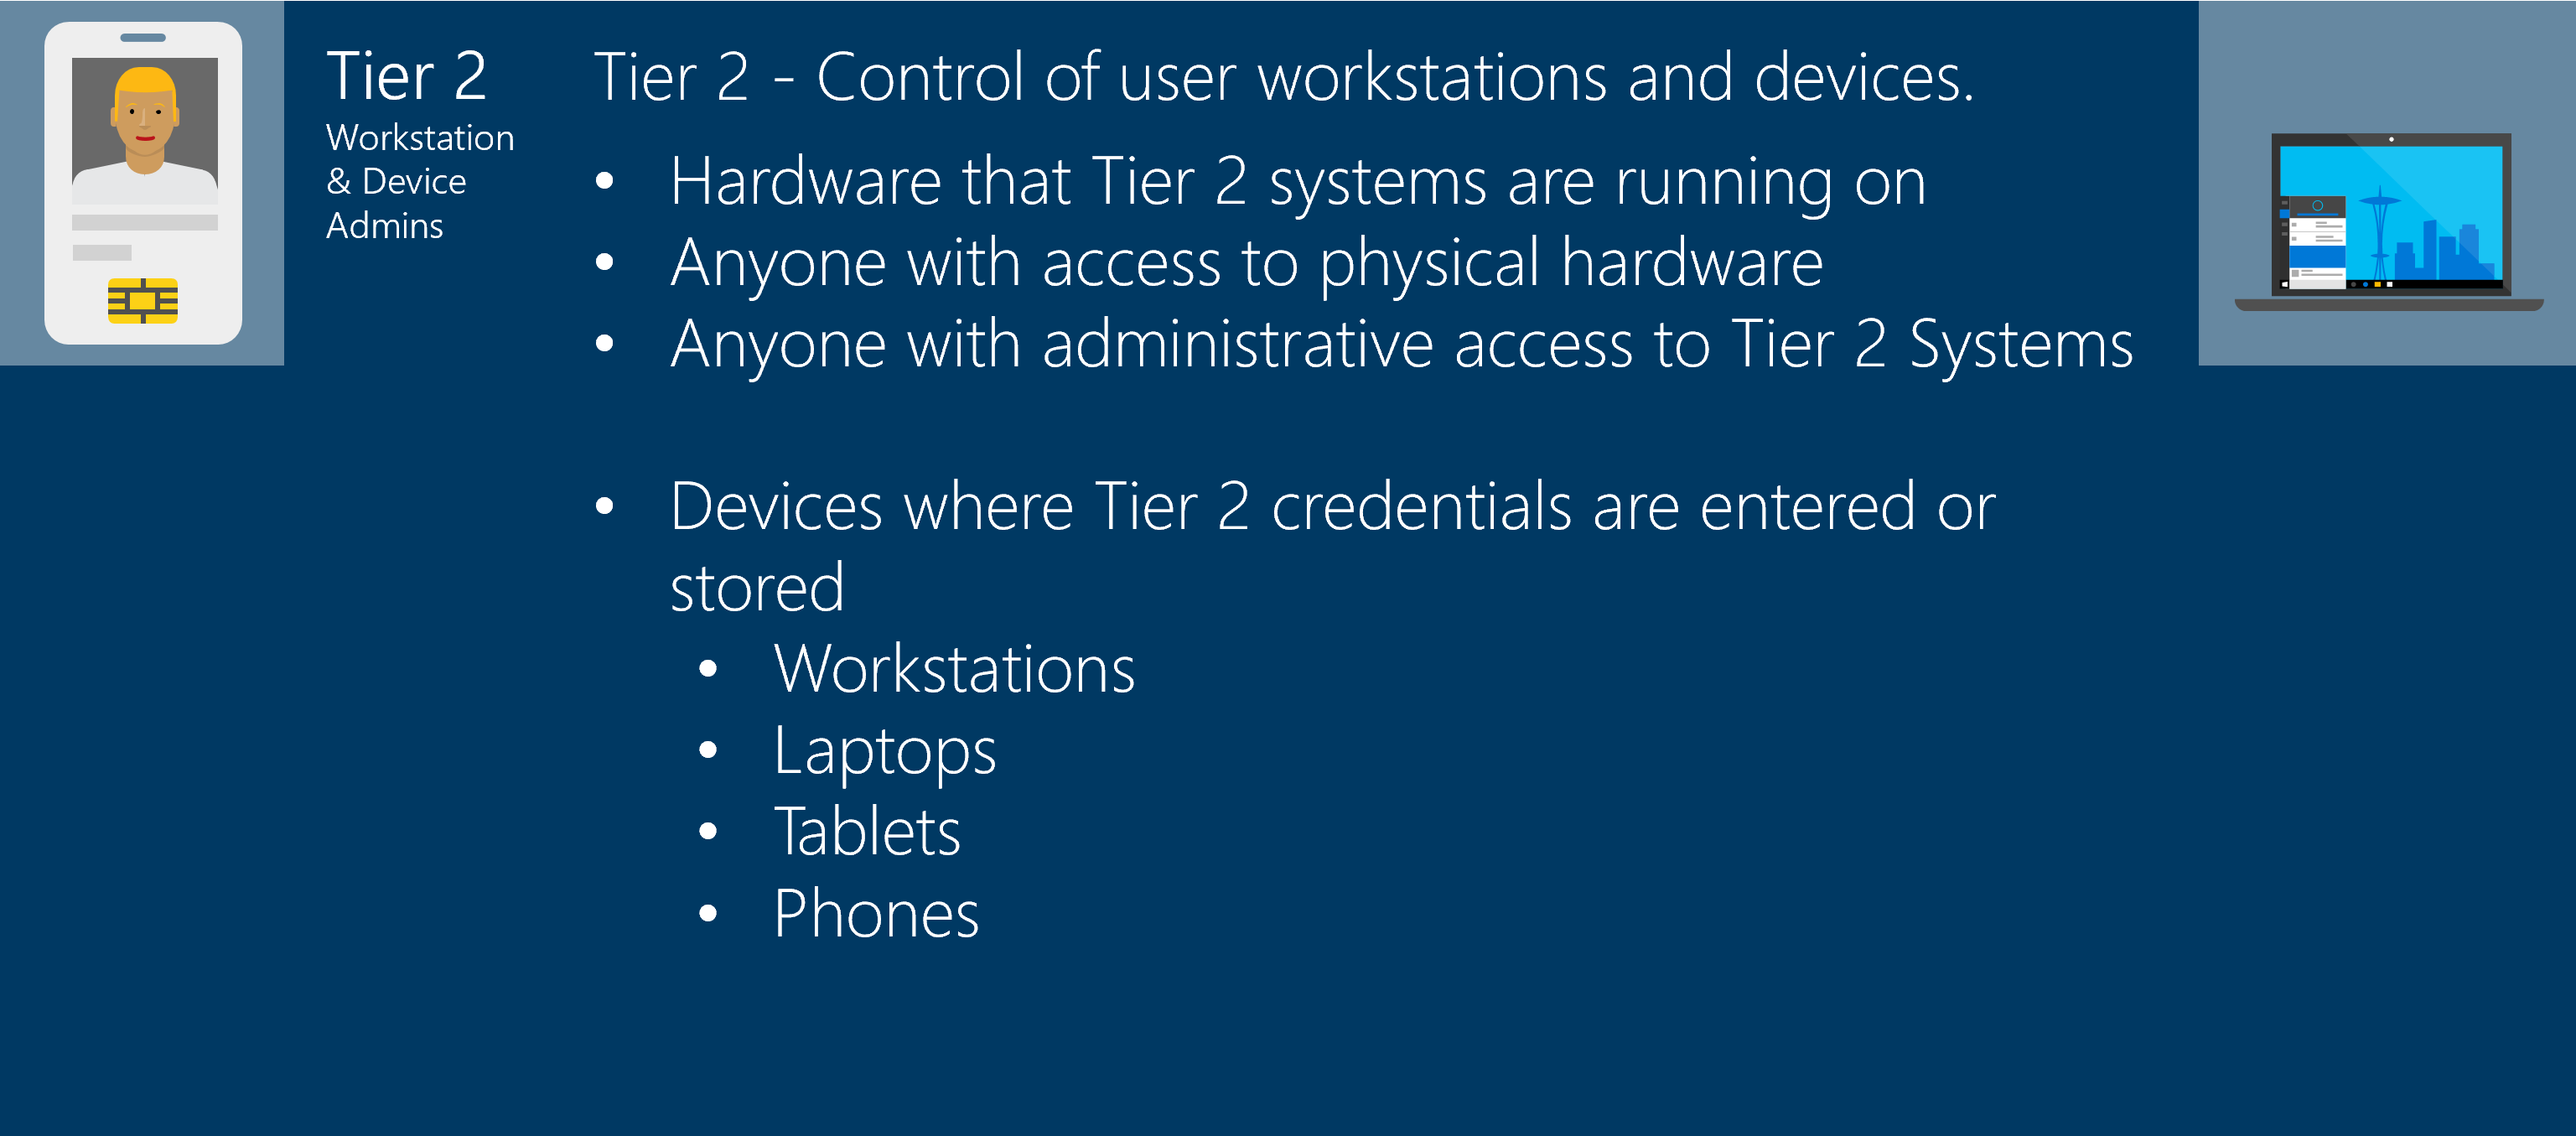
この図は、階層 2 がユーザー ワークステーションとデバイスの制御を表していることを示しています。 階層 2 のハードウェアとアクセス資産 (階層 2 システムが実行されているハードウェア、その物理ハードウェアにアクセスできるユーザー、階層 2 システムへの管理アクセス権を持つすべてのユーザー) が一覧表示されます。 また、階層 2 の資格情報が入力または格納されているデバイス (ワークステーション、ノート PC、タブレット、電話など) も一覧表示されます。
各レベルに必要な特権アクセス ワークステーション (PAW)
AD DS の階層モデルは、管理対象の階層に対応する信頼できる管理用ワークステーションを起点とする場合にのみ機能します。つまり、Tier 0 の資産には Tier 0 PAW、Tier 1 には Tier 1 PAW、Tier 2 には Tier 2 PAW を使用する必要があります。 特権ランディング ゾーンのクラウドベースの管理には、対象の特権スコープに一致する特権アクセス ワークステーション for Cloud Services Management (PAWCSM) を使用します。
階層管理者が、信頼されていないエンド ユーザー ワークステーションまたは間違ったレベルのワークステーションにサインインすると、より高いレベルの資格情報は信頼されていない低い環境に公開されます。 このような露呈により、AD DS の階層モデルが依拠している分離境界が崩壊します。 信頼は、サインインに使用された最初の物理キーボードから開始されます。
詳細については、「 特権アクセス ワークステーションの概要」を参照してください。
PAW を使用して階層 0 の資産にアクセスする
階層 0 PAW 以降では、階層 0 エンドポイントに到達する前に、複数のホップを作成するか、別のソリューションを使用することが必要になる場合があります。 ネットワークの複雑さは、ファイアウォール規則を簡略化するために階層 0 ジャンプ サーバーが必要になる場合があります。 ボルトソリューションは、承認ワークフローと、特権アカウントへのジャストインタイム (JIT) アクセスを提供します。
基本的な原則は、クリーンな信頼された物理キーボードが開始点であり、中間ホップまたはソリューションがターゲット エンドポイントと同じレベルに留まるということです。
信頼された物理キーボードをクリーンアップする
クリーンな信頼された物理キーボードは、特権セッションを開始するために物理的にサインインするワークステーションです。 AD DS レベル モデルを保持するには、そのワークステーションで次の操作を行う必要があります。
- 特定の階層における管理用途向けに強化し、専用とする。
- 電子メール、Web 閲覧、管理されていないソフトウェアなどの生産性ワークロードがない状態を維持します。
- ターゲット資産の層と一致します。 階層 0 のセッションは、必ず階層 0 の PAW から開始しなければなりません。日常業務にも使用している階層 2 のデバイスから開始してはなりません。
- サプライ チェーンの実証と物理的なセキュリティ制御を検証しました。 侵害を受けた PAW は、資格情報を漏えいさせ、モデルを破綻させる可能性があります。
- 管理タスク専用に使用します。 管理以外の作業に PAW を使用すると、侵害のリスクが高まります。
下位レベルのワークステーションで高いレベルの資格情報を入力すると、その低信頼環境にそれらの資格情報がすぐに公開されます。 宛先ではなくキーボードによって、セッションの有効な信頼レベルが設定されます。
リーチバックモデル
リーチバック モデルでは、クリーンな PAW で開始されたセッションが、セッションの信頼を下げることなく、より上位のエンドポイントに到達する方法について説明します。 セッションは、承認済みの JIT 権限昇格または資格情報ボールト ソリューションを介して、対象ティアに対応する PAW から 開始されます。 下位レベルのワークステーションでは、上位層の資格情報を使用して、上位レベルのエンドポイントへのセッションを開始することはありません。
中間ジャンプ サーバー、要塞ホスト、またはリモート管理ゲートウェイは、それに触れるすべての資格情報の信頼レベルを継承します。 そのため、ドメイン コントローラーに到達するために使用されるジャンプ サーバーは、ネットワークによって境界セグメントに配置された場合でも、階層 0 の資産になります。 この封じ込めにより、攻撃者が個々の下位レベルのデバイスを侵害した場合でも、pass-the-hash 攻撃と pass-the-ticket 攻撃が階層間でエスカレートされるのを防ぐことができます。
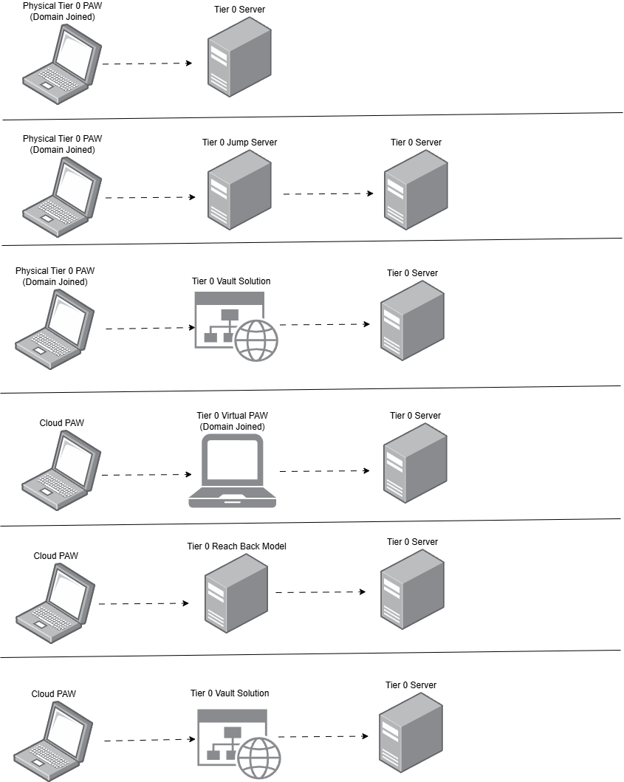
この図は、特権アクセス ワークステーション (PAW) から階層 0 サーバーへの 6 つのアクセス パスを行として配置したものです。 最初の 3 行は、ドメイン参加済みの物理階層 0 PAW から始まります。行 1 は PAW を階層 0 サーバーに直接接続し、行 2 は階層 0 サーバーに到達する前に階層 0 ジャンプ サーバーを介して接続し、行 3 は階層 0 サーバーに到達する前に階層 0 コンテナー ソリューションを介して接続します。 最後の 3 行はクラウド PAW から始まります。行 4 は、階層 0 サーバーに到達する前にドメイン参加済みの階層 0 仮想 PAW を介して接続し、行 5 は階層 0 サーバーに到達する前に階層 0 のリーチバック モデルを介して接続し、行 6 は階層 0 サーバーに到達する前に階層 0 コンテナー ソリューションを介して接続します。
Tier 0 のスコープを厳格に限定する
レベル 0 は、AD DS レベル モデルで最も機密性の高いレベルです。 できるだけ小さくしてください。 階層 0 の追加アカウント、サーバー、またはアプリケーションはすべて、ID コントロール プレーンの攻撃対象領域を拡張します。
階層 0 を小さくするためのベスト プラクティス
- 階層 0 の人間の管理者の数を最小限に抑えます。 共通のターゲットは、Domain Admins と同等のアクセス権を持ち、Domain Admins サービス アカウントを持たないユーザーが 5 人未満です。
- 階層 0 のサーバーを、ID の制御と回復に必要なサーバーに最小限に抑えます。
- すべての階層 0 アカウントが Domain Admins のメンバーである必要はありません。 階層 0 内で最小限の特権を適用します。
- LOB アプリケーションなどの階層 0 以外のソリューションを階層 0 に移行しないでください。
- 階層 0 を小さくすると、チーム間で責任が変わることがよくあります。
- 中央Active Directoryチームは、バックアップの検証と回復の準備を所有している可能性があります。
- 階層 1 のスペシャリストは、階層 0 を拡張することなくサポートを提供します。
- セキュリティ チームは、Domain Admins メンバーシップから、最小限の特権に合った監査ロールに移行します。
サーバーと管理ソリューションを階層 1 に移行する
メンバー サーバーを管理するソリューションと ID の移行に重点を置く:
- まず、バックアップ、監視、修正プログラムの適用、ハイパーバイザーなど、階層 1 のすべてを管理するソリューションから始めます。
- 過剰に使用されたサービス アカウントと過剰なアクセス許可を持つサービス アカウントを特定し、それらを分割して爆発半径を減らします。
- 階層 1 の移行は、分析、計画、およびセキュリティ改善の演習として扱います。 OU 間でオブジェクトを移動するだけのものとして扱う必要はありません。
エンド ユーザーデバイスと ID ライフサイクルを階層 2 に移行する
階層 2 の資産の移行では、エンド ユーザーのデバイス管理と ID ライフサイクルに重点を置いています。
- 企業内における現行の ID ライフサイクル(入社、異動、退職のワークフローを含む)を把握します。
- エンド ユーザー デバイスのドメイン参加、管理、削除の方法について説明します。
- 可能な場合は、クラウドで管理されたデバイスに移行します。
- 特定の OU に対するアプリケーションの依存関係を特定します。 たとえば、ハードコーディングされた OU パスは、移行後にエラーを引き起こす可能性があります。
AD DS レベル モデルを採用する
多くの場合、AD DS レベル モデルの技術的なデプロイは高速であり、デプロイ スクリプトの実行後数分で実行できます。 組織の連携、役割と責任、プロセスの更新には時間がかかり、長期的な成功のための重要な要素です。
AD DS レベル モデルを採用するには、次の大まかな手順に従います。
- 範囲とスポンサーについて認識を合わせる。 リーダーシップを使用して境界、所有者、期待される影響を定義します。
- 資産のインベントリと分類。 レベル 0 の同等の資産と階層 1 の価値の高い資産を特定します。
- 運用モデルを設計します。 管理ペルソナ、PAW、および運用ワークフローを定義します。
- 構造体とコントロールを実装します。 必要な OU、グループ、グループ ポリシー、およびアクセス制限を作成します。
- まずティア 0 から開始し、次にティア 1、最後にティア 2 へと、パイロット導入と移行を段階的に進めます。
- 継続的に検証します。 ドリフトを監視し、特権アクティビティを監査し、階層違反を検出します。
AD DS レベル モデルのデプロイ後の強化アクティビティ
AD DS レベル モデルをデプロイしたら、次のアクティビティを完了して環境を強化し、運用化します。
- セキュリティ強化フレームワーク (SHF) ベースラインや Standard Operating Environment (SOE) など、追加のセキュリティ強化要件を確認します。
- 古いレガシ グループ ポリシーのクリーンアップを計画します。
- "クリーン キーボード" ソリューション (階層 0 と階層 1 のオンプレミス PAW、クラウドベースの特権管理用のクラウド PAW (PAWCSM) をデプロイします。
- AD DS とドメイン コントローラーのオペレーティング システムを強化します。
- レベル 0 の同等のサーバーを特定し、移行します。
- Tier 1 の価値の高い資産をモデルにオンボードします。