Windows の設定のバックアップと復元は、ユーザー設定と Microsoft Store アプリの構成を安全に保持することでデバイスの移行を効率化するエンタープライズ レベルの機能です。 Windows 10 からアップグレードする場合でも、PC をリフレッシュする場合でも、一貫したユーザー エクスペリエンスが提供され、堅牢なバックアップと迅速な復旧機能によってビジネスの継続性が向上します。
注
組織用の Windows バックアップは、Windows 設定のバックアップと復元になりました。 ドキュメントとポリシー サーフェスの更新に伴い、新しい名前である Windows 設定のバックアップと復元が表示されます。 この移行中、一部の参照では引き続き組織向け Windows バックアップが使用されている場合があります。
注
Windows 11 バージョン 26H2 以降では、対象デバイスに対して Windows 設定のバックアップが既定で有効になっています。 管理者が構成した既存のポリシー (有効または無効) は引き続き適用されます。 この変更により、バックアップがベースライン機能として確立され、セットアップを必要とせずにユーザー環境を保護できます。 この機能では、設定と Microsoft Store アプリの一覧が保持されるため、ユーザーは新しいデバイスに移動して、すぐに作業を再開できます。 この変更は、バックアップ ポリシーにのみ適用されます。管理者は引き続き、復元ポリシーを構成する必要があります。 詳細については、「 Windows 設定のバックアップが新たな復元ベースラインになる」を参照してください。
注
2026 年 7 月以降、 Enterprise State Roaming (ESR) 管理は Windows 設定のバックアップと復元の一部になります。 詳細については、「 Enterprise State Roaming」を参照してください。
Windows 設定のバックアップと復元の目的:
- 組織が PC の更新サイクル、Windows 11 への移行、または AI 搭載 PC の展開を加速するのを支援します。
- 組織がデバイスとユーザー設定を管理するためのクラウド ファーストのアプローチへの移行を支援します。
システム要件
以下のセクションでは、Windows の設定のバックアップと復元を使用するための要件について説明します。
バックアップの要件
バックアップ機能は、次の要件を満たすデバイスで Microsoft Entra ID を使用してサインインしたユーザーが使用できます。
- Windows 10 バージョン 22H2 ビルド 19045.6216 以降
- Windows 11 バージョン 22H2 ビルド 22621.5768 以降
- Windows 11 バージョン 23H2 ビルド 22631.5768 以降
- Windows 11 バージョン 24H2 ビルド 26100.4946 以降
- Microsoft Entra に参加しているか、Microsoft Entra ハイブリッドに参加している必要があります
既定のオン動作は、次のすべての条件を満たすデバイスに適用されます。
- Windows 11 バージョン 26H2 以降を実行している。 注: 元々 Windows 11 バージョン 26H1 を実行しているデバイスは、次の機能更新プログラムから同じ既定オンの処理を受けます。
- プライバシーに敏感な国や地域ではありません。
- 主権クラウド環境または制限されたクラウド環境とは異なります。
- Windows の設定でバックアップ ポリシーが [未構成 ] 状態のバックアップと復元。 注: バックアップ ポリシーが明示的に有効または無効になっているデバイスは、引き続きその明示的な設定を尊重します。
デバイスのセットアップ (OOBE) 中の復元要件
復元機能は、次の要件を満たすデバイスで OOBE 中に使用できます。
- Windows 11 バージョン 22H2 ビルド 22621.3958 以降
- Windows 11 バージョン 23H2 ビルド 22631.3958 以降
- Windows 11 バージョン 24H2 ビルド 26100.4770 以降
- ユーザーに少なくとも 1 つのバックアップ プロファイルがある
- Autopilot を使用する場合は、自己展開モードではなく、 ユーザー駆動モードを使用するようにプロファイルを構成する必要があります
- Microsoft Entra に参加している必要があります
ヒント
デバイスで 2025 年 7 月より前のビルドが実行されている場合は、[ Windows 品質更新プログラムのインストール] ポリシーが有効になっていることを確認してください。 この設定により、デバイスは最新の品質更新プログラムを受け取り、復元機能を使用できます。
最初のサインイン時の復元要件
- Windows 11 バージョン 24H2 ビルド 26100.7922 以降
- Windows 11 バージョン 25H2 ビルド 26200.7922 以降
- デバイスは既に登録を完了しています。
- ユーザーは、登録後初めてサインインします。
- ユーザーには少なくとも 1 つのバックアップ プロファイルがあります。
- デバイスは Microsoft Entra に参加しているか、Microsoft Entra ハイブリッドに参加しています。
ヒント
デバイスで 2026 年 3 月より前のビルドが実行されている場合は、[ Windows 品質更新プログラムのインストール] ポリシーが有効になっていることを確認してください。 この設定により、デバイスは Out-of-Box Experience (OOBE) 中に最新の品質更新プログラムを受け取り、復元機能を使用できます。
クラウドとリージョンの可用性
この機能は現在、GCCH およびソブリン クラウドまたは中国では使用できません。
動作のしくみ
Windows の設定のバックアップと復元はオプトイン機能であり、既定では無効になっています。 この機能を使用するには、IT 管理者が最初にバックアップと復元のポリシーを構成する必要があります。
バックアップ プロセス
バックアップと復元のプロセスは、シームレスでユーザーフレンドリーになるように設計されています。 次の手順では、バックアップ プロセスの概要を示します。
- 管理者は 、バックアップのポリシー設定を構成します。
- バックアップ スケジュールされたタスクは、8 日ごとに自動的に実行されます。 ユーザー設定、基本設定、インストールされている Microsoft Store アプリの一覧をバックアップします。
- または、Windows 検索ボックスで Windows バックアップ アプリを検索し、[バックアップ] を選択することで、手動でバックアップを開始することもできます。

復元プロセス
デバイスの復元プロセスは、2 つの方法で開始できます。 1 つの方法は、Out-of-Box Experience (OOBE) でのデバイス登録時です。 もう 1 つの方法は、デバイスが登録を完了した後の最初のサインイン時と、ユーザーが Microsoft Entra ID アカウントを使用してサインインする場合です。 復元プロセスの概要を次に示します。
管理者が 復元ポリシー設定を有効にした。 このポリシーは、グループ ポリシーまたはモバイル デバイス管理 (MDM) によって既定で無効になっています。
ユーザーは、バックアップ フロー中に使用したのと同じ職場または学校アカウント (Entra ID) を使用して、OOBE または最初のサインイン中にサインインします。
- サインイン画面の後、復元ページが表示されます。 ユーザーは、以前のデバイスからバックアップ プロファイルを復元するか、デバイスを新しいデバイスとして構成するかを選択できます。

- 以前のデバイスから設定と Microsoft Store アプリ (存在する場合) を復元するには、ユーザーはデバイスを選択してから [続行] を選択します。

- デバイスはセットアップ プロセスを完了します。 このプロセスでは、以前にバックアップされたユーザー設定と Microsoft Store アプリが自動的に復元されます。
Windows の設定の構成、バックアップと復元
使用する前に、Windows の設定のバックアップと復元を構成します。 構成プロセスには、機能を有効にするデバイスのバックアップおよび復元ポリシーの設定が含まれます。
バックアップ構成
次の手順では、デバイスを構成する方法について詳しく説明します。 ニーズに最適なオプションを選択します。
 Intune
 CSP
 GPO
Microsoft Intune を使ってデバイスを構成するには、設定カタログ ポリシーを作成し、以下の設定を使用します:
| カテゴリ | 設定名 | 値 |
|---|---|---|
| 管理用テンプレート\Windows コンポーネント\設定の同期 | Windows バックアップを有効にする | 有効 |
構成するデバイスまたはユーザーをメンバーとして含むグループにポリシーを割り当てます。
デバイスにバックアップ ポリシーを適用すると、バックアップは 8 日ごとに自動的に実行されます。
注
バックアップ ポリシー設定を構成することによって、バックアップする設定を制御できます。 詳細については、「組織の Windows バックアップのポリシー設定」を参照してください。
追加の構成チェック
Windows の設定のバックアップが期待どおりに動作するようにするには、次のポリシーを [無効] に設定しないでください。
これらのポリシーは、organization のデバイスを管理する方法に応じて、グループ ポリシー (GP) または MDM (Microsoft Intune など) を使用して構成できます。
1. ポリシー名:
i) EnableActivityFeed
ii) PublishUserActivities
iii) UploadUserActivities
場所: コンピューターの構成 > 管理用テンプレート > システム > OS ポリシー
2. ポリシー名: EnableCDP
場所: ADMX_GroupPolicy Policy CSP
3. ポリシー名: AllowConnectedDevices
場所: 接続ポリシー CSP
これらのポリシーを 無効に設定しないでください。 これらのポリシーのいずれかを無効にすると、Windows バックアップは適用されません。
構成の復元
既定では、復元オプションは無効になっています。 Intune に登録されている Microsoft Entra 参加済みデバイスおよび Microsoft Entra ハイブリッド参加済みデバイスの場合、Intune ポリシーを使用して組織の Windows バックアップを管理します。
Intune で復元ポリシーを有効にして構成するには、次の 2 つの方法があります。
オプション 1: 登録ポリシー
- これは テナント全体のポリシーであり、デバイスの登録時 にのみ 適用されます。 これにより、 OOBE 復元エクスペリエンスに合わせてコンピューターでポリシーを確実に利用できるようになります。 登録ポリシー構成の変更は、Intune に既に登録されているデバイスには適用されません。 このテナント全体のポリシーは、標準の MDM ポリシー構成の前に有効になります。
- これは、Intune に登録するすべてのデバイスに適用されます。
次の手順では、デバイスを構成する方法について詳しく説明します。 ニーズに最適なオプションを選択します。
Intune テナントレベルのポリシーを構成するには:
- Microsoft Intune 管理センターにサインインします。
- [デバイス>登録>Windows バックアップ復元] を選択します。
- [ 復元ページの表示] で [ オン ] を選択して、OOBE 中に復元オプションを有効にします。
- [ 保存] を選択して変更を適用します。
注
登録の設定を復元するには、Intune サービス管理者ロールまたはグローバル管理者ロールが必要です。
オプション 2: デバイスの登録後に適用されるポリシー
- このデバイス構成ポリシーは、デバイスの登録 後 に適用されます。 ポリシーに対する変更は、定期的なポリシーの更新間隔中にデバイスに適用されます。
次の手順では、デバイスを構成する方法について詳しく説明します。 ニーズに最適なオプションを選択します。
Microsoft Intune を使ってデバイスを構成するには、設定カタログ ポリシーを作成し、以下の設定を使用します:
| カテゴリ | 設定名 | 値 |
|---|---|---|
| Windows バックアップと復元 | Windows の復元を有効にする | 有効 |
構成するデバイスまたはユーザーをメンバーとして含むグループにポリシーを割り当てます。
複数のポリシー ソースでのポリシーの競合
Windows の設定のバックアップと復元は、GPO または CSP のいずれかを使用して構成しますが、両方の組み合わせは構成しません。 予期しない結果につながる可能性があるため、Windows 設定のバックアップと復元で GPO と CSP のポリシー設定を混在させないでください。
条件付きアクセス ポリシーの干渉
クラウド アプリケーションの条件付きアクセスを有効にすると、Microsoft Entra ユーザーがアクセス トークンを取得できなくなる可能性があります。 この状態により、次のエラーが発生します。
| エラーのタイトル | エラーの説明 |
|---|---|
| これにはアクセス権がありません。 | サインインは成功しましたが、このリソースにアクセスするためのアクセス許可がありません。 |
| ここからは行けません。 | このアプリケーションには機密情報が含まれており、次からのみアクセスできます: Contoso エンゲージメント コンプライアンス ポリシーを満たすデバイスまたはクライアント アプリケーション。 これが個人用デバイスの場合は、[設定]>[アカウント]>[職場または学校へのアクセス] を選択し、[接続] を選択することで、Contoso にデバイスを管理させることができます。 完了したら、戻って再試行します。 |
このエラーを修正するには、Microsoft サービス (アプリ ID: d32c68ad-72d2-4acb-a0c7-46bb2cf93873) が復元フローを続行できるようにするカスタム ポリシーを作成します。
先に進む前に、アプリ ID がカスタム ポリシーに一覧表示されていることを確認してください。
PRMFA/Hyper-V 仮想マシン認証
次の状況では、復元エクスペリエンス アプリ (74d197dc-b84d-4d43-a1b2-b5bf3bb91c11) の OOBE 中に Phishing-Resistant 多要素認証 (PRMFA) プロンプトが表示される場合があります。
- Your organization uses PRMFA through a Microsoft Entra ID authentication strength policy.
- そのポリシーからMicrosoft Intuneアプリ (
0000000a-0000-0000-c000-000000000000とd4ebce55-015a-49b5-a083-c84d1797ae8c) を除外します。 - ユーザーは、強力な認証方法を使用せずに OOBE 中にデバイスを登録します。
ヒント
Hyper-V などの仮想マシン (VM) シナリオでは、OOBE 中に PRMFA を実行するのは困難です。 認証に一時アクセス パス (TAP) を検討してください。
ユーザー エクスペリエンス
この機能を有効にすると、ユーザーは [アカウント]>[Windows バックアップ] に移動して、[設定] からバックアップ設定を直接管理できます。
- 設定のバックアップを停止するには、[ ユーザー設定を記憶する ] トグルをオフにします。
- インストールされている Microsoft Store アプリの一覧のバックアップを停止するには、[ アプリを記憶する] トグルをオフにします。
注
これらのトグルは、Windows の設定、バックアップと復元、および Enterprise State Roaming の両方を制御します。 IT 管理者がバックアップまたはローミングを有効にしている場合にのみ対応できます。 IT 管理者がこれらのコントロールのいずれかを有効にしていない場合、トグルは灰色表示され、対応できません。
[ ユーザー設定を記憶する ] の下にある設定カテゴリの切り替えを使用して、バックアップに含める設定を制御します。
ユーザーが ポリシー設定を使用して Windows バックアップ オプションを変更できないようにします。
Windows 設定の復元の概要の概要 バックアップと復元
Windows 11 バージョン 24H2 以降では、ユーザーは Windows 設定のバックアップと復元を使用して復元プロセスを完了した後、復元の概要を表示できます。 復元の概要には、選択したバックアップ プロファイルから復元されたコンテンツのデバイス上のビューが表示されます。 これにより、ユーザーは何が回復されたかを理解し、新しいデバイスで作業をすばやく再開できます。 このエクスペリエンスは、デバイスのセットアップ時 (OOBE) または最初のサインイン中に復元プロセスを完了した後に利用できます。
復元の概要には、次のものが含まれます。
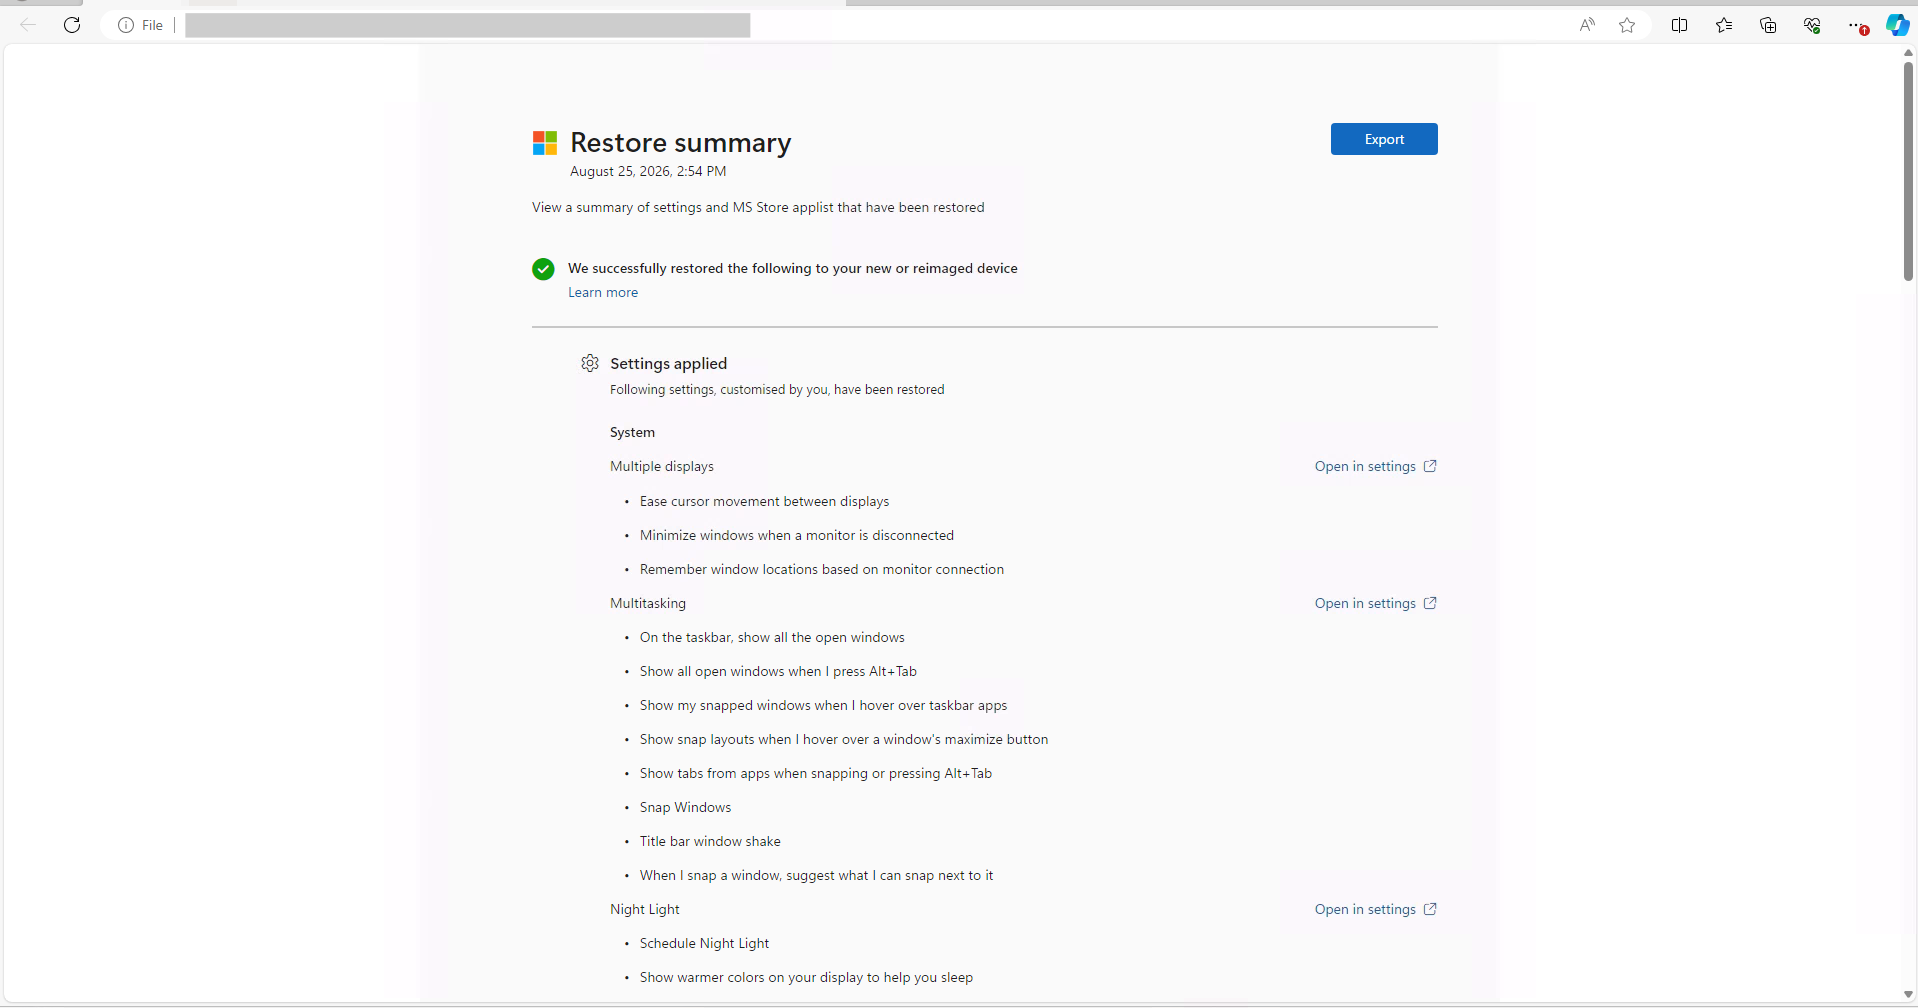
- ユーザーのバックアップ プロファイルから復元された個人用設定。
- バックアップ プロファイルに関連付けられてデバイスに復元された Microsoft Store アプリの一覧。
注
復元の概要は、復元エクスペリエンスを可視化するように設計されています。 概要には主に、復元されたユーザー カスタム個人用設定と Microsoft Store アプリの一覧が一覧表示されます。 場合によっては、(ユーザーがカスタマイズしたものではない) 既定値を保持する設定も概要に表示されます。 この動作は仕様です。
復元の概要では、復元の結果を表示することで、ユーザーが設定と Microsoft Store アプリ一覧が正常に復元されたことを確認するのに役立ちます。 セットアップ後の検証を減らすことで、ユーザーはより迅速に作業に戻ることができ、リカバリ エクスペリエンスがより明確になり、生産性向上までの時間が短縮されます。
復元の概要の表示
新しいデバイスで復元プロセスが終了した後、ユーザーは選択したバックアップ プロファイルから復元されたコンテンツの概要を確認できます。
復元の概要を表示するには:
デバイスのセットアップ (OOBE) または最初のサインイン中に、バックアップ プロファイルを選択します。
復元と残りのセットアップ手順を完了して、Windows デスクトップに到達できるようにします。
復元が完了すると、復元の概要通知がデバイスに表示されます。
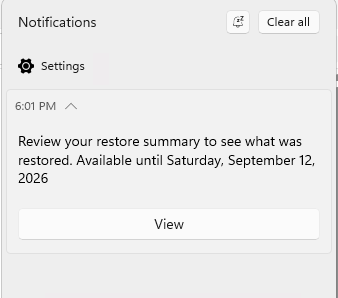
または、[設定]>[アカウント]>[Windows バックアップ] にアクセスして、復元の概要を直接表示することもできます。
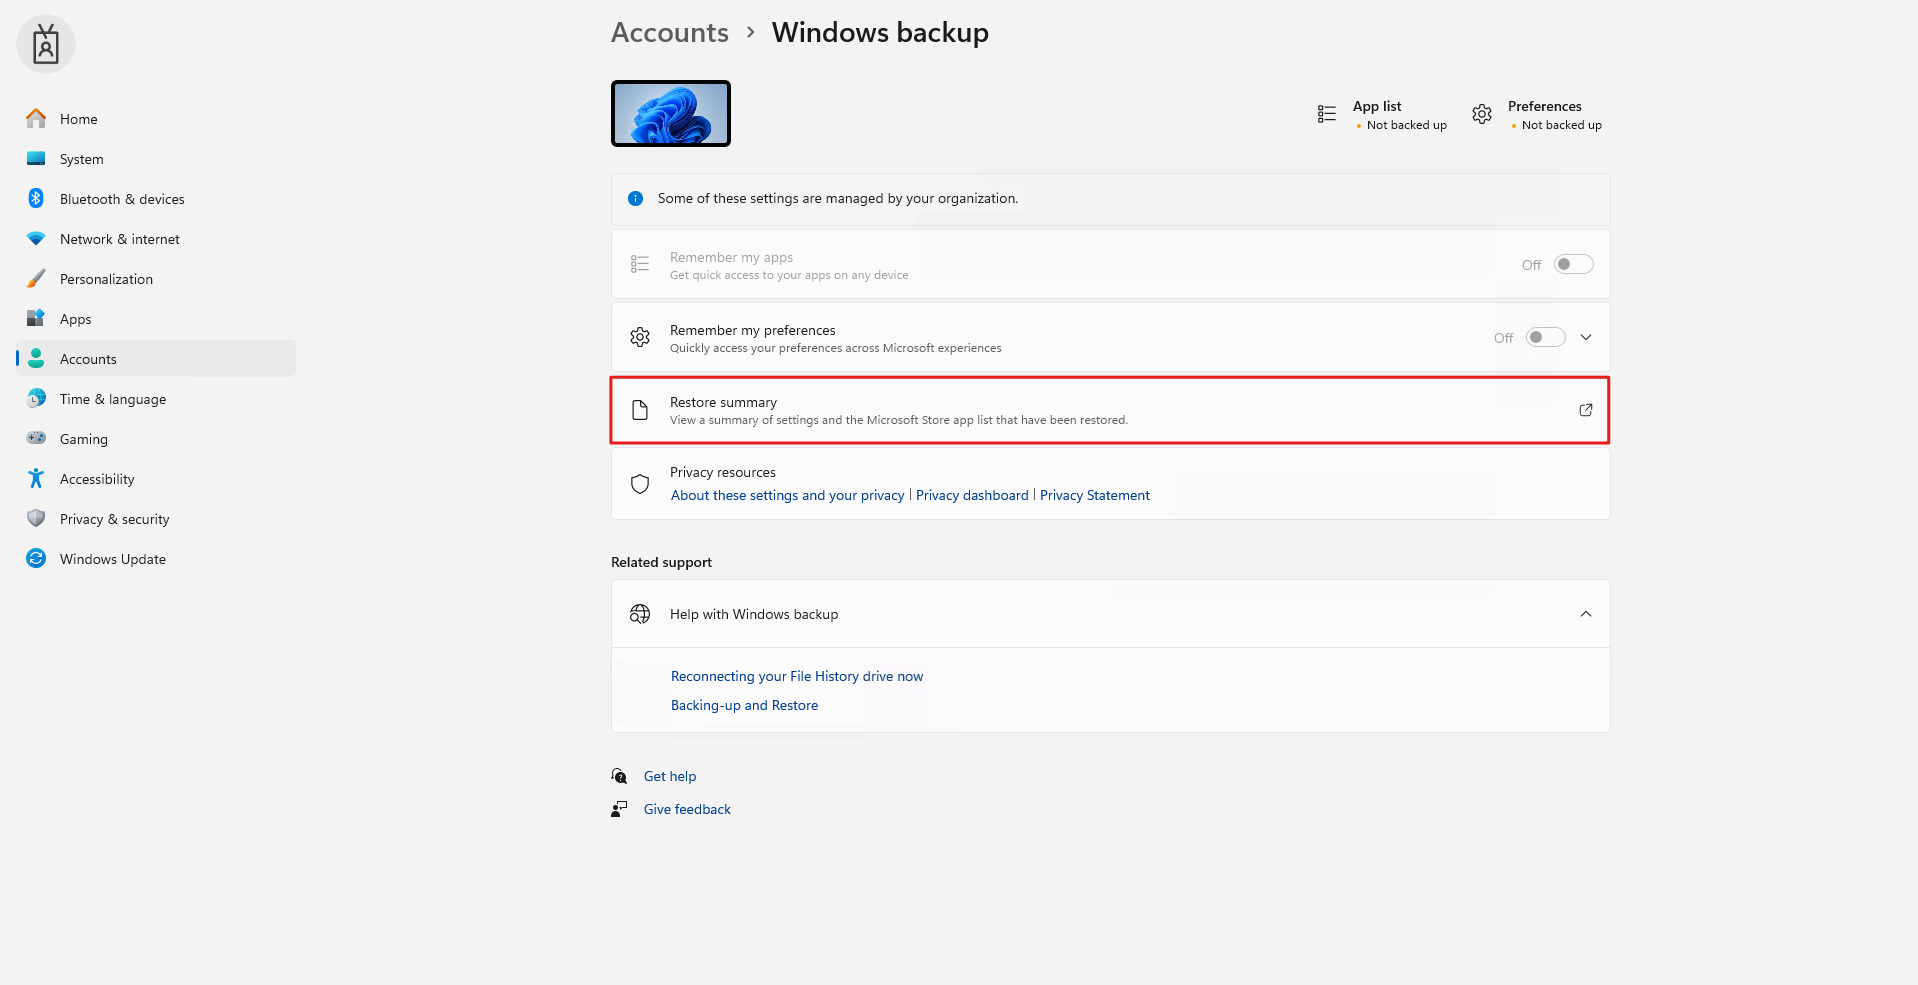
通知から [ 表示 ] を選択するか、[設定] から [ 復元の概要 ] の横にあるリンク アイコンを選択して復元の概要を開き、復元されたコンテンツを確認します。
復元の概要の可用性
復元の概要は、復元処理が成功してから約 1 時間後に利用可能になります。 デバイスのセットアップ後の 7 日間の限定期間、Windows の通知から、または [設定] ページから直接アクセスできます。
表示期間が終了すると、復元の概要を表示できなくなります。
Windows 設定のバックアップをオフにし、ユーザー データを削除する
次の手順では、デバイスを構成する方法について詳しく説明します。 ニーズに最適なオプションを選択します。
Microsoft Intune を使ってデバイスを構成するには、設定カタログ ポリシーを作成し、以下の設定を使用します:
| カテゴリ | 設定名 | 値 |
|---|---|---|
| 管理用テンプレート\Windows コンポーネント\設定の同期 | Windows バックアップを有効にする | 無効 |
構成するデバイスまたはユーザーをメンバーとして含むグループにポリシーを割り当てます。
バックアップ ポリシーを無効にすると、スケジュールされたバックアップの実行が停止します。
バックアップされたデータは、organizationテナントのデータストアから表示、エクスポート、または削除できます。 Microsoft Graph ベータ API を直接使用するか、それらをラップする PowerShell スクリプトを使用します。
オプション 1: Microsoft Graph API
- 前提条件: 要求の承認については、 [ユーザーの代わりにアクセス権を取得 ] に従って、関連するアクセス許可に同意し、要求のアクセス トークンを取得します。
- データを読み取ってエクスポートするには、「 Windows の設定の取得」を参照してください。 アクセス許可
UserWindowsSettings.Read.Allが必要です。 - ユーザーのバックアップ データを削除するには、「 Windows 設定の削除」を参照してください。 アクセス許可
UserWindowsSettings.ReadWrite.Allが必要です。
オプション 2: PowerShell スクリプト (より簡単な代替手段)
簡単に操作するには、同じ API をラップする PowerShell スクリプトを使用します。 Graph を直接呼び出すことなく、ユーザーの Windows 設定バックアップ データを表示、エクスポート、削除できます。 GitHub と PowerShell ギャラリーで利用できます。
- モジュールをインストール (1 回): Install-Module WindowsBackupAdmin -Scope CurrentUser
- ユーザーのバックアップ データを表示およびエクスポートする: Get-WindowsBackup -UserId user@contoso.com
- ユーザーのバックアップ データを削除する: Remove-WindowsBackup -UserId user@contoso.com
 フィードバックの提供
バグを報告したり、提案を共有したりするには、この フォームを送信してください。 Microsoft のチームは毎週提出物をレビューします。提供する詳細が多ければ多いほど、より迅速に対応できます。詳細が必要な場合は、電子メールでフォローアップします。