Ескертпе
Бұл бетке кіру үшін қатынас шегін айқындау қажет. Жүйеге кіруді немесе каталогтарды өзгертуді байқап көруге болады.
Бұл бетке кіру үшін қатынас шегін айқындау қажет. Каталогтарды өзгертуді байқап көруге болады.
Power Platform жеке деректерді және тұтынушы деректерін де өңдейді. Жеке деректер мен тұтынушы деректері туралы көбірек білу үшін Microsoft Trust Center-ге кіріңіз.
Деректер резиденттігі
A Microsoft Entra жалға алушы ұйымға және оның қауіпсіздігіне қатысты ақпаратты сақтайды. Microsoft Entra жалға алушысы Power Platform қызметтеріне тіркелгенде, оның таңдаған макро аймағы Power Platform орналастыруы бар ең қолайлы Azure макро аймақтық географиясына сәйкес келеді. Power Platform клиент деректерін жалға алушыға тағайындалған Azure макро аймақтық географиясында немесе үй географиясында сақтайды, егер ұйымдар қызметтерді бірнеше аймақта орналастырмаса. Макро аймақ географиясы — белгілі бір география бойынша деректер резиденттік заңдарына сәйкес келетін деректер мекені шекарасын білдіреді. Белгілі бір макро аймақ географиясында қолжетімді аймақтар туралы білу үшін Power Platform және Dynamics 365 макро аймақтық географиясын қараңыз.
Әкімші ретінде сіз нақты деректер орталығының орнына Солтүстік Америка, Еуропа немесе Asia-Pacific сияқты макро аймақ географиясын таңдай аласыз. Платформа таңдалған макро аймақ географиясында автоматты түрде сыйымдылық, қолжетімділік және өнімділік факторларына байланысты оңтайлы деректер орталығы аймағын тағайындайды. Бұл тәсіл барлық клиенттер үшін ауқымды, төзімді және өнімділікті қамтамасыз етуге көмектеседі, сонымен қатар деректерге арналған резиденция міндеттемелерін сақтауды жалғастырады. Интеллектуалды аймақтарды таңдау орталардың ең тиімді сыйымдылығы мен денсаулығы бар аймақтарға орналастыруын қамтамасыз етеді, бұл жұмыс уақытын және жауап беруді жақсартады.
Кейбір ұйымдардың жаһандық қатысуы бар. Мысалы, компанияның штаб-пәтері Америка Құрама Штаттарында болуы мүмкін, бірақ Австралияда жұмыс істейді. Жергілікті ережелерге сай болу үшін белгілі бір Power Platform деректерін Австралияда сақтау қажет болуы мүмкін. Power Platform қызметтері бірнеше Azure географиясында орналастырылған кезде, ол көп гео орналастыру деп аталады. Бұл жағдайда тек қоршаған ортаға қатысты метадеректер үй макро геосында сақталады. Осы ортадағы барлық метадеректер мен өнім деректері қашықтағы макро геода сақталады.
Power Platform қызметтер белгілі Azure географияларында қол жетімді. Power Platform қызметтері қайда қолжетімді, деректеріңіз қайда сақталады және қайда көшіріледі, сондай-ақ қалай қолданылатыны туралы қосымша ақпарат алу үшін Microsoft Trust Center-ге кіріңіз. Демалыстағы тұтынушы деректерінің орны туралы міндеттемелер Microsoft Online Services шарттарына Деректерді өңдеу шарттарында берілген. Microsoft сонымен қатар тәуелсіз нысандар үшін деректер орталықтарын қамтамасыз етеді.
Деректерді өңдеу
Бұл бөлімде Power Platform тұтынушы деректерін сақтау, өңдеу және тасымалдау жолдары сипатталады.
Бос күйдегі деректер
Құжаттамада басқаша айтылмаса, тұтынушы деректері бастапқы көзінде қалады (мысалы, Dataverse немесе SharePoint ). Power Platform қолданбалар ортаның бөлігі ретінде Azure сақтау қоймасында сақталады. Мобильді қолданба деректері шифрланады және SQL Express жүйесінде сақталады. Көп жағдайда бағдарламалар Power Platform қызмет деректерін сақтау үшін Azure сақтау орнын және қызмет метадеректерін сақтау үшін Azure SQL дерекқорын пайдаланады. Қосымша пайдаланушылары енгізген деректер қызметтің тиісті дереккөзінде, мысалы Dataverse-те сақталады.
Power Platform Microsoft басқаратын кілттердің көмегімен әдепкі бойынша барлық тұрақты деректерді шифрлайды. Azure SQL дерекқорында сақталған тұтынушы деректері Azure SQL Transparent Data Encryption (TDE) технологиясы арқылы толығымен шифрланған. Azure Blob сақтау орнында сақталған тұтынушы деректері Azure Storage Encryption көмегімен шифрланады.
Деректер өңделуде
Деректер интерактивті сценарийдің бөлігі ретінде пайдаланылғанда немесе жаңарту сияқты фондық процесс оған тиген кезде өңделуде. Power Platform өңдеу кезінде деректерді бір немесе бірнеше қызмет жұмыс жүктемелерінің жады кеңістігіне жүктейді. Жұмыс жүктемесінің функционалдығын жеңілдету үшін жадта сақталған деректер шифрланбайды.
Тасымалдау кезіндегі деректер
Power Platform барлық кіріс HTTP трафигін TLS 1.2 немесе одан жоғары нұсқалар арқылы шифрлайды. Платформа TLS 1.1 немесе одан төмен нұсқаларды қолдануға тырысқан сұраныстарды қабылдамайды.
Қосымша қауіпсіздік мүмкіндіктері
Power Platform-ның кейбір жетілдірілген қауіпсіздік функциялары арнайы лицензияларды талап етеді.
Қызмет тегтері
Қызметтік тегі - белгілі бір Azure қызметінен алынған IP мекенжай префикстерінің тобы. Желілік қауіпсіздік топтарында немесе Azure брандмауэрінде желіге кіруді басқару элементтерін анықтау үшін қызмет тегтерін пайдалануға болады.
Қызмет тегтері желі қауіпсіздік ережелерін жиі жаңартудың күрделілігін азайтуға көмектеседі. Қауіпсіздік ережелерін жасағанда, мысалы, тиісті қызметке трафикті рұқсат немесе тыйым салу үшін арнайы IP мекенжайларының орнына қызмет тегтерін қолданыңыз.
Microsoft корпорациясы қызмет тегіндегі мекенжай префикстерін басқарады және мекенжайлар өзгерген сайын оны автоматты түрде жаңартады. Қосымша ақпарат алу үшін Azure IP ауқымдары және қызмет тегтері - жалпыға қолжетімді бұлт бөлімін қараңыз.
Деректер саясаттары
Power Platform деректер қауіпсіздігін басқаруға көмектесетін деректер саясатының кең мүмкіндіктерін қамтиды.
Storage Shared Access Signature (SAS) IP шектеуі
Ескертпе
Осы SAS мүмкіндіктерінің бірін іске қоспас бұрын, тұтынушылар алдымен https://*.api.powerplatformusercontent.com доменге кіруге рұқсат беруі керек немесе SAS функцияларының көпшілігі жұмыс істемейді.
Бұл мүмкіндіктер жинағы Storage Shared Access Signature (SAS) таңбалауыштарын шектейтін және Power Platform басқару орталығында мәзір арқылы басқарылатын пайдаланушыға тән функционалдылық болып табылады. Бұл параметр IP (IPv4 және IPv6) негізінде кәсіпорынның SAS таңбалауыштарын кім пайдалана алатынын шектейді.
Бұл баптауларды әкімшілік орталығындағы ортаның Құпиялылық + Қауіпсіздік баптауларында таба аласыз. IP мекенжайына негізделген сақтау ортақ қолтаңбасын қосу (SAS) ережесін қосыңыз.
Әкімшілер осы параметр үшін осы төрт опцияның бірін таңдай алады:
| Параметр | Параметр | Сипаттама |
|---|---|---|
| 1-көше | Тек IP байланыстыру | Бұл баптау SAS кілттерін сұраушы IP-мен шектейді. |
| 2-көше | Тек IP брандмауэр | Бұл тек әкімші көрсетілген ауқымда жұмыс істеу үшін SAS кілттерін пайдалануды шектейді. |
| 3-көше | IP байланыстыру және желіаралық қалқан | Бұл әкімші көрсеткен ауқымда және тек сұраушының IP мекенжайында жұмыс істеу үшін SAS кілттерін пайдалануды шектейді. |
| 4 | IP байланыстыру немесе брандмауэр | SAS кілттерін көрсетілген ауқымда пайдалануға мүмкіндік береді. Егер сұрау ауқымнан тыс келсе, IP байланыстыру қолданылады. |
Ескертпе
IP брандмауэріне рұқсат беруді таңдаған әкімшілер (жоғарыдағы кестеде тізімделген 2, 3 және 4 опциясы) пайдаланушыларды дұрыс қамту үшін е желілерінің IPv4 және IPv6 ауқымдарын енгізуі керек.
Ескерту
1 және 3 опциялары тұтынушыларда IP пулдары, кері прокси немесе желілік мекенжай аудармасы (NAT) қосылған шлюздері өз желілерінде пайдаланылған болса, ол дұрыс жұмыс істемейтін IP байланыстыруды пайдаланады. Бұл пайдаланушының IP мекенжайының сұраушыға SAS оқу/жазу әрекеттері арасында бірдей IP сенімді болуы үшін тым жиі өзгеруіне әкеледі.
2 және 4 нұсқалары мақсатқа сай жұмыс істейді.
Қосылған кезде IP байланыстыруды қамтамасыз ететін өнімдер:
- Dataverse
- Power Automate
- Реттелетін қосқыштар
- Power Apps
Пайдаланушы тәжірибесіне әсер ету
Егер пайдаланушы ортаның IP мекенжай шектеулерін орындамаса, қосымшаны ашқанда: Пайдаланушылар жалпы IP мәселесіне қатысты қате хабарламасын алады.
IP мекенжай шектеулеріне сай келетін пайдаланушы қолданбаны ашқанда: Келесі оқиғалар орын алады:
- Пайдаланушылар тез жоғалып кететін баннерді алуы мүмкін, ол пайдаланушыларға IP параметрінің орнатылғанын білуге және мәліметтер алу үшін әкімшіге хабарласуға немесе қосылым жоғалған кез келген беттерді жаңартуға мүмкіндік береді.
- Ең маңыздысы, осы қауіпсіздік параметрі пайдаланатын IP тексеруіне байланысты кейбір функциялар өшірілгенге қарағанда баяу жұмыс істеуі мүмкін.
Параметрлерді бағдарламалы түрде жаңартыңыз
Әкімшілер автоматтандыруды IP байланыстыруды және брандмауэр параметрін, рұқсат етілген тізімдегі IP ауқымын және Журналға қосқышты орнату және жаңарту үшін пайдалана алады. Толығырақ ақпаратты Оқулықтан қараңыз: Қоршаған ортаны басқару параметрлерін жасау, жаңарту және тізімдеу.
SAS қоңырауларын тіркеу
Бұл параметр Power Platform ішіндегі барлық SAS қоңырауларына Purview жүйесіне кіруге мүмкіндік береді. Бұл тіркеу барлық жасау және пайдалану оқиғалары үшін сәйкес метадеректерді көрсетеді және жоғарыдағы SAS IP шектеулерінен тәуелсіз қосылуы мүмкін. Power Platform қызметтер қазір 2024 жылы SAS қоңырауларын қосуда.
| Өріс атауы | Өріс сипаттамасы |
|---|---|
response.status_message |
Оқиғаның сәтті болғанын көрсетеді: SASSuccess немесе SASAuthorizationError. |
response.status_code |
Оқиғаның сәтті болғанын көрсетеді: 200, 401 немесе 500. |
ip_binding_mode |
Қосылған болса, жалға алушы әкімшісі орнатқан IP байланыстыру режимі. SAS жасау оқиғаларына ғана қолданылады. |
admin_provided_ip_ranges |
Егер бар болса, жалға алушы әкімшісі орнатқан IP ауқымдары. SAS жасау оқиғаларына ғана қолданылады. |
computed_ip_filters |
IP байланыстыру режиміне және жалға алушы әкімшісі орнатқан ауқымдарға негізделген SAS URI мекенжайларына байланыстырылған IP сүзгілерінің соңғы жинағы. SAS жасау және пайдалану оқиғаларына қолданылады. |
analytics.resource.sas.uri |
Қол жеткізуге немесе жасалуға әрекеттенген деректер. |
enduser.ip_address |
Қоңырау шалушының жалпыға ортақ IP. |
analytics.resource.sas.operation_id |
Жасау оқиғасының бірегей идентификаторы. Осы арқылы іздеу жасау оқиғасынан SAS қоңырауларына қатысты барлық пайдалану және жасау оқиғаларын көрсетеді. Жауап тақырыбына x-ms-sas-operation-id сәйкестендірілді. |
request.service_request_id |
Сұраудан немесе жауаптан бірегей идентификатор және оны бір жазбаны іздеу үшін пайдалануға болады. Жауап тақырыбына x-ms-service-request-id сәйкестендірілді. |
version |
Бұл журнал схемасының нұсқасы. |
type |
Жалпы жауап. |
analytics.activity.name |
Бұл оқиғаның әрекет түрі: Жасау немесе пайдалану. |
analytics.activity.id |
Purview ішіндегі жазбаның бірегей идентификаторы. |
analytics.resource.organization.id |
Ұйым идентификаторы |
analytics.resource.environment.id |
Ортаның идентификаторы |
analytics.resource.tenant.id |
Қатысушының идентификаторы |
enduser.id |
Жасау оқиғасындағы жасаушының Microsoft Entra идентификаторынан алынған GUID. |
enduser.principal_name |
Жасаушының UPN/электрондық мекенжайы. Пайдалану оқиғалары үшін бұл жалпы жауап: "system@powerplatform". |
enduser.role |
Жалпы жауап: Жасау оқиғалары үшін тұрақты және Жүйе пайдалану оқиғалары үшін. |
Purview аудит журналын қосыңыз
Журналдарды Purview данасында көрсету үшін алдымен журналдар қажет әрбір орта үшін оған қосылуыңыз керек. Бұл параметрді Power Platform басқару орталығында жалға алушы әкімшісі арқылы жаңартуға болады.
- Power Platform әкімшілік орталығына жалға алушы әкімшілік деректерімен кіріңіз.
- Шарлау тақтасында Басқару таңдаңыз.
- Басқару тақтасында Орталарды таңдаңыз.
- Әкімші журналын қосқыңыз келетін ортаны таңдаңыз.
- Пәрмендер жолағында Параметрлер таңдаңыз.
- Өнім>Құпиялылық + Қауіпсіздік таңдаңыз.
- Storage Shared Access Signature (SAS) қауіпсіздік параметрлері (алдын ала қарау) астында SAS Logging in Purview қосу мүмкіндігін қосыңыз.
Аудит журналдарын іздеу
Жалға алушы әкімшілері SAS операциялары үшін шығарылған аудит журналдарын көру үшін Purview қызметін пайдалана алады және IP тексеру мәселелерінде қайтарылуы мүмкін қателерді өздігінен диагностикалай алады. Purview журналдары ең сенімді шешім болып табылады.
Мәселелерді диагностикалау немесе жалға алушыдағы SAS пайдалану үлгілерін жақсырақ түсіну үшін келесі қадамдарды пайдаланыңыз.
Орта үшін аудит журналы қосулы екеніне көз жеткізіңіз. Қараңыз Purview аудит журналын қосу.
Microsoft Purview сәйкестік порталына өтіңіз және қатысушы әкімшісінің тіркелгі деректерімен жүйеге кіріңіз.
Сол жақ шарлау тақтасында Аудит таңдаңыз. Бұл опция сізге қолжетімді болмаса, жүйеге кірген пайдаланушының сұрау тексеру журналдарына әкімші қатынасы жоқ дегенді білдіреді.
Журналдарды іздеу үшін UTC-де күн мен уақыт ауқымын таңдаңыз. Мысалы, рұқсат етілмеген_қоңырау шалушы қате коды бар 403 Тыйым салынған қате қайтарылғанда.
Төмендетілген тізімнен
Activities - friendly namesPower Platform сақтау операцияларын іздеп, Created SAS URI және Used SAS URI таңдаңыз.Кілтсөз іздеу ішінде кілт сөзді көрсетіңіз. Осы өріс туралы қосымша ақпарат алу үшін Purview құжаттамасындағы Іздеуді бастау бөлімін қараңыз. Сценарийге байланысты жоғарыдағы кестеде сипатталған өрістердің кез келгенінен мәнді пайдалануға болады, бірақ төменде іздеуге ұсынылатын өрістер берілген (таңдау реті бойынша):
- Жауап тақырыбының
x-ms-service-request-idмәні. Бұл мән нәтижелерді бір SAS URI жасау оқиғасына немесе бір SAS URI қолдану оқиғасына сүзгіден өткізеді, тақырыптың қай сұраныс түріне байланысты. Бұл пайдаланушыға қайтарылған 403 тыйым салынған қатені зерттеу кезінде пайдалы. Оны құнды алуpowerplatform.analytics.resource.sas.operation_idүшін де қолдануға болады. - Жауап тақырыбының
x-ms-sas-operation-idмәні. Бұл мән нәтижелерді бір SAS URI жасау оқиғасына және сол SAS URI үшін бір немесе бірнеше қолдану оқиғасына сүзгіден өткізеді, оған қанша рет қол жеткізілгеніне байланысты. Ол далағаpowerplatform.analytics.resource.sas.operation_idсәйкес келеді. - Толық немесе ішінара SAS URI, минус қолтаңба. Бұл көптеген SAS URI жасалымдарын және көптеген SAS URI пайдалану оқиғаларын қайтаруы мүмкін, себебі бір URI үшін қажет болғанша бірнеше рет жасау үшін сұрауға болады.
- Қоңырау шалушының IP мекенжайы. Осы IP үшін барлық жасау және пайдалану оқиғаларын қайтарады.
- Қоршаған орта идентификаторы. Бұл Power Platform көптеген әртүрлі ұсыныстарды қамтитын деректердің үлкен жинағын қайтаруы мүмкін, сондықтан мүмкіндігінше аулақ болыңыз немесе іздеу терезесін тарылтып көріңіз.
Ескерту
User Principal Name немесе Object ID деп іздемеңіз, себебі бұл мәндер тек жасау оқиғаларына таралады, пайдалану оқиғаларына емес.
- Жауап тақырыбының
Іздеу пәрменін таңдап, нәтижелер шыққанша күтіңіз.
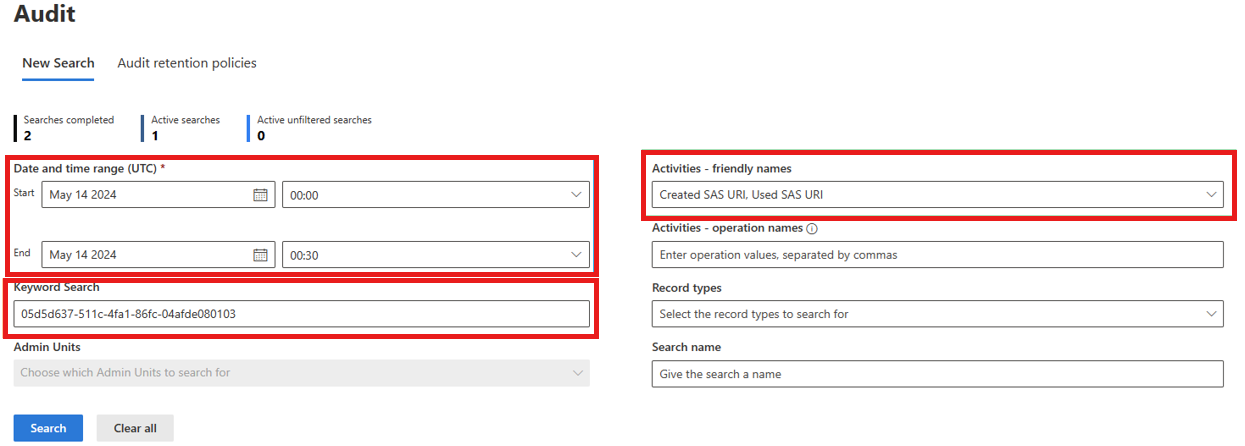
Ескерту
Purview жүйесіне кіру бір сағатқа немесе одан да көп уақытқа кешіктірілуі мүмкін, сондықтан соңғы оқиғаларды іздеу кезінде мұны есте сақтаңыз.
Ақаулықтарды жою 403 Тыйым салынған/рұқсат етілмеген_қоңырау шалушы қатесі
Қоңырау неліктен рұқсат етілмеген_қоңырау шалушы қате коды бар 403 Тыйым салынған қатеге әкелетінін анықтау үшін жасау және пайдалану журналдарын пайдалана аласыз.
- Алдыңғы бөлімде сипатталғандай Purview жүйесінде журналдарды табыңыз. Іздеу кілт сөзі ретінде жауап тақырыптарынан x-ms-service-request-id немесе x-ms-sas-operation-id пайдалануды қарастырыңыз.
- Қолдану оқиғасын ашыңыз, Used SAS URI және powerplatform.analytics.resource.sas.computed_ip_filters өрісін PropertyCol>
- Бұл мәнді журналдың IP мекенжайы өрісімен салыстырыңыз, ол сұраудың неге орындалмағанын анықтау үшін жеткілікті болуы керек.
- powerplatform.analytics.resource.sas.computed_ip_filters мәні дұрыс емес деп ойласаңыз, келесі қадамдарды жалғастырыңыз.
- x-ms-sas-operation-idжауап тақырыбының мәнін (немесе мәнді) пайдаланып іздеу арқылы Жасалған SAS URI жасау оқиғасын ашыңыз жасау журналындағы powerplatform.analytics.resource.sas.operation_id өрісі).
- powerplatform.analytics.resource.sas.ip_binding_mode өрісінің мәнін алыңыз. Егер ол жоқ немесе бос болса, бұл нақты сұрау кезінде IP байланыстыру сол орта үшін қосылмағанын білдіреді.
- powerplatform.analytics.resource.sas.admin_provided_ip_ranges мәнін алыңыз. Егер ол жоқ немесе бос болса, бұл нақты сұрау кезінде IP брандмауэр ауқымдары сол орта үшін көрсетілмегенін білдіреді.
- Пайдалану оқиғасымен бірдей болуы керек және IP байланыстыру режимі мен әкімші қамтамасыз ететін IP брандмауэр ауқымдарына негізделген powerplatform.analytics.resource.sas.computed_ip_filters мәнін алыңыз. Туынды логикасын Деректерді сақтау және басқару Power Platform бөлімінен қараңыз.
Бұл ақпарат жалға алушы әкімшілеріне ортаның IP байланыстыру параметрлеріндегі кез келген қате конфигурацияны түзетуге көмектеседі.
Ескерту
SAS IP байланыстыруға арналған орта параметрлеріне өзгертулер күшіне енуі үшін кемінде 30 минут кетуі мүмкін. Әріптес командалардың жеке кэші болса, бұл көбірек болуы мүмкін.
Қатысты мақалалар
Қауіпсіздікке шолу
Power Platform қызметтердің аутентификациясы
Деректер көздеріне қосылу және аутентификация
Power Platform қауіпсіздік туралы жиі қойылатын сұрақтар