Unity Gateway 는 AI 모델과 도구에 대한 등록, 발견, 접근을 한 곳에 모아줍니다. 누가 사용할 수 있는지 통제하고, 사용량을 모니터링하며, 애플리케이션과 에이전트 전반에 걸쳐 비용을 관리할 수 있습니다.
Unity Gateway는 이러한 개념을 사용하여 모델, 모델 제공자, 도구, 기술 및 서비스 정책으로 구현된 가드레일을 관리합니다:
| Concept | 용도 | Example |
|---|---|---|
| 모델 | LLM 또는 임베딩 모델. 등록된 모델은 요청을 처리할 모델 서비스가 필요합니다. |
gpt-astra-6; |
| 모델 서비스 | 추론 요청을 하나 이상의 모델로 변환하고 라우팅하며, 트래픽 분할과 대체 기능을 갖춘 엔드포인트입니다. 실시간 요청과 배치 추론을 지원합니다. |
frontier-model: GPT Astra 6 on Azure Databricks, Claude Opus 5를 대체 수단으로 사용합니다.opus-5: Opus 5는 Azure Databricks에서 제공했으며, AWS Bedrock이 대체 수단으로 사용됩니다. |
| 모델 제공자 | 중앙에서 관리되는 자격 증명을 사용하여 요청을 외부 모델 제공자로 라우팅하는 연결. |
anthropic-prod: Anthropic과의 연결. |
| MCP | 모델 컨텍스트 프로토콜(MCP)을 통해 에이전트가 도구를 발견하고 호출할 수 있는 인터페이스입니다. |
support-tools: 슬랙과 지라용 도구. |
| 기술 | 에이전트가 작업을 안내하기 위해 로드하는 재사용 가능한 지침과 파일들. |
customer-support: 지원 가이드북. |
| 서비스 정책 | 기본 제공, 사용자 지정 또는 외부 정책을 사용하여 AI 서비스에 대한 요청과 응답을 확인하는 가드레일을 구현합니다. | 내장된 detect_sensitive_data 정책은 모델 요청과 응답에서 신용카드 번호와 같은 지정된 민감한 데이터 유형을 감지합니다. 일치 항목을 차단하거나 가립니다. |
조각이 함께 맞는 방법
Azure Databricks에서 gpt-astra-6에 연결하기 위해 모델 서비스를 호출하고, 동일한 모델은 폴백으로 aws-bedrock를 통해서도 사용할 수 있습니다. 애플리케이션의 이름을 바꾸지 않고도 모델이나 대체 옵션을 변경할 수 있습니다. 모델 서비스에 내장된 민감 데이터 감지 서비스 정책을 부착하여 지정된 민감 데이터 카테고리에 대한 요청과 응답을 점검합니다.
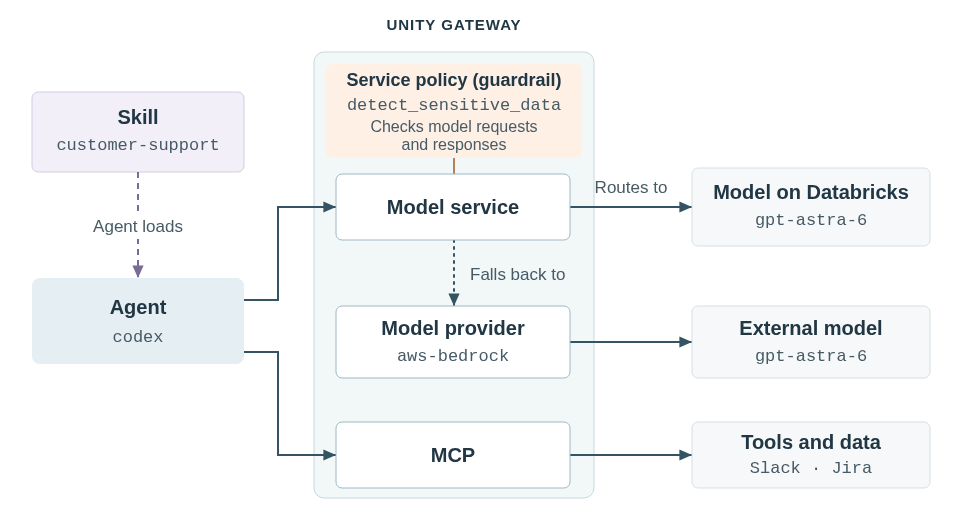
호출 모델 및 도구
<workspace-url> 및 예시 이름을 사용자 본인의 것으로 바꾸세요.
을 설정하려면 DATABRICKS_TOKEN을(를) 참조하세요.
모델 서비스
모델 서비스는 호환 가능한 모델에 대해 OpenAI-compatible Chat Completions와 같은 통합 API와 Anthropic Messages와 같은 제공자 고유 API를 지원합니다.
통합 채팅 완료 API로 통화하세요 frontier-model . 서비스는 모델을 선택합니다:
curl "https://<workspace-url>/ai-gateway/mlflow/v1/chat/completions" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "production.ai.frontier-model",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
SDK 예제와 기타 API는 쿼리 기초 및 임베딩 모델을 참조하세요.
모델 제공자
Anthropic Messages API를 사용하여 anthropic-prod 외부 모델을 호출하세요. 헤더가 연결을 선택하고, Unity Gateway는 자격 증명을 제공합니다:
curl "https://<workspace-url>/ai-gateway/anthropic/v1/messages" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Databricks-Model-Provider-Service: production.ai.anthropic-prod" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "claude-opus-5",
    "max_tokens": 256,
    "messages": [{"role": "user", "content": "Hello!"}]
  }'
지원되는 제공자 API는 외부 모델 제공자 쿼리(모델 제공자 서비스) 를 참조하세요.
MCP
support-tools를 통해 사용할 수 있는 도구를 나열하세요:
curl "https://<workspace-url>/ai-gateway/mcp-services/production.ai.support-tools" \
  -H "Authorization: Bearer $DATABRICKS_TOKEN" \
  -H "Content-Type: application/json" \
  -H "Accept: application/json, text/event-stream" \
  -d '{
    "jsonrpc": "2.0",
    "id": 1,
    "method": "tools/list",
    "params": {}
  }'
도구 호출과 에이전트 통합에 대해서는 'Python agent에서 MCP 도구를 사용하기'를 참고하세요.
Unity 카탈로그 및 접근 제어
Unity Gateway는 Unity Catalog 와 통합하여 누가 서비스를 생성하고, 누가 모델 제공자를 온보딩하며, 누가 호출하고, 누가 접근 권한을 공유하는지 제어할 수 있습니다. Unity 카탈로그는 등록된 모델, 기술, 서비스 정책 첨부 권한도 관리합니다.
Unity 카탈로그 보안 자료
모델, 모델 서비스, 모델 제공자, MCP, 그리고 스킬은 Unity 카탈로그의 보안 객체로, 권한을 부여할 수 있는 객체입니다. 이들의 이름은 production.ai.frontier-model 뒤에 오며, 예를 들어 catalog.schema.name 등이 있습니다. Azure Databricks 제공 모델 서비스는 에 등록system.ai되어 있습니다.
모델 제공자는 Unity 카탈로그에 모델 제공자 서비스로 등록됩니다. 서비스 정책은 서비스에 부착되며, 독립적인 보안 대상이 아닙니다.
Unity 카탈로그에서 모델은 저장된 자산, 즉 버전, 메타데이터, 아티팩트입니다. 등록한다고 해서 콜이 가능해지는 건 아니에요. 외부 모델의 경우, 모델 대신 모델 제공자 연결을 등록하세요.
키 권한
사용자, 그룹, 서비스 주체에게 권한을 부여합니다. 모델 서비스, 모델 제공자, MCP의 경우, 주요 권한은 사용과 관리를 분리합니다:
| Privilege | 허용되는 내용 |
|---|---|
EXECUTE |
모델 서비스, 모델 제공자, 또는 MCP에 연락하세요. |
CREATE SERVICE |
스키마 내에서 서비스와 온보드 모델 제공자를 생성합니다. |
READ METADATA |
구성을 점검하세요. |
MANAGE |
설정을 변경하고 다른 사람에게 접근 권한을 부여하세요. |
호출자에게는 부모 카탈로그와 스키마에 대해 USE CATALOG 및 USE SCHEMA도 필요합니다. 서비스 정책은 허가된 통화를 제한합니다. 접근 권한을 부여하지 않습니다. 각 개념의 전체 허가 요구사항은 해당 페이지에서 확인하세요.
Get started
즉시 사용 가능한 모델 서비스 system.ai부터 시작하거나 코딩 에이전트와 연결하세요:
| 주제 | Description |
|---|---|
| 첫 번째 요청을 보내세요 | 모델을 쿼리하고 게이트웨이에서 그 사용 방식을 확인하세요. |
| 코딩 에이전트를 연결하세요 | Azure Databricks에서 제공하는 모델과 함께 선호하는 코딩 에이전트를 사용하세요. |
| 사용량 모니터링 | 모델과 도구 활동, 성능, 비용을 점검하세요. |
| 거버넌스 설정 | 조직의 AI 사용에 맞는 접근 권한과 정책을 설정하세요. |