클라우드용 Microsoft Defender Microsoft Defender 컨테이너 계획을 사용하도록 설정하여 Kubernetes 클러스터 및 컨테이너 워크로드를 보호합니다. 이 글에서는 AKS(Azure Kubernetes Service), Amazon Elastic Kubernetes Service(EKS), Google Kubernetes Engine(GKE), 그리고 Azure Arc 지원 Kubernetes 클러스터를 위한 Azure 포털에서 계획을 활성화하는 방법을 안내합니다. 계획을 활성화하면 런타임 위협 탐지, 취약점 스캔, 보안 태세 평가 등 보호 구성 요소를 구성할 수 있습니다.
사전 요구 사항
시작하기 전에 다음 사항을 확인합니다.
컨테이너용 Defender 플랜 사용
Azure 포털에서 AKS 클러스터에 대해 Defender for Containers 플랜을 활성화하려면:
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
AKS 클러스터가 있는 구독을 선택합니다.
Defender 계획 페이지에서 컨테이너 행을 찾아 상태를 켜기로 전환합니다.
컨테이너 계획 행에서 설정을 선택합니다.
관련 Defender for Containers 구성 요소를 On 또는 Off로 전환합니다.
컴퓨터에 대한 에이전트 없는 검사
Kubernetes 노드에서 에이전트 없는 취약성 및 비밀 검사를 수행합니다.
- 에이전트 없는 검사에서 컴퓨터를 제외하려면 제외 태그 이름 및 값을 추가합니다.
Defender 센서
Defender 센서를 클러스터 노드에 배포하여 위협 탐지에 사용되는 런타임 보안 원격 분석을 수집합니다.
-
Enable Defender Security Gating: 워크로드가 클러스터에서 실행되기 전에 보안 정책에 대한 배포를 평가하는 허용 제어 계층을 추가합니다.
-
런타임 맬웨어 방지 Defender 지원: Kubernetes 호스트 및 컨테이너에 대한 런타임 맬웨어 검색을 사용하도록 설정하고 필요에 따라 악의적인 파일 실행을 실시간으로 차단할 수 있습니다.
Azure Policy
Kubernetes용 Azure Policy 배포하여 Kubernetes 보안 상태 평가 및 관련 보안 권장 사항을 사용하도록 설정합니다.
Kubernetes API 액세스
클라우드용 Defender가 클러스터 인벤토리, 구성 분석 및 Kubernetes 메타데이터에 의존하는 기능을 위해 Kubernetes API에 액세스할 수 있도록 허용합니다.
레지스트리 액세스
연결된 레지스트리에 저장된 컨테이너 이미지에 대한 에이전트 없는 취약성 평가를 사용하도록 설정합니다.
클라우드용 Microsoft Defender의 컨테이너 플랜에 대한 설정 및 모니터링 페이지의 스크린샷으로, 사용 가능한 Defender for Containers 구성 요소를 보여줍니다.
를 선택합니다 계속.
저장을 선택합니다.
사전 요구 사항
시작하기 전에 다음 사항을 확인합니다.
컨테이너용 Defender 플랜 사용
EKS 클러스터에 대해 Defender for Containers 계획을 활성화하려면:
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
관련 AWS 커넥터를 선택합니다.
Defender 계획 페이지에서 컨테이너 행을 찾아 상태를 켜기로 전환합니다.
컨테이너 계획 행에서 설정을 선택합니다.
관련 컨테이너용 Defender 구성 요소를 On으로 전환하십시오.
에이전트 없는 위협 방지
Kubernetes 컨트롤 플레인 감사 로그를 수집하고 컨트롤 플레인 위협 검색을 위해 분석합니다. 로그는 AWS 서비스(예: CloudWatch, S3, Kinesis 및 SQS)를 통해 라우팅됩니다.
- 사용하도록 설정된 경우 감사 로그 보존 기간(일)을 설정하여 제어 평면 감사 로그가 저장되는 기간을 제어합니다.
Azure Arc에 대한 Defender 센서 자동 프로비저닝
Defender 센서를 Azure Arc Kubernetes 확장으로 배포합니다. 센서는 클러스터 노드에서 DaemonSet으로 실행되며 노드 및 워크로드 원격 분석을 기반으로 런타임 위협 검색을 제공합니다.
메모
자동 프로비저닝을 사용하도록 설정하면 클러스터가 검색된 후 Defender 센서가 설치되고 완료하는 데 몇 시간이 걸릴 수 있습니다.
Azure Arc용 Azure Policy 확장 자동 프로비저닝
클러스터에 Azure Policy 확장을 배포하여 Kubernetes 보안 상태 평가 및 관련 보안 권장 사항을 사용하도록 설정합니다.
Kubernetes API 액세스
클라우드용 Defender가 Kubernetes 메타데이터 및 상태에 의존하는 클러스터 인벤토리, 구성 분석 및 기능을 위해 Kubernetes API 서버에 액세스할 수 있도록 허용합니다.
레지스트리 액세스 Amazon ECR에서 컨테이너 이미지에 대한 에이전트 없는 취약성 평가를 사용하도록 설정합니다. ECR로 푸시된 이미지는 자동으로 검사됩니다(일반적으로 24시간 이내).
클라우드용 Microsoft Defender의 AWS 커넥터에 대한 Defender for Containers 구성 창의 스크린샷.
저장을 선택합니다.
다음: 액세스 구성>을 선택합니다.
커넥터에 대한 AWS CloudFormation 템플릿을 다시 생성하고 이를 사용하여 AWS CloudFormation에서 기존 스택을 업데이트합니다.
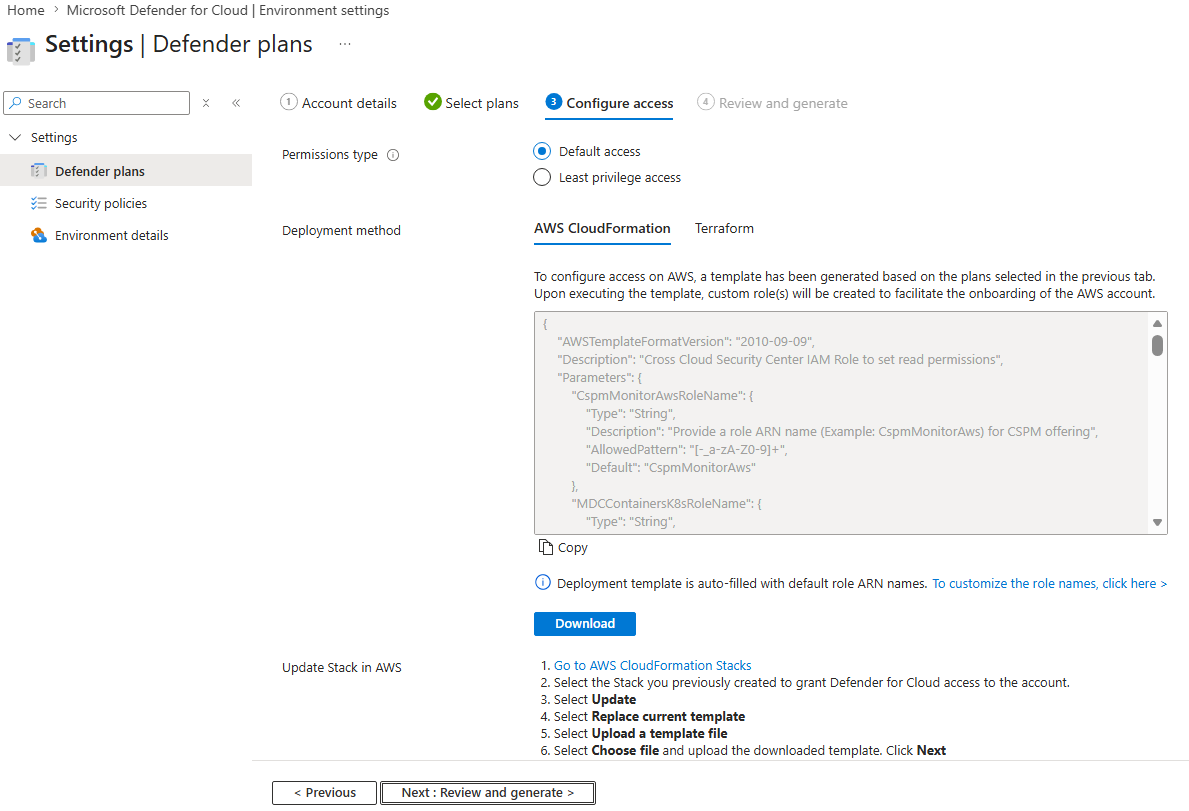
다음: 검토 및 생성>을 선택합니다.
업데이트를 선택합니다.
사전 요구 사항
시작하기 전에 다음 사항을 확인합니다.
컨테이너용 Defender 플랜 사용
GKE 클러스터에 대한 Defender for Containers 계획을 활성화하려면:
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
관련 GCP 커넥터를 선택합니다.
Defender 계획 페이지에서 컨테이너 행을 찾아 상태를 켜기로 전환합니다.
컨테이너 계획 행에서 설정을 선택합니다.
관련 컨테이너용 Defender 구성 요소를 On으로 전환하십시오.
에이전트 없는 위협 방지
Kubernetes 컨트롤 플레인 감사 로그를 수집하고 컨트롤 플레인 위협 검색을 위해 분석합니다. 로그는 GKE에서 Google Cloud 프로젝트로 내보냅니다.
Azure Arc에 대한 Defender 센서 자동 프로비저닝
Defender 센서를 Azure Arc Kubernetes 확장으로 배포합니다. 센서는 클러스터 노드에서 DaemonSet으로 실행되며 노드 및 워크로드 원격 분석을 기반으로 런타임 위협 검색을 제공합니다.
-
디펜더 보안 게이팅 활성화
클러스터에서 워크로드를 실행하기 전에 보안 정책에 대한 배포를 평가하는 허용 제어 계층을 추가합니다.
메모
자동 프로비저닝을 사용하도록 설정하면 클러스터가 검색된 후 Defender 센서가 설치되고 완료하는 데 몇 시간이 걸릴 수 있습니다.
Azure Arc용 Azure Policy 확장 자동 프로비저닝
클러스터에 Azure Policy 확장을 배포하여 Kubernetes 보안 상태 평가 및 관련 보안 권장 사항을 사용하도록 설정합니다.
Kubernetes API 액세스
Kubernetes 메타데이터와 클러스터 상태에 의존하는 클러스터 인벤토리, 구성 분석 및 기타 기능을 위해 클라우드용 Defender가 Kubernetes API 서버에 액세스할 수 있습니다.
레지스트리 액세스
GCR(Google Container Registry) 및 아티팩트 레지스트리에 저장된 컨테이너 이미지에 대한 에이전트 없는 취약성 평가를 사용하도록 설정합니다.
©<c2><c1><c0><sb0>클라우드용 Microsoft Defender 내의 GCP 커넥터를 위한 컨테이너용 Defender 구성 화면의 스크린샷</sb0></c0></c1></c2>
저장을 선택합니다.
다음: 액세스 구성>을 선택합니다.
GCP 프로젝트에서 온보딩 스크립트를 다시 생성하고 다시 실행합니다.
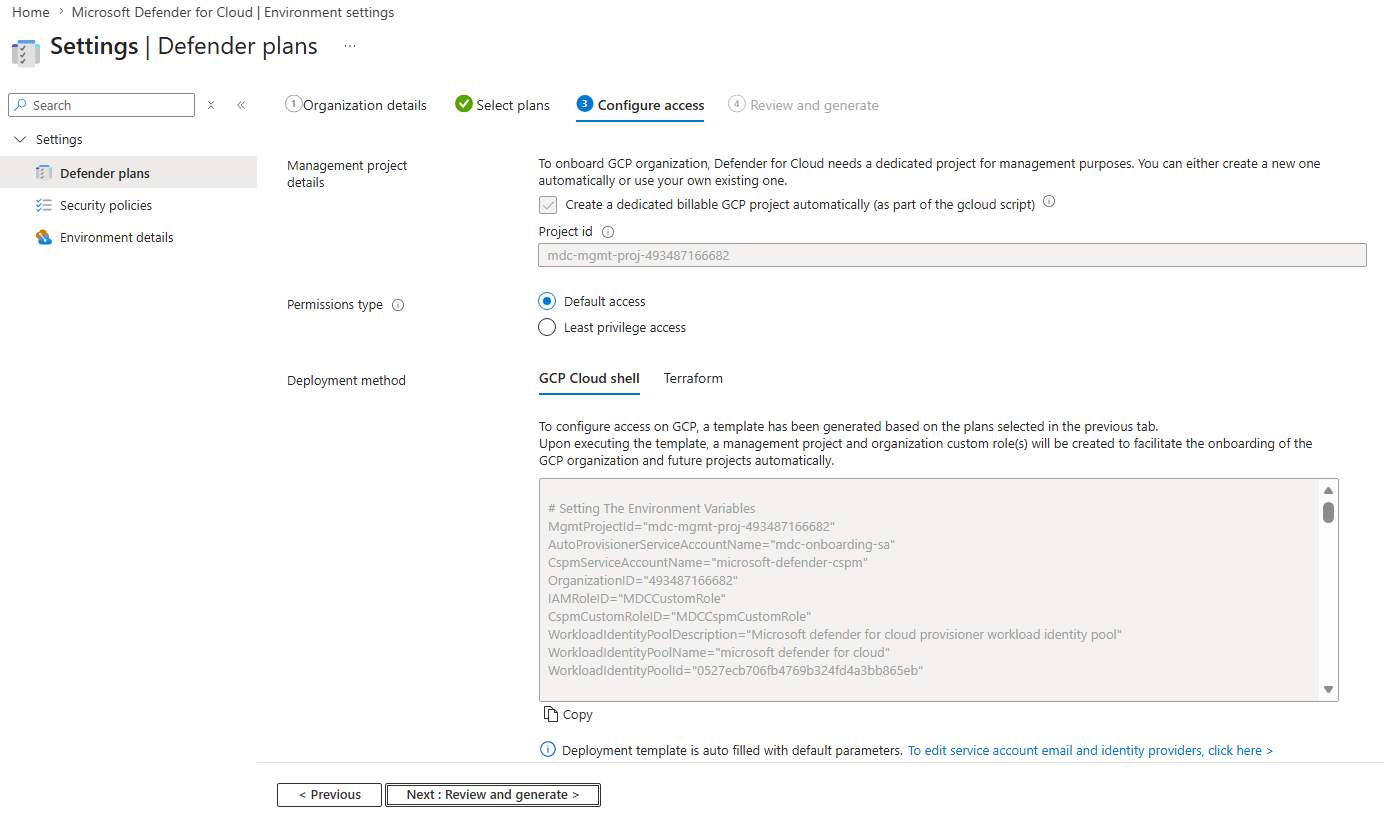
다음: 검토 및 생성>을 선택합니다.
업데이트를 선택합니다.
사전 요구 사항
시작하기 전에 다음 사항을 확인합니다.
컨테이너용 Defender 플랜 사용
Azure Arc 지원 Kubernetes 클러스터에 대해 Defender for Containers 플랜을 활성화하려면:
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
Azure Arc 사용 가능한 Kubernetes 클러스터 리소스가 포함된 Azure 구독 선택합니다.
Defender 계획 페이지에서 컨테이너 행을 찾아 상태를 켜기로 전환합니다.
컨테이너 계획 행에서 설정을 선택합니다.
관련 컨테이너용 Defender 구성 요소를 On으로 전환하십시오.
컴퓨터에 대한 에이전트 없는 검사
Kubernetes 노드에서 에이전트 없는 취약성 및 비밀 검사를 수행합니다.
Defender 센서
Defender 센서를 클러스터 노드에 배포하여 위협 탐지에 사용되는 런타임 보안 원격 분석을 수집합니다.
Azure Policy
Kubernetes용 Azure Policy 배포하여 Kubernetes 보안 상태 평가 및 관련 보안 권장 사항을 사용하도록 설정합니다.
Kubernetes API 액세스
클라우드용 Defender가 클러스터 인벤토리, 구성 분석 및 Kubernetes 메타데이터에 의존하는 기능을 위해 Kubernetes API에 액세스할 수 있도록 허용합니다.
레지스트리 액세스
연결된 레지스트리에 저장된 컨테이너 이미지에 대한 에이전트 없는 취약성 평가를 사용하도록 설정합니다.
클라우드용 Microsoft Defender의 컨테이너 플랜에 대한 설정 및 모니터링 페이지의 스크린샷으로, 사용 가능한 Defender for Containers 구성 요소를 보여줍니다.
저장을 선택합니다.
계획이 활성화되어 있는지 확인
Defender for Containers 계획이 활성화되어 있고 필요한 구성 요소가 활성화되어 있는지 확인하기 위해:
Azure Portal에 로그인합니다.
클라우드용 Microsoft Defender> 환경 설정 이동합니다.
Defender for Containers를 활성화한 구독 또는 커넥터를 선택하세요.
컨테이너가 켜기로 설정되어 있는지 확인합니다.
컨테이너 옆의 설정을 선택하고 필요한 구성 요소가 사용하도록 설정되어 있는지 확인합니다.
관련 콘텐츠
