Azure Storage는 컨테이너 및 Blob에 대한 선택적 익명 읽기 권한을 지원합니다. 기본값으로 데이터에 대한 익명 액세스는 허용되지 않습니다. 익명 액세스를 명시적으로 사용하도록 설정하지 않는 한 컨테이너 및 해당 Blob에 대한 모든 요청에는 권한이 있어야 합니다. 익명 액세스를 허용하도록 컨테이너의 액세스 수준 설정을 구성하는 경우 클라이언트는 요청에 대한 권한을 부여하지 않고 해당 컨테이너의 데이터를 읽을 수 있습니다.
경고
컨테이너가 익명 액세스용으로 구성된 경우 모든 클라이언트가 해당 컨테이너의 데이터를 읽을 수 있습니다. 익명 접근은 잠재적인 보안 위험을 초래하므로, 상황에 필요 없다면 저장 계정의 익명 접근을 수정하세요.
이 문서는 컨테이너 및 해당 Blob에 대한 익명 읽기 권한을 구성하는 방법을 설명합니다. 최적의 보안을 위해 익명 접근을 복구하는 방법에 대한 정보는 '블롭 데이터에 대한 익명 읽기 접근 복원'을 참조하세요.
익명 읽기 권한에 대하여
기본적으로 데이터에 대한 익명 액세스는 항상 금지됩니다. 익명 접근에 영향을 미치는 두 가지 설정이 있습니다:
스토리지 계정에 대한 익명 액세스 설정입니다. Azure Resource Manager 스토리지 계정은 계정에 대한 익명 액세스를 허용하거나 허용하지 않도록 설정할 수 있습니다. 최적의 보안을 위해 스토리지 계정에 대한 익명 액세스를 허용하지 않는 것이 좋습니다.
계정 수준에서 익명 액세스가 허용되는 경우 사용자가 컨테이너의 익명 액세스 설정을 명시적으로 구성하는 추가 단계를 수행하지 않은 한 익명 읽기 권한에 BLOB 데이터를 사용할 수 없습니다.
컨테이너의 익명 액세스 설정을 구성합니다. 기본값으로 컨테이너의 익명 액세스 설정은 사용하지 않도록 설정됩니다. 즉, 컨테이너 또는 해당 데이터에 대한 모든 요청에 대한 권한 부여가 필요합니다. 적절한 권한이 있는 사용자는 컨테이너의 익명 액세스 설정을 수정하여 스토리지 계정에 대한 익명 액세스가 허용되는 경우에만 익명 액세스를 사용하도록 설정할 수 있습니다.
다음 표에서는 두 설정이 함께 컨테이너에 대한 익명 액세스에 미치는 영향을 요약합니다.
| 컨테이너에 대한 익명 액세스 수준이 프라이빗(기본 설정)으로 설정됩니다. | 컨테이너에 대한 익명 액세스 수준이 컨테이너로 설정되었습니다. | 컨테이너에 대한 익명 액세스 수준이 Blob으로 설정됩니다. | |
|---|---|---|---|
| 스토리지 계정에 대한 익명 액세스는 허용되지 않습니다. | 스토리지 계정의 모든 컨테이너에 익명으로 액세스할 수 없습니다. | 스토리지 계정의 모든 컨테이너에 익명으로 액세스할 수 없습니다. 스토리지 계정 설정은 컨테이너 설정을 재정의합니다. | 스토리지 계정의 모든 컨테이너에 익명으로 액세스할 수 없습니다. 스토리지 계정 설정은 컨테이너 설정을 재정의합니다. |
| 스토리지 계정에 익명 액세스가 허용됩니다. | 이 컨테이너에 대한 익명 액세스 권한이 없습니다(기본값 구성). | 이 컨테이너 및 해당 Blob에 대한 익명 액세스가 허용됩니다. | 이 컨테이너의 Blob에는 익명 액세스가 허용되지만 컨테이너 자체에는 허용되지 않습니다. |
스토리지 계정에 익명 접근이 허용되고 특정 컨테이너에 맞게 설정되면, 서비스는 헤더 없이Authorization 전달된 컨테이너 내 블롭 읽기 요청을 수락하고, 응답에서 블롭의 데이터를 반환합니다. 하지만 헤더 가Authorization 포함된 요청을 전달하면, 서비스는 스토리지 계정의 익명 접근을 무시하고 제공된 자격 증명을 바탕으로 요청을 승인합니다.
스토리지 계정에 대한 익명 읽기 액세스를 허용하거나 허용하지 않습니다.
스토리지 계정에 익명 접근을 허용하면, 적절한 권한을 가진 사용자는 컨테이너의 익명 접근 설정을 수정하여 해당 컨테이너 내 데이터에 익명 접근을 가능하게 할 수 있습니다. 블롭 데이터는 사용자가 컨테이너의 익명 접근 설정을 명시적으로 설정하지 않는 한 익명 접근에 절대 제공되지 않습니다.
컨테이너에 대한 익명 접근은 항상 기본적으로 꺼져 있으며, 익명 요청을 허용하도록 명시적으로 설정해야 합니다. 스토리지 계정의 설정과 상관없이, 적절한 권한을 가진 사용자가 컨테이너에서 익명 접근을 활성화하지 않는 한 당신의 데이터는 익명 접근이 불가능합니다.
스토리지 계정에 대한 익명 액세스를 허용하지 않으면 해당 스토리지 계정의 모든 컨테이너에 대한 액세스 설정이 재정의되어 해당 계정의 Blob 데이터에 대한 익명 액세스가 불가능해집니다. 계정에 익명 접근을 금지하면, 컨테이너의 접근 설정을 익명 접근을 허용할 수 없게 되고, 앞으로 익명 요청이 실패합니다. 이 설정을 변경하기 전에, 익명으로 스토리지 계정의 데이터에 접근하는 클라이언트 애플리케이션에 미치는 영향을 반드시 이해해야 합니다. 자세한 내용은 컨테이너 및 Blob에 대한 익명 읽기 액세스 방지를 참조하세요.
중요
스토리지 계정의 익명 접근 권한을 차단하면, 익명 베어러 챌린지를 사용하는 클라이언트는 Azure Storage가 401 오류(무단 오류)가 아닌 403 오류(금지됨)를 반환하는 것을 발견합니다. 이 문제를 완화하기 위해 모든 컨테이너를 비공개로 설정하세요. 컨테이너에 대한 익명 액세스 설정을 수정하는 방법에 자세한 내용은 컨테이너에 대한 액세스 수준 설정을 참조하세요.
익명 액세스를 허용하거나 허용하지 않으려면 Azure Storage 리소스 공급자 2019-04-01 이상 버전이 필요합니다. 자세한 내용은 Azure Storage 리소스 공급자 REST API를 참조하세요.
익명 액세스를 허용하지 않는 권한
스토리지 계정의 AllowBlobPublicAccess 속성을 설정하려면 스토리지 계정을 생성하고 관리할 권한이 필요합니다. 이러한 권한을 제공하는 Azure RBAC(Azure 역할 기반 액세스 제어) 역할에는 Microsoft.Storage/storageAccounts/write 작업이 포함됩니다. 이 작업을 포함하는 기본 제공 역할은 다음과 같습니다.
- Azure Resource Manager 소유자 역할
- Azure Resource Manager 기여자 역할
- 스토리지 계정 기여자 역할
스토리지 계정에 대한 익명 액세스를 사용자가 허용하지 않도록 하려면 역할 할당의 범위를 스토리지 계정 수준 이상으로 지정해야 합니다. 역할 범위에 대한 자세한 내용은 Azure RBAC의 범위 이해를 참조하세요.
이러한 역할의 할당은 스토리지 계정을 생성하거나 속성 업데이트가 필요한 관리자 사용자에게만 제한하세요. 최소 권한 원칙을 사용하여 사용자가 작업을 수행하는 데 필요한 권한을 최소화하도록 보장합니다. Azure RBAC를 사용하여 액세스를 관리하는 방법에 대한 자세한 내용은 Azure RBAC 모범 사례를 참조하세요.
이러한 역할은 Microsoft Entra ID를 통해 스토리지 계정의 데이터에 대한 액세스 권한을 제공하지 않습니다. 그러나 계정 액세스 키에 대한 액세스 권한을 부여하는 Microsoft.Storage/storageAccounts/listkeys/action이 포함되어 있습니다. 이 권한을 사용하면 사용자는 계정 접근 키를 사용해 스토리지 계정 내 모든 데이터에 접근할 수 있습니다.
Microsoft. Storage/storageAccounts/listkeys/action 자체는 계정 키를 통해 데이터 접근을 부여하지만, 사용자가 스토리지 계정의 AllowBlobPublicAccess 속성을 변경할 권한은 부여하지 않습니다. 스토리지 계정의 데이터에 액세스해야 하지만 스토리지 계정의 구성을 변경할 수 없는 사용자의 경우 Storage Blob 데이터 기여자, Storage Blob 데이터 읽기 권한자 또는 읽기 권한자 및 데이터 액세스와 같은 역할을 할당하는 것이 좋습니다.
참고
클래식 구독 관리자 역할인 서비스 관리자 및 공동 관리자에는 Azure Resource Manager 소유자 역할에 해당하는 항목이 포함됩니다. 소유자 역할에는 모든 작업이 포함되므로 이러한 관리 역할 중 하나가 있는 사용자는 스토리지 계정을 만들고 계정 구성을 관리할 수도 있습니다. 자세한 내용은 Azure 역할, Microsoft Entra 역할 및 클래식 구독 관리자 역할을 참조하세요.
스토리지 계정의 AllowBlobPublicAccess 속성 설정
스토리지 계정에 대한 익명 액세스를 허용하거나 허용하지 않으려면 계정의 AllowBlobPublicAccess 속성을 설정합니다. 이 속성은 Azure Resource Manager 배포 모델로 생성한 모든 스토리지 계정에 적용됩니다. 자세한 내용은 Storage 계정 개요를 참조하세요.
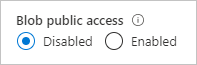
Azure Portal에서 스토리지 계정에 대한 익명 액세스를 허용하거나 허용하지 않으려면 다음 단계를 수행합니다.
Azure Portal에 있는 스토리지 계정으로 이동합니다.
설정에서 구성 설정을 찾으세요.
Blob 익명 액세스 허용을 사용 또는 사용하지 않음으로 설정합니다.
참고
스토리지 계정의 익명 접근 금지는 해당 스토리지 계정에 호스팅된 정적 웹사이트에는 영향을 미치지 않습니다. $web 컨테이너는 항상 퍼블릭으로 액세스할 수 있습니다.
스토리지 계정의 익명 접근 설정을 업데이트한 후, 변경이 완전히 전파되기까지 최대 30초가 걸릴 수 있습니다.
익명 액세스를 위해 컨테이너가 구성된 경우 해당 컨테이너의 Blob을 읽는 요청에 권한을 부여할 필요가 없습니다. 하지만 스토리지 계정에 설정한 방화벽 규칙은 여전히 유효하며, 설정된 ACL에 따라 트래픽을 차단합니다.
다음 예시들은 스토리지 계정의 AllowBlobPublicAccess 속성을 읽어 익명 접근이 현재 허용되는지 여부를 판단하는 방법을 보여줍니다. 익명 액세스를 방지하기 위해 계정의 익명 액세스 설정이 구성되어 있는지 확인하는 방법을 알아보려면 스토리지 계정에 대한 익명 액세스 수정을 참조하세요.
컨테이너에 대한 익명 액세스 수준 설정
익명 사용자에게 컨테이너 및 해당 Blob에 대한 읽기 권한을 부여하려면 먼저 스토리지 계정에 대한 익명 액세스를 허용한 다음, 컨테이너의 익명 액세스 수준을 설정합니다. 시작하기 전에, 계정 수준에서 익명 접근이 허용되는지( AllowBlobPublicAccess 속성을 통해) 확인하고, 컨테이너에 쓰기 권한이 있는지 확인하세요. 스토리지 계정에서 익명 접근이 거부되면, 컨테이너에 익명 접근을 설정할 수 없습니다.
주의
스토리지 계정의 Blob 데이터에 대한 익명 액세스를 허용하지 않는 것이 좋습니다.
스토리지 계정에 익명 접근을 허용하면, 다음과 같은 권한을 가진 컨테이너를 구성할 수 있습니다:
- 공개 읽기 접근 금지 (포털: 비공개; PowerShell: 꺼짐): 컨테이너와 그 블롭은 권한 있는 요청이 있을 때만 접근할 수 있습니다. 이 옵션은 새로운 모든 컨테이너에 대한 기본 설정입니다.
- 블롭만 공개 읽기 권한 (포털 및 PowerShell: Blob): 컨테이너 내 블롭은 익명 요청으로 읽을 수 있지만, 컨테이너 데이터는 익명으로 제공되지 않습니다. 익명 클라이언트는 컨테이너 내의 Blob을 열거할 수 없습니다.
- 컨테이너 및 그 블롭에 대한 공개 읽기 권한 (포털 및 PowerShell: Container): 컨테이너 및 블롭 데이터는 익명 요청으로 읽을 수 있지만, 컨테이너 권한 설정과 메타데이터는 예외입니다. 클라이언트는 익명 요청으로 컨테이너 내 블롭을 열거할 수 있지만, 스토리지 계정 내에서는 컨테이너를 열거할 수 없습니다.
개별 Blob에 대한 익명 액세스 수준은 변경할 수 없습니다. 익명 접근 레벨은 컨테이너 레벨에서만 설정하세요. 컨테이너를 만들 때 컨테이너의 익명 액세스 수준을 설정하거나 기존 컨테이너에서 설정을 업데이트할 수 있습니다.
Azure Portal에서 하나 이상의 기존 컨테이너에 대한 익명 액세스 수준을 업데이트하려면 다음 단계를 수행합니다.
Azure 포털에서 스토리지 계정 개요로 가세요.
메뉴 블레이드의 데이터 스토리지에서 컨테이너를 선택합니다.
익명 액세스 수준을 설정하려는 컨테이너를 선택합니다.
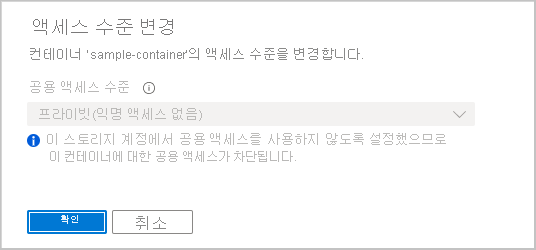
익명 접근 설정을 열려면 '접근 수준 변경 '을 선택하세요.
익명 접근 수준 드롭다운에서 원하는 익명 접근 수준을 선택한 후 확인(OK )을 선택하여 선택한 컨테이너에 변경 사항을 적용하세요.

변경 사항을 확인하려면 접근 수준 변경 문을 다시 열고 익 명 접근 수준 에 선택한 값이 표시되어 있는지 확인하세요.

스토리지 계정에서 익명 접근이 금지되면 컨테이너의 익명 접근 수준을 설정할 수 없습니다. 컨테이너의 익명 액세스 수준을 설정하려고 하면 계정에 대한 익명 액세스가 허용되지 않으므로 설정이 비활성화됩니다.
컨테이너 집합에 대한 익명 액세스 설정 확인
하나 이상의 스토리지 계정에서 익명 접근 용으로 설정된 컨테이너를 나열하고 익명 접근 설정을 확인하면 확인할 수 있습니다. 이 방법은 스토리지 계정에 많은 수의 컨테이너가 포함되지 않거나 적은 수의 스토리지 계정에서 설정을 확인할 때 유용한 옵션입니다. 하지만 많은 수의 컨테이너를 열거하려고 하면 성능이 저하될 수 있습니다.
다음 예제에서는 PowerShell을 사용하여 스토리지 계정의 모든 컨테이너에 대한 익명 액세스 설정을 가져옵니다. 대괄호 안의 자리 표시자 값을 자신의 값으로 바꾸는 것을 잊지 마세요.
$rgName = "<resource-group>"
$accountName = "<storage-account>"
$storageAccount = Get-AzStorageAccount -ResourceGroupName $rgName -Name $accountName
$ctx = $storageAccount.Context
Get-AzStorageContainer -Context $ctx | Select Name, PublicAccess
기능 지원
이 기능에 대한 지원은 Data Lake Storage Gen2, NFS(네트워크 파일 시스템) 3.0 프로토콜 또는 SSH SFTP(파일 전송 프로토콜)를 사용하도록 설정하면 영향을 받을 수 있습니다. 이러한 기능을 사용하도록 설정한 경우 Azure Storage 계정의 Blob Storage 기능 지원을 참조하여 이 기능에 대한 지원을 평가합니다.