Pastaba.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti prisijungti arba pakeisti katalogus.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti pakeisti katalogus.
"Dataverse " suteikia lankstų saugos modelį daugeliui verslo scenarijų. Modelis taikomas tik aplinkoms, kuriose yra "Dataverse" duomenų bazė. Jei esate administratorius, galite valdyti vartotojus, patikrinti jų saugos konfigūraciją ir šalinti prieigos triktis.
Arbatpinigiai
Žiūrėkite Microsoft Dataverse – saugos sąvokos demonstracinėse versijose.
Sauga pagal vaidmenį
Dataverse Naudoja saugos vaidmenis teisėms grupuoti. Priskirkite saugos vaidmenis tiesiogiai vartotojams arba "Dataverse" komandoms. Komandos nariai gauna komandai priskirtas teises.
Saugos teisės yra kaupiamosios. Vartotojas gauna plačiausią prieigą, kurią suteikia visi jų vaidmenys ir narystė komandoje. Pavyzdžiui, jei vienas vaidmuo suteikia organizacijos lygio skaitymo prieigą prie visų kontaktų įrašų, kitas vaidmuo negali slėpti konkretaus vartotojo kontakto.
Verslo vienetai
Peržiūrėkite šį vaizdo įrašą, kad suprastumėte "Dataverse" verslo vienetus:
Verslo vienetai veikia su saugos vaidmenimis, kad nustatytų vartotojo prieigą. Jie apibrėžia saugos ribas, padedančias valdyti vartotojus ir duomenis. Kiekvienoje "Dataverse" duomenų bazėje yra vienas šakninis verslo vienetas.
Kurkite antrinius verslo vienetus , kad suskirstytumėte vartotojus ir duomenis į mažesnes saugos ribas. Kiekvienas aplinkos vartotojas priklauso verslo vienetui. Jūsų verslo vieneto struktūra gali atitikti jūsų organizacijos hierarchiją, tačiau to daryti nereikia.
Toliau pateiktuose pavyzdžiuose naudojami trys verslo vienetai. Woodgrove yra šakninis verslo vienetas ir lieka hierarchijos viršuje. A ir B skyriai yra antriniai verslo vienetai. Kiekvieno padalinio vartotojai turi skirtingus prieigos poreikius.
Hierarchinė duomenų prieigos struktūra
Naudokite hierarchinę struktūrą, kad atskirtumėte vartotojus ir duomenis į medį panašioje hierarchijoje.
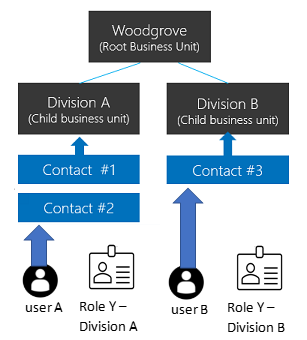
Kiekvienam vartotojui priskirkite vieną verslo vienetą ir priskirkite vartotojui saugos vaidmenį iš to verslo vieneto. Pagal numatytuosius nustatymus vartotojo verslo vienetui priklauso įrašai, kuriuos sukuria vartotojas. Saugos vaidmuo nustato, kuriuos įrašus vartotojas gali pasiekti tame verslo vienete.
Šiame pavyzdyje vartotojas A priklauso A skyriui ir turi saugos vaidmenį Y iš A skyriaus. Vartotojas A gali pasiekti kontaktą #1 ir kontaktą #2. B vartotojas priklauso B skyriui, todėl vartotojas B negali pasiekti A skyriaus kontaktų, bet gali pasiekti kontaktą #3.
Matricos duomenų prieigos struktūra (modernizuoti verslo vienetai)
Naudokite matricos struktūrą, kad tvarkytumėte duomenis į medį panašioje hierarchijoje ir suteiktumėte vartotojams prieigą prie kelių verslo vienetų duomenų, neatsižvelgiant į verslo vienetą, kuriam jie priklauso.
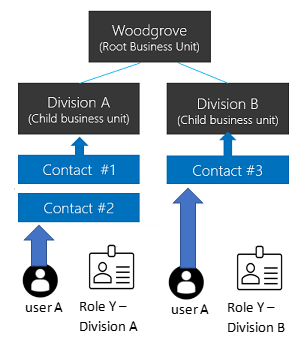
Priskirkite vartotojui saugos vaidmenį iš kiekvieno verslo vieneto, kurio duomenis jam reikia pasiekti. Kai vartotojas sukuria įrašą, jis gali pasirinkti verslo vienetą, kuriam jis priklauso.
Šiame pavyzdyje vartotojas A gali priklausyti bet kokiam verslo vienetui, įskaitant šakninį verslo vienetą. Saugos vaidmuo Y iš A skyriaus suteikia vartotojui prieigą prie Kontakto #1 ir Kontakto #2. Saugos vaidmuo Y iš B skyriaus suteikia vartotojui prieigą prie kontakto #3.
Įgalinti matricos duomenų prieigos struktūrą
Pastaba.
Prieš įgalindami šią funkciją, publikuokite visus tinkinimus, kad funkcija būtų taikoma naujoms lentelėms. Jei nepublikuota lentelė neveikia įgalinus funkciją, naudokite įrankį OrgDBOrgSettings, skirtą „Microsoft“ Dynamics CRM, kad nustatytumėte RecomputeOwnershipAcrossBusinessUnits kaip true. Šis parametras leidžia nustatyti ir atnaujinti stulpelį "Verslo vienetas" savininkas .
- Prisijunkite prie "Power Platform" administravimo centro kaip Dynamics 365 administratorius arba Microsoft Power Platform administratorius.
- Naršymo srityje pasirinkite Tvarkyti.
- Srityje Valdymas pasirinkite Aplinkos, tada pasirinkite aplinką.
- Pasirinkite Parametrai>Produktas>Funkcijos.
- Įjunkite record ownership across business units.
- Pasirinkite Įrašyti.
Įjungę šią funkciją, pasirinkite verslo vienetą, kai vartotojui priskiriate saugos vaidmenį. Ši parinktis leidžia vartotojui priskirti vaidmenis iš skirtingų verslo vienetų. Norint paleisti modeliu pagrįstas programėles, vartotojui taip pat reikia savo verslo vieneto vaidmens, kuris apima reikiamas vartotojo parametrų teises. Pagrindinio vartotojo vaidmuo rodo, kurias vartotojo parametrų teises įgalinti.
Galite padaryti vartotoją įrašo savininku bet kuriame verslo vienete, jei vienas iš jo saugos vaidmenų suteikia įrašo lentelės skaitymo teisę. Vartotojui nereikia saugos vaidmens iš įrašo, priklausančio verslo vienetui. Daugiau informacijos žr. Modernizuotų verslo vienetų nuosavybės įrašymas.
Pastaba.
Parametras EnableOwnershipAcrossBusinessUnits saugo šios funkcijos būseną. Taip pat galite pakeisti parametrą naudodami įrankį OrgDBOrgSettings, skirtą „Microsoft“ Dynamics CRM.
Verslo vieneto susiejimas Microsoft Entra su saugos grupe
Susiekite verslo vienetus su Microsoft Entra saugos grupėmis, kad supaprastintumėte vartotojų valdymą ir vaidmenų priskyrimą.
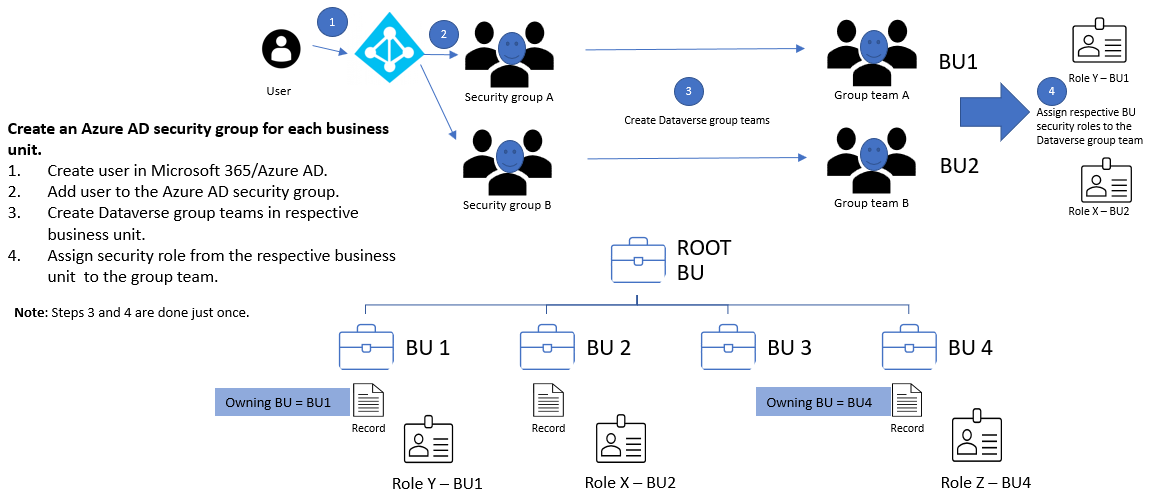
Kiekvienam verslo vienetui:
- Sukurkite Microsoft Entra saugos grupę.
- Sukurkite saugos grupės "Dataverse" grupės komandą .
- Priskirkite verslo vieneto saugos vaidmenį "Dataverse" grupės komandai.
- Įtraukite vartotojus į Microsoft Entra saugos grupę.
Kai vartotojas pirmą kartą pasiekia aplinką, "Dataverse" sukuria vartotoją šakniniame verslo vienete. Vartotojo ir "Dataverse" grupės komandos gali likti šakniniame verslo vienete. Jiems priskirti saugos vaidmenys suteikia prieigą prie atitinkamų verslo vienetų duomenų.
Norėdami pasiekti matricos duomenis, įtraukite vartotojus į Microsoft Entra saugos grupę kiekvienam verslo vienetui, kurį jie turi pasiekti.
Verslo vieneto savininkas
Kiekvienas įrašas turi stulpelį Verslo vienetas , kuris identifikuoja verslo vienetą, kuriam priklauso įrašas. Kai vartotojas sukuria įrašą, stulpelis pagal numatytuosius parametrus taikomas vartotojo verslo vienetui. Reikšmę galite keisti tik tada, kai įjungta įrašo nuosavybė visuose verslo vienetuose .
Pastaba.
Pakeitus valdomą verslo vienetą, gali būti pakeisti pakopiniai elementai. Daugiau informacijos žr. SDK naudojimas .NET norint sukonfigūruoti pakopinį veikimą.
Norėdami leisti vartotojui nustatyti stulpelį Verslo vienetas , suteikite vartotojo saugos vaidmenį vietiniame lygyje Pridėti prie teisės verslo vieneto lentelėje.
Įtraukite stulpelį į:
- Formos tekstas arba antraštė.
- Rodinys.
- Stulpelių susiejimas. Jei naudojate AutoMapEntity, į susiejimą įtraukite stulpelį.
Pastaba.
Jei duomenų sinchronizavimo užduoties schemoje yra verslo vieneto savininkas , užduotis nepavyksta dėl išorinio rakto apribojimo pažeidimo, kai paskirties aplinkoje nėra tos pačios reikšmės. Pašalinkite stulpelį iš šaltinio schemos arba pakeiskite jo šaltinio reikšmę į verslo vienetą, kuris yra paskirties aplinkoje.
Kai kopijuojate duomenis į išorinį išteklių, pvz., Power BI, verslo vieneto savininkas įtraukite tik tada, jei paskirties vieta palaiko stulpelį.
Lentelės ir įrašo nuosavybė
"Dataverse" palaiko du įrašų nuosavybės tipus:
- Organizacija priklauso: Teisė taikoma visiems įrašams arba netaikoma.
- Vartotojui arba komandai priklauso: Dauguma teisių palaiko vartotojo, verslo vieneto, pirminio ir antrinio verslo vieneto ir organizacijos prieigos lygius.
Kurdami lentelę pasirenkate nuosavybės tipą ir vėliau jos keisti negalėsite. Pavyzdžiui, vartotojo lygio skaitymo prieiga prie kontaktų lentelės leidžia vartotojams skaityti tik jiems priklausančius kontaktų įrašus.
Jei vartotojas A priklauso A skyriui ir turi verslo vieneto lygio skaitymo prieigą prie kontaktų lentelės, vartotojas A gali skaityti Kontaktas #1 ir Kontaktas #2, bet ne Kontaktas #3.
Kai konfigūruojate saugos vaidmenį, pasirinkite kiekvienos teisės prieigos lygį.
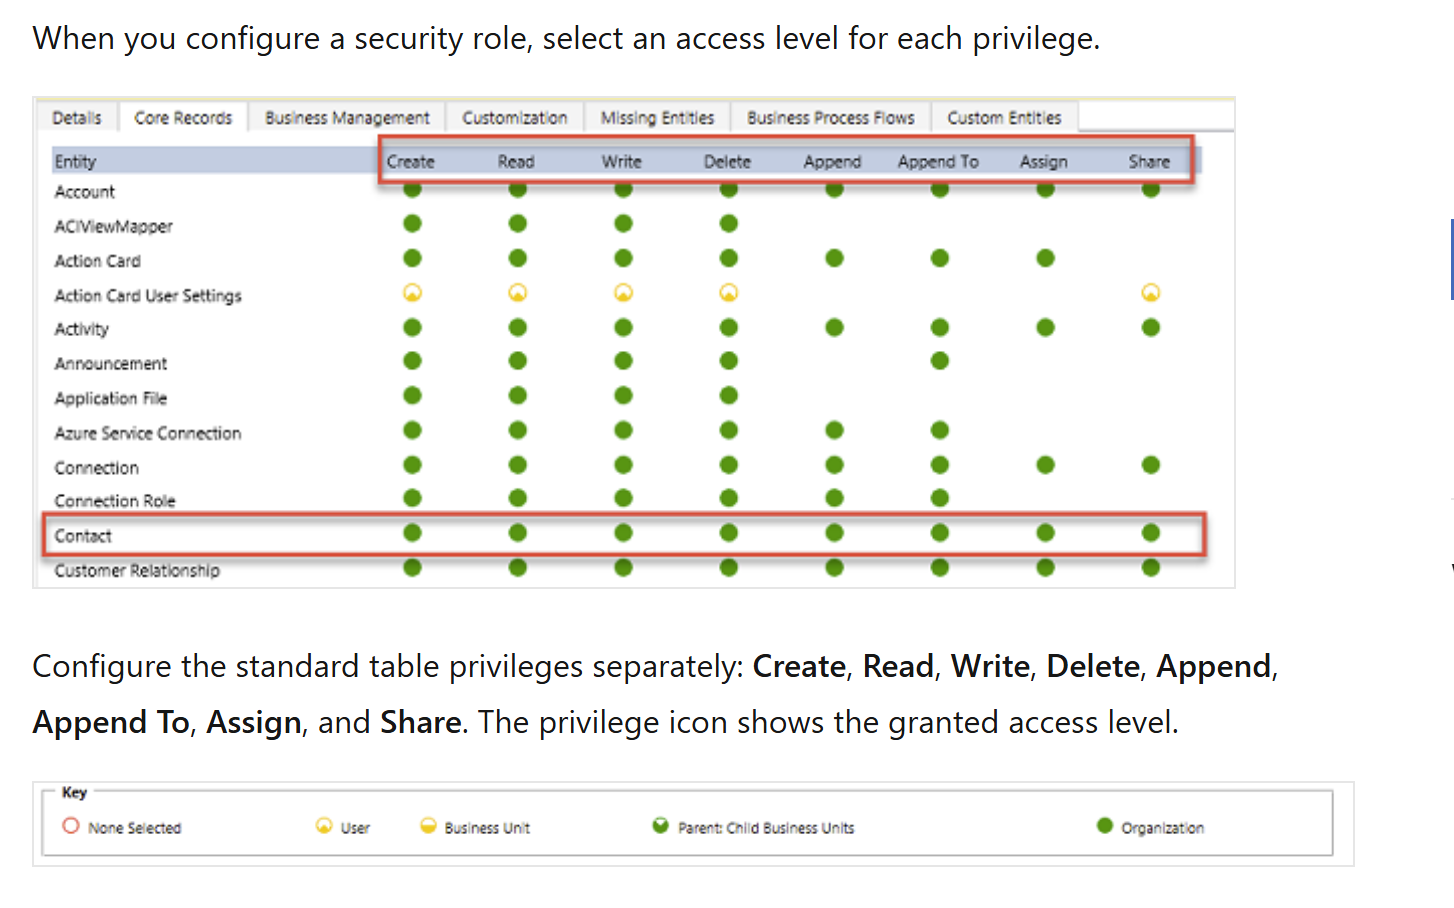
Konfigūruokite standartines lentelės teises atskirai: Kurti, Skaityti, Rašyti, Naikinti, Pridėti, Pridėti prie, Priskirti ir Bendrinti. Teisių piktograma rodo suteiktos prieigos lygį.
Filtruotų lentelės įrašų nuosavybė (peržiūra)
Peržiūros funkcijos nėra skirtos gamybiniam naudojimui ir gali būti apribotos. Šias funkcijas galima naudoti prieš oficialų išleidimą, kad klientai galėtų gauti ankstyvą prieigą ir pateikti atsiliepimų.
Filtruotų įrašų nuosavybė leidžia administratoriams valdyti prieigą prie "Dataverse" įrašų naudojant stulpelių reikšmių filtrus. Pavyzdžiui, suteikite prieigą tik prie įrašų, kurių City stulpelis lygus Redmond. Vartotojai gali kurti, skaityti, naujinti ir naikinti tik įrašus, kurie atitinka saugos vaidmenų filtrus.
Skirtingai nei įprastose "Dataverse" lentelėse, lentelės su filtruotu įrašo savininku nepalaiko įrašų nuosavybės, bendrinimo ar priskyrimo. Filtro teisėmis valdoma prieiga prie įrašų ir suteikiama išsami eilutės lygio prieiga neapribojant lentelių, stulpelių ar kitų modelio objektų.
Pastaba.
Naudokite filtruoto įrašo nuosavybę, kad suteiktumėte eilutės lygio prieigą prie įrašų, kurie atitinka filtro kriterijus. Filtruotų įrašų nuosavybės lentelėms ir esamoms vartotojui arba organizacijai priklausančioms lentelėms taikykite filtru pagrįstas teises. Esamų lentelių atveju šis metodas išlaiko pagrindinį nuosavybės modelį.
Record ownership in modernized business units
Naudodami modernizuotus verslo vienetus, vartotojai gali savo įrašus naudoti bet kuriame verslo vienete. Vartotojui reikia saugos vaidmens iš bet kurio verslo vieneto, suteikiančio įrašo lentelės skaitymo teisę. Vartotojui nereikia vaidmens iš kiekvieno verslo vieneto, kuriame yra įrašas, kurį jis turi.
Jei peržiūros laikotarpiu įgalinote įrašyti visų verslo vienetų nuosavybę gamybos aplinkoje:
- Įdiekite organizacijos parametrų rengyklę.
- Nustatykite RecomputeOwnershipAcrossBusinessUnits kaip
true. Perskaičiavimo metu sistema užsirakina, o tai gali trukti iki penkių minučių. Po perskaičiavimo vartotojai gali turėti įrašus visuose verslo vienetuose be atskiro saugos vaidmens nuo kiekvieno verslo vieneto. Įrašų savininkai taip pat gali priskirti įrašus vartotojams, nepriklausantiems įrašo verslo vienetui. - Nustatykite AlwaysMoveRecordToOwnerBusinessUnit kaip
false. Pasikeitus nuosavybei, įrašai lieka jų pradiniame verslo vienete.
Negamybinėse aplinkose nustatykite AlwaysMoveRecordToOwnerBusinessUnit kaip false.
Pastaba.
Jei išjungsite įrašų nuosavybę visuose verslo vienetuose arba nustatysite RecomputeOwnershipAcrossBusinessUnits kaip false, negalėsite nustatyti arba atnaujinti stulpelio "Priklauso verslo vienetas ". "Dataverse" taip pat pakeičia kiekvieno paveikto įrašo verslo vieneto savininko verslo vienetą, kad jis atitiktų įrašo savininko verslo vienetą.
Komandos (įskaitant grupines komandas)
Kiekviena komanda priklauso verslo vienetui. "Dataverse" automatiškai sukuria numatytąją komandą kiekvienam verslo vienetui ir valdo jo narystę. Numatytoji komanda visada įtraukia visus vartotojus į verslo vienetą. Negalite rankiniu būdu įtraukti arba pašalinti jos narių. "Dataverse" atnaujina narystę, kai susiejate arba atsiejate vartotojus nuo verslo vieneto.
"Dataverse" pateikia dviejų tipų komandas:
- Savininko komandos gali savo įrašus. Kiekvienas komandos narys gauna tiesioginę prieigą prie komandos įrašų. Vartotojas gali priklausyti kelioms savininko komandoms.
- "Access" komandos suteikia prieigą prie bendrinamų įrašų, bet neturi įrašų arba neturi saugos vaidmenų.
Įrašų bendrinimas
Bendrinkite atskirus įrašus su vartotoju arba komanda, kad tvarkytumėte išimtis, kurių neapima jūsų nuosavybė ir verslo vieneto modelis. Naudokite bendrinimą tik dėl išimčių, nes jis veikia ne taip efektyviai ir gali būti sunkiau pašalinti triktis nei vaidmenimis pagrįsta prieiga. Bendrinimas su komanda yra efektyvesnis nei bendrinimas su kiekvienu vartotoju atskirai.
Naudokite prieigos komandos šabloną, kad automatiškai sukurtumėte prieigos komandą ir apibrėžtumėte jos įrašo teises. Taip pat galite kurti prieigos komandas be šablono ir valdyti jų narius rankiniu būdu. "Access" komandos neturi įrašų ir negali turėti saugos vaidmenų. Komandos nariai gauna prieigą, nes įrašas bendrinamas su komanda.
Įrašo lygio sauga „Dataverse“
Vartotojo įrašų prieiga sujungia visus saugos vaidmenis, verslo vieneto narystę, narystę komandoje ir bendrinamus įrašus. "Access" yra kaupiamoji "Dataverse" duomenų bazėje. "Dataverse" seka kiekvienos duomenų bazės prieigą atskirai, o vartotojas turi turėti atitinkamą "Dataverse" licenciją.
Stulpelio lygio sauga „Dataverse“
Naudokite stulpelio lygio saugą, kai įrašo lygio sauga nesuteikia pakankamai valdymo. Įgalinkite jį visuose pasirinktiniuose stulpeliuose ir daugumoje sistemos stulpelių. Daugelis sistemos stulpelių, kuriuose yra asmenį identifikuojančios informacijos (PII), palaiko stulpelio lygio saugą. Sistemos stulpelio metaduomenys nurodo, ar galite juos apsaugoti.
Kiekvienam stulpeliui atskirai įgalinkite stulpelio lygio saugą. Tada sukurkite stulpelio saugos profilį, suteikiantį kūrimo, naujinimo ir skaitymo prieigą prie apsaugotų stulpelių. Priskirkite profilį vartotojams arba komandoms.
Stulpelio lygio sauga nesuteikia prieigos prie įrašo. Vartotojas jau turi turėti įrašų prieigą, kad stulpelio saugos profilis galėtų suteikti prieigą prie apsaugotų stulpelių. Stulpelio lygio saugą naudokite tik tada, kai to reikia, nes perteklinis naudojimas gali sumažinti našumą.
Kelių aplinkų saugos valdymas
Naudokite "Dataverse" sprendimus, kad perkeltumėte saugos vaidmenis ir stulpelių saugos profilius tarp aplinkų. Kurkite ir valdykite verslo vienetus ir komandas kiekvienoje aplinkoje atskirai. Taip pat turite priskirti vartotojus atitinkamiems saugos komponentams kiekvienoje aplinkoje.
Vartotojų saugos konfigūravimas
Sukūrę vaidmenis, komandas ir verslo vienetus, sukonfigūruokite kiekvieno vartotojo prieigą:
- Susieti vartotoją su verslo vienetu. Pagal numatytuosius nustatymus "Dataverse" naudoja šakninį verslo vienetą ir įtraukia vartotoją į to verslo vieneto numatytąją komandą.
- Priskirkite saugos vaidmenis, kurie reikalingi vartotojui.
- Įtraukite vartotoją į atitinkamas komandas.
- Jei naudojate stulpelio lygio saugą, priskirkite stulpelio saugos profilį vartotojui arba vienai iš jų komandų.
Efektyvi vartotojo prieiga sujungia tiesiogiai priskirtus saugos vaidmenis su vaidmenimis, priskirtais per komandas. "Dataverse" visada suteikia plačiausią šių vaidmenų teisę. Išsamius paaiškinimus žr. Aplinkos saugos konfigūravimas.
Prieš diegdami keitimus, koordinuokite pagrindinius saugos keitimus su programų kūrėjais ir vartotojų teises valdančiais administratoriais.