Nota
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba mendaftar masuk atau menukar direktori.
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba menukar direktori.
Microsoft Dataverse ialah komponen utama untuk mana-mana laman web Power Pages. Ia bertindak sebagai kedua-dua stor metadata untuk tapak web, menyimpan semua konfigurasi tapak web seperti halaman web, coretan kandungan, tetapan tapak dan metadata pengguna, dan stor data untuk data perniagaan. Artikel ini menerangkan cara pelayan aplikasi yang mengehoskan tapak web bersambung ke persekitaran Power Platform dengan Dataverse.
Untuk bermula, salah satu prinsip teras untuk diingati ialah pengguna akhir laman web Power Pages bukan pengguna Dataverse, dan konsep kawalan akses berasaskan peranan Dataverse tidak dikenakan pada pengguna akhir pada laman web Power Pages. Semua pengguna Power Pages disimpan dalam jadual Dataverse kenalan dan akses data pengguna ini dikawal melalui peranan web yang merupakan lapisan kawalan akses berasaskan peranan untuk Power Pages pengguna.
Sambungan Pelayan ke Pelayan
Power Pages bersambung dengan Dataverse menggunakan sambungan pelayan ke pelayan (S2S). Sambungan S2S ini diwujudkan menggunakan Microsoft Entra aplikasi yang dibuat di pelanggan Microsoft Entra apabila laman web dibuat.
Setiap laman web mempunyai aplikasi tersendiri yang mengikuti konvensyen penamaan berikut (Portal – {{portalid}}). Konvensyen penamaan yang berbeza telah digunakan sebelum ini dan mungkin masih dicerminkan dalam konvensyen penamaan anda Microsoft Entra. ID aplikasi ini juga boleh didapati dalam ruang kerja Sediakan untuk laman web tersebut dan boleh digunakan untuk mencari aplikasi ini di Microsoft Entra (dalam tab pendaftaran aplikasi).
Nota
- Jangan ubah suai atau padamkan aplikasi ini. Mengubah suai atau memadamkannya boleh memutuskan sambungan S2S antara tapak web dan Dataverse, yang boleh menjejaskan fungsi tapak web.
- Aplikasi ini juga digunakan untuk pembekal Log Masuk lalai Microsoft Entra di tapak web.
Semasa proses penciptaan laman web, portal secara automatik menjana kunci pengesahan (sijil X509) atau identiti yang diuruskan Microsoft dengan menggunakan Kelayakan Identiti Bersekutu (FIC) dan menambahkannya pada aplikasi Microsoft Entra dan pelayan aplikasi. Kunci ini membenarkan pelayan aplikasi untuk mendapatkan token akses yang diperlukan untuk pengesahan kepada Dataverse.
Nota
Kunci pengesahan ini tamat tempoh selepas dua tahun. Kemas kini setiap dua tahun untuk memastikan tapak web boleh menyambung ke Dataverse. Untuk mengemas kini kunci, lihat Urus kunci pengesahan tapak web.
Gambar rajah berikut menerangkan cara sambungan hujung ke hujung berlaku antara tapak web dan Dataverse.
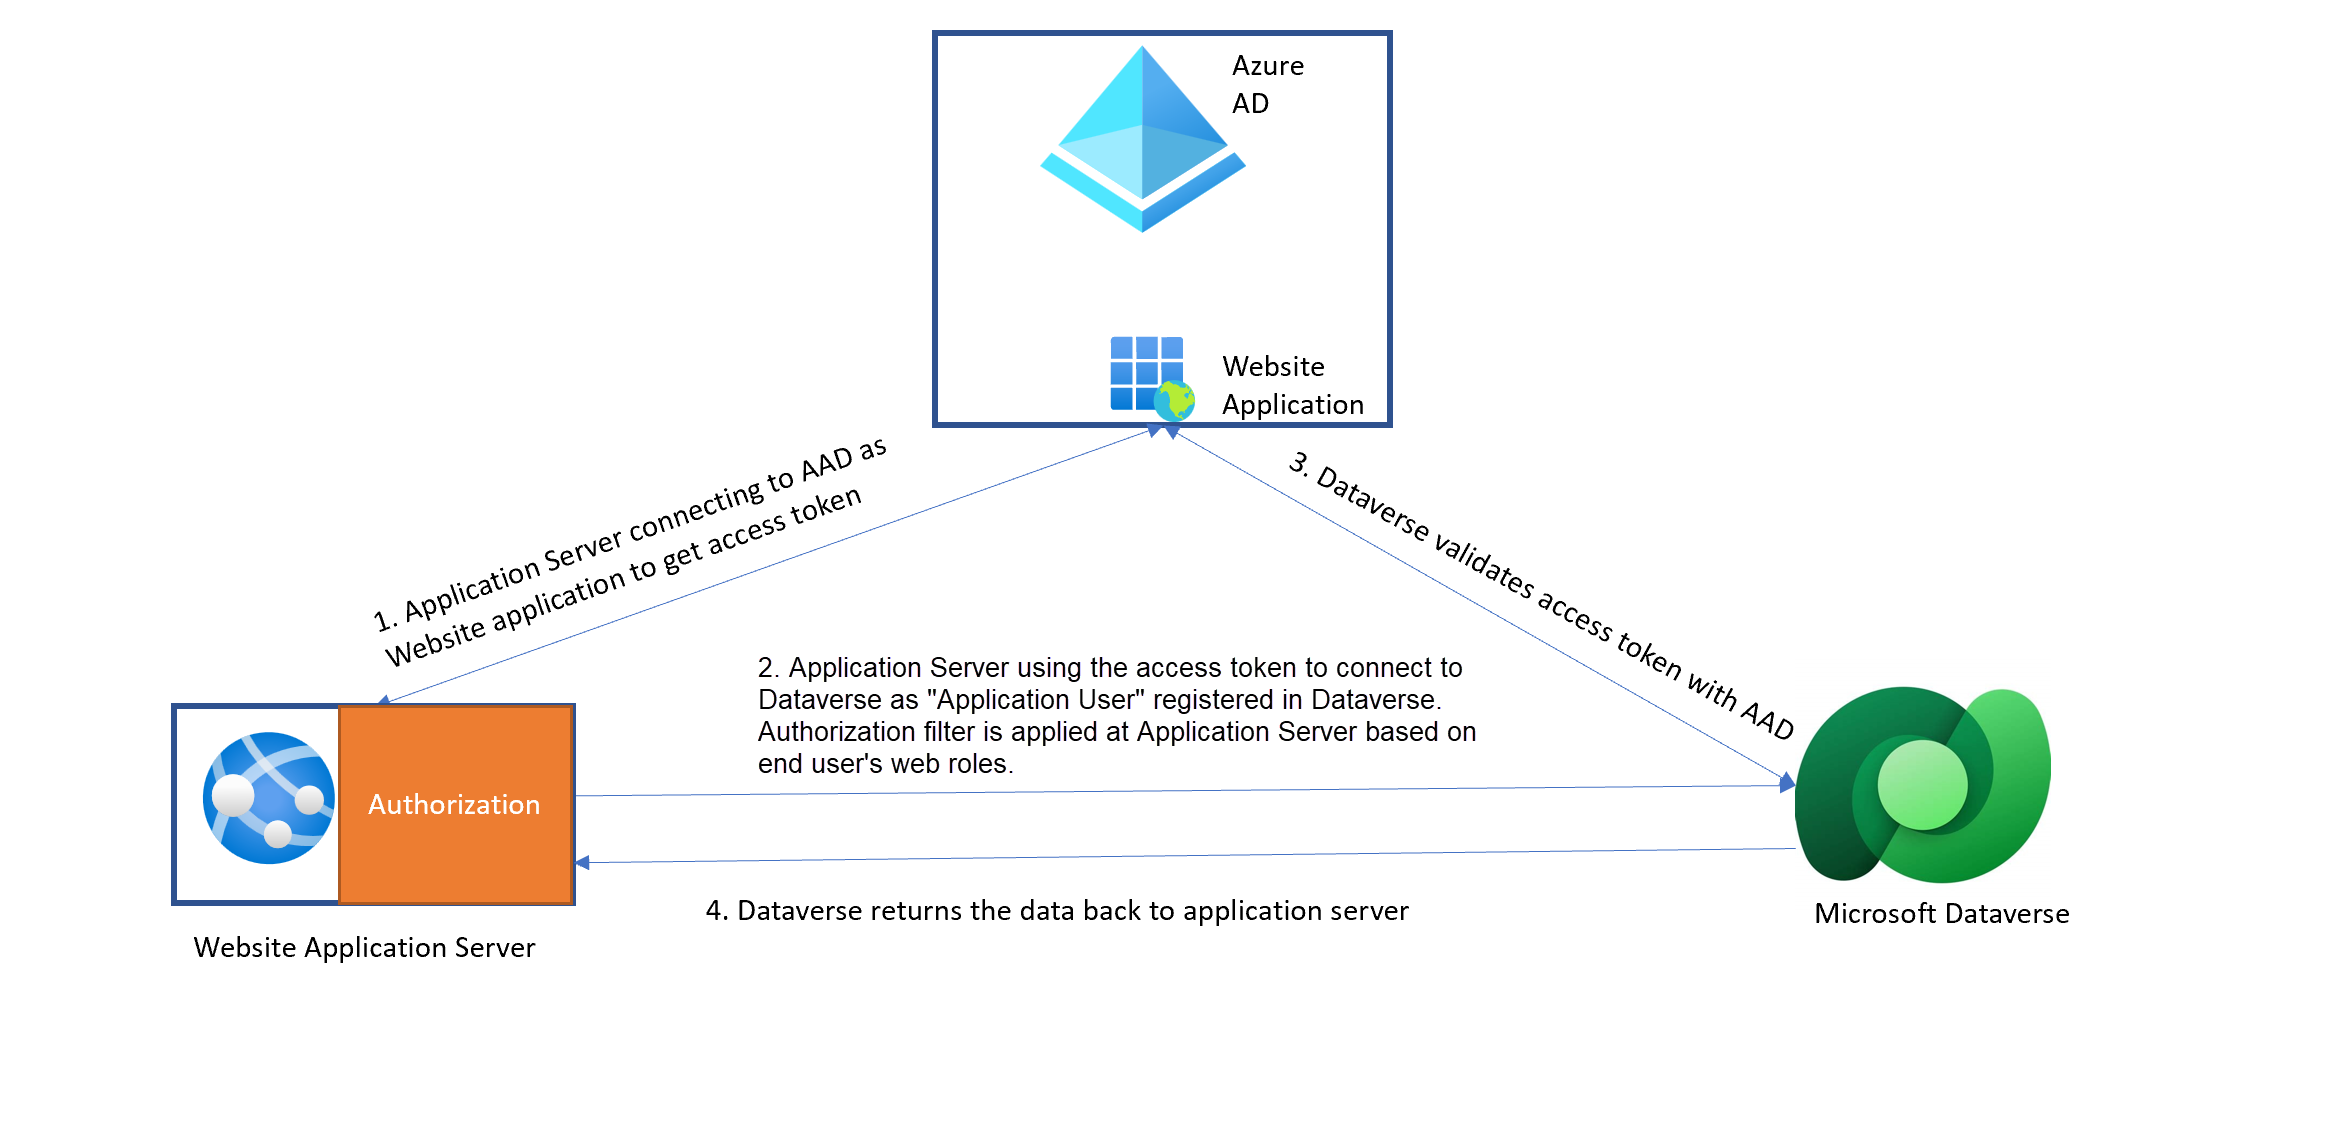
Integrasi dengan Dataverse
Untuk mewujudkan sambungan S2S, sepadukan aplikasi Microsoft Entra yang dicipta semasa penciptaan laman dengan organisasi Dataverse.
Bergantung pada masa anda mencipta tapak, anda mewujudkan sambungan dengan menggunakan pengguna Dataverse SYSTEM atau pengguna aplikasi Dataverse.
Untuk maklumat lanjut tentang pengguna SYSTEM , lihat Pengguna Sistem dan aplikasi. Semua rekod yang dicipta, dikemas kini atau dipadamkan oleh pengguna laman web kelihatan seolah-olah pengguna SYSTEM dalam Dataverse melakukan tindakan ini.
Melangkah ke hadapan, tapak menggunakan pengguna Aplikasi Dataverse untuk menyambung ke Dataverse. Anda boleh melihat pengguna aplikasi dengan pergi ke pusat pentadbiran Power Platform, memilih persekitaran dan dalam bahagian Access , memilih aplikasi S2S. Pengguna aplikasi berada dalam format # Portals-<<site name>>.
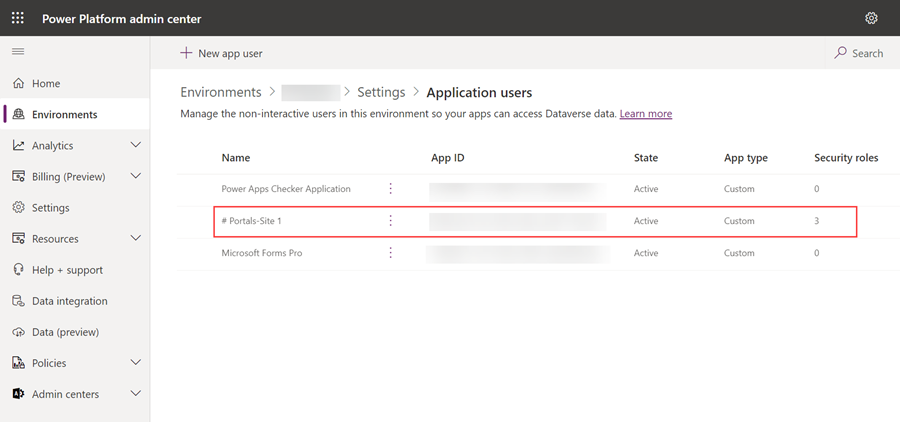
Pengguna aplikasi dibuat semasa penciptaan laman web dan mempunyai kebenaran berikut:
Peranan keselamatan Dataverse
- Pengguna Aplikasi Portal
- Penghapus Perkhidmatan
- Penulis Perkhidmatan
Profil Keselamatan Lajur
- Pentadbir Sistem
Amaran
Jangan ubah suai peranan keselamatan dan profil keselamatan lajur. Mengubah suainya boleh menyebabkan masalah fungsi di tapak web anda.
Pemindahan kepada pengguna aplikasi
Penghijrahan daripada pengguna SYSTEM kepada pengguna aplikasi untuk laman web sedia ada sedang dijalankan dan berterusan pada tahun 2023. Pusat mesej Microsoft 365 dan e-mel kepada pentadbir sistem organisasi memberitahu pelanggan tentang tetingkap pemindahan khusus untuk tapak web sedia ada mereka.
Untuk menyediakan penghijrahan ini, semak penyesuaian anda dan pastikan ia tidak bergantung kepada pengguna SYSTEM .
Walaupun beberapa jenis penyesuaian ini boleh wujud, jenis berikut adalah yang paling biasa:
Menggunakan tag fetchxml Liquid dalam tapak web di mana penapis tertentu ditambahkan untuk menapis rekod yang dimiliki oleh pengguna SYSTEM .
- Tulis semula jenis fetchxml ini untuk mengalih keluar penapis oleh pengguna SYSTEM . Gunakan keizinan jadual dan peranan web yang betul untuk melindungi rekod.
Proses Dataverse seperti aliran kerja masa nyata Dataverse yang dimiliki oleh pengguna SYSTEM . Ubah suai aliran kerja yang akan dimiliki oleh pengguna aplikasi.