Merk
Tilgang til denne siden krever autorisasjon. Du kan prøve å logge på eller endre kataloger.
Tilgang til denne siden krever autorisasjon. Du kan prøve å endre kataloger.
Datavers gir en fleksibel sikkerhetsmodell for mange forretningsscenarioer. Modellen gjelder bare for miljøer som har en dataversdatabase. Som administrator administrerer du brukere, bekrefter sikkerhetskonfigurasjonen og feilsøker tilgangsproblemer.
Rollebasert sikkerhet
Dataverse bruker sikkerhetsroller til å gruppere rettigheter. Tilordne sikkerhetsroller direkte til brukere eller dataverse team. Gruppemedlemmer får rettighetene som er tilordnet teamet.
Sikkerhetsrettigheter er kumulative. En bruker får den bredeste tilgangen som gis av alle rollene og gruppemedlemskapene. Hvis for eksempel én rolle gir lesetilgang på organisasjonsnivå til alle kontaktoppføringer, kan ikke en annen rolle skjule en bestemt kontakt for brukeren.
Forretningsenheter
Se denne videoen for å forstå forretningsenheter i Dataverse:
Forretningsenheter arbeider med sikkerhetsroller for å bestemme brukerens tilgang. De definerer sikkerhetsgrenser som hjelper deg med å administrere brukere og data. Hver dataversdatabase har én rotvirksomhetsenhet.
Opprett underordnede forretningsenheter for å dele brukere og data inn i mindre sikkerhetsgrenser. Hver bruker i et miljø tilhører en forretningsenhet. Forretningsenhetsstrukturen kan samsvare med organisasjonshierarkiet, men det trenger det ikke.
Eksemplene nedenfor bruker tre forretningsenheter. Woodgrove er rotforretningsenheten og forblir øverst i hierarkiet. Divisjonene A og B er underliggende forretningsenheter. Hver divisjons brukere har forskjellige tilgangsbehov.
Hierarkisk datatilgangsstruktur
Bruk en hierarkisk struktur til å skille brukere og data i et trelignende hierarki.
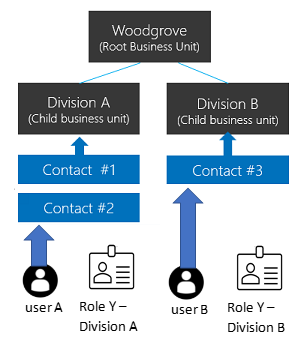
Tilordne hver bruker til én forretningsenhet, og tilordne brukeren en sikkerhetsrolle fra denne forretningsenheten. Som standard eier brukerens forretningsenhet poster som brukeren oppretter. Sikkerhetsrollen bestemmer hvilke poster brukeren har tilgang til i denne forretningsenheten.
I dette eksemplet tilhører bruker A divisjon A og har sikkerhetsrolle Y fra divisjon A. Bruker A har tilgang til kontakt nr. 1 og kontakt nr. 2. Bruker B tilhører divisjon B, slik at bruker B ikke får tilgang til kontaktene i divisjon A, men har tilgang til kontakt nr. 3.
Matrisedatatilgangsstruktur (moderniserte forretningsenheter)
Bruk en matrisestruktur til å organisere data i et trelignende hierarki, samtidig som brukere får tilgang til data i flere forretningsenheter, uavhengig av forretningsenheten de tilhører.
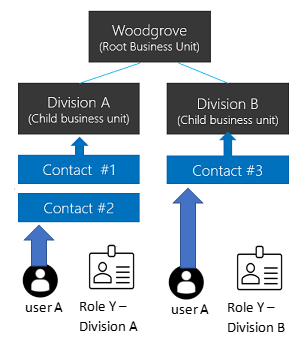
Tilordne brukeren en sikkerhetsrolle fra hver forretningsenhet med data de trenger å få tilgang til. Når brukeren oppretter en post, kan de velge forretningsenheten som eier den.
I dette eksemplet kan bruker A tilhøre en hvilken som helst forretningsenhet, inkludert rotforretningsenheten. Sikkerhetsrolle Y fra divisjon A gir brukeren A tilgang til kontakt nr. 1 og kontakt nr. 2. Sikkerhetsrolle Y fra divisjon B gir brukeren A tilgang til kontakt nr. 3.
Aktiver tilgangsstrukturen for matrisedata
Merk
Før du aktiverer denne funksjonen, kan du publisere alle tilpasninger slik at funksjonen gjelder for nye tabeller. Hvis en upublisert tabell ikke fungerer etter at du har aktivert funksjonen, kan du bruke OrgDBOrgSettings-verktøyet for Microsoft Dynamics CRM til å angi RecomputeOwnershipAcrossBusinessUnits til true. Med denne innstillingen kan du angi og oppdatere kolonnen Eier forretningsenhet .
- Logg deg på administrasjonssenteret for Power Platform som en Dynamics 365 administrator eller Microsoft Power Platform administrator.
- Velg Administrer i navigasjonsruten.
- Velg Miljøer i Administrer-ruten, og velg deretter miljøet.
- Velg Innstillinger>Produkt>Funksjoner.
- Aktiver eierskap til poster på tvers av forretningsenheter.
- Velg Save.
Når du har aktivert funksjonen, velger du en forretningsenhet når du tilordner en sikkerhetsrolle til en bruker. Med dette alternativet kan du tilordne roller fra ulike forretningsenheter til brukeren. Hvis du vil kjøre modelldrevne apper, trenger brukeren også en rolle fra sin egen forretningsenhet som inneholder de nødvendige brukerinnstillingene. Rollen Grunnleggende bruker viser hvilke brukerinnstillinger som skal aktiveres.
Du kan gjøre en bruker til eier av posten i en hvilken som helst forretningsenhet hvis én av sikkerhetsrollene deres gir Read-rettighet for postens tabell. Brukeren trenger ikke en sikkerhetsrolle fra oppføringens egen forretningsenhet. Hvis du vil ha mer informasjon, kan du se Registrere eierskap i moderniserte forretningsenheter.
Merk
EnableOwnershipAcrossBusinessUnits-innstillingen lagrer tilstanden til denne funksjonen. Du kan også endre innstillingen med OrgDBOrgSettings-verktøyet for Microsoft Dynamics CRM.
Knytte en forretningsenhet til en Microsoft Entra-sikkerhetsgruppe
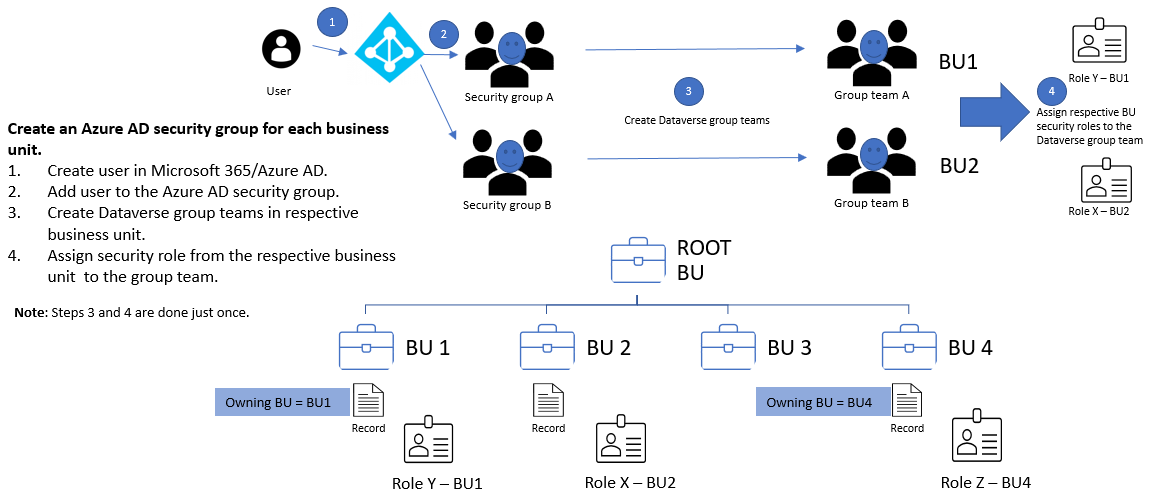
Tilordne forretningsenheter til Microsoft Entra sikkerhetsgrupper for å forenkle brukeradministrasjon og rolletilordning.
For hver forretningsenhet:
- Opprett en Microsoft Entra-sikkerhetsgruppe.
- Opprett et dataversgruppeteam for sikkerhetsgruppen.
- Tilordne sikkerhetsrollen for forretningsenheten til gruppen Dataverse.
- Legg til brukere i sikkerhetsgruppen Microsoft Entra.
Når en bruker først får tilgang til miljøet, oppretter Dataverse brukeren i rotforretningsenheten. Brukerteam og Dataverse-gruppeteam kan forbli i rotforretningsenheten. De tilordnede sikkerhetsrollene gir tilgang til data i de tilsvarende forretningsenhetene.
Hvis du vil ha tilgang til matrisedata, kan du legge til brukere i Microsoft Entra sikkerhetsgruppe for hver forretningsenhet de trenger tilgang til.
Eiende forretningsenhet
Hver post har kolonnen Eiende forretningsenhet som identifiserer forretningsenheten som eier posten. Når en bruker oppretter en post, settes kolonnen som standard til brukerens forretningsenhet. Du kan bare endre verdien når posteierskap på tvers av forretningsenheter er aktivert.
Merk
Hvis du endrer forretningsenheten som eier, kan det føre til gjennomgripende endringer. Hvis du vil ha mer informasjon, kan du se Bruke SDK for .NET til å konfigurere gjennomgripende virkemåte.
Hvis du vil la en bruker angi kolonnen Eier forretningsenhet , gir du brukerens sikkerhetsrolle tilføyingsrettigheter på lokalt nivå for tabellen Forretningsenhet.
Legg til kolonnen i:
- En brødtekst eller topptekst i et skjema.
- En visning.
- En kolonnetilordning. Hvis du bruker AutoMapEntity, må du inkludere kolonnen i tilordningen.
Merk
Hvis en datasynkroniseringsjobb inkluderer Å eie forretningsenhet i skjemaet, mislykkes jobben med brudd på en sekundærnøkkelbetingelse når målmiljøet ikke inneholder samme verdi. Fjern kolonnen fra kildeskjemaet, eller endre kildeverdien til en forretningsenhet som finnes i målmiljøet.
Når du kopierer data til en ekstern ressurs, for eksempel Power BI, kan du bare inkludere Å eie forretningsenhet hvis målet støtter kolonnen.
Tabell- og posteierskap
Datavers støtter to oppføringseierskapstyper:
- Organisasjonseid: En tilgangsrettighet gjelder enten for alle poster eller gjelder ikke.
- Eies av bruker eller team: De fleste privilegier støtter tilgangsnivåer for bruker, forretningsenhet, overordnet og underordnet forretningsenhet samt organisasjon.
Du velger eierskapstypen når du oppretter en tabell, og du kan ikke endre den senere. Med lesetilgang på brukernivå i kontakttabellen kan brukere for eksempel bare lese kontaktoppføringene de eier.
Hvis bruker A tilhører divisjon A og har lesetilgang på forretningsenhetsnivå til kontakttabellen, kan bruker A lese kontakt nr. 1 og kontakt nr. 2, men ikke kontakt nr. 3.
Når du konfigurerer en sikkerhetsrolle, velger du et tilgangsnivå for hver rettighet.
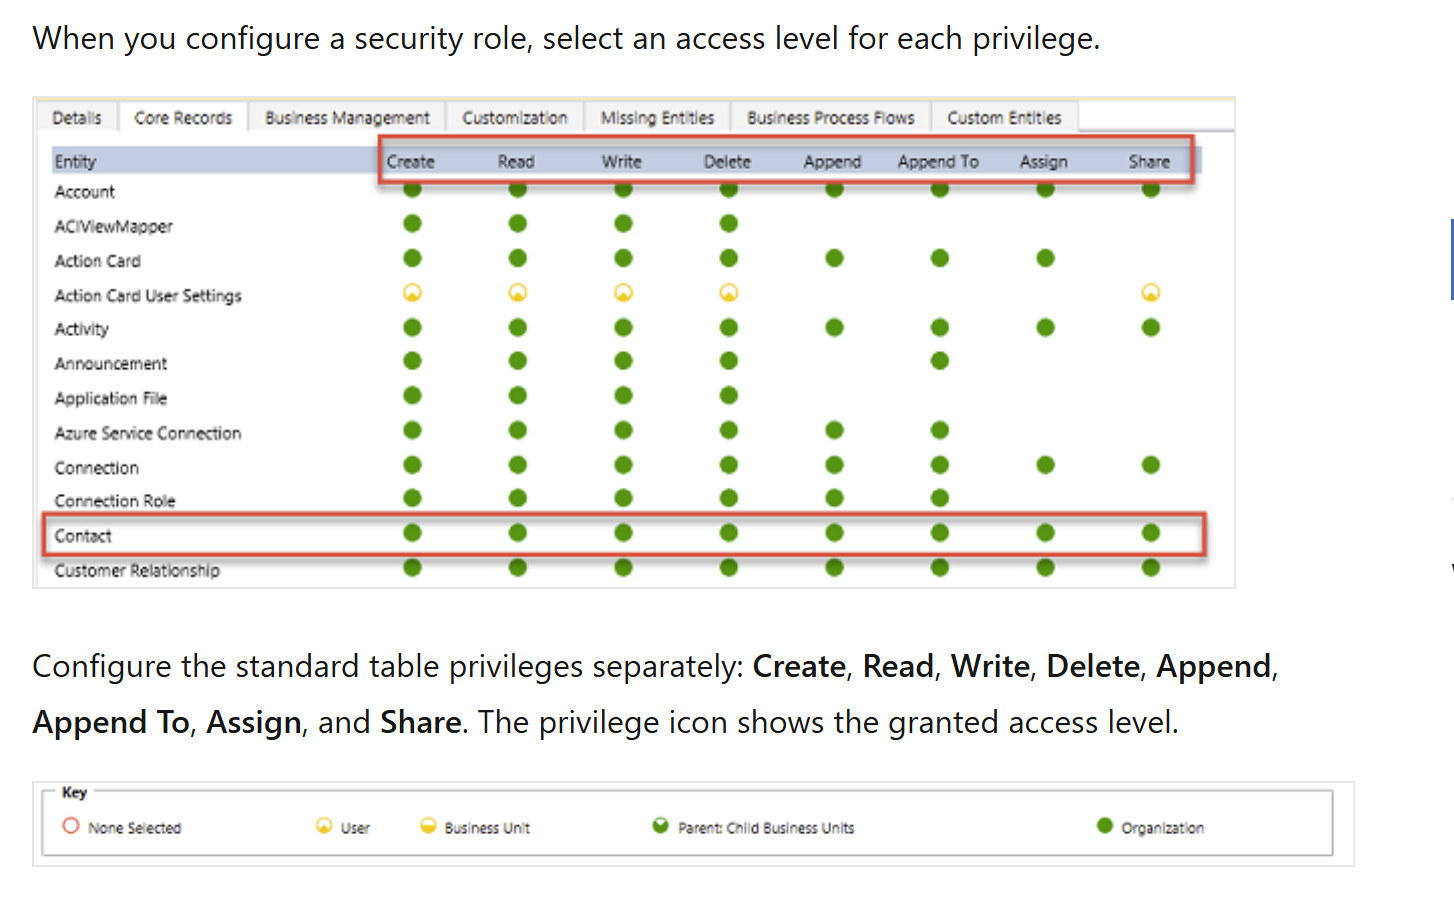
Konfigurer standard tabellrettigheter separat: Opprette, lese, skrive, slette, tilføye, tilføye til, tilordne og dele. Rettighetsikonet viser det gitte tilgangsnivået.
Filtrert eierskap for tabellpost (forhåndsvisning)
Evalueringsfunksjonalitet er ikke ment for produksjonsbruk og kan ha begrensninger. Disse funksjonene er tilgjengelige før en offisiell utgivelse, slik at kunder kan få tidlig tilgang og gi tilbakemeldinger.
Filtrert posteierskap gir administratorer kontroll over tilgang til dataverse poster med filtre med kolonneverdi. Gi for eksempel bare tilgang til poster der City kolonnen er lik Redmond. Brukere kan opprette, lese, oppdatere og slette bare poster som samsvarer med filtre i sikkerhetsrollene.
I motsetning til tradisjonelle Dataverse-tabeller støtter tabeller med filtrert eierskap til oppføringer ikke eierskap til oppføringer, deling eller tildeling. Filterbaserte rettigheter kontrollerer posttilgang og gir detaljert tilgang på radnivå uten å begrense tabeller, kolonner eller andre modellobjekter.
Merk
Bruk filtrert posteierskap til å gi tilgang på radnivå til poster som oppfyller filtervilkårene. Bruk filterbaserte rettigheter på filtrerte posteierskapstabeller og eksisterende brukereide eller organisasjonseide tabeller. For eksisterende tabeller beholder denne tilnærmingen den underliggende eierskapsmodellen.
Registrere eierskap i moderniserte forretningsenheter
Med moderniserte forretningsenheter kan brukere eie poster i en hvilken som helst forretningsenhet. En bruker trenger en sikkerhetsrolle fra en hvilken som helst forretningsenhet som gir leserettigheter for postens tabell. Brukeren trenger ikke en rolle i alle forretningsenheter som inneholder en oppføring brukeren eier.
Hvis du aktiverte eierskap til poster på tvers av forretningsenheter i et produksjonsmiljø i løpet av forhåndsvisningsperioden:
- Installer redigeringsprogrammet for organisasjonsinnstillinger.
- Angi RecomputeOwnershipAcrossBusinessUnits til
true. Systemet låses under omberegning, noe som kan ta opptil fem minutter. Etter omberegning kan brukere eie poster på tvers av forretningsenheter uten en egen sikkerhetsrolle fra hver forretningsenhet. Eiere av poster kan også tilordne poster til brukere utenfor forretningsenheten som eier posten. - Angi AlwaysMoveRecordToOwnerBusinessUnit til
false. Oppføringene forblir deretter i den opprinnelige forretningsenheten når eierskapet endres.
Angi AlwaysMoveRecordToOwnerBusinessUnit til falsefor miljøer som ikke er i bruk.
Merk
Hvis du deaktiverer posteierskap på tvers av forretningsenheter eller angir RecomputeOwnershipAcrossBusinessUnits til false, kan du ikke angi eller oppdatere kolonnen Eier forretningsenhet . Dataverse endrer også den eiende forretningsenheten for hver berørt post slik at den samsvarer med posteierens forretningsenhet.
Team (inkludert gruppeteam)
Hvert team tilhører en forretningsenhet. Datavers oppretter automatisk et standardteam for hver forretningsenhet og administrerer medlemskapet. Standardteamet inkluderer alltid alle brukere i forretningsenheten. Du kan ikke legge til eller fjerne medlemmene manuelt. Dataverset oppdaterer medlemskap når du knytter eller kobler brukere til forretningsenheten.
Datavers gir to typer team:
- Eierteam kan eie oppføringer. Hvert gruppemedlem får direkte tilgang til teamets poster. En bruker kan tilhøre flere eierteam.
- Access-team gir tilgang til delte poster, men eier ikke poster eller har sikkerhetsroller.
Deling av post
Del individuelle poster med en bruker eller et team for å håndtere unntak som eierskapet og forretningsenhetsmodellen ikke dekker. Bruk deling bare for unntak fordi det fungerer mindre effektivt og kan være vanskeligere å feilsøke enn rollebasert tilgang. Deling med et team er mer effektivt enn å dele separat med hver bruker.
Bruk en mal for tilgangsteam til å opprette et tilgangsteam automatisk og definere tillatelsene for en post. Du kan også opprette tilgangsteam uten en mal og administrere medlemmene manuelt. Access-team eier ikke poster og kan ikke ha sikkerhetsroller. Gruppemedlemmer får tilgang fordi posten deles med teamet.
Postnivåsikkerhet i Dataverse
En brukers posttilgang kombinerer alle sikkerhetsroller, medlemskap i forretningsenheter, gruppemedlemskap og delte poster. Access er kumulativ i en datavers database. Datavers sporer tilgang separat for hver database, og brukeren må ha en passende Dataverse-lisens.
Kolonnenivåsikkerhet i Dataverse
Bruk sikkerhet på kolonnenivå når sikkerhet på postnivå ikke gir nok kontroll. Aktiver den for alle egendefinerte kolonner og de fleste systemkolonner. De fleste systemkolonner som inneholder personlig identifiserbar informasjon (PII), støtter sikkerhet på kolonnenivå. Metadataene til en systemkolonne angir om du kan sikre den.
Aktiver sikkerhet på kolonnenivå separat for hver kolonne. Deretter oppretter du en kolonnesikkerhetsprofil som gir Opprett, Oppdater og Les tilgang til sikrede kolonner. Tilordne profilen til brukere eller team.
Sikkerhet på kolonnenivå gir ikke tilgang til en post. En bruker må allerede ha posttilgang før en kolonnesikkerhetsprofil kan gi tilgang til sikrede kolonner. Bruk sikkerhet på kolonnenivå bare der det er nødvendig, fordi overdreven bruk kan redusere ytelsen.
Administrere sikkerhet på tvers av flere miljøer
Bruk Dataverse-løsninger til å flytte sikkerhetsroller og kolonnesikkerhetsprofiler mellom miljøer. Opprett og administrer forretningsenheter og team separat i hvert miljø. Du må også tilordne brukere til de aktuelle sikkerhetskomponentene i hvert miljø.
Konfigurere brukersikkerhet
Når du har opprettet roller, team og forretningsenheter, konfigurerer du hver brukers tilgang:
- Knytt brukeren til en forretningsenhet. Datavers bruker rotforretningsenheten som standard og legger til brukeren i standardteamet for forretningsenheten.
- Tilordne sikkerhetsrollene brukeren trenger.
- Legg til brukeren i de aktuelle teamene.
- Hvis du bruker sikkerhet på kolonnenivå, tilordner du en kolonnesikkerhetsprofil til brukeren eller et av teamene deres.
En brukers effektive tilgang kombinerer direkte tilordnede sikkerhetsroller med roller tilordnet gjennom team. Datavers gir alltid den bredeste tillatelsen fra disse rollene. Hvis du vil ha en detaljert gjennomgang, kan du se Konfigurere miljøsikkerhet.
Koordinere store sikkerhetsendringer med apputviklere og administratorer som administrerer brukertillatelser før du distribuerer endringene.